配置基本策略

完成初始配置,然后配置其他接口和网络设置以及自定义策略。

登录防火墙设备管理器

登录防火墙设备管理器以配置Firewall Threat Defense。

过程


步骤 1

根据计算机连接的接口,在浏览器中输入以下 URL。

  • 以太网 1/2 及更高接口—https://192.168.95.1

  • 管理 1/1 - https://management_ip (从 DHCP)

步骤 2

使用用户名 admin 和默认密码 Admin123 登录。


完成初始配置

首次登录防火墙设备管理器以完成初始配置时,请使用设置向导。完成设置向导后,您的设备应该会正常工作并应部署了几个基本策略:

  • 内部→外部流量

  • 用于所有对外流量的接口 PAT。

过程


步骤 1

接受“一般条款”并更改管理员密码。

将出现设备设置 (Device Setup) 屏幕。

图 1. 设备设置
设备设置

注


具体的端口配置取决于您的型号。

步骤 2

为外部接口和管理接口配置网络设置。

图 2. 将防火墙连接到互联网
将防火墙连接到互联网
  1. 外部接口 (Outside Interface) - 以太网 1/1。在初始设备设置期间,您不能选择其他外部接口。

    配置 IPv4 (Configure IPv4) - 如果需要 PPPoE,则可以在完成向导后进行配置。

    在接口上配置 IPv6

  2. 管理接口 (Management Interface) - 设置专用管理 1/1 接口的参数。如果您在 CLI 中更改了 IP 地址,则不会看到这些设置,因为您已经对其进行了配置。

    DNS 服务器 (DNS Servers) - 默认值为 OpenDNS 公共 DNS 服务器。

    防火墙主机名

  3. 点击下一步。

步骤 3

配置系统时间设置。

图 3. 时间设置 (NTP)
将防火墙连接到互联网
  1. 时区

  2. NTP 时间服务器

  3. 点击下一步。

步骤 4

配置智能许可。

将防火墙连接到互联网
  1. 点击向思科智能软件管理器注册设备 (Register device with Cisco Smart Software Manager)。

  2. 点击思科智能软件管理器 (Cisco Smart Software Manager) 链接。

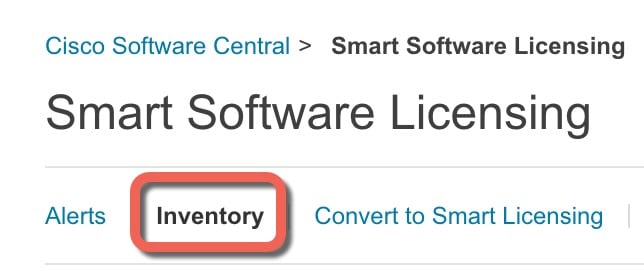
  3. 点击清单 (Inventory)。

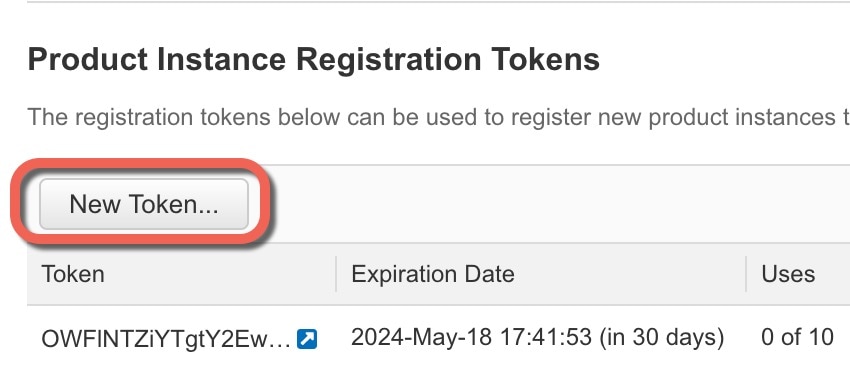
  4. 在 General 选项卡上,点击 New Token。

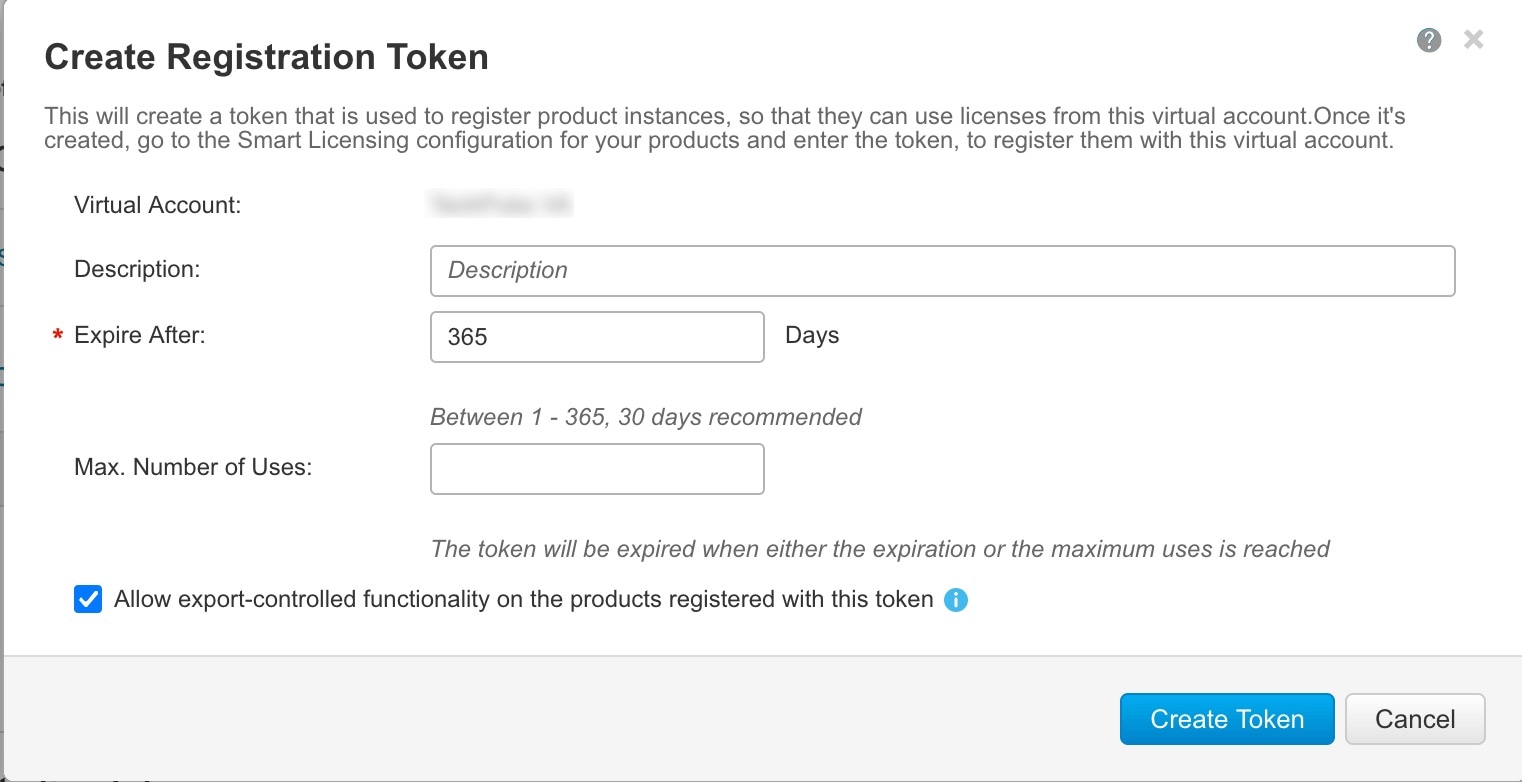
  5. 在 Create Registration Token 对话框中,输入以下设置,然后点击 Create Token:

    • 说明

    • Expire After - 思科建议该时间为 30 天。

    • 最大使用次数

    • 在使用此令牌注册的产品上允许导出控制的功能 (Allow export-controlled functionaility on the products registered with this token — 在您所在的国家/地区允许进行强加密的情况下启用导出合规性标志。如果打算使用此功能,则须立即选择该选项。如果稍后启用此功能,则需要使用新产品密钥重新注册设备并重新加载设备。如果您没有看到此选项,则您的帐户不支持出口控制功能。

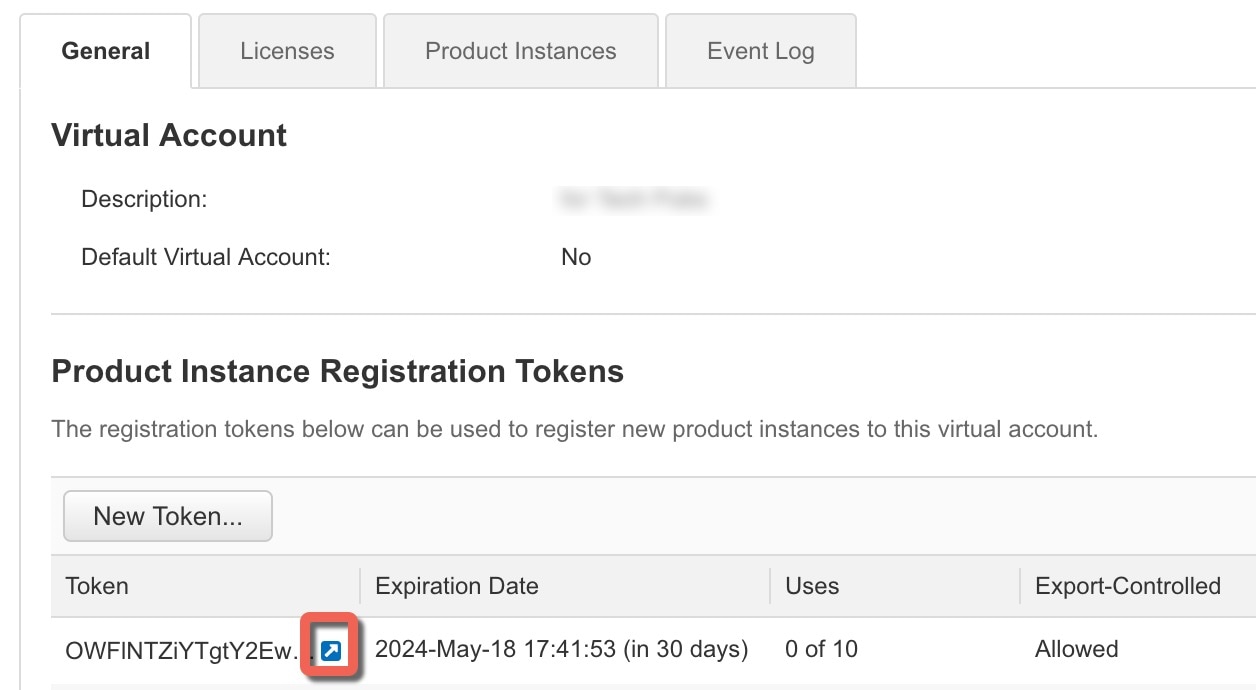
    系统将令牌添加到您的清单中。

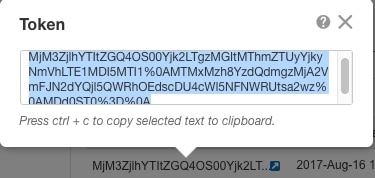
  6. 点击令牌右侧的箭头图标可以打开 Token 对话框,可以从中将令牌 ID 复制到剪贴板。当需要注册Firewall Threat Defense时,请准备好此令牌,以在该程序后面的部分使用。

    图 4. 查看令牌
    图 5. 复制令牌
  7. 在 防火墙设备管理器 中,将令牌粘贴到令牌字段中。

  8. 设置其他选项,然后点击完成 (Finish)

步骤 5

完成设置向导。

图 6. 后续操作
将防火墙连接到互联网
  1. 点击独立设备 (Standalone Device) 以使用 防火墙设备管理器。

  2. 点击配置接口 (Configure Interfaces) 直接转至接口 (Interfaces) 页面,点击配置策略 (Configure Policy) 转至策略 (Policies) 页面,或者点击知道了 (Got It) 转至设备 (Device) 页面。

    有关接口或策略配置,请参阅配置网络设置和策略。

步骤 6

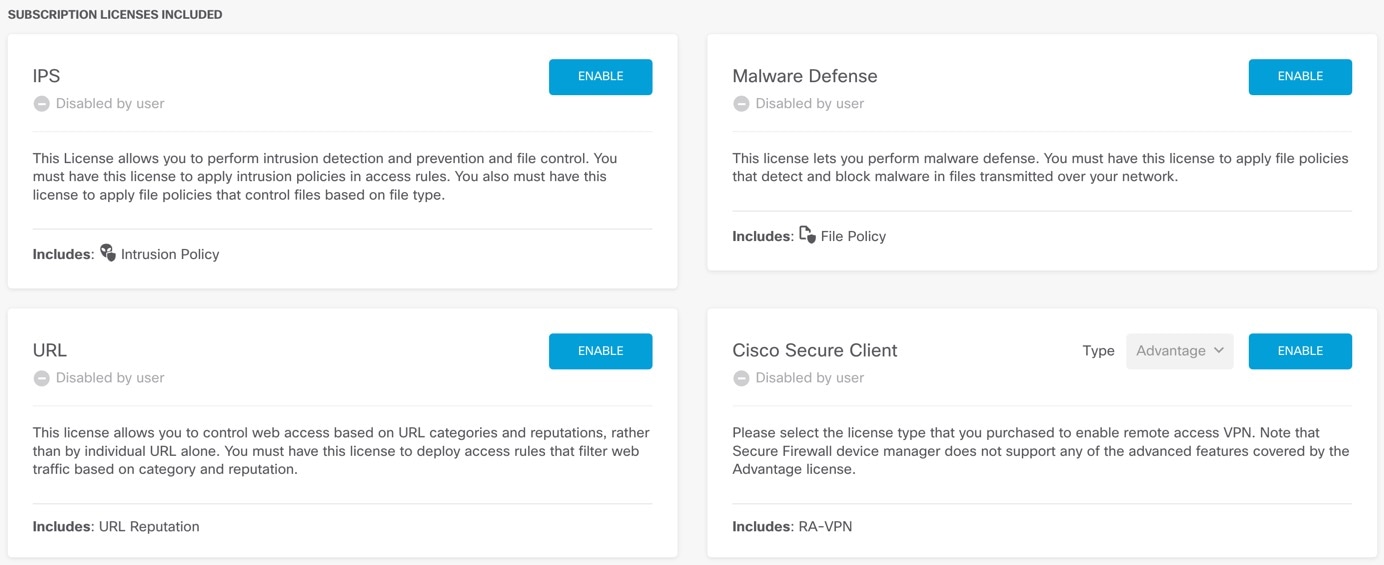
启用功能许可证。

  1. 在设备 (Device) 页面中,点击智能许可证 (Smart License) > > 查看配置 (View Configuration)。

  2. 点击每个可选许可证的启用/禁用 (Enable/Disable) 控件。

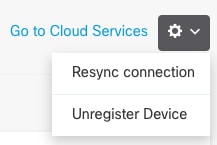
  3. 从齿轮下拉列表中选择 Resync Connection(再同步连接),将许可证信息与思科智能软件管理器同步。


配置网络设置和策略

配置其他接口和 DHCP 服务器,并自定义安全策略。

过程


步骤 1

如果要将交换机端口转换为防火墙接口,请选择设备 (Device),然后点击接口 (Interfaces) 摘要中的链接。

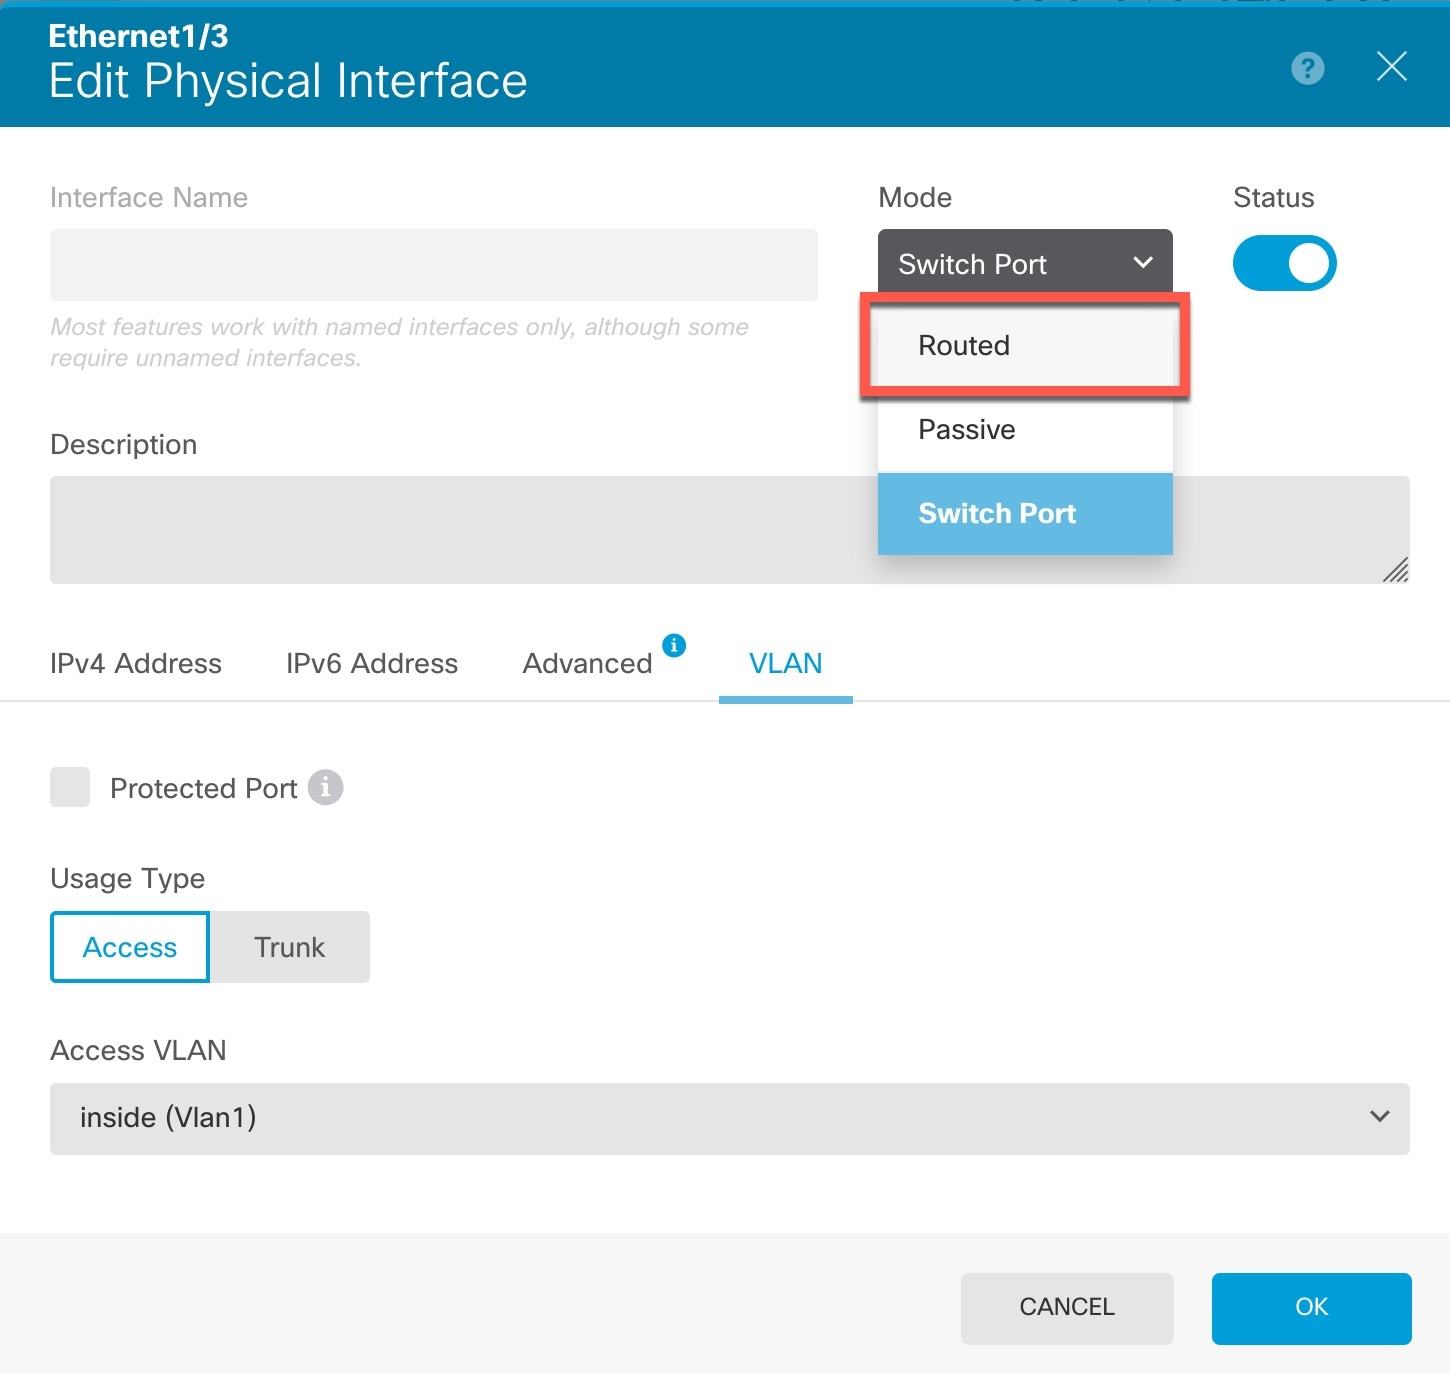
  1. 点击交换机端口的编辑图标 ()。

  2. 将模式从交换机端口 (Switch Port) 更改为已路由 (Routed)。

    图 7. 更改模式
    更改模式
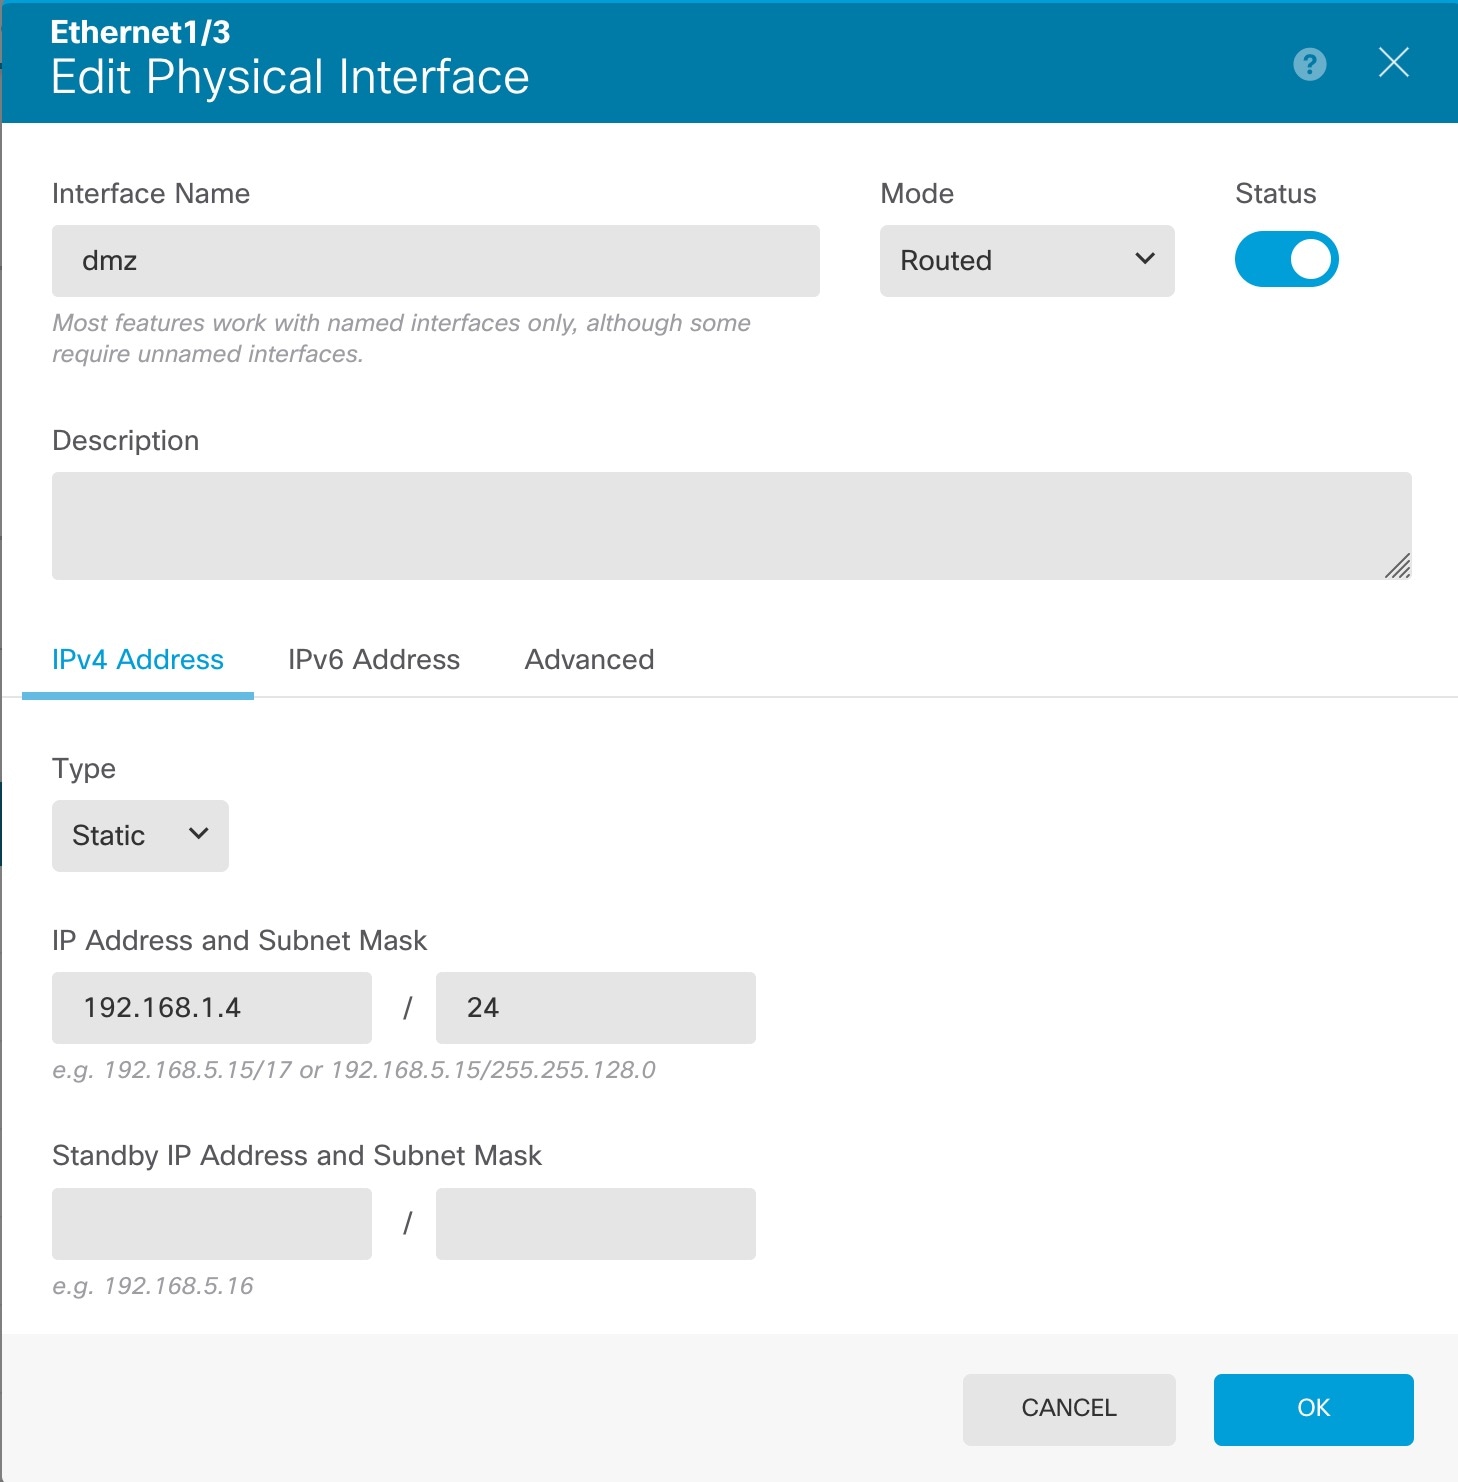
  3. 设置名称和 IP 地址。

    图 8. 编辑接口
  4. 点击确定 (OK)。

步骤 2

如果已配置新的防火墙接口,请选择对象 (Objects),然后选择安全区域 (Security Zones)。

根据情况编辑或创建新区域,并将接口分配给该区域。每个接口都必须属于您为其配置策略的区域。

以下示例创建了一个新的 dmz_zone,然后将 dmz 接口分配给它。

图 9. 安全区域对象

步骤 3

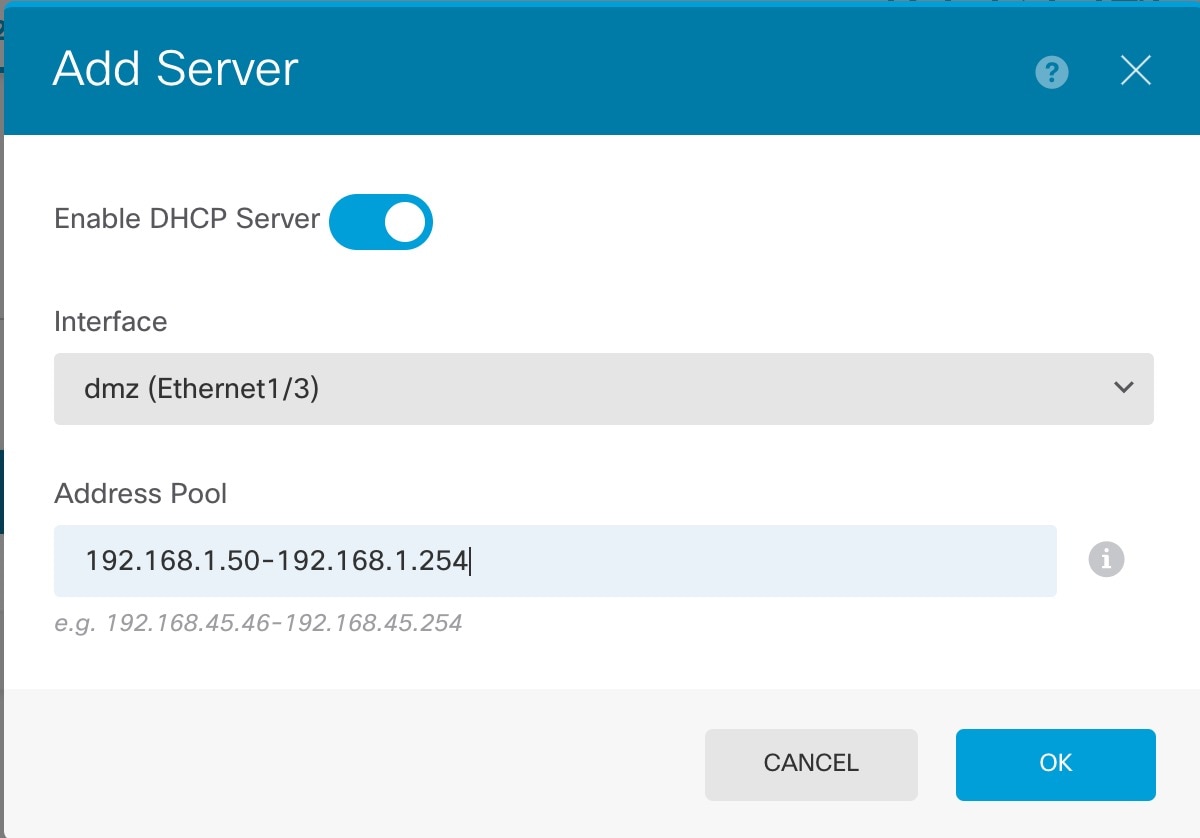
如果要让内部客户端使用 DHCP 从设备获取 IP 地址,请选择设备 (Device) > 系统设置 (System Settings) > DHCP 服务器 (DHCP Server),然后选择DHCP 服务器 (DHCP Server) 选项卡。

内部接口已经配置了 DHCP 服务器。

图 10. DHCP 服务器

步骤 4

选择策略 (Policies),并为网络配置安全策略。

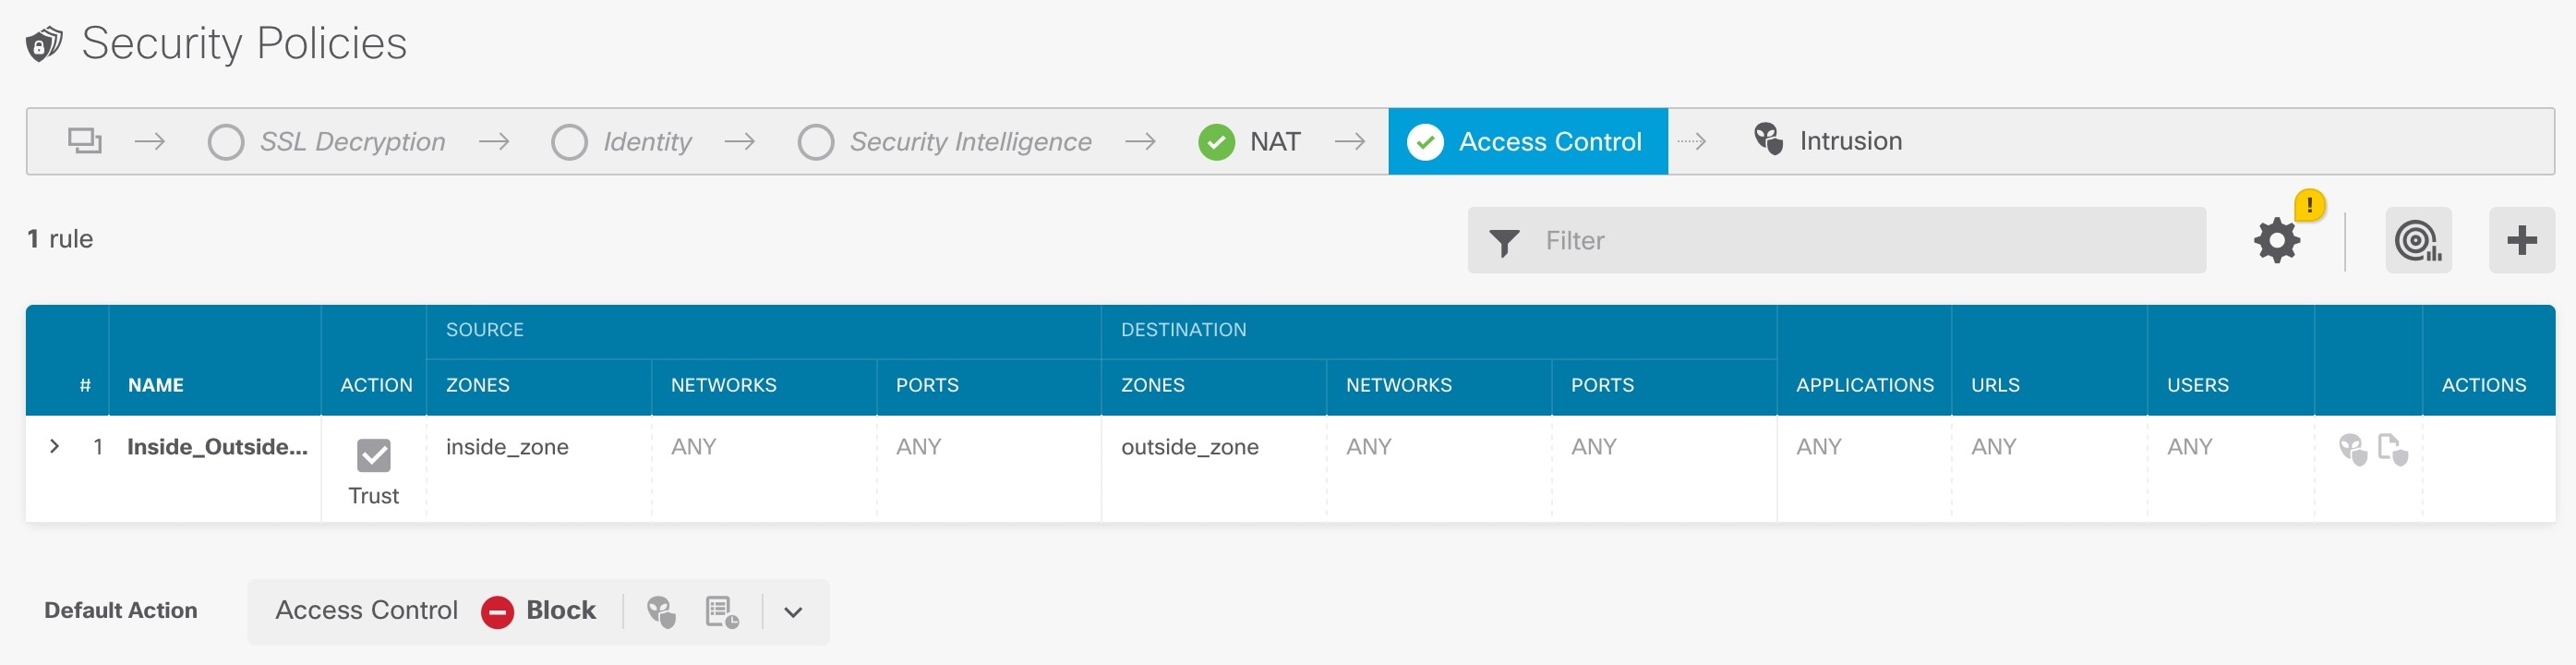
设备设置向导可使用信任规则在内部区域和外部区域之间实现流量流动。信任规则不会应用入侵策略。要使用入侵,请为规则指定“允许”操作。在连接外部接口时,该策略还包括所有接口的接口 PAT。

图 11. 默认安全策略

但是,如果在不同的区域都有接口,则需要访问控制规则来允许流量进出这些区域。

此外,您还可配置其他策略以提供附加服务,并对 NAT 和访问规则进行精细调整,以实现组织需要的结果。点击工具栏中的策略类型,即可配置以下策略:

  • SSL 解密 (SSL Decryption) - 如果要检查加密连接(例如 HTTPS)是否存在入侵、恶意软件等,则必须解密连接。使用 SSL 解密策略确定需要解密的连接。系统检查连接后,会将其重新加密。

  • 身份 (Identity) - 如果要将网络活动与各个用户相关联,或根据用户或用户组成员身份控制网络访问,请使用身份策略确定与给定源 IP 地址关联的用户。

  • 安全智能 (Security Intelligence) -(需要 IPS 许可证)使用安全智能策略快速丢弃进出列入黑名单的 IP 地址或 URL 的连接。将已知恶意站点列入黑名单后,在访问控制策略中即可无需考虑这些站点。思科提供定期更新的已知恶意地址和 URL 源,可使安全智能黑名单实现动态更新。使用情报源,无需通过编辑策略来添加或删除黑名单中的项目。

  • NAT (Network Address Translation) - 使用 NAT 策略将内部 IP 地址转换为外部可路由地址。

  • 访问控制 (Access Control) - 使用访问控制策略确定网络上允许的连接。您可以按安全区域、IP 地址、协议、端口、应用、URL、用户或用户组进行过滤。您还可以使用访问控制规则来应用入侵策略和文件(恶意软件)策略。使用此策略实施 URL 过滤。

  • 入侵 (Intrusion) - 使用入侵策略检测已知威胁。即使使用访问控制规则应用入侵策略,也仍可以编辑入侵策略,以选择性地启用或禁用特定的入侵规则。

以下示例显示了如何在访问控制策略中允许 inside_zone 和 dmz_zone 之间的流量。在此示例中,任何其他选项卡上均未设置任何选项,日志记录 (Logging) 除外,其中在连接结束时 (At End of Connection) 选项已被选中。

图 12. 访问控制策略

步骤 5

选择设备 (Device),然后点击更新 (Updates) 组中的查看配置 (View Configuration),为系统数据库配置更新计划。

如果使用入侵策略,请为“规则”和“VDB”数据库设置定期更新。如果使用安全智能源,请为“规则”和“VDB”数据库设置更新计划。如果在任何安全策略中使用地理位置作为匹配条件,请为“规则”和“VDB”数据库设置更新计划。

步骤 6

点击菜单中的部署按钮,然后点击立即部署按钮(即“部署更改”按钮,有需部署的更改时会高亮显示),将更改部署到设备。

只有将更改部署至设备,更改才会生效。