配置安全Web设备以允许访客访问

简介
本文档介绍允许未安装解密证书的用户通过安全网络设备(SWA)访问互联网的步骤。
先决条件
要求
Cisco 建议您了解以下主题:
- 已安装物理或虚拟SWA。
- 许可证已激活或安装。
- 安装向导已完成。
- 对SWA图形用户界面(GUI)的管理访问。
使用的组件
本文档不限于特定的软件和硬件版本。
本文档中的信息都是基于特定实验室环境中的设备编写的。本文档中使用的所有设备最初均采用原始(默认)配置。如果您的网络处于活动状态,请确保您了解所有命令的潜在影响。
场景概述
本文讨论10.10.10.0/24 Wi-Fi子网内的网络访问控制方案。环境由两个不同的用户组组成,需要不同的安全和访问策略:
- 受管设备:公司发放的笔记本电脑,它们经过完全身份验证并安装了SWA解密证书。这些设备受信任,通常受标准企业访问策略的约束。
- 非托管/访客设备:未经身份验证且缺少SWA解密证书的个人笔记本电脑和移动设备。
目标
该公司旨在对未受管设备实施限制性Web访问策略,限制其连接到允许的URL的特定子集,同时确保公司资源保持安全。
配置步骤
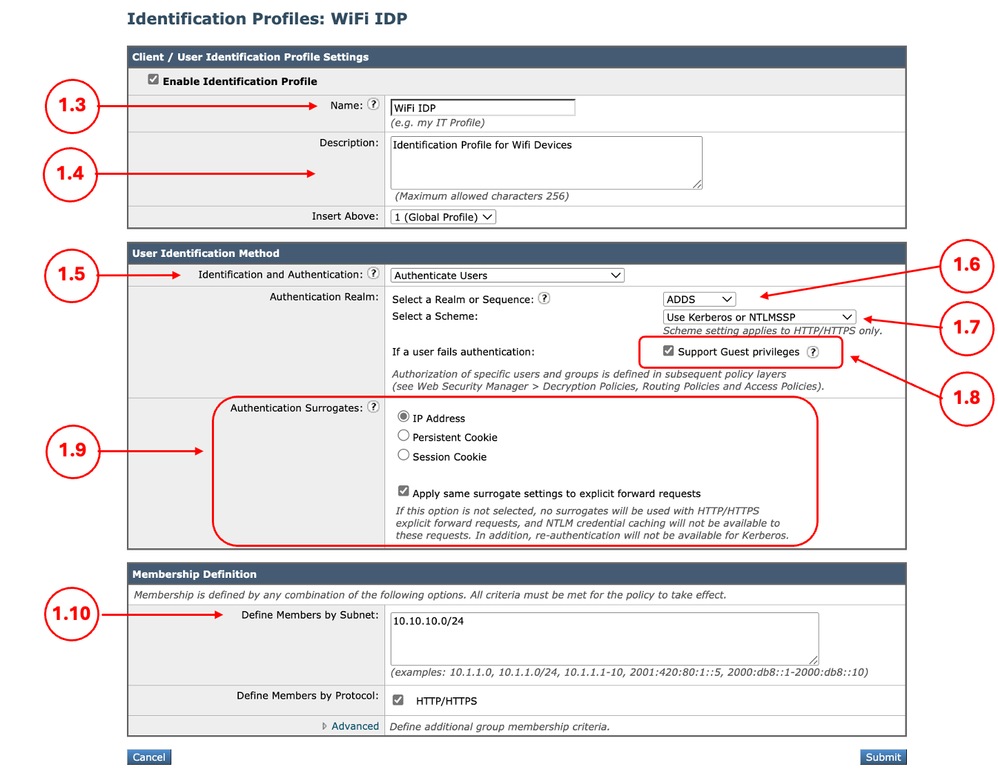
步骤1.创建标识配置文件。 |
1.1.从SWA GUI中,导航到Web Security Manager并选择Identification Profile。 1.2.点击添加标识配置文件。 1.3.定义配置文件名称。 1.4.(可选)定义说明。 1.5.选择Authenticate Users in Identification and Authentication。 1.6.从选择领域或序列中选择Active Directory领域。 1.7.从Select a Scheme中,选择所需的身份验证协议。 1.8.选中支持访客权限的复选框。 1.9.(可选)根据您的设计,您可以通过启用Apply same surrogate settings to explicit forward requests来启用Surrogate。 1.10.在“按子网定义成员”中定义IP地址子网。 1.11.提交并提交更改。
|
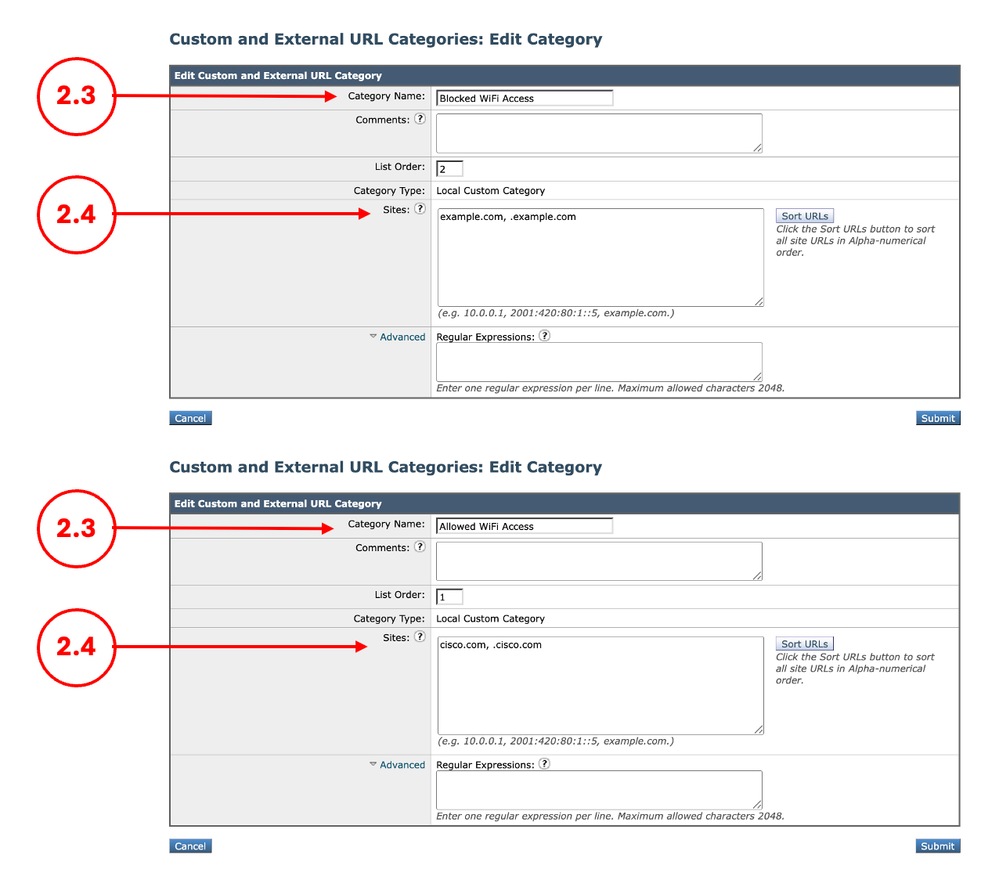
步骤2.(可选)为允许和阻止的URL创建自定义URL类别 |
2.1.从GUI导航到Web Security Manager并选择Custom and External URL Categories。 2.2.单击Add Category以创建新的自定义URL类别。 2.3.输入新类别的“名称”。 2.4.定义要阻止访问的网站的域和/或子域。 2.5.提交更改。 2.6.使用相同的步骤为允许访问的网站创建URL类别。
|
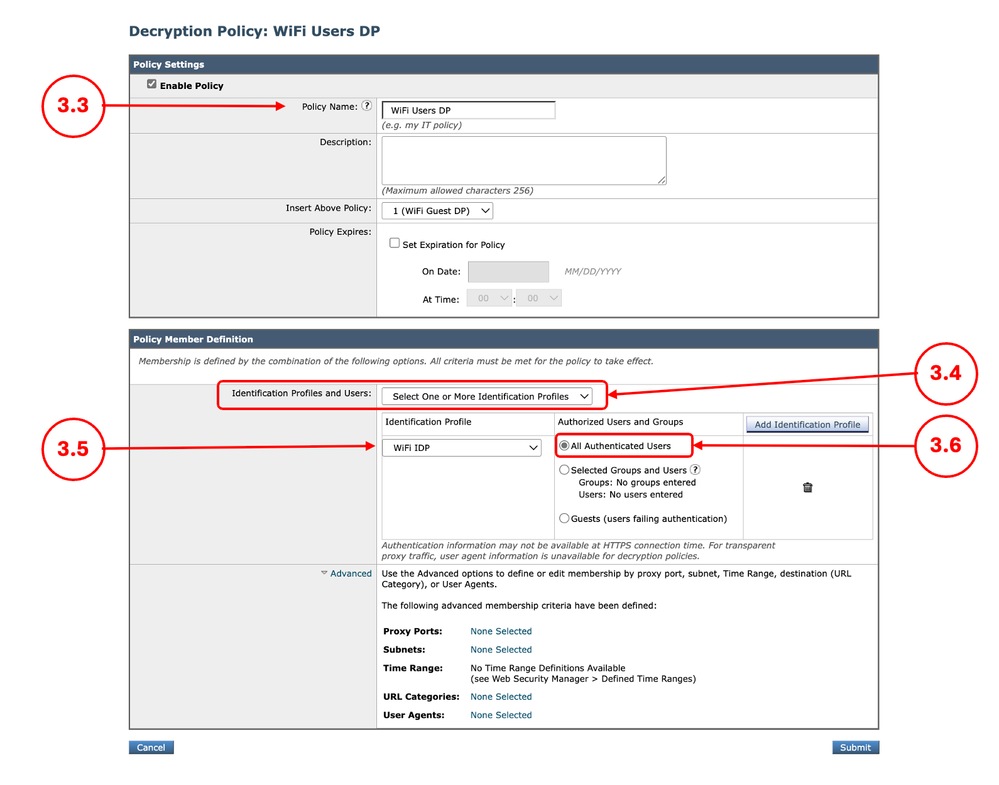
步骤3.创建受管设备的解密策略 |
3.1.在GUI中,导航到Web Security Manager,然后选择Decryption Policies 3.2.单击Add Policy。 3.3.输入Name作为新策略。 3.4.从Identification Profiles and Users下拉菜单中选择选择一个或多个Identification Profiles。 3.5.选择在步骤1中创建的标识配置文件。 3.6.选择All Authenticated Users。 3.7.单击提交。
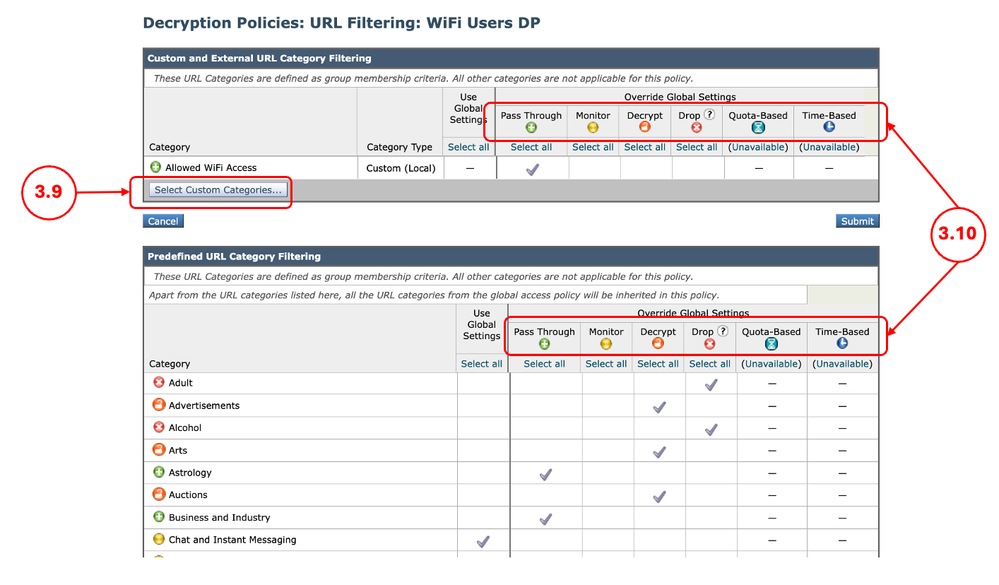
3.8.在解密策略(Decryption Policies)页面中,点击新策略的URL过滤(URL Filtering)链接。 3.9.(可选)您可以添加自定义URL类别,方法是点击Select Custom Categories Select Custom Categories,然后在类别名称前面选择Include in Policy 3.10.为每个自定义和外部URL类别过滤和预定义URL类别过滤配置操作。 3.11.单击提交
|
步骤4.创建非托管设备的解密策略 |
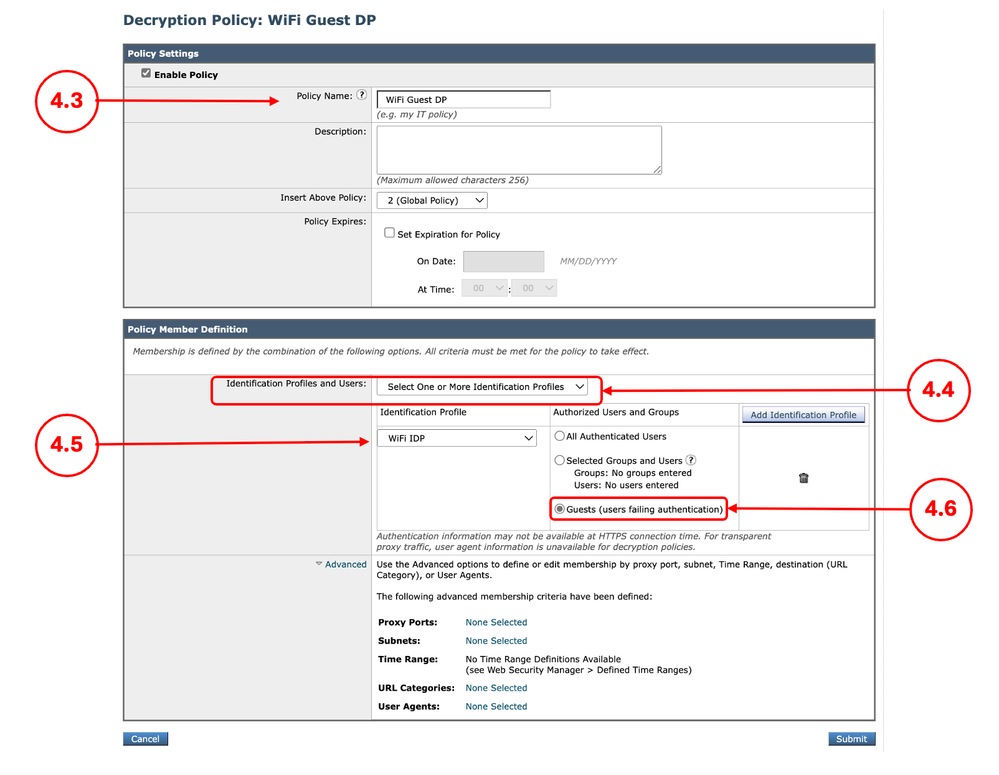
4.1.在GUI中,导航到Web Security Manager并选择解密策略 4.2.单击Add Policy。 4.3.输入Name作为新策略。 4.4.从Identification Profiles and Users下拉菜单中选择选择一个或多个Identification Profiles。 4.5.选择在步骤1中创建的标识配置文件。 4.6.选择访客(身份验证失败的用户)。 4.7.单击提交。
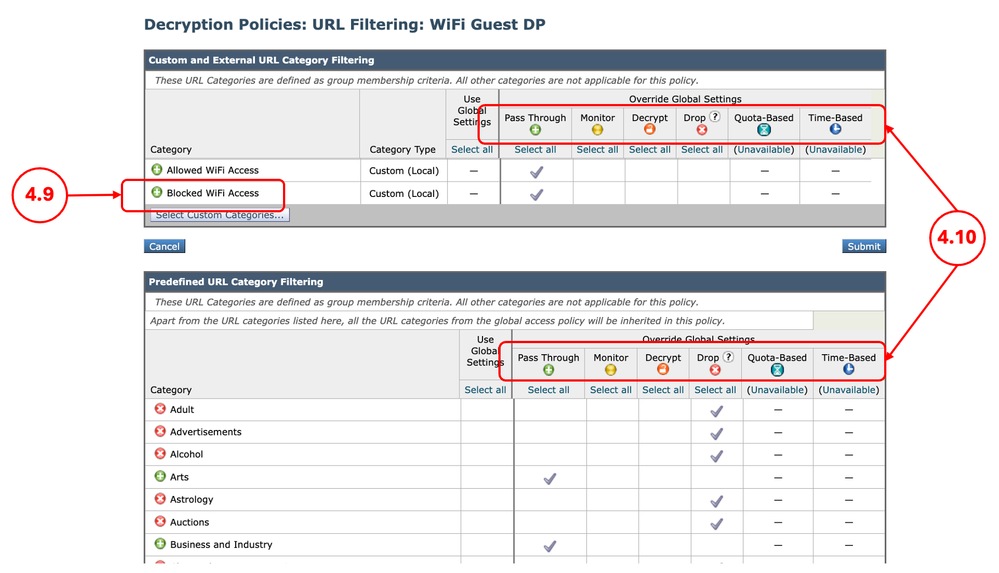
4.8.在解密策略页中,单击新策略的URL过滤链接。 4.9.(可选)您可以添加任何自定义URL类别,方法是:点击选择自定义类别(Select Custom Categories),然后在类别名称前选择Include in Policy) 4.10.为每个自定义和外部URL类别过滤和预定义URL类别过滤配置操作。
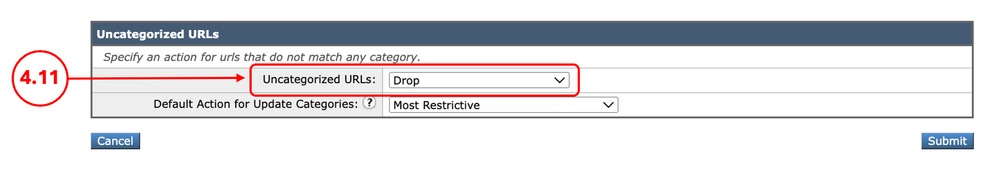
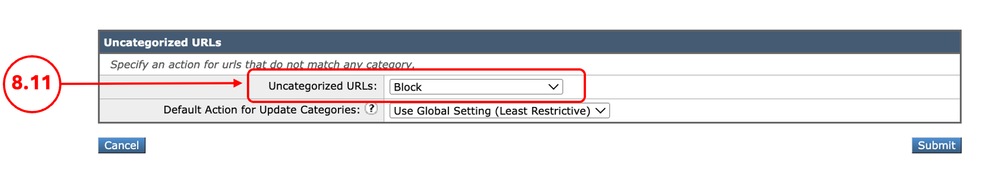
4.11.向下滚动到“未分类的URL”部分,然后选择正确的操作。
4.12.单击“提交”。 |
步骤5.创建受管设备的访问策略 |
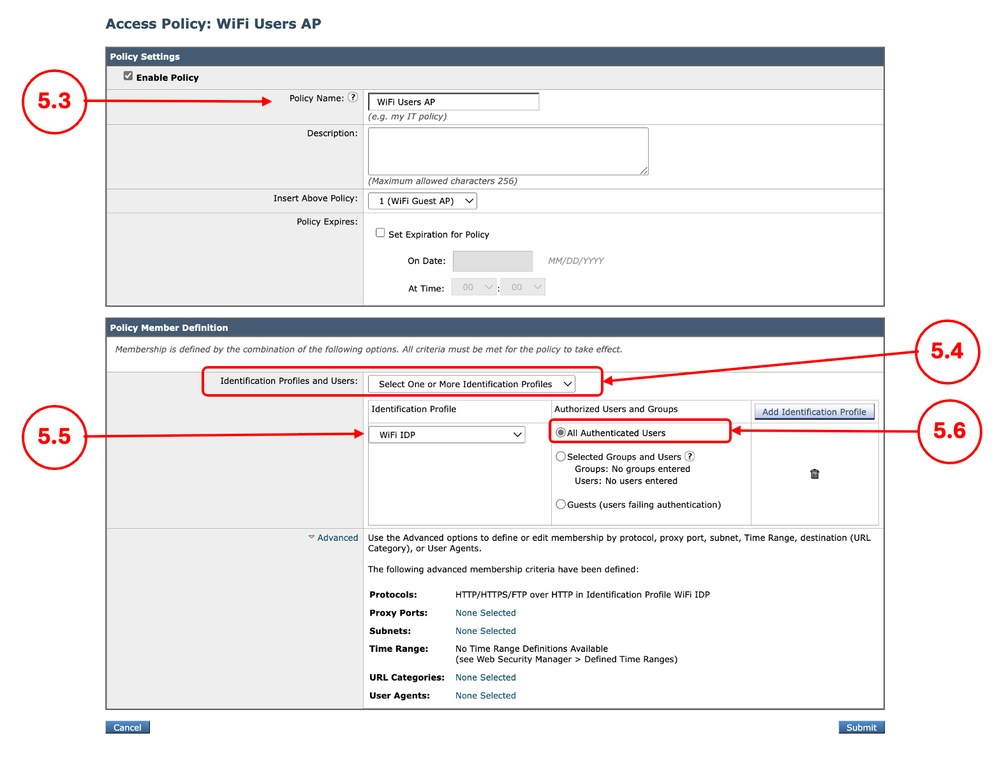
5.1.在GUI中,导航到Web Security Manager并选择访问策略 5.2.单击Add Policy。 5.3.输入新策略的名称。 5.4.从Identification Profiles and Users下拉菜单中选择选择一个或多个Identification Profiles。 5.5.选择在步骤1中创建的标识配置文件。 5.6.选择All Authenticated Users。 5.7.单击提交。
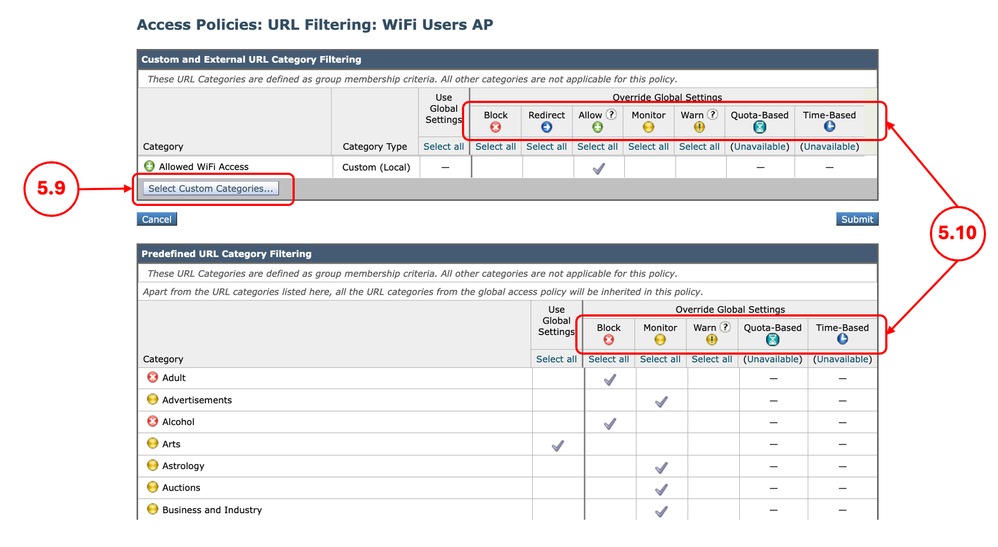
5.8.在Access Policies页中,单击新策略的URL Filtering链接。 5.9.(可选)您可以添加任何自定义URL类别,方法是:点击选择自定义类别(Select Custom Categories),然后在类别名称前面选择Include in Policy(包含在策略中) 5.10.为每个自定义和外部URL类别过滤和预定义URL类别过滤配置操作。
5.11.单击Submit。 |
步骤6.创建非受管设备的访问策略 |
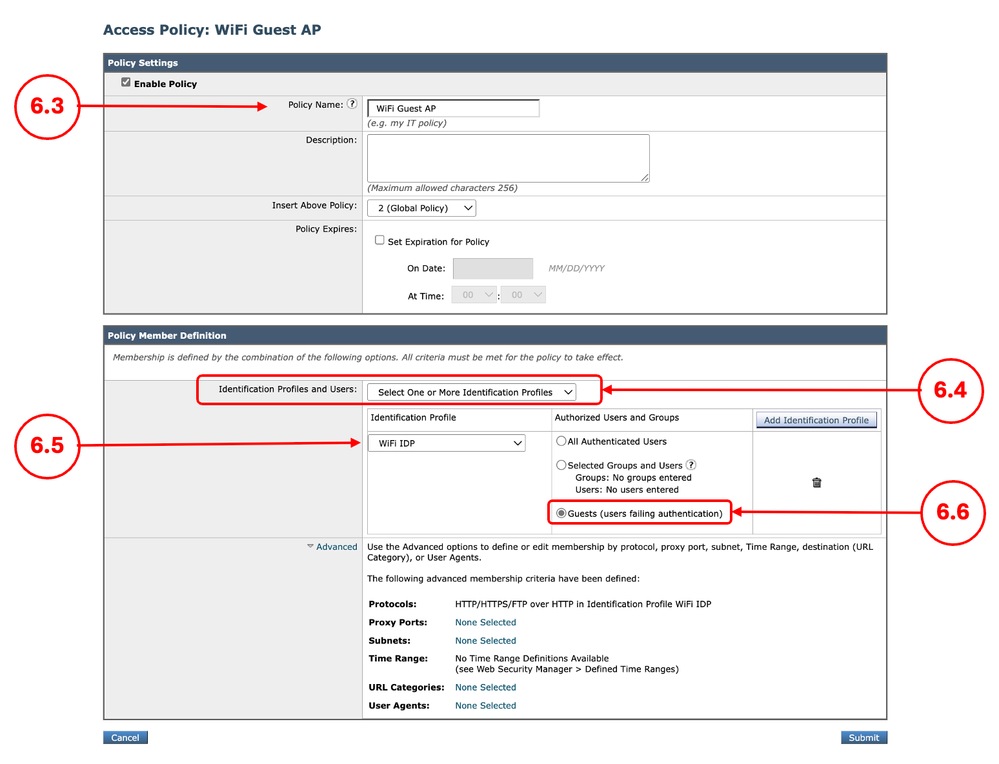
6.1.在GUI中,导航到Web Security Manager并选择访问策略 6.2.单击Add Policy。 6.3.输入Name作为新策略。 6.4.从Identification Profiles and Users下拉菜单中选择选择一个或多个Identification Profiles。 6.5.选择在步骤1中创建的标识配置文件。 6.6.选择访客(身份验证失败的用户)。 6.7.单击提交。
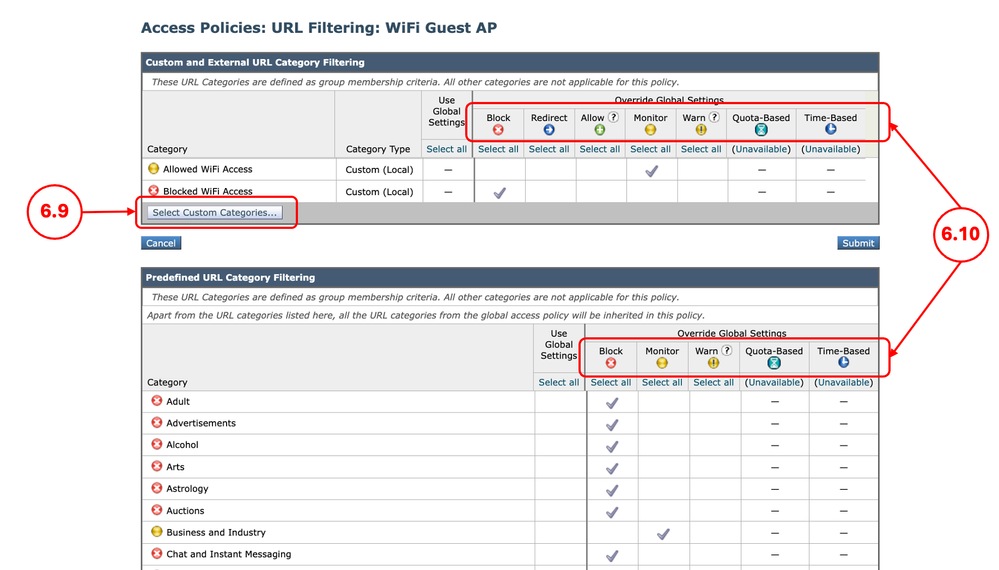
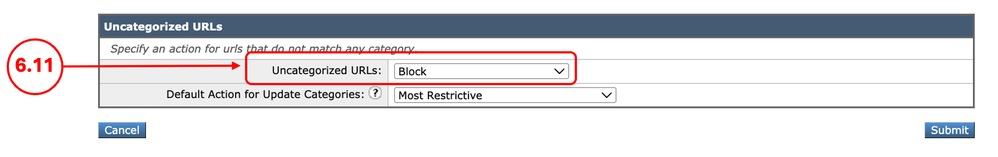
6.8.在Access Policies页中,单击新策略的URL Filtering链接。 6.9.(可选)您可以添加任何自定义URL类别,方法是:点击选择自定义类别(Select Custom Categories),然后在类别名称前面选择Include in Policy(包含在策略中) 6.10.为每个自定义和外部URL类别过滤和预定义URL类别过滤配置操作。 6.11.向下滚动“未分类的URL”部分,选择正确的操作。 6.12.单击提交 |
步骤7.(可选)为受管设备创建思科数据安全策略 |
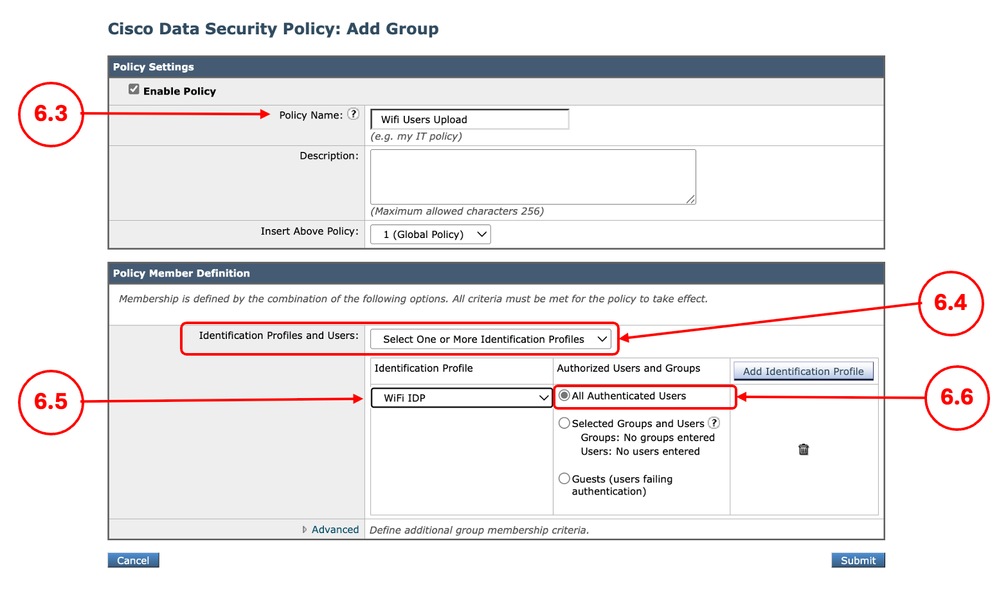
7.1.在GUI中,导航到Web Security Manager并选择Cisco Data Security。 7.2.单击Add Policy。 7.3.输入新策略的名称。 7.4.从Identification Profiles and Users下拉菜单中选择选择一个或多个Identification Profiles。 7.5.选择在步骤1中创建的标识配置文件。 7.6.选择All Authenticated Users(所有经过身份验证的用户)。 7.7.单击提交。
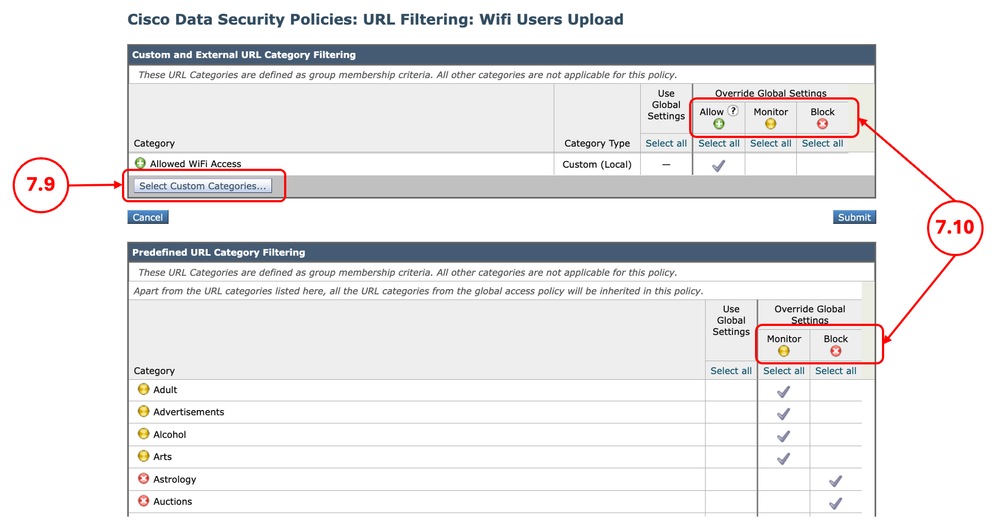
7.8.在Cisco Data Security Policies页中,点击新策略的URL Filtering链接。 7.9.(可选)您可以通过点击选择自定义类别(Select Custom Categories),并在类别名称前面选择Include in Policy来添加任何自定义URL类别 7.10.为每个自定义和外部URL类别过滤和预定义URL类别过滤配置操作。
7.11.单击提交。 |
步骤8.(可选)创建非托管设备的思科数据安全策略 |
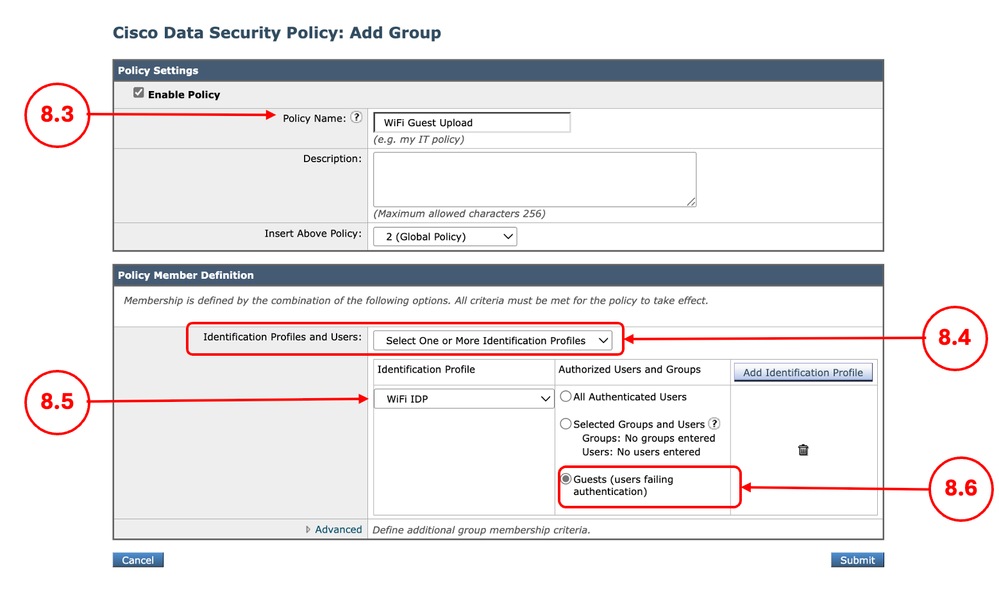
8.1.在GUI中,导航到Web Security Manager并选择Cisco Data Security。 8.2.单击Add Policy。 8.3.输入新策略的名称。 8.4.从Identification Profiles and Users下拉菜单中选择选择一个或多个Identification Profiles。 8.5.选择在步骤1中创建的标识配置文件。 8.6.选择All Authenticated Users(所有经过身份验证的用户)。 8.7.单击提交。
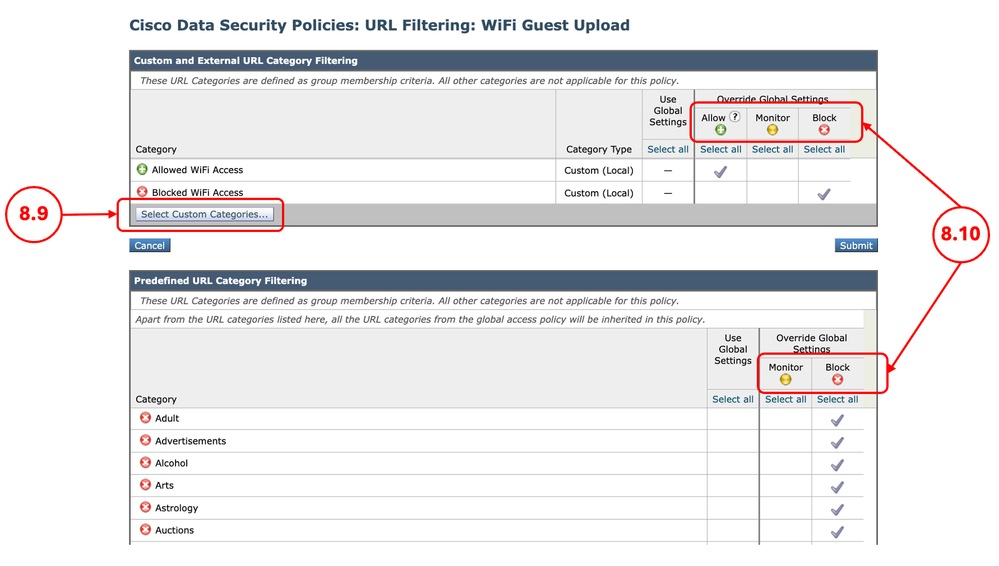
8.8.在Cisco Data Security Policies页中,点击新策略的URL Filtering链接。 8.9.(可选)您可以添加任何自定义URL类别,方法是:点击选择自定义类别(Select Custom Categories),然后在类别名称前选择Include in Policy) 8.10.为每个自定义和外部URL类别过滤和预定义URL类别过滤配置操作。
8.11.向下滚动“未分类的URL”部分,选择正确的操作。
8.12.单击提交 |
步骤9.保存更改 |
9.1.确定更改 |
相关内容
- 思科安全网络设备AsyncOS 15.0用户指南 — LD(有限部署) — 故障排除……
- 阻止SWA中的可执行文件下载
- 阻止安全Web设备中的上传流量
- 阻止安全网络设备中的流量
- 绕过安全网络设备中的身份验证
- 在SWA中配置Microsoft O365租户限制
- 配置安全Web设备的初始设置
- 绕过安全Web设备中的Microsoft更新流量
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
3.0 |
05-Oct-2026
|
重新认证、格式化、语法。 |
2.0 |
29-Jul-2026
|
首次公开发布 |
1.0 |
24-Mar-2026
|
初始版本 |
 反馈
