Solução de problemas "5440 Endpoint Abandonou sessão EAP e iniciou New" Devido a Tempo Limite do Requerente ou Configuração Incorreta
Contents
Problema
O ISE envia um Desafio de Acesso RADIUS ao endpoint. Em vez de responder ao desafio de acesso, o endpoint reinicia repetidamente o processo de autenticação. A autenticação do ponto final com o Cisco Identity Services Engine (ISE) finalmente falha com erro.
"5440 – Endpoint abandoned EAP session and started new"
Ambiente
Cisco Identity Services Engine (ISE)
Autenticação 802.1X
Rede com ou sem fio
Autenticação baseada no Extensible Authentication Protocol (EAP) (EAP-TLS, PEAP, TEAP, etc.)
Solicitante de ponto de extremidade configurado para autenticação 802.1X
Network Access Device (NAD), como um switch Cisco ou uma controladora Wireless LAN (WLC)
Resolução
Siga estas etapas para solucionar problemas:
Verifique os detalhes de autenticação do ISE
Navegue até Operations > RADIUS > Live Logs.
Abra a autenticação com falha.
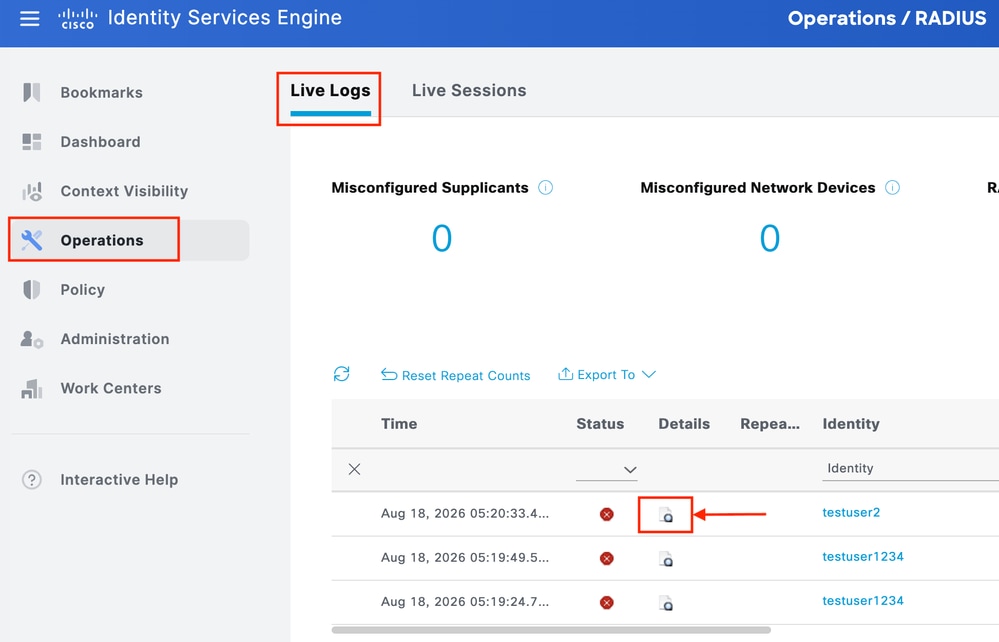
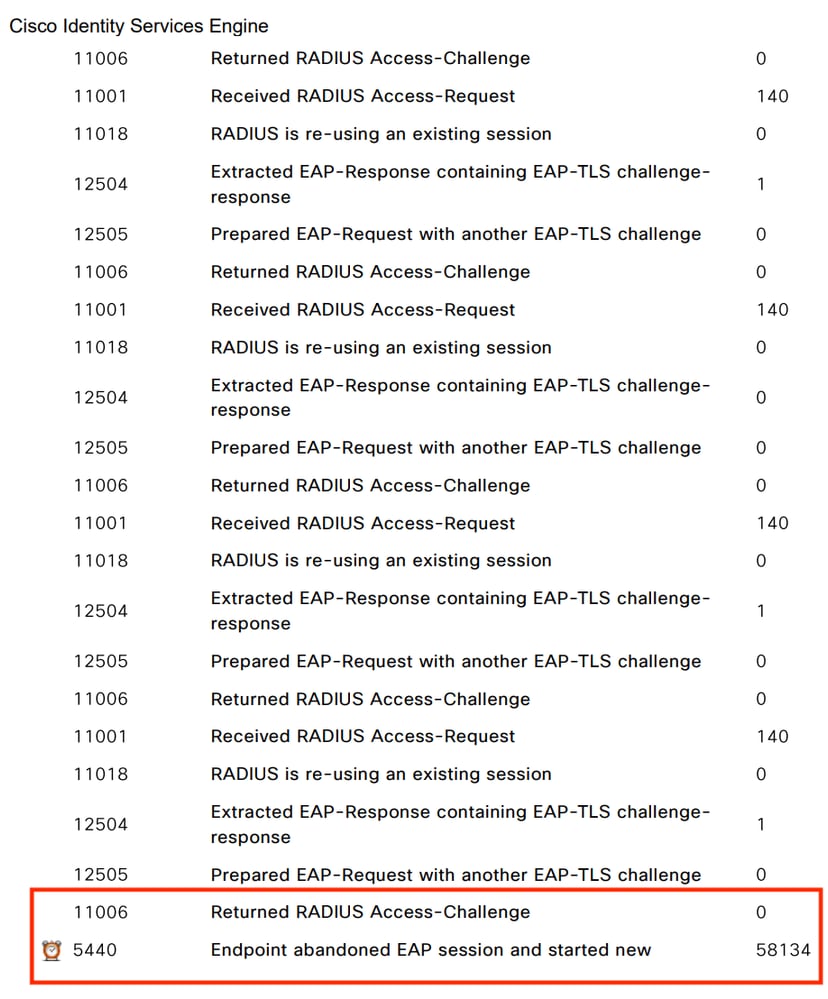
Verifique se o ISE envia um "Access-Challenge".
Confirme se o endpoint envia uma nova "Solicitação de Acesso" em vez de responder ao desafio.
Observe o tempo entre o "Access-Challenge" e o novo "Access-Request".
Nessa imagem, podemos ver o ISE enviando "Access-Challenge", mas o ISE não recebeu nenhuma resposta.
Verificar a configuração do solicitante do ponto final
Confirme se o método EAP correto está configurado.
Verifique o modo de autenticação, como máquina, usuário ou máquina + autenticação de usuário.
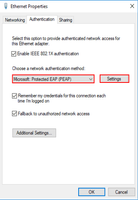
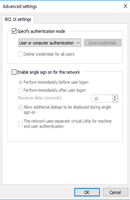
Verifique o tempo limite do solicitante e tente novamente as configurações.
Verifique se o ponto final usa o perfil 802.1X esperado.
Compare a configuração com um endpoint em funcionamento.
Verificar os logs de ponto de extremidade
Revisar os registros do sistema operacional e da autenticação do solicitante.
Verifique se o requerente recebe a solicitação EAP.
Identifique todos os erros relacionados a timeout, reinicialização de autenticação ou EAP.
Se o Cisco Secure Client for usado, colete um pacote DART para análise adicional.
Verificar o caminho da rede
Faça capturas simultâneas de pacotes no endpoint (Wireshark), NAD (SPAN - Switched Port Analyzer capture) e ISE (TCPDump)
Verifique se o tráfego EAPOL chega ao NAD.
Verifique se as respostas RADIUS do ISE alcançam o NAD.
Verifique se há perda ou atraso de pacote entre o endpoint, NAD e ISE.
Use uma captura de pacote quando os logs de endpoint não identificarem o motivo da reinicialização.
Compare com um endpoint em funcionamento
Use o mesmo NAD, ISE PSN e política de autenticação sempre que possível.
Compare o método EAP, a configuração do solicitante, os valores de tempo limite e a sequência de autenticação.
Se apenas endpoints específicos falharem, concentre a investigação na configuração do endpoint ou no solicitante.
Para validar se o problema foi resolvido, execute uma nova autenticação e verifique se o endpoint responde ao desafio de acesso do ISE e conclui a autenticação com êxito sem gerar o 5440.
Causa
O solicitante do ponto final não conclui a autenticação EAP dentro do tempo limite configurado ou usa uma configuração 802.1X incorreta. Um tempo limite curto do solicitante, configurações EAP incorretas ou um problema do solicitante podem fazer com que o ponto de extremidade reinicie a autenticação antes que a sessão anterior seja concluída.
Conteúdo relacionado
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
19-Aug-2026
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)