A opção "Executar ações de resposta adaptativa" não está listando todas as ações de alerta no Splunk.
Aplicabilidade
Complementos de Aplicativos SplunkDescrição
Descrição:
1. Instalado TA-thehive & TA-PagerDuty no cabeçalho de pesquisa Splunk ES.
2. Durante a edição das pesquisas de correlação, eles recebem essas opções de alerta de aplicativos em Ações de resposta adaptativa. Mas no painel de revisão de incidentes, quando tentam adicionar a "ação de resposta adaptativa", eles recebem apenas as ações de alerta padrão, não a seção e PagerDuty.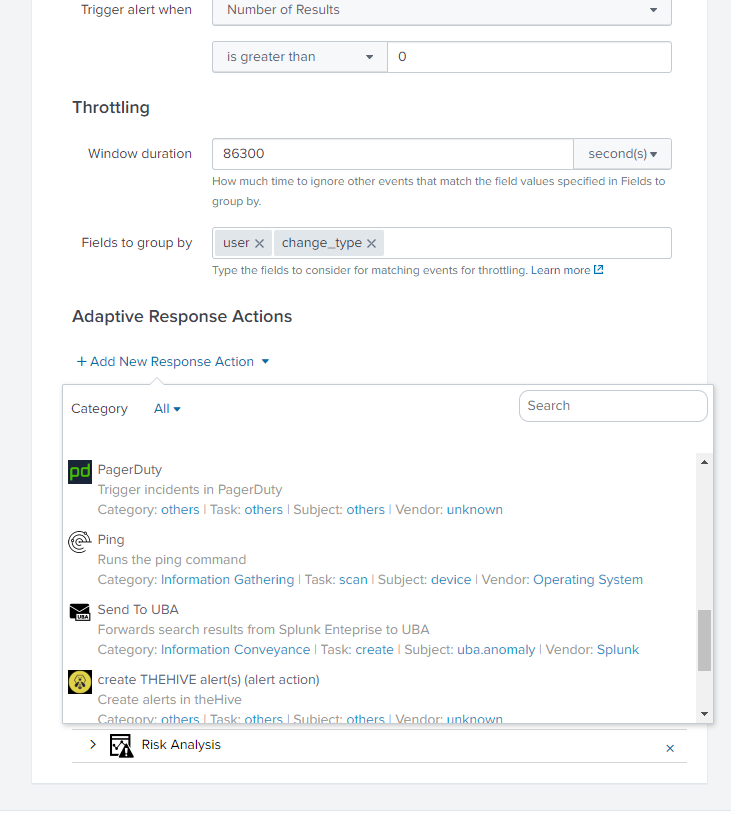
Investigação
Arquitetura: ES v 5.3.1 | Splunk v 7.3.1
Observação: em meu ambiente de Splunk, instalei os mesmos complementos para verificar o comportamento de Splunk, e achei o mesmo.
Etapas da reprodução:
1. Instalar TA-thehive (https://splunkbase.splunk.com/app/4380/) & PagerDuty Addon (https://splunkbase.splunk.com/app/3742/) no cabeçalho de pesquisa ES.
2. Edite a pesquisa de correlação e verifique as Ações de Resposta Adaptativa, você verá o direito de colmeia e pager como uma ação de alerta.
3. Vá para o painel de revisão de incidentes. Clique em "Ação" na frente de qualquer item notável e selecione * "executar ação de resposta adaptativa". as opções de taxa de transmissão e taxa de pager não estão disponíveis. *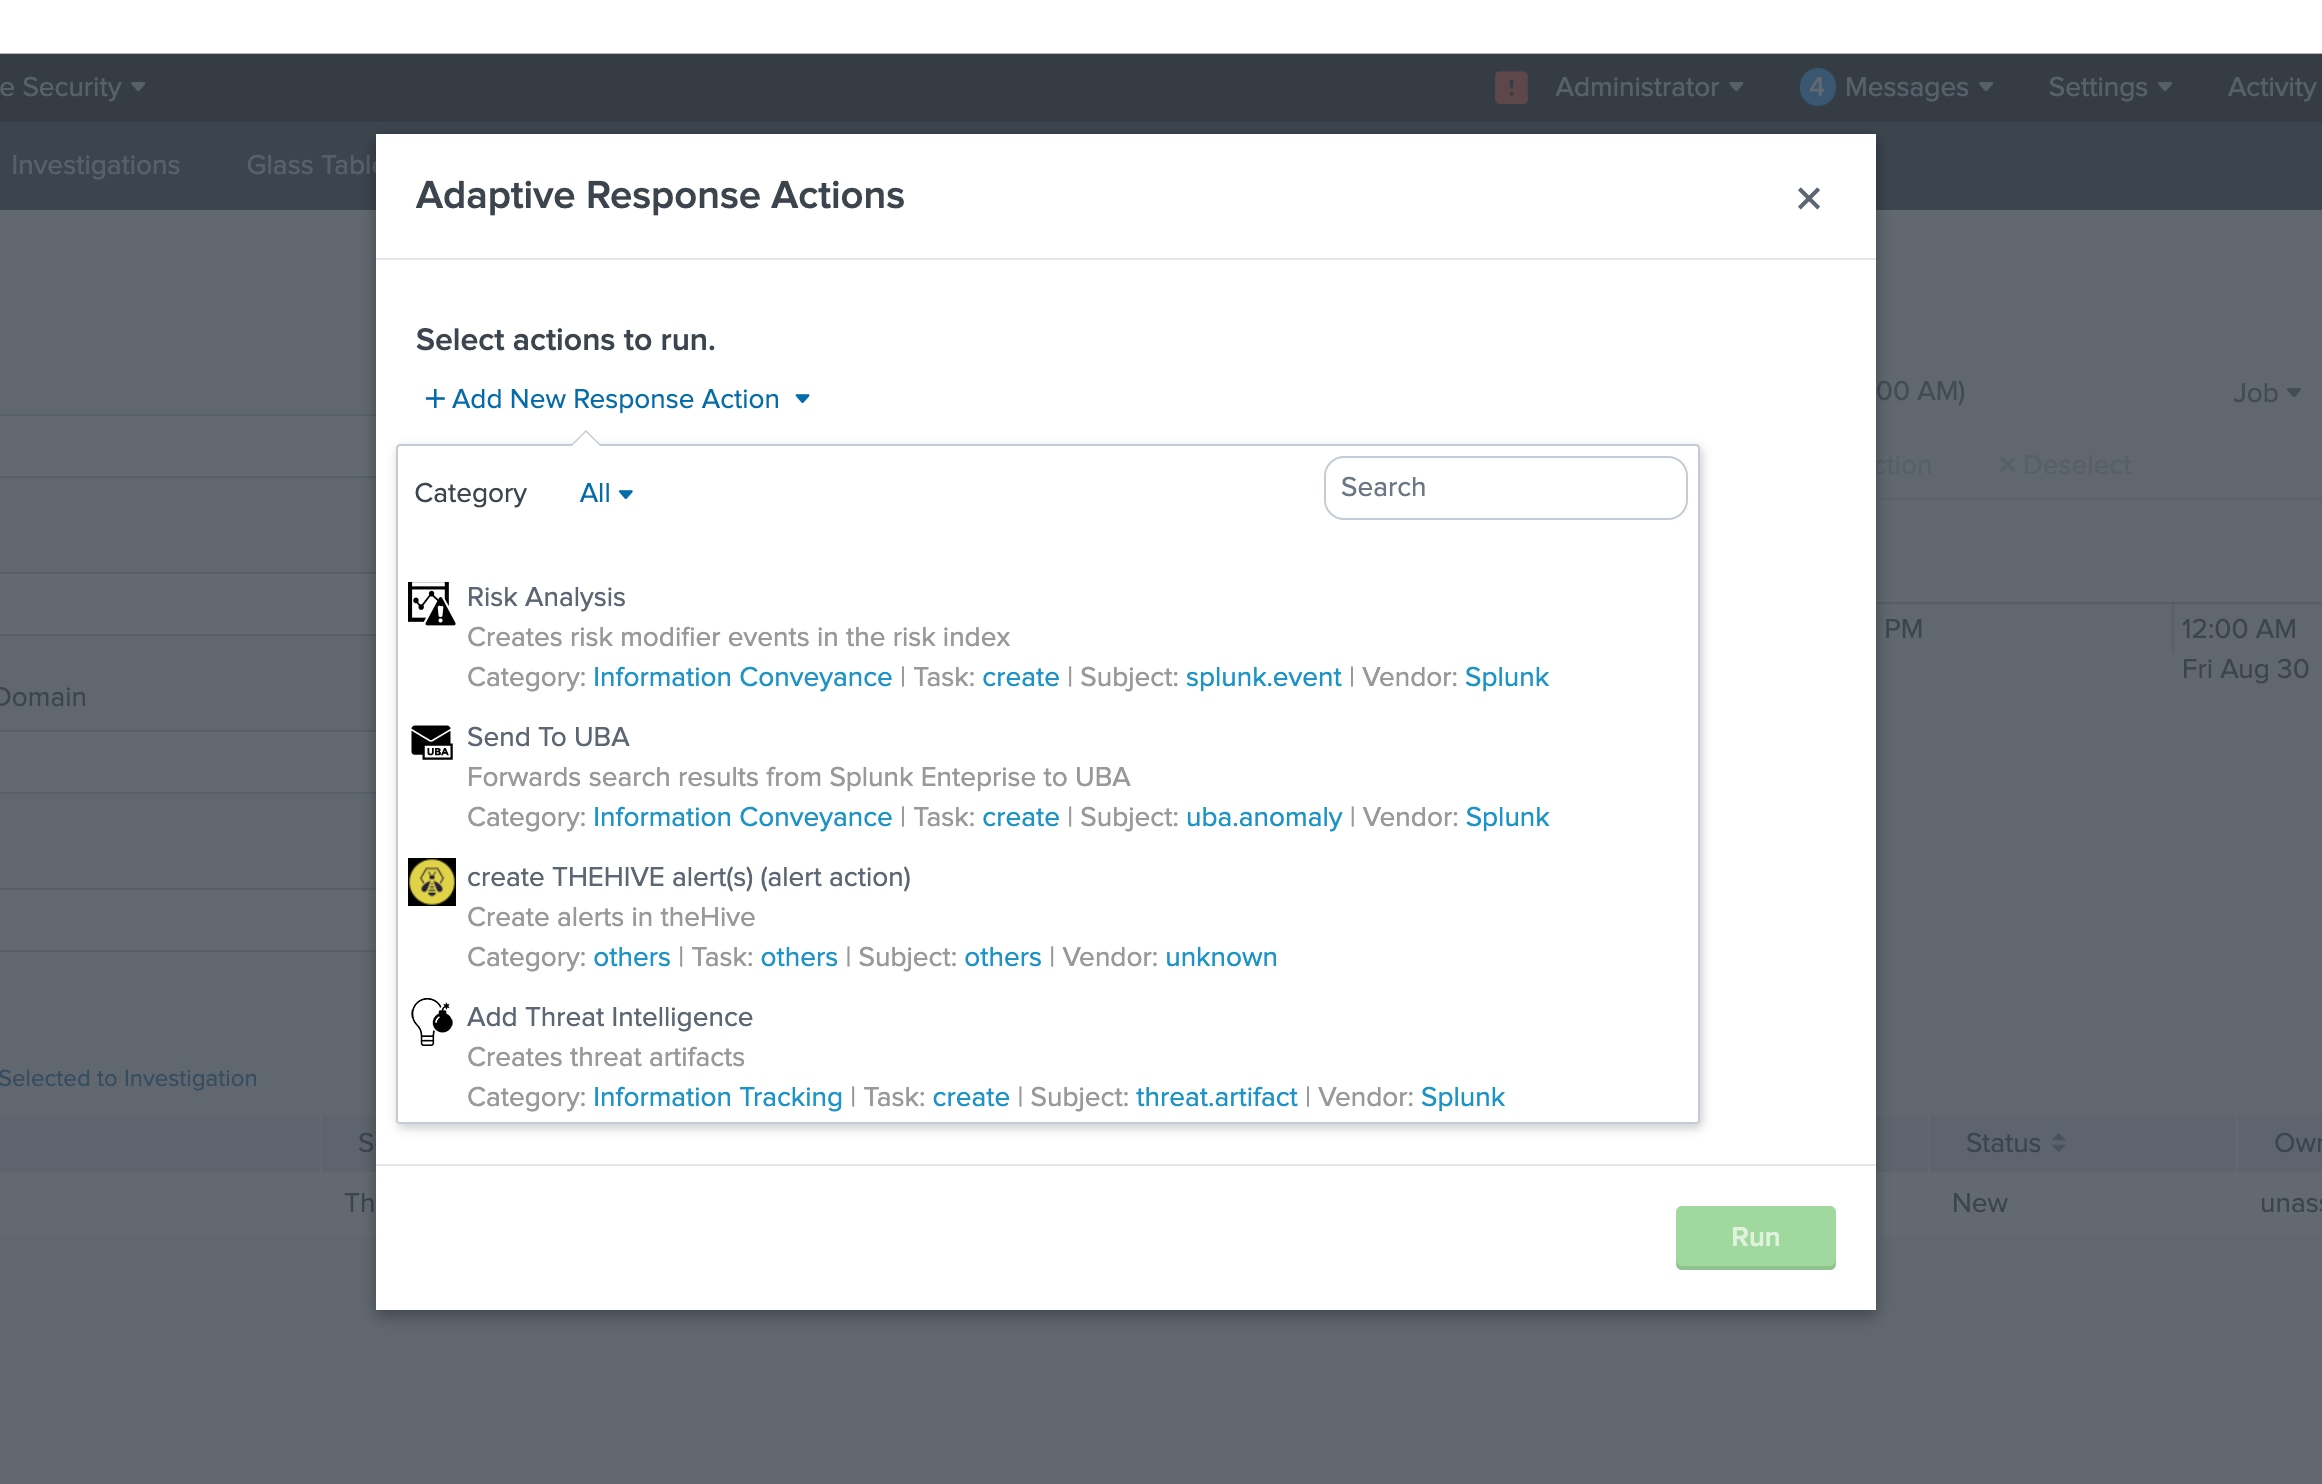
Resolução
"This is as Designed" se você não tiver param._cam definido para sua ação de alerta. Além disso, a Revisão do incidente requer que você tenha "supported_adhoc" definido como verdadeiro.
Para Resolver:
$Splunk_Home/etc/apps/TA-thehive/default[thehive_alert_create_alert]
is_custom = 1
label = create THEHIVE alert(s) (alert action)
description = Create alerts in theHive
icon_path = thehive_logo_small.png
payload_format = json
disabled = 0
NOTE: que a ação é chamada "thehive_alert_create_alert" e não tem nenhuma definição param._cam. Verifiquei que isso não aparece na Revisão de incidentes.
Em seguida, tudo o que fiz foi adicionar uma definição simples de param._cam:
[thehive_alert_create_alert]
is_custom = 1
label = create THEHIVE alert(s) (alert action)
description = Create alerts in theHive
icon_path = thehive_logo_small.png
payload_format = json
disabled = 0
param._cam = {"supports_adhoc": true}
NOTE: Faça as alterações em $Splunk_Home/etc/apps/app_name/local
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
28-Sep-2026
|
Versão inicial |
 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)
Este documento se refere a estes produtos
Related Articles
- Forescout Adaptive Response Add-on for Splunk is not displaying Alert Actions in Splunk Web.
- ES - Why Adaptive Response Actions in rules are unassigned by default
- Adaptive Response Action is not available in the Correlation Search configuration in Splunk Enterprise Security.
- Adaptive Response action returns "[HTTP 403] Client is not authorized to perform requested action"