Migreren naar 6 GHz en Wi-Fi 7 met Cisco Wireless
Inhoud
Inleiding
Dit document beschrijft ontwerp- en configuratierichtlijnen om de prestaties van Wi-Fi 7 te optimaliseren en het 6 GHz-spectrum volledig te benutten.
CX-ontwerpgids
CX Design Guides zijn geschreven door specialisten van Cisco CX in samenwerking met ingenieurs van andere afdelingen en peer-reviewed door experts binnen Cisco; de gidsen zijn gebaseerd op toonaangevende praktijken van Cisco, evenals kennis en ervaring die is opgedaan met talloze klantimplementaties gedurende vele jaren. Netwerken die zijn ontworpen en geconfigureerd in overeenstemming met de aanbevelingen in dit document helpen veelvoorkomende valkuilen te voorkomen en de werking van het netwerk te verbeteren.
Waarom 6 GHz en Wi-Fi 7
De 6 GHz-band werd in 2020 beschikbaar voor WLAN-activiteiten en was vereist voor Wi-Fi 6E-certificering. Hoewel Wi-Fi 6 werkt in de 2,4 GHz- en 5 GHz-banden, gebruikt Wi-Fi 6E dezelfde IEEE 802.11ax-standaard, maar breidt de functionaliteit uit naar de 6 GHz-band, mits aan specifieke vereisten wordt voldaan.
De nieuwe Wi-Fi 7-certificering is gebaseerd op de IEEE 802.11be-standaard en ondersteunt bewerkingen in de 2,4 GHz-, 5 GHz- en 6 GHz-banden. Wi-Fi 7 introduceert ook nieuwe functies en verbeteringen in vergelijking met eerdere certificeringen.
De ondersteuning van de 6 GHz-band en/of Wi-Fi 7 wordt geleverd met specifieke vereisten, die vaak nieuwe configuraties en RF-ontwerpen vereisen, vooral in vergelijking met de gevestigde praktijken voor de 2,4 GHz- en 5 GHz-banden met Wi-Fi 6.
Net zoals het gebruik van verouderde WEP-beveiliging de adoptie van 802.11-standaarden voorbij 802.11a/b/g voorkomt, leggen nieuwere standaarden nog strengere beveiligingsvereisten op om de implementatie van veiligere netwerken aan te moedigen.
Omgekeerd biedt de introductie van de 6 GHz-band toegang tot schonere frequenties, verbeterde prestaties en ondersteuning voor nieuwe use cases. Het maakt ook een naadloze implementatie van bestaande toepassingen mogelijk, zoals spraak- en videoconferencing.
Basisvereisten voor 6 GHz-bewerkingen en Wi-Fi 7
Dit zijn de beveiligingsvereisten die zijn gespecificeerd in de certificeringen voor 6 GHz en Wi-Fi 7-bewerkingen.
6 GHz-bandvereisten
De 6 GHz-band staat alleen WPA3 of Enhanced Open WLAN's toe, wat een van deze beveiligingsopties betekent:
- WPA3-Enterprise met 802.1X-verificatie
- WPA3 Simultaneous Authentication of Equals (SAE) (ook bekend als WPA3-Personal) met een wachtwoordzin. SAE-FT (SAE met Fast Transition) is een andere mogelijke AKM en wordt aanbevolen omdat de SAE-handdruk niet triviaal is en FT het mogelijk maakt dat langere uitwisseling wordt overgeslagen.
- Verbeterd Open met opportunistische draadloze codering (OWE)
Hoewel de specificatie WPA3 v3.4 (paragraaf 11.2) aangeeft dat de Enhanced Open-overgangsmodus niet wordt ondersteund op 6 GHz, handhaven veel leveranciers (waaronder Cisco tot IOS® XE 17.18) deze beperking nog niet. Daarom is het technisch mogelijk om bijvoorbeeld een Open SSID op 5 GHz en een bijbehorende Enhanced Open SSID op 5 en 6 GHz te configureren, beide met Transition Mode ingeschakeld, zonder te voldoen aan de standaardspecificaties. Configureer in een dergelijk scenario echter in plaats daarvan een Enhanced Open SSID zonder overgangsmodus die alleen beschikbaar is op 6 GHz (clients die 6 GHz ondersteunen, ondersteunen doorgaans ook Enhanced Open), terwijl onze reguliere Open SSID op 5 GHz blijft, ook zonder overgangsmodus.
Er zijn geen nieuwe specifieke vereisten voor het coderen of algoritme voor WPA3-Enterprise, afgezien van de handhaving van 802.11w/Protected Management Frame (PMF). Veel leveranciers, waaronder Cisco, beschouwen alleen 802.1X-SHA256 of "FT + 802.1X" (wat 802.1X is met SHA256 en Fast Transition) als WPA3-compatibel. Plain 802.1X (die SHA1 gebruikt) wordt beschouwd als onderdeel van WPA2 en is daarom niet geschikt of ondersteund voor 6 GHz.
Wi-Fi 7-vereisten
Met de Wi-Fi 7-certificering van de 802.11be-standaard heeft de Wi-Fi Alliance de beveiligingsvereisten verhoogd. Sommige van deze vereisten maken het gebruik van 802.11be-gegevenssnelheden en protocolverbeteringen mogelijk, terwijl andere Multi-Link Operations (MLO) ondersteunen, waardoor compatibele apparaten (clients en/of AP's) meerdere frequentiebanden kunnen gebruiken terwijl dezelfde koppeling wordt behouden.
Over het algemeen verplicht Wi-Fi 7 een van deze beveiligingstypen:
- WPA3-Enterprise met AES (CCMP128) en 802.1X-SHA256 of FT + 802.1X (die nog steeds SHA256 gebruikt, zelfs als het niet expliciet in zijn naam staat). De nieuwere WPA3-specificatie (v3.4) verandert de vereiste in "Het toegangspunt moet GCMP256-algoritme aanbieden", zelfs als de client nog steeds AES128 mag gebruiken. Dit zorgt voor verschillen in klantgedrag: sommige clients proberen Wi-Fi 7 Enterprise te gebruiken met AES128, terwijl anderen al GCMP256 verwachten.
- WPA3-Personal met GCMP256 en SAE-EXT-KEY en/of FT + SAE-EXT-KEY (AKM 24 of 25). Wi-Fi 6E verplicht WPA3 SAE en/of FT + SAE met reguliere AES (CCMP128) en geen extra uitgebreid sleutelgebruik; dit betekent dat een nieuw cijfer speciaal is geïntroduceerd voor Wi-Fi 7.
- Verbeterde Open / OWE met GCMP256. Hoewel AES(CCMP128) nog steeds op dezelfde SSID kan worden geconfigureerd, ondersteunen clients die AES 128 gebruiken geen Wi-Fi 7. Vóór Wi-Fi 7 gebruikten de meeste clients die Enhanced Open ondersteunen alleen AES 128, dus dit is een nieuwe, sterkere vereiste. Voor 6 GHz-ondersteuning is geen overgangsmodus toegestaan.
Ongeacht het geselecteerde beveiligingstype zijn Protected Management Frames (PMF) en Beacon Protection vereist om Wi-Fi 7 op het WLAN te ondersteunen.
Omdat Wi-Fi 7 op het moment van schrijven nog steeds een recente certificering is, hebben veel leveranciers niet vanaf het begin al deze beveiligingsvereisten afgedwongen.
Meer recentelijk heeft Cisco de configuratieopties geleidelijk afgedwongen om te voldoen aan de Wi-Fi 7-certificering. Hier zijn de versie-specifieke gedragingen:
IOS XE 17.15.3 en latere versies 17.15.x
In deze tak worden alle WLAN's uitgezonden als Wi-Fi 7 SSID's, op voorwaarde dat Wi-Fi 7 wereldwijd is ingeschakeld, ongeacht de beveiligingsinstellingen.
Een client kan zich koppelen als een apparaat dat geschikt is voor Wi-Fi 7 en Wi-Fi 7-gegevenssnelheden bereiken, ongeacht de beveiligingsmethode die wordt gebruikt, op voorwaarde dat die methode wordt ondersteund door het WLAN. De client kan echter alleen associëren als MLO-compatibel (op een of meer banden) als deze voldoet aan de strenge beveiligingsvereisten voor Wi-Fi 7; anders wordt deze afgewezen.
Dit kan problemen veroorzaken wanneer vroege Wi-Fi 7-clients die geen veiliger cijfers ondersteunen, zoals GCMP256, een MLO-koppeling proberen met een WLAN waarvan de beveiligingsinstellingen niet voldoen aan de Wi-Fi 7-vereisten. In een dergelijke situatie wordt de client afgewezen vanwege de ongeldige beveiligingsinstellingen, ook al kunnen deze instellingen nog steeds worden geconfigureerd op het WLAN.
IOS XE 17.18.1/17.18.2
Beacon Protection wordt automatisch ingeschakeld als uw WLAN compatibel is met Wi-Fi 7, ongeacht of u het selectievakje inschakelt.
Cisco IOS XE 17.18.1 en latere versies adverteren een WLAN als Wi-Fi 7 en MLO alleen geschikt als de juiste beveiligingsvereisten zijn ingeschakeld in de WLAN-instellingen. Een WLAN-advertentie die alleen SAE, niet SAE-EXT, gebruikt, wordt bijvoorbeeld uitgezonden als MLO niet geschikt.
De 17.18-tak introduceert een 802.11be-profiel dat kan worden gekoppeld aan een WLAN-profiel om de activering van Wi-Fi 7 per SSID of zelfs per radio te regelen.
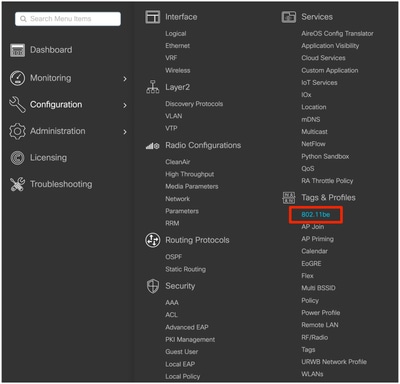
Een vooraf geconfigureerd 802.11be-profiel met de naam "default-dot11be-profile" is standaard beschikbaar in het menu Configuration > Tags & Profiles > 802.11be.
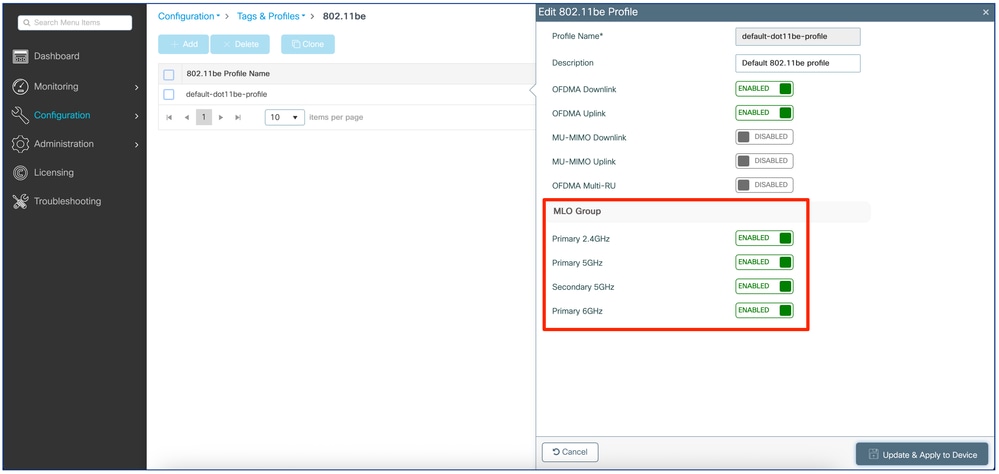
De vier belangrijkste instellingen voor het in- of uitschakelen van Wi-Fi 7 vindt u onder de sectie "MLO Group". Als u alle vier de instellingen uitschakelt, wordt Wi-Fi 7 uitgeschakeld op elke band in elk WLAN-profiel waaraan het 802.11be-profiel is gekoppeld. Als u sommige of alle apparaten inschakelt, wordt Wi-Fi 7 ingeschakeld op de corresponderende banden/radio's van het bijgevoegde WLAN-profiel.
Het "default-dot11be-profile" maakt MLO en Wi-Fi 7 op alle radio's mogelijk en wordt standaard op elk WLAN-profiel aangesloten.
Door een nieuw 802.11be-profiel te maken met alle instellingen voor de "MLO Group" uitgeschakeld en aan specifieke WLAN-profielen te koppelen, kunnen we bijvoorbeeld Wi-Fi 7 selectief uitschakelen voor sommige van onze SSID's.
Op het tabblad "Geavanceerd" van elk WLAN-profiel wordt een corresponderend 802.11be-profiel toegevoegd:
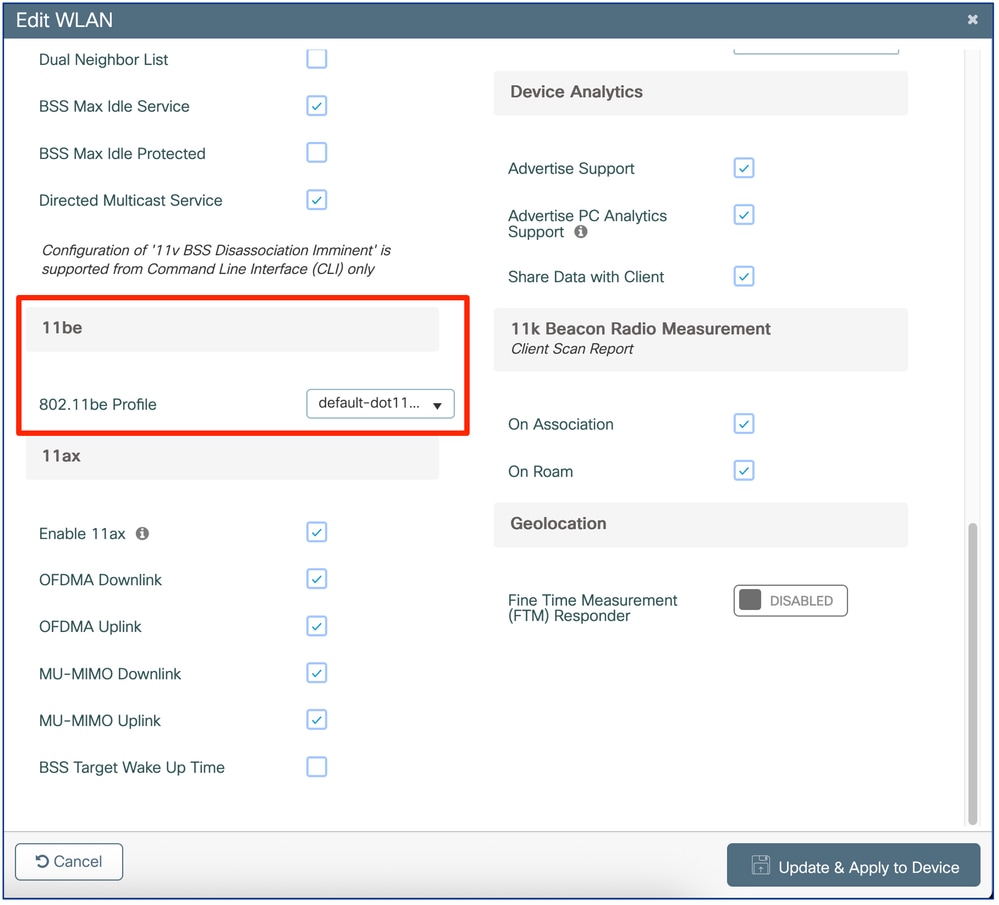
Zoals we in het voorbeeld kunnen zien, is het "default-dot11be-profile" standaard gekoppeld aan een WLAN-profiel.

Opmerking: als Wi-Fi 7 niet wereldwijd is ingeschakeld op de controller, zoals later wordt uitgelegd, is Wi-Fi 7 uitgeschakeld voor alle WLAN-profielen en worden 802.11be-profielen niet toegepast.
17.18.2 introduceert een kleine wizard op de WLAN-bewerkingspagina die u helpt te visualiseren of uw WLAN voldoet aan Wi-Fi 7 en die u laat zien wat er ontbreekt:
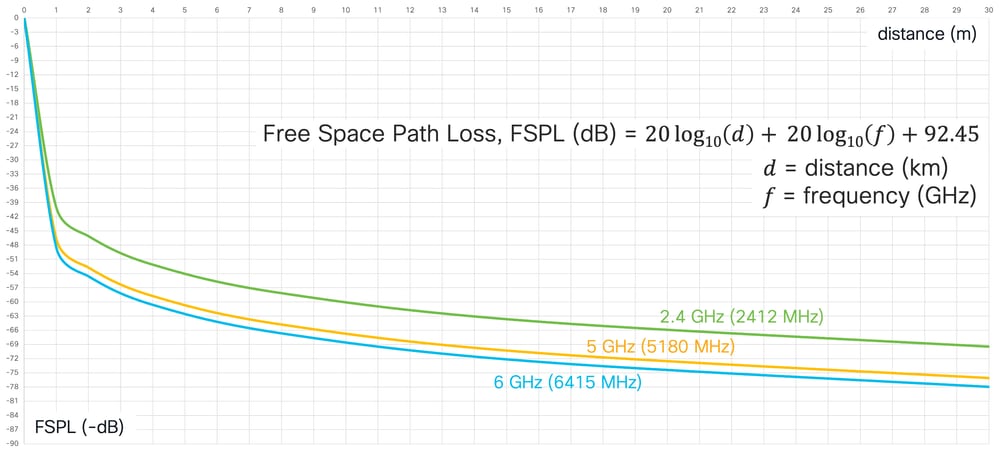 17.18.2 Beveiligingswizard
IOS XE 17.18.3 en hoger
Met iOS 17.18.3 kunt u het GCMP256-cijfer configureren voor een 802.1X Enterprise SSID, wat in eerdere versies niet mogelijk was. Dit voldoet aan de eis van sommige clients voor Wi-Fi 7 Enterprise SSID's om GCMP256 aan te bieden naast AES128-coderingen en voldoet aan de WPA3 v3.4-specificatie.
GCMP256 wordt automatisch toegevoegd aan uw configuratie bij de upgrade als uw SSID vóór de upgrade compatibel was met Wi-Fi 7, om te voorkomen dat deze wordt gedegradeerd naar een Wi-Fi 6E SSID als GCMP256 niet is ingeschakeld na de upgrade naar 17.18.3.
Overwegingen voor radioontwerp voor 6 GHz-dekking
Zonder te proberen een volledig prescriptieve gids voor site-enquêtes te zijn, beschrijft dit gedeelte kort enkele basisoverwegingen bij het ontwerpen voor 6 GHz-dekking, vooral bij het migreren van een bestaande 2,4 / 5 GHz-installatie naar Wi-Fi 6E of 7.
Zoals bij elke nieuwe Wi-Fi-implementatie in de 2,4 GHz- en/of 5 GHz-banden, moet een nieuw 6 GHz draadloos project ook een speciale 6 GHz-locatieonderzoek bevatten.
Wanneer pre-Wi-Fi 6E / 7 AP's al zijn gepositioneerd om te voldoen aan specifieke 5 GHz-dekkingsbehoeften, kunnen we in sommige gevallen verwachten dat we ze vervangen door Wi-Fi 6E / 7-compatibele AP's en nog steeds een goede dekking op 6 GHz verkrijgen. Om deze aanpak te laten werken, moeten onze bestaande toegangspunten al voldoende 5 GHz-dekking bieden voor de beoogde behoeften (alleen gegevens, spraak, specifieke toepassingen, enzovoort) terwijl ze ten minste 3-4 zendvermogensniveaus onder hun maximum bedienen. AP's hebben meestal 7 tot 8 vermogensniveaus en elk opeenvolgend vermogensniveau halveert het zendvermogen. Een comfortabel bedieningspunt bevindt zich daarom in het midden van het toegestane zendvermogensbereik.
Volgens berekeningen van het verlies van vrije ruimte ervaren 6 GHz-signalen 2 dB meer demping dan 5 GHz-signalen. Bovendien kunnen 6 GHz-signalen meer worden beïnvloed door obstakels dan hun 5 GHz-equivalenten.
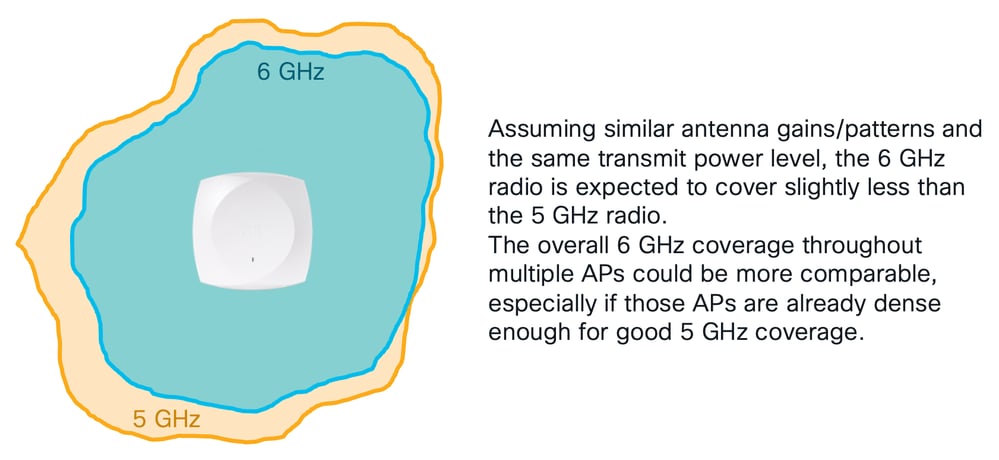
Wanneer een Cisco AP zijn zendvermogen met één niveau verhoogt of verlaagt, doet het dit in een "sprong" van 3 dB. Een toegangspunt dat van vermogensniveau 4 met een zendvermogen van 11 dBm naar vermogensniveau 3 gaat, verhoogt zijn zendvermogen bijvoorbeeld tot 14 dBm. De waarden van 11 dBm voor vermogensniveau 4 en 14 dBm voor vermogensniveau 3 zijn slechts generieke voorbeelden, aangezien verschillende AP-modellen en -generaties voor hetzelfde vermogensniveau enigszins verschillende transmissievermogenswaarden in dBm kunnen hebben.
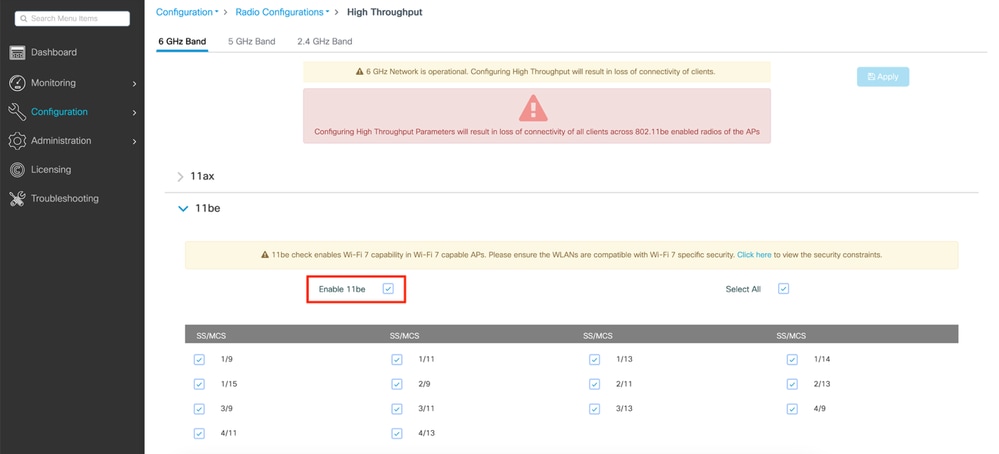
Als een pre-Wi-Fi 6E/7 AP al een goede dekking biedt op 5 GHz op energieniveau 4, bijvoorbeeld, kan een nieuwere Wi-Fi 6E/7 AP met vergelijkbare 5 GHz-radiopatronen die voormalige AP vervangen zonder significante impact op het bestaande 5 GHz-netwerk.
Ook zou de 6 GHz-radio van de nieuwe Wi-Fi 6E/7 AP dekking kunnen bieden die vergelijkbaar is met die van de 5 GHz-radio door één zendvermogensniveau (3 dB) hoger te bedienen.
Als de AP 5 GHz-radio al voldoende 5 GHz-dekking biedt bij 3-4 vermogensniveaus onder zijn maximum, kan de overeenkomstige 6 GHz-radio daarom worden ingesteld op 2-3 vermogensniveaus onder zijn maximum voor vergelijkbare dekking. Deze veronderstelling werkt op voorwaarde dat de regelgeving in het land van uitrol 6 GHz-radio's en EIRP-niveaus in staat stelt om een hoger vermogen te gebruiken dan bij 5 GHz. Er kan ook rekening worden gehouden met kanaalaggregatie en het specifieke AP-model. Raadpleeg de tabel met de energie-instellingen van elk AP-model voor landspecifieke informatie.
Ook als de 6 GHz-radio al voldoende dekking biedt bij 2-3 vermogensniveaus onder het maximum, kan deze in uitzonderlijke situaties nog steeds met een paar niveaus toenemen, bijvoorbeeld om tijdelijke, onverwachte dekkingsgaten te werken die worden veroorzaakt door een naburige AP-storing, onaangekondigde obstakels, nieuwe RF-vereisten, enzovoort.
Roaminggedrag tussen pre-Wi-Fi 6E/7 en Wi-Fi 6E/7 AP's
Het inzetten van toegangspunten die verschillende normen en/of frequentiebanden in hetzelfde dekkingsgebied ondersteunen, is nooit aanbevolen, vooral niet als verschillende generaties toegangspunten op een "zout-en-peper"-manier worden geïnstalleerd (dat wil zeggen, gemengd in dezelfde zone).
Hoewel een draadloze controller de bewerkingen kan verwerken (bijvoorbeeld dynamische kanaaltoewijzing, transmissievermogensregeling, PMK-cachedistributie, enzovoort) voor een groep van verschillende AP-modellen, kunnen clients die tussen verschillende standaarden en frequentiebanden bewegen, die overgangen soms niet goed verwerken en roamingproblemen ervaren.
Bovendien ondersteunen Wi-Fi 6E/7 AP's GCMP256-cijfers voor WPA3, maar hetzelfde geldt niet altijd voor sommige Wi-Fi 6- en eerdere AP-modellen. Voor wachtwoordgroep/WPA3-Personal en Enhanced Open/OWE-SSID's waarvoor zowel AES-(CCMP128) als GCMP256-coderingen nodig zijn, bieden bepaalde Wi-Fi 6-toegangspunten (zoals de AP's uit de 9105-, 9115- en 9120-reeks, evenals de AP's uit de 802.11ac Wave 2 x800-reeks) geen ondersteuning voor GCMP256 en kunnen alleen AES(CCMP128) bieden aan geassocieerde clients, waaronder clients met Wi-Fi 6E/7-functionaliteit. Als deze Wi-Fi 6E/7-clients moeten roamen tussen aangrenzende Wi-Fi 6E/7 AP's die GCMP256 ondersteunen, moeten ze een nieuwe koppeling voltooien omdat opnieuw onderhandelen over coderingen tussen AES (CCMP128) en GCMP256 niet wordt ondersteund voor transparante roaming. Bovendien is het over het algemeen niet optimaal om toegangspunten te hebben die verschillende mogelijkheden op hetzelfde gebied bieden: een dergelijke implementatie laat klanten niet toe deze mogelijkheden betrouwbaar te gebruiken tijdens het verplaatsen en kan leiden tot kleverigheid of ontkoppelingen.
Hoewel dit scenario een hoekgeval is, moet u er rekening mee houden dat, met GCMP256-coderingen geconfigureerd op het WLAN, roaming van Wi-Fi 6E/7-clients tussen 9105/9115/9120 AP's en 9130/9124/916x/917x AP's mogelijk niet mogelijk is, omdat de laatste reeks GCMP256 ondersteunt en de eerste niet.
Kanaalbreedtes van 40 MHz of meer op 6 GHz kunnen ook plakkerig zijn voor 6 GHz-compatibele clients, die mogelijk weigeren om opnieuw te associëren op andere banden. Dit is een andere reden om AP's die geschikt zijn voor 6 GHz en AP's die niet geschikt zijn voor 6 GHz niet te combineren in hetzelfde roaminggebied.
Wereldwijd Wi-Fi 7 inschakelen
Wereldwijd Wi-Fi 7 inschakelen op IOS XE
Bij het installeren of upgraden naar een IOS XE-versie die Wi-Fi 7 ondersteunt, is ondersteuning voor Wi-Fi 7 standaard wereldwijd uitgeschakeld.
Om het te activeren, moeten we navigeren naar het configuratiemenu voor hoge doorvoer voor elke 2,4/5/6 GHz-band en het selectievakje aanvinken om 11be in te schakelen.

U kunt deze drie opdrachten ook uitvoeren via SSH of console in de terminalconfiguratiemodus:
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
Zoals vermeld in de waarschuwingsnotitie, wanneer u deze instellingen probeert te wijzigen, resulteert het wijzigen van de status van 802.11be-ondersteuning in een kort verlies van connectiviteit voor alle clients via radio's van Wi-Fi 7 AP's. Als u MLO wilt doen, wat betekent dat clients verbinding maken met verschillende banden tegelijkertijd, moet u 11be inschakelen op alle banden waarmee u de client wilt verbinden. Het is niet nodig om alle bands in te schakelen, maar wordt alleen aanbevolen voor de prestaties.
Wereldwijd Wi-Fi 7 inschakelen op Cisco Meraki Dashboard
Wanneer u voor het eerst Wi-Fi 7-compatibele toegangspunten (bijvoorbeeld CW9178I of CW9176I/D1) toevoegt aan een Cisco Meraki-dashboardnetwerk, is ondersteuning voor 802.11be-bewerking ingeschakeld in hun standaard RF-profiel.
Om het te activeren, navigeert u naar Draadloos > Radio-instellingen, klikt u op het tabblad RF-profiel en selecteert u het profiel dat is toegewezen aan het toegangspunt (de standaard is 'Basisprofiel binnenshuis' voor toegangspunten binnenshuis).
Schakel in het algemene gedeelte 802.11be (aan) in, zoals in deze schermafbeelding wordt weergegeven:
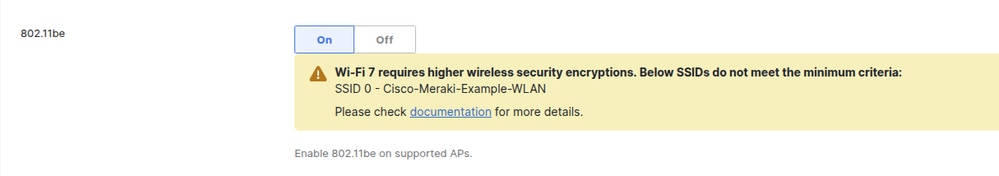
Als een of meer WLAN's zijn geconfigureerd met beveiligingsinstellingen die zwakker zijn dan de instellingen die zijn vereist volgens de Wi-Fi 7-specificatie, wordt op het dashboard een waarschuwingsbanner weergegeven, zoals hieronder wordt weergegeven.
Hoewel het Dashboard het opslaan van de configuratie toestaat, is Wi-Fi 7 niet ingeschakeld op de SSID's met de markering totdat deze voldoen aan de Wi-Fi 7-vereisten.
Vanaf dit moment moeten alle WLAN's die in het netwerk zijn ingeschakeld, voldoen aan de vereisten van de Wi-Fi 7-specificatie om Wi-Fi 7 in te schakelen op firmwareversie MR 31.1.x en hoger (dit gedrag verandert in een toekomstige versie van firmware MR 32.1.x).
Zodra de configuratie van de SSID voldoet aan de Wi-Fi 7-minimumcriteria, verdwijnt de banner.
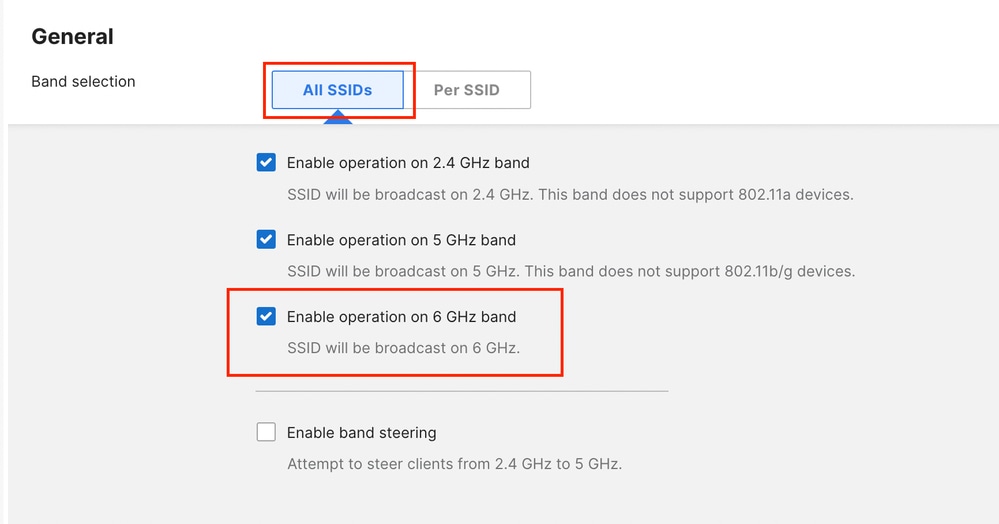
Zorg ervoor dat u in hetzelfde RF-profiel de werking van 6 GHz op de toegangspunten inschakelt.
Dit kan worden gedaan voor alle SSID's in bulk of per afzonderlijke SSID.
Merk op dat Band Steering alleen beschikbaar is tussen 2,4 en 5 GHz.
Voorbeeld van 6 GHz-inschakeling voor alle SSID's.
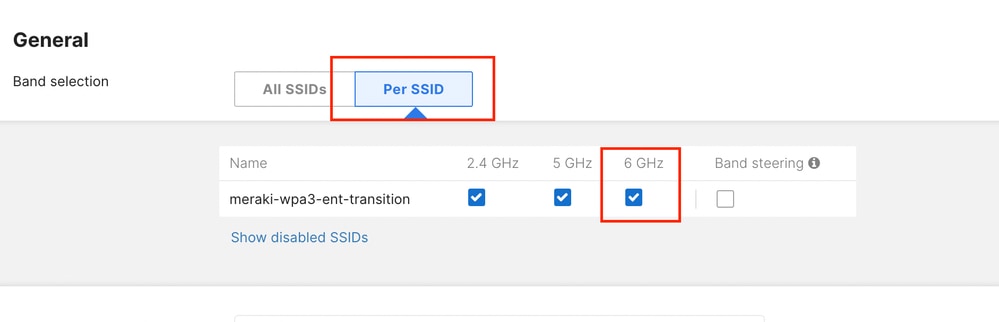
Voorbeeld van 6 GHz-inschakeling voor een enkele SSID.
Use cases
802.1X / WPA3-Enterprise-netwerken
WPA3-Enterprise-configuratie op IOS XE
Enterprise WLAN's gebaseerd op WPA2/3 met 802.1X-verificatie zijn het gemakkelijkst te migreren naar 6 GHz.
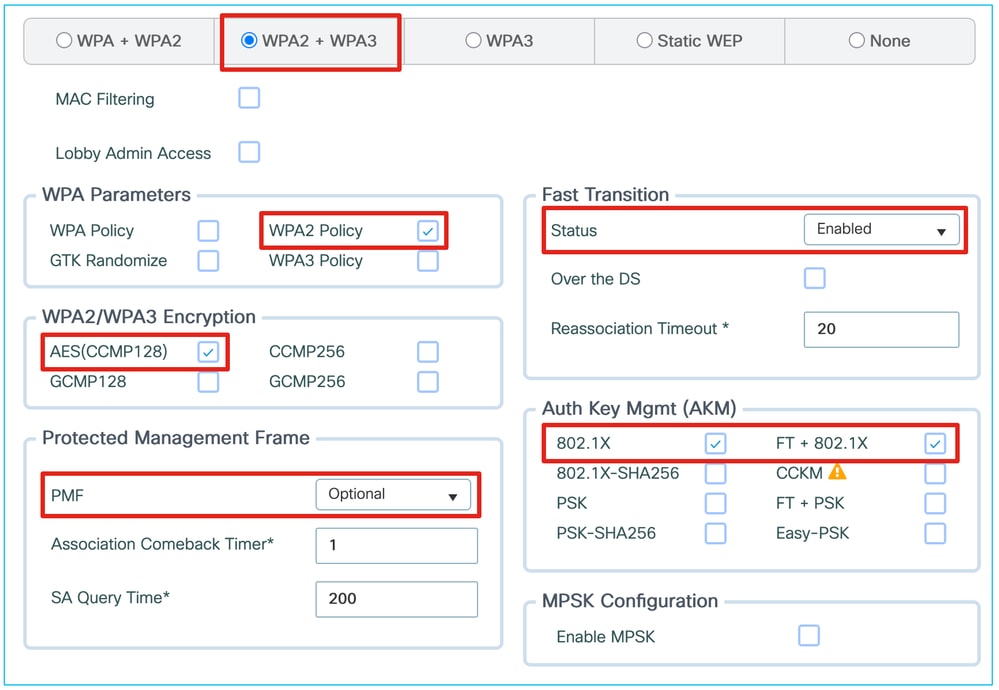
Voor het inschakelen van uw 802.1X SSID voor 6 GHz moet PMF-ondersteuning worden ingeschakeld, zelfs als deze optioneel is, evenals 802.1X-SHA256 en/of FT + 802.1X AKM's, die beide voldoen aan WPA3.
We kunnen WPA2 blijven aanbieden met standaard 802.1X (SHA1) op hetzelfde WLAN, dat alleen op de 5 GHz-band wordt geadverteerd.
Wi-Fi 7-ondersteuning vereist het inschakelen van Beacon Protection; WPA2 802.1X (SHA1) kan op het WLAN blijven als een achterwaartse compatibiliteitsoptie.
Als u AES128 en GCMP256 inschakelt, PMF als optioneel instelt en WPA2 AKM's zoals gewone 802.1X toestaat, kunnen veel apparaten mogelijk compatibel zijn. Dit biedt klanten echter veel keuzes. Als clients reclame maken voor Wi-Fi 7-ondersteuning, maar een beveiligingsconfiguratie selecteren die niet compatibel is met Wi-Fi 7, moet het toegangspunt deze afwijzen, wat compatibiliteitsproblemen kan veroorzaken.
IOS XE 17.18.2 en eerdere versies ondersteunen echter geen GCMP256 voor een Enterprise SSID. De belangrijkste aanbeveling is om deze use case te reserveren voor bedrijfsomgevingen met voornamelijk Windows 11-laptops.
Wanneer u 17.18.3 of hoger uitvoert, kunt u GCMP256 inschakelen en bredere categorieën mobiele apparaten correct ondersteunen (sommige clients weigeren verbinding te maken als de SSID beweert Wi-Fi 7 te zijn, maar alleen AES128 ondersteunt).
Het Meraki Cloud-dashboard ondersteunt GCMP256 en vereist het om Wi-Fi 7 op de SSID in te schakelen. Hoewel een Wi-Fi 7-client mogelijk alleen AES128 ondersteunt, moet een gecertificeerd Wi-Fi 7-toegangspunt zowel AES128 als GCMP256 bieden.
Van een standaard WPA2 SSID met deze L2-beveiligingsinstellingen:
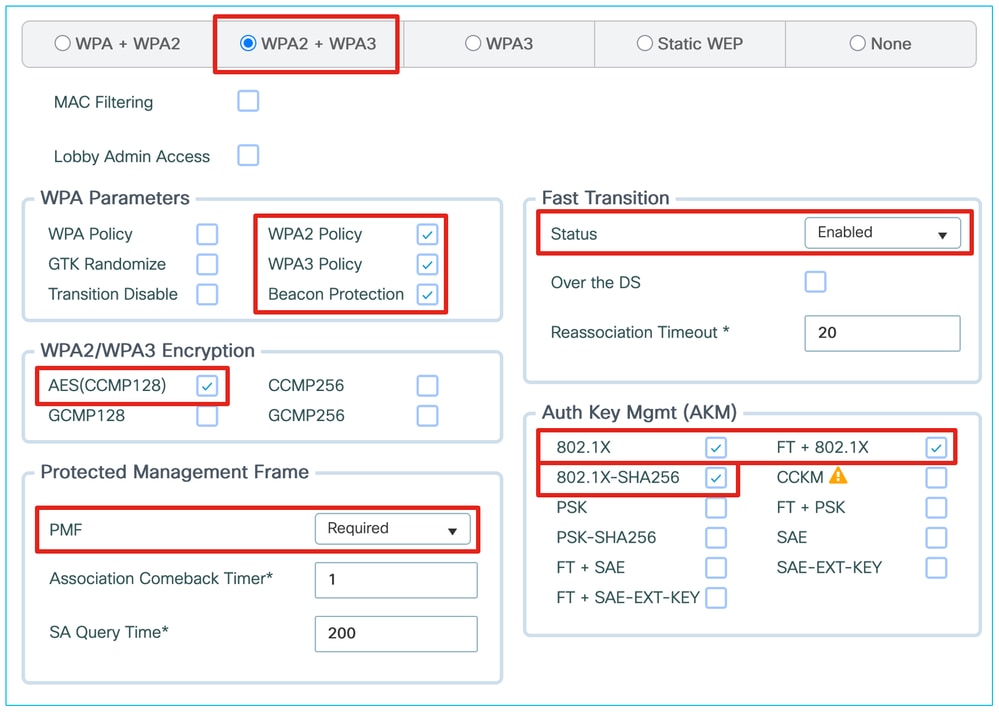
We kunnen de configuratie migreren voor WPA3-, 6 GHz- en gedeeltelijke Wi-Fi 7-ondersteuning, zoals hier wordt getoond:
Deze laatste schermopname ontbreekt GCMP256 voor de juiste Wi-Fi 7-ondersteuning. Het aanbieden van deze vele verschillende cijfers kan ook problemen met de compatibiliteit van de client veroorzaken, dus overweeg om zo snel mogelijk over te stappen naar een volledig WPA3-WLAN met AES128 + GCMP256.
WPA3-Enterprise configuratie op het Cisco Meraki dashboard
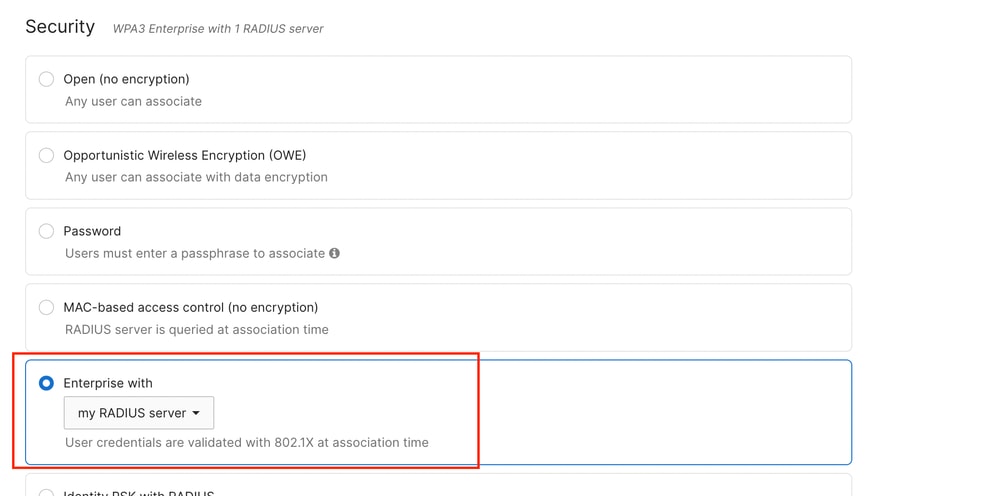
Op het moment van schrijven is de WPA3-Enterprise-bewerking alleen beschikbaar met een externe RADIUS-server (ook bekend als "mijn RADIUS-server").
WPA3-Enterprise is niet beschikbaar met Meraki Cloud Authentication.
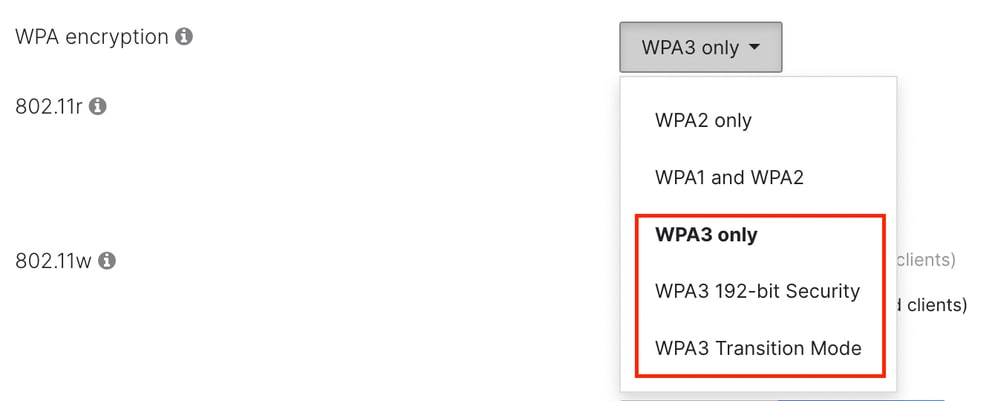
Beginnend met MR 31.x zijn de WPA-typen:
- 'alleen WPA3', dat dezelfde cijfers gebruikt als WPA2, maar 802.11w (PMF) vereist.
- 'WPA3 192-bit', die alleen de EAP-TLS-methode met cijfers TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384, TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 of TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 toestaat. Om deze modus in te schakelen, moeten dezelfde cijfers op de RADIUS-server worden geconfigureerd.
- 'WPA3 Transition Mode' (ook wel mixed mode genoemd), waarmee WPA2-clients naast elkaar kunnen bestaan op hetzelfde WLAN dat voor WPA3 wordt gebruikt.
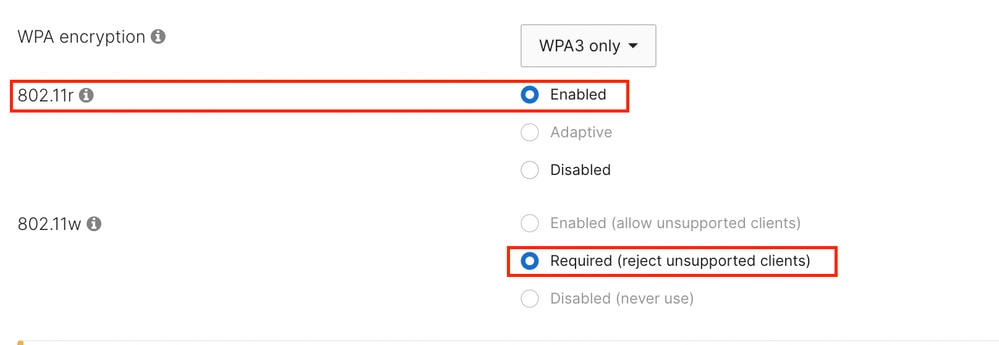
Bij gebruik van 'WPA3 only' of 'WPA3 192-bit Security' is PMF verplicht voor alle clients.
In de meeste toepassingen wordt aanbevolen FT (802.11r), hoewel niet verplicht, in te schakelen om de gevolgen van roaming en latentie voor herverificatie te beperken bij gebruik van een externe RADIUS-server.
Voor een werking van 6 GHz moet PMF (802.11w) worden ingeschakeld.
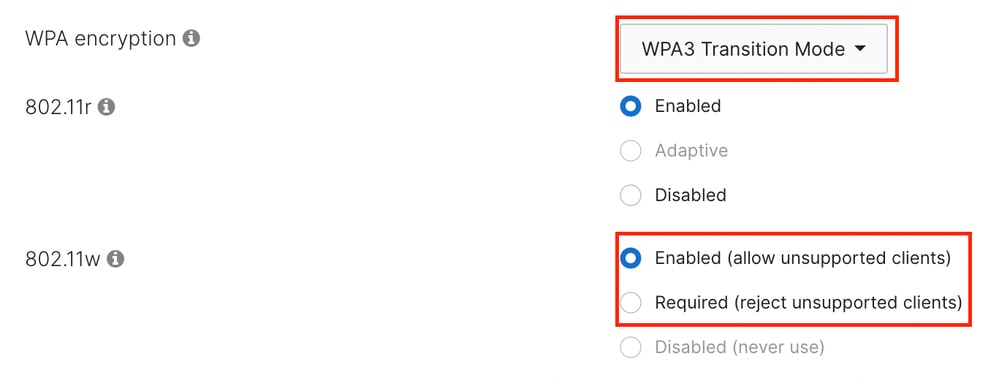
Bij het selecteren van de WPA3-overgangsmodus gebruiken alle clients die WPA3 kunnen gebruiken standaard PMF. Alle clients die op 6 GHz werken, gebruiken WPA3.
In deze modus kunt u selecteren of oudere clients die WPA2 gebruiken PMF (802.11w vereist) moeten gebruiken of dat die functie optioneel is (802.11w ingeschakeld).
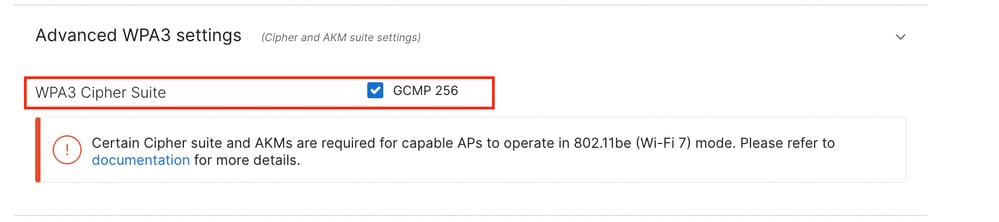
Ongeacht de WPA3-selectie, Cisco Meraki AP's vereisen dat de GCMP 256-coderingssuite in de Wi-Fi 7-modus kan werken.
Bovendien is Beacon Protection standaard ingeschakeld op 2,4, 5 en 6 GHz wanneer de toegangspunten in de Wi-Fi 7-modus werken.
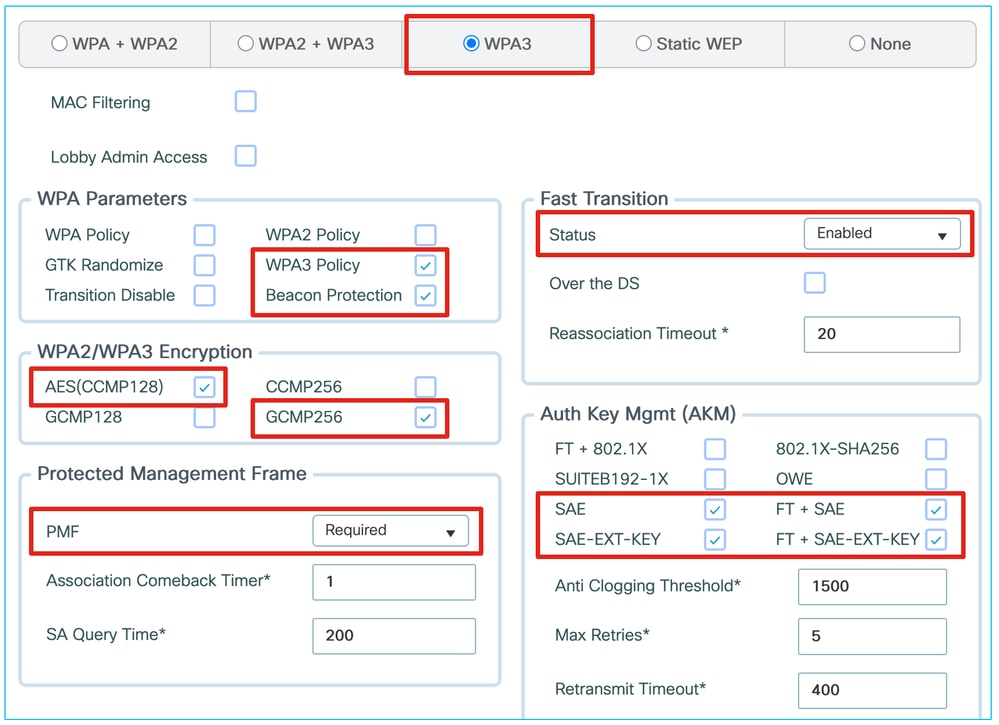
Wachtwoordgroep / WPA3-Personal / IoT-netwerken
Het inschakelen van een wachtwoordzin-SSID voor 6 GHz, tot Wi-Fi 6E-ondersteuning, is eenvoudig en vereist SAE en / of FT + SAE, samen met andere WPA2 PSK AKM's indien nodig. Voor Wi-Fi 7-ondersteuning worden echter certificeringsopdrachten gegeven voor het toevoegen van SAE-EXT-KEY en/of FT + SAE-EXT-KEY AKM's, samen met het GCMP256-cijfer.
Met Cisco IOS XE 17.18.1 en hoger kunt u WPA2-PSK configureren naast de vier bovengenoemde SAE-AKM's. Dit kan echter te veel AKM's presenteren aan slecht geïmplementeerde clientstuurprogramma's, hoewel de configuratie door de standaard wordt ondersteund. We raden aan om in de praktijk te controleren of uw WPA2-clients alle AKM's kunnen verwerken die op het WLAN zijn ingeschakeld. In deze situatie kunnen clients die verbinding maken met WPA2 geen MLO of Wi-Fi 7 gebruiken, maar clients die verbinding maken met SAE-EXT wel. Het WLAN zelf maakt nog steeds reclame voor Wi-Fi 7 en MLO-mogelijkheden.
In dergelijke gevallen kunnen we een speciale WPA3-only SSID configureren met SAE, FT + SAE, SAE-EXT-KEY en FT + SAE-EXT-KEY, die zowel AES (CCMP128) als GCMP256-coderingen biedt voor recentere Wi-Fi 6E- en Wi-Fi 7-clients.
In al deze scenario's raden we ten zeerste aan FT in te schakelen bij het gebruik van SAE. De SAE frame exchange is meer resource-intensief en duurt langer dan de WPA2 PSK viervoudige handdruk.
Sommige apparaatfabrikanten, zoals Apple, verwachten dat FT wordt ingeschakeld wanneer SAE wordt gebruikt, en hun apparaten kunnen weigeren verbinding te maken als FT niet beschikbaar is.
WPA3-SAE-configuratie op IOS XE
Opmerking: Als (FT +) SAE is ingeschakeld op het WLAN en een Wi-Fi 7-client probeert ermee te associëren in plaats van (FT +) SAE-EXT-KEY, wordt deze afgewezen. Zolang (FT +) SAE-EXT-KEY ook is ingeschakeld, moeten Wi-Fi 7-clients de laatste AKM gebruiken, zodat dit probleem zich niet voordoet.
Hoewel het gebruik van een legacy PSK-only WLAN in aanvulling op een WPA3-only WLAN verhoogt het totale aantal SSID's, het stelt ons in staat om maximale compatibiliteit op één SSID te behouden. We kunnen ook geavanceerde functies uitschakelen die van invloed kunnen zijn op de compatibiliteit, wat kan helpen in veel IoT-scenario's, terwijl we maximale functies en prestaties bieden aan recentere apparaten via de andere SSID. Dit kan een voorkeursbenadering zijn als u oudere of meer gevoelige IoT-apparaten hebt geïmplementeerd. Als u geen IoT-apparaten hebt, kan het gebruik van een WLAN met één overgangsmodus efficiënter zijn omdat u slechts één SSID adverteert.
WPA3-SAE configuratie op het Cisco Meraki dashboard
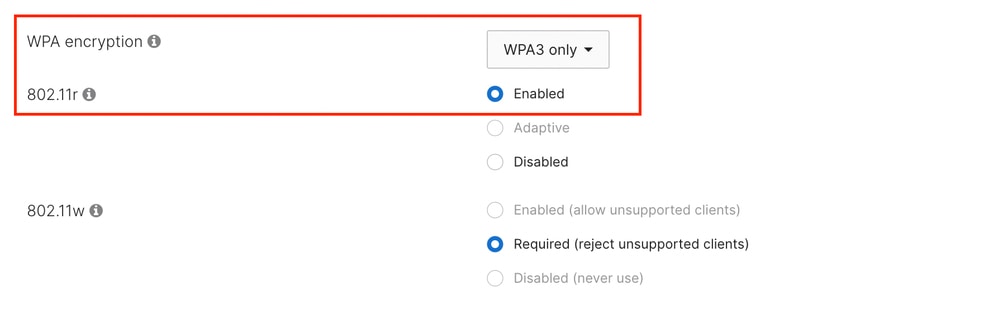
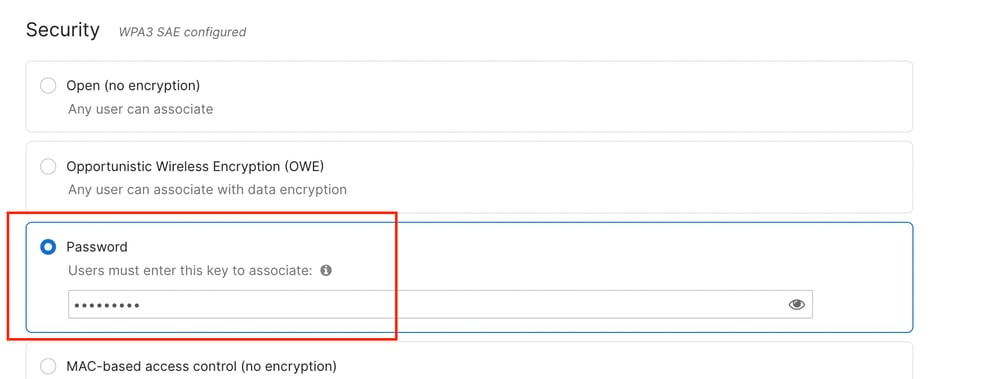
Tot firmware MR 30.x is het enige ondersteunde WPA-type 'alleen WPA3' en op het dashboard kunt u geen andere methode selecteren.
PMF is verplicht in deze configuratie, terwijl FT (802.11r) beter is ingeschakeld bij het gebruik van SAE.
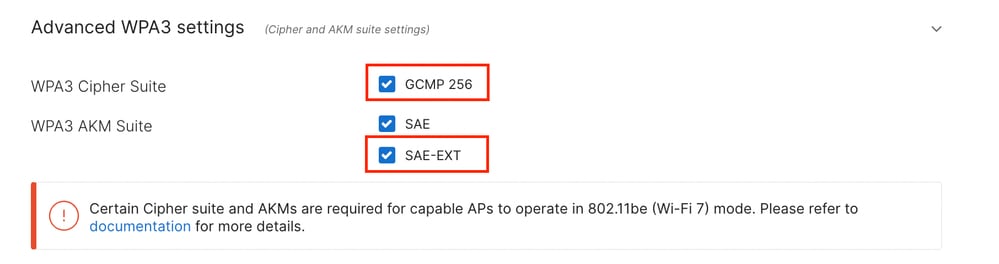
Om Wi-Fi 7 te kunnen gebruiken, moeten de GCMP 256-coderingssuite en de SAE-EXT AKM-suite worden ingeschakeld bij het configureren van de SSID.
Ze zijn standaard uitgeschakeld en kunnen worden ingeschakeld onder 'Geavanceerde WPA3-instellingen.'
Vanaf dit moment moeten alle WLAN's die in het netwerk zijn ingeschakeld, voldoen aan de vereisten van de Wi-Fi 7-specificatie om te worden ingeschakeld op firmwareversie MR 31.1.x en hoger.
Dit betekent dat een Wi-Fi 7 SSID die is geconfigureerd zoals eerder beschreven, niet naast een andere SSID kan bestaan met behulp van de WPA2-Personal- of WPA3-SAE-overgangsmodus.
Als een WPA2-Personal SSID is geconfigureerd in het dashboardnetwerk, zullen alle Wi-Fi 7 AP's terugkeren naar Wi-Fi 6E.
Dit gedrag verandert in een toekomstige versie van firmware MR 32.1.x.
Open / Enhanced Open / OWE / Gastnetwerken
Gastnetwerken zijn er in vele smaken. Meestal hebben ze geen 802.1X-referenties of wachtwoordzin nodig om verbinding te maken en kunnen ze een splash-pagina of portal bevatten waarvoor referenties of een code nodig zijn. Dit wordt traditioneel afgehandeld met een open SSID en een lokale of externe gastportaaloplossing. SSID's met open beveiliging (geen codering) zijn echter niet toegestaan op 6 GHz of voor Wi-Fi 7-ondersteuning.
Een conservatieve benadering is om gastnetwerken te wijden aan de 5 GHz-band en Wi-Fi 6 op zijn best. Hierdoor blijft de 6 GHz-band gereserveerd voor zakelijke apparaten, vermindert de complexiteit en biedt maximale compatibiliteit, maar biedt het geen Wi-Fi 6E / 7-prestaties.
Hoewel Enhanced Open een sterke beveiligingsmethode is die privacy biedt en tegelijkertijd de "open" ervaring behoudt (eindgebruikers hoeven geen 802.1X-referenties of een wachtwoordzin in te voeren), blijft de endpoint-ondersteuning beperkt. Sommige clients ondersteunen het nog steeds niet en, zelfs als ze dat doen, is de ervaring niet altijd soepel: een apparaat kan de verbinding als onbeveiligd weergeven wanneer deze veilig is, of het kan de verbinding weergeven als wachtwoordbeveiliging, hoewel OWE geen wachtwoordzin vereist. Omdat een gastnetwerk naar verwachting met alle onbeheerde gastapparaten werkt, is het mogelijk te vroeg om alleen een Enhanced Open SSID te bieden. We raden aan om beide opties te bieden via afzonderlijke SSID's: een open SSID op 5 GHz en een OWE-compatibele SSID op 5 en 6 GHz, beide indien nodig met hetzelfde captive-portaal. De twee netwerken moeten verschillende SSID-namen gebruiken, omdat volgens de 802.11-standaard de SSID-naam alle BSS's identificeert waar een client naadloos kan roamen. Het gebruik van dezelfde SSID-naam met verschillende beveiligingsinstellingen is daarom ongeldig en gevaarlijk. Overgangsmodus wordt niet ondersteund op Wi-Fi 6E, 6 GHz (hoewel de software het nog steeds toestaat) of Wi-Fi 7, dus het wordt niet aanbevolen. Alle portaalomleidingstechnieken (interne of externe webverificatie, centrale webverificatie, enzovoort) worden nog steeds ondersteund met OWE.
OWE-configuratie op IOS XE
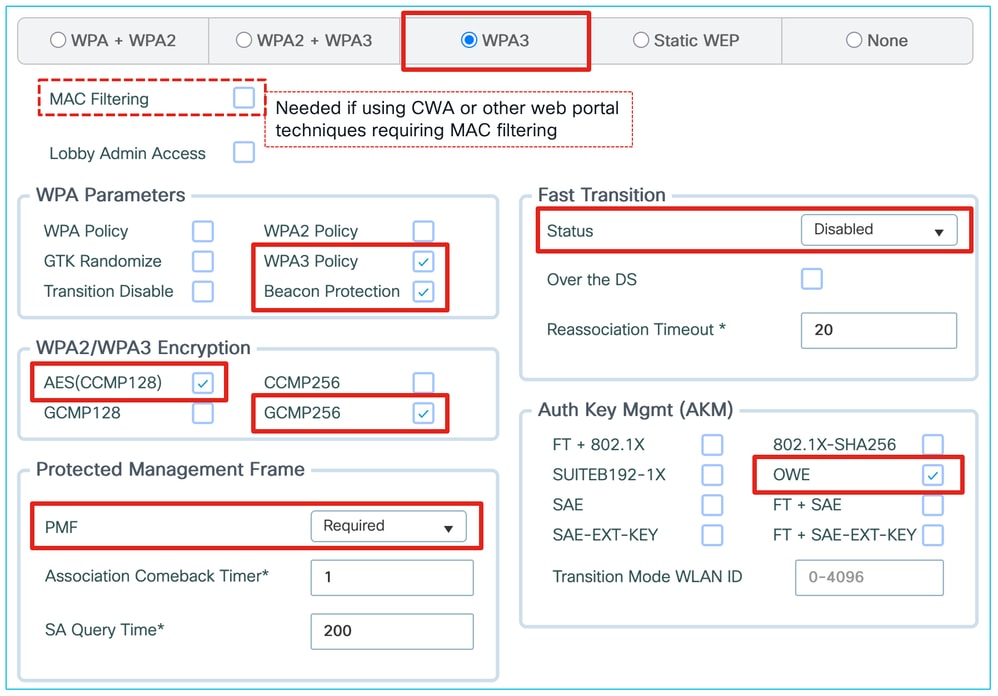
Om 6 GHz-service aan gasten te bieden, raden we aan een aparte SSID te maken met Enhanced Open / OWE (Opportunistische draadloze codering). Het kan zowel de AES (CCMP128)-codering bieden voor maximale compatibiliteit met clients tot Wi-Fi 6E en GCMP256 voor Wi-Fi 7-compatibele clients.
Op dit moment bieden veel mobiele klanten gedeeltelijke of niet-zo-gebruiksvriendelijke ondersteuning van OWE / Enhanced Open. Test met je klanten om de ondersteuning te meten.
Het hebben van twee aparte gast-WLAN's (een open en een OWE / Enhanced Open) kan een oplossing zijn, vooral als u het OWE-beveiligde gast-WLAN alleen op 6 GHz en de volledig open op 5 GHz houdt. U moet de twee gastwifi's echter in verschillende subnetten scheiden; anders ontkent de Open WLAN het beveiligingsvoordeel van het beveiligde WLAN door ongecodeerde toegang tot hetzelfde subnet te bieden.
OWE-configuratie op het Cisco Meraki-dashboard
Net als bij IOS XE raden we aan om een aparte gast-SSID te maken met Enhanced Open / OWE die werkt op 6 GHz.
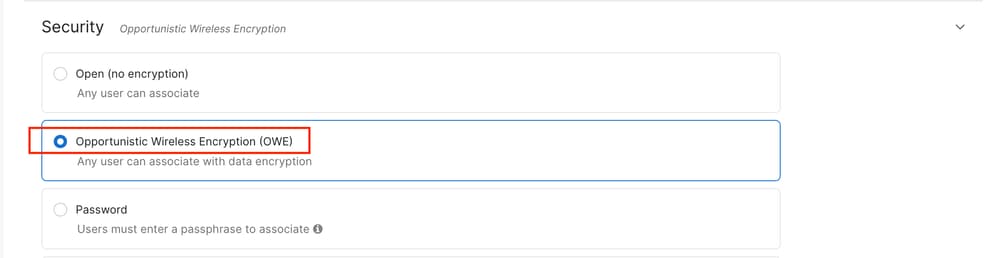
Configureer dit op het Cisco Meraki-dashboard onder Wireless > Access Control door 'Opportunistic Wireless Encryption (OWE)' als beveiligingsmethode te selecteren.
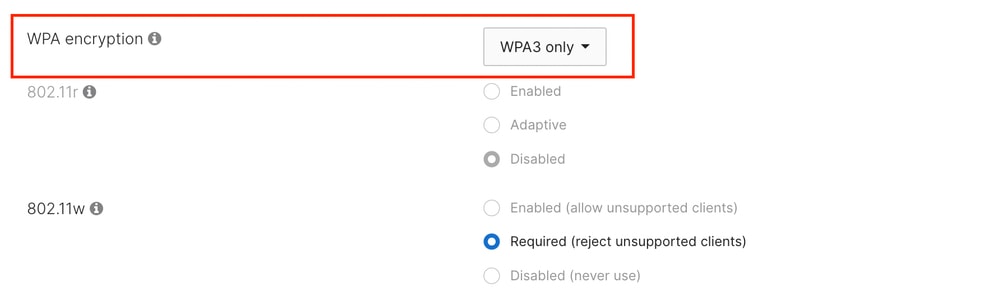
Wanneer u firmware tot MR 31 uitvoert, is het enige ondersteunde WPA-type 'alleen WPA3' en kunt u op het dashboard geen andere methode selecteren.
PMF is verplicht in deze configuratie, terwijl FT (802.11r) niet kan worden ingeschakeld.
Merk op dat het label 'alleen WPA3' misleidend is omdat OWE geen deel uitmaakt van de WPA3-standaard; deze configuratie verwijst echter naar OWE zonder overgangsmodus.
OWE Transition Mode is beschikbaar in een toekomstige MR 32.1.x release.
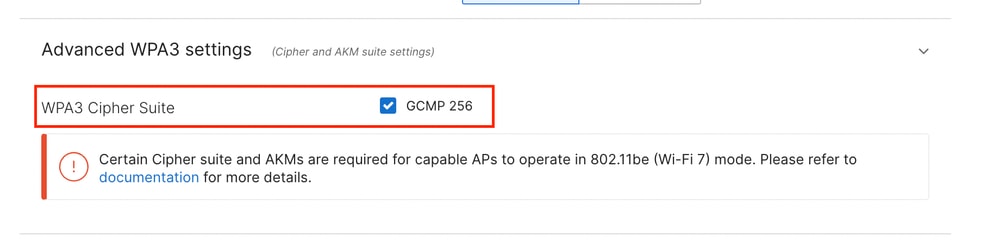
De AES(CCMP128)-codering is standaard ingeschakeld voor maximale compatibiliteit tot Wi-Fi 6E-clients.
GCMP256 kan worden ingeschakeld naast CCMP128 voor naleving van Wi-Fi 7-vereisten.
Extra WPA3 en gerelateerde opties
Hoewel WPA3-opties het best worden beschreven en behandeld in de WPA3-implementatiegids, bevat dit gedeelte enkele aanvullende aanbevelingen voor WPA3 die specifiek verband houden met ondersteuning voor 6 GHz en Wi-Fi 7.
Beaconbeveiliging
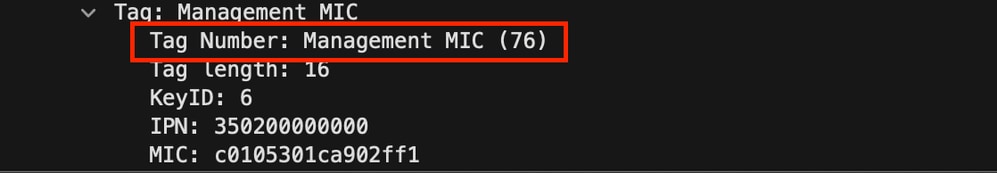
Deze functie pakt een kwetsbaarheid aan waarbij een aanvaller beacons kan verzenden die zich voordoen als het legitieme toegangspunt en velden kan wijzigen om de beveiliging of andere instellingen voor al gekoppelde clients te wijzigen. Beaconbeveiliging voegt een informatie-element (Management MIC) toe aan het baken dat fungeert als een handtekening, waaruit blijkt dat het legitieme toegangspunt het baken heeft verzonden en dat er niet mee is geknoeid. Alleen gekoppelde clients met een WPA3-coderingssleutel kunnen de legitimiteit van het baken verifiëren; proefclients hebben geen middelen om deze te verifiëren. Klanten die het extra informatie-element niet ondersteunen (dat wil zeggen, niet-Wi-Fi 7-clients) moeten het eenvoudigweg negeren en het veroorzaakt normaal gesproken geen compatibiliteitsproblemen tenzij een client een slecht geprogrammeerd stuurprogramma heeft.
Na 17.18 worden de elementen voor bakenbeveiliging automatisch ingeschakeld als uw WLAN compatibel is met Wi-Fi 7, ongeacht of u het selectievakje voor bakenbeveiliging inschakelt.
Deze screenshot toont een voorbeeld van de inhoud van het Management MIC Information Element:
GCMP256
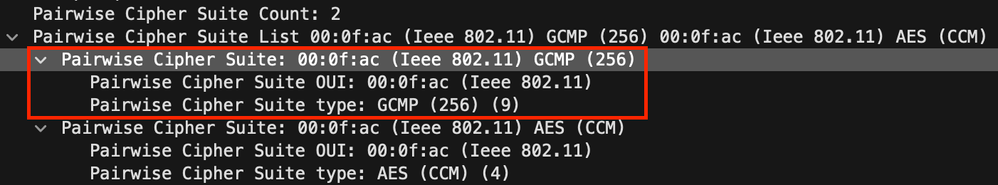
Tot de Wi-Fi 7-certificering implementeerden de meeste clients AES(CCMP128)-coderingscodering. CCMP256 en GCMP256 zijn specifieke varianten gerelateerd aan de SUITE-B 802.1X AKM. Hoewel sommige vroege Wi-Fi 7-clients op de markt Wi-Fi 7-ondersteuning claimen, implementeren ze niet altijd GCMP256-codering. Dit kan een probleem worden wanneer Wi-Fi 7 AP's de standaard handhaven en voorkomen dat clients zonder de juiste GCMP256-ondersteuning verbinding maken.
Wanneer GCMP256 is ingeschakeld, maakt het Robuust Security Network Element (RSNE) in de Beacon Frames voor het WLAN reclame voor de mogelijkheid in de Pairwise Cipher Suite List, zoals hier wordt weergegeven.
Problemen oplossen en verifiëren
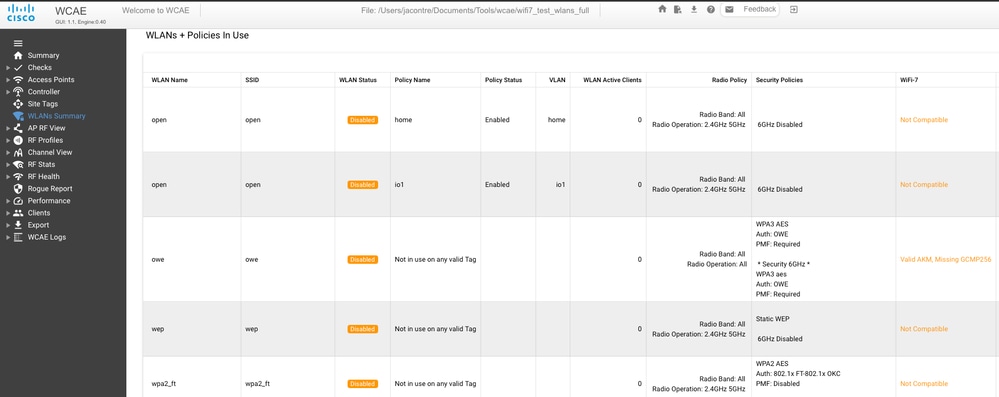
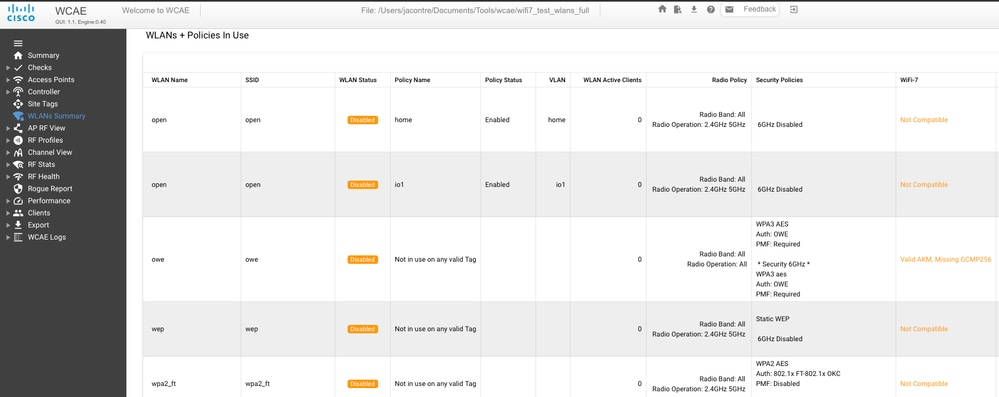
De nieuwste versie van Wireless Configuration Analyzer Express (https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/) heeft een Wi-Fi 7 readiness check die uw 9800-configuratie evalueert aan de hand van alle eerder genoemde Wi-Fi 7-vereisten.
Als u nog steeds niet zeker weet of uw configuratie klaar is voor Wi-Fi 7, identificeert de WCAE wat er mis is.
Controlelijst voor probleemoplossing
- De Web UI (in R32 of 17.18.2 en hoger) vertelt u of uw WLAN voldoet aan de Wi-Fi 7-standaard. Gebruik dit document om te controleren of de beveiligingsinstellingen compatibel zijn.
- Zorg ervoor dat de client Wi-Fi 7 ondersteunt. Voor een Windows-laptop is minimaal Windows 11 24H2 vereist. Controleer of de stuurprogramma's voor de draadloze adapter up-to-date zijn.
- De opdracht "netsh wlan show drivers" in Windows is erg handig om de mogelijkheden van de draadloze adapter op te sommen en de status ervan te verifiëren.
- Ga voor een laptop naar de adapterinstellingen en controleer of de 11be-modus van de adapter is ingeschakeld. Veel adapters die in eerste instantie met 11be werden geleverd, zijn uitgeschakeld en werken als 11ax voor compatibiliteit.
- Neem in geval van twijfel een over-the-air pakketopname om te verifiëren dat:
- Het toegangspunt zendt een EHT-informatie-element uit in het baken. Dit kan met elke sniffer worden vastgelegd; het hoeft geen Wi-Fi 7 te ondersteunen omdat het baken wordt verzonden tegen legacy-tarieven.
- Als het toegangspunt EHT correct uitzendt, moet de klant het EHT-element in zijn associatieverzoek verzenden. Als dit niet het geval is, beschouwt de client de beveiligingsinstellingen van het toegangspunt die compatibel zijn met Wi-Fi 7 of 802.11be niet als uitgeschakeld in de eigenschappen van de adapter.
Referenties
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
10.0 |
22-Jul-2026
|
Bijgewerkte lijst van toegangspunten die GCMP256 niet ondersteunen |
9.0 |
12-May-2026
|
Bijgewerkt door de GCMP256 17.18.3 wijziging |
8.0 |
05-Mar-2026
|
Bijgewerkt in het gedeelte gastSSID |
7.0 |
17-Feb-2026
|
Herformuleerde een zin rond txpower op 6GHz |
6.0 |
16-Jan-2026
|
Bijgewerkte aanbevelingen op basis van de meest recente feedback |
5.0 |
13-Aug-2025
|
Opnieuw bijgewerkt op 17.18.1 |
4.0 |
04-Jul-2025
|
Tijdelijk verwijderd 17.18 sectie (totdat de software is vrijgegeven) en opgelost het feit dat WPA2-PSK is nu geaccepteerd op wifi7 SSID volgens WPA specs 3.5 |
3.0 |
01-Jul-2025
|
Toegevoegd CX ontwerp gids stempel |
2.0 |
25-Jun-2025
|
Meraki-inhoud toegevoegd |
1.0 |
26-May-2025
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)