Switched Port Analyzer op ACI configureren
Inhoud
Inleiding
In dit document wordt beschreven hoe u Switched Port Analyzer (SPAN) configureert op Cisco Application Centric Infrastructure (ACI).
Achtergrondinformatie
In het algemeen zijn er drie soorten SPAN. Lokale SPAN, externe SPAN (RSPAN) en ingekapselde externe SPAN (ERSPAN). De verschillen tussen deze SPAN's zijn voornamelijk de bestemming van kopieerpakketten. Cisco ACI ondersteunt Local SPAN en ERSPAN.

Opmerking: In dit document wordt ervan uitgegaan dat lezers al bekend zijn met SPAN in het algemeen, zoals lokale SPAN- en ERSPAN-verschillen.
SPAN-type in Cisco ACI
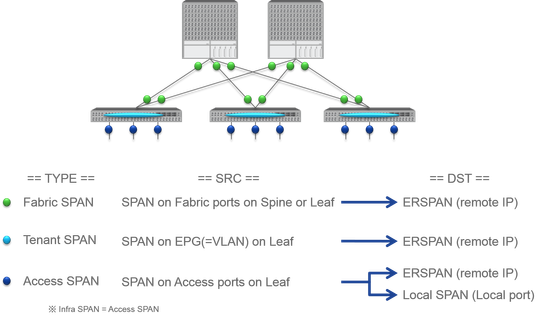
Cisco ACI heeft drie soorten SPAN; Fabric SPAN, Tenant SPAN en Access SPAN. Het verschil tussen elke SPAN is de bron van kopieerpakketten.
Zoals eerder vermeld,
- Fabric SPAN is het vastleggen van pakketten die binnenkomen en uitgaan van interfaces tussen Leaf en Spine-switches.
- Access SPAN is het vastleggen van pakketten die binnenkomen en uitgaan van interfaces tussen Leaf-switches en externe apparaten.
- Tenant SPAN is het vastleggen van pakketten die binnenkomen en uitgaan vanuit EndPoint Group (EPG) op ACI Leaf-switches.
Deze SPAN-naam komt overeen met de locatie die moet worden geconfigureerd op de Cisco ACI GUI.
- Fabric SPAN is geconfigureerd onder Fabric > Fabric Policies.
- Access SPAN is geconfigureerd onder Fabric > Toegangsbeleid.
- De SPANWIJDTE van de huurder is geconfigureerd onder Huurders > {elke huurder}.
Wat de bestemming van elke SPAN betreft, is alleen Access SPAN geschikt voor zowel Local SPAN als ERSPAN. De andere twee SPAN (Fabric en Tenant) zijn alleen geschikt voor ERSPAN.
Beperkingen en richtlijnen
Lees de beperkingen en richtlijnen van de Cisco APIC-handleiding voor probleemoplossing. Het wordt vermeld in Hulpmiddelen en methodologie voor probleemoplossing > SPAN gebruiken.
Configuratie
In dit gedeelte worden korte voorbeelden gegeven die betrekking hebben op de configuratie voor elk type SPAN. Er zijn specifieke voorbeeldgevallen over het selecteren van het spantype in de latere sectie.
De SPAN-configuratie wordt ook beschreven in de Cisco APIC-handleiding voor probleemoplossing: hulpprogramma's en methodologie voor probleemoplossing > SPAN gebruiken.
De gebruikersinterface kan er anders uitzien dan de huidige versies, maar de configuratiebenadering is hetzelfde.
Access SPAN (ERSPAN)
Voorbeeldtopologie
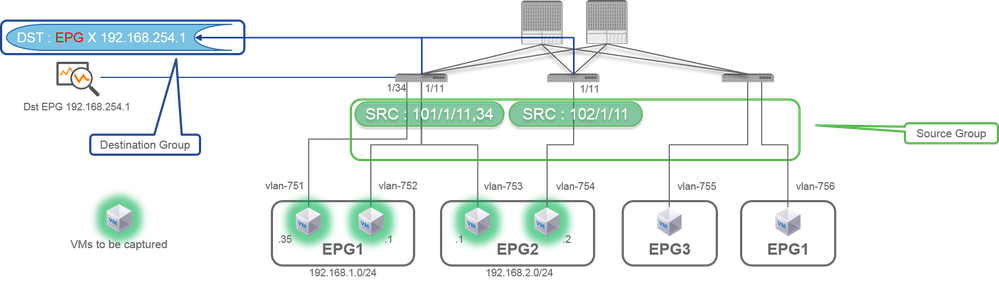
Configuratievoorbeeld
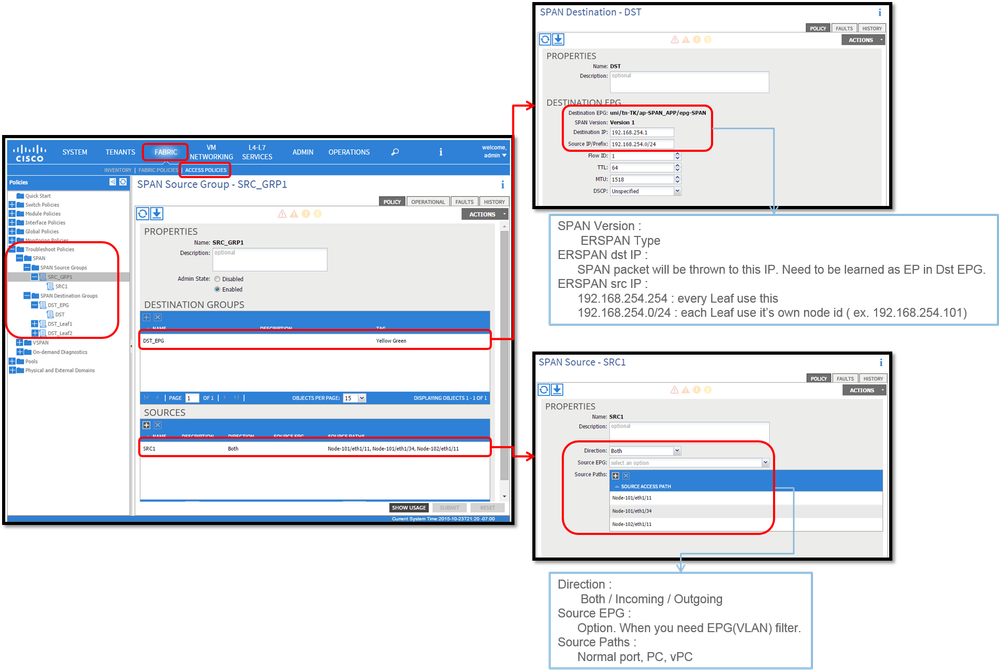
Waarbij:
Navigeer naar STRUCTUUR > TOEGANGSBELEID > Beleid voor probleemoplossing > SPANWIJDTE.
- BRONGROEPEN OVERSPANNEN
- BESTEMMINGSGROEPEN OVERSPANNEN
SPAN Source Group banden Destination en Sources.
Hoe:
- Maak een SPAN-brongroep (SRC_GRP1).
- Maak SPAN Source (SRC1) onder SPAN Source Group (SRC_GRP1).
- Configureer deze parameters voor SPAN Source (SRC1).
- Richting - Bron EPG (optie)
- Bronpaden (kunnen meerdere interfaces zijn)
Opmerking: raadpleeg de afbeelding voor meer informatie over elke parameter.
- Maak een bestemmingsgroep voor SPAN (DST_EPG).
- Maak een SPAN-bestemming (DST).
- Configureer deze parameters voor SPAN Destination (DST)
- Bestemming EPG
-Bestemmings-IP
- Bron IP/Prefix (Dit kan elk IP zijn. Als het voorvoegsel wordt gebruikt, wordt de node-id van de bronnode gebruikt voor de niet-gedefinieerde bits. Voorbeeld: 1.0.0.0/8 op node-101 => src (IP 1.0.0.101)
- Andere parameters kunnen standaard worden achtergelaten
Opmerking: raadpleeg de afbeelding voor meer informatie over elke parameter.
- Zorg ervoor dat de bestemmingsgroep van SPAN is gekoppeld aan een geschikte brongroep van SPAN.
- Zorg ervoor dat de beheerderstatus is ingeschakeld.
Opmerking: de SPAN stopt wanneer u Uitgeschakeld selecteert in deze beheerderstatus. Het is niet nodig om alle beleidsregels te verwijderen als u ze later opnieuw gebruikt.
Zorg er ook voor dat de bestemming-IP voor ERSPAN wordt geleerd als een eindpunt onder de opgegeven bestemming-EPG. In het eerder genoemde voorbeeld moet 192.168.254.1 worden geleerd onder Huurder TK > Applicatieprofiel SPAN_APP > EPG SPAN. Of het doel-IP kan worden geconfigureerd als een statisch eindpunt onder deze EPG als het doelapparaat een stille host is.
Toegangsbereik (lokaal)
Voorbeeldtopologie
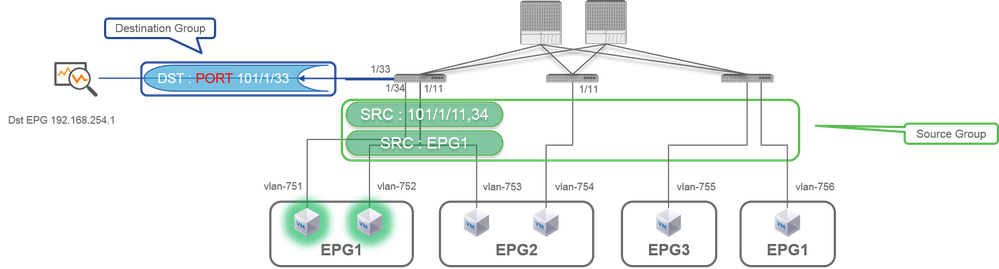
Configuratievoorbeeld
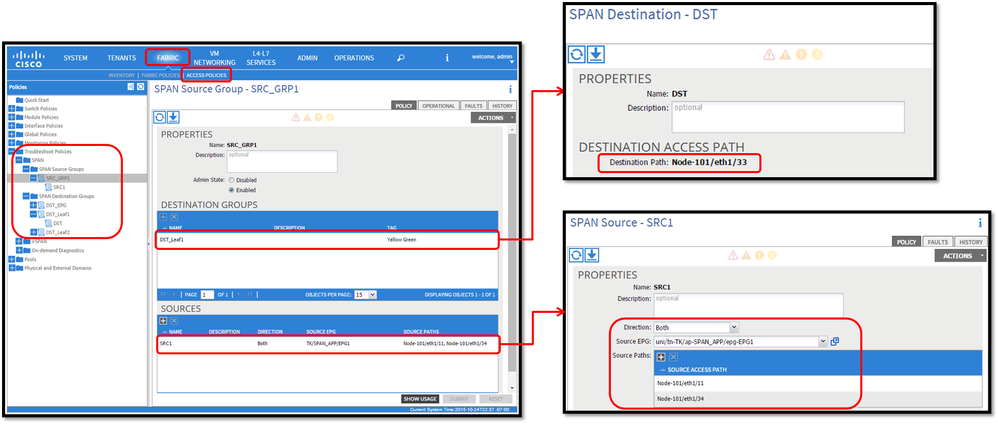
- Waarbij:
Fabric > ACCESS POLICIES > Troubleshoot Policies > SPAN
- SPAN Source Groups
- SPAN Destination Groups
SPAN Source Group banden Destination en Sources.
- Hoe:
- Span-brongroep maken (SRC_GRP1)
- Maak SPAN-bron (SRC1) onder SPAN-brongroep (SRC_GRP1)
- Configureer deze parameters voor SPAN Source (SRC1)
- Richting
- Bron EPG (optie)
- Bronpaden (kunnen meerdere interfaces zijn)
※ Raadpleeg de afbeelding voor details van elke parameter. - Bestemmingsgroep OVERSPANNING maken (DST_Leaf1)
- Bestemming voor OVERSPANNING maken (DST)
- Configureer deze parameters voor SPAN Destination (DST)
- Bestemmingsinterface en knooppunt. - Zorg ervoor dat de bestemmingsgroep van SPAN is gekoppeld aan een geschikte brongroep van SPAN .
-
Zorg ervoor dat de beheerdersstatus is ingeschakeld.
De SPAN stopt wanneer u Uitgeschakeld selecteert in deze beheerdersstatus. Het is niet nodig om alle beleidsregels te verwijderen als u ze later opnieuw gebruikt.
De doelinterface vereist geen configuratie door Interface Policy Groups. Het werkt wanneer u een kabel in de interface op ACI Leaf aansluit.
Beperkingen:
- Voor Lokale SPAN moeten een doelinterface en broninterfaces op hetzelfde blad worden geconfigureerd.
- De bestemmingsinterface vereist niet dat deze op een EPG staat zolang deze UP is.
- Wanneer de virtuele Port-Channel (vPC)-interface is opgegeven als een bronpoort, kan de lokale SPAN niet worden gebruikt
Er is echter een workaround. Op een leaf van de eerste generatie kan een afzonderlijke fysieke poort die lid is van vPC of PC worden geconfigureerd als een SPAN-bron. Met deze Local SPAN kunt u verkeer op vPC-poorten verwerken.
Deze optie is echter niet beschikbaar op een tweede generatie blad (Cisco bug ID CSCvc11053). In plaats daarvan werd ondersteuning voor SPAN op "VPC component PC" toegevoegd via Cisco bug ID CSCvc44643 in 2.1 (2e), 2.2 (2e) en forward. Hiermee kan elke generatie een poortkanaal, dat lid is van vPC, configureren als een SPAN-bron. Hierdoor kan elk generatieblad Local SPAN gebruiken voor verkeer op vPC-poorten. - Het specificeren van de afzonderlijke poorten van een poortkanaal op bladeren van de tweede generatie zorgt ervoor dat slechts een deel van de pakketten wordt overspannen (ook vanwege Cisco bug ID CSCvc11053).
- PC en vPC kunnen niet worden gebruikt als bestemmingspoort voor lokale SPAN. Vanaf 4.1(1) kan de pc worden gebruikt als bestemmingspoort voor Local SPAN.
Toegangsbereik - met ACL-filters
U kunt ACL-filters gebruiken op bronnen met toegangsovergangen. Deze functie biedt de mogelijkheid om een bepaalde stroom of stroom van verkeer in / uit een SPAN-bron te OVERSPANNEN.
Gebruikers kunnen de SPAN-ACL(s) op een bron toepassen wanneer er behoefte is aan specifiek stroomverkeer.
Het wordt niet ondersteund in Fabric SPAN- en Tenant Span-brongroepen/bronnen.
Voorzichtigheid is geboden wanneer u filtervermeldingen toevoegt in een filtergroep, omdat deze tcam-vermeldingen kan toevoegen voor elke bron die momenteel de filtergroep gebruikt.
Een filtergroep kan worden gekoppeld aan:
-Span Source: de filtergroep wordt gebruikt om verkeer te filteren op ALLE interfaces die zijn gedefinieerd onder deze Span Source.
-Span Source Group: de filtergroep (zeg x) wordt gebruikt om verkeer te filteren op ALLE interfaces die zijn gedefinieerd onder elk van de Span Source(s) van deze Span Source Group.
In deze configuratie-momentopname wordt de filtergroep toegepast op de brongroep Spanwijdte.
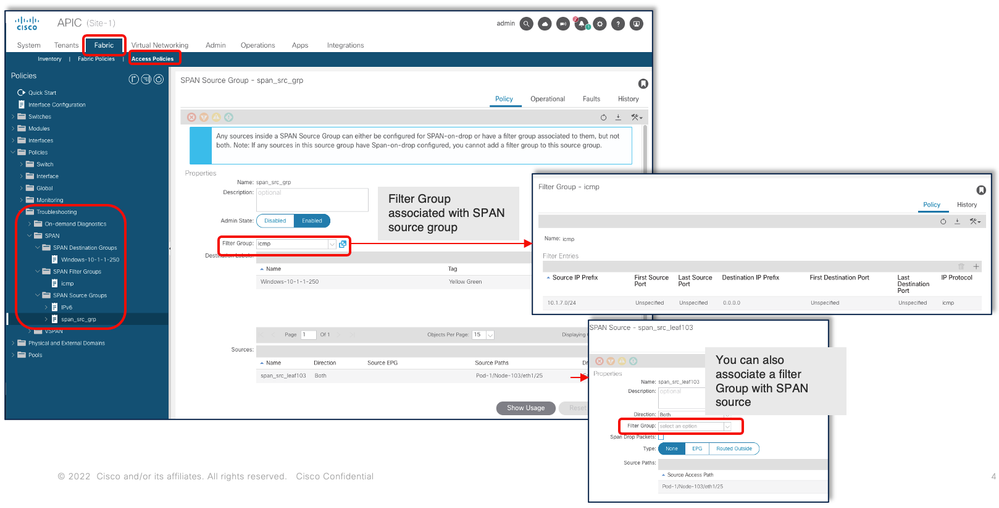
In het geval dat een bepaalde overspanningsbron al wordt geassocieerd met een filtergroep (bijvoorbeeld y), wordt die filtergroep (y) in plaats daarvan gebruikt om de groep op alle interfaces onder deze specifieke overspanningsbron te filteren
- Een filtergroep die wordt toegepast op een brongroep, wordt automatisch toegepast op alle bronnen in die brongroep.
- Een filtergroep die bij een bron wordt toegepast, is alleen van toepassing op die bron.
- Een filtergroep wordt toegepast op zowel de brongroep als een bron in die brongroep, de filtergroep toegepast op de bron heeft voorrang.
- Een filtergroep toegepast op een bron wordt verwijderd, filtergroep toegepast op de bovenliggende brongroep wordt automatisch toegepast.
- Een filtergroep toegepast op een brongroep wordt verwijderd, het wordt verwijderd uit alle bronnen die momenteel in die brongroep overerven.
Huurder SPAN (ERSPAN)
Voorbeeldtopologie
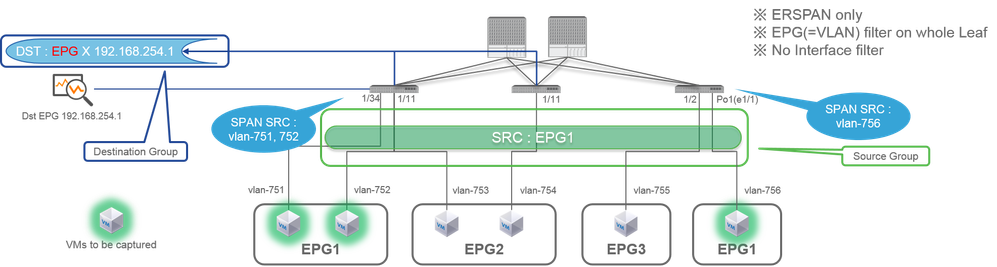
Configuratievoorbeeld
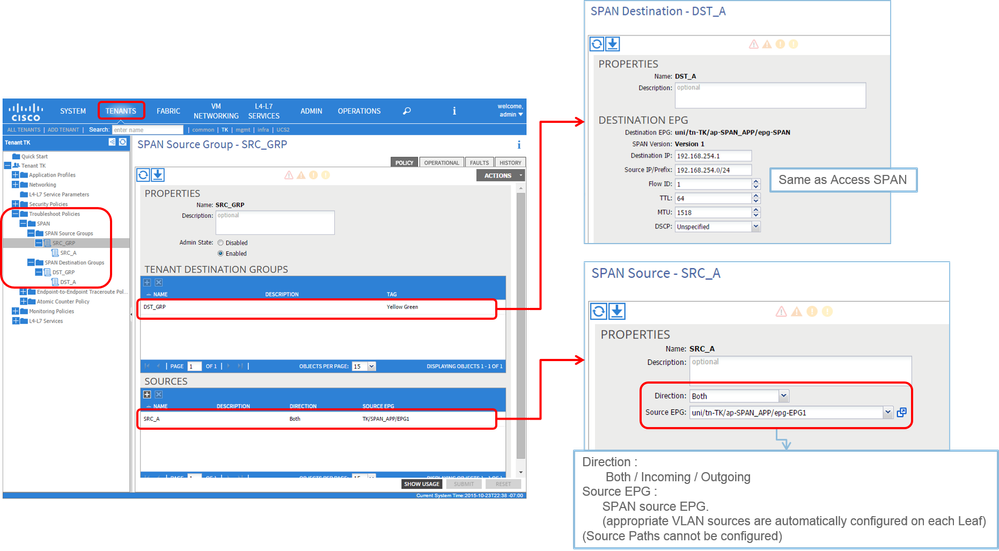
- Waarbij:
Huurders > {tenantnaam} > Beleid voor probleemoplossing > SPANWIJDTE
- BRONGROEPEN OVERSPANNEN
- BESTEMMINGSGROEPEN OVERSPANNEN
₺ SPAN Brongroepbanden Destination en Sources.
- Hoe:
- Span-brongroep maken (SRC_GRP)
- Maak SPAN-bron (SRC_A) onder SPAN-brongroep (SRC_GRP)
- Configureer deze parameters voor SPAN Source (SRC_A)
- Richting
- Bron: EPG
※ Raadpleeg de afbeelding voor details van elke parameter. - Bestemmingsgroep OVERSPANNING maken (DST_GRP)
- Bestemming voor OVERSPANNING maken (DST_A)
- Configureer deze parameters voor SPAN Destination (DST_A)
- Bestemming EPG
-Bestemmings-IP
- Bron IP/prefix
- Andere parameters kunnen standaard worden achtergelaten
※ Raadpleeg de afbeelding voor details van elke parameter. - Zorg ervoor dat de bestemmingsgroep van de SPAN is gekoppeld aan een geschikte brongroep van de SPAN.
- Zorg ervoor dat de beheerdersstatus is ingeschakeld.
De SPAN stopt wanneer u Uitgeschakeld selecteert in deze beheerdersstatus. Het is niet nodig om alle beleidsregels te verwijderen als u ze later opnieuw gebruikt.
WeefselOVERSPANNING (ERSPAN)
Voorbeeldtopologie
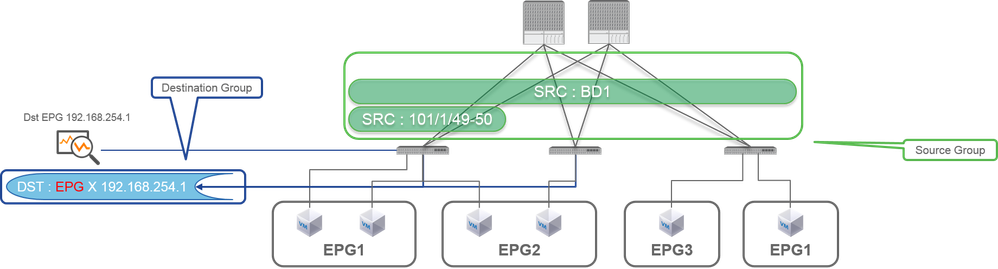
Configuratievoorbeeld
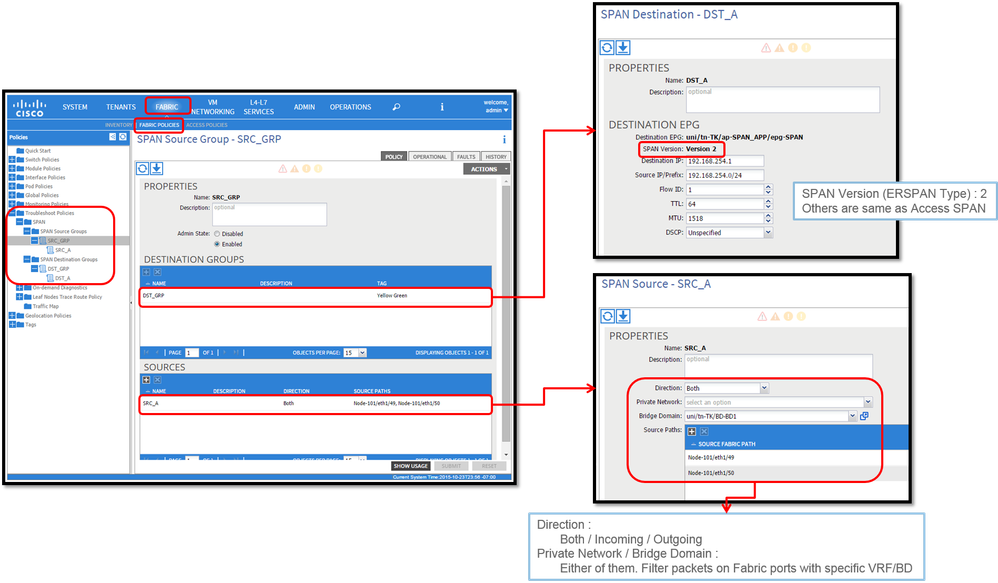
- Waarbij:
Fabric > FABRIC POLICIES > Beleid voor probleemoplossing > SPAN
- Stof
- BESTEMMINGSGROEPEN OVERSPANNEN
SPAN-brongroep koppelt bestemming en bronnen
- Hoe:
- Brongroep SPAN maken (SRC_GRP)
- Maak SPAN-bron (SRC_A) onder SPAN-brongroep (SRC_GRP)
- Configureer deze parameters voor SPAN Source (SRC_A)
- Richting
- Privé-netwerk (optie)
- Bridge-domein (optie)
- Bronpaden (kunnen meerdere interfaces zijn)
※ Raadpleeg de afbeelding voor details van elke parameter. - Bestemmingsgroep OVERSPANNING maken (DST_GRP)
- Bestemming voor OVERSPANNING maken (DST_A)
- Configureer deze parameters voor SPAN Destination (DST_A)
- Bestemming EPG
-Bestemmings-IP
- Bron IP/prefix
- Andere parameters kunnen standaard worden achtergelaten
※ Raadpleeg de afbeelding voor details van elke parameter. - Zorg ervoor dat de bestemmingsgroep van de SPAN is gekoppeld aan een geschikte brongroep van de SPAN.
- Zorg ervoor dat de beheerderstatus is ingeschakeld.
SPAN stopt wanneer u Uitgeschakeld selecteert in deze beheerdersstatus. Het is niet nodig om alle beleidsregels te verwijderen als u ze later opnieuw gebruikt.
Hoewel het wordt beschreven in een latere sectie ERSPAN-versie (Type), kunt u zien dat ERSPAN-versie II wordt gebruikt voor Fabric SPAN en dat versie I wordt gebruikt voor Tenant en Access SPAN.
GUI-verificatie
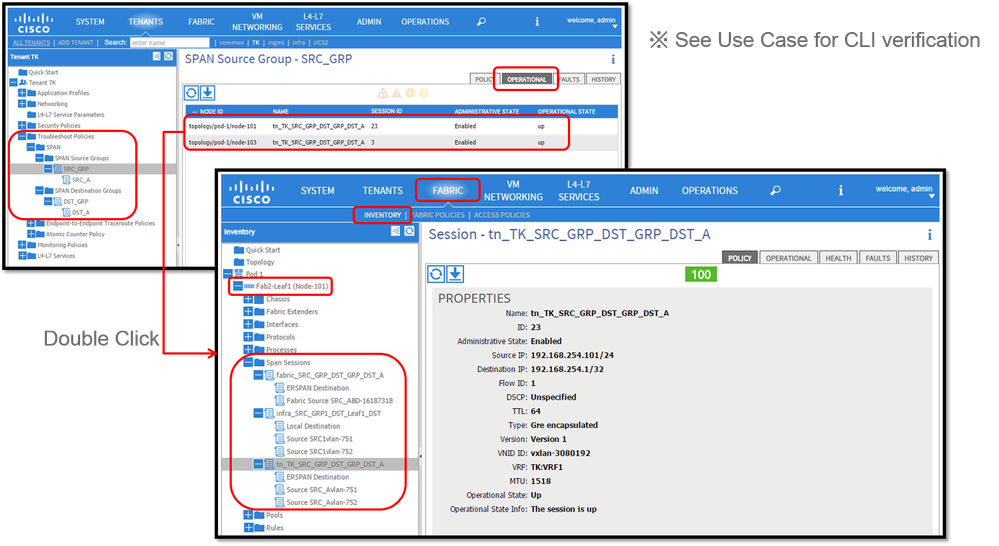
- Verificatie van SPAN-configuratiebeleid
- Fabric > TOEGANGSBELEID > Beleid voor probleemoplossing > SPANWIJDTE > BRONGROEPEN OVERSPANNEN > Tabblad Operationeel
- Fabric > FABRIC POLICIES > Beleid voor probleemoplossing > SPAN > BRONGROEPEN OVERSPANNEN > tabblad Operational
- Huurders > {tenantnaam} > Beleid voor probleemoplossing > OVERSPANNEN > Brongroepen OVERSPANNEN > Tabblad Operationeel
Zorg ervoor dat de operationele status is ingesteld.
- Verificatie op SPAN-sessie op de node zelf
- Dubbelklik op elke sessie vanuit SPAN Configuration Policy of Fabric > INVENTORY > Node > Span Sessions > { SPAN sessienaam }
Zorg ervoor dat de operationele status is ingesteld.
Naamgevingsconventie voor SPAN-sessie:
- OVERSPANNING weefsel: fabric_xxxx
- Toegang tot SPAN: infra_xxxx
- Huurder SPAN: tn_xxxx
Selecteer het type ACI-OVERSPANNING
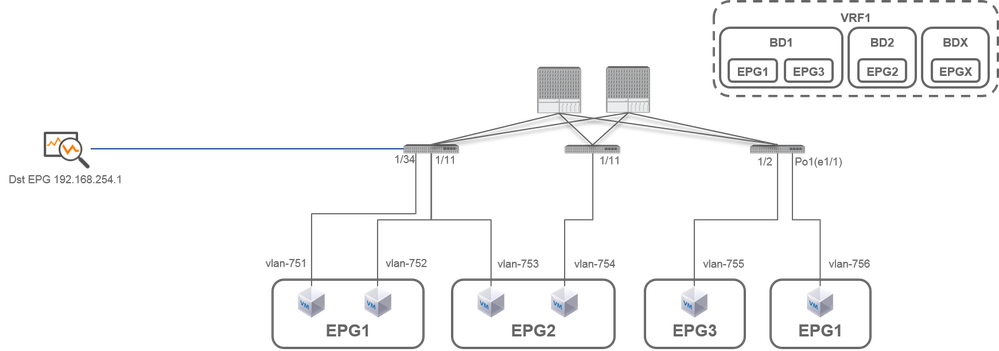
In deze sectie worden gedetailleerde scenario's beschreven voor elk ACI-SPAN-type (Access, Tenant, Fabric). De basistopologie voor elk scenario wordt in de vorige sectie vermeld.
Als u deze scenario's begrijpt, kunt u het juiste ACI SPAN-type voor uw vereiste selecteren, zoals pakketten op alleen specifieke interfaces die moeten worden vastgelegd of alle pakketten op een specifieke EPG, ongeacht de interfaces, moeten worden vastgelegd en meer.
In Cisco ACI is SPAN geconfigureerd met de brongroep en de doelgroep. De brongroep bevat meerdere bronfactoren zoals interfaces of EPG. De doelgroep bevat bestemmingsinformatie, zoals de bestemmingsinterface voor lokale SPAN of bestemmings-IP voor ESPAN.
Nadat pakketten zijn vastgelegd, raadpleegt u de sectie "SPAN-gegevens lezen" om vastgelegde pakketten te decoderen.
Opmerking: concentreer u op VM's die in elke topologie met een groen lampje zijn gemarkeerd. Elk scenario is bedoeld om pakketten van deze gemarkeerde VM's vast te leggen.
Access SPAN (ERSPAN)
Situatie 1
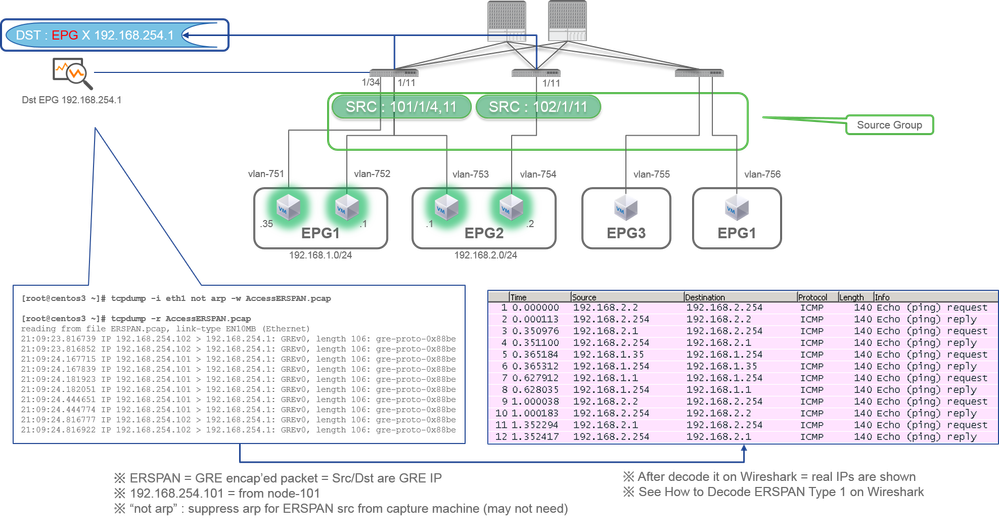
Src "Leaf1 e1/11 e1/34 & Leaf2 e1/11" | Dst "192.168.254.1"
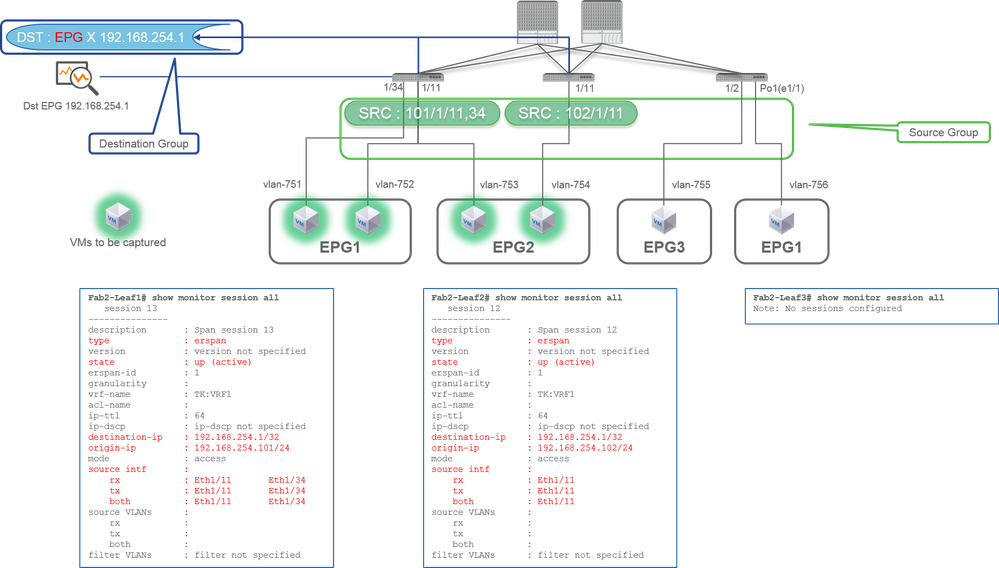
- brongroep
- Leaf1 e1/11
- Leaf1 e1/34
- Leaf2 e1/11
- bestemmingsgroep
- 192.168.254.1 op EPG X
Access SPAN kan meerdere interfaces opgeven voor één SPAN-sessie. Het kan alle pakketten vastleggen die binnenkomen of uitgaan van gespecificeerde interfaces, ongeacht hun EPG.
Wanneer meerdere interfaces worden opgegeven als een brongroep van meerdere Leaf-switches, moet de doelgroep ERSPAN zijn en niet Local SPAN.
In dit voorbeeld worden pakketten van alle VM's op EPG1 en EPG2 gekopieerd.
CLI-controlepunt
- Controleer of de status actief is
- destination-ip is een IP-adres voor ERSPAN
- origin-ip is bron-IP voor ERSPAN
Situatie 2
Src "Leaf1 e1/11 & Leaf2 e1/11" | Dst "192.168.254.1"
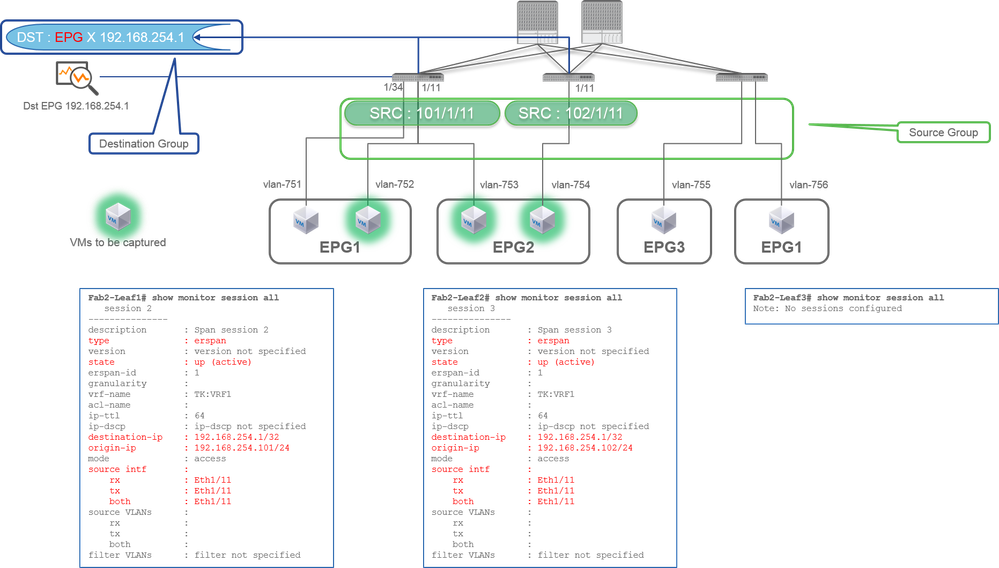
- brongroep
- Leaf1 e1/11
- Leaf2 e1/11
- bestemmingsgroep
- 192.168.254.1 op EPG X
In dit voorbeeld wordt Leaf1 e1/34 verwijderd uit de SPAN-brongroep die is geconfigureerd in het vorige geval1.
Het belangrijkste punt in dit voorbeeld is dat Access SPAN broninterfaces kan specificeren, ongeacht EPG.
CLI-controlepunt:
- De broninterface op Leaf1 wordt gewijzigd in "Eth1/11" van "Eth1/11 Eth1/34"
Situatie 3
Src "Leaf1 e1/11 & Leaf2 e1/11 & EPG1 filter" | Dst "192.168.254.1"
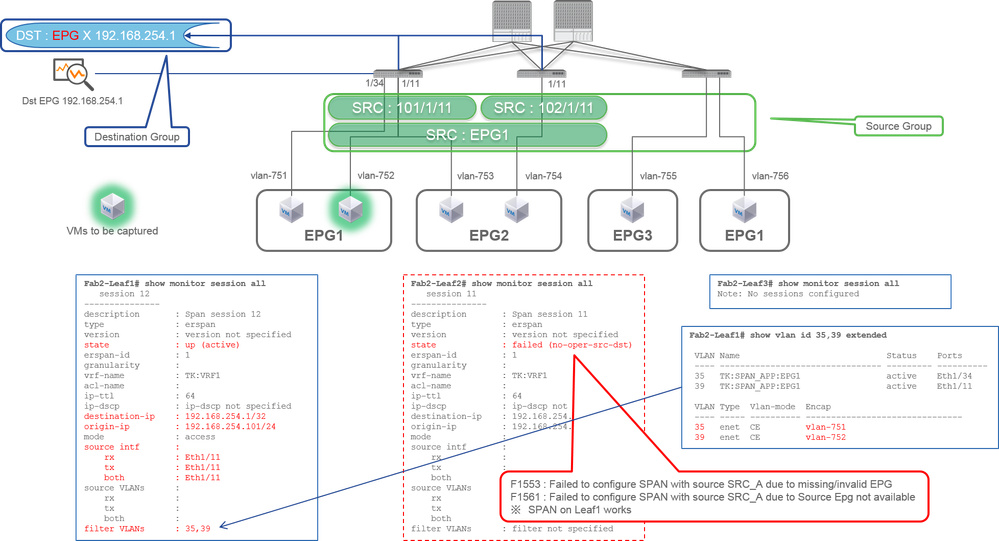
- brongroep
- Leaf1 e1/11
- Leaf2 e1/11
- Filter EPG1
- bestemmingsgroep
- 192.168.254.1 op EPG X
Dit voorbeeld laat zien dat Access SPAN ook een specifieke EPG kan opgeven op de bronpoorten. Dit is handig wanneer meerdere EPG's op één interface stromen en het is vereist om alleen verkeer voor EPG1 op deze interface vast te leggen.
Aangezien EPG1 niet op Leaf2 wordt geïmplementeerd, mislukt SPAN voor Leaf2 met fouten F1553 en F1561. SPAN op Leaf1 werkt echter nog steeds.
Ook worden er automatisch twee VLAN-filters toegevoegd voor de SPAN-sessie op Leaf1 omdat EPG1 twee VLAN's (VLAN-751.752) op Leaf1 gebruikt.
Houd er rekening mee dat de VLAN-ID op CLI (35, 39) het interne VLAN is, het zogenaamde PI-VLAN (Platform Independent VLAN), wat niet de werkelijke ID op de kabel is. Zoals weergegeven in de afbeelding, toont VLAN Extended Command de toewijzing van de werkelijke encap VLAN ID en PI-VLAN.
Met deze SPAN-sessie kunnen we alleen pakketten vastleggen voor EPG1 (VLAN-752) op Leaf1 e1/11, ook al stroomt EPG2 (VLAN-753) op dezelfde interface.
CLI-controlepunt:
- Filter-VLAN's worden toegevoegd volgens de EPG's die voor het filter worden gebruikt.
- Als er geen overeenkomstige EPG's op Leaf staan, mislukt de SPAN-sessie op dat Leaf.
Situatie 4
SRC "Leaf1-Leaf2 vPC" | DST "192.168.254.1"
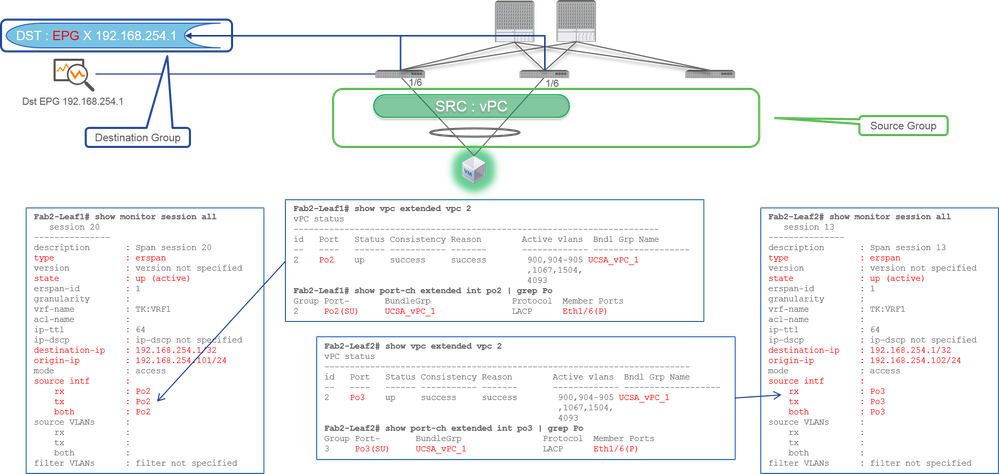
- brongroep
- Leaf1 - 2e1/11
- bestemmingsgroep
- 192.168.254.1 op EPG X
Wanneer de vPC-interface is geconfigureerd als een bron, moet een bestemming extern IP (ERSPAN) zijn en niet de interface (Lokale SPAN)
Toegangsbereik (lokale SPANWIJDTE)
Situatie 1
Src "Leaf1 e1/11 e1/34" | Dst "Leaf1 e1/33"
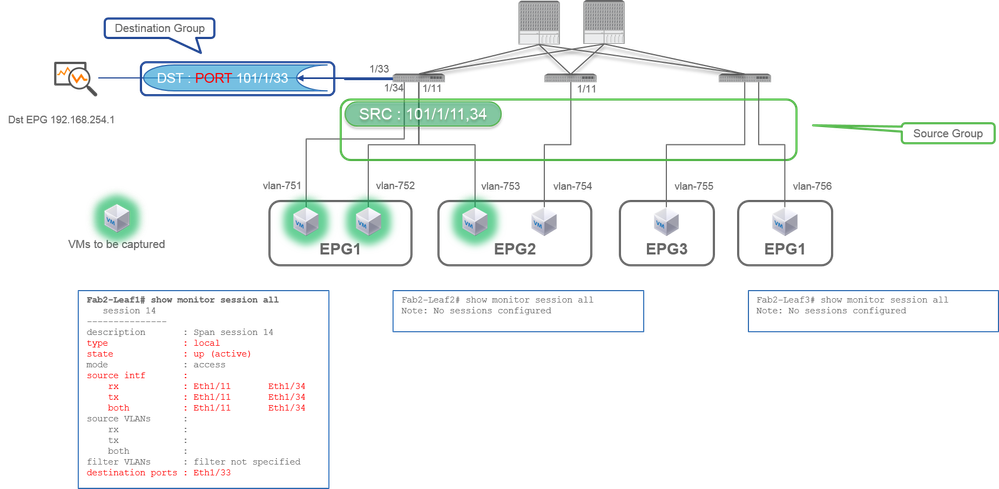
- brongroep
- Leaf1 e1/11
- Leaf1 e1/34
- bestemmingsgroep
- Leaf1 e1/33
Access SPAN kan ook Local SPAN (dat is een specifieke interface als bestemming) gebruiken
In dit geval moeten de broninterfaces echter op hetzelfde blad staan als de doelinterface.
Situatie 2
Src "Leaf1 e1/11 e1/34 & EPG1 filter | Dst " Leaf1 e1/33"
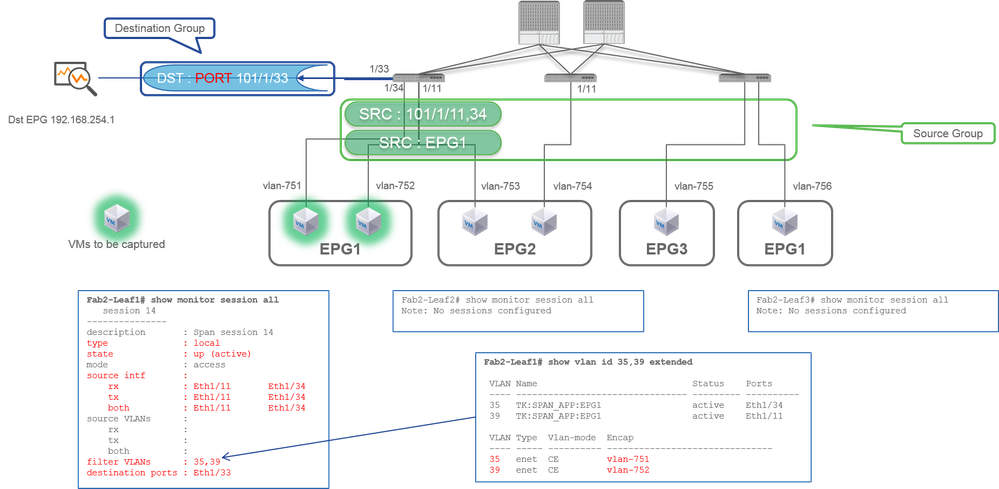
- brongroep
- Leaf1 e1/11
- Leaf1 e1/34
- EPG1-filter
- bestemmingsgroep
- Leaf1 e1/33
Access SPAN met Local SPAN kan ook EPG Filter en ERSPAN gebruiken.
Situatie 3
Src "Leaf1 e1/11 & Leaf2 e/11" | Dst "Leaf1 e1/33" (slechte zaak)
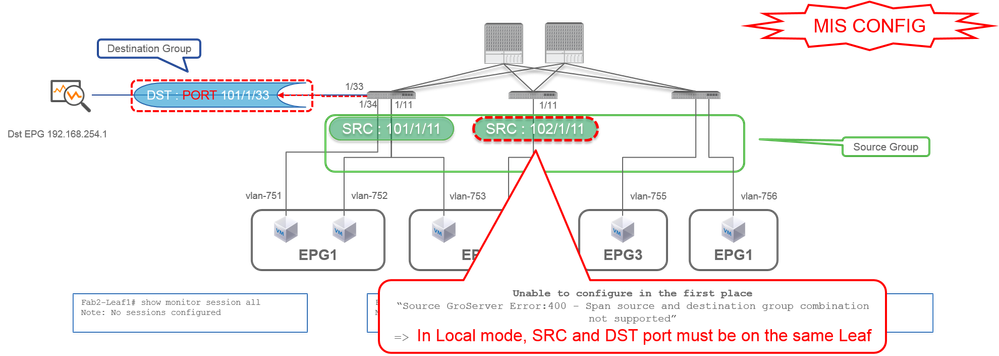
- brongroep
- Leaf1 e1/11
- Leaf2 e1/11
- bestemmingsgroep
- Leaf1 e1/33
Situatie 4
Src "Leaf1 e1/11 & EPG3 filter" | Dst "Leaf1 e1/33" (slechte zaak)
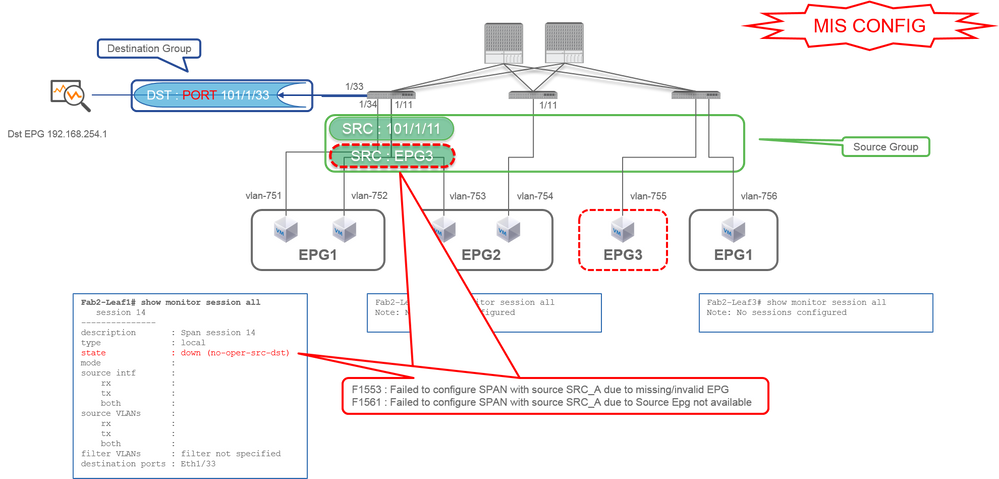
- brongroep
- Leaf1 e1/11
- EPG3-filter
- bestemmingsgroep
- Leaf1 e1/33
Het is vergelijkbaar met geval 3 op Access SPAN (ERSPAN), maar in dit voorbeeld mislukt de enige SPAN-sessie op Leaf1 omdat EPG3 niet bestaat op Leaf1. Dus SPAN werkt helemaal niet.
Situatie 5
Src "EPG1 filter" | Dst "Leaf1 e1/33" (slechte zaak)
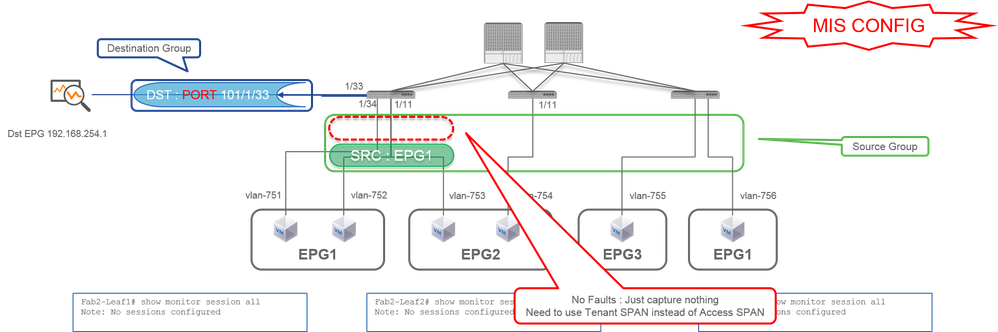
- brongroep
- EPG1-filter
- bestemmingsgroep
- Leaf1 e1/33
Het EPG-filter op Access SPAN werkt alleen als de bronpoorten zijn geconfigureerd. Als EPG de enige bron is die moet worden opgegeven, moet de SPANWIJDTE van de huurder worden gebruikt in plaats van de TOEGANGSSPANWIJDTE.
Situatie 6
Src "Leaf1 - Leaf2 vPC" | Dst "Leaf1 e1/33" (slechte zaak)
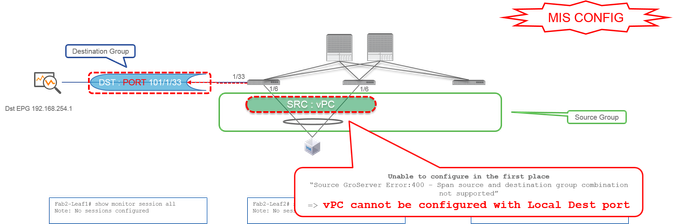
- brongroep
- Leaf1-2 vPC
- bestemmingsgroep
- Leaf1 e1/33
Een vPC-interface kan niet worden geconfigureerd als een bron met lokale SPAN. Gebruik ERSPAN. Raadpleeg case 4 voor Access SPAN (ERSPAN).
Situatie 7
Src "Leaf1 e1/11 | Dst "Leaf1 e1/33 & e1/33 behoort tot EPG" (werkt met fout)
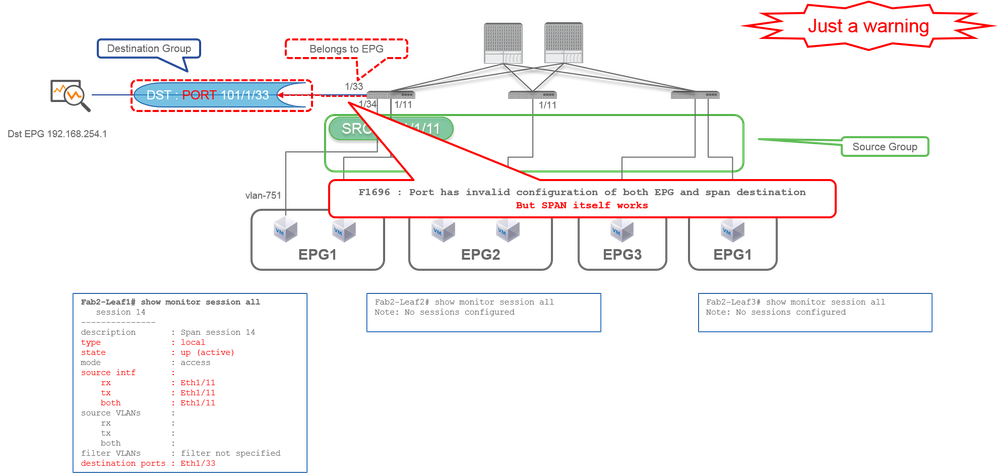
Als een bestemming-I/F voor SPAN al bij EPG hoort, wordt een fout "F1696: Port heeft een ongeldige configuratie van zowel EPG als span destination" opgeworpen onder de fysieke I/F.
Maar zelfs met deze fout werkt SPAN zonder problemen. Deze fout is slechts een waarschuwing voor extra verkeer dat wordt veroorzaakt door SPAN, omdat dit van invloed kan zijn op het normale EPG-verkeer van klanten op dezelfde I/F.
Huurder SPAN (ERSPAN)
Situatie 1
SRC "EPG1" | DST "192.168.254.1"
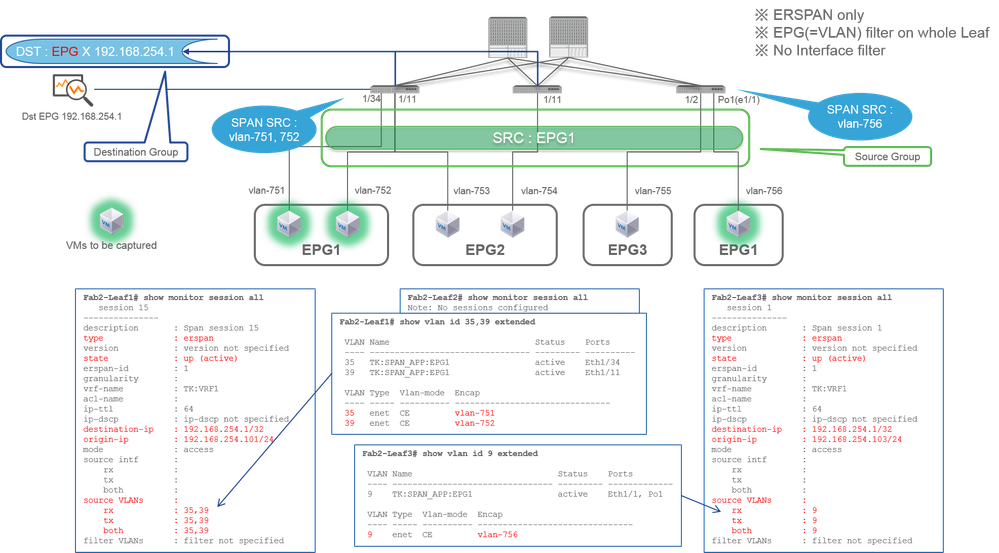
- brongroep
- EPG1 (geen filter)
- bestemmingsgroep
- 192.168.254.1 op EPG X
Tenant SPAN gebruikt EPG zelf als bron, terwijl Access SPAN EPG alleen voor een filter gebruikt.
Het belangrijkste punt van Tenant SPAN is dat u niet elke afzonderlijke poort hoeft op te geven en ACI detecteert automatisch geschikte VLAN's op elke Leaf-switch. Dit zou dus handig zijn wanneer alle pakketten voor specifieke EPG moeten worden gemonitord en eindpunten voor die EPG tot meerdere interfaces over Leaf-switches behoren.
WeefselOVERSPANNING (ERSPAN)
Situatie 1
SRC "Leaf1 e1/49-50" | DST "192.168.254.1"
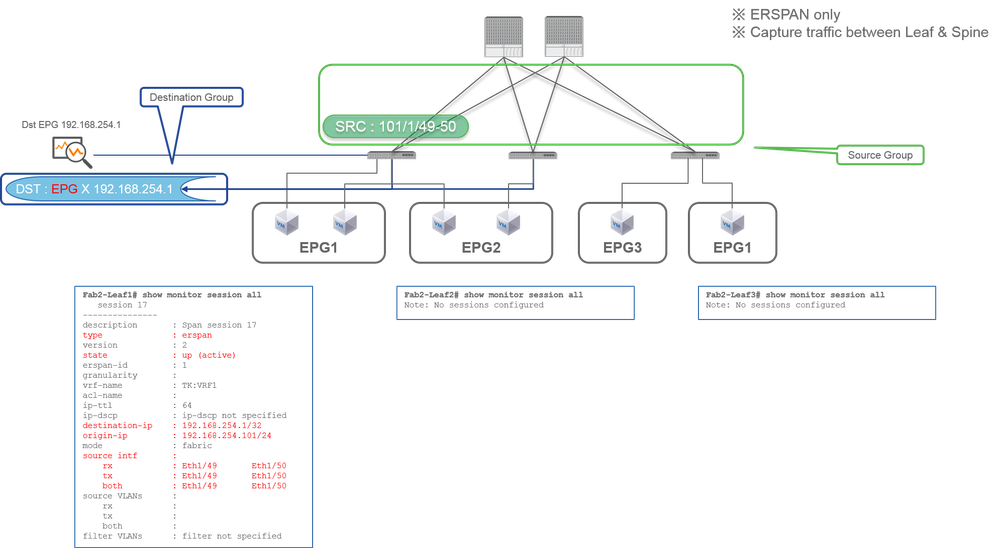
- brongroep
- Blad1 e1/49-50
- bestemmingsgroep
- 192.168.254.1 op EPG X
Fabric SPAN specificeert Fabric-poorten als een bron waar Fabric-poorten interfaces zijn tussen Leaf- en Spine-switches.
Deze SPAN is handig wanneer het nodig is om pakketten tussen Leaf en Spine switches te kopiëren. Pakketten tussen Leaf- en Spine-switches zijn echter ingekapseld met een iVxLAN-header. Het is dus een beetje een trucje om het te lezen. Raadpleeg "Hoe lees ik SPAN-gegevens".
Opmerking: de iVxLAN-header is een verbeterde VxLAN-header die alleen voor intern gebruik door ACI Fabric wordt gebruikt.
Situatie 2
Src "Leaf1 e1/49-50 & VRF filter" | Dst "192.168.254.1"
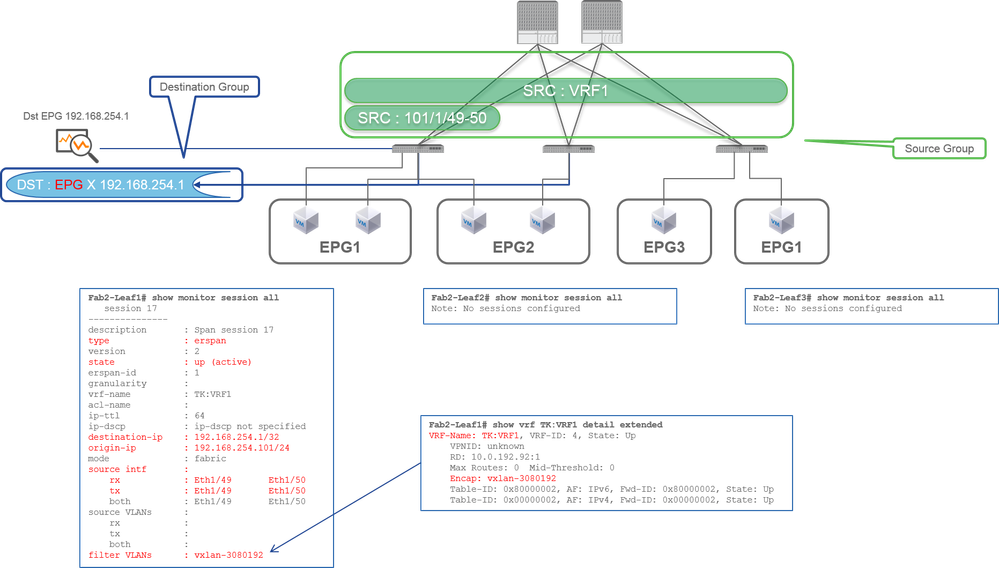
- brongroep
- Blad1 e1/49-50
- VRF-filter
- bestemmingsgroep
- 192.168.254.1 op EPG X
Fabric SPAN kan zowel filters als Access SPAN gebruiken. Maar het filtertype is anders. Fabric SPAN gebruikt Virtual Routing and Forwarding (VRF) of BD als filter.
In Cisco ACI, zoals eerder beschreven, worden pakketten die door Fabric-poorten gaan ingekapseld met een iVxLAN-header. Deze iVxLAN-header heeft VRF- of BD-informatie als Virtual Network Identifier (VNID). Wanneer pakketten worden doorgestuurd als Layer2 (L2), staat iVxLAN VNID voor BD. Wanneer pakketten worden doorgestuurd als Layer3 (L3), staat iVxLAN VNID voor VRF.
Dus als het nodig is om gerouteerd verkeer op Fabric-poorten vast te leggen, gebruikt u VRF als filter.
Situatie 3
Src "Leaf1 e1/49-50 & BD filter" | Dst "192.168.254.1"
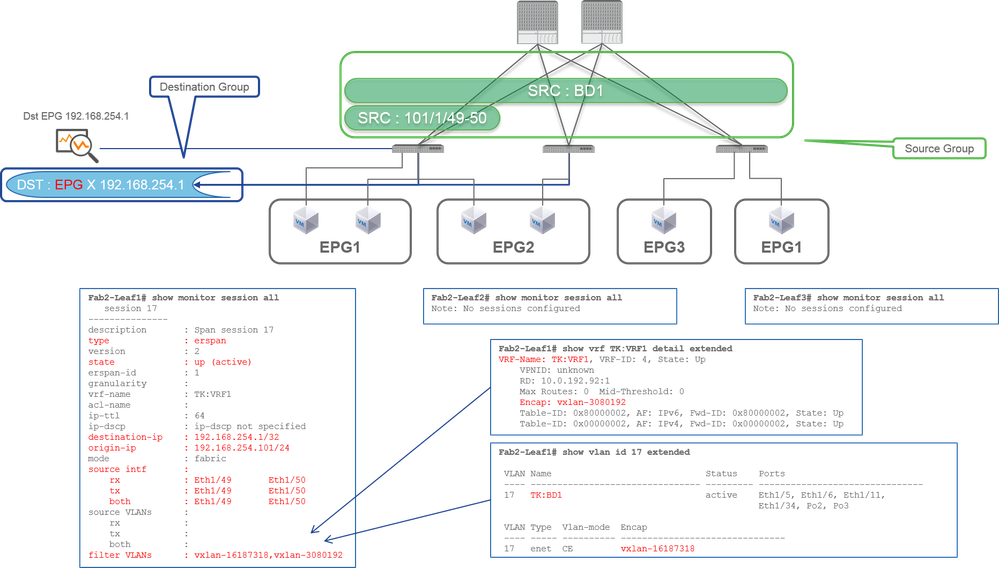
- brongroep
- Blad1 e1/49-50
- BD-filter
- bestemmingsgroep
- 192.168.254.1 op EPG X
Zoals beschreven in het vorige geval 2, kan Fabric SPAN BD als filter gebruiken.
Wanneer het nodig is om overbrugd verkeer op Fabric-poorten vast te leggen, gebruikt u BD als filter.
Opmerking: er kan slechts één filter van BD of VRF tegelijk worden geconfigureerd.
Overspanning naar CPU
- Deze functie is beschikbaar vanaf versie 6.2(1) en later
- Biedt een bestemmingsoptie voor SPAN die gespiegeld verkeer naar de CPU-poort (sup-eth0) van de leaf-switch stuurt in plaats van naar een externe collector.
- Inclusief een ingebouwde snelheidsbegrenzer om te voorkomen dat het SPAN-verkeer de CPU overweldigt.
- SPAN-statistieken (alleen HX): een statistiekcommando op HX-platformgebruikers bevestigt dat het verkeer wordt gespiegeld aan de CPU.
Configuratiestappen
- Maak een nieuwe bestemmingsgroep voor SPAN.
- Wanneer u de doelinterface opgeeft, kunt u nu sup-eth0 (de CPU-poort) als doel selecteren of invoeren.
- Koppel deze bestemmingsgroep aan een SPAN-brongroep (die het te spiegelen verkeer definieert).
Videolink:
Ondersteunde platforms
SPAN naar CPU wordt alleen op deze platforms ondersteund. Deze lijst is niet statisch en kan met de tijd veranderen.
- FX2
- FX3
- GX
- GX2
- HX
Ondersteuning voor SPAN-statistieken
- HX alleen
Er is geen CLI om de politietarief te controleren, het is hard gecodeerd met 500 Kbps.
Beperkingen en beperkingen
Controleer de versie-specifieke release-informatie, zoals de Cisco APIC Basic Configuration Guide, versie 6.2(x).
- SPAN naar CPU wordt alleen ondersteund voor op ACL gebaseerde SPAN, niet voor op poorten gebaseerde SPAN. Dit betekent dat SPAN naar CPU niet wordt ondersteund in de schaalmodus, maar alleen in de filtermodus.
- Cisco Nexus 9000 FX2-switches en later ondersteunen de SPAN-naar-CPU-functie
- Er is een fout opgetreden als deze functie is geconfigureerd op niet-ondersteunde switches. Controleer het tabblad Fouten onder Systeem > Fouten op de APIC GUI.
- Fabric-poorten en vPC-poorten op het blad worden niet ondersteund als broninterface van SPAN-naar-CPU-sessie. Gebruik voor vPC-poorten het padtype VPC-component-pc als bron per switch in plaats van Virtual Port Channel.
- Alleen toegangspoort en toegangspoort-kanalen worden ondersteund; toegangspoort kan een laag 2- of laag 3-poort zijn.
- TX multicast wordt niet ondersteund.
- In het geval van brondeling tussen SPAN naar CPU-sessie en andere sessie(s), wordt de policer op beide sessies toegepast. Daarom wordt het niet aanbevolen om bronnen van SPAN-naar-CPU-sessies te delen met andere sessies.
Configuratieoverzicht
Net als bij het configureren van lokale SPAN, configureert u:
- Een brongroep met een toegangspoort als bronpad
- Een doelgroep waarbij de bestemming
sup-eth0is
Het enige verschil met een typische lokale SPAN-bestemming is het selecteren van sup-eth0 als de bestemmingsinterface.
Stap 1: SPAN naar CPU configureren in de GUI
Klik op Verbinding > Toegangsbeleid > Problemen oplossen > OVERSPANNEN > Bestemmingsgroepen OVERSPANNEN.
Span configuratie met bron, bestemming en filter info:
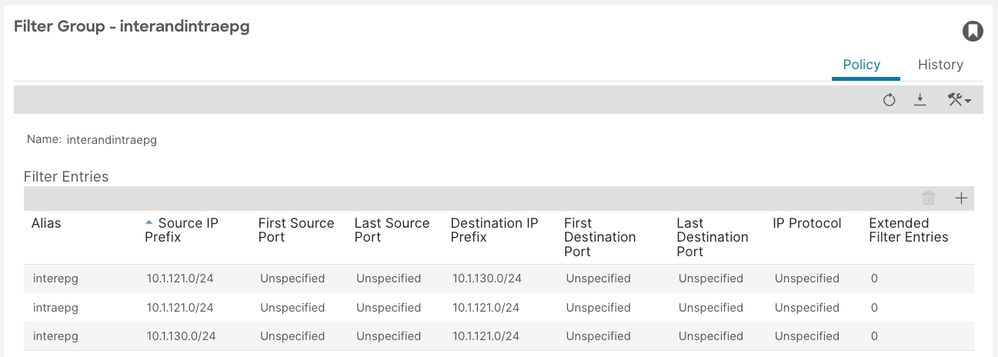
Stap 2: Controleer de SPAN-sessie op het blad
Zoals bij elke SPAN-configuratie kunt u sessies verifiëren met de switch CLI:
leaf103# show monitor session all
<snip>
 session 5
---------------
name : spansource_vpc_component
description : Span session 5
type : sup
scale-mode : filter
state : up (active)
mode : access
Filter Group : 4
source intf :
rx : [Po3, FG:4]
tx : [Po3, FG:4]
both : [Po3, FG:4]
source VLANs :
rx :
tx :
both :
filter VLANs : filter not specified
filter L3Outs : filter not specified
destination ports : sup-eth0
tx :
both :
filter VLANs : filter not specified
filter L3Outs : filter not specified
destination ports : sup-eth0
Stap 3: Controleer het toegepaste filter
Controleer de filtervermeldingen die op de switch zijn geprogrammeerd:
leaf103# show monitor filter 4
______________________________________________________________________________________________________________________________________________________________________________________________________________________________________
Filter name (id): interandintraepg (4)
Filter Entries:
Src IP                                          Dst IP                                          Src port        Dst port           Proto             dscp           dot1p               Routeable       tcpflags
------                                          ------                                          --------        --------           -----             ----           -----               ----------      ---------
10.1.121.0/24                                   10.1.130.0/24                                   -               -                  -                 -              -                   both
10.1.121.0/24                                   10.1.121.0/24                                   -               -                  -                 -              -                   both
10.1.130.0/24                                   10.1.121.0/24                                   -               -                  -                 -              -                   both
______________________________________________________________________________________________________________________________________________________________________________________________________________________________________
Stap 4: Controleer SPAN-statistieken op HX
Per sessie laten gespiegelde pakkettellers zien of het verkeer overeenkomt en wordt gespiegeld. Alleen HX-switches.
aci-HX-leaf# vsh_lc
module-1# show platform internal hal span session all stats
SPAN hardware session id:30 asic:0 slice:0 packet counts:2557
SPAN hardware session id:31 asic:0 slice:0 packet counts:510634359
Stap 5: Vastleggen en decoderen SPAN'd verkeer op het blad
Eenmaal geconfigureerd, wordt al het overeenkomende verkeer (bijvoorbeeld: ICMP tussen de subnetten die door eth1/4 gaan) OVERSPANNEN naar de CPU.
Waar te zien SPAN'd Traffic
- Het SPAN-verkeer kan worden vastgelegd met behulp van tcpdump op de tahoe0-interface.
-
Het kan worden gedecodeerd en gefilterd met behulp van het ingebouwde script:
- /isan/utils/span_to_cpu_parser.py
Voorbeeld van vastleggen en decoderen
Het voorbeeld voor het vastleggen is van een andere instelling dan in het gedeelte Configuratie
pod16-leaf3# tcpdump -xxxvi tahoe0 | python3 isan/utils/span_to_cpu_parser.py --decoder tahoe --verbose --payload
tcpdump: listening on tahoe0, link-type EN10MB (Ethernet), capture size 262144 bytes
Frame 9
Time: 1970-01-01T19:01:53.944622+00:00
ieth-extn:
sup_code=0x2b sup_qnum=0x6
<snipped>
icmp-request(8): id:0x7710, seq:0xf00
Payload:
Internal Header:
0x0000: 0101 0101 0101 0000 0000 0000 a00e 0000 ................
0x0010: 0404 0404 8889 0000 0000 ae00 0000 0006 ................
0x0020: 2b00 0000 fb00 0000 003f ffff ffc0 0000 +........?......
0x0030: 1000 0000 ....
Frame Data:
0x0000: 0022 bdf8 19ff acf2 c5f8 2e01 8100 0a6d .".............m
0x0010: 0800 4500 0054 ff89 0000 ff01 aec9 c0a8 ..E..T..........
0x0020: 7802 c0a8 1402 0800 a049 7710 0f00 114e x........Iw....N
0x0030: 5d69 7f67 0e00 cdab 0000 cdab 0000 cdab ]i.g............
0x0040: 0000 cdab 0000 cdab 0000 cdab 0000 cdab ................
0x0050: 0000 cdab 0000 cdab 0000 cdab ............
Uitvoer opslaan in een PCAP
U kunt de gedecodeerde uitvoer opslaan in een pcap-bestand met behulp van de optie --write:
pod16-leaf3# tcpdump -xxxvi tahoe0 | python3 /isan/utils/span_to_cpu_parser.py --decoder tahoe --write /data/techsupport/mualshei-SPAN-CPU.pcap
tcpdump: listening on tahoe0, link-type EN10MB (Ethernet), capture size 262144 bytes
^C
Bye!
659 packets captured
662 packets received by filter
0 packets dropped by kernel
Lees het dan terug:
pod16-leaf3# tcpdump -r /data/techsupport/mualshei-SPAN-CPU.pcap
reading from file /data/techsupport/mualshei-SPAN-CPU.pcap, link-type EN10MB (Ethernet)
20:07:43.966489 IP truncated-ip - 10 bytes missing! 192.168.120.2 > 192.168.20.2: ICMP echo request, id 30480, seq 27905, length 64
20:07:43.966901 IP truncated-ip - 10 bytes missing! 192.168.20.2 > 192.168.120.2: ICMP echo reply, id 30480, seq 27905, length 64
20:07:44.966505 IP truncated-ip - 10 bytes missing! 192.168.120.2 > 192.168.20.2: ICMP echo request, id 30480, seq 28161, length 64
20:07:44.966843 IP truncated-ip - 10 bytes missing! 192.168.20.2 > 192.168.120.2: ICMP echo reply, id 30480, seq 28161, length 64
kwesties
- SPAN Session down / "no-oper-src-dst": Bevestig dat de broninterface operationeel is, dat het platform SPAN naar CPU-functie ondersteunt en dat er een ondersteunde bron is
- Niet-beschikbare bestemmingspadEp-fout: controleer of zowel APIC- als leaf-switches zijn gebaseerd op versies die de functie ondersteunen en zorg ervoor dat het platform de SPAN-naar-CPU-functie ondersteunt
- Geen pakketten gevonden op tahoe0: Bevestig dat de sessiestatus up (actief) is, bevestig dat het filter correct is en het verkeer overeenkomt, controleer of u de filtermodus gebruikt en bevestig dat de bestemming is geconfigureerd als
sup-eth0en dat de sessie local access SPANδ is (niet wervelkolom / niet weefsel / geen vPC-bron)
Wat heb je nodig op het bestemmingsapparaat van SPAN?
Voer gewoon een pakketopnameapplicatie uit, zoals tcpdump, wireshark erop. Het is niet nodig om de ERSPAN-bestemmingssessie of iets dergelijks te configureren.
Voor ERSPAN
Zorg ervoor dat u een opnameprogramma uitvoert op de interface met het IP-adres van de bestemming voor ERSPAN, aangezien SPAN-pakketten worden doorgestuurd naar het IP-adres van de bestemming.
Het ontvangen pakket is ingekapseld met een GRE-header. Raadpleeg de sectie "Hoe ERSPAN-gegevens te lezen" voor het decoderen van de ERSPAN GRE-header.
Voor lokale OVERSPANNING
Zorg ervoor dat u een opnameprogramma uitvoert op de interface die verbinding maakt met de SPAN Destination-interface op ACI Leaf.
Rauwe pakketten worden ontvangen in deze interface. het is niet nodig om te gaan met de ERSPAN header.
Hoe de ERSPAN-gegevens te lezen
ERSPAN-versie (type)
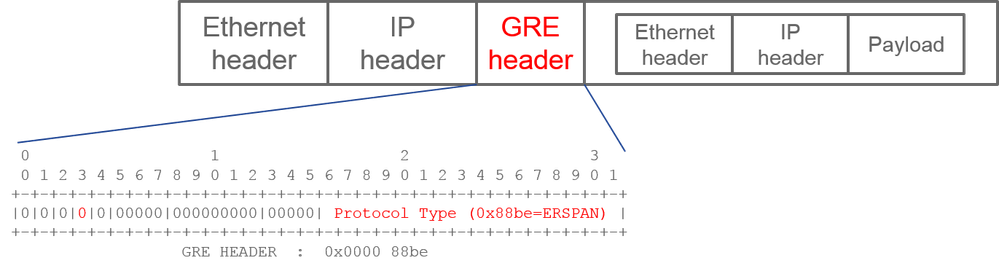
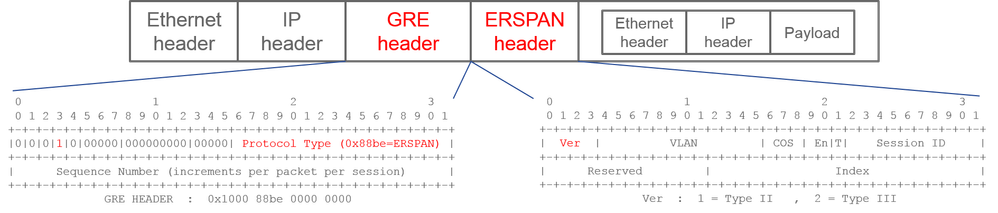
ERSPAN bevat gekopieerde pakketten om ze naar de externe bestemming te sturen. GRE wordt gebruikt voor deze inkapseling. Het protocol type voor ERSPAN op de GRE header is 0x88be.
In het Internet Engineering Task Force (IETF)-document wordt de ERSPAN-versie beschreven als type in plaats van als versie.
Er zijn drie soorten ERSPAN. I, II en III. Het ERSPAN-type wordt vermeld in dit RFC-concept. Ook kan deze GRE RFC1701 nuttig zijn om elk ERSPAN-type ook te begrijpen.
Hier is het pakketformaat van elk type:
ERSPAN Type I (gebruikt door Broadcom Trident 2)
Type I gebruikt het sequentieveld op de GRE-header niet. Het maakt zelfs geen gebruik van de ERSPAN-header die de GRE-header moet opvolgen als het ERSPAN-type II en III was. Broadcom Trident 2 ondersteunt alleen dit ERSPAN type I.
ERSPAN type II of III
Als het sequentieveld wordt geactiveerd door de S-bit, moet dit ERSPAN type II of III zijn. Het versieveld op de ERSPAN-header identificeert het ERSPAN-type. In ACI wordt type III vanaf 03/20/2016 niet ondersteund.
Als een SPAN-brongroep voor Access of Tenant SPAN bronnen heeft op zowel 1e-gen als 2e-gen knooppunten, ontvangt de ERSPAN-bestemming zowel ERSPAN Type I- als II-pakketten van elke generatie knooppunten. Wireshark kan echter slechts één van de ERSPAN-typen tegelijk decoderen. Standaard decodeert het alleen ERSPAN Type II. Als u de decodering van ERSPAN Type I inschakelt, decodeert Wireshark niet ERSPAN Type II. Zie het volgende gedeelte over het decoderen van ERSPAN Type I op Wireshark.
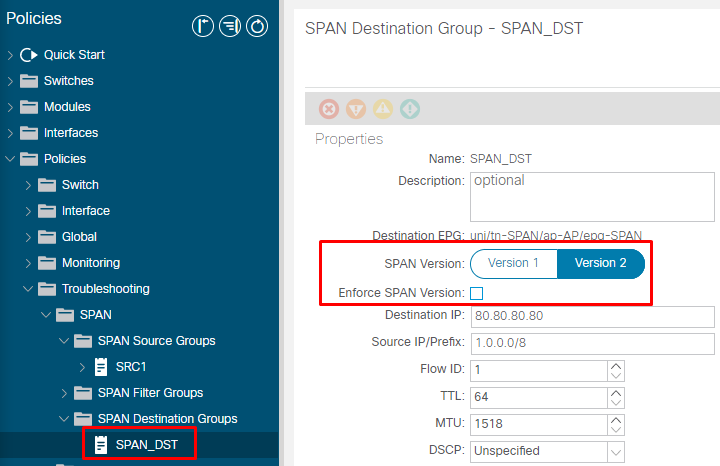
Om dit soort problemen te voorkomen, kunt u het ERSPAN-type configureren op een bestemmingsgroep van SPAN.
- SPAN-versie (versie 1 of versie 2): Dit verwijst naar het ERSPAN-type I of II
- SPAN-versie afdwingen (aangevinkt of niet aangevinkt): Dit bepaalt of de SPAN-sessie moet mislukken als het geconfigureerde ERSPAN-type niet wordt ondersteund op de hardware van de bronnode.
Standaard is SPAN Version versie 2 en is Enforce SPAN Version uitgeschakeld. Dit betekent dat als de bronnode 2e generatie of hoger is en ERSPAN Type II ondersteunt, deze ERSPAN genereert met Type II. Als de bronnode de 1e generatie is die geen ondersteuning biedt voor ERSPAN Type II (behalve voor Fabric SPAN), valt deze terug naar Type I omdat de Enforce SPAN Version niet is ingeschakeld. Hierdoor krijgt de ERSPAN-bestemming een gemengd type ERSPAN.
In deze tabel wordt elke combinatie voor Access en Tenant SPAN uitgelegd.
| SPAN-versie |
SPAN-versie afdwingen |
1e gen-bronknooppunt |
2e generatie bronknooppunt |
| Versie 2 |
ongecontroleerd |
Gebruikt type I |
Gebruikt type II |
| Versie 2 |
gecontroleerd |
mislukt |
Gebruikt type II |
| Versie 1 |
ongecontroleerd |
Gebruikt type I |
Gebruikt type I |
| Versie 1 |
gecontroleerd |
Gebruikt type I |
Gebruikt type I |
Voorbeeld van ERSPAN-gegevens
SPAN/toegangspanwijdte huurder (ERSPAN)
Pakketten moeten worden gedecodeerd omdat ze zijn ingekapseld door ERSPAN Type I. Dit kan met Wireshark. Raadpleeg de sectie "Hoe ERSPAN Type 1 te decoderen".
Gegevens van het vastgelegde pakket (ERSPAN Type I)
WeefselOVERSPANNING (ERSPAN)
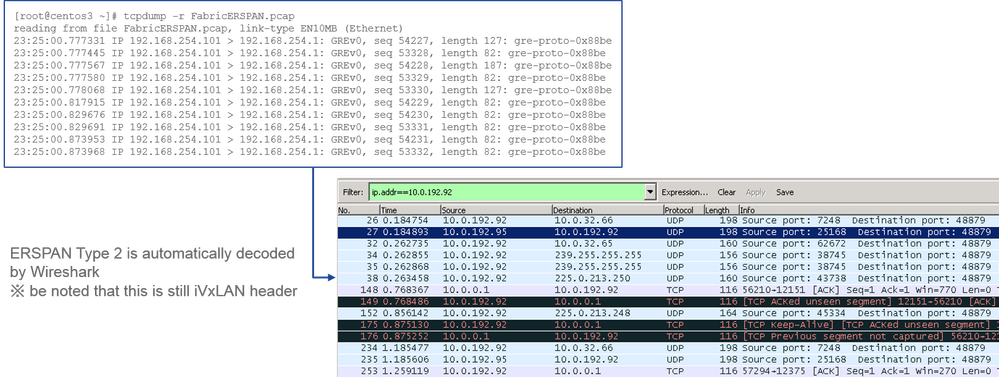
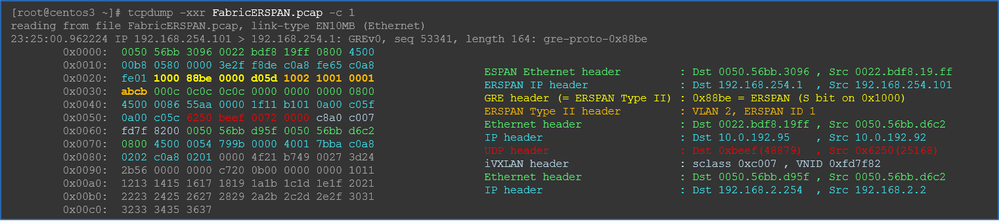
Wireshark decodeert automatisch ERSPAN Type II. Het is echter nog steeds ingekapseld door iVxLAN-header.
Standaard begrijpt Wireshark de iVxLAN-header niet omdat het een interne ACI-header is. Raadpleeg hoe u de iVxLAN-header decodeert.
Details van het vastgelegde pakket (ERSPAN Type II)
Hoe te decoderen ERSPAN Type I
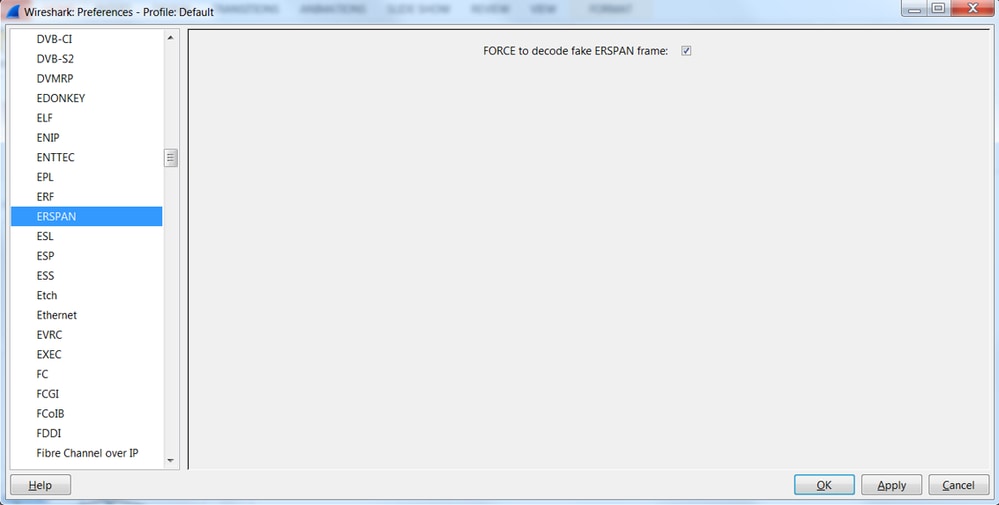
Optie 1. Navigeer naar Bewerken > Voorkeur > Protocollen > ERSPAN en controleer FORCE om het nep-ERSPAN-frame te decoderen.
- Wireshark (GUI)
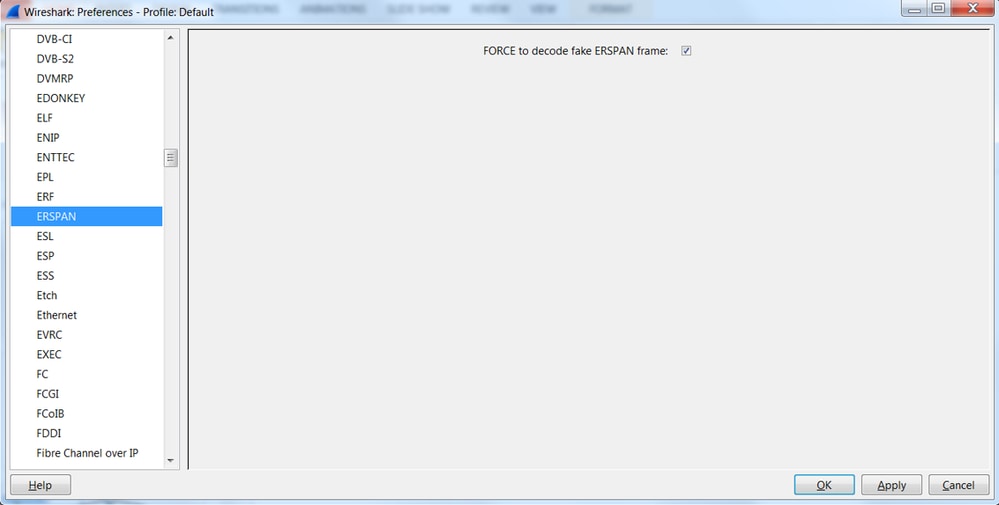
- Tshark (CLI-versie van Wireshark):
user1@linux# tshark -f 'proto GRE' -nV -i eth0 -o erspan.fake_erspan:true
Opmerking: zorg ervoor dat u deze optie uitschakelt wanneer u ERSPAN type II of III leest.
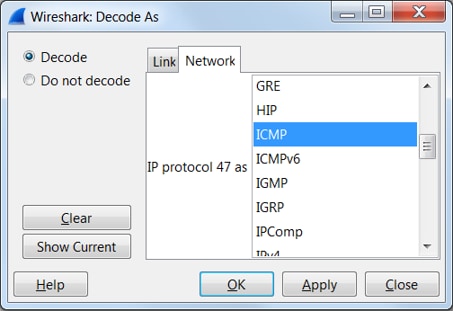
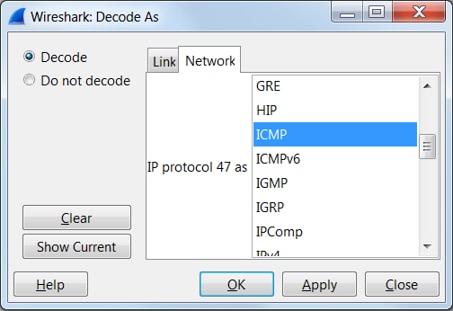
Optie 2. Navigeer naar Decode As > Network > ICMP (if it’s ICMP).
Hoe te decoderen iVxLAN Header
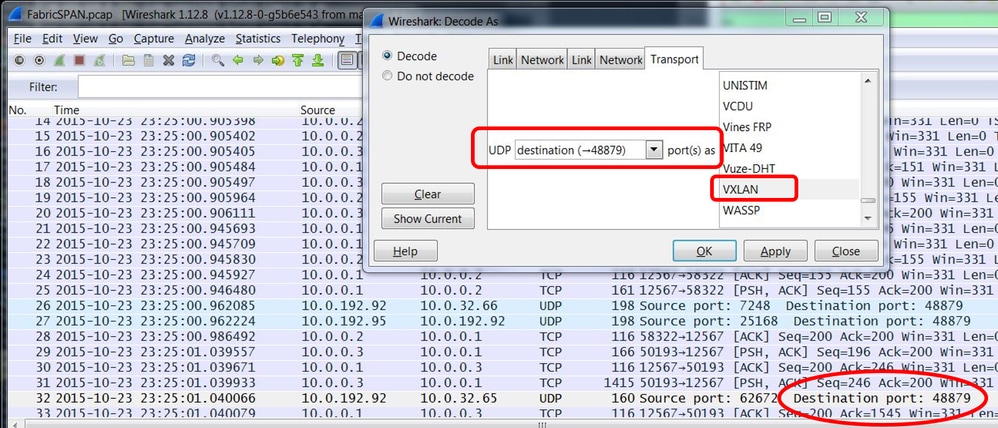
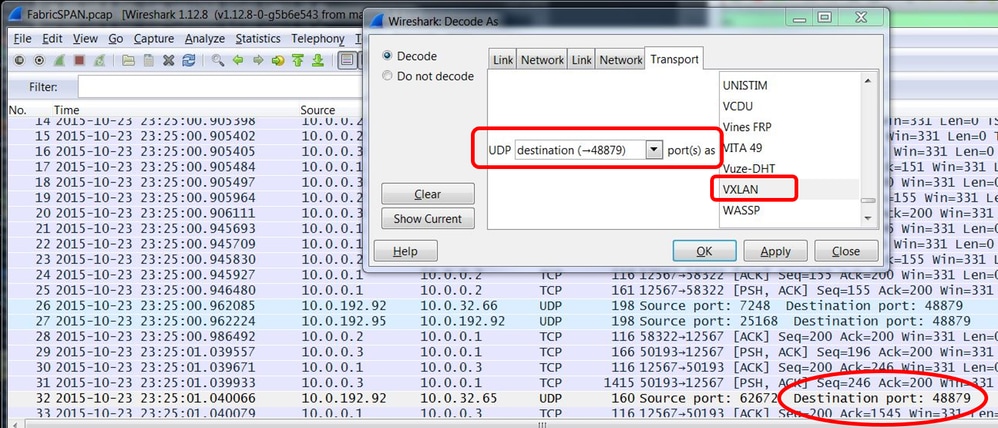
De iVxLAN-header gebruikt bestemmingspoort 48879. U kunt dus zowel de iVxLAN-header als VxLAN decoderen als u UDP-bestemmingspoort 48879 als VxLAN op Wireshark configureert.
- Zorg ervoor dat u eerst de pakketten met een iVxLAN-verpakking selecteert.
- Navigeer naar Analyseren > Decoderen als > Vervoer > UDP-bestemming (48879) > VxLAN.
- En dan toepassen.
Opmerking: er zijn communicatiepakketten tussen APIC's op Fabric-poorten. Deze pakketten worden niet ingekapseld door de iVxLAN-header.
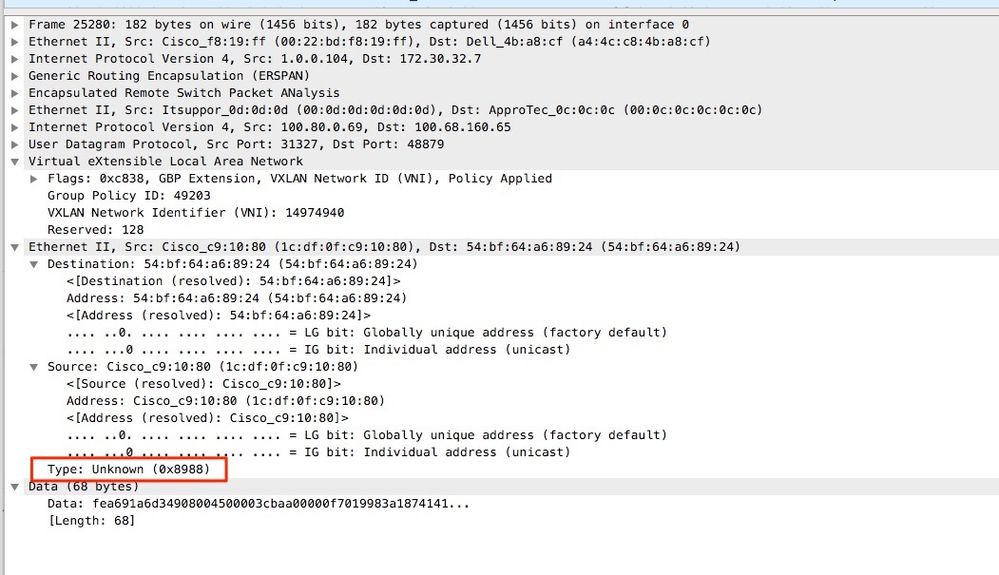
Wanneer u een respan-opname maakt op een gebruikersnetwerk waarop Precision Time Protocol (PTP) wordt uitgevoerd, wordt soms gezien dat Wireshark de gegevens niet interpreteert vanwege een onbekend ethertype binnen de GRE encap (0x8988). 0x8988 is het ethertype voor de tijdtag die in dataplane-pakketten wordt ingevoegd wanneer PTP is ingeschakeld. Decodeer het ethertype 0x8988 als "Cisco-tag" om de details van het pakket bloot te leggen.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
07-Oct-2026
|
herformattering |
2.0 |
06-Aug-2024
|
Omgedoopt tot Call-to-Action-woord
Verwijderde 'follow'
Bijgewerkte MDF-tag |
1.0 |
01-Feb-2023
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)