Veilige webtoesteltoegangslogs begrijpen
Inhoud
Inleiding
In dit document wordt de structuur van het Secure Web Appliance (SWA)-toegangslog beschreven.
Voorwaarden
Vereisten
Cisco adviseert kennis van deze onderwerpen:
- Toegang tot de Command Line Interface (CLI) van SWA.
- Administratieve toegang tot de SWA.
- Basiskennis van de SWA-werkstroom.
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Accesslogstructuur
In dit artikel wordt de structuur van Accesslog uitgelegd door deze steekproef:
1726597763.348 68855 192.168.1.10 TCP_MISS/200 97645 TCP_CONNECT 10.37.145.84:443 "AMOJARRA\amirhossein@WCCPrealm" DIRECT/www.cisco.com - PASSTHRU_CUSTOMCAT_7-DP_site-IdP_Site-NONE-NONE-NONE-DefaultGroup-NONE <"C_Cisc",-,-,"-",-,-,-,-,"-",-,-,-,"-",-,-,"-","-",-,-,"-",-,"-","-","-","-","-","-","-",11.35,0,-,"-","-",-,"-",-,-,"-","-",-,-,"-",-,-> - -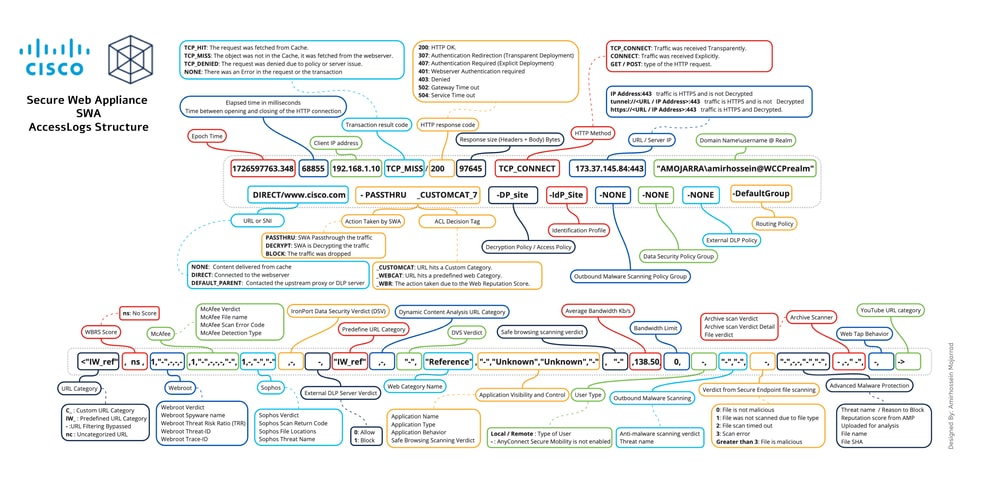 Afbeelding - Accesslogstructuur

Opmerking: de structuur van toegangslogboeken is afhankelijk van de versie van SWA. Aan het begin van elk Accesslog-bestand staat een regel die de structuur en de volgorde van de Format Specifier toont.
| Deel |
Voorbeeld uit Accesslog |
Formaatspecificatie |
Details |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Epochtijd |
1726597763.348 |
%t |
Epoch-tijd (vaak Unix-tijd of POSIX-tijd genoemd) is een systeem voor het bijhouden van de tijd door het totale aantal seconden (of milliseconden / microseconden) te tellen dat is verstreken sinds 1 januari 1970, om 00:00:00 UTC Het tijdstip waarop de transactie is afgerond. U kunt deze waarde converteren met een online Epoch-tijdconverter of een Linux-besturingssysteem. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
verstreken tijd |
68855 |
%e |
De hoeveelheid milliseconden die het verzoek in beslag nam voordat het werd voltooid / afgebroken en de verbinding werd gesloten. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Bron-IP-adres |
192.168.1.10 |
%a |
IP-adres client/bron. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
resultaatcode van de transactie |
TCP_MISS |
%w |
De resultaatcode van de transactie geeft aan hoe de SWA clientverzoeken oplost. Hier is de lijst met de resultaatcodes voor transacties:
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
HTTP-responscode |
/200 |
%h |
De HTTP-responscode vertegenwoordigt de statuscode die door de webserver wordt geretourneerd als reactie op het HTTP-verzoek van de client. Hier is de lijst met de belangrijkste HTTP-responscode, ( voor meer informatie, bezoek de sectie HTTP-responscode in dit artikel)
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Totale overgedragen grootte |
97645 |
%s |
Totaal overgedragen bytes voor het verzoek. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
HTTP-methode |
TCP_CONNECT |
%1r |
Een HTTP-methode is een gestandaardiseerde manier voor een client om de gewenste actie op te geven die door een webserver op een resource moet worden uitgevoerd, zoals het ophalen van gegevens met GET of het indienen van gegevens met POST.
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Bestemming |
10.37.145.84:443 |
%2r |
In dit gedeelte worden de URL van de bestemmingsserver en het TCP-poortnummer weergegeven. In transparante omleiding, voordat het verkeer wordt ontsleuteld, toont SWA het IP-adres van de bestemming en het poortnummer. Als de URL begint met tunnel:// betekent dit dat SWA het verkeer nog niet heeft ontsleuteld. Als de URL begint met https:// betekent dit dat SWA het verkeer decodeert. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Gebruikersnaam en verificatie rijk |
AMOJARRA\amirhossein@WCCPrealm |
%A |
De referenties die voor deze verbinding worden gebruikt. Als het verzoek wordt geverifieerd, logt SWA de gebruikersnaam en de verificatierijken als: <Domeinnaam> \ <Gebruikersnaam> @ <Verificatie Rijksnaam> Als het verzoek nog niet is geverifieerd of is vrijgesteld van verificatie, ziet u in het log het koppelteken "-" |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Toegangstype |
DIRECT/ |
%H |
Code die beschrijft met welke server contact is opgenomen voor het ophalen van de inhoud van het verzoek. De meest voorkomende waarden zijn:
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
serveradres |
%d |
IP-adres van gegevensbron of server. |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
MIME-inhoudstype/subtype |
- |
%c |
Multipurpose Internet Mail Extensions (MIME) Geeft de aard en het formaat van een document, bestand of assortiment bytes aan. MIME-typen zijn gedefinieerd en gestandaardiseerd in IETF RFC 6838 Twee primaire MIME-typen zijn belangrijk voor de rol van standaardtypen:
Voor een volledige lijst van MIME-typen gaat u naar: Media Types (iana) |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
ACL Decision Tag |
PASSTHRU_CUSTOMCAT_7- |
%D |
Een ACL-beslissingstag is een veld in een toegangslogitem dat aangeeft hoe de webproxy de transactie heeft afgehandeld. Het bevat informatie van de webreputatiefilters, URL-categorieën en de scanengines. Hier is een lijst van de belangrijkste ACL Decision Tags. (Ga voor meer informatie naar de sectie ACL Decision Tag in dit artikel)
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Beleidsnaam |
DP_site- |
N.v.t. |
Afhankelijk van het type verkeer toont dit:
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
identiteitsbeleid |
IDP_SITE- |
N.v.t. |
De naam van het identificatieprofiel weergeven |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| Beleidsgroep voor uitgaand scannen van malware |
NONE- |
N.v.t. |
De groepsnaam voor het scanbeleid voor uitgaande malware. Elke spatie in de naam van de beleidsgroep wordt vervangen door een onderstrepingsteken ( _ ) |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
beleidsgroep Gegevensbeveiliging |
NONE- |
N.v.t. |
Naam van groep Cisco Data Security Policy. Wanneer de transactie overeenkomt met het wereldwijde Cisco Data Security Policy, is deze waarde DefaultGroup. De naam van deze beleidsgroep wordt alleen weergegeven als Cisco Data Security Filters is ingeschakeld. ER verschijnt GEEN melding wanneer er geen gegevensbeveiligingsbeleid is toegepast. Elke spatie in de naam van de beleidsgroep wordt vervangen door een onderstrepingsteken ( _ ) |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
externe beleidsgroep van de DLP |
NONE- |
N.v.t. |
Wanneer de transactie overeenkomt met het wereldwijde externe DLP-beleid, is deze waarde DefaultGroup. GEEN verschijnt wanneer er geen extern DLP-beleid is toegepast. Elke spatie in de naam van de beleidsgroep wordt vervangen door een onderstrepingsteken ( _ ). |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Beleidsgroep Routering |
Standaardgroep- |
N.v.t. |
Groepsnaam voor routeringsbeleid als ProxyGroupName/ProxyServerName. Wanneer de transactie overeenkomt met het wereldwijde routeringsbeleid, is deze waarde DefaultRouting. Als er geen upstream proxyserver wordt gebruikt, is deze waarde DIRECT Elke spatie in de naam van de beleidsgroep wordt vervangen door een onderstrepingsteken ( _ ). |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Tap voor webverkeer |
NONE |
N.v.t. |
Tik op Beleidsnaam voor webverkeer. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Afkorting van URL-rubriek |
<"C_CISC", |
%XC |
URL-categorie die overeenkomt met het verzoek.
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Webreputatiescore |
-, |
%XW |
Dit veld toont de Web Reputation (WBRS) score. ns betekent dat de URL geen score heeft. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Webroot scannen |
-,"-",-,-,- |
Deze 5 velden zijn gerelateerd aan Webroot scanning
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
McAfee Scanning |
-,"-",-,-,-,"-", |
Deze 6 velden zijn gerelateerd aan McAfee scanning.
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Sophos Scanning |
-,-,"-","-", |
Deze 4 velden zijn gerelateerd aan Sophos scanning
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Cisco Data Security Scan Verdict |
-, |
%XL |
Het oordeel van Cisco Data Security wordt gescand op basis van de actie in de kolom Inhoud van het Cisco Data Security Policy. In deze lijst worden de mogelijke waarden voor dit veld beschreven: 0. Toestaan 1. Blok - (koppelteken). Er is geen scanning gestart door de Cisco Data Security Filters. Deze waarde wordt weergegeven wanneer de Cisco-gegevensbeveiligingsfilters zijn uitgeschakeld of wanneer de actie voor de categorie URL is ingesteld op Toestaan. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Uitspraak externe DLP-scan |
-, |
%XP |
Het externe DLP-scanvonnis is gebaseerd op het resultaat van de ICAP-respons (Internet Content Adaptation Protocol). In deze lijst worden de mogelijke waarden voor dit veld beschreven: 0. Toestaan 1. Blok - (koppelteken). Er is geen scanning gestart door de externe DLP-server. Deze waarde wordt weergegeven wanneer extern DLP-scannen is uitgeschakeld of wanneer de inhoud niet is gescand vanwege een categorie met een vrijgestelde URL op de pagina Extern DLP-beleid > Bestemmingen. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Vonnis URL-rubriek vooraf gedefinieerd |
"-", |
%XQ |
De vooraf gedefinieerde uitspraak in de URL-categorie die is bepaald tijdens het scannen aan de aanvraagzijde, is afgekort. In dit veld wordt een koppelteken ( - ) weergegeven wanneer URL-filtering is uitgeschakeld. Als het verzoek een aangepaste URL-categorie raakt, kunt u nog steeds de vooraf gedefinieerde URL-rubrieknaam in uw Accesslog zien, maar de beslissing is genomen door de aangepaste URL-categorie. Zie URL-rubriekbeschrijvingen voor een lijst met afkortingen van URL-rubrieken. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
URL Categorie Verdict |
-, |
%XA |
Het oordeel van de URL-categorie bepaald door de Dynamic Content Analysis (DCA)-engine tijdens het scannen aan de antwoordzijde, afgekort. Is alleen van toepassing op de Cisco Web Usage Controls URL-filterengine. nc: Deze waarde wordt weergegeven in het scanvonnis aan de aanvraagzijde wanneer de Dynamic Content Analysis-engine is ingeschakeld en er op het aanvraagmoment geen URL-categorie is toegewezen, wat aangeeft dat de URL tijdens de eerste aanvraagfase niet is gecategoriseerd voordat het scannen aan de antwoordzijde deze categoriseert |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Unified Inbound DVS Verdict |
"-", |
%XZ |
Unified response-side Anti-Malware scanning verdict dat de Malware categorie onafhankelijk van welke scanning engines zijn ingeschakeld biedt. Is van toepassing op transacties die zijn geblokkeerd of gecontroleerd vanwege het scannen van de serverrespons. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Bedreigingstype Webreputatiefilter |
"-", |
%XK |
De rubrieknaam of het bedreigingstype wordt geretourneerd door de webreputatiefilters. De rubrieknaam wordt geretourneerd wanneer de webreputatie hoog is en het bedreigingstype wordt geretourneerd wanneer de reputatie laag is. Meestal wordt dit veld ingevuld voor sites met een reputatie van -4 en lager. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Ingekapselde URL van Google Translate |
"-", |
%X#10# |
De URL die is ingekapseld in de Google Translate-engine. Als er geen ingekapselde URL is, is de veldwaarde be-. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Toepassingscontrole (AVC/ADC) |
"-","-","-", |
In deze 3 velden worden statistieken van Application Visibility and Control (AVC) en Application Discovery and Control (ADC) vastgelegd.
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Vonnis veilig browsen |
"-", |
%XS |
Deze waarde geeft aan of de functie Veilige zoekopdracht of de functie Beoordeling van siteinhoud op de transactie is toegepast.
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
gemiddelde bandbreedte |
11.35, |
%XB |
De gemiddelde verbruikte bandbreedte die aan het verzoek voldoet, in Kb/sec. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
bandbreedtelimietregeling |
0, |
%XT |
Een waarde die aangeeft of het verzoek is afgeknepen vanwege de instellingen voor de beperking van de bandbreedte. "1" geeft aan dat het verzoek is afgekort. "0" geeft aan dat het verzoek niet is ingekort. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Gebruikerstype |
-, |
%l |
Het type gebruiker dat het verzoek indient, [Lokaal] of [Extern]. Alleen van toepassing als AnyConnect Secure Mobility is ingeschakeld. Als het niet is ingeschakeld, is de waarde een koppelteken (-) |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Uitgaand scannen van malware |
"-","-", |
Deze twee velden zijn van toepassing op transacties die zijn geblokkeerd of gecontroleerd als gevolg van het scannen van aanvragen van clients wanneer een scanbeleid voor uitgaande malware van toepassing is.
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Geavanceerde malwarebescherming |
-,"-",-,-,"-","-", |
Deze 6 velden zijn gerelateerd aan Secure Endpoint (ook bekend als Advanced Malware Protection):
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Archiefscan |
-,-,"-", |
Deze 3 velden geven de status van het scannen van het archiefbestand aan:
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Webtap |
-, |
%XU |
Web Tap gedrag. |
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
YouTube URL categorie |
-> |
%X#29# |
De categorie YouTube-URL die aan de transactie is toegewezen, wordt afgekort. Dit veld geeft nc weer wanneer er geen categorie is toegewezen. |
HTTP-responscode
Hier is de volledige lijst met HTTP-responscode
| Statuscode | Betekenis |
| 1xx Informatie | |
| 100 | doorgaan |
| 101 | Switchprotocollen |
| 102 | verwerking |
| 103 | Vroege hints |
| 2xx geslaagd | |
| 200 | OK |
| 201 | gecreëerd |
| 202 | aanvaard |
| 203 | niet-gezaghebbende informatie |
| 204 | Geen inhoud |
| 205 | Inhoud opnieuw instellen |
| 206 | gedeeltelijke inhoud |
| 207 | multistatus |
| 208 | Reeds gemeld |
| 226 | IM gebruikt |
| 3xx omleiding | |
| 300 | Meerdere keuzes |
| 301 | Permanent verplaatst |
| 302 | Gevonden (voorheen "tijdelijk verplaatst") |
| 303 | Zie andere |
| 304 | Niet gewijzigd |
| 305 | Proxy gebruiken |
| 306 | Switch-proxy |
| 307 | Tijdelijke redirect voor authenticatie (Meestal te zien in de transparante implementatie terwijl SWA de gebruiker verifieert) |
| 308 | permanente omleiding |
| 4xx-clientfout | |
| 400 | Slecht verzoek |
| 401 | Verificatie van webserver vereist (meestal te zien in de transparante implementatie terwijl SWA de gebruiker verifieert) |
| 402 | Betaling vereist |
| 403 | verboden |
| 404 | niet gevonden |
| 405 | Methode niet toegestaan |
| 406 | ontoelaatbaar |
| 407 | Expliciete proxyverificatie vereist |
| 408 | Time-out aanvragen |
| 409 | conflict |
| 410 | verdwenen |
| 411 | Vereiste lengte |
| 412 | Voorwaarde mislukt |
| 413 | Payload te groot |
| 414 | URI te lang |
| 415 | Niet-ondersteund mediatype |
| 416 | Bereik niet bevredigend |
| 417 | Verwachting mislukt |
| 418 | Ik ben een theepot |
| 421 | verkeerd gericht verzoek |
| 422 | niet-verwerkbare entiteit |
| 423 | gesloten |
| 424 | Mislukte afhankelijkheid |
| 425 | Te vroeg |
| 426 | Upgrade vereist |
| 428 | Voorwaarde vereist |
| 429 | Te veel verzoeken |
| 431 | Koptekstvelden aanvragen te groot |
| 451 | Niet beschikbaar om juridische redenen |
| 5xx-serverfout | |
| 500 | Interne serverfout |
| 501 | Niet geïmplementeerd |
| 502 | Slechte gateway |
| 503 | Service niet beschikbaar |
| 504 | Gateway-time-out |
| 505 | HTTP-versie niet ondersteund |
| 506 | De variant onderhandelt ook |
| 507 | Onvoldoende opslag |
| 508 | lus gedetecteerd |
| 510 | Niet verlengd |
| 511 | Netwerkverificatie vereist |
ACL Decision Tag
Hier is de volledige lijst van de ACL decision tags:
| ACL Decision Tag | Beschrijving |
| ALLOW_ADMIN_ERROR_PAGE | De webproxy stond de transactie toe naar een meldingspagina en naar elk logo dat op die pagina werd gebruikt. |
| ALLOW_CUSTOMCAT | De webproxy staat de transactie toe op basis van aangepaste URL-categoriefilterinstellingen voor de groep Toegangsbeleid. |
| ALLOW_REFERER | De webproxy stond de transactie toe op basis van een vrijstelling voor ingesloten/doorverwezen inhoud. |
| ALLOW_WBRS | De webproxy staat de transactie toe op basis van de filterinstellingen voor de webreputatie voor de groep Toegangsbeleid. |
| AMP_FILE_VERDICT | Waarde die een oordeel van de AMP-reputatieserver voor het bestand weergeeft: |
| 1 - Onbekend |
|
| 2 – Schoon |
|
| 3 – Kwaadwillig |
|
| 4 - Niet-scanbaar |
|
| ARCHIVESCAN_ALLCLEAR | Archiefscan Verdict |
| ARCHIVESCAN_BLOCKEDFILETYPE | ARCHIVESCAN_ALLCLEAR – Er zijn geen geblokkeerde bestandstypen in het geïnspecteerde archief. |
| ARCHIVESCAN_NESTEDTOODEEP | ARCHIVESCAN_BLOCKEDFILETYPE – Er is een geblokkeerd bestandstype in het geïnspecteerde archief. Het volgende veld in het logitem (Verdict Detail) bevat details, met name het type bestand dat is geblokkeerd en de naam van het geblokkeerde bestand. |
| ARCHIVESCAN_UNKNOWNFMT | ARCHIVESCAN_NESTEDTOODEEP – Het archief is geblokkeerd omdat het meer "ingekapselde" of geneste archieven bevat dan het geconfigureerde maximum. Het veld Verdict Detail bevat "Un-Scanable Archive-Blocked". |
| ARCHIVESCAN_UNSCANABLE | ARCHIVESCAN_UNKNOWNFMT – Het archief is geblokkeerd omdat het een bestandstype van onbekende indeling bevat. Het vonnis detail is "Un-Scannable Archive-Blocked". |
| ARCHIVESCAN_FILETOOBIG | ARCHIVESCAN_UNSCANABLE – Het archief is geblokkeerd omdat het een bestand bevat dat niet kan worden gescand. Het vonnis detail is "Un-Scannable Archive-Blocked". |
| ARCHIVESCAN_FILETOOBIG – Het archief is geblokkeerd omdat de grootte van het archief groter is dan het geconfigureerde maximum. Het vonnis detail is "Unscannable Archive-Blocked." |
|
| Archiefscan Verdict Detail. |
|
| Het veld Vonnis en het veld Vonnis in het logboekitem bieden aanvullende informatie over het Vonnis, zoals het type bestand dat is geblokkeerd en de naam van het geblokkeerde bestand, "Archiefgeblokkeerd niet scannen" of "-" om aan te geven dat het archief geen geblokkeerde bestandstypen bevat. |
|
| Als een controleerbaar archiefbestand bijvoorbeeld is geblokkeerd (ARCHIVESCAN_BLOCKEDFILETYPE) op basis van de instellingen voor toegangsbeleid: Aangepaste objecten blokkeren, bevat de vermelding Verdict Detail het type bestand dat is geblokkeerd en de naam van het geblokkeerde bestand. |
|
| Raadpleeg Toegangsbeleid: Objecten blokkeren en Instellingen voor archiefinspectie voor meer informatie over archiefinspectie. |
|
| BLOCK_ADMIN | Transactie geblokkeerd op basis van enkele standaardinstellingen voor de groep Toegangsbeleid. |
| BLOCK_ADMIN_CONNECT | Transactie geblokkeerd op basis van de TCP-poort van de bestemming zoals gedefinieerd in de instelling HTTP CONNECT Ports voor de groep Access Policy. |
| BLOCK_ADMIN_CUSTOM_USER_AGENT | Transactie geblokkeerd op basis van de gebruikersagent zoals gedefinieerd in de instelling Aangepaste gebruikersagenten blokkeren voor de groep Toegangsbeleid. |
| BLOCK_ADMIN_TUNNELING | De webproxy heeft de transactie geblokkeerd op basis van tunneling van het niet-HTTP-verkeer op de HTTP-poorten voor de toegangsbeleidsgroep. |
| BLOCK_ADMIN_HTTPS_NonLocalDestination | Transactie geblokkeerd; client probeerde verificatie te omzeilen met behulp van de SSL-poort als een expliciete proxy. Om dit te voorkomen, zijn als er een SSL-verbinding is met de SWA zelf, alleen verzoeken om de eigenlijke SWA-redirect-hostnaam toegestaan. |
| BLOCK_ADMIN_IDS | Transactie geblokkeerd op basis van het MIME-type van de inhoud van het aanvraagcorpus zoals gedefinieerd in de groep Gegevensbeveiligingsbeleid. |
| BLOCK_ADMIN_FILE_TYPE | Transactie geblokkeerd op basis van het bestandstype zoals gedefinieerd in de groep Toegangsbeleid. |
| BLOCK_ADMIN_PROTOCOL | Transactie geblokkeerd op basis van het protocol zoals gedefinieerd in de instelling Blokprotocollen voor de groep Toegangsbeleid. |
| BLOCK_ADMIN_SIZE | De transactie is geblokkeerd op basis van de grootte van het antwoord zoals gedefinieerd in de instellingen Objectgrootte voor de groep Toegangsbeleid. |
| BLOCK_ADMIN_SIZE_IDS | Transactie geblokkeerd op basis van de grootte van de inhoud van de aanvraaginstantie zoals gedefinieerd in de groep Gegevensbeveiligingsbeleid. |
| BLOCK_AMP_RESP | De webproxy heeft de reactie geblokkeerd op basis van de instellingen voor geavanceerde malware-bescherming voor de groep Toegangsbeleid. |
| BLOCK_AMW_REQ | De webproxy heeft het verzoek geblokkeerd op basis van de anti-malware-instellingen voor de groep Outbound Malware Scanning Policy. De instantie die het verzoek heeft ingediend, heeft een positief Malware-vonnis uitgesproken. |
| BLOCK_AMW_RESP | De webproxy heeft de reactie geblokkeerd op basis van de anti-malware-instellingen voor de groep Toegangsbeleid. |
| BLOCK_AMW_REQ_URL | De webproxy vermoedt dat de URL in het HTTP-verzoek niet veilig kan zijn, dus blokkeerde het de transactie op het aanvraagmoment op basis van de anti-malware-instellingen voor de groep Toegangsbeleid. |
| BLOCK_AVC | Transactie geblokkeerd op basis van de geconfigureerde toepassingsinstellingen voor de groep Toegangsbeleid. |
| BLOCK_CONTENT_UNSAFE | Transactie geblokkeerd op basis van de instellingen voor de inhoudsbeoordelingen van de site voor de groep Toegangsbeleid. De clientaanvraag was voor inhoud voor volwassenen en het beleid is geconfigureerd om inhoud voor volwassenen te blokkeren. |
| BLOCK_CONTINUE_CONTENT_UNSAFE | De transactie is geblokkeerd en wordt weergegeven op de pagina Waarschuwen en doorgaan op basis van de instellingen voor de inhoudsbeoordelingen van de site in de groep Toegangsbeleid. Het clientverzoek was voor inhoud voor volwassenen en het beleid is zo geconfigureerd dat het gebruikers waarschuwt die toegang hebben tot inhoud voor volwassenen. |
| BLOCK_CONTINUE_CUSTOMCAT | Transactie geblokkeerd en weergegeven op de pagina Waarschuwen en doorgaan op basis van een aangepaste URL-categorie in de groep Toegangsbeleid die is geconfigureerd voor Waarschuwing. |
| BLOCK_CONTINUE_WEBCAT | Transactie geblokkeerd en weergegeven op de pagina Waarschuwen en doorgaan op basis van een vooraf gedefinieerde URL-categorie in de groep Toegangsbeleid die is geconfigureerd voor Waarschuwing. |
| BLOCK_CUSTOMCAT | Transactie geblokkeerd op basis van aangepaste filterinstellingen voor URL-rubrieken voor de groep Toegangsbeleid. |
| BLOCK_ICAP | De webproxy heeft het verzoek geblokkeerd op basis van het oordeel van het externe DLP-systeem zoals gedefinieerd in de groep Extern DLP-beleid. |
| BLOCK_SEARCH_UNSAFE | Het clientverzoek bevatte een onveilige zoekopdracht en het toegangsbeleid is geconfigureerd om veilige zoekopdrachten af te dwingen, zodat het oorspronkelijke clientverzoek werd geblokkeerd. |
| BLOCK_SUSPECT_USER_AGENT | Transactie geblokkeerd op basis van de instelling Verdachte gebruikersagent voor de groep Toegangsbeleid. |
| BLOCK_UNSUPPORTED_SEARCH_APP | Transactie geblokkeerd op basis van de veilige zoekinstellingen voor de groep Toegangsbeleid. De transactie was voor een niet-ondersteunde zoekmachine en het beleid is geconfigureerd om niet-ondersteunde zoekmachines te blokkeren. |
| BLOCK_WBRS | Transactie geblokkeerd op basis van de filterinstellingen voor de webreputatie voor de groep Toegangsbeleid. |
| BLOCK_WBRS_IDS | De webproxy heeft het uploadverzoek geblokkeerd op basis van de filterinstellingen voor webreputatie voor de groep Gegevensbeveiligingsbeleid. |
| BLOCK_WEBCAT | Transactie geblokkeerd op basis van filterinstellingen voor URL-rubrieken voor de groep Toegangsbeleid. |
| BLOCK_WEBCAT_IDS | De webproxy heeft het uploadverzoek geblokkeerd op basis van de filterinstellingen voor de URL-categorie voor de groep Gegevensbeveiligingsbeleid. |
| BLOCK_YTCAT | De webproxy heeft de transactie geblokkeerd op basis van de vooraf gedefinieerde filterinstellingen voor de YouTube-categorie voor de groep Toegangsbeleid. |
| BLOCK_CONTINUE_YTCAT | De webproxy heeft de transactie geblokkeerd en de pagina Waarschuwen en doorgaan weergegeven op basis van een vooraf gedefinieerde YouTube-categorie in de groep Toegangsbeleid die is geconfigureerd om te waarschuwen. |
| DECRYPT_ADMIN | De webproxy heeft de transactie gedecodeerd op basis van enkele standaardinstellingen voor de groep Decryptiebeleid. |
| DECRYPT_ADMIN_EXPIRED_CERT | De webproxy heeft de transactie gedecodeerd, hoewel het servercertificaat is verlopen. |
| DECRYPT_EUN_ADMIN_DEFAULT_ACTION | De webproxy heeft de transactie ontsleuteld op basis van standaardinstellingen als drop-verbinding voor de beleidsgroep voor decodering wanneer EUN is ingeschakeld. |
| DECRYPT_EUN_ADMIN_EXPIRED_CERT | De webproxy heeft de transactie gedecodeerd wanneer HTTPS-proxyinstellingen een verlopen certificaat laten vallen met EUN ingeschakeld. |
| DECRYPT_EUN_ADMIN_INVALID_LEAF_CERT | De webproxy heeft de transactie gedecodeerd wanneer HTTPS-proxyinstellingen een ongeldig leaf-certificaat laten vallen met EUN ingeschakeld. |
| DECRYPT_EUN_ADMIN_MISMATCHED_HOSTNAME | De webproxy heeft de transactie gedecodeerd wanneer HTTPS-proxyinstellingen de niet-overeenkomende hostnaam laten vallen met EUN ingeschakeld. |
| DECRYPT_EUN_ADMIN_OCSP_OTHER_ERROR |
De webproxy heeft de transactie gedecodeerd wanneer HTTPS-proxyinstellingen een Online Certificate Status Protocol (OCSP) laten vallen met andere fouten met EUN ingeschakeld. |
| DECRYPT_EUN_ADMIN_OCSP_REVOKED_CERT | De webproxy heeft de transactie gedecodeerd wanneer HTTPS-proxyinstellingen een OCSP-ingetrokken certificaat laten vallen met EUN ingeschakeld. |
| DECRYPT_EUN_ADMIN_UNRECOGNIZED_ROOT_CERT | De webproxy heeft de transactie gedecodeerd wanneer HTTPS-proxyinstellingen een niet-herkende root-instantie of een uitgevende instantie met EUN ingeschakeld laten vallen. |
| DECRYPT_EUN_CUSTOMCAT | De webproxy heeft de transactie gedecodeerd op basis van aangepaste filterinstellingen voor URL-categorieën voor de beleidsgroep voor decodering. Als EUN is ingeschakeld, wordt het verkeer verwijderd. |
| DECRYPT_EUN_WBRS | De webproxy heeft de transactie gedecodeerd op basis van de filterinstellingen voor de webreputatie voor de beleidsgroep voor decodering. Als EUN is ingeschakeld, wordt het verkeer verwijderd. |
| DECRYPT_EUN_WBRS_NO_SCORE | De webproxy heeft de transactie gedecodeerd op basis van de filterinstellingen voor webreputatie voor URL zonder score in de beleidsgroep voor decodering. Als EUN is ingeschakeld, wordt het verkeer verwijderd. |
| DECRYPT_EUN_WEBCAT | De webproxy heeft de transactie gedecodeerd op basis van filterinstellingen voor URL-categorieën voor de beleidsgroep decodering. Als EUN is ingeschakeld, wordt het verkeer verwijderd. |
| DECRYPT_WEBCAT | De webproxy heeft de transactie gedecodeerd op basis van filterinstellingen voor URL-categorieën voor de groep Decryptiebeleid. |
| DECRYPT_WBRS | De webproxy heeft de transactie gedecodeerd op basis van de filterinstellingen voor webreputatie voor de groep Decryptiebeleid. |
| DEFAULT_CASE | De webproxy stond de client toe om toegang te krijgen tot de server omdat geen van de AsyncOS-services, zoals Web Reputation of Anti-Malware-scanning, enige actie ondernam met betrekking tot de transactie. |
| DENY_ADMIN | De webproxy ontkent de transactie. Dit gebeurt voor HTTPS-verzoeken wanneer verificatie vereist is en Decrypt for Authentication is uitgeschakeld in de HTTPS-proxyinstellingen. |
| DROP_ADMIN | De webproxy heeft de transactie laten vallen op basis van enkele standaardinstellingen voor de groep Decryptiebeleid. |
| DROP_ADMIN_EXPIRED_CERT | De webproxy heeft de transactie laten vallen omdat het servercertificaat is verlopen. |
| DROP_WEBCAT | De webproxy heeft de transactie laten vallen op basis van filterinstellingen voor de URL-categorie voor de groep Decryptiebeleid. |
| DROP_WBRS | De webproxy heeft de transactie laten vallen op basis van de filterinstellingen voor webreputatie voor de groep Decryptiebeleid. |
| MONITOR_ADMIN_EXPIRED_CERT | De webproxy heeft de serverrespons gecontroleerd omdat het servercertificaat is verlopen. |
| MONITOR_AMP_RESP | De webproxy bewaakte de serverrespons op basis van de instellingen voor geavanceerde malware-beveiliging voor de groep Toegangsbeleid. |
| MONITOR_AMW_RESP | De webproxy bewaakte de serverrespons op basis van de instellingen voor de antimalware voor de groep Toegangsbeleid. |
| MONITOR_AMW_RESP_URL | De webproxy vermoedt dat de URL in het HTTP-verzoek niet veilig kan zijn, maar controleerde de transactie op basis van de anti-malware-instellingen voor de groep Toegangsbeleid. |
| MONITOR_AVC | De webproxy heeft de transactie gecontroleerd op basis van de toepassingsinstellingen voor de groep Toegangsbeleid. |
| MONITOR_CONTINUE_CONTENT_UNSAFE | Oorspronkelijk blokkeerde de webproxy de transactie en werd de pagina Waarschuwen en doorgaan weergegeven op basis van de instellingen voor de inhoudsbeoordelingen van de site in de groep Toegangsbeleid. Het clientverzoek was voor inhoud voor volwassenen en het beleid is zo geconfigureerd dat het gebruikers waarschuwt die toegang hebben tot inhoud voor volwassenen. De gebruiker accepteerde de waarschuwing en ging verder naar de oorspronkelijk gevraagde site, en geen enkele andere scanengine blokkeerde vervolgens het verzoek. |
| MONITOR_CONTINUE_CUSTOMCAT | Oorspronkelijk blokkeerde de webproxy de transactie en werd de pagina Waarschuwen en doorgaan weergegeven op basis van een aangepaste URL-categorie in de groep Toegangsbeleid die is geconfigureerd voor "Waarschuwen". De gebruiker accepteerde de waarschuwing en ging verder naar de oorspronkelijk gevraagde site, en geen enkele andere scanengine blokkeerde vervolgens het verzoek. |
| MONITOR_CONTINUE_WEBCAT | Oorspronkelijk blokkeerde de webproxy de transactie en werd de pagina Waarschuwen en doorgaan weergegeven op basis van een vooraf gedefinieerde URL-categorie in de groep Toegangsbeleid die is geconfigureerd voor Waarschuwing. De gebruiker accepteerde de waarschuwing en ging verder naar de oorspronkelijk gevraagde site, en geen enkele andere scanengine blokkeerde vervolgens het verzoek. |
| MONITOR_CONTINUE_YTCAT | Oorspronkelijk blokkeerde de webproxy de transactie en werd de pagina Waarschuwen en doorgaan weergegeven op basis van een vooraf gedefinieerde YouTube-categorie in de groep Toegangsbeleid die is geconfigureerd om te waarschuwen. De gebruiker accepteerde de waarschuwing en ging verder naar de oorspronkelijk gevraagde site, en geen enkele andere scanengine blokkeerde vervolgens het verzoek. |
| MONITOR_IDS | De webproxy heeft het uploadverzoek gescand met behulp van een gegevensbeveiligingsbeleid of een extern DLP-beleid, maar heeft het verzoek niet geblokkeerd. Zij beoordeelde het verzoek aan de hand van het toegangsbeleid. |
| MONITOR_SUSPECT_USER_AGENT | De webproxy heeft de transactie gecontroleerd op basis van de instelling Verdachte gebruikersagent voor de groep Toegangsbeleid. |
| MONITOR_WBRS | De webproxy heeft de transactie gecontroleerd op basis van de filterinstellingen voor de webreputatie voor de groep Toegangsbeleid. |
| NO_AUTORISATIE | De webproxy stond de gebruiker geen toegang tot de toepassing toe omdat de gebruiker al was geverifieerd aan de hand van een verificatierijk, maar niet aan de hand van een verificatierijk dat is geconfigureerd in het verificatiebeleid voor toepassingen. |
| NO_WACHTWOORD | De gebruiker heeft de verificatie mislukt. |
| PASSTHRU_ADMIN | De webproxy heeft de transactie doorlopen op basis van enkele standaardinstellingen voor de groep Decryptiebeleid. |
| PASSTHRU_ADMIN_EXPIRED_CERT | De webproxy heeft de transactie doorlopen, hoewel het servercertificaat is verlopen. |
| PASSTHRU_WEBCAT | De webproxy heeft de transactie doorlopen op basis van filterinstellingen voor URL-categorieën voor de groep Decryptiebeleid. |
| PASSTHRU_WBRS | De webproxy heeft de transactie doorlopen op basis van de filterinstellingen voor webreputatie voor de groep Decryptiebeleid. |
| REDIRECT_CUSTOMCAT | De webproxy heeft de transactie omgeleid naar een andere URL op basis van een aangepaste URL-categorie in de groep Toegangsbeleid die is geconfigureerd voor Omleiden. |
| SAAS_AUTH | Met de webproxy heeft de gebruiker toegang tot de toepassing omdat de gebruiker transparant is geverifieerd aan de hand van het verificatierijk dat is geconfigureerd in het beleid voor toepassingsverificatie. |
| Other (Overig) | De webproxy heeft de aanvraag niet voltooid vanwege een fout, zoals een autorisatiefout, het verbreken van de verbinding met de server of een abortus van de client. |
Waarden voor vonnis voor scannen van malware
Een Malware scanning verdict is een waarde die is toegewezen aan een URL-verzoek of server antwoord dat de kans dat het bevat Malware bepaalt. De scanengines Webroot, McAfee en Sophos retourneren het Malware-scanvonnis aan de DVS-engine, zodat de DVS-engine kan bepalen of het gescande object moet worden gecontroleerd of geblokkeerd. Elk scanvonnis voor malware komt overeen met een malware-categorie die wordt vermeld op de pagina Toegangsbeleid > Reputatie en Anti-Malware-instellingen wanneer u de Anti-Malware-instellingen voor een bepaald Toegangsbeleid bewerkt.
In deze lijst worden de verschillende Verdict-waarden voor het scannen van malware en elke bijbehorende categorie malware weergegeven:
| Waarde voor vonnis voor scannen van malware |
Malwarecategorie |
|---|---|
| - |
Niet ingesteld |
| 0 |
onbekend |
| 1 |
Niet gescand |
| 2 |
Timeout |
| 3 |
Fout |
| 4 |
niet te scannen |
| 10 |
generieke spyware |
| 12 |
Object Browserhelper |
| 13 |
adware |
| 14 |
Systeemmonitor |
| 18 |
monitor van het commerciële systeem |
| 19 |
dialer |
| 20 |
kaper |
| 21 |
Phishing-URL |
| 22 |
Trojan Downloader |
| 23 |
Trojaans paard |
| 24 |
Trojan Phisher |
| 25 |
worm |
| 26 |
Gecodeerd bestand |
| 27 |
virus |
| 33 |
Andere malware |
| 34 |
PUA |
| 35 |
afgebroken |
| 36 |
Uitbraak heuristiek |
| 37 |
Bekende kwaadaardige en risicovolle bestanden |
Gerelateerde inhoud
- Gebruikershandleiding voor AsyncOS 15.2 voor Cisco Secure Web Appliance
- Best practices voor veilige webtoepassingen gebruiken
- Zorg voor de juiste functionaliteit van de virtuele WSA HA-groep in een VMware-omgeving
- Prestatieparameter configureren in toegangslogboeken
- HTTPS-toegangslogformaat begrijpen in Secure Web Appliance
- Toegang tot logboeken voor beveiligde webtoepassingen
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
21-Oct-2026
|
modernisering |
1.0 |
29-Apr-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)