Secure Firewall Threat Defense configureren om inbraakgebeurtenissen naar een Syslog-server te verzenden met FDM
Inhoud
uitgifte
Het doel is om de Secure Firewall Threat Defense (FTD) te configureren om Intrusion-gebeurtenissen naar een syslog-server te sturen via Cisco Secure Firewall Device Manager (FDM).
milieu
FTD versie 7.7.10, beheerd door FDM. Deze procedure geldt ook voor andere versies.
resolutie
Gebruik de stappen om de FTD te configureren om Intrusion-gebeurtenissen via FDM naar een syslog-server te verzenden.
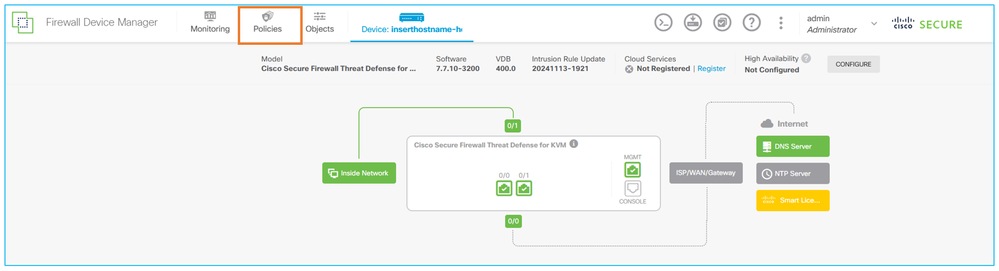
Stap 1. Navigeer in de FDM GUI naar het tabblad Beleid.
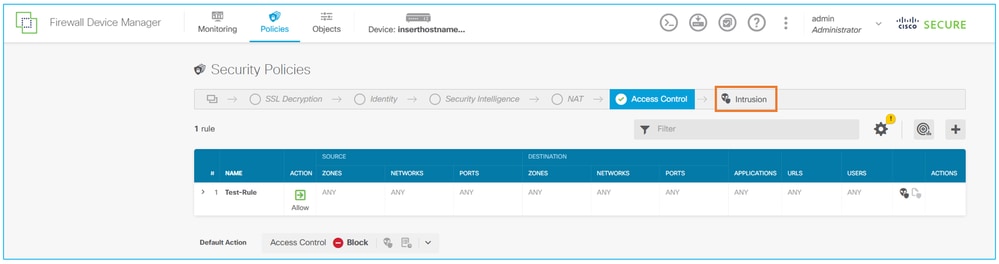
Stap 2. Klik op het tabblad Intrusion.
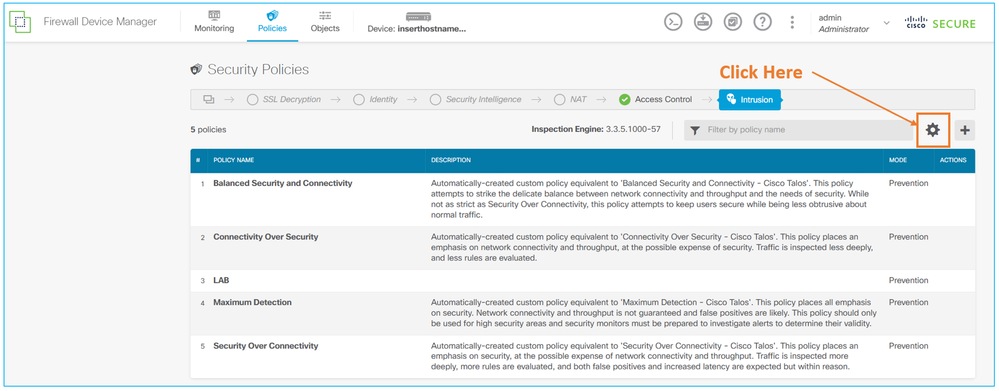
Stap 3. Klik op de knop Instellingen.
Stap 4. Klik in het gedeelte Inbraakgebeurtenissen naar Syslog-servers verzenden op de knop Plus (+).
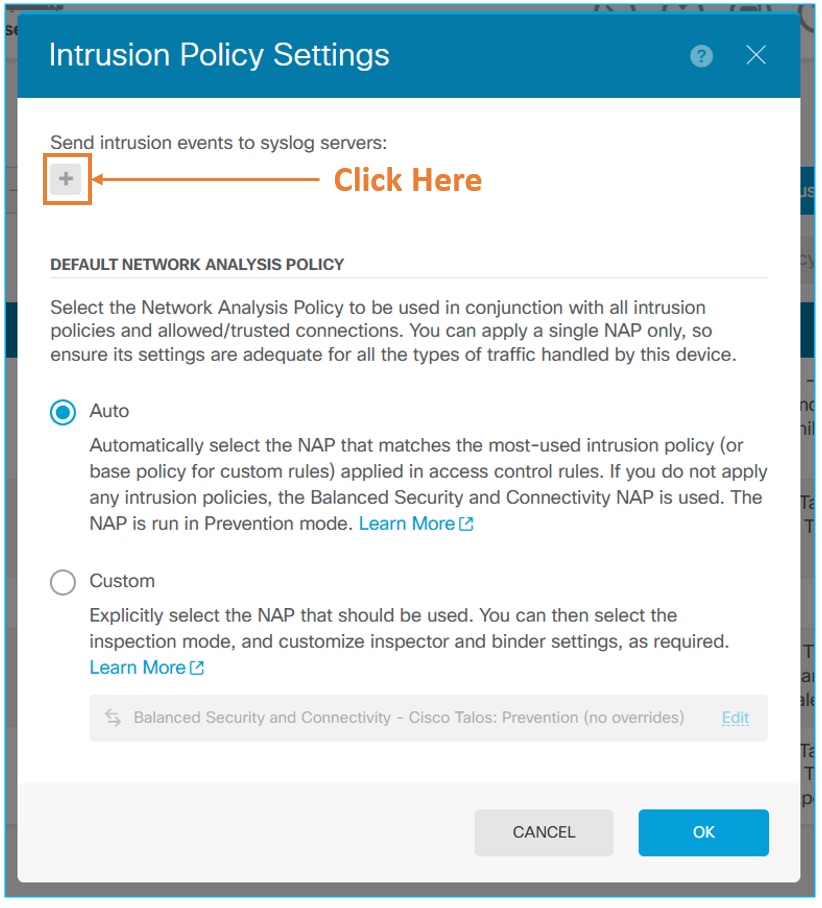
Stap 5. Selecteer het object syslog server en klik vervolgens op OK.
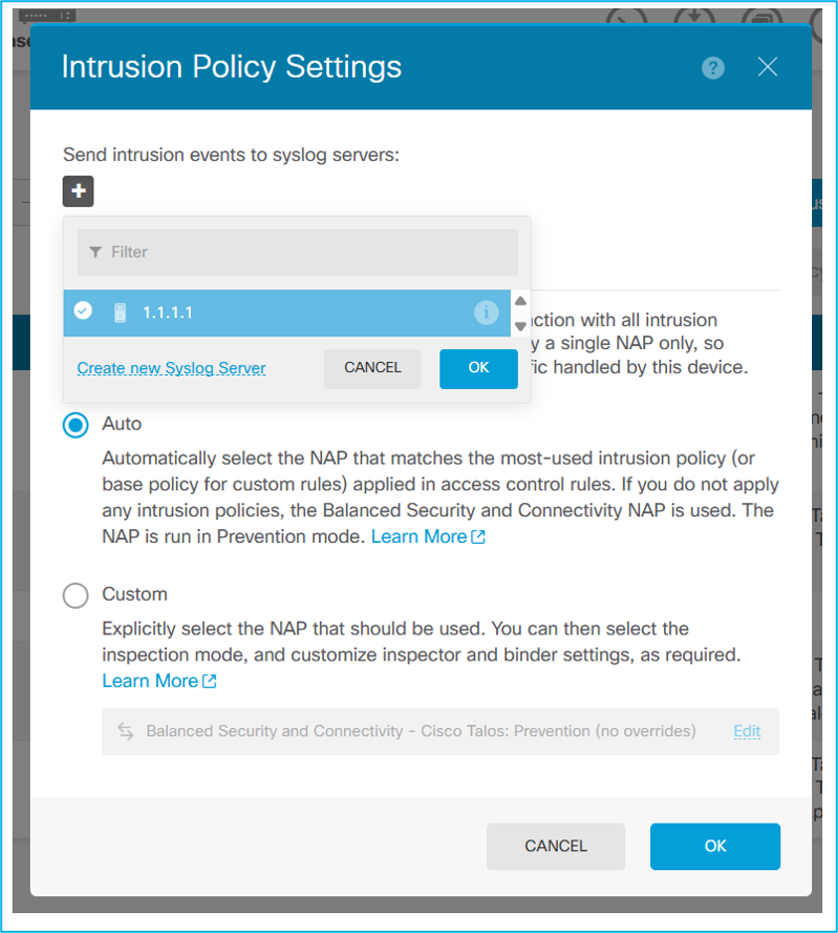
Stap 6: Implementeer de configuratiewijzigingen in de firewall.
Oorzaak
Als u inbraakgebeurtenissen wilt configureren die naar een syslog-server worden verzonden, selecteert u de syslog-server in de instellingen voor het inbraakbeleid.
Gerelateerde inhoud
Configuratiehandleiding voor Cisco Secure Firewall Device Manager
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
30-Oct-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)