Veilige toegang configureren met beveiligde FTD en ASA voor privétoegang met NAT
Inhoud
Inleiding
In dit document wordt beschreven hoe u Secure Access Network Tunnel Group configureert met Network Address Translation.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Cisco Firewall Management Center
- Cisco Secure Firewall Threat Defense
- Cisco Secure Access
- Cisco Adaptive Security Appliance
- Network Address Translation
- beleidsgebaseerde routering
- Packet Captures op de firewall
Gebruikte componenten
De informatie in dit document is gebaseerd op:
- Cisco Firewall Management Center 7.10
- Cisco Secure Firewall Threat Defense 7.10
- Cisco Secure Access
- Cisco Adaptive Security Appliance 9.22
- Cisco-routers
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Cisco Secure Access biedt cloud-native Secure Service Edge-mogelijkheden, waaronder Secure Internet Access (SIA) en Secure Private Access (SPA). Voor organisaties die de toegang tot privétoepassingen uitbreiden naar externe gebruikers zonder al het verkeer via een datacenter te backhaulen, gebruikt Secure Access IPsec Network Tunnel Groups (NTG's) om gecodeerde tunnels te maken tussen netwerkapparaten op locatie, zoals Cisco Firewall Threat Defense (FTD), Adaptive Security Appliance (ASA) en Cisco Secure Access cloud Points-of-Presence (PoP's).
In dit document wordt beschreven hoe een routegebaseerde IPsec-tunnel met IKEv2 tussen Cisco FTD, ASA en Cisco Secure Access tot stand kan worden gebracht, waardoor Network Address Translation (NAT) on Secure Access en Policy-Based Routing (PBR) op de FTD en ASA alleen privé-toegangsgebonden verkeer in de tunnel kan sturen.
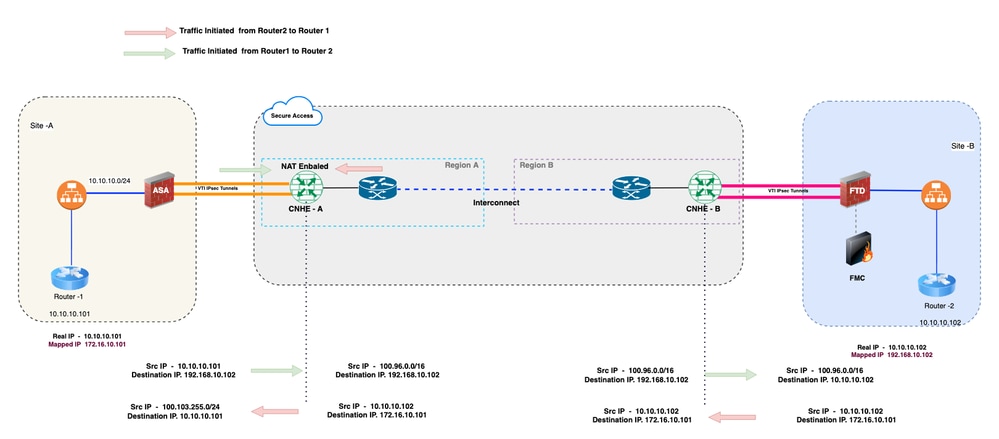
Netwerkdiagram
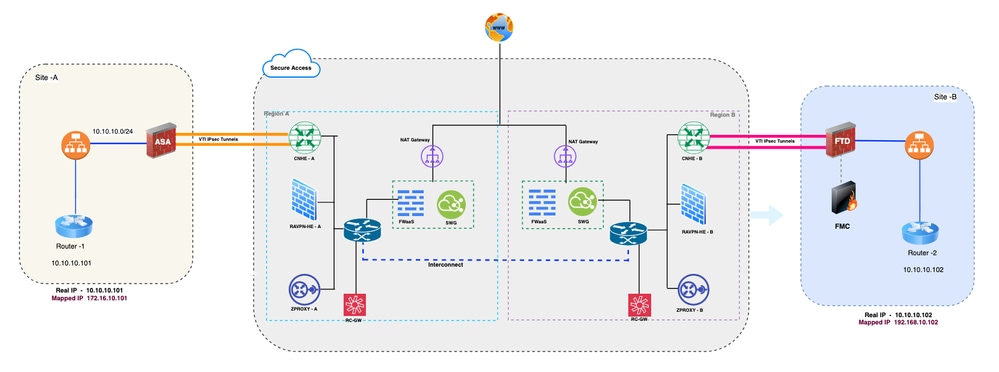
Netwerktopologie
Configureren
Secure Access en Secure Firewall Thread Defense - Dynamische (BGP) routegebaseerde VPN met PBR
Netwerktunnelgroep voor beveiligde toegang configureren
1. Log in op het Dashboard voor beveiligde toegang Veilige toegang
2. Navigeer naar Verbinden > Netwerkverbindingen > Netwerktunnelgroepen en klik op +Add om de Netwerktunnelgroep te configureren.
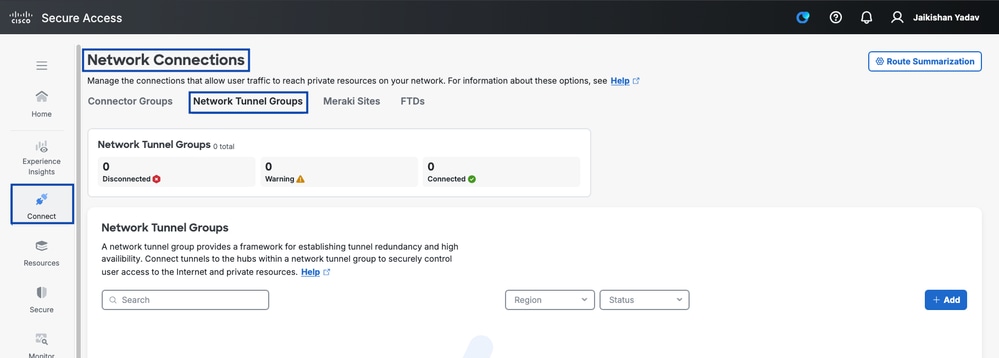
Beveiligde toegang - Netwerktunnelgroepen
3. Netwerktunnelgroep configureren - Algemene instellingen
- Naam tunnelgroep, regio en apparaattype configureren
- Klik op Volgende
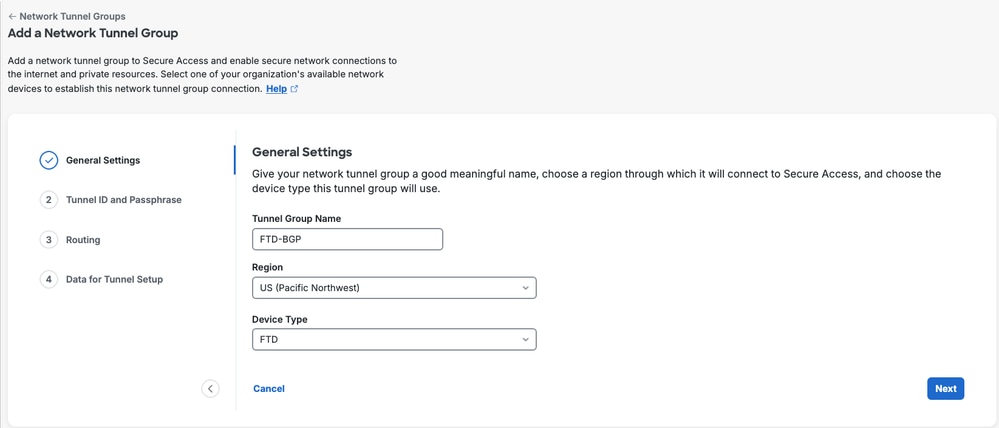
Veilige toegang - Netwerktunnelgroepen Algemene instellingen
4. Configureer Tunnel ID en wachtwoord.
- Configureer de Tunnel ID en de wachtwoordzin.
- Klik op Volgende
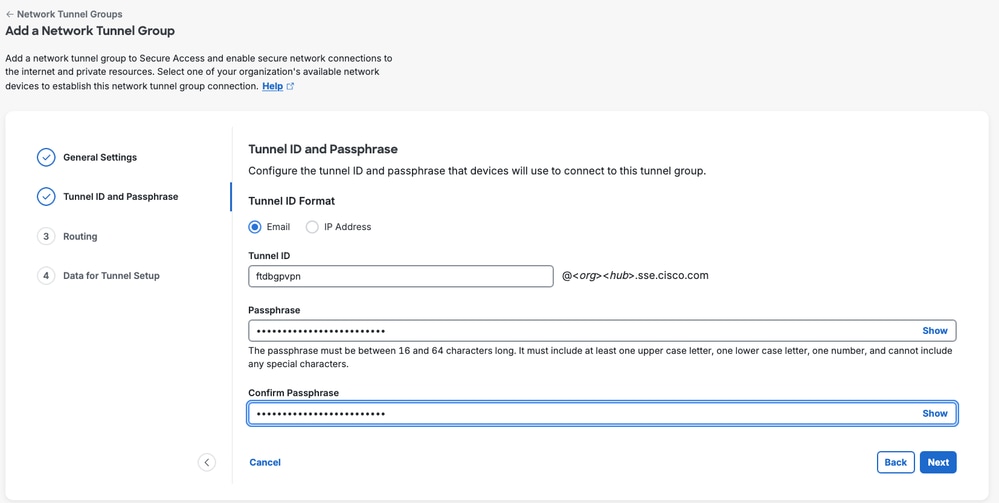
Beveiligde toegang - ID en wachtwoordgroep van de netwerktunnel
5. Routering configureren
- Apparaatnummer als configureren
- Klik op Opslaan
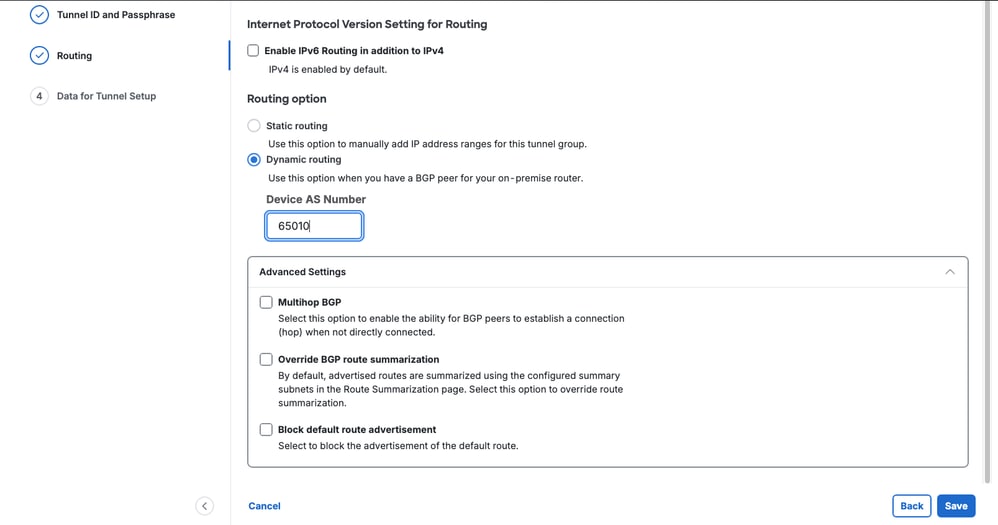
Veilige toegang - routering van netwerktunnelgroepen
6. Configuratie netwerktunnelgroep opslaan
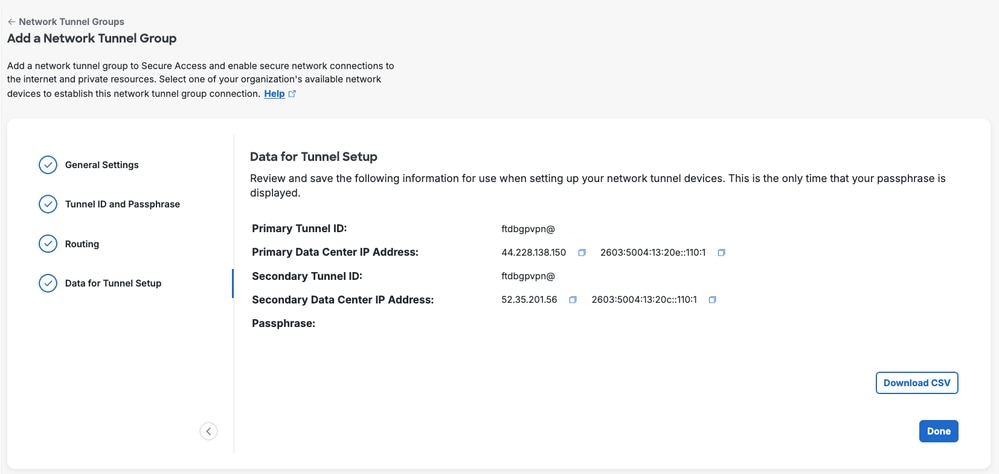
Beveiligde toegang - Netwerktunnelgroepen
Dynamic Route-based IPsec VPN configureren op Secure Firewall Threat Defense (FTD) met PBR
1. Aanmelden bij Firewall Management Center (FMC)
2. Configureer de Virtual Tunnel Interface VTI
- Navigeer naar Apparaten > Apparaatbeheer
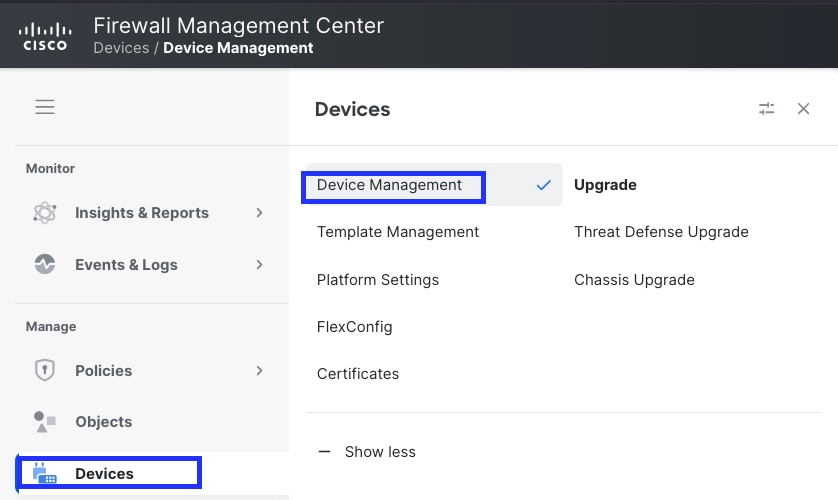
Beheer van beveiligde firewalls - Dashboard
- Klik op het potloodpictogram naast het apparaat en navigeer naar de sectie Interface
- Klik op Interfaces toevoegen en selecteer Virtual Tunnel Interface
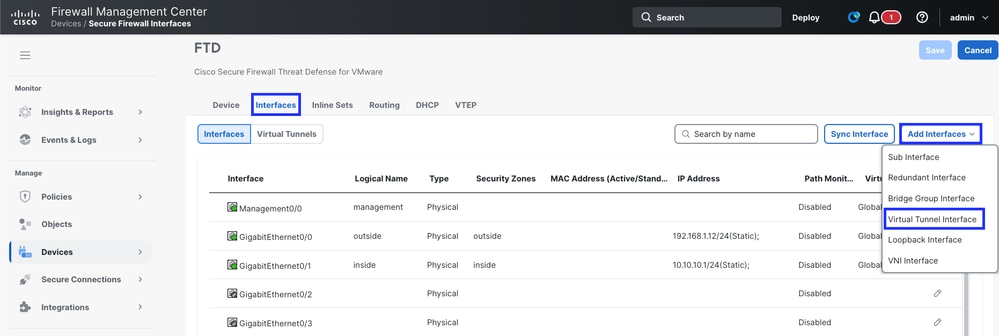
Beheer van beveiligde firewall - FTD VTI-configuratie
- VTI configureren
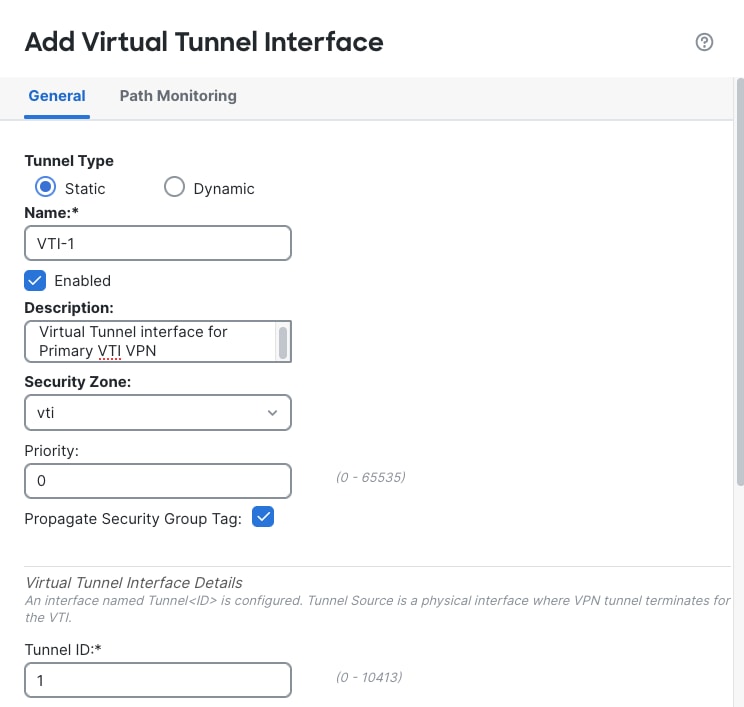
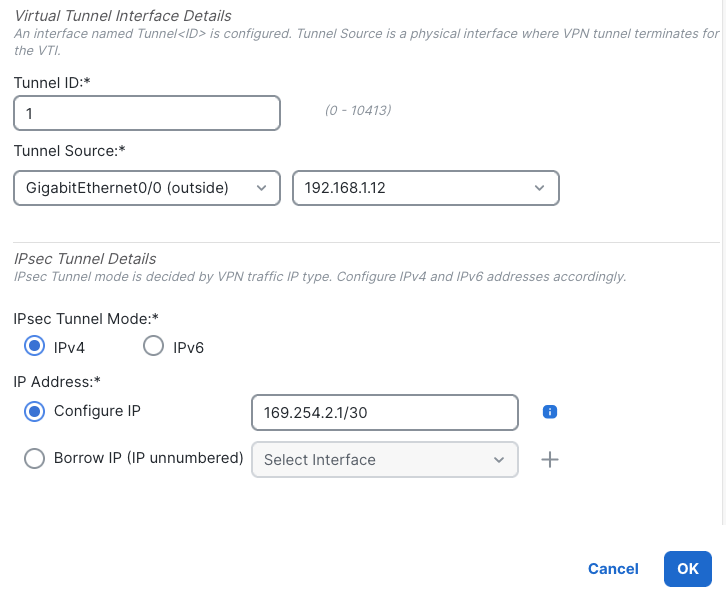
Beheer van beveiligde firewall - FTD VTI-configuratie
- VTI-2 ook configureren voor secundaire IPsec VPN met Secure Access
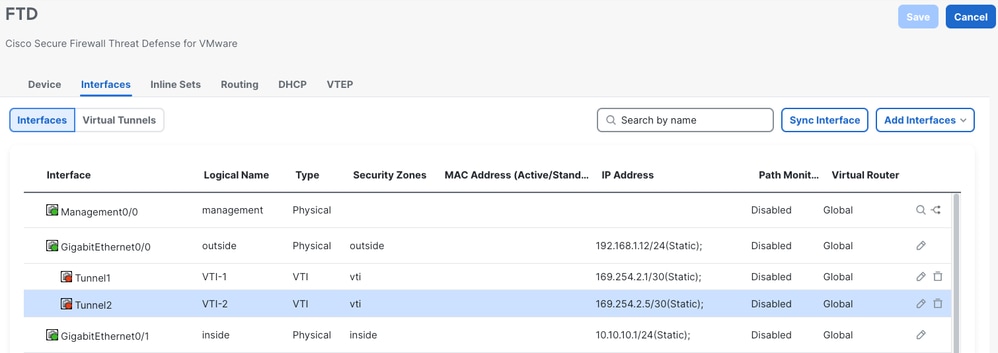
Beheer van beveiligde firewall - FTD VTI-configuratie
3. Navigeer naar Secure Connections > Site-to-Site VPN & SD-WAN en klik op Add om de VPN te configureren
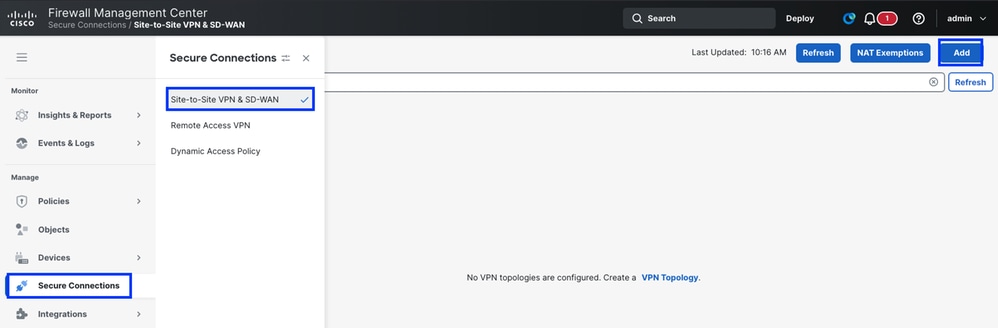
Beheer van beveiligde firewall - FTD VPN-configuratie
- VPN-topologie maken
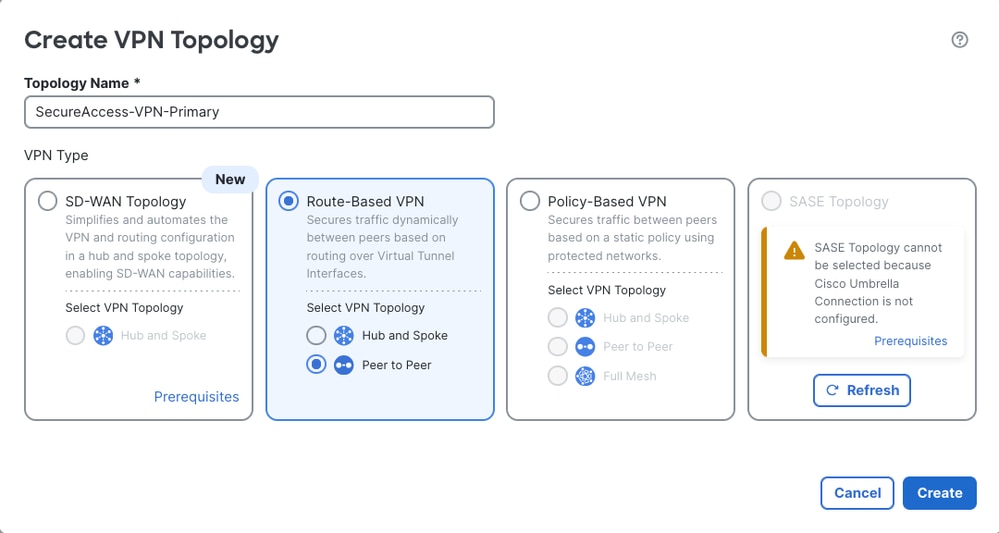
Beheer van beveiligde firewall - FTD VPN-configuratie
- Vanaf stap 6 van de Configure Network Tunnel Group on Secure Access verkrijgt u de tunnel-ID's en IP-adressen voor de primaire en secundaire datacenters.
- Klik op de eindpunten
- Klik onder knooppunt A op Apparaat en selecteer uw FTD-apparaat
- Klik op Virtual Tunnel Interface en selecteer de eerste VTI-interface die in de vorige stap is gemaakt
- Klik op de optie Lokale identiteit naar collega's verzenden en selecteer E-mail-ID, voer de primaire tunnel-ID in (uit "Configuratie netwerktunnel opslaan" onder de groep Netwerktunnel configureren voor beveiligde toegang )
- Klik onder knooppunt B op Apparaat en selecteer Extranet
- Klik op Apparaatnaam en geef deze een naam
- Klik op IP-adressen van eindpunten en voer de primaire en secundaire IP-adressen met beveiligde toegang in, gescheiden door een komma (van "Configuratie netwerktunnelgroep opslaan" onder Netwerktunnelgroep voor beveiligde toegang configureren )
- Klik op Back-up toevoegen VTI
- Klik op Virtual Tunnel Interface en selecteer de tweede VTI-interface die in de vorige stap is gemaakt
- Klik op de optie Lokale identiteit naar collega's verzenden en selecteer E-mail-ID, voer de secundaire tunnel-ID in (in "Configuratie netwerktunnelgroep opslaan" onder Netwerktunnelgroep voor beveiligde toegang configureren )
- Klik op Opslaan
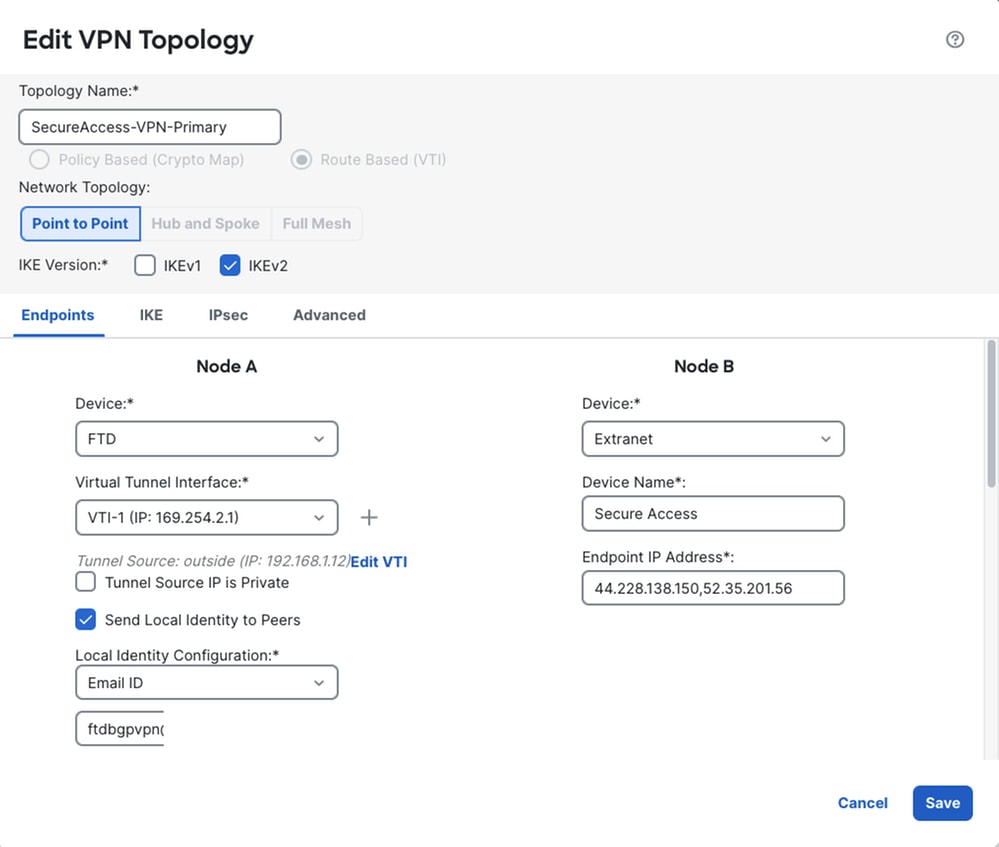
Veilige FTD - VPN-eindpuntconfiguratie
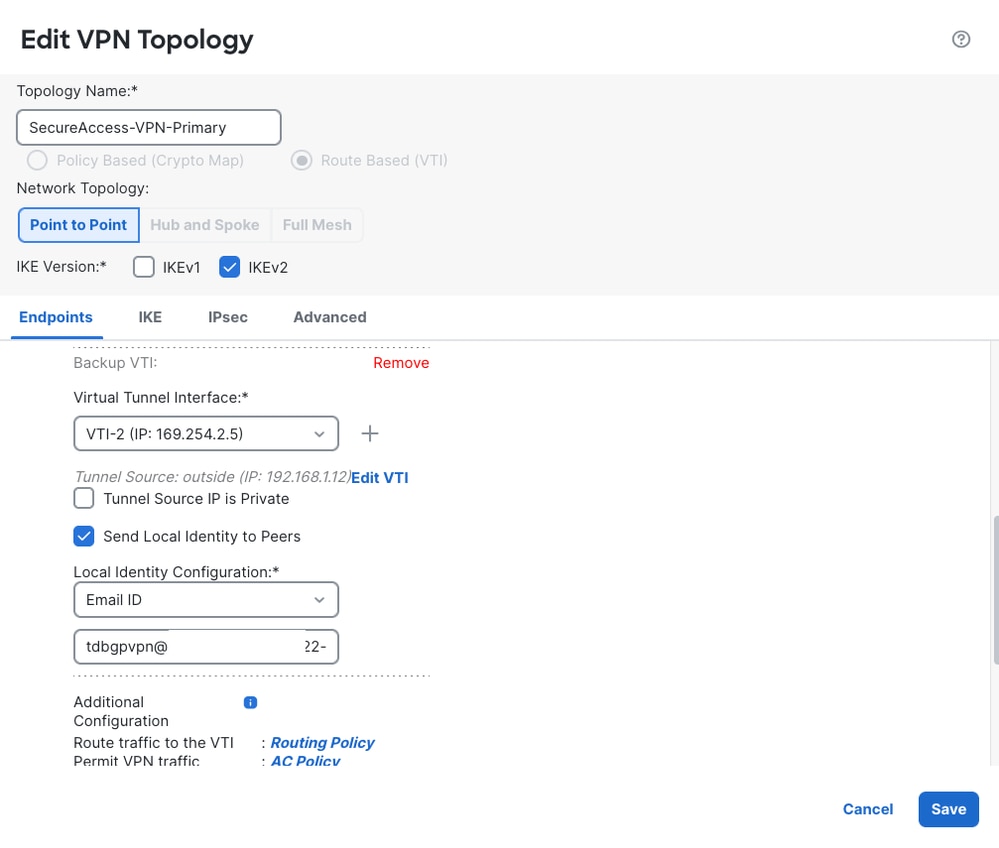
Veilige FTD - VPN-eindpuntconfiguratie
- Instellingen IKEv2 configureren volgens ondersteunde IPsec-parameters
- Beleid selecteren als paraplu-AES-GCM-256
- Selecteer Verificatietype als vooraf gedeelde handmatige sleutel
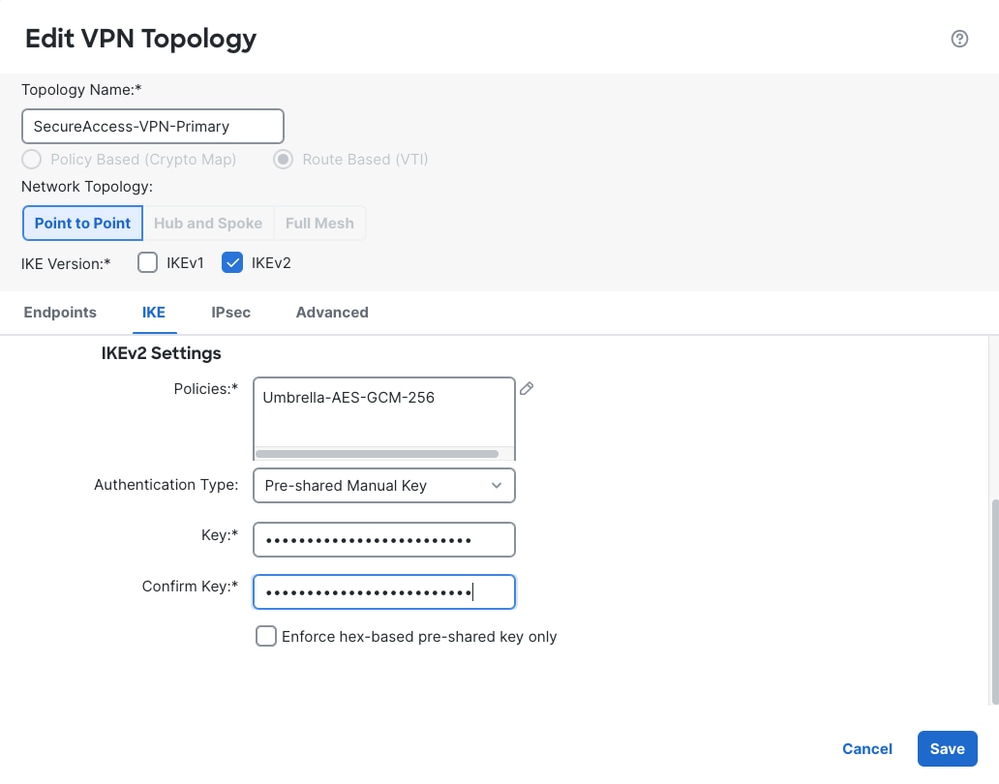
Beveiligde FTD - VPN IKE-instellingen
- IPsec-instellingen configureren
- Selecteer IKEv2 IPsec-voorstellen als Umbrella-AES-GCM-256
- Schakel PFS in als geselecteerde Modulusgroep als 20
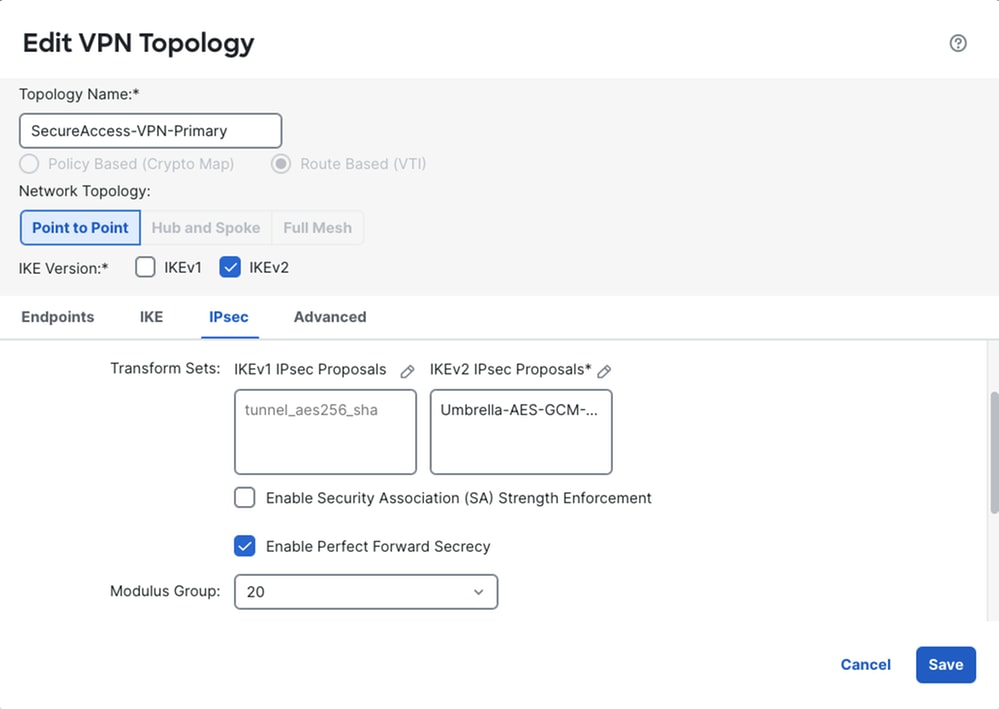
Beveiligde FTD - VPN IPsec-instellingen
- Geavanceerde instellingen
- Klik op Opslaan
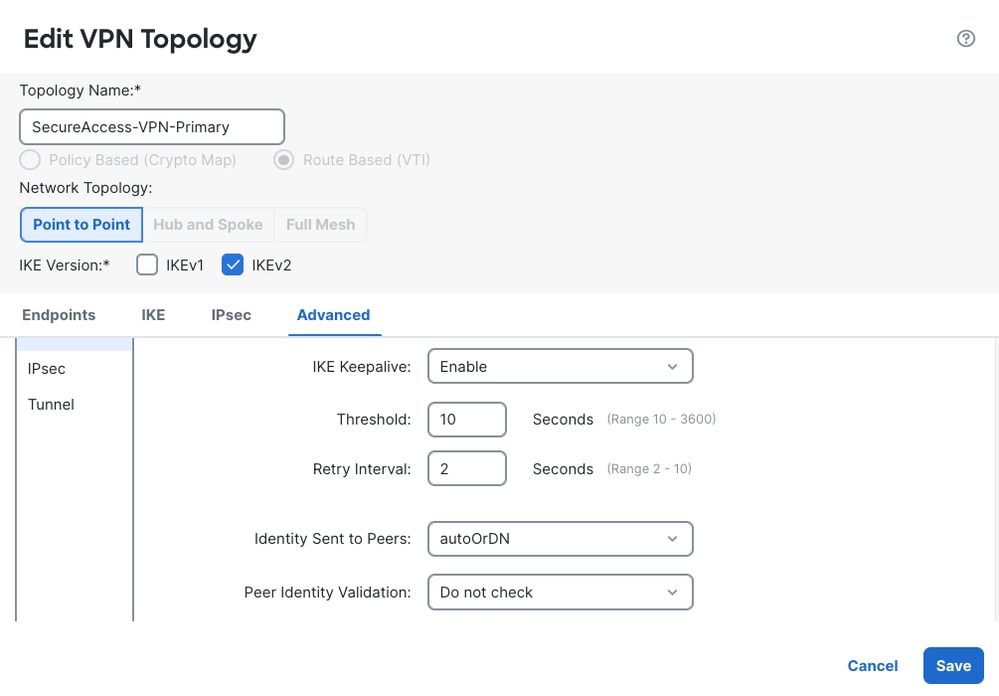
Beveiligde FTD - Geavanceerde VPN-instellingen
Op FTD-beleid gebaseerde routering
In traditionele routering worden pakketten gerouteerd op basis van het IP-adres van de bestemming. Het wijzigen van de routering van specifiek verkeer in een bestemmingsgebaseerd routeringssysteem is moeilijk. Policy Based Routing (PBR) breidt de mechanismen van routeringsprotocollen uit en vult deze aan, waardoor u meer controle hebt over routering.
Met PBR kunt u de IP-prioriteit instellen. Het stelt u ook in staat om een pad voor bepaald verkeer op te geven, zoals prioritair verkeer via een dure link. Met PBR kunt u routering definiëren die is gebaseerd op andere criteria dan het bestemmingsnetwerk, zoals bronpoort, bestemmingsadres, bestemmingspoort, protocol, toepassingen of een combinatie van deze objecten. Raadpleeg Beleidsgebaseerde routering voor meer informatie
1. Toegangslijst configureren
- Navigeer naar Objects > Access List > Extended
- Klik op Uitgebreide toegangslijst toevoegen
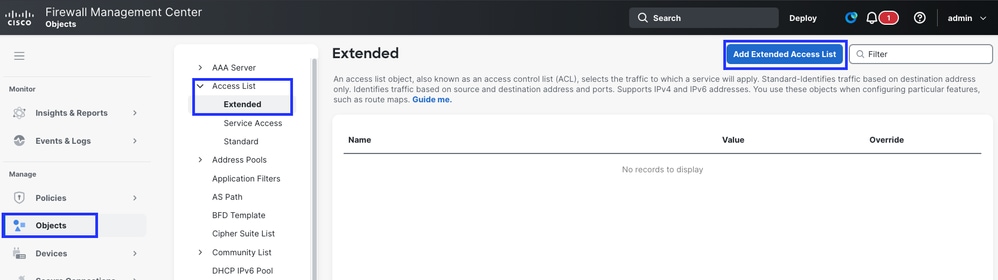
Secure FTD - uitgebreide toegangslijst
- Geef de naam van de toegangslijst
- Definieer de actie
- Toestaan. - Het gedefinieerde verkeer wordt naar de IPsec-tunnel gestuurd
- Blok - Verkeer wordt omzeild uit IPsec-tunnel
- Regel wordt gematcht op basis van volgnummer (lager tot hoger)
- Klik op Toevoegen
- Klik op Opslaan
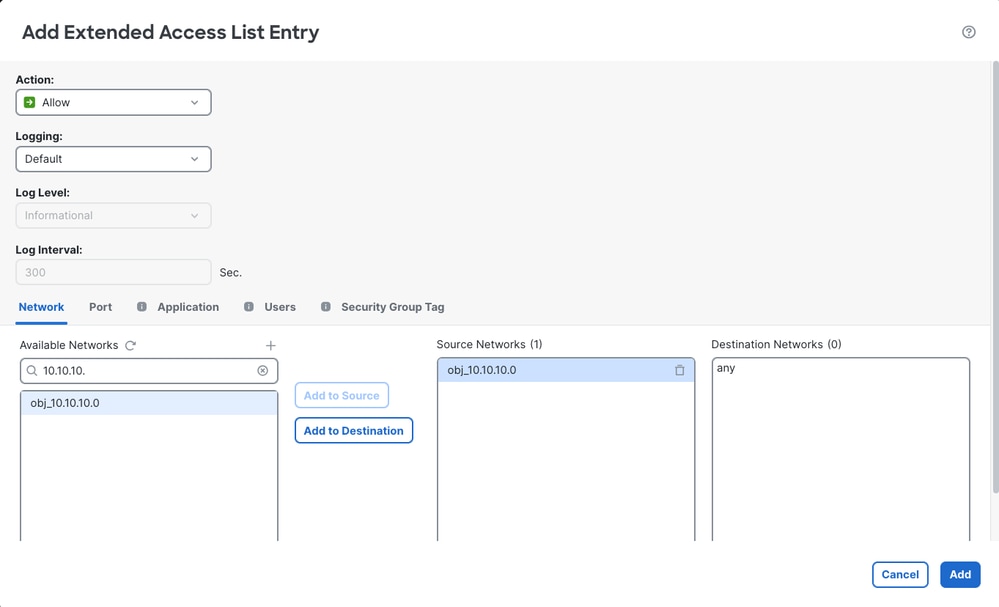
Secure FTD - uitgebreide toegangslijst
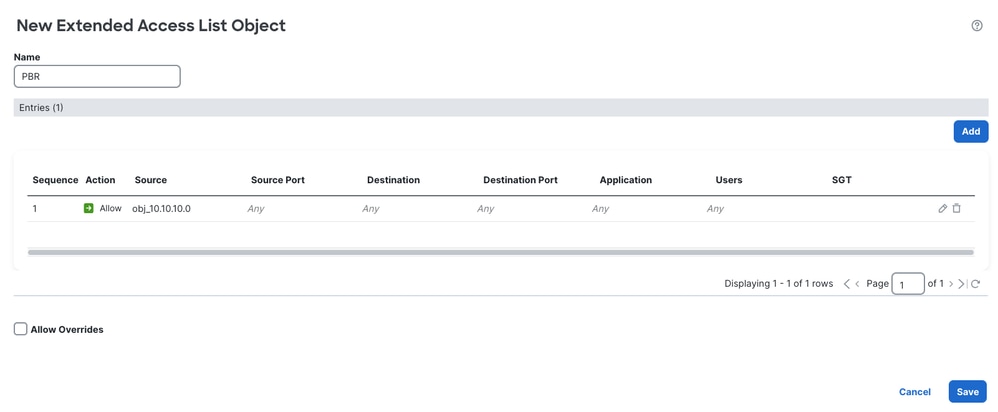
Secure FTD - uitgebreide toegangslijst
2. Beleidsgebaseerde routering configureren
- Navigeer naar Apparaten > Apparaatbeheer > FTD > Routering
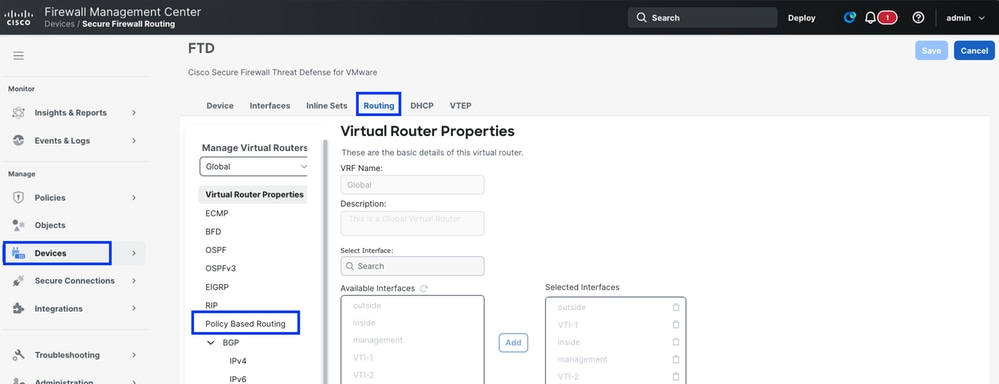
Veilige FTD - Beleidsgebaseerde routering
- Klik op Toevoegen
- Selecteer Ingress Interface - Ingress-interface voor het subnet dat we hebben gedefinieerd in de Access List
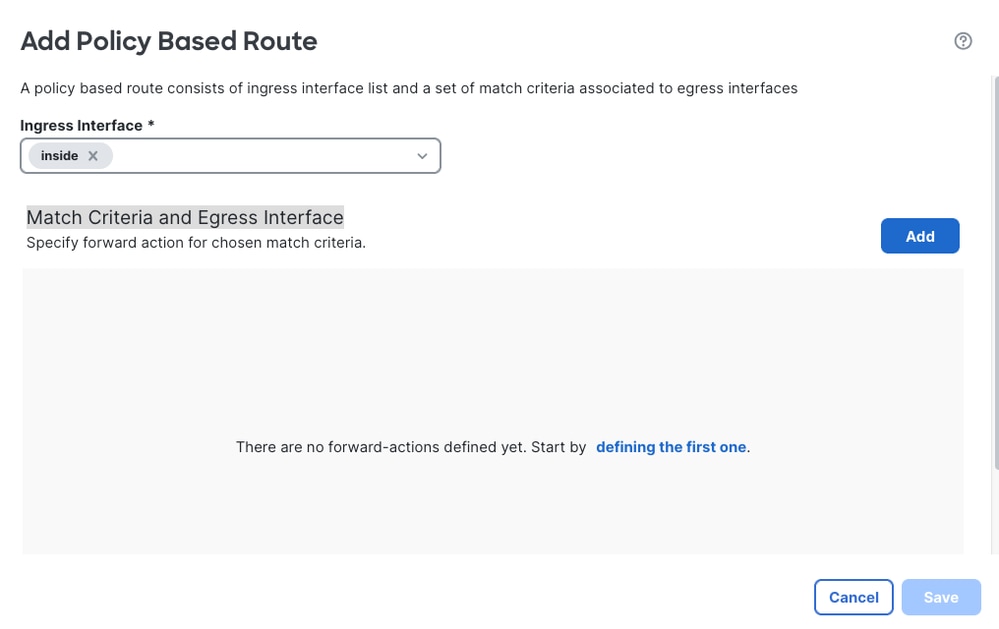
Veilige FTD - Beleidsgebaseerde routering
- Matchcriteria en uitganginterface definiëren
- Klik op Toevoegen
- Selecteer de overeenkomende ACL
- Selecteer Verzenden naar als IP-adres
- Volgende hop IP-adres toevoegen. - VTI's interface IP-adressen zijn. 169.254.2.130 en 169.254.2.5/30 . Dus de volgende hop IP-adressen voor VTI-1 en VTI-2 zouden 169.254.2.2 en. 169 254 2 6
- Klik op Opslaan
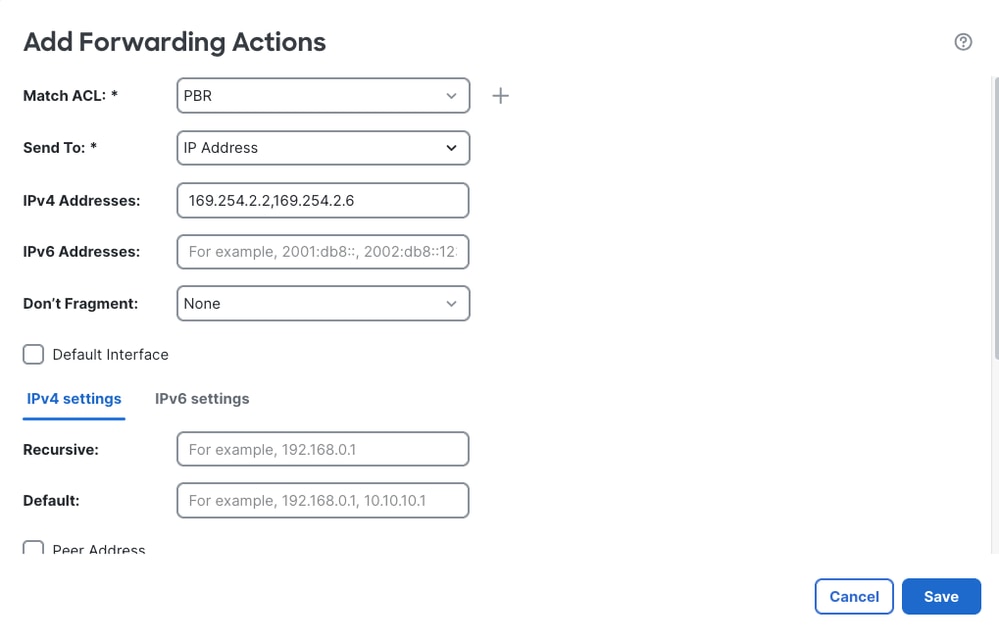
Veilige FTD - Beleidsgebaseerde routering
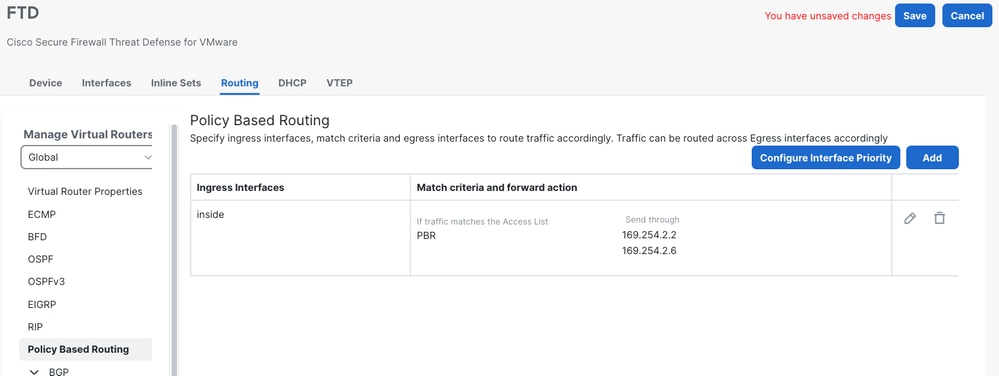
Veilige FTD - Beleidsgebaseerde routering
BGP op FTD configureren
1. BGP inschakelen
- Navigeer naar Apparaten > Apparaatbeheer > FTD > Routering > Algemene instellingen > ¨BGP
- BGP inschakelen en het AS-nummer ( FTD lokaal AS-nummer) toevoegen
- Klik op Opslaan
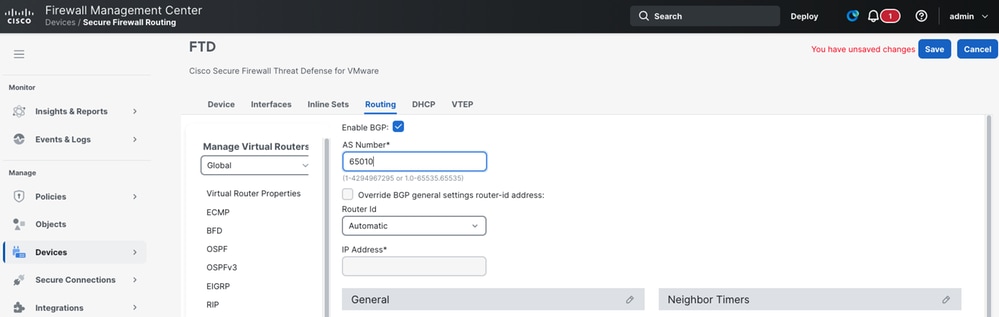
Beveiligde FTD - BGP-routering
- Ga naar BGP > IPv4
2. Voeg BGP Neighbor - Secure Access BGP peers zijn 169.254.0.5 en. 169.254.0.9
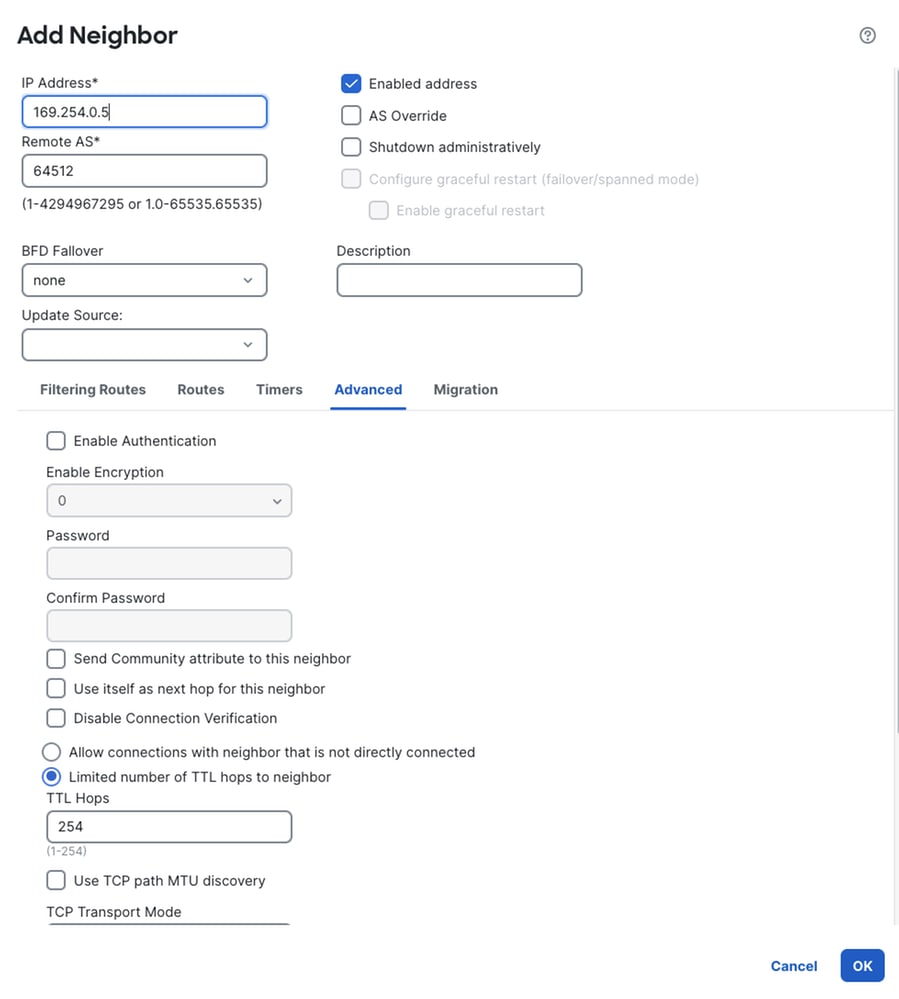
Beveiligde FTD - BGP-routering
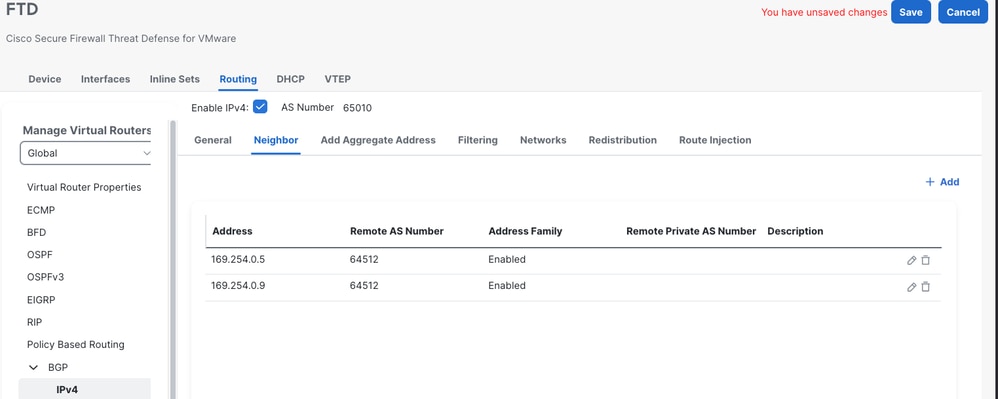
Beveiligde FTD - BGP-routering
3. Voeg de netwerken toe - Netwerken waarvoor reclame moet worden gemaakt voor Secure Access
- Klik op OK
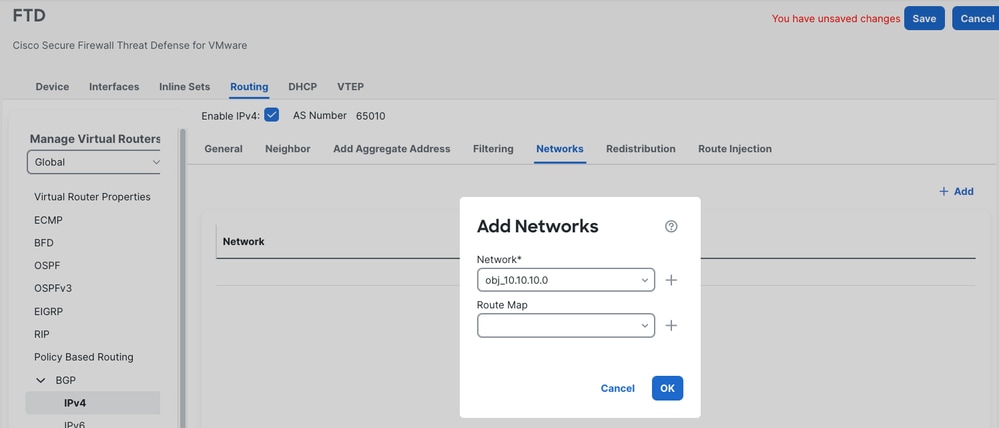
Beveiligde FTD - BGP-routering
- De wijzigingen opslaan en implementeren
Tunnelstatus controleren
Over veilige toegang
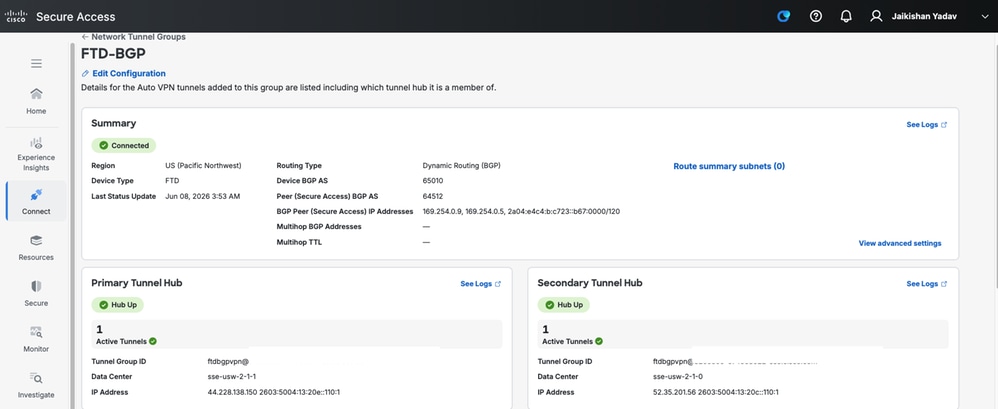
Beveiligde FTD - IPsec-tunnelstatus
Over het VCC
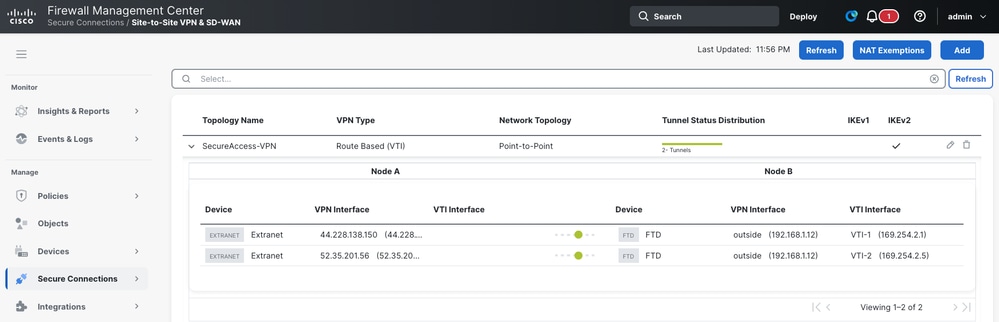
Secure FMC - IPsec-tunnelstatus
Statische routegebaseerde IPsec VPN configureren op Adaptive Security Appliance (ASA) met PBR
VPN-configuratie voor beveiligde toegang
1. Log in op het Dashboard voor beveiligde toegang Veilige toegang
2. Navigeer naar Verbinden > Netwerkverbindingen > Netwerktunnelgroepen en klik op +Add om de Netwerktunnelgroep te configureren
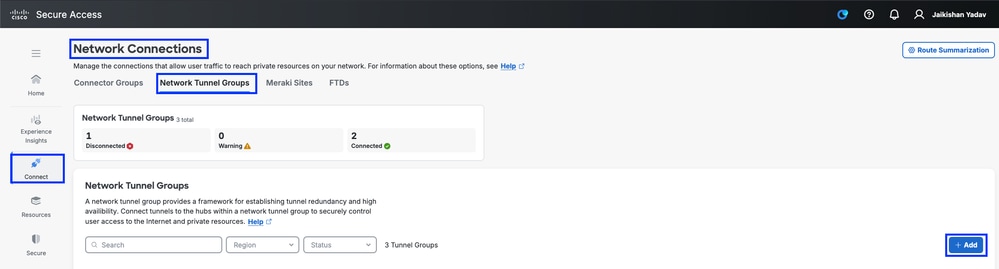
Beveiligde toegang - Netwerktunnelgroepen
3. Netwerktunnelgroep configureren - Algemene instellingen
- Naam tunnelgroep, regio en apparaattype configureren
- Klik op Volgende
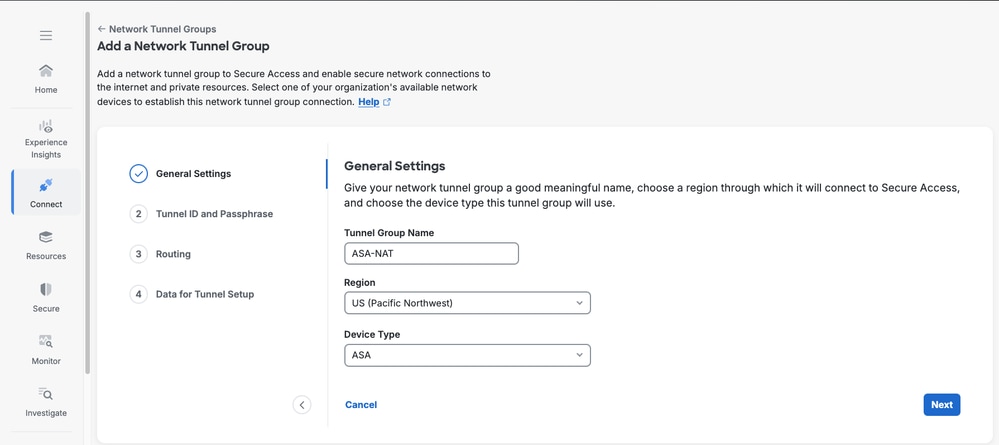
Veilige toegang - Netwerktunnelgroepen Algemene instellingen
4. Configureer Tunnel ID en wachtwoord.
- Configureer de Tunnel ID en de wachtwoordzin.
- Klik op Volgende
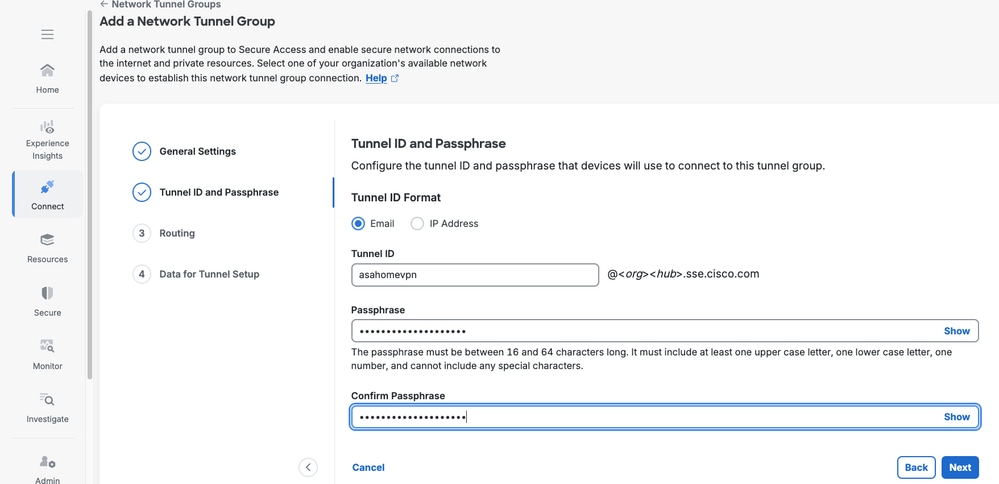
Beveiligde toegang - Netwerktunnelgroepen
5. Network Address Translation (NAT) inschakelen
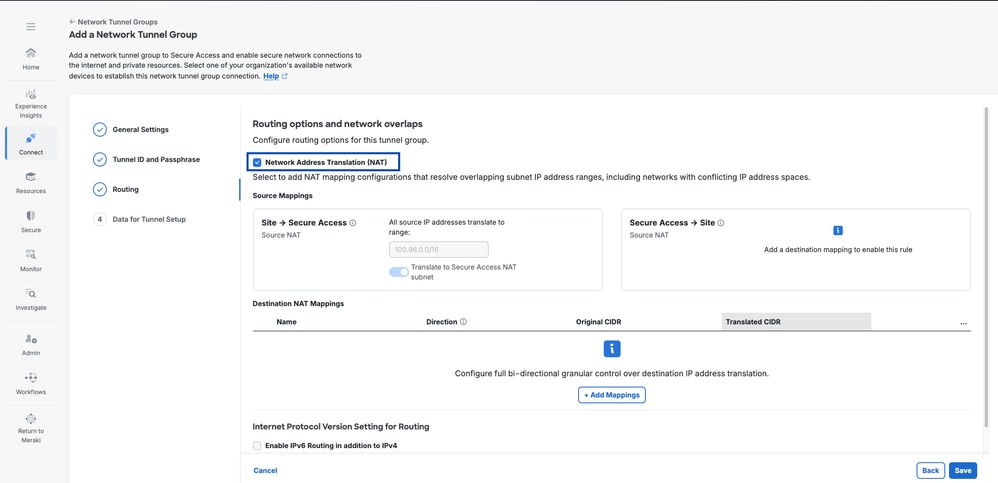
Beveiligde toegang - Netwerktunnelgroepen NAT-instellingen
6. Bestemming NAT-toewijzing toevoegen
Flow 1 - Router 1 naar Router 2 (Site to Secure Access)
Flow 2 - Router 2 naar Router 1 (beveiligde toegang tot de site)
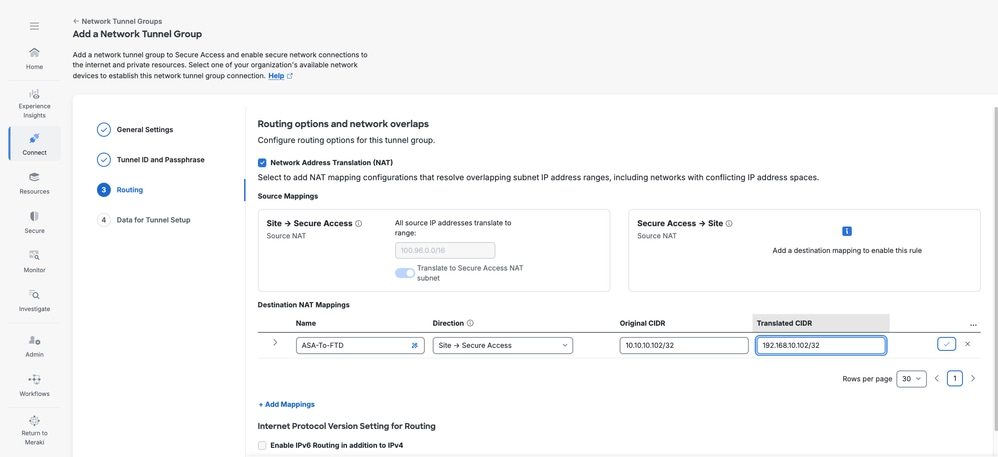
Beveiligde toegang - Netwerktunnelgroepen NAT-instellingen

Let op: wanneer NAT is ingeschakeld, is BGP niet mogelijk. Configureer ook statische VPN op Customer Edge-apparaten.

Tip: Ping altijd een vertaalde IP. Vertaalde IP gaat in Vertaalde CIDR en Real IP gaat in Originele CIDR.
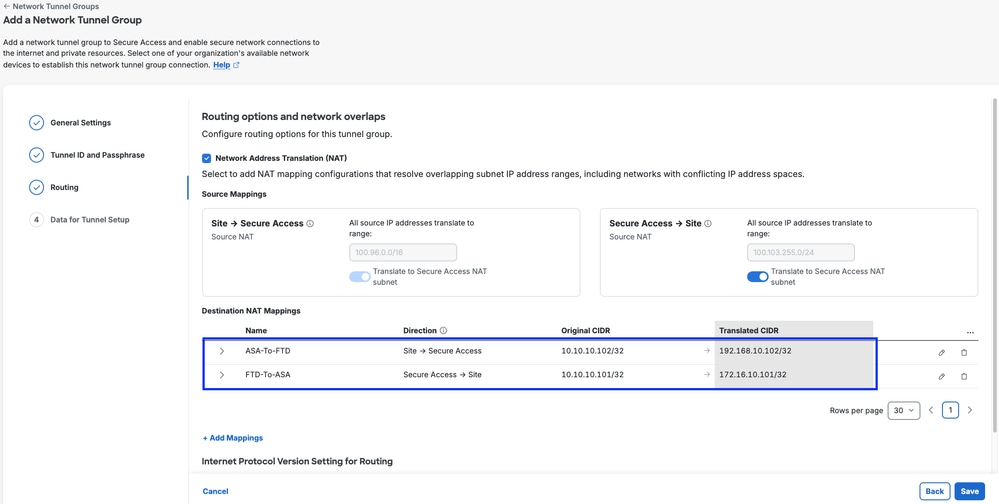
Beveiligde toegang - Netwerktunnelgroepen NAT-instellingen
Klik op de knop sparen
Tip: Voor verkeer dat van 'Site A' naar 'Site B' gaat, is vanuit het oogpunt van CNHE-1 de richting 'Site-> SecureAccess'. Voor verkeer dat van 'site B' naar 'site A' gaat, is vanuit het oogpunt van CNHE-1 de richting 'SecureAccess -> Site'
VPN-configuratie op ASA
1. Meld u aan bij ASA CLI, voer de inschakelmodus in en controleer de IP-verbinding met het internet
ASA#-schip
IP-adressen van het systeem:
Interfacenaam IP-adres Subnetmasker Methode
Gigabit Ethernet0/0 buiten 192.168.1.40 255.255.255.0 handleiding
Gigabit Ethernet0/1 inside 10.10.1 255.255.255.0 handleiding
Huidige IP-adressen:
Interfacenaam IP-adres Subnetmasker Methode
Gigabit Ethernet0/0 buiten 192.168.1.40 255.255.255.0 handleiding
Gigabit Ethernet0/1 inside 10.10.1 255.255.255.0 handleiding
ASA# ping 8.8.8.8
Typ escape sequence om af te breken.
Het verzenden van 5, 100-byte ICMP Echo's naar 8.8.8.8, time-out is 2 seconden:
!!!!
Succespercentage is 100 procent (5/5), min/avg/max retourvlucht = 20/28/30 ms
ASA#
2. Stel het IKEv2-beleid in en schakel IKEv2 in op de externe interface
Crypto IKEV2-beleid 10
Codering AES-GCM-256
integriteit nul
Groep 19
levensduur seconden 86400
Crypto IKEV2 activeren buiten
3. IPSec-voorstel configureren
crypto ipsec ikev2 ipsec-voorstel Ipsec-voorstel-primair
ESP-codering protocol AES-GCM-256
4. IPsec-profiel configureren
Crypto IPSec-profiel CSA-profiel-primair
set ikev2 ipsec-voorstel Ipsec-voorstel-primair
Stel IKEV2 Local-Identity Email-ID <Primary Tunnel-ID> in
5. Configureer het groepsbeleid en schakel het IKEv2-protocol in onder attribuut.
Groepsbeleid-CSA-beleid-primair intern
Groepsbeleid-CSA-beleid-primaire kenmerken
VPN-tunnel-protocol IKEV2
6. Tunnelgroep configureren.
Tunnelgroep 44.228.138.150 type IPSec-L2L
tunnelgroep 44.228.138.150 Algemene kenmerken
Standaard-Groepsbeleid-CSA-Beleid-Primair
Tunnelgroep 44.228.138.150 IPSEC-attributen
IKEV2 externe verificatie vooraf gedeelde sleutel <vooraf gedeelde sleutel>
IKEV2 lokale verificatie vooraf gedeelde sleutel <vooraf gedeelde sleutel>
7. Virtual Tunnel Interface (VTI) configureren
- Namen kan worden als uw keuze
- Het IP-adres dat aan VTI is toegewezen, mag niet overlappen met een andere interface op de ASA
- De tunnelbron moet de externe interface van de firewall zijn
- Tunnelbestemming moet het IP-adres van het datacenter zijn
Tunnelinterface1
naam als VTI-1
IP-adres 169.254.2.1 255.255.255.252
tunnelbroninterface buiten
Tunnelbestemming 44 228 138 150
Tunnelmodus IPSEC IPv4
Tunnelbescherming IPSec-profiel CSA-profiel-primair
8. Configureer de routering zodanig dat het verkeer naar het toegewezen IP-adres of subnet binnen de VTI-interface wordt geleid. Volgende hop moet door IP binnen het bereik van VTI.
route VTI-1 0.0.0.0 0.0.0.0 169.254.2.2.5. ( voor internetgebaseerd, RAVPN-pool of CGNAT-verkeer
of
route VTI-1 172,16,10,101 255,255,255,255 169,254,2,2 5
beleidsgebaseerde routering
1. Toegangslijst
toegangslijst PBR uitgebreide vergunning ip 10.10.10.0 255.255.255.0 any
2. Routekaart
routekaart RM-CSA vergunning 10
overeenkomend IP-adres PBR
IP Next-Hop 169.254.2.2 169.254.2.6
3. Routekaart toepassen op de interface
Gigabit Ethernet-interface0/1
Naam indien binnen
beveiligingsniveau 100
IP-adres 10.10.10.1 255.255.255.0
beleid-routekaart-RM-CSA
Verifiëren
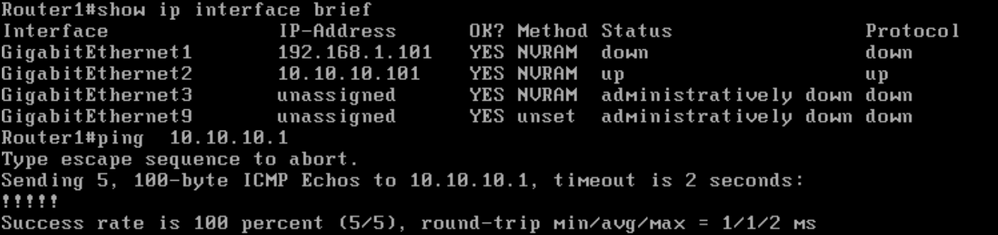
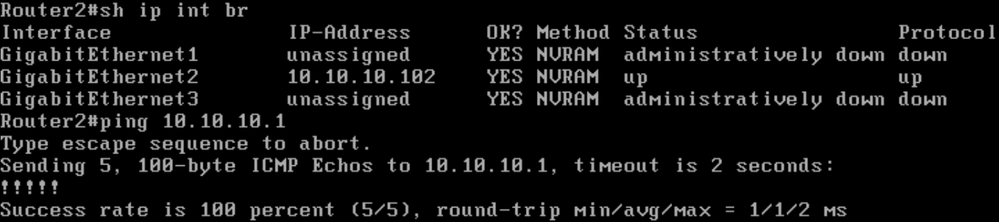
Routerinterface en GW-bereikbaarheidsstatus
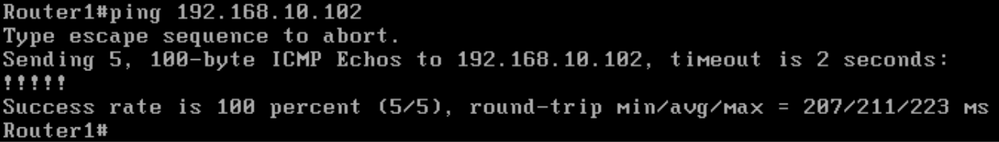
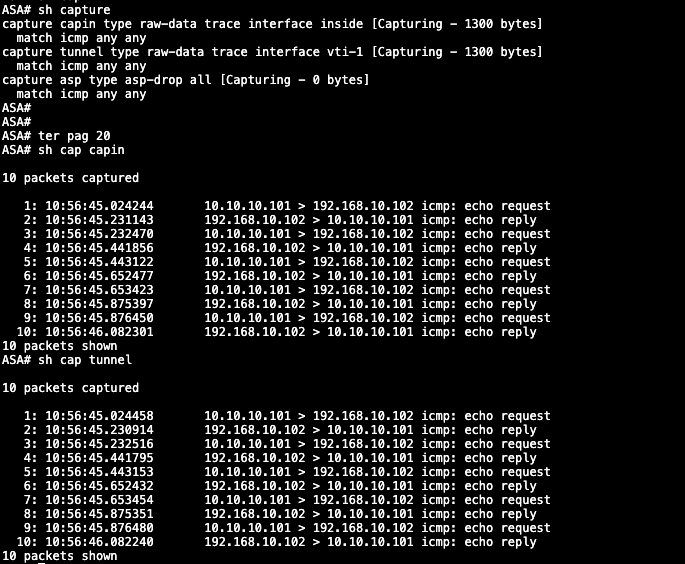
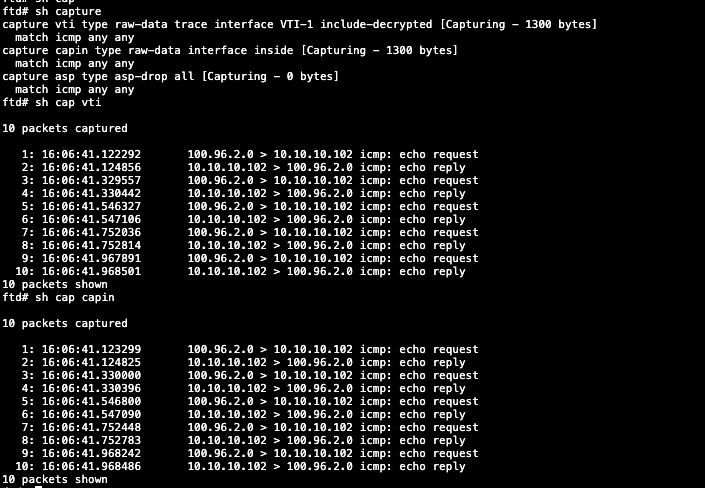
Test 1- Router2 --> Router1. - Ping-test
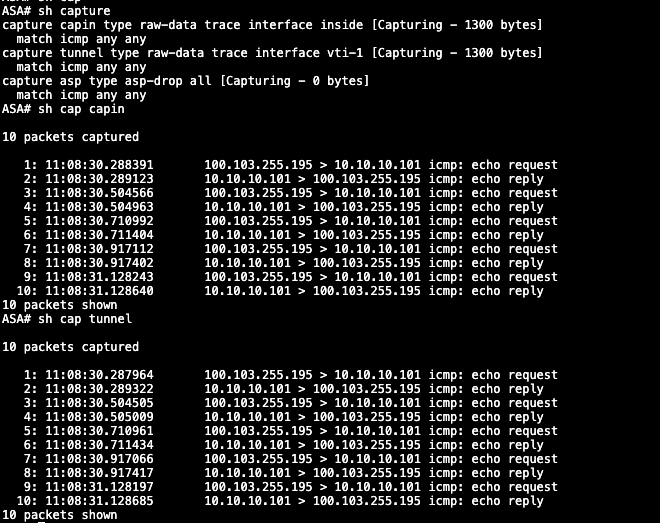
Packet capture op ASA (Local FW)
Packet Capture op FTD (Remote FW)
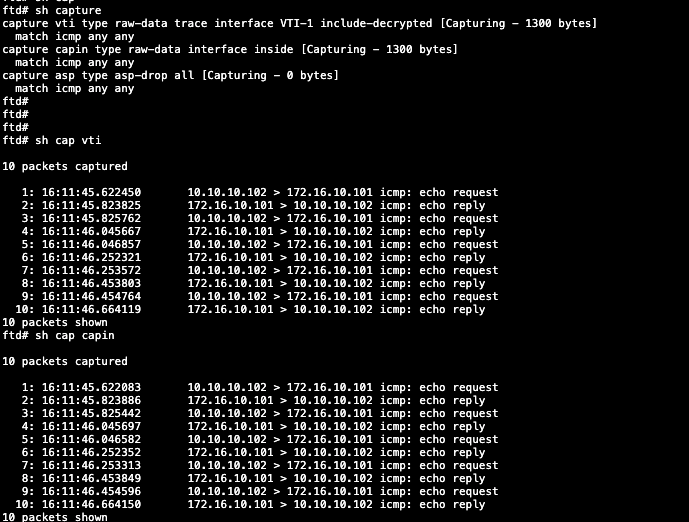
Test 2. - Router 2 ---> Router 1 ping test
FTD-pakketvastlegging (lokaal FW)
ASA-pakketopname (Remote FW)
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
29-Jul-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)