Voorbereiden van Identity Services Engine voor uitgebreide belangrijke gebruiksbeperkingen in certificaten die zijn uitgegeven door openbare certificeringsinstanties.
Inhoud
Inleiding
Dit document beschrijft de impact van de beperkingen die worden toegepast op de uitgiftecriteria van certificaten die zijn uitgegeven door certificeringsinstanties die zich aan het Chrome Root Certificate-programmain de Cisco Identity Services Engine (ISE) hebben aangepast.
Achtergrondinformatie
Digitale certificaten zijn elektronische referenties die worden uitgegeven door certificeringsautoriteiten (CA's) die de communicatie tussen servers en klanten beveiligen door authenticatie, gegevensintegriteit en vertrouwelijkheid te garanderen.
Extended Key Usage (EKU) zijn attributen die het doel van de publieke sleutel van het certificaat definiëren
Twee van de beschikbare EKU-waarden zijn:
- Serververificatie EKU (id-kp-serverAuth): Wordt gebruikt wanneer een server zijn certificaat presenteert om de identiteit te bewijzen
- Client Authentication EKU (id-kp-clientAuth): Wordt gebruikt in wederzijdse TLS-verbindingen (mTLS) waarbij beide partijen elkaar verifiëren
Een enkel certificaat kan zowel server- als clientverificatie-EKU's bevatten, waardoor het twee doelen kan dienen. Dit is met name belangrijk voor producten zoals ISE die afhankelijk van de gebruikssituatie fungeren als server of client.
probleemdefinitie
Wijziging van het Chrome-hoofdprogrammabeleid
De implementatie van de EKU is afhankelijk van de CA die het certificaat ondertekent. Het gebruik van zowel Server Authentication als Client Authentication EKU was een gangbare praktijk.
Echter, als onderdeel van de Chrome Root Program Policy Change CA's die zich aanpassen aan deze certificaatuitgiftecriteria, stoppen met het ondertekenen van TLS-certificaten die de Client Authentication Extended Key Usage (EKU) bevatten. Nieuw uitgegeven certificaten bevatten alleen Serververificatie EKU.
Belangrijkste beleidsvereisten
- Public Root CA's moeten Extended Key Usage (EKU) ALLEEN bevestigen voor serververificatie (id-kp-serverAuth)
- Certificaten mogen ALLEEN een EKU voor serververificatie bevatten.
- Het opnemen van Client Authentication EKU in deze certificaten is verboden
- Root-CA's die certificaten met Client Authentication EKU blijven uitgeven, worden uiteindelijk verwijderd uit de Chrome Root Store, waardoor dergelijke certificaten als "Untrusted" door de Chrome-browser worden gemarkeerd
tijdlijn
- Oktober 2025: CA's die zich op het programma afstemmen (bijv. DigiCert, Sectigo, enzovoort) begonnen standaard alleen-servercertificaten uit te geven.
- Mei 2026: CA's die zich op het programma afstemmen, stoppen met de afgifte van EKU-certificaten voor clientverificatie
- Maart 2027: Chrome Root Program Policy wordt volledig effectief
Hoe het Cisco ISE beïnvloedt
Betrokken producten
Alle Cisco ISE-releases worden beïnvloed:
- ISE 3,1
- ISE 3,2
- ISE 3,3
- ISE 3,4
- ISE 3,5

Opmerking: De genoemde wijziging heeft gevolgen voor alle ISE-versies, inclusief versies die lager zijn dan 3.x. Codewijzigingen worden echter alleen vrijgegeven voor de versies die in de vorige sectie worden genoemd. Cisco raadt aan om ISE te upgraden om impact te voorkomen.
Specifieke getroffen gebruiksgevallen
Tabel 1 geeft een overzicht van de services waarop de komende EKU-wijzigingen voor clientverificatie van invloed zijn, samen met de verwachte impact voor elke service.
| dienst |
Impact |
| pxGrid |
ISE pxGrid Service vereist communicatie tussen knooppunten via het pxGrid-kanaal. Dit betekent dat sommige knooppunten als servers en andere als clients zullen werken.
Daarom zijn de aanwezigheid van zowel Server Authentication EKU als Client Authentication EKU vereist voor de installatie van het pxGrid-certificaat.
Als gevolg hiervan is de installatie van nieuw uitgegeven Public CA-certificaten die alleen de Server Authentication EKU bevatten beperkt. 
Waarschuwing: de ISE pxGrid-service voert EKU-certificeringsvalidatie uit. Externe pxGrid-clientcertificaten moeten de EKU voor clientverificatie bevatten wanneer u met ISE communiceert of wanneer de verbinding wordt geweigerd. Cisco beveelt de verificatie aan van certificaten die zijn ondertekend door Public CA en die worden gebruikt in externe pxGrid-clients om impact op de integratie te voorkomen. Voor meer informatie hierover kunt u Cisco Secure Firewall Impact of the Public CA Client Authentication EKU Changes bekijken vanaf mei 2026 voor Secure Communications |
| ISE Messaging Service (IMS) |
ISE Messaging Services (IMS) is een beveiligd kanaal dat strikte mTLS-validatie afdwingt en wordt gebruikt voor communicatie tussen knooppunten. Daarom is de aanwezigheid van zowel Server Authentication EKU als Client Authentication EKU vereist voor de goede werking van de service.
De installatie van nieuw uitgegeven Public CA-certificaten die niet beide EKU's bevatten, is alleen beperkt op ISE 3.4 en 3.5. Lagere versies beperken de installatie niet. De werking van de dienst wordt echter beïnvloed als beide EKU's niet op de certificaten aanwezig zijn. |
| TC-NAC |
Bij het selecteren van de TC-NAC leverancier Tenable Security Center: VA in Beheer > Threat Centric NAC > Voeg een nieuwe TC-NAC connector is gemaakt.
Nadat de connector klaar is om te worden geconfigureerd, is het mogelijk om de "Certificate Based Authentication" te selecteren als de verificatiemethode voor de TC-NAC-connector en vervolgens het "ISE Admin Certificate" te selecteren.
Als strikte mTLS is ingeschakeld op Tenable, is de Client Authentication EKU vereist. Het ontbreken van de Client Authentication EKU kan de afwijzing van het ISE TC-NAC Client certificaat door de server veroorzaken. |
| LDAP's, Secure Syslog, RADIUS DTL's voor CoA |
Deze drie diensten bieden de mogelijkheid om specifieke certificaten te gebruiken als "Client Certificates" voor TLS-verificatie. ISE doet geen EKU validatie. De impact op deze service is dus volledig afhankelijk van de serverzijde. als de EKU-validatie van het certificaat op de server wordt afgedwongen, is voor het specifieke certificaat dat door ISE wordt gebruikt, de EKU voor clientverificatie vereist of de TLS-verificatie mislukt. |
Tabel 1: Betrokken diensten
Probleemsymptomen
Als u probeert een certificaat te installeren met Serververificatie EKU alleen voor services met specifieke EKU-vereisten, wordt de fout gegenereerd die wordt weergegeven in afbeelding 1.
pxGrid en ISE Messaging Service (IMS) zijn diensten met dergelijke EKU-vereisten.
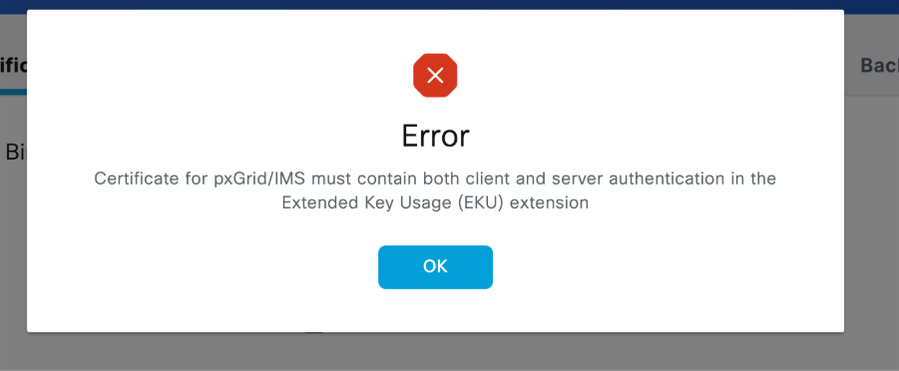
Afbeelding 1: Fout weergegeven bij het installeren van een certificaat dat niet aan de EKU-vereisten voldoet
aanbevelingen
Controlecertificaten met potentiële impact en volg de aanbevelingen op
- Gebruik tabel 1 om de ISE-diensten met potentiële impact te vinden. Controleer welke van de genoemde services afhankelijk zijn van openbare CA-ondertekende certificaten of CA's die zijn afgestemd op het chroomhoofdprogramma.
- Documenteer de CA-keten voor elk certificaat en valideer of een dergelijke CA de wijzigingen in de uitgiftecriteria uitvoert.
- Controleer de vervaldata: Plan verlengingen strategisch voor de handhaving van het beleid. Houd er rekening mee dat Client Authentication EKU kan worden beperkt, afhankelijk van het CA-beleid.
- Gebruik tabel 2 om specifieke aanbevelingen te krijgen voor de diensten die worden beïnvloed door de wijziging in de uitgiftecriteria
- ISE geeft de EKU-informatie niet op de certificaten weer. Als dit moet worden gevalideerd, moet het specifieke ISE-certificaat worden geëxporteerd en gelezen met externe tools.
- Als u ISE-systeemcertificaten wilt exporteren, gaat u naar Beheer > Systeem > Certificaten > Systeemcertificaten > Selecteer het specifieke knooppunt dat u wilt exporteren > Klik in Exporteren > Alleen exportcertificaat selecteren > Klik op de knop Exporteren.
U kunt de volgende opdracht als referentie nemen om de informatie van een certificaatbestand met bestandsnaam "certnew.cer" te controleren en zowel serververificatie als clientverificatie EKU met openSSL te zuchten.
mymachine% openssl x509 -noout -text -in "certnew.cer"

Certificate:

    Data:

        Version: 3 (0x2)

        Serial Number:

            XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX

    Signature Algorithm: sha256WithRSAEncryption

        Issuer: DC=com, DC=mydc, CN=mycert-MYDC-DC-CA

        Validity

            Not Before: Mar 10 22:01:51 2026 GMT

            Not After : Mar 10 22:11:51 2027 GMT

        Subject: L=XX, O=XX, OU=XXX, CN=XXXX

        Subject Public Key Info:

            Public Key Algorithm: rsaEncryption

                RSA Public-Key: (4096 bit)

                Modulus:

                   <HEX STRING>

                Exponent: XXXXX (0xXXXX)

        X509v3 extensions:

            X509v3 Key Usage:

                Digital Signature, Non Repudiation, Key Encipherment

            X509v3 Subject Key Identifier:

                XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX

            X509v3 Extended Key Usage:

                TLS Web Server Authentication, TLS Web Client Authentication

            X509v3 Subject Alternative Name:

                IP Address:x.x.x.x

            X509v3 Authority Key Identifier:

                keyid:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX

            .

            .

            .
| dienst |
Aanbevolen acties |
| pxGrid |
Als het pxGrid-certificaat op ISE wordt uitgegeven door een openbare CA en een verlenging of migratie naar een openbare CA is gepland, raden we het volgende aan: 1. Controleer of momenteel zowel Server Authentication EKU als Client Authentication EKU aanwezig zijn in het cert en of het mogelijk is om beide te behouden, afhankelijk van uw CA-beleid 2. Als het CA-beleid de aanwezigheid van beide EKU's niet toestaat, raden we aan het certificaat te migreren en te ondertekenen door de interne ISE-CA. Om de migratie uit te voeren, gaat u naar: Beheer > Systeem > Certificaten > Systeemcertificaten > Selecteer het certificaat dat is afgegeven door de interne ISE CA van het specifieke knooppunt dat u wilt wijzigen > Bewerken > Vink het vak pxGrid aan onder het gedeelte Gebruik > Klik op Opslaan.
Als er geen certificaat van de ISE interne CA bestaat, moet u er een genereren. Gebruik de volgende video als leidraad om het certificaat te genereren. |
| ISE Messaging Certificate (IMS) |
Als het ISE Messaging Service-certificaat momenteel is ondertekend door een openbare CA en een verlenging of migratie naar een openbare CA is gepland, raden we het volgende aan:
1.- Controleer of de openbare certificeringsinstantie waarnaar u migreert of die u gebruikt voor verlenging, het gebruik van zowel serververificatie als clientverificatie-EKU's accepteert. 2.- Als de Public CA dit niet toestaat, migreert u het ISE Messaging Certificate om de ISE Internal CA te gebruiken. U kunt dit doen door naar Beheer > Systeem > Certificaten > Certificaat ondertekeningsverzoek > Certificaat ondertekeningsverzoek (CSR) genereren > Selecteer "ISE Messaging Service" in de vervolgkeuzelijst "Certificaat(en) worden gebruikt voor" > Vink het vakje "ISE Messaging Service Certificate regenereren > Druk op de knop "ISE Messaging Service Certificate genereren" in de rechterbenedenhoek van het scherm
Er is geen herstart van de service nodig.
Zorg ervoor dat alle ISE-knooppunten actief en bereikbaar zijn vanuit de PAN-poorten met het perspectief 12001 en 443, zodat de certificaatwijziging correct wordt doorgevoerd naar alle knooppunten. |
| TC-NAC |
TC-NAC Service vertrouwt op het specifieke ISE Admin-certificaat van de node voor mTLS-verificatie.
Als het certificaat wordt uitgegeven door een openbare CA en een verlenging of migratie naar een openbare CA is gepland, raden we het volgende aan: 1. Controleer of momenteel zowel Server Authentication EKU als Client Authentication EKU aanwezig zijn in het cert en of het mogelijk is om beide te behouden, afhankelijk van uw CA-beleid 2. Controleer of strikte mTLS is ingeschakeld op Tenable. Als u strikte mTLS uitschakelt, kunt u alleen een certificaat met EKU voor serververificatie gebruiken. |
| LDAP's, Secure Syslog, RADIUS DTL's voor CoA |
ISE doet geen EKU-validatie voor de clientcertificaten van deze diensten. Als er een verlenging of migratie naar een openbare certificeringsinstantie is gepland, raden we aan te valideren of het EKU-certificaat na de verlenging/migratie wordt gewijzigd en of dit in strijd is met het TLS-beleid aan de serverzijde. |
Tabel 2: Aanbevolen maatregelen om impact op de specifieke diensten te voorkomen.
Korte termijn workaround (voor juni 2026)
Beheerders kunnen kiezen uit een van de volgende opties voor een tijdelijke oplossing:
Optie 1: Switch naar Public Root CA's die gecombineerde EKU-certificaten aanbieden
Sommige Public Root CA's (zoals DigiCert en IdenTrust) geven certificaten uit met gecombineerde EKU vanuit een alternatieve root, die niet kunnen worden opgenomen in de Chrome browser trust store.
Voorbeelden van Public Root CA's en EKU-typen:
| CA-leverancier |
EKU-type |
Root CA |
Uitgevende instantie/subcertificeringsinstantie |
| IdenTrust |
clientAuth + serverAuth |
IDENTRUST Public Sector Root CA 1 |
IDentrust Public Sector Server CA 1 |
| DigiCert |
clientAuth + serverAuth |
DigiCert Assured ID Root G2 |
DigiCert Assured ID CA G2 |
Voorwaarden voor deze aanpak:
- Coördineer met uw CA-provider om de beschikbaarheid van dergelijke certificaten te controleren.
- Voordat u certificaten implementeert, moet u ervoor zorgen dat zowel de server die het certificaat presenteert als alle clients die het gebruiken, vertrouwen hebben in de bijbehorende root-CA.
- Als de CA-keten niet vooraf is geïnstalleerd, installeert u de CA-keten waar nodig.
- Deze aanpak voorkomt dat er onmiddellijk software-upgrades nodig zijn.
Referenties voor certificaatbeheer:
- Cisco Identity Services Engine Administrator Guide, versie 3.3
- Certificaatverlengingen configureren op ISE
Optie 2: huidige certificaten vernieuwen om hun geldigheid te verlengen
Certificaten die vóór mei 2026 door Public Root CA's zijn uitgegeven en die zowel server- als clientverificatie-EKU hebben, blijven worden gehonoreerd tot hun termijn afloopt.
vernieuwingsstrategie
Algemene richtlijnen:
- Gecombineerde EKU-certificaten vernieuwen voordat de beleidsondergang plaatsvindt
- Na 15 maart 2026 zijn certificaten die zijn uitgegeven door Public CA slechts 200 dagen geldig.
- Het beleid en de implementatiedata van openbare CA's kunnen variëren.
- Sommige openbare bevoegde autoriteiten zijn gestopt met de afgifte van gecombineerde EKU-certificaten.
Optie 3: Evalueren en migreren naar alternatieve CA-aanbieders
Algemene richtlijnen:
- Migreren naar een alternatieve CA die de aanwezigheid van zowel server- als clientverificatie-EKU mogelijk maakt
- Biedt controle op lange termijn over certificaatbeleid
- Bij het uitgeven van een privé CA-ondertekend certificaat, moet u root-certificaatinformatie delen met de peer.
- Voordat u een certificaat afgeeft of implementeert, moet u ervoor zorgen dat zowel de server die het certificaat presenteert als alle clients die het gebruiken, vertrouwen hebben in de corresponderende CA-keten
Langdurige oplossing (software-upgrade vereist)
Klanten kunnen ISE upgraden naar een patchrelease die een bijgewerkte certificaatafhandeling introduceert om certificaten te ondersteunen die zijn uitgegeven onder het nieuwe CA-beleid.
De volgende patchreleases bevatten gedragsveranderingen om ISE in overeenstemming te brengen met de nieuwe beperkingen. De geplande releasedatum is april 2026:
| Cisco ISE-versie |
Patchversie |
| ISE 3,1 |
Patch 11 |
| ISE 3,2 |
Patch 10 |
| ISE 3,3 |
Patch 11 |
| ISE 3,4 |
Patch 6 |
| ISE 3,5 |
Patch 3 |
Gedragswijziging na installatie van patch

Let op: deze patch introduceert gedragsveranderingen in de logica van het certificaatbeheer.
Maak een back-up van ISE pxGrid- en IMS-certificaten samen met hun privésleutels voordat ze worden vervangen door nieuwe certificaten.
Het verwijderen van deze patch na het installeren van certificaten met Server Authentication EKU veroorzaakt alleen impact in de TLS-communicatie van beide services
pxGrid-certificaat
Na het installeren van de patch release:
- Het importeren van pxGrid-certificaten met alleen Server Authentication EKU, zowel Server- als Client Authentication EKU's, of geen EKU-extensie is toegestaan.
- Certificaten die alleen EKU voor clientverificatie bevatten, worden afgewezen.
ISE Messaging Service (IMS)-certificaat
ISE 3.1, 3.2 en 3.3
Voor Cisco ISE-releases 3.1, 3.2 en 3.3 blijft IMS een certificaat met zowel Server Authentication als Client Authentication EKU's vereisen. Na de installatie van de patch wordt EKU-validatie afgedwongen, wat betekent dat certificaten die niet beschikken over zowel serververificatie als clientverificatie-EKU's worden geweigerd voor installatie.
Klanten moeten de migratie naar een ISE Internal CA-signed certificaat plannen zodra het huidige certificaat verloopt.
ISE 3.4 en 3.5
Na installatie van de patch wordt de EKU-beperking op ISE verminderd. Het gebruik van een CA-ondertekend certificaat met alleen Server Authentication EKU, zowel Server en Client Authentication EKU's, of geen EKU is toegestaan.
Certificaten met alleen Client Authentication EKU worden geweigerd.
IMS-certificaat wordt gebruikt voor zowel server- als clientverificatie in de communicatie tussen de ISE-knooppunten.
Opmerking: hoewel het gebruik van een door een openbare CA ondertekend certificaat voor IMS wordt ondersteund. Cisco raadt aan om het ISE Internal CA-certificaat te gebruiken, omdat deze communicatie alleen voor interne transacties is.
Veelgestelde vragen (FAQ)
Algemene vragen
Q: Moet ik me hier zorgen over maken als ik een privé-PKI gebruik?
A: Het beleid dat door particuliere bevoegde autoriteiten wordt uitgevoerd, wordt door elke organisatie bepaald. Als uw particuliere CA dezelfde uitgiftecriteria volgt, kunnen de richtlijnen voor dit document worden gebruikt.
V: Kan ik mijn bestaande certificaten blijven gebruiken?
A: Ja, geldige certificaten met gecombineerde EKU kunnen worden gebruikt tot de vervaldatum tijd.
V: Hoe weet ik of ik mTLS of standaard TLS gebruik?
A: sectie Specifieke getroffen gebruiksgevallen bekijken.
Aanvullende bronnen
- Cisco bug ID CSCws83036 - Effectbeoordeling van ClientAuthor EKU handhaving in ISE
- Cisco Secure Firewall Impact van de Public CA Client Authentication EKU-wijzigingen vanaf mei 2026 voor beveiligde communicatie
Externe referenties
Certificate Authority Resources
Conclusie
De ondergang van Client Authentication EKU in openbare CA-certificaten vertegenwoordigt een belangrijke verschuiving in het beveiligingsbeleid die van invloed is op Cisco ISE-implementaties met mTLS-verbindingen. Hoewel dit een branchebrede verandering is, is de impactbeoordeling van CRUCIAAL BELANG en is onmiddellijke actie vereist om verstoringen van de dienstverlening te voorkomen.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
19-Mar-2026
|
Gecorrigeerde QA-sectie |
1.0 |
12-Mar-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)