ASA en AnyConnect Dynamic Split Tunneling configureren

Inhoud
Inleiding
In dit document wordt beschreven hoe u AnyConnect Secure Mobility Client configureert voor Dynamic Split Exclude Tunneling via ASDM.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Basiskennis van ASA.
- Basiskennis van Cisco AnyConnect Security Mobility Client.
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende softwareversies:
- ASA 9.12.3.9
- Adaptive Security Device Manager (ASDM) 7.13(1)
- AnyConnect 4.7.0
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
AnyConnect Split tunneling biedt Cisco AnyConnect Secure Mobility Client veilige toegang tot bedrijfsmiddelen via IKEV2 of Secure Sockets Layer (SSL). Voorafgaand aan AnyConnect versie 4.5, op basis van het beleid dat is geconfigureerd op Adaptive Security Appliance (ASA), kan het gedrag van de gesplitste tunnel Tunnel Specified, Tunnel All of Exclude Specified zijn.
Met de komst van cloud-gehoste computerbronnen lossen services soms op naar een ander IP-adres op basis van de locatie van de gebruiker of op basis van de belasting van de cloud-gehoste bronnen.
Aangezien AnyConnect Secure Mobility Client split-tunneling biedt naar een statisch subnetbereik, host of pool van IPV4 of IPV6, wordt het voor netwerkbeheerders moeilijk om domeinen/FQDN's uit te sluiten terwijl zij AnyConnect configureren. Een netwerkbeheerder wil bijvoorbeeld het domein Cisco.com uitsluiten van de configuratie van de splittunnel, maar de DNS-toewijzing voor Cisco.com verandert omdat het in de cloud wordt gehost.
Door Dynamic Split Exclude-tunneling te gebruiken, lost AnyConnect dynamisch het IPv4/IPv6-adres van de gehoste toepassing op en zorgt het voor noodzakelijke wijzigingen in de routeringstabel en filters om de verbinding buiten de tunnel mogelijk te maken.
Vanaf AnyConnect 4.5 kan Dynamic Spit Tunneling worden gebruikt waarbij AnyConnect het IPv4/IPv6-adres van de gehoste toepassing dynamisch oplost en de nodige wijzigingen aanbrengt in de routeringstabel en filters om de verbinding buiten de tunnel mogelijk te maken
Configuratie
In dit gedeelte wordt beschreven hoe u de Cisco AnyConnect Secure Mobility Client op de ASA kunt configureren.
Netwerkdiagram
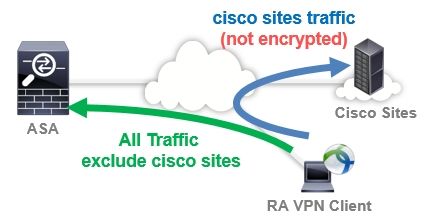
Deze afbeelding toont de topologie die wordt gebruikt voor de voorbeelden in dit document.
Stap 1. Aangepaste AnyConnect-kenmerken maken
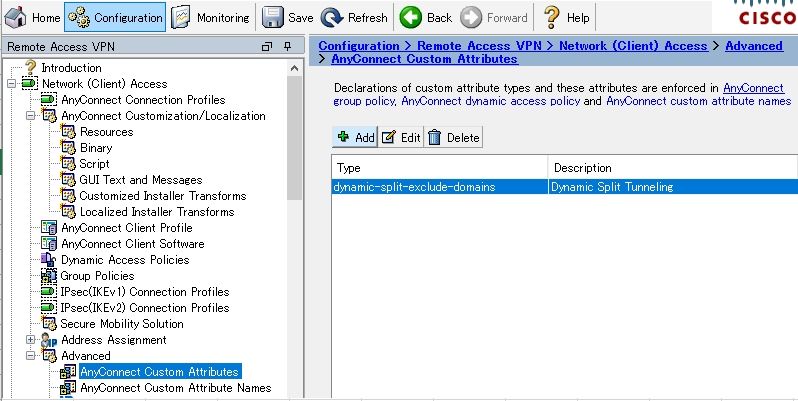
Navigeer naar Configuration > Remote Access VPN > Network (Client) Access > Advanced > AnyConnect Custom Attributes. Klik op de knop Toevoegen en stel het kenmerk dynamic-split-exclude-domains en de optionele beschrijving in.
Stap 2. Aangepaste AnyConnect-naam maken en waarden configureren
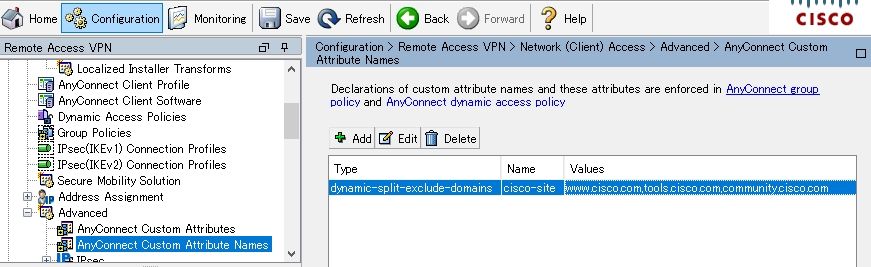
Navigeer naar Configuration > Remote Access VPN > Network (Client) Access > Advanced > AnyConnect Custom Attribute Names. Klik op de knop Toevoegen en stel het attribuut dynamic-split-exclude-domains in dat eerder is gemaakt met Type, een willekeurige naam en Values.
Zorg ervoor dat u geen ruimte in Naam invoert (het is bijvoorbeeld mogelijk om cisco-site te gebruiken, maar het is onmogelijk cisco-site te gebruiken). Wanneer meerdere domeinen of FQDN's in Waarden zijn geregistreerd, moet u deze scheiden met een komma (,).
Stap 3. Type en naam toevoegen aan het groepsbeleid
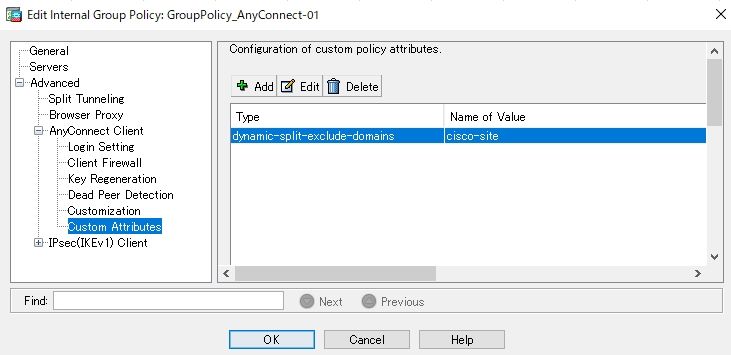
Navigeer naar Configuration > Remote Access VPN > Network (Client) Access > Group Policies en selecteer een groepsbeleid. Navigeer vervolgens naar Geavanceerd > AnyConnect Client > Aangepaste kenmerken en voeg het geconfigureerde Type en Name toe.
Voorbeeld van CLI-configuratie
Deze sectie biedt de CLI-configuratie van Dynamic Split Tunneling voor referentiedoeleinden.
ASAv10# show run
  --- snip ---
webvpn
 enable outside
 AnyConnect-custom-attr dynamic-split-exclude-domains description Dynamic Split Tunneling
 hsts
  enable
  max-age 31536000
  include-sub-domains
  no preload
 AnyConnect image disk0:/AnyConnect-win-4.7.04056-webdeploy-k9.pkg 1
 AnyConnect enable
 tunnel-group-list enable
 cache
  disable
 error-recovery disable
AnyConnect-custom-data dynamic-split-exclude-domains cisco-site www.cisco.com,tools.cisco.com,community.cisco.com
group-policy GroupPolicy_AnyConnect-01 internal
group-policy GroupPolicy_AnyConnect-01 attributes
 wins-server none
 dns-server value 10.0.0.0
 vpn-tunnel-protocol ssl-client
 split-tunnel-policy tunnelall
 split-tunnel-network-list value SplitACL
 default-domain value cisco.com
 AnyConnect-custom dynamic-split-exclude-domains value cisco-site
Beperkingen
- ASA versie 9.0 of hoger is vereist om aangepaste kenmerken voor Dynamic Split Tunneling te gebruiken.
- Een jokerteken in het veld Waarden wordt niet ondersteund.
- Dynamic Split Tunneling wordt niet ondersteund op Cisco IOS® (Apple)-apparaten (verzoek om verbetering: Cisco bug ID CSCvr54798).
Verifiëren
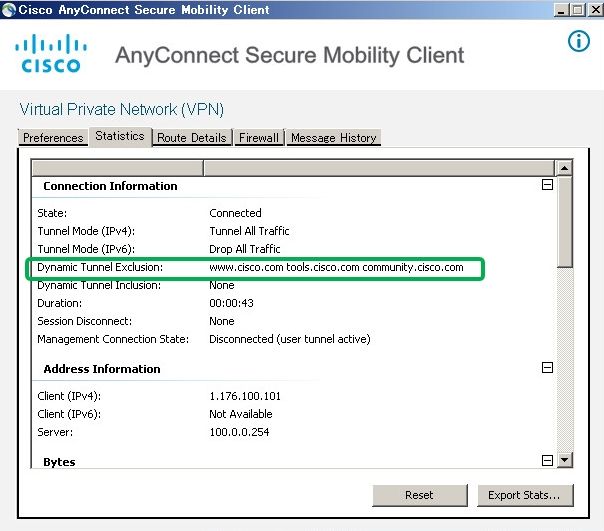
Als u geconfigureerde Dynamic Tunnel Exclusions wilt verifiëren,AnyConnectstart u software op de client en selecteert u Advanced Window > Statistics.
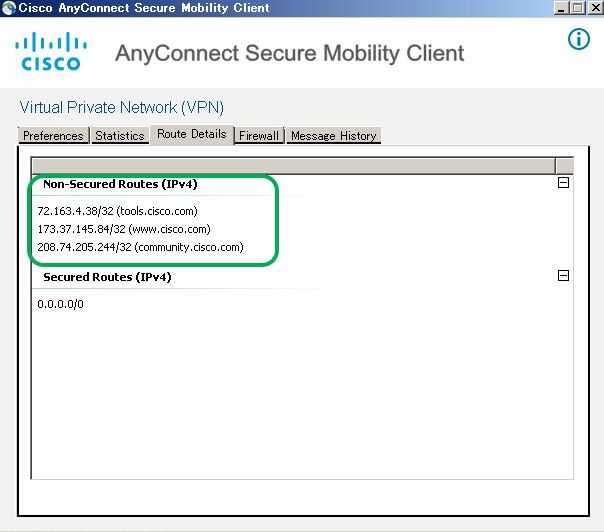
U kunt ook naar het tabblad Geavanceerd venster > Routedetails navigeren, waar u kunt controleren of de Dynamic Tunnel Exclusions worden vermeld onder Niet-beveiligde routes.
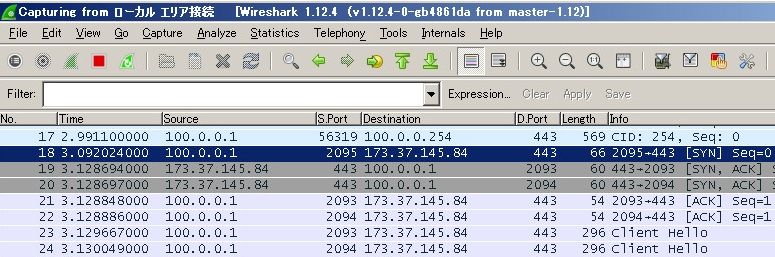
In dit voorbeeld hebt u www geconfigureerd.
Problemen oplossen
Als een jokerteken wordt gebruikt in het veld Waarden
Als een jokerteken is geconfigureerd in het veld Waarden, bijvoorbeeld *.cisco.com is geconfigureerd in Waarden, wordt de verbinding met de AnyConnect-sessie verbroken, zoals wordt weergegeven in de logboeken:
Apr 02 2020 10:01:09: %ASA-4-722041: TunnelGroup <AnyConnect-01> GroupPolicy <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> No IPv6 address available for SVC connection
Apr 02 2020 10:01:09: %ASA-5-722033: Group <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> First TCP SVC connection established for SVC session.
Apr 02 2020 10:01:09: %ASA-6-722022: Group <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> TCP SVC connection established without compression
Apr 02 2020 10:01:09: %ASA-6-722055: Group <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> Client Type: Cisco AnyConnect VPN Agent for Windows 4.7.04056
Apr 02 2020 10:01:09: %ASA-4-722051: Group <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> IPv4 Address <172.16.0.0> IPv6 address <::> assigned to session
Apr 02 2020 10:01:09: %ASA-6-302013: Built inbound TCP connection 8570 for outside:172.16.0.0/44868 (172.16.0.0/44868) to identity:203.0.113.0/443 (203.0.113.0/443)
Apr 02 2020 10:01:09: %ASA-4-722037: Group <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> SVC closing connection: Transport closing.
Apr 02 2020 10:01:09: %ASA-5-722010: Group <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> SVC Message: 16/ERROR: Configuration received from secure gateway was invalid..
Apr 02 2020 10:01:09: %ASA-6-716002: Group <GroupPolicy_AnyConnect-01> User <cisco> IP <172.16.0.0> WebVPN session terminated: User Requested.
Apr 02 2020 10:01:09: %ASA-4-113019: Group = AnyConnect-01, Username = cisco, IP = 172.16.0.0, Session disconnected. Session Type: AnyConnect-Parent, Duration: 0h:00m:10s, Bytes xmt: 15622, Bytes rcv: 0, Reason: User Requested

Opmerking: Als alternatief kunt u het domein cisco.com gebruiken in Waarden, om FQDN's zoals www toe te staan.
Als niet-beveiligde routes niet worden weergegeven in het tabblad Routedetails
De AnyConnect-client leert automatisch het IP-adres en de FQDN en voegt deze toe op het tabblad Routedetails, wanneer de client het verkeer voor de uitgesloten bestemmingen start.
Als u wilt controleren of AnyConnect-gebruikers zijn toegewezen aan het juiste groepsbeleid van AnyConnect, kunt u de opdracht show vpn-sessionb anyconnect filternaam <gebruikersnaam> uitvoeren.
ASAv10# show vpn-sessiondb anyconnect filter name cisco

Session Type: AnyConnect

Username     : cisco                 Index : 7
Assigned IP  : 172.16.0.0         Public IP : 10.0.0.0
Protocol     : AnyConnect-Parent SSL-Tunnel DTLS-Tunnel
License      : AnyConnect Premium
Encryption   : AnyConnect-Parent: (1)none SSL-Tunnel: (1)AES-GCM-256 DTLS-Tunnel: (1)AES-GCM-256
Hashing      : AnyConnect-Parent: (1)none SSL-Tunnel: (1)SHA384 DTLS-Tunnel: (1)SHA384
Bytes Tx     : 7795373               Bytes Rx : 390956
Group Policy : GroupPolicy_AnyConnect-01
Tunnel Group : AnyConnect-01
Login Time   : 13:20:48 UTC Tue Mar 31 2020
Duration     : 20h:19m:47s
Inactivity   : 0h:00m:00s
VLAN Mapping : N/A                   VLAN : none
Audt Sess ID : 019600a9000070005e8343b0
Security Grp : none
Algemene probleemoplossing
U kunt de AnyConnect Diagnostics and Reporting Tool (DART) gebruiken om gegevens te verzamelen die nuttig zijn voor het oplossen van installatie- en verbindingsproblemen met AnyConnect. De DART-wizard wordt gebruikt op de computer waarop AnyConnect wordt uitgevoerd. DART stelt de logs, status en diagnostische informatie samen voor de Cisco Technical Assistance Center (TAC)-analyse en vereist geen beheerdersrechten om op het clientsysteem te worden uitgevoerd.
Gerelateerde informatie
- Cisco AnyConnect Secure Mobility Client Administrator Guide, versie 4.7 - Informatie over dynamische gesplitste tunneling
- ASDM Book 3: Cisco ASA Series VPN ASDM Configuratiegids, 7.13 - Dynamische gesplitste tunneling configureren
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
5.0 |
10-Jul-2026
|
Bijgewerkte spelling, grammatica, spatiëring, ingevoegde regels voor afzonderlijke secties voor leesbaarheid, bijgewerkte URL's, bewerkte interne sectie en CCW-waarschuwingen. |
4.0 |
19-Sep-2023
|
Bijgewerkte stijlvereisten, branding en opmaak. |
3.0 |
21-Jun-2023
|
bijwerken |
2.0 |
02-Aug-2022
|
Machinevertaling, maskering, structuur, grammatica. |
1.0 |
14-Apr-2020
|
Eerste vrijgave |
 Feedback
