トランジット ルーティング

この章の内容は、次のとおりです。

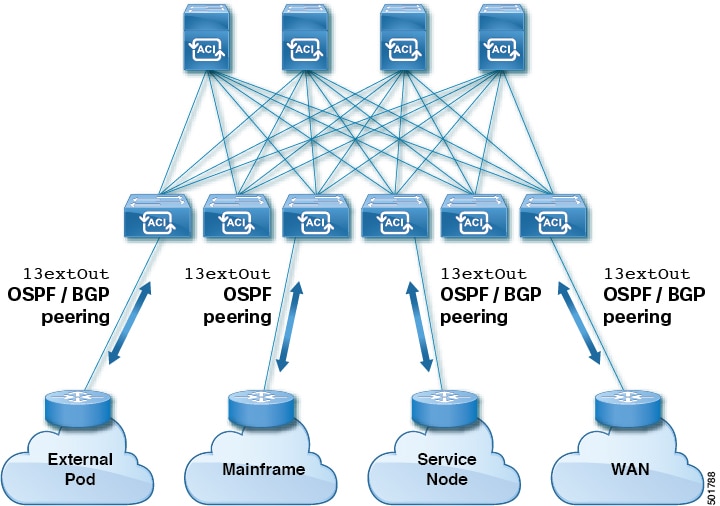
中継 ACI ファブリックのルーティング

Cisco APIC ソフトウェアは、OSPF(NSSA)および iBGP を使用した外部レイヤ 3 接続をサポートします。ファブリックは、外部レイヤ 3 アウトサイド(l3out)接続の外部ルータにテナント ブリッジ ドメインのサブネットをアドバタイズします。外部ルータから学習されたルートは、他の外部ルータにアドバタイズされません。ファブリックはスタブ ネットワークと同じように動作し、外部レイヤ 3 ドメイン間のトラフィックの伝送に使用できます。

図 1. ファブリックでルーティング中継


中継のルーティングで 1 つのテナントと VRF 内の複数の L3Out 接続がサポートされているし、APIC は別の L3Out 接続を 1 つの L3Out 接続から学習したルートをアドバタイズします。外部レイヤ 3 ドメインは、境界リーフ スイッチの ファブリックとピアリングします。ファブリックはピア間の Multiprotocol-Border Gateway Protocol(MP-BGP)中継ドメインです。

外部 L3Out 接続の設定は、テナントと VRF レベルで実行されます。外部ピアから学習したルートは、VRF ごとに入力リーフの MP-BGP にインポートされます。L3Out 接続から学習したプレフィックスは、テナント VRF が存在するリーフ スイッチにのみエクスポートされます。


(注)  

注意事項と中継ルーティングの設定のガイドラインは、次を参照してください。 中継ルーティングのガイドライン


トランジット ルーティングの使用例

レイヤ 3 ドメイン間のトランジット ルーティング

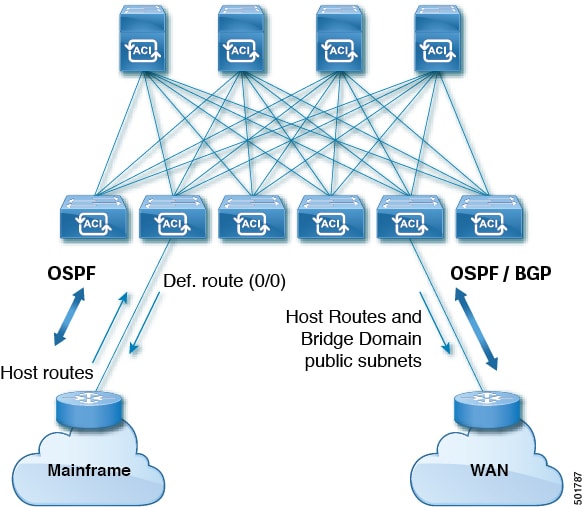
外部ポッド、メインフレーム、サービス ノード、WAN ルータなどの複数のレイヤ 3 ドメインが ACI ファブリックとピアリングして、それらの間のトランジット機能を提供することができます。

図 2. レイヤ 3 ドメイン間のトランジット ルーティング

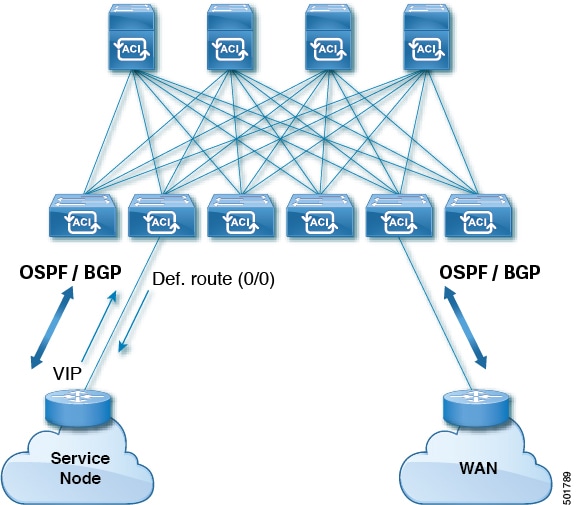
ACI ファブリックで中継されるメインフレーム トラフィック

メインフレームは、論理パーティション(LPAR)および仮想 IP アドレッシング(VIPA)の要件に対応する標準 IP ルーティング プロトコルを実行する IP サーバとして機能します。

図 3. メインフレームのトランジット接続

このトポロジにおいて、メインフレームは、ACI ファブリックが WAN ルータを経由して外部と接続するため、およびファブリック内の East-West トラフィックのための中継ドメインとなることを必要とします。これらは、ホスト ルートをファブリックにプッシュして、ファブリック内、および外部インターフェイスに再配布されるようにします。

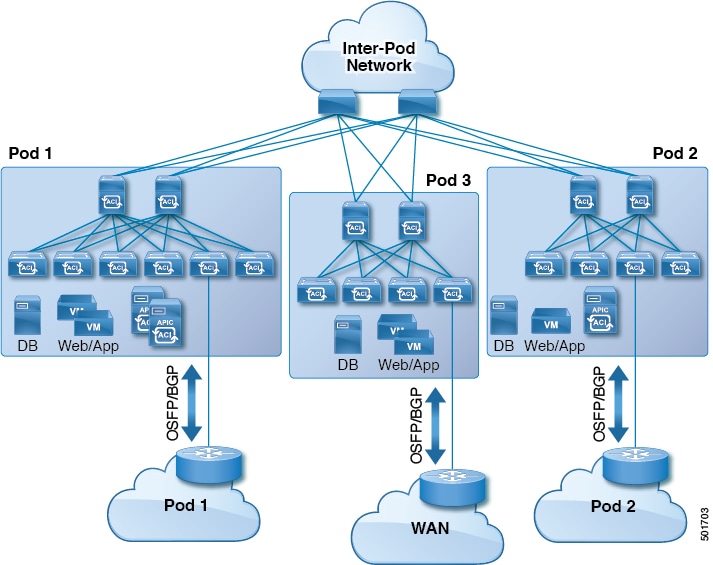
サービス ノードのトランジット接続

サービス ノードは ACI ファブリックとピアリングし、外部 WAN インターフェイスに再配布される仮想 IP (VIP) ルートをアドバタイズすることができます。
図 4. サービス ノードのトランジット接続

VIP は、特定のサイトやサービスの外部向けの IP アドレスです。VIP は、サービス ノードの背後にある 1 つ以上のサーバまたはノードに関連付けられています。

中継ルーティング設定でのマルチポッド

マルチポッド トポロジでは、ファブリックは、外部接続と複数のポッド間の相互接続の中継として機能します。クラウド プロバイダは、顧客データセンター内に管理対象のリソース ポッドを展開できます。責任分界点は、ファブリックとのピアリングを行っている OSPF または BGP を伴う L3Out にすることができます。

図 5. 中継ルーティング設定における L3Out を伴う複数のポッド

このようなシナリオでは、ポリシーは責任分界点で管理され、ACI ポリシーを設定する必要はありません。

レイヤ4 ~ レイヤ 7 ルート ピアリングはファブリックを中継として使用する特殊な使用例であり、 ファブリックは複数ポッドに対する中継 OSPF または BGP ドメインの役目を果たします。ルート ピアリングは、接続されているリーフ ノードとルートを交換できるようにするため、レイヤ4 ~ レイヤ 7 サービス デバイス上で OSPF または BGP ピアリングを有効にするように設定します。ルート ピアリングの一般的な使用例として、SLB VIP が OSPF および iBGP を介して ファブリック外のクライアントにアドバタイズされる、ルート ヘルス インジェクションがあります。このシナリオの詳細については、『L4-L7 Route Peering with Transit Fabric - Configuration Walkthrough』を参照してください。

中継ルーティング設定での GOLF

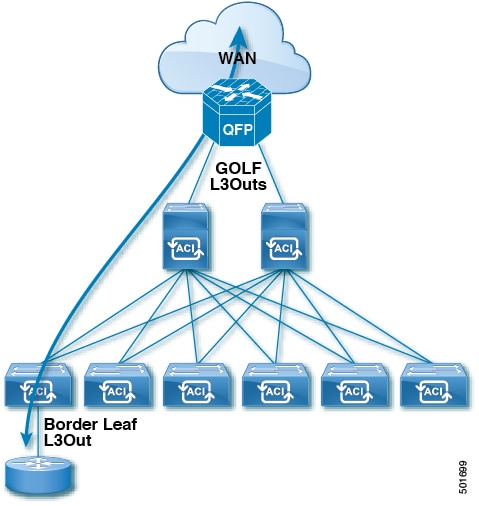
APIC、リリース 2.0 以降では、Cisco ACI は、GOLF L3Out での中継ルーティング (BGP と OSPF) をサポートしています。 たとえば、次の図は、GOLF L3Out と境界リーフ L3Out を伴うファブリックで中継されるトラフィックを示しています。

図 6. 中継ルーティング設定での GOLF L3Out と境界リーフ L3Out

サポートされるトランジットの組み合わせのマトリックス

レイヤ 3 Outside 接続タイプ

OSPF

iBGP eBGP

EIGRP v4

EIGRP v6

スタティック ルート

OSPF 上の iBGP

スタティック ルート上の iBGP

直接接続上の iBGP

OSPF 上の eBGP

スタティック ルート上の eBGP

直接接続上の eBGP

OSPF

対応

○*

○* (APIC リリース 1.3 c でテスト)

対応

対応

対応

対応

○* (APIC リリース 1.2 g でテスト)

iBGP

OSPF 上の iBGP

○*

×

×

×

○* (APIC リリース 1.3 c でテスト)

X

対応

対応

×

スタティック ルート上の iBGP

×

×

×

○* (APIC リリース 1.2 g でテスト)

×

○* (APIC リリース 1.2 g でテスト)

×

直接接続上の iBGP

×

×

×

-

×

○* (APIC リリース 1.2 g でテスト)

×

eBGP

OSPF 上の eBGP

○* (APIC リリース 1.3 c でテスト)

○* (APIC リリース 1.3 c でテスト)

○* (APIC リリース 1.3 c でテスト)

○* (APIC リリース 1.3 c でテスト)

○* (APIC リリース 1.3 c でテスト)

×

○* (APIC リリース 1.3 c でテスト)

スタティック ルート上の eBGP

×

×

×

○* (APIC リリース 1.2 g でテスト)

○ (APIC リリース 3.0 でテスト)

○* (APIC リリース 1.2 g でテスト)

×

直接接続上の eBGP

対応

対応

○* (APIC リリース 1.3 c でテスト)

○* (APIC リリース 1.3 c でテスト)

○* (APIC リリース 1.3 c でテスト)

○* (APIC リリース 1.3 c でテスト)

対応

対応

×

EIGRPv4

対応

対応

対応

対応

対応

対応

対応

○ (APIC リリース 1.3 c でテスト)

X

EIGRPv6

○ (APIC リリース 1.2 g でテスト)

×

×

×

×

×

×

×

○ (APIC リリース 1.3 c でテスト)

○ (APIC リリース 1.2 g でテスト)

スタティック ルート

対応

対応

対応

対応

○ (APIC リリース 1.3 c でテスト)

対応

対応

対応

○ (APIC リリース 1.2 g でテスト)

  • 接続= 接続

  • * = 同じリーフ スイッチではサポートされません

  • × = サポートされていないかテストされていない組み合わせ

トランジット ルーティングの注意事項

中継ルーティングのガイドライン

作成し、中継ルーティング接続を維持する場合は、次のガイドラインを使用します。

トピック

注意またはガイドライン

中継が 1 つの L3Out プロファイルを使用してルーティング

前に APIC 2.3(1f) のリリースでは、ルーティングを通過、1 つの L3Out プロファイル内ではサポートされていませんでした。APIC2.3(1f) のリリース、および以降では、中継が単一 L3Out プロファイルで、次の制限でルーティングを設定できます。

  • VRF が適用されるではない場合は、同じ L3EPG を共有ルータ間のトラフィックを許可する 0.0.0.0/0 の外部のサブネット (l3extSubnet) を使用できます。

  • 外部デフォルト サブネット (0.0.0.0/0) の場合は、VRF を適用すると、 できません 同一のレイヤ 3 EPG 内のトラフィックの送信元と宛先の両方のプレフィックスに一致するために使用します。同一のレイヤ 3 EPG 内のすべてのトラフィックを一致するには、次のプレフィックスがサポートされています。

    • IPv4

      • 外部 EPG の 0.0.0.0/1—with 外部サブネット

      • 外部 EPG の 128.0.0.0/1—with 外部サブネット

      • 0.0.0.0/0—with インポート ルート制御サブネット、集約のインポート

    • IPv6

      • 0::0/1: 外部 EPG の外部のサブネットを持つ

      • 8000::0/1: 外部 EPG の外部のサブネットを持つ

      • 0:0/0: インポート ルート制御のサブネットで集約のインポート

  • また、VzAny 契約と組み合わせると、1 つのデフォルトのサブネット (0.0.0.0/0) を使用できます。次に例を示します。

    • 使用契約とレイヤ 3 EPG の提供 VzAny 消費契約 (一致する 0.0.0.0/0)、または、VzAny には、契約とレイヤ 3 EPG が提供される契約 (0.0.0.0/0 に一致する) が使用された行数。

    • サブネット 0.0.0.0/0—with インポート/エクスポート ルート制御サブネット、集約のインポートおよび集約エクスポートを使用します。

ハードウェア サポートの違いを共有ルート:

第 2 世代のスイッチの VRF 機能間で正常にルートが共有されます(N9K-93108TC-EX など、スイッチ モデル名の最後やその後に「EX」や「FX」がつく Cisco Nexus N9K)。第 1 世代のスイッチですが、ルートを保存する物理的な 3 進コンテンツ対応メモリ(TCAM)にルートの解析を完全にサポートするだけの容量がないため、この設定のパケットは失敗する可能性があります。

背面に戻る設定で EIGRP や OSPF

Cisco APIC では、中継が、L3Out に設定されているエクスポート ルート制御ポリシーのルーティングをサポートします。ルート (プレフィックス) を通過するこれらのポリシー制御は、L3Out でルーティング プロトコルに再配送されます。これらの中継ルートは、EIGRP や OSPF に再配布されたが、これらはルーティング ループを防ぐためにタグ付けされた 4294967295 です。Cisco ACI ファブリックは、OSPF または EIGRP L3Out で学習すると、このタグに一致するルートを受け入れません。ただし、次の場合、この動作をオーバーライドする必要があります。

  • EIGRP や OSPF を使用して、2 つの Cisco ACI ファブリックを接続します。

  • EIGRP や OSPF を使用して、同じ Cisco ACI ファブリックで 2 つの異なる Vrf を接続します。

APIC GUI の次の場所にある別のタグのポリシーを使用して、VRF を設定する必要がありますをオーバーライドする必要がある場所: テナント > Tenant_name > ネットワー キング > プロトコル ポリシー > ルート タグ . 異なるタグを適用します。

新しいルート タグ ポリシーを作成するには、だけでなく、APIC GUI の次の場所でこのポリシーを使用する VRF を更新: テナント > Tenant_name > ネットワー キング > Vrf > Tenant_VRF . VRF を作成したルート タグ ポリシーを適用します。

(注)   

複数 L3Outs または同じ L3Out で複数のインターフェイスは同じリーフ スイッチに導入し、中継ルーティングに使用、(、IGP に再配布されません) IGP 内で、ルートをアドバタイズします。この状況では、ルート タグ ポリシーは適用されません。

BD サブネットをファブリック外にアドバタイズする

インポートおよびエクスポートのルート制御ポリシーは、中継ルート(他の外部ピアから学習したルート)およびスタティック ルートのみに適用されます。テナント BD サブネット上に設定されているファブリック内部のサブネットは、エクスポート ポリシー サブネットを使用して外部にアドバタイズされません。IP プレフィックス リストおよびルート マップを使用すると IP テナント サブネットは許可されますが、これらは別の設定手順を使用して実装されます。テナント サブネットをファブリックの外部にアドバタイズする場合は、次の設定手順を参照してください。

  1. [subnet properties] ウィンドウで、テナント サブネットのスコープを [Public Subnet] として設定します。

  2. オプション。[subnet properties] ウィンドウで、[Subnet Control] を [ND RA Prefix] として設定します。

  3. テナント ブリッジ ドメイン(BD)を外部レイヤ 3 Outside に関連付けます (L3Out)。

  4. テナント EPG と外部 EPG 間にコントラクト(プロバイダ/コンシューマ)の関連付けを作成します。

    BD サブネットを Public 範囲に設定し、BD をレイヤ 3 Out に関連付けると、BD サブネット プレフィックスの境界リーフに IP プレフィックスおよびルート マップの連続エントリが作成されます。

デフォルト ルートのアドバタイズ

デフォルト ルートのみを必要とするファブリックへの外部接続の場合、OSPF、EIGRP、および BGP の L3Out 接続をデフォルト ルートの起点とすることがサポートされます。外部ピアからデフォルト ルートが受信されると、この文書で説明されている中継エクスポート ルート制御に従って、このルートを別のピアに再配布できます。

デフォルト ルートは、デフォルト ルート リーク ポリシーを使用してアドバタイズすることもできます。このポリシーは、デフォルト ルートがルーティング テーブル内にあるか、または常にデフォルト ルートをアドバタイズすることがサポートされている場合、デフォルト ルートのアドバタイズをサポートします。デフォルト ルート リーク ポリシーは、L3Out 接続で設定されます。

デフォルト ルート リーク ポリシーを作成するときは、以下のガイドラインに従ってください:

  • BGP の場合、Always プロパティは適用されません。

  • BGP の場合、Scope プロパティを設定するときには、Outside を選択します。

  • OSPF の場合、範囲の値が Context だとタイプ 5 LSA が作成されるのに対し、Outside だとタイプ 7 LSA が作成されます。選択したは、L3Out で設定されたエリアのタイプによって異なります。エリア タイプが場合 定期的な 、範囲を設定します コンテキスト 。エリア タイプが場合 NSSA 、範囲を設定します 外部

  • EIGRP で、Scope プロパティを選択する場合には、Context を選択する必要があります。

MTU

Cisco ACI は、IP フラグメンテーションをサポートしていません。したがって、外部ルータへのレイヤ 3 Outside(L3Out)接続、または Inter-Pod Network(IPN)を介した multipod 接続を設定する場合は、MTU が両側で適切に設定されていることが重要です。ACICisco NX-OS、Cisco IOS などの一部のプラットフォームでは、設定された MTU 値は IP ヘッダーを考慮に入れています(結果として、最大パケット サイズは、ACI で 9216 バイト、NX-OS および IOS で 9000 バイトに設定されます)。ただし、IOS XR などの他のプラットフォームは、パケット ヘッダーのを除く MTU 値を設定します(結果として最大パケット サイズは 8986 バイトになります)。

各プラットフォームの適切な MTU 値については、それぞれの設定ガイドを参照してください。

CLI ベースのコマンドを使用して MTU をテストすることを強く推奨します。たとえば、Cisco NX-OS CLI で ping 1.1.1.1 df-bit packet-size 9000 source-interface ethernet 1/1 などのコマンドを使用します。

トランジット ルート制御

ルート トランジットは、インポートされるレイヤ 3 アウトサイド ネットワーク L3extOut プロファイル(l3extInstP)を通してトラフィックをインポートするために定義されます。異なるルート トランジットは、エクスポートされる別の l3extInstP を通してトラフィックをエクスポートするために定義されます。

ファブリック内の 1 つまたは複数のノードに複数の l3extOut ポリシーを配置できるので、プロトコルのさまざまな組み合わせがサポートされます。プロトコルの組み合わせはすべて、複数の l3extOut ポリシーを使用して 1 つのノードに配置することも、または複数の l3extOut ポリシーを使用して複数のノードに配置することも可能です。同じファブリック内の異なる l3extOut ポリシーに 3 つ以上のプロトコルを配置することもできます。

エクスポート ルート マップは、プレフィックス リストの一致から構成されます。各 プレフィックス リストは、VRF 内のブリッジ ドメイン(BD)パブリック サブネット プレフィクスと、外部にアドバタイズする必要のあるエクスポート プレフィクストから構成されます。

ルート制御ポリシーは、l3extOut ポリシーで定義され、l3extOut に関連付けられたプロパティおよび関係によって制御されます。APIC は l3extOutenforceRtctrl プロパティを使用して、ルート制御方向を適用します。デフォルトでは、エクスポートの制御を適用し、インポートのすべてを許可します。インポートおよびエクスポートされたルート(l3extSubnets)は、l3extInstP で定義されます。すべてのルートのデフォルト スコープはインポートです。これらは、プレフィックス ベースの EPG を形成するルートおよびプレフィックスです。

インポート ルート マップからのすべてのインポート ルートは、BGP および OSPF によってインポートを制御するために使用されます。エクスポート ルート マップからのすべてのエクスポート ルートは OSPF および BGP によってエクスポートを制御するために使用されます。

インポートとエクスポートのルート制御ポリシーは、異なるレベルで定義されます。IPv6 ではすべての IPv4 ポリシー レベルがサポートされます。l3extInstP および l3extSubnet MO で定義されている追加の関係でインポートを制御します。

デフォルト ルート リークは、l3extOut の下の l3extDefaultRouteLeakP MO の定義によって有効になります。

OSPF のエリアごと、BGP のピアごとに l3extDefaultRouteLeakP は Virtual Routing and Forwarding(VRF)範囲または L3extOut 範囲を有することができます。

次の設定ルールは、ルート制御を提供します。

  • rtctrlSetPref

  • rtctrlSetRtMetric

  • rtctrlSetRtMetricType

rtctrlSetComm MO の追加構文には以下が含まれています。

  • no-advertise

  • no-export

  • no-peer

BGP

ACI ファブリックは、外部ルータとの BGP ピアリングをサポートします。BGP ピアは l3extOut ポリシーに関連付けられており、l3extOut ごとに複数の BGP ピアを設定することができます。BGP は、l3extOut の下で bgpExtP MO を定義することにより l3extOut レベルで有効化できます。


(注)  

l3extOut ポリシーにルーティング プロトコル(たとえば、関連する VRF を含む BGP)が含まれる一方で、L3Out インターフェイスのプロファイルには必要な BGP インターフェイス設定の詳細が含まれます。いずれも BGP の有効化に必要です。

BGP ピアには、OSPF、EIGRP、接続されたインターフェイス、スタティック ルート、またはループバック経由で到達できます。外部ルータとのピアリングには iBGP または eBGP を使用できます。ファブリック内への外部ルートの配付には MP-BGP が使用されるため、外部ルータからの BGP ルート属性は保持されます。BGP は l3extOut に関連付けられた VRF に Ipv4 や IPv6 アドレス ファミリを有効にすることができます。スイッチ上で有効になるアドレス ファミリは、bgpPeerP ポリシーで l3extOut のために定義した IP アドレス タイプによって決まります。ポリシーは省略可能です。定義しない場合はデフォルトが使用されます。ポリシーはテナントに対して定義され、名前で参照される VRF によって使用できます。

ピア ポリシーを少なくとも 1 つのピアを定義して、境界リーフ(BL)の各スイッチでプロトコルを有効にする必要があります。ピア ポリシーは 2 つの場所で定義できます。

  • l3extRsPathL3OutAtt の下:送信元インターフェイスとして物理インターフェイスが使用されます。

  • l3extLNodeP の下:送信元インターフェイスとしてループバック インターフェイスが使用されます。

OSPF

接続を有効にして冗長性を提供するために、さまざまなホスト タイプが OSPF を必要とします。これらには、たとえばファブリック内および WAN へのレイヤ 3 中継として ACI ファブリックを使用するサービス ノード、外部ポッド、メインフレーム デバイスなどがあります。このような外部デバイスは、OSPF を実行している非境界リーフ スイッチを介してファブリックとピアリングします。デフォルト ルートは受信し、全域ルーティングには参加しないよう、OSPF エリアを NSSA(スタブ)エリアとして設定します。通常は、既存のルーティングの導入によって設定の変更が回避されるため、スタブ エリアの設定は必須ではありません。

l3extOutospfExtP 管理対象オブジェクトを設定して、OSPF を有効にします。BL スイッチ上で設定されている OSPF IP アドレス ファミリ バージョンは、OSPF インターフェイス IP アドレスに設定されているアドレス ファミリによって決まります。


(注)  

l3extOut ポリシーにルーティング プロトコル(たとえば、関連する VRF とエリア ID を含む OSPF)が含まれる一方で、レイヤ 3 外部インターフェイスのプロファイルには必要な OSPF インターフェイスの詳細が含まれます。いずれも OSPF のイネーブル化に必要です。

アドレス ファミリごとに設定可能な fvRsCtxToOspfCtxPol 関係を使用して、VRF レベルで OSPF ポリシーを設定します。設定していない場合、デフォルト パラメータが使用されます。

要求されるエリア プロパティ Ipv6 を公開する ospfExtP 管理対象オブジェクトで OSPF を設定します。
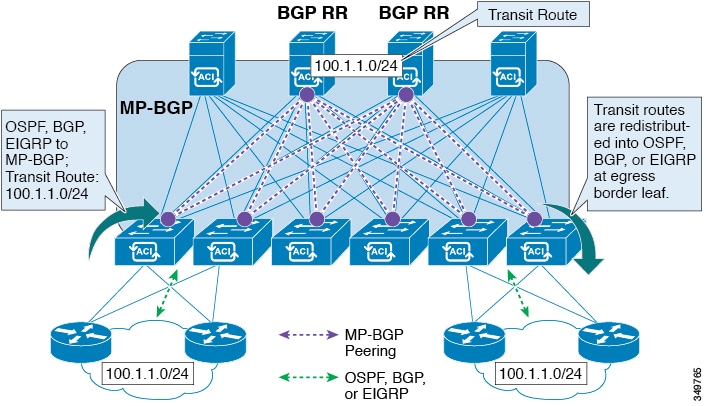
サブネットの範囲と集約コントロール

次のセクションでは、サブネットを作成するときに利用できるいくつかの範囲と集約に関するオプションについて説明します:

Export Route Control Subnet: コントロールは、ファブリック外の特定の中継ルートをアドバタイズします。これは中継ルートにのみ影響するもので、内部ルートやブリッジ ドメインで設定されるデフォルトのゲートウェイには影響しません。

このコントロールは、インポート ルート制御の強制が設定されている場合 (BGP でのみサポート)、ルートを Border Gateway Protocol (BGP) でファブリックにアドバタイズすることを可能にします。

External Subnets for the External EPG (セキュリティ インポート サブネットとも呼ばれる): このオプションは、ルーティング情報のファブリックへの出入りはコントロールしません。トラフィックがある外部 EPG から別の外部 EPG に、または内部 EPG に流れるようにするには、サブネットにはこのコントロールでマークを付ける必要があります。このコントロールを使用してサブネットにマークしなかった場合には、ある EPG から学習したルートが他の外部 EPG にもアドバタイズされますが、パケットはファブリックでドロップされます。パケットがドロップされるのは、APIC がホワイトリスト モデルで動作するからです。そのデフォルトの動作は、契約で明示的に許可されていない限り、EPG 間の全データ プレーン トラフィックをドロップするというものです。このホワイトリスト モデルは外部 EPG とアプリケーション EPG に適用されます。このオプションが設定されているセキュリティ ポリシーを使用する場合には、契約とセキュリティ プレフィックスを設定する必要があります。

Shared Route Control Subnet: VRF 間のリーキングの共有 L3Outs から学習されたサブネットは、他の VRF にアドバタイズされる前に、このコントロールでマークされる必要があります。APIC リリース 2.2(2e) 以降では、異なる VRF の共有 L3Outs は契約を使用して相互に通信できます。異なる VRF の共有 L3Outs 間の通信の詳細については、『Cisco APIC レイヤ 3 ネットワー キング構成定ガイド』を参照してください。

Shared Security Import Subnet: このコントロールは、共有 L3Out 学習ルートについては、[External Subnets for the External EPG] と同じです。トラフィックがある外部 EPG から別の外部 EPG に、または別の内部 EPG に流れるようにするには、サブネットにはこのコントロールでマークを付ける必要があります。このコントロールを使用してサブネットにマークしなかった場合には、ある EPG から学習したルートが他の外部 EPG にもアドバタイズされますが、パケットはファブリックでドロップされます。このオプションが設定されているセキュリティ ポリシーを使用する場合には、契約とセキュリティ プレフィックスを設定する必要があります。

Aggregate Export, Aggregate Import, and Aggregate Shared Routes: このオプションは、0.0.0.0/0 プレフィックスの前に 32 を追加します。現在、インポート/エクスポート ルート制御サブネットに集約できるのは、0.0.0.0/0 プレフィクスのみです。0.0.0.0/0 プレフィックスを集約すると、制御プロファイルを 0.0.0.0/0 ネットワークに適用することはできなくなります。

Aggregate Shared Route: このオプションは、共有ルート制御サブネットとしてマークされている任意のプレフィックスに使用できます。

Route Control Profile: ACI ファブリックは、ファブリックの内部と外部にアドバタイズされるルート用に、ルート マップの set 句もサポートします。ルート マップの set ルールは、ルート制御プロファイル ポリシーとアクション ルール プロファイルで設定されます。

プロパティ

OSPF

EIGRP

BGP

コミュニティの設定

×

×

標準コミュニティと拡張コミュニティをサポートします。

ルート タグ

対応

対応

×

BD のサブネットのみでサポートされます。中継プレフィックスには、常にタグ 4294967295 が割り当てられます。

優先順位

×

×

BGP ローカル プリファレンスを設定します。

メトリック

×

BGP に MED を設定し、EIGRP のメトリックを変更しますが、EIGRP 複合メトリックは指定できません。

メトリック タイプ

×

×

OSPF タイプ 1 と OSPF タイプ 2。

ルート制御プロファイル ポリシー

ACI ファブリックは、ファブリックの内部と外部にアドバタイズされるルート用に、ルート マップの set 句もサポートします。ルート マップの set ルールは、ルート制御プロファイル ポリシーとアクション ルール プロファイルで設定されます。

ACI は以下の set オプションをサポートします。

表 1. アクション ルール プロファイルのプロパティ(ルートマップ の set 句)

プロパティ

OSPF

EIGRP

BGP

コミュニティの設定

標準コミュニティと拡張コミュニティをサポートします。

追加のコミュニティを設定

標準コミュニティと拡張コミュニティをサポートします。

ルート タグ

対応

対応

BD のサブネットのみでサポートされます。中継プレフィックスには、常にタグ 4294967295 が割り当てられます。

優先順位

BGP ローカル プリファレンスを設定します。

メトリック

対応

対応

BGP の MED を設定します。EIGRP のメトリックを変更しますが、EIGRP 複合メトリックは指定できません。

メトリック タイプ

OSPF タイプ 1 と OSPF タイプ 2。

ルート プロファイル ポリシーは、レイヤ 3 Outside 接続の下に作成されます。ルート制御ポリシーは、以下のオブジェクトで参照できます。

  • テナント BD サブネット

  • テナント BD

  • 外部 EPG

  • 外部 EPG のインポート/エクスポート サブネット

以下に、BGP のインポート ルート制御を使用し、2 つの異なるレイヤ 2 Outside から学習した外部ルートのローカル プリファレンスを設定する例を示します。AS300 への外部接続用のレイヤ 3 Outside 接続は、インポート ルート制御を適用して設定されています。アクション ルール プロファイルの設定では、[Local Preference] ウィンドウの [Action Rule Profile] でローカル プリファレンスが 200 に設定されています。

レイヤ 3 Outside 接続の外部 EPG は、0.0.0.0/0 インポート集約ポリシーを使用してすべてのルートを許可するように設定されています。これは、インポート ルート制御が適用されていますが、どのプレフィックスもブロックされてはならないためです。ローカル プリファレンスの設定を許可するために、インポート ルート制御が適用されています。また、[Route Control Profile] ウィンドウの [External EPG] で [Action Rule Profile] を参照するルート プロファイルを使用して、別のインポート サブネット 151.0.1.0/24 が追加されています。

MP-BGP テーブルを表示するには、show ip bgp vrf overlay-1 コマンドを使用します。スパインの MP-BGP テーブルには、プレフィックス 151.0.1.0/24 とローカル プリファレンス 200、および BGP 300 レイヤ 3 Outside 接続の境界リーフの次のホップが表示されます。

default-import と default-export という、2 つの特殊なルート制御プロファイルがあります。名前 default-import および default-export を使用して設定すると、ルート制御プロファイルはインポートとエクスポート両方のレイヤ 3 Outside レベルで自動的に適用されます。default-import および default-export のルート制御プロファイルは、0.0.0.0/0 集約を使用して設定することはできません。

ルート制御プロファイルは、次の順序でファブリック ルートに適用されます。

  1. テナント BD サブネット

  2. テナント BD

  3. レイヤ 3 Outside

ルート制御プロファイルは、次の順序で中継ルートに適用されます。

  1. 外部 EPG プレフィックス

  2. 外部 EPG

  3. レイヤ 3 Outside

セキュリティ インポート ポリシー

本書で説明されているポリシーでは、ACI ファブリックの内外へのルーティング情報の交換、およびルートの制御とタグ付けに使用する方法を取り扱ってきました。ファブリックはホワイトリスト モデルで動作します。そのデフォルトの動作は、契約によって明示的に許可されていない限り、エンドポイント グループ間のすべてのデータプレーン トラフィックをドロップするというものです。このホワイトリスト モデルは外部 EPG とテナント EPG に適用されます。

中継トラフィックの場合、テナント トラフィックとは、セキュリティ ポリシーの設定方法と実装方法が少し異なります。

中継セキュリティ ポリシー

  • プレフィックス フィルタリングを使用します。

  • リリース 2.0(1m) 以降では、Ethertype、プロトコル、L4 ポート、および TCP フラグ フィルタのサポートが利用できるようになりました。

  • セキュリティ インポート サブネット(プレフィックス)と外部 EPG で設定されたコントラクトを使用して実装されます。

テナント EPG セキュリティ ポリシー

  • プレフィックス フィルタリングは使用しないでください。

  • Ethertype、プロトコル、L4 ポート、および TCP フラグ フィルタをサポートします。

  • テナント EPG←→EPG およびテナント EPG←→外部 EPG でサポートされます。

外部プレフィックス ベースの EPG 間に契約が存在しない場合、トラフィックはドロップされます。2 つの外部 Epg の間のトラフィックを許可するには、契約とセキュリティ プレフィックスを設定する必要があります。プレフィックス フィルタリングのみがサポートされるため、契約ではデフォルト フィルタを使用できます。

外部 L3Out 接続契約

L3Out 接続が展開されているすべてのリーフ ノードでは、L3Out 接続のプレフィックスの結合がプログラムされます。3 つ以上の L3Out 接続が展開されている場合、集約ルール 0.0.0.0/0 を使用すると、契約のない L3Out 接続間でもトラフィックのフローが許可されます。

L3Out インスタンス プロファイル (instP) で、プロバイダーとコンシューマの契約の関連づけとセキュリティ インポート サブネットを設定します。

セキュリティ インポート サブネットが設定されており、集約ルール、0.0.0.0/0 がサポートされている場合、セキュリティ インポート サブネットは ACL タイプのルールに従います。セキュリティ インポート サブネットのルール 10.0.0.0/8 は、 10.0.0.0~10.255.255.255 の範囲のすべてのアドレスに適合します。ルート制御サブネットで許可されているプレフィックスに対して正確なプレフィックス照合を設定する必要はありません。

3 つ以上の L3Out 接続が同じ VRF 内に設定されている場合は、ルールの結合が問題となるため、セキュリティ インポート サブネットを設定するときに注意する必要があります。

同じ L3Out で入出力する中継トラフィック フローは、0.0.0.0/0 セキュリティ インポート サブネットを設定すると、ポリシーによってドロップされます。この動作は、ダイナミックまたはスタティック ルーティングに当てはまります。この動作を防ぐためには、より詳細なサブネットを定義してください。

トランジット ルーティングの設定

トランジット ルーティングの概要

このトピックでは、CiscoAPIC を使用する際のトランジット ルーティングを設定する方法の一般的な例を説明します。

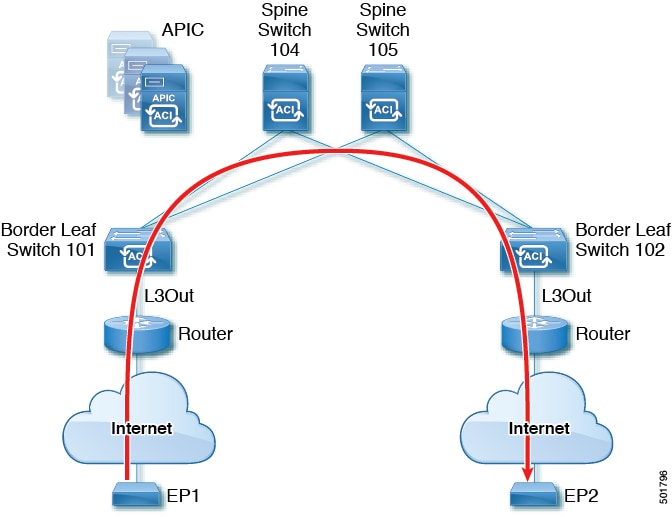
この章にある例では、次のトポロジを使用します。

図 7.

この章の例では、Cisco ACI ファブリックには APIC クラスタによって制御される 2 個のリーフ スイッチと 2 個のスパイン スイッチがあります。境界リーフ スイッチ 101 と 102 には L3Out があり、2 tのルータに接続することでインターネットにも接続しています。この例の目標は、2 つの L3Out を通して、インターネット上の EP 1 から EP2 へ、ファブリック内外をトラフィックが行き来できるようにすることです。

この例では、両方の L3Out に関連付けられているテナントは、t1 と、VRF がつく v1 です。

L3Out を設定する前に、ノード、ポート、機能プロファイル、AEP、レイヤ 3 ドメインを設定します。BGP ルート リフレクタとして 104 と 105 スパイン スイッチを設定する必要があります。

トランジット ルーティングの設定には、次のコンポーネントの定義が含まれます。

  1. テナントおよび VRF

  2. リーフ 101 と 102 上のノードおよびインターフェイス

  3. 各 L3Out のプライマリ ルーティング プロトコル(境界リーフ スイッチと外部ルータ間のルートの交換に使用。この例では BGP)

  4. 各 L3Out のルーティング プロトコルの接続性(プライマリ プロトコルへの到達可能性情報の提供。この例では、OSPF)

  5. 2 個の外部 EPG

  6. 1 個のルート マップ

  7. 少なくとも 1 つのフィルタと 1 つのコントラクト

  8. 外部 EPG とコントラクトを関連付ける


(注)  

トランジット ルーティングの注意事項については、中継ルーティングのガイドライン を参照してください。


次の表では、この章で使用される名前を一覧にしています。

プロパティ

ノード 101 の L3Out1 の名前

ノード 102 の L3Out2 の名前

テナント

t1

t1

VRF

v1

v1

ノード

ルータ ID 11.11.11.103 を持つ nodep1

ルータ ID 22.22.22.203 を持つ nodep2

OSPF インターフェイス

Eth/1/3ifp1

Eth/1/3ifp2

BPG ピア アドレス

15.15.15.2/24

25.25.25.2/24

外部 EPG

192.168.1.0/24extnw1

192.168.2.0/24extnw2

ルート マップ

Ctx1 を持つ rp1 とルートの宛先 192.168.1.0/24

ctx2 を持つ rp2 とルートの宛先 192.168.2.0/24

フィルタ

http-filter

http-filter

コントラクト

extnw1 によって提供される httpCtrct

extnw2 によって消費される httpCtrct

REST API を使用したトランジット ルーティングの設定

次の手順では、テナントのトランジット ルーティングを設定する方法を説明します。この例では、別のルータにそれぞれ接続された 2 つの境界リーフ スイッチで、1 つの VRF 内に 2 つの L3Out を展開します。

始める前に

  • ノード、ポート、AEP、機能プロファイル、レイヤ 3 ドメインを設定します。

  • 外部ルーテッド ドメインを作成し、L3Out のインターフェイスに関連付けます。

  • ファブリック内でルートを伝播させるために、BGP ルート リフレクタ ポリシーを設定します。

これらの前提条件の XML の例については、REST API の例: L3Out の前提条件 を参照してください。

手順


ステップ 1

テナントおよび VRF を設定します。

この例ではテナント t1 および VRF v1 を設定します。VRF はまだ展開されていません。

例:

<fvTenant  name="t1">
    <fvCtx name="v1"/>
</fvTenant>
ステップ 2

ノードおよびインターフェイスを設定します。

この例では、2 つの境界リーフ スイッチで、テナント t1 と VRF v1 に 2 つの L3Outs を設定します。VRF は、レイヤ 3 ドメイン dom1 です。

  • 最初の L3Out はノード 101 上にあり、nodep1 という名前です。ノード 101 はルータ ID 11.11.11.103 で設定されます。ルーテッド インターフェイス ifp1eth1/3 にあり、IP アドレス 12.12.12.3/24 です。

  • 2 番目の L3Out が ノード 102 上にあり、nodep2 という名前です。ノード 102 はルータ ID 22.22.22.203 に設定されています。IP アドレス 、23.23.23.1/24 を持つ eth1/3 でルーテッド インターフェイス ifp2 があります。

例:

<l3extOut name="l3out1">
    <l3extRsEctx tnFvCtxName="v1"/>
    <l3extLNodeP name="nodep1">
        <l3extRsNodeL3OutAtt rtrId="11.11.11.103" tDn="topology/pod-1/node-101"/>
        <l3extLIfP name="ifp1"/>
        <l3extRsPathL3OutAtt addr="12.12.12.3/24" ifInstT="l3-port" tDn="topology/pod-1/paths-101/pathep-[eth1/3]"/>
        </l3extLIfP>
    </l3extLNodeP>
    <l3extRsL3DomAtt tDn="uni/l3dom-dom1"/>
</l3extOut>
<l3extOut name="l3out2">
    <l3extRsEctx tnFvCtxName="v1"/>
    <l3extLNodeP name="nodep2">
        <l3extRsNodeL3OutAtt rtrId="22.22.22.203" tDn="topology/pod-1/node-102"/>
        <l3extLIfP name="ifp2"/>
        <l3extRsPathL3OutAtt addr="23.23.23.3/24" ifInstT="l3-port" tDn="topology/pod-1/paths-102/pathep-[eth1/3]"/>
        </l3extLIfP>
    </l3extLNodeP>
    <l3extRsL3DomAtt tDn="uni/l3dom-dom1"/>
</l3extOut>
ステップ 3

両方の境界リーフ スイッチのルーティング プロトコルを設定します。

この例では、両方の境界リーフ スイッチに対して、ASN 100 でプライマリ ルーティング プロトコルとして BGP を設定します。BGP ピア 15.15.15.2 を持つノード 101 と BGP ピア 25.25.25.2 を持つノード102を設定します。

例:

<l3extOut name="l3out1">
    <l3extLNodeP name="nodep1">
        <bgpPeerP addr="15.15.15.2/24"
            <bgpAsP asn="100"/>
        </bgpPeerP>
    </l3extLNodeP>
</l3extOut>

<l3extOut name="l3out2">
    <l3extLNodeP name="nodep2">
        <bgpPeerP addr="25.25.25.2/24"
            <bgpAsP asn="100"/>
        </bgpPeerP>
    </l3extLNodeP>
</l3extOut>
ステップ 4

接続ルーティング プロトコルを設定します。

この例では、定期的なエリア ID 0.0.0.0 で両方の L3Outs に対して通信プロトコルとして OSPF を設定します 。

例:

<l3extOut name="l3out1">
    <ospfExtP areaId="0.0.0.0" areaType="regular"/>
    <l3extLNodeP name="nodep1">
        <l3extLIfP name="ifp1">
            <ospfIfP/>
        <l3extIfP>
    <l3extLNodeP>
</l3extOut>
<l3extOut name="l3out2">
    <ospfExtP areaId="0.0.0.0" areaType="regular"/>
    <l3extLNodeP name="nodep2">
        <l3extLIfP name="ifp2">
            <ospfIfP/>
        <l3extIfP>
    <l3extLNodeP>
</l3extOut>
ステップ 5

外部 EPG を設定します。

この例では、ノード 101 上の外部ネットワーク extnw1 としてネットワーク 192.168.1.0/24 と、ノード 102 上の外部ネットワーク extnw2 として 192.168.2.0/24 を設定します。また、ルート制御プロファイル rp1 および rp2.と外部 EPG を関連付けます。

例:

<l3extOut name="l3out1">
     <l3extInstP name="extnw1">
          <l3extSubnet ip="192.168.1.0/24" scope="import-security"/>
          <l3extRsInstPToProfile direction="export" tnRtctrlProfileName="rp1"/>
    </l3extInstP> 
</l3extOut>
<l3extOut name="l3out2">
     <l3extInstP name="extnw2">
          <l3extSubnet ip="192.168.2.0/24" scope="import-security"/>
          <l3extRsInstPToProfile direction="export" tnRtctrlProfileName="rp2"/>
    </l3extInstP> 
</l3extOut>
 
ステップ 6

オプション。ルート マップを設定します。

この例では、インバウンドおよびアウト バウンド方向で各 BGP ピアのルート マップを設定します。L3out1 では、ルート マップ rp1192.168.1.0/24 のインポート宛先に一致するルートに適用され、ルート マップ rp2192.168.2.0/24 のエクスポート宛先に一致するルートに適用されます。L3out2 では、ルート マップの方向を反転します。

例:

<fvTenant name="t1">
    <rtctrlSubjP name="match-rule1">
        <rtctrlMatchRtDest ip="192.168.1.0/24" />
    </rtctrlSubjP>
    <rtctrlSubjP name="match-rule2">
        <rtctrlMatchRtDest ip="192.168.2.0/24" />
    </rtctrlSubjP>
    <l3extOut name="l3out1">
        <rtctrlProfile name="rp1">
            <rtctrlCtxP name="ctxp1" action="permit" order="0">
                <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule1" />
            </rtctrlCtxP>
        </rtctrlProfile>
        <rtctrlProfile name="rp2">
            <rtctrlCtxP name="ctxp1" action="permit" order="0">
                <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule2" />
            </rtctrlCtxP>
        </rtctrlProfile>
        <l3extInstP name="extnw1">
            <l3extRsInstPToProfile direction="import" tnRtctrlProfileName="rp1" />
            <l3extRsInstPToProfile direction="export" tnRtctrlProfileName="rp2" />
        </l3extInstP>
    </l3extOut>
    <l3extOut name="l3out2">
        <rtctrlProfile name="rp1">
            <rtctrlCtxP name="ctxp1" action="permit" order="0">
                <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule1" />
            </rtctrlCtxP>
        </rtctrlProfile>
        <rtctrlProfile name="rp2">
            <rtctrlCtxP name="ctxp1" action="permit" order="0">
                <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule2" />
            </rtctrlCtxP>
        </rtctrlProfile>
        <l3extInstP name="extnw2">
            <l3extRsInstPToProfile direction="import" tnRtctrlProfileName="rp2" />
            <l3extRsInstPToProfile direction="export" tnRtctrlProfileName="rp1" />
        </l3extInstP>
    </l3extOut>
</fvTenant>
ステップ 7

フィルタおよびコントラクトを作成し、EPG が通信できるようにします。

この例では、フィルタ http-filter とコントラクト httpCtrct を設定します。外部 EPG およびアプリケーション EPG は、それぞれプロバイダおよびコンシューマとして、すでにコントラクト httpCtrct と関連付けられています。

例:

<vzFilter name="http-filter">
    <vzEntry  name="http-e" etherT="ip" prot="tcp"/>
</vzFilter>
<vzBrCP name="httpCtrct" scope="context">
    <vzSubj name="subj1">
        <vzRsSubjFiltAtt tnVzFilterName="http-filter"/>
    </vzSubj>
</vzBrCP>
ステップ 8

コントラクトと外部 EPG を関連付けます。

この例では、外部 EPG extnw1 をプロバイダとして、外部 EPG extnw2 をコントラクト httpCtrct のコンシューマとして関連付けます。

 <l3extOut name="l3out1">
    <l3extInstP name="extnw1">
        <fvRsProv tnVzBrCPName="httpCtrct"/>
    </l3extInstP>
</l3extOut>
<l3extOut name="l3out2">
    <l3extInstP name="extnw2">
        <fvRsCons tnVzBrCPName="httpCtrct"/>
    </l3extInstP>
</l3extOut>

REST API の例: 中継ルーティング

次の例では、REST API を使用して、2 つの境界リーフ スイッチで 2 つの L3Outs を設定します。

<?xml version="1.0" encoding="UTF-8"?>
<!-- api/policymgr/mo/.xml -->
<polUni>
    <fvTenant name="t1">
        <fvCtx name="v1"/>
        <l3extOut name="l3out1">
            <l3extRsEctx tnFvCtxName="v1"/>
            <l3extLNodeP name="nodep1">
                <bgpPeerP addr="15.15.15.2/24">
                    <bgpAsP asn="100"/>
                </bgpPeerP>
                <l3extRsNodeL3OutAtt rtrId="11.11.11.103" tDn="topology/pod-1/node-101"/>
                <l3extLIfP name="ifp1">
                    <l3extRsPathL3OutAtt addr="12.12.12.3/24" ifInstT="l3-port" tDn="topology/pod-1/paths-101/pathep-[eth1/3]" />
                    <ospfIfP/>
                </l3extLIfP>
            </l3extLNodeP>
            <l3extInstP name="extnw1">
                <l3extSubnet ip="192.168.1.0/24" scope="import-security"/>
                <l3extRsInstPToProfile direction="import" tnRtctrlProfileName="rp1"/>
                <l3extRsInstPToProfile direction="export" tnRtctrlProfileName="rp2"/>
                <fvRsProv tnVzBrCPName="httpCtrct"/>
            </l3extInstP>
            <bgpExtP/>
            <ospfExtP areaId="0.0.0.0" areaType="regular"/>
            <l3extRsL3DomAtt tDn="uni/l3dom-dom1"/>
            <rtctrlProfile name="rp1">
                <rtctrlCtxP name="ctxp1" action="permit" order="0">
                    <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule1"/>
                </rtctrlCtxP>
            </rtctrlProfile>
            <rtctrlProfile name="rp2">
                <rtctrlCtxP name="ctxp1" action="permit" order="0">
                    <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule2"/>
                </rtctrlCtxP>
            </rtctrlProfile>
        </l3extOut>
        <l3extOut name="l3out2">
            <l3extRsEctx tnFvCtxName="v1"/>
            <l3extLNodeP name="nodep2">
                <bgpPeerP addr="25.25.25.2/24">
                    <bgpAsP asn="100"/>
                </bgpPeerP>
                <l3extRsNodeL3OutAtt rtrId="22.22.22.203" tDn="topology/pod-1/node-102" />
                <l3extLIfP name="ifp2">
                    <l3extRsPathL3OutAtt addr="23.23.23.3/24" ifInstT="l3-port" tDn="topology/pod-1/paths-102/pathep-[eth1/3]" />
                    <ospfIfP/>
                </l3extLIfP>
            </l3extLNodeP>
            <l3extInstP name="extnw2">
                <l3extSubnet ip="192.168.2.0/24" scope="import-security"/>
                <l3extRsInstPToProfile direction="import" tnRtctrlProfileName="rp2"/>
                <l3extRsInstPToProfile direction="export" tnRtctrlProfileName="rp1"/>
                <fvRsCons tnVzBrCPName="httpCtrct"/>
            </l3extInstP>
            <bgpExtP/>
            <ospfExtP areaId="0.0.0.0" areaType="regular"/>
            <l3extRsL3DomAtt tDn="uni/l3dom-dom1"/>
            <rtctrlProfile name="rp1">
                <rtctrlCtxP name="ctxp1" action="permit" order="0">
                    <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule1"/>
                </rtctrlCtxP>
            </rtctrlProfile>
            <rtctrlProfile name="rp2">
                <rtctrlCtxP name="ctxp1" action="permit" order="0">
                    <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule2"/>
                </rtctrlCtxP>
            </rtctrlProfile>
        </l3extOut>
        <rtctrlSubjP name="match-rule1">
            <rtctrlMatchRtDest ip="192.168.1.0/24"/>
        </rtctrlSubjP>
        <rtctrlSubjP name="match-rule2">
            <rtctrlMatchRtDest ip="192.168.2.0/24"/>
        </rtctrlSubjP>
        <vzFilter name="http-filter">
            <vzEntry name="http-e" etherT="ip" prot="tcp"/>
        </vzFilter>
        <vzBrCP name="httpCtrct" scope="context">
            <vzSubj name="subj1">
                <vzRsSubjFiltAtt tnVzFilterName="http-filter"/>
            </vzSubj>
        </vzBrCP>
    </fvTenant>
</polUni>

NX-OS スタイル CLI を使用したトランジット ルーティングの設定

次の手順では、テナントのトランジット ルーティングを設定する方法を説明します。この例では、別々にルータに接続された 2 つの境界リーフ スイッチ上の 1 個の VRF で、2 個の L3Outs を展開します。

始める前に

  • ノード、ポート、AEP、機能プロファイル、レイヤ 3 ドメインを設定します。

  • 使用して VLAN ドメイン設定、 vlan ドメイン ドメイン および vlan vlan 範囲 コマンド。

  • BGP ルート リフレクタ ポリシーを設定し、ファブリック内でルーテッドを伝達します。

これらの前提条件のコマンド例については、NX-OS スタイル CLI の例: L3Out の前提条件 を参照してください。

手順


ステップ 1

テナントおよび VRF を設定します。

この例では VRF v1 でテナント t1 を設定します。VRF はまだ展開されていません。

例:

apic1# configure
apic1(config)# tenant t1
apic1(config-tenant)# vrf context v1
apic1(config-tenant-vrf)# exit
apic1(config-tenant)# exit
ステップ 2

ノードおよびインターフェイスを設定します。

この例では、2 つの境界リーフ スイッチでテナント t1 の 2 つの L3Outs を設定します。

  • 最初の L3Out はノード 101 上にあり、nodep1 という名前です。ノード 101 はルータ ID 11.11.11.103 で設定されます。ルーテッド インターフェイス ifp1eth1/3 にあり、IP アドレス 12.12.12.3/24 です。

  • 2 番目の L3Out が ノード 102 上にあり、nodep2 という名前です。ノード 102 はルータ ID 22.22.22.203 で設定されます。ルーテッド インターフェイス ifp2eth1/3 に存在し、IP アドレスは 23.23.23.1/24 です。

例:

apic1(config)# leaf 101
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# router-id 11.11.11.103
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1 
apic1(config-leaf-if)# no switchport 
apic1(config-leaf-if)# vrf member tenant t1 vrf v1 
apic1(config-leaf-if)# ip address 12.12.12.3/24
apic1(config-leaf-if)# exit
apic1(config-leaf)# exit
apic1(config)# leaf 102
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# router-id 22.22.22.203
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1 
apic1(config-leaf-if)# no switchport 
apic1(config-leaf-if)# vrf member tenant t1 vrf v1 
apic1(config-leaf-if)# ip address 23.23.23.3/24
apic1(config-leaf-if)# exit
apic1(config-leaf)# exit
ステップ 3

両方のリーフ スイッチのルーティング プロトコルを設定します。

この例では、両方の境界リーフ スイッチに対して、ASN 100 でプライマリ ルーティング プロトコルとして BGP を設定します。BGP ピア 15.15.15.2 を持つノード 101 と BGP ピア 25.25.25.2 を持つノード102を設定します。

例:

apic1(config)# leaf 101
apic1(config-leaf)# router bgp 100 
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1 
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit
apic1(config)# leaf 102
apic1(config-leaf)# router bgp 100 
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1 
apic1(config-leaf-bgp-vrf)# neighbor 25.25.25.2
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit
ステップ 4

接続ルーティング プロトコルを設定します。

この例では、定期的なエリア ID 0.0.0.0 で両方の L3Outs に対して通信プロトコルとして OSPF を設定します 。

例:


apic1(config)# leaf 101
apic1(config-leaf)# router ospf default
apic1(config-leaf-ospf)# vrf member tenant t1 vrf v1 
apic1(config-leaf-ospf-vrf)# area 0.0.0.0 loopback 40.40.40.1
apic1(config-leaf-ospf-vrf)# exit
apic1(config-leaf-ospf)# exit
apic1(config-leaf)# exit
apic1(config)# leaf 102
apic1(config-leaf)# router ospf default
apic1(config-leaf-ospf)# vrf member tenant t1 vrf v1 
apic1(config-leaf-ospf-vrf)# area 0.0.0.0 loopback 60.60.60.1
apic1(config-leaf-ospf-vrf)# exit
apic1(config-leaf-ospf)# exit
apic1(config-leaf)# exit
ステップ 5

外部 EPG を設定します。

この例では、ネットワーク 192.168.1.0/24 をノード 101 上の外部ネットワーク extnw1 として、ネットワーク 192.168.2.0/24 をノード 102 上の外部ネットワーク extnw2 として設定します。

例:

apic1(config)# tenant t1 
apic1(config-tenant)# external-l3 epg extnw1
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# match ip 192.168.1.0/24
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# external-l3 epg extnw2
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# match ip 192.168.2.0/24
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 101
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# external-l3 epg extnw1
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# exit
apic1(config)# leaf 102
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# external-l3 epg extnw2
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# exit
ステップ 6

オプション。ルート マップを設定します。

この例では、インバウンドおよびアウト バウンド方向で各 BGP ピアのルート マップを設定します。

例:

例:

apic1(config)# leaf 101
apic1(config-leaf)# template route group match-rule1 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.1.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# template route group match-rule2 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.2.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# vrf context tenant t1 vrf v1
apic1(config-leaf-vrf)# route-map rp1
apic1(config-leaf-vrf-route-map)# match route group match-rule1 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# route-map rp2
apic1(config-leaf-vrf-route-map)# match route group match-rule2 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# router bgp 100
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp1 in
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp2 out
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit

apic1(config)# leaf 102
apic1(config-leaf)# template route group match-rule1 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.1.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# template route group match-rule2 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.2.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# vrf context tenant t1 vrf v1
apic1(config-leaf-vrf)# route-map rp1
apic1(config-leaf-vrf-route-map)# match route group match-rule2 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# route-map rp2
apic1(config-leaf-vrf-route-map)# match route group match-rule1 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# router bgp 100
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1
apic1(config-leaf-bgp-vrf)# neighbor 25.25.25.2
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp2 in
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp1 out
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit
ステップ 7

フィルタ(アクセス リスト)およびコントラクトを作成し、EPG が通信できるようにします。

例:

apic1(config)# tenant t1
apic1(config-tenant)# access-list http-filter
apic1(config-tenant-acl)# match ip
apic1(config-tenant-acl)# match tcp dest 80
apic1(config-tenant-acl)# exit
apic1(config-tenant)# contract httpCtrct
apic1(config-tenant-contract)# scope vrf 
apic1(config-tenant-contract)# subject subj1
apic1(config-tenant-contract-subj)# access-group http-filter both 
apic1(config-tenant-contract-subj)# exit
apic1(config-tenant-contract)# exit
apic1(config-tenant)# exit
ステップ 8

コントラクトを設定し、EPG に関連付けます。

例:

apic1(config)# tenant t1
apic1(config-tenant)# external-l3 epg extnw1 
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# contract provider httpCtrct 
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# external-l3 epg extnw2 
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# contract consumer httpCtrct 
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# exit
apic1(config)#

例:中継ルーティング

この例では、中継ルーティングのマージされた設定を提供します。設定は別々のルータに接続されている 2 個の障壁リーフ スイッチで、2 つの L3Outs を持つ単一のテナントと VRF のためにあります。

apic1# configure
apic1(config)# tenant t1
apic1(config-tenant)# vrf context v1
apic1(config-tenant-vrf)# exit
apic1(config-tenant)# exit

apic1(config)# leaf 101  
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# router-id 11.11.11.103
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1 
apic1(config-leaf-if)# no switchport 
apic1(config-leaf-if)# vrf member tenant t1 vrf v1 
apic1(config-leaf-if)# ip address 12.12.12.3/24
apic1(config-leaf-if)# exit
apic1(config-leaf)# router bgp 100 
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1 
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# router ospf default 
apic1(config-leaf-ospf)# vrf member tenant t1 vrf v1 
apic1(config-leaf-ospf-vrf)# area 0.0.0.0 loopback 40.40.40.1
apic1(config-leaf-ospf-vrf)# exit
apic1(config-leaf-ospf)# exit
apic1(config-leaf)# exit

apic1(config)# leaf 102
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# router-id 22.22.22.203
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1 
apic1(config-leaf-if)# no switchport 
apic1(config-leaf-if)# vrf member tenant t1 vrf v1 
apic1(config-leaf-if)# ip address 23.23.23.3/24
apic1(config-leaf-if)# exit
apic1(config-leaf)# router bgp 100
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1 
apic1(config-leaf-bgp-vrf)# neighbor 25.25.25.2/24
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# router ospf default
apic1(config-leaf-ospf)# vrf member tenant t1 vrf v1 
apic1(config-leaf-ospf-vrf)# area 0.0.0.0 loopback 60.60.60.3
apic1(config-leaf-ospf-vrf)# exit
apic1(config-leaf-ospf)# exit
apic1(config-leaf)# exit

apic1(config)# tenant t1
apic1(config-tenant)# external-l3 epg extnw1
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# match ip 192.168.1.0/24
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# external-l3 epg extnw2
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# match ip 192.168.2.0/24
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# exit

apic1(config)# leaf 101 
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# external-l3 epg extnw1
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# exit
apic1(config)# leaf 102
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# external-l3 epg extnw2
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# exit

apic1(config)# leaf 101
apic1(config-leaf)# template route group match-rule1 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.1.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# template route group match-rule2 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.2.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# vrf context tenant t1 vrf v1
apic1(config-leaf-vrf)# route-map rp1
apic1(config-leaf-vrf-route-map)# match route group match-rule1 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# route-map rp2
apic1(config-leaf-vrf-route-map)# match route group match-rule2 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# router bgp 100
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp1 in
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp2 out
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit

apic1(config)# leaf 102
apic1(config-leaf)# template route group match-rule1 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.1.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# template route group match-rule2 tenant t1
apic1(config-route-group)# ip prefix permit 192.168.2.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# vrf context tenant t1 vrf v1
apic1(config-leaf-vrf)# route-map rp1
apic1(config-leaf-vrf-route-map)# match route group match-rule1 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# route-map rp2
apic1(config-leaf-vrf-route-map)# match route group match-rule2 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# router bgp 100
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1
apic1(config-leaf-bgp-vrf)# neighbor 25.25.25.2
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp2 in
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp1 out
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit

apic1(config)# tenant t1 
apic1(config-tenant)# access-list http-filter
apic1(config-tenant-acl)# match ip
apic1(config-tenant-acl)# match tcp dest 80
apic1(config-tenant-acl)# exit
apic1(config-tenant)# contract httpCtrct
apic1(config-tenant-contract)# scope vrf 
apic1(config-tenant-contract)# subject http-subj
apic1(config-tenant-contract-subj)# access-group http-filter both 
apic1(config-tenant-contract-subj)# exit
apic1(config-tenant-contract)# exit
apic1(config-tenant)# exit

apic1(config)# tenant t1
apic1(config-tenant)# external-l3 epg extnw1 
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# contract provider httpCtrct 
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# external-l3 epg extnw2 
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# contract consumer httpCtrct 
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# exit
apic1(config)#

GUI を使用した中継ルーティングの設定

これらの手順は、テナントの中継ルーティングを設定する方法を示しています。この例では、2 つの L3Outs を、1 つの VRF 内、2 つの境界リーフ スイッチ上に展開します。スイッチは別々のルータに接続されています。

テナントと VRF を作成する手順を除き、これらの手順を 2 回繰り返して、同じテナントと VRF の下に 2 つの L3Out を作成します。

サンプルの名前については、中継 ACI ファブリックのルーティングを参照してください。。

始める前に

  • ノード、ポート、AEP、機能プロファイル、レイヤ 3 ドメインを設定します。

  • 外部ルーテッド ドメインを作成し、L3Out のインターフェイスに関連付けます。

  • ファブリック内でルートを伝播させるための、BGP ルート リフレクタ ポリシーを設定します。

手順


ステップ 1

テナントと VRF を作成するには、メニュー バーで、Tenants > Add Tenant を選択し、Create Tenant ダイアログボックスで、次のタスクを実行します:

  1. Name フィールドに、テナント名を入力します。

  2. In the VRF Name フィールドに、VRF 名を入力します。

  3. Submit をクリックします。

(注)   

この手順の後の手順は 2 回実行して、中継ルーティングのための同じテナントと VRF に 2 つの L3Out を作成します。

ステップ 2

L3Out の作成を開始するには、Navigation ウィンドウで、TenantNetworking を展開し、以下の手順を実行します:

  1. External Routed Networks を右クリックして、Create Routed Outside を選択します。

  2. Name フィールドに、L3Out の名前を入力します。

  3. VRF ドロップダウンリストから、先ほど作成した VRF を選択します。

  4. External Routed Domain ドロップダウンリストで、先ほど作成した、外部ルーテッド ドメインを選択します。

  5. ルーテッド プロトコルのチェックボックスがある領域で、目的のプロトコル (BGP、OSPF、または EIGRP) をオンにします。

    この章の例では、BGP および OSPF を選択します。

    選択するプロトコルに応じて、設定する必要のあるプロパティに入力します。

  6. OSPF を有効にした場合は、OSPF の詳細を入力します。

    この章の例では、OSPF エリア 0 を使用し、Regular area に入力します。

  7. + アイコンをクリックして Nodes and Interfaces Protocol Profiles を展開します。

  8. Name フィールドに、名前を入力します

  9. + アイコンをクリックして Nodes を展開します。

  10. Node ID フィールドのドロップダウンリストから、L3Out のノードを選択します。

  11. Router ID フィールドで、ルータ ID (L3Out に接続されているルータの IPv4 または IPv6 アドレス) を入力します。

  12. (任意) ループバック アドレスに別の IP アドレスを設定することができます。Use Router ID as Loopback Address をオフにし、Loopback Addresses を展開し、IP アドレスを入力し、Update をクリックします。

  13. Select Node ダイアログボックスで、OK をクリックします。

ステップ 3

BGP を有効にしている場合には、+ アイコンをクリックして BGP Peer Connectivity Profiles を展開し、次の手順を実行します:

  1. Peer Address フィールドに、BGP ピアのアドレスを入力します。

  2. Local-AS Number フィールドに、BGP AS 番号を入力します。

  3. OK をクリックします。

ステップ 4

+ アイコンをクリックして Interface Profiles (OSPF を有効にしていた場合には OSPF Interface Profiles) を展開し、次のアクションを実行します:

  1. Name フィールドに、インターフェイス プロファイルの名前を入力します。

  2. Next をクリックします。

  3. Protocol Profiles ダイアログボックスの OSPF Policy フィールドで、OSPF ポリシーを選択します。

  4. Next をクリックします。

  5. + アイコンをクリックして Routed Interfaces を展開します。

  6. Select Routed Interface ダイアログボックスで、Node ドロップダウンリストからノードを選択します。

  7. Path ドロップダウンリストから、インターフェイスのパスを選択します。

  8. IPv4 Primary/IPv6 Preferred Address フィールドに、インターフェイスの IP アドレスとネットワーク マスクを入力します。

    (注)   

    IPv6 を設定するには、Link-local Address フィールドにリンクローカル アドレスを入力します。

  9. OK (Select Routed Interface ダイアログボックス) をクリックします。

  10. OK (Create Interface Profile ダイアログボックス) をクリックします。

ステップ 5

[Create Node Profile] ダイアログボックスで、[OK] をクリックします。

ステップ 6

[Create Routed Outside] ダイアログボックスで、[Next] をクリックします。

ステップ 7

External EPG Networks タブで、Create Route Profiles をクリックします。

ステップ 8

+ アイコンをクリックして Route Profiles を展開し、次のアクションを実行します:

  1. Name フィールドに、ルート マップ名を入力します。

  2. Type を選択します。

    この例では、デフォルトの Match Prefix AND Routing Policy のままにします。

  3. + アイコンをクリックして Contexts を展開し、ルート マップのルート コンテキストを作成します。

  4. プロファイル コンテキストの順序と名前を入力します。

  5. このコンテキストで実行されるアクションとして、Deny または Permit を選択します。

  6. (任意) Set Rule フィールドで、Create Set Rules for a Route Map を選択します。

    セット ルールのための名前を入力し、ルールで使用するオブジェクトをクリックし、Finish をクリックします。

  7. Associated Matched Rules フィールドで、+ アイコンをクリックしてルート マップの一致ルールを作成します。

  8. 一致ルールの名前を入力し、ルールで一致させる対象として Match Regex Community TermsMatch Community Terms、または Match Prefix を入力します。

  9. ルール名をクリックして、Update をクリックします。

  10. Create Match Rule ダイアログボックスで、Submit をクリックし、Update をクリックします。

  11. Create Route Control Context ダイアログボックスで、OK をクリックします。

  12. Create Route Map ダイアログボックスで、OK をクリックします。

ステップ 9

+ アイコンをクリックして、External EPG Networks を展開します。

ステップ 10

Name フィールドに、外部ネットワークの名前を入力します。

ステップ 11

+ アイコンをクリックして、Subnet を展開します。

ステップ 12

Create Subnet ダイアログボックスで、次の操作を実行します。

  1. IP address フィールドに、外部ネットワークの IP アドレスとサブネット マスクを入力します。

  2. Scope フィールドで、L3Out のプレフィックスのエクスポートとインポートを制御するための適切なチェック ボックスをオンにします。

    (注)   

    [Scope] オプションの詳細については、この Create Subnet パネルのオンライン ヘルプを参照してください。

  3. (任意) Route Summarization Policy フィールドでは、ドロップダウンリストから既存のルート集約ポリシーを選択するか、必要に応じて新しいユーザを作成します。また、Export Route Control Subnet のチェック ボックスもオンにします。

    ルート集約ポリシーのタイプは、L3Out に対して有効になっているルーティング プロトコルに依存します。

  4. + アイコンをクリックして Route Control Profile を展開します。

  5. Name フィールドのドロップダウン リストから、前に作成したルート制御プロファイルを選択します。

  6. Direction フィールドで、Route Export Policy を選択します。

  7. Update をクリックします。

  8. Create Subnet ダイアログボックスで、OK をクリックします。

  9. (任意) より多くのサブネットを追加するにはこれを繰り返します。

  10. [Create External Network] ダイアログボックスで、[OK] をクリックします。

ステップ 13

[Create Routed Outside] ダイアログボックスで、[Finish] をクリックします。

ステップ 14

Navigation ウィンドウの External Routed Networks の下で、前に作成した L3Out を展開し、Route Maps/Profiles を右クリックします。

(注)   

受信ルートについて BGP、OSPF、または EIGRP の属性を設定するには、default-import ルート制御プロファイルを作成し、適切な set アクションと、 no match のアクションを作成します。

ステップ 15

Create Route Map/Profile を選択しCreate Route Map/Profile ダイアログボックスで、次の手順を実行します:

  1. Name フィールドのドロップダウンリストから、default-import を選択します。

  2. Type フィールドで、Match Routing Policy Only をクリックします。Submit をクリックします。

ステップ 16

(任意) 次の手順を使用して、BGP を使用する追加のコミュニティを有効にします:

  1. Set Rules for Route Maps を右クリックして、Create Set Rules for a Route Map をクリックします。

  2. Create Set Rules for a Route Map ダイアログボックスで、Add Communities フィールドをクリックします。

  3. ルート プレフィックスごとに複数の BGP コミュニティを割り当てる手順に従います。

ステップ 17

L3Out を使用していた EPG 間の通信を有効にするには、次の手順を使用して、少なくとも 1 つのフィルタと契約を作成します:

  1. Navigation ウィンドウの L3Out を使用するテナントの下で、Contracts を展開します。

  2. Filters を右クリックして Create Filter を選択します。

  3. Name フィールドに、フィルタのの名前を入力します。

    フィルタは基本的にはアクセス コントロール リスト (ACL) です。

  4. + アイコンをクリックして Entries を展開し、フィルタ エントリを追加します。

  5. エントリ の詳細を追加します。。

    たとえば、単純な Web フィルタの場合には、次のような条件を設定します:

    • EtherTypeIP

    • IP Protocoltcp

    • Destination Port Range FromUnspecified

    • Destination Port Range To to https

  6. Update をクリックします。

  7. Create Filter ダイアログボックスで、Submit をクリックします。

ステップ 18

契約を追加するには、次の手順を実行します:

  1. Contracts の下で、Standard を右クリックして、Create Contract を選択します。

  2. 契約の名前を入力します。

  3. + アイコンをクリックして Subjects を展開し、刑や訓示情報カテゴリを追加します。

  4. 情報カテゴリの名前を入力します。

  5. + アイコンをクリックして Filters を展開し、ドロップダウンリストから、前に作成したフィルタを選択します。

  6. Update をクリックします。

  7. Create Contract Subject ダイアログボックスで、OK をクリックします。

  8. Create Contract ダイアログボックスで、Submitをクリックします。

ステップ 19

次の手順で、L3Out の EPGを契約に関連付けます:

最初の L3 外部 EPG、extnw1 が契約のプロバイダーとなり、2 番目の外部 EPG、extnw2 がコンシューマとなります。

  1. 契約をプロバイダーとしての L3 外部 EPG に関連付けるには、テナントの下で Networking をクリックし、External Routed Networks をクリックし、L3Out を展開します。

  2. Networks を展開し、L3 外部 EPG をクリックし、Contracts をクリックします。

  3. + アイコンをクリックして Provided Contracts を展開します。

    2 番目の L3 外部 EPG で、+ アイコンをクリックして Consumed Contracts を展開します。

  4. Name フィールドで、前に作成した契約をリストから選択します。

  5. Update をクリックします。

  6. [送信(Submit)] をクリックします。