マルチポッド

この章は、次の項で構成されています。

マルチポッドについて

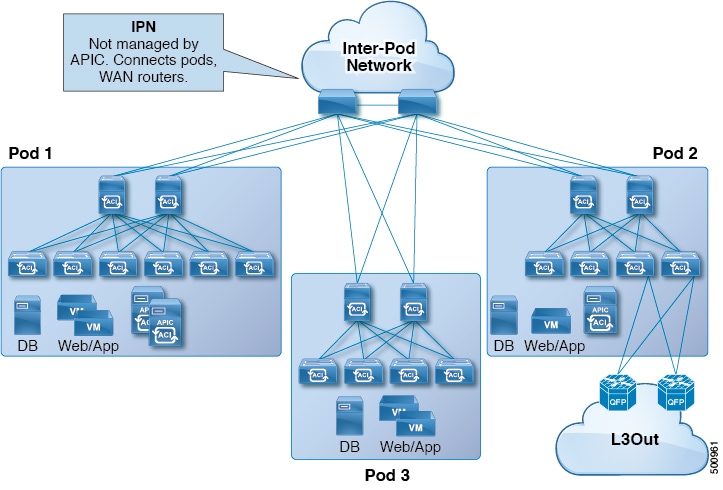
マルチポッドは、隔離されたコントロール プレーン プロトコルを持つ複数のポッドで構成された、障害耐性の高いファブリックのプロビジョニングを可能にします。また、マルチポッドでは、さらに柔軟にリーフとスパイン スイッチ間のフル メッシュ配線を行うことができます。たとえば、リーフ スイッチが異なるフロアや異なる建物にまたがって分散している場合、マルチポッドでは、フロアごと、または建物ごとに複数のポッドをプロビジョニングし、スパイン スイッチを通じてポッド間を接続することができます。

マルチポッドは、異なるポッドの ACI スパイン間のコントロール プレーン通信プロトコルとして MP-BGP EVPN を使用します。

WAN ルータは、ポッド間ネットワーク(IPN)でプロビジョニング可能で、スパイン スイッチに直接接続されるか、境界リーフ スイッチに接続されます。IPN に接続されるスパイン スイッチは、ポッド内ので少なくとも 1 個のリーフ スイッチに接続されます。

マルチポッドはすべてのポッドに単一の APIC クラスタを使用します。そのため、すべてのポッドが単一のファブリックとして機能します。ポッド全体にわたって個々の APIC コントローラが配置されますが、それらはすべて単一の APIC クラスタの一部です。

図 1. マルチポッドの概要

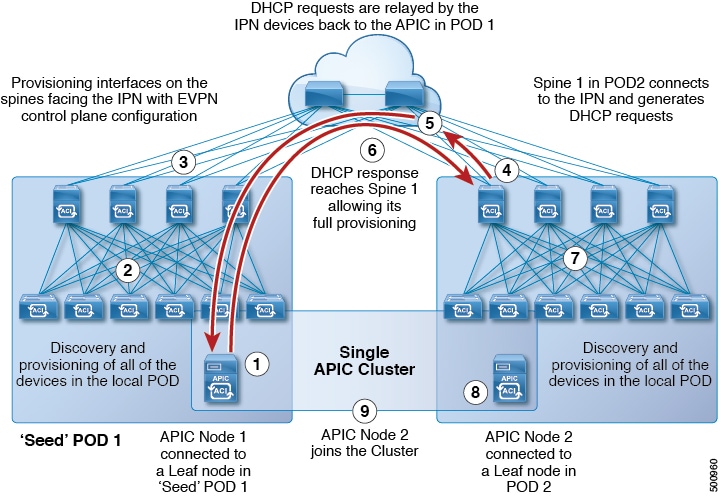
複数ポッドのプロビジョニング

IPN は APIC では管理されません。これは、次の情報が事前する必要があります。

  • すべてのポッドの背表紙に接続されているインターフェイスを設定します。VLAN 4 または VLAN 5 を使用し、 MTU 9150 のおよび正しい IP アドレスが関連付けられています。リモート リーフ スイッチが、ポッドに含まれている場合は、multipod インターフェイス/サブ-インターフェイスの VLAN 5 を使用します。

  • 正しいエリア ID を持つサブインターフェイスで OSPF を有効にします。

  • すべての背表紙に接続されている IPN インターフェイスで DHCP リレーを有効にします。

  • PIM をイネーブルにします。

  • PIM 双方向としてブリッジ ドメイン GIPO 範囲の追加 ( bidir ) の範囲をグループ化 (デフォルトでは 225.0.0.0/8)。

    グループを bidir モードが機能の転送を共有ツリーのみ。

  • PIM として 239.255.255.240/28 を追加 bidir 範囲をグループ化します。

  • PIM およびすべての背表紙に接続されたインターフェイスで IGMP を有効にします。


(注)  

PIM を展開する際に bidir 、いつでもでも特定のみすることが特定のマルチキャスト グループ範囲の 1 つのアクティブ RP (ランデブー ポイント) があります。RP の冗長性が活用することで実現そのため、 ファントム RP 設定します。希薄モードの冗長性を提供するために使用するエニー キャストまたは MSDP メカニズムはのオプションではありませんマルチキャスト ソースの情報は、Bidir で利用可能なは不要であるため bidir


図 2. 複数ポッドのプロビジョニング

マルチポッド ファブリックを設定する場合の注意事項

マルチポッド ファブリックを設定するには、次の注意事項に従います。

  • すべての Cisco Nexus 9000 シリーズ ACI モードのスイッチと、すべての Cisco Nexus 9500 プラットフォーム ACI モード スイッチライン カードおよびファブリック モジュールがマルチポッドをサポートします。Cisco APIC では、3.1(x) リリース以降の場合、これに N9K C9364C スイッチが含まれます。

  • 関連付けられたノード グループおよびレイヤ 3 アウト ポリシーを作成します。

  • スパイン スイッチを変更する前に、マルチポッド トポロジに参加している運用「アップ」外部リンクが少なくとも 1 個あることを確認します。失敗すると、マルチポッド接続がダウンする可能性があります。

  • マルチポッド セットアップをダウングレードする必要があり、単一ポッドにセットアップを変換する必要がある場合(pod1 のみを含む)、ダウングレードを実行する前に、最初に pod-1 のみのコントローラ数にコントローラを縮小し、ほかのポッドからすべてのノードをデコミッションします。TEP プール設定を削除する必要があります。このダウングレードでは、ほかのポッドのすべてのノードがダウンすることに注意してください。

  • OSPF 定期エリアのみが、[インフラ] テナントでサポートされています。

  • APIC リリース 2.0(2) までマルチポッドは Cisco ACI GOLF でサポートされていません。APIC リリース 2.0 (2) では、2 つの機能は、たとえば、N9K 9312TX などスイッチの名前の末尾に「EX」が付かない Cisco Nexus 9000 スイッチでのみ同じファブリックでサポートされています。2.1(1) のリリース以降、 2 つの機能はマルチポッド トポロジで使用されるすべてのスイッチで、一緒に展開できます。

  • マルチポッド ファブリックで、POD 1 のスパインがインフラ テナント L3extOut 1 を使用する場合、他のポッド(POD 2、POD 3)の TOR は同じインフラ L3extOut(L3extOut 1)をレイヤ 3 EVPN コントロール プレーンの接続には使用できません。他のポッドの WAN 接続のトランジットとしてポッドを使用することはサポートされていないため、各ポッドは独自のスパイン スイッチとインフラ L3extOut を使用する必要があります。

  • マルチポッド ファブリック セットアップで、新しいスパイン スイッチがポッドに追加される場合、最初にポッド内の少なくとも 1 個のリーフ スイッチに接続する必要があります。これにより、APIC がスパイン スイッチを検出し、ファブリックに参加できるようにします。

  • ポッドが作成されポッドにノードが追加された後、ポッドを削除するとファブリック内でアクティブなポッドから古いエントリになります。これは、APIC がオープン ソース DHCP を使用しており、ポッドが削除されると APIC が削除できない一部のリソースを作成するため発生します。

  • 前方誤り訂正(FEC)は、すべての 100G トランシーバがデフォルトで、デフォルトで有効です。マルチポッド設定に QSFP 100 G LR4 S/QSFP-100 G-LR4 トランシーバを使用しないでください。

  • 次は、ポッド上で Active/Standby Firewalls(FW)のペアを展開するときに必要です。

    シナリオ 1:FW を通過するトラフィックをリダイレクトするため PBR を使用します。

    • サービス グラフの使用を委任し、ACI ファブリックに FW 内部/外部インターフェイスを接続できるようにします。この機能は、2.1(1) リリースから完全にサポートされます。

    • すべてのコンピューティング リーフ ノードからのフローは、アクティブな FW に接続されている境界リーフ ノードに常に送信されます。

    シナリオ 2:ファブリックおよび FW 間の L3Out 接続の使用:

    • この機能は、2.0(1) リリースから完全にサポートされます。

    • ダイナミック ルーティング(スタティック ルーティングではない)および Cisco ASA (VRRP を使用した FW ではない)でのみサポートされます。

    • アクティブな FW はローカル ポッドの BL ノードとのみピアリングします。リーフはファブリックに外部ルーティング情報を挿入します。

    • ダイナミック ピアリング セッションは、FW のフェールオーバー後に長期的なトラフィックの停止のため、新しいポッドが再確立されている必要があります。

    シナリオ 3:ポッド上で単一の L3Out を使用します。

    • 物理リンク(またはローカル ポート チャネル)を持つ単一のリーフ ノードへ接続している Active および Standby FW は、すべての ACI リーフ ノード(E、EX、FX)のリリース 2.1(2e) および 2.2(2e) でサポートされています。

    • リーフ ノードのペアに対して、各ポッドの vPC モードに接続されている Active および Standby FW は、リリース 2.3(1) から EX、FX、それ以降の ACI リーフでのみサポートされます。

  • ポリシーの名前を変更するなど、マルチポッド L3out を削除し再作成する場合、ファブリックのスパイン スイッチの一部でクリーン リロードを実行する必要があります。マルチポッド L3Out を削除することで、ファブリック内の 1 個以上のスパイン スイッチが APIC への接続を失う可能性があり、これらのスパイン スイッチが APIC から更新されたポリシーをダウンロードできなくなります。どのスパイン スイッチがそのような状態になるかは、展開されているトポロジによって異なります。この状態から回復するには、これらスパイン スイッチでクリーン リロードを実行する必要があります。スパイン スイッチでコマンドをリロードしたら、setup-clean-config.sh コマンドを使用してリロードを実行します。


(注)  

Cisco ACI は、IP フラグメンテーションをサポートしていません。したがって、外部ルータへのレイヤ 3 Outside(L3Out)接続、または Inter-Pod Network(IPN)を介した multipod 接続を設定する場合は、MTU が両側で適切に設定されていることが重要です。ACICisco NX-OS、Cisco IOS などの一部のプラットフォームでは、設定された MTU 値は IP ヘッダーを考慮に入れています(結果として、最大パケット サイズは、ACI で 9216 バイト、NX-OS および IOS で 9000 バイトに設定されます)。ただし、IOS XR などの他のプラットフォームは、パケット ヘッダーのを除く MTU 値を設定します(結果として最大パケット サイズは 8986 バイトになります)。

各プラットフォームの適切な MTU 値については、それぞれの設定ガイドを参照してください。

CLI ベースのコマンドを使用して MTU をテストすることを強く推奨します。たとえば、Cisco NX-OS CLI で ping 1.1.1.1 df-bit packet-size 9000 source-interface ethernet 1/1 などのコマンドを使用します。


Fabric > Access Policies > Global Policies > CP MTU Policy のファブリックのノード(APIC およびスイッチ)により送信された、コントロール プレーン(CP)のグローバル MTU を設定できます。.

マルチポッド トポロジでは、ファブリック外部ポートの MTU 設定は CP MTU 値設定以上にする必要があります。そうしないと、ファブリックの外部ポートは CP MTU パケットをドロップする可能性があります。

IPN または CP MTU を変更する場合、Cisco では CP MTU 値を変更し、次にリモート ポッドのスパイン上の MTU 値を変更することをお勧めします。これで、MTU の不一致によりポッド間の接続が失われるリスクが減少します。

ポッドをデコミッションするには、ポッドのすべてのノードをデコミッションします。詳細については、「Cisco APIC トラブルシューティング ガイド」の「ポッドのデコミッションと再コミッション」を参照してください。
APIC GUI, リリース 3.1(x) 以降でウィザードを称してマルチポッド ファブリックをセット アップする

Cisco APIC リリース 3.1(x) 以降、GUI にウィザードが追加され、マルチポッド設定をシンプルにします。この章で説明されているマルチポッドを設定する他の方法を引き続き使用できます。ウィザードを使用してマルチポッドを設定するには、このトピックの手順を実行します。

始める前に

ノード グループ ポリシーと L3Out ポリシーがすでに作成されています。

IPN への接続に使用されるスパイン スイッチは、ポッドで少なくとも 1 個のリーフ スイッチに接続されます。

ポッド間ネットワーク(IPN)はすでに設定されています。設定例については、次を参照してください。 Cisco Nexus 9000 の IPN Multipod の設定を例シリーズ スイッチ

手順


ステップ 1

メニュー バーで、[ファブリック] > [インベントリ] をクリックします。

ステップ 2

[ナビゲーション] ペインで、[クイック スタート] をクリックし、[ ノードまたはポッドのセット アップ] をクリックします。

ステップ 3

[マルチポッドのセットアップ] をクリックし、次の詳細情報を設定する手順に従ってください。

  • [ポッドのファブリック]:ポッド ID を選択し、POD TEP Pool の IP アドレスとサブネット マスクを入力します。

  • [ポッド間のネットワーク]:コミュニティ名を入力します(extended:as2-nn4:5:16 にする必要があります)。また、[ポッド接続プロファイル] を設定します(データプレーン TEP Pool ネットマスクを /23 以下に設定する必要があり、一度設定されると削除できません)。また、[ファブリック外部ルーティング プロファイル] サブネットを追加します。

    (注)   

    [ピアリング タイプ] フィールドの [ルート リフレクタ] を選択し、今後一部のポイントのコントローラからスパイン スイッチを削除する場合、コントローラからスパイン スイッチを削除する前に、BGP ルート リフレクタ ページのルート リフレクタを無効にすることを忘れないでください。そうしないとエラーが発生します。

    ルート リフレクタを無効にするには、[BGP ルート リフレクタ] ページの [ルート リフレクタ ノード] エリアで適切なルート リフレクタを右クリックし、[削除] を選択します。BGP ルート リフレクタ ページにアクセスする方法については、MP-BGP ルート リフレクタ の「GUI を使用した MP-BGP ルート リフレクタの設定」セクションを参照してください。

  • [接続]:OSPF の詳細、スパイン スイッチのルータ Id、スパイン スイッチのサブインターフェイスを入力します。

    (注)   

    ポッド間ネットワーク(IPN)リンクへのスパイン スイッチ リンクのデフォルトまたは継承 MTU は 9150 です。スパインに接続されているすべての IPN インターフェイスで、9150 の MTU 値を設定していることを確認します。

    IPN 経由で外部接続の一部を担う既存のポッドからすべてのスパイン ノードを追加し、作成される新しいポッドからノードを追加します。

ステップ 4

[更新] をクリックし、[完了] をクリックします。

[ポッド ファブリック セットアップ ポリシー] ページには、ポッドの詳細が表示されます。

APIC GUI を使用したマルチポッド ファブリックの設定

始める前に

  • ノード グループ ポリシーと L3Out ポリシーがすでに作成されています。

  • IPN はすでに設定されています。IPN の設定例については、Cisco Nexus 9000 の IPN Multipod の設定を例シリーズ スイッチを参照してください。

  • ポッド間ネットワーク (IPN) を接続するために使用されるスパイン スイッチは、少なくとも 1つの、ポッドのリーフ スイッチに接続しています。

手順


ステップ 1

メニュー バーで、Fabric > Inventory をクリックします。

ステップ 2

Navigation ウィンドウで、Pod Fabric Setup Policy を右クリックし、Setup Pods をクリックし、次の手順を実行します:

  1. Fabric Setup Policies ダイアログボックスで、Pod IDTEP Pool の IP アドレスとネットマスクを入力します。

    (注)   

    いったん TEP プールを競ってしたら、削除するべきではありません。

  2. [+] をクリックして Remote Pools を作成し、リモート ID とリモート プール (IP アドレスとサブネット) を入力し、Update をクリックします。

  3. Submit をクリックします。

ステップ 3

Navigation ウィンドウで、Pod Fabric Setup Policy を右クリックし、Create Multi-Pod をクリックします。

ステップ 4

Create Multi-Pod ダイアログボックスで、次のエントリを作成します:

  1. Community フィールドには、コミュニティ名を入力します。マルチポッドで許可されているのは、コミュニティ名 extended:as2-nn4:5:16 だけです。

  2. ルート ピアリング タイプとして、Peering Type フィールドでで、Full Mesh または Route Reflector のいずれかを選択します。

    (注)   

    Route ReflectorPeering Type フィールドで選択した場合には、将来のある時点でスパイン スイッチからコントローラを外そうとするとき、コントローラからスパイン スイッチを外す前に、[BGP Route Reflector] ページでルート リフレクタを無効にする必要があることを忘れてはなりません。そうしないとエラーが発生します。

    ルート リフレクタを無効にするには、[BGP ルート リフレクタ] ページの [ルート リフレクタ ノード] エリアで適切なルート リフレクタを右クリックし、[削除] を選択します。[BGP Route Reflector] ページへのアクセスの手順については、MP-BGP ルート リフレクタの「Configuring an MP-BGP Route Reflector Using the GUI」のセクションを参照してください。

  3. Pod Connection Profile テーブルを展開し、ポッドごとに Dataplane TEP アドレスを入力します。

  4. Fabric External Routing Profile テーブルを展開し、プロファイルの NameSubnet アドレスを入力します。Submit をクリックします。

ステップ 5

Navigation ウィンドウで、Pod Fabric Setup Policy を右クリックし、Create Routed Outside for Multipod を選択し、次の手順を実行します:

  1. BGP、OSPF の両方を有効にして、IPN で設定されているとおりに、OSPF の詳細を入力します。

  2. Next をクリックします。

  3. Spines テーブルで、ノードごとに Router ID を入力し、Update をクリックします。

  4. ドロップダウンリストから OSPF Policy を選択するか、 Create OSPF Interface Policy を選択して作成し、Submit をクリックします。

    (注)   

    スパインからポッド間ネットワーク (IPN) へのリンクのデフォルトまたは継承した MTU は 9150 です。スパインに接続されているすべての IPN インターフェイスの MTU 値が 9150 に設定されていることを確認してください。

  5. IPN を通して外部接続に参加する、既存のポッドからのすべてのスパイン ノードに対してこれを繰り返し、作成される新しいポッドからのノードを追加します。

  6. Routed Sub-Interfaces テーブルを展開し、Path フィールドでインターフェイス ID を探し、IPv4 Primary Address フィールドにアドレス情報を入力します。Update をクリックし、Finish をクリックします。

    (注)   
    • ポッド 2 のスパインが [Fabric Membership] の下に表示されるはずなので、確認できます。

    • 手順 6に進む前に、このスパインのノード ID と名前が設定されていることを確認してください。

ステップ 6

単一のポッドの L3Out を設定するには、Navigation ウィンドウで、Pod Fabric Setup Policy を右クリックし、Config Routed Outside for a Pod を選択し、次の手順を実行します:

  1. Spines テーブルを展開し、ノードごとの outer ID を入力します。それぞれの後に Update をクリックします。

  2. Routed Sub-Interfaces テーブルを展開し、Path フィールドでインターフェイス ID を探し、IPv4 Primary Address フィールドにアドレス情報を入力します。Update をクリックし、Submit をクリックします。

これによってマルチポッドの設定は完了です。

ステップ 7

マルチポッドの設定を確認するには、メニュー バーでTenants > Infra をクリックし、NetworkingExternal Routed Networks を展開します。

マルチポッド L3Out をクリックして詳細を表示します。

ポッド 2 スパインは、TEP IP アドレスでアクティブになりました。ポッド 2 の各リーフは表示されるようになっており、そのノード ID と名前は確認することができます。


NX-OS は、CLI を使用して Multipod ファブリックの設定

始める前に

  • ノード グループ ポリシーと L3Out ポリシーがすでに作成されています。

手順


ステップ 1

次の例に示すように、multipod を設定します。

例:

ifav4-ifc1#  show run system
# Command: show running-config system
# Time: Mon Aug  1 21:32:03 2016
  system cluster-size 3
  system switch-id FOX2016G9DW 204 ifav4-spine4 pod 2
  system switch-id SAL1748H56D 201 ifav4-spine1 pod 1
  system switch-id SAL1803L25H 102 ifav4-leaf2 pod 1
  system switch-id SAL1819RXP4 101 ifav4-leaf1 pod 1
  system switch-id SAL1931LA3B 203 ifav4-spine2 pod 2
  system switch-id SAL1934MNY0 103 ifav4-leaf3 pod 1
  system switch-id SAL1934MNY3 104 ifav4-leaf4 pod 1
  system switch-id SAL1938P7A6 202 ifav4-spine3 pod 1
  system switch-id SAL1938PHBB 105 ifav4-leaf5 pod 2
  system switch-id SAL1942R857 106 ifav4-leaf6 pod 2
  system pod 1 tep-pool 10.0.0.0/16
  system pod 2 tep-pool 10.1.0.0/16
ifav4-ifc1#
ステップ 2

次の例のよ、VLAN ドメインを設定します。

例:

ifav4-ifc1# show running-config vlan-domain l3Dom
# Command: show running-config vlan-domain l3Dom
# Time: Mon Aug  1 21:32:31 2016
  vlan-domain l3Dom
    vlan 4
    exit
ifav4-ifc1#
ステップ 3

次の例のよ、ファブリックの外部接続を設定します。

例:

ifav4-ifc1# show running-config fabric-external
# Command: show running-config fabric-external
# Time: Mon Aug  1 21:34:17 2016
  fabric-external 1
    bgp evpn peering
    pod 1
      interpod data hardware-proxy 100.11.1.1/32
      bgp evpn peering
      exit
    pod 2
      interpod data hardware-proxy 200.11.1.1/32
      bgp evpn peering
      exit
    route-map interpod-import
      ip prefix-list default permit 0.0.0.0/0
      exit
    route-target extended 5:16
    exit
ifav4-ifc1#
ステップ 4

スパイン スイッチ インターフェイスと次の例のよの OSPF 設定を構成します。

例:

# Command: show running-config spine
# Time: Mon Aug  1 21:34:41 2016
  spine 201
    vrf context tenant infra vrf overlay-1
      router-id 201.201.201.201
      exit
    interface ethernet 1/1
      vlan-domain member l3Dom
      exit
    interface ethernet 1/1.4
      vrf member tenant infra vrf overlay-1
      ip address 201.1.1.1/30
      ip router ospf default area 1.1.1.1
      ip ospf cost 1
      exit
    interface ethernet 1/2
      vlan-domain member l3Dom
      exit
    interface ethernet 1/2.4
      vrf member tenant infra vrf overlay-1
      ip address 201.2.1.1/30
      ip router ospf default area 1.1.1.1
      ip ospf cost 1
      exit
    router ospf default
      vrf member tenant infra vrf overlay-1
        area 1.1.1.1 loopback 201.201.201.201
        area 1.1.1.1 interpod peering
        exit
      exit
    exit
  spine 202
    vrf context tenant infra vrf overlay-1
      router-id 202.202.202.202
      exit
    interface ethernet 1/2
      vlan-domain member l3Dom
      exit
    interface ethernet 1/2.4
          vrf member tenant infra vrf overlay-1
      ip address 202.1.1.1/30
      ip router ospf default area 1.1.1.1
      exit
    router ospf default
      vrf member tenant infra vrf overlay-1
        area 1.1.1.1 loopback 202.202.202.202
        area 1.1.1.1 interpod peering
        exit
      exit
    exit
  spine 203
    vrf context tenant infra vrf overlay-1
      router-id 203.203.203.203
      exit
    interface ethernet 1/1
      vlan-domain member l3Dom
      exit
    interface ethernet 1/1.4
      vrf member tenant infra vrf overlay-1
      ip address 203.1.1.1/30
      ip router ospf default area 0.0.0.0
      ip ospf cost 1
      exit
    interface ethernet 1/2
      vlan-domain member l3Dom
      exit
    interface ethernet 1/2.4
      vrf member tenant infra vrf overlay-1
      ip address 203.2.1.1/30
      ip router ospf default area 0.0.0.0
      ip ospf cost 1
      exit
    router ospf default
      vrf member tenant infra vrf overlay-1
        area 0.0.0.0 loopback 203.203.203.203
        area 0.0.0.0 interpod peering
        exit
      exit
    exit
  spine 204
    vrf context tenant infra vrf overlay-1
      router-id 204.204.204.204
      exit
    interface ethernet 1/31
      vlan-domain member l3Dom
      exit
    interface ethernet 1/31.4
      vrf member tenant infra vrf overlay-1
      ip address 204.1.1.1/30
      ip router ospf default area 0.0.0.0
      ip ospf cost 1
      exit
    router ospf default
      vrf member tenant infra vrf overlay-1
        area 0.0.0.0 loopback 204.204.204.204
        area 0.0.0.0 interpod peering
        exit
      exit
    exit
ifav4-ifc1#
 

REST API を使用したマルチポッド ファブリックの設定

手順


ステップ 1

Csico APIC へのログイン:

例:

http://<apic-name/ip>:80/api/aaaLogin.xml

data: <aaaUser name="admin" pwd="ins3965!”/>
ステップ 2

TEP プールの設定:

例:

http://<apic-name/ip>:80/api/policymgr/mo/uni/controller.xml

<fabricSetupPol status=''>
    <fabricSetupP podId="1" tepPool="10.0.0.0/16" />
    <fabricSetupP podId="2" tepPool="10.1.0.0/16" status='' />
</fabricSetupPol>
ステップ 3

ノード ID ポリシーの設定:

例:

http://<apic-name/ip>:80/api/node/mo/uni/controller.xml

<fabricNodeIdentPol>
<fabricNodeIdentP serial="SAL1819RXP4" name="ifav4-leaf1" nodeId="101" podId="1"/>
<fabricNodeIdentP serial="SAL1803L25H" name="ifav4-leaf2" nodeId="102" podId="1"/>
<fabricNodeIdentP serial="SAL1934MNY0" name="ifav4-leaf3" nodeId="103" podId="1"/>
<fabricNodeIdentP serial="SAL1934MNY3" name="ifav4-leaf4" nodeId="104" podId="1"/>
<fabricNodeIdentP serial="SAL1748H56D" name="ifav4-spine1" nodeId="201" podId="1"/>
<fabricNodeIdentP serial="SAL1938P7A6" name="ifav4-spine3" nodeId="202" podId="1"/>
<fabricNodeIdentP serial="SAL1938PHBB" name="ifav4-leaf5" nodeId="105" podId="2"/>
<fabricNodeIdentP serial="SAL1942R857" name="ifav4-leaf6" nodeId="106" podId="2"/>
<fabricNodeIdentP serial="SAL1931LA3B" name="ifav4-spine2" nodeId="203" podId="2"/>
<fabricNodeIdentP serial="FGE173400A9" name="ifav4-spine4" nodeId="204" podId="2"/>
</fabricNodeIdentPol>
ステップ 4

インフラ L3Out および外部接続プロファイルの設定:

例:

http://<apic-name/ip>:80/api/node/mo/uni.xml

<polUni>

<fvTenant descr="" dn="uni/tn-infra" name="infra" ownerKey="" ownerTag="">

   <l3extOut descr="" enforceRtctrl="export" name="multipod" ownerKey="" ownerTag="" targetDscp="unspecified" status=''>
      <ospfExtP areaId='0' areaType='regular' status=''/>
      <bgpExtP status='' />
      <l3extRsEctx tnFvCtxName="overlay-1"/>
      <l3extProvLbl descr="" name="prov_mp1" ownerKey="" ownerTag="" tag="yellow-green"/>

      <l3extLNodeP name="bSpine">
         <l3extRsNodeL3OutAtt rtrId="201.201.201.201" rtrIdLoopBack="no" tDn="topology/pod-1/node-201">
            <l3extInfraNodeP descr="" fabricExtCtrlPeering="yes" name=""/>
            <l3extLoopBackIfP addr="201::201/128" descr="" name=""/>
            <l3extLoopBackIfP addr="201.201.201.201/32" descr="" name=""/>
         </l3extRsNodeL3OutAtt>

         <l3extRsNodeL3OutAtt rtrId="202.202.202.202" rtrIdLoopBack="no" tDn="topology/pod-1/node-202">
            <l3extInfraNodeP descr="" fabricExtCtrlPeering="yes" name=""/>
            <l3extLoopBackIfP addr="202::202/128" descr="" name=""/>
            <l3extLoopBackIfP addr="202.202.202.202/32" descr="" name=""/>
         </l3extRsNodeL3OutAtt>
         
         <l3extRsNodeL3OutAtt rtrId="203.203.203.203" rtrIdLoopBack="no" tDn="topology/pod-2/node-203">
            <l3extInfraNodeP descr="" fabricExtCtrlPeering="yes" name=""/>
            <l3extLoopBackIfP addr="203::203/128" descr="" name=""/>
            <l3extLoopBackIfP addr="203.203.203.203/32" descr="" name=""/>
         </l3extRsNodeL3OutAtt>

         <l3extRsNodeL3OutAtt rtrId="204.204.204.204" rtrIdLoopBack="no" tDn="topology/pod-2/node-204">
            <l3extInfraNodeP descr="" fabricExtCtrlPeering="yes" name=""/>
            <l3extLoopBackIfP addr="204::204/128" descr="" name=""/>
            <l3extLoopBackIfP addr="204.204.204.204/32" descr="" name=""/>
         </l3extRsNodeL3OutAtt>         

         <l3extLIfP name='portIf'>
            <l3extRsPathL3OutAtt descr='asr' tDn="topology/pod-1/paths-201/pathep-[eth1/1]" encap='vlan-4'  ifInstT='sub-interface' addr="201.1.1.1/30" />
            <l3extRsPathL3OutAtt descr='asr' tDn="topology/pod-1/paths-201/pathep-[eth1/2]" encap='vlan-4'  ifInstT='sub-interface' addr="201.2.1.1/30" />
            <l3extRsPathL3OutAtt descr='asr' tDn="topology/pod-1/paths-202/pathep-[eth1/2]" encap='vlan-4'  ifInstT='sub-interface' addr="202.1.1.1/30" />
            <l3extRsPathL3OutAtt descr='asr' tDn="topology/pod-2/paths-203/pathep-[eth1/1]" encap='vlan-4'  ifInstT='sub-interface' addr="203.1.1.1/30" />
            <l3extRsPathL3OutAtt descr='asr' tDn="topology/pod-2/paths-203/pathep-[eth1/2]" encap='vlan-4'  ifInstT='sub-interface' addr="203.2.1.1/30" />
            <l3extRsPathL3OutAtt descr='asr' tDn="topology/pod-2/paths-204/pathep-[eth4/31]" encap='vlan-4'  ifInstT='sub-interface' addr="204.1.1.1/30" />          

           <ospfIfP>
               <ospfRsIfPol tnOspfIfPolName='ospfIfPol'/>
           </ospfIfP>

         </l3extLIfP>
      </l3extLNodeP>

      <l3extInstP descr="" matchT="AtleastOne" name="instp1" prio="unspecified" targetDscp="unspecified">
          <fvRsCustQosPol tnQosCustomPolName=""/>
      </l3extInstP>
   </l3extOut>

   <fvFabricExtConnP descr="" id="1" name="Fabric_Ext_Conn_Pol1" rt="extended:as2-nn4:5:16" status=''>
      <fvPodConnP descr="" id="1" name="">
         <fvIp addr="100.11.1.1/32"/>
      </fvPodConnP>
      <fvPodConnP descr="" id="2" name="">
         <fvIp addr="200.11.1.1/32"/>
      </fvPodConnP>
      <fvPeeringP descr="" name="" ownerKey="" ownerTag="" type="automatic_with_full_mesh"/>
      <l3extFabricExtRoutingP descr="" name="ext_routing_prof_1" ownerKey="" ownerTag="">
         <l3extSubnet aggregate="" descr="" ip="100.0.0.0/8" name="" scope="import-security"/>
         <l3extSubnet aggregate="" descr="" ip="200.0.0.0/8" name="" scope="import-security"/>
         <l3extSubnet aggregate="" descr="" ip="201.1.0.0/16" name="" scope="import-security"/>
         <l3extSubnet aggregate="" descr="" ip="201.2.0.0/16" name="" scope="import-security"/>
         <l3extSubnet aggregate="" descr="" ip="202.1.0.0/16" name="" scope="import-security"/>
         <l3extSubnet aggregate="" descr="" ip="203.1.0.0/16" name="" scope="import-security"/>
         <l3extSubnet aggregate="" descr="" ip="203.2.0.0/16" name="" scope="import-security"/>
         <l3extSubnet aggregate="" descr="" ip="204.1.0.0/16" name="" scope="import-security"/>
      </l3extFabricExtRoutingP>
   </fvFabricExtConnP>
</fvTenant>
</polUni>

Cisco Nexus 9000 の IPN Multipod の設定を例シリーズ スイッチ

手順


設定例

例:

Sample IPN configuration for Cisco Nexus 9000 series switches:
=================================
 
  (pod1-spine1)-----2/7[ IPN-N9K ]2/9-----(pod2-spine1)
 
 
feature dhcp
feature pim
 
# Enable Jumbo frames
policy-map type network-qos jumbo
  class type network-qos class-default
    mtu 9216
 
system qos
  service-policy type network-qos jumbo
 
 
service dhcp
ip dhcp relay
ip pim ssm range 232.0.0.0/8
 
# Create a new VRF for Multipod.
vrf context fabric-mpod
  ip pim rp-address 12.1.1.1 group-list 225.0.0.0/8 bidir
  ip pim rp-address 12.1.1.1 group-list 239.255.255.240/28 bidir
  ip pim ssm range 232.0.0.0/8
 
interface Ethernet2/7
  no switchport
  mtu 9150
  no shutdown
 
interface Ethernet2/7.4
  description pod1-spine1
  mtu 9150
  encapsulation dot1q 4
  vrf member fabric-mpod
  ip address 201.1.2.2/30
  ip router ospf a1 area 0.0.0.0
  ip pim sparse-mode
  ip dhcp relay address 10.0.0.1
  ip dhcp relay address 10.0.0.2
  ip dhcp relay address 10.0.0.3
  no shutdown
 
 
interface Ethernet2/9
  no switchport
  mtu 9150
  no shutdown
 
interface Ethernet2/9.4
  description to pod2-spine1
  mtu 9150
  encapsulation dot1q 4
  vrf member fabric-mpod
  ip address 203.1.2.2/30
  ip router ospf a1 area 0.0.0.0
  ip pim sparse-mode
  ip dhcp relay address 10.0.0.1
  ip dhcp relay address 10.0.0.2
  ip dhcp relay address 10.0.0.3
  no shutdown
 
interface loopback29
  vrf member fabric-mpod
  ip address 12.1.1.1/32
 
router ospf a1
  vrf fabric-mpod
    router-id 29.29.29.29

APIC をあるポッドから別のポッドに移動する

マルチポッドのセットアップにおいて、APIC をあるポッドから別のポッドに移動するには、次の手順に従います。

手順


ステップ 1

クラスタ内の APIC をデコミッションします。

  1. メニューバーで、 System > Controllers を選択します。

  2. Navigation ウィンドウで、 Controllers > apic_controller_name > Cluster as Seen by Node を展開します。

  3. Navigation ウィンドウで、apic_controller_name をクリックします。これは、クラスタ内のものですが、デコミッションしているコントローラではありません。

  4. 継続する前に、Work ウィンドウで、クラスタの Health State (Active Controllers サマリ テーブルに示されているもの) が Fully Fit になっていることを確認します。

  5. Work ウィンドウで、Actions > Decommission をクリックします。

  6. Yes をクリックします。

    解放されたコントローラは [Operational State] 列に [Unregistered] と表示されます。コントローラは稼動対象外になり、Work ウィンドウには表示されなくなります。
ステップ 2

デコミッションされた APIC を目的のポッドに移動します。

ステップ 3

次のコマンドを入力して、APIC をリブートします。


apic1# acidiag touch setup
apic1# acidiag reboot
ステップ 4

ポッドの ID 番号を、APIC の現在のポッドを反映するように変更します。

  1. Cisco Integrated Management Controller (CIMC) にログインします。

  2. ポッド ID のプロンプトで、ポッド ID を入力します。

(注)   

TEP Pool のアドレス情報は変更しないでください。

ステップ 5

APIC をリコミッションします。

  1. メニュー バーで、 SYSTEM > Controllers を選択します。

  2. Navigation ウィンドウで、 Controllers > apic_controller_name > Cluster as Seen by Node を展開します。

  3. 継続する前に、Work ウィンドウで、Active Controllers サマリ テーブルのクラスタの Health StateFully Fit になっていることを確認します。

  4. Work ウィンドウで、UnregisteredOperational State カラムに表示されている、デコミッションされたコントローラをクリックします。

  5. Work ウィンドウで、Actions > Commission をクリックします。

  6. Confirmation ダイアログボックスで Yes をクリックします。

  7. コミッションされた Cisco APIC コントローラが動作状態であり、ヘルス ステータスが、Fully Fit であることを確認します。