Firewall Migration Manager の概要

Firewall Migration Manager は、サポートされている Palo Alto Networks ファイアウォール構成の Cisco Secure Firewall Threat Defense への移行を自動化するネットワーク セキュリティ アプリケーションです。移行元の構成を解析し、機能をマッピングし、ポリシーを Firewall Management Center にプッシュして、ファイアウォール ソリューションのアップグレードを目指す組織の移行プロセスを効率化します。

Firewall Migration Manager を選択する理由

ファイアウォールの移行は、計画時には簡単に思えても、多くの場合実行には複雑さが伴います。一般的な課題として、構成の依存関係、大規模なルールセットにおける解析のタイムアウト、予想外に短いカットオーバー期間が挙げられます。多くの組織では、これらのリスクによってセキュリティの最新化の取り組みが遅れています。

Firewall Migration Manager は、これらの課題を克服し、シームレスな移行を実現するために構築された企業向けの製品です。この製品は、Cisco Secure Firewall Threat Defense への移行のあらゆる段階で、予測可能なタイムライン、復元力の高いワークフロー、および明確な可視性を提供することで、お客様とパートナーを支援します。その結果、移行が摩擦の原因ではなく、戦略的な推進力となります。

主な機能

  • 移行効率:Firewall Migration Manager は、精度と信頼性を維持しつつ、ファイアウォールの移行プロセスを効率化および迅速化します。

  • 改良された GUI:Firewall Migration Manager を使用することで、断片化された手動のワークフローを排除し、代わりにウィザードによるガイド付きのオーケストレーション、視覚的なタスク追跡、並列実行、およびステータスの能動的なモニタリングが可能になります。

  • 展開前の検証とテスト:チームは展開の実行前に移行計画を十分に評価できます。

  • レポートとトレーサビリティの強化:内容豊富な移行レポートとより明確な監査証跡により、ジョブを実行するエンジニアからシスコのレビュー担当者に至るまで、すべての関係者が必要な可視性を得られます。

  • 幅広いプラットフォームに対応:シスコは、サポート対象となる移行元を継続的に拡張し、より多くのプラットフォームに対応する予定です。これにより、さらに多くのチームを Cisco Secure Firewall Threat Defense に統合できるようになります。

ダッシュボードの概要

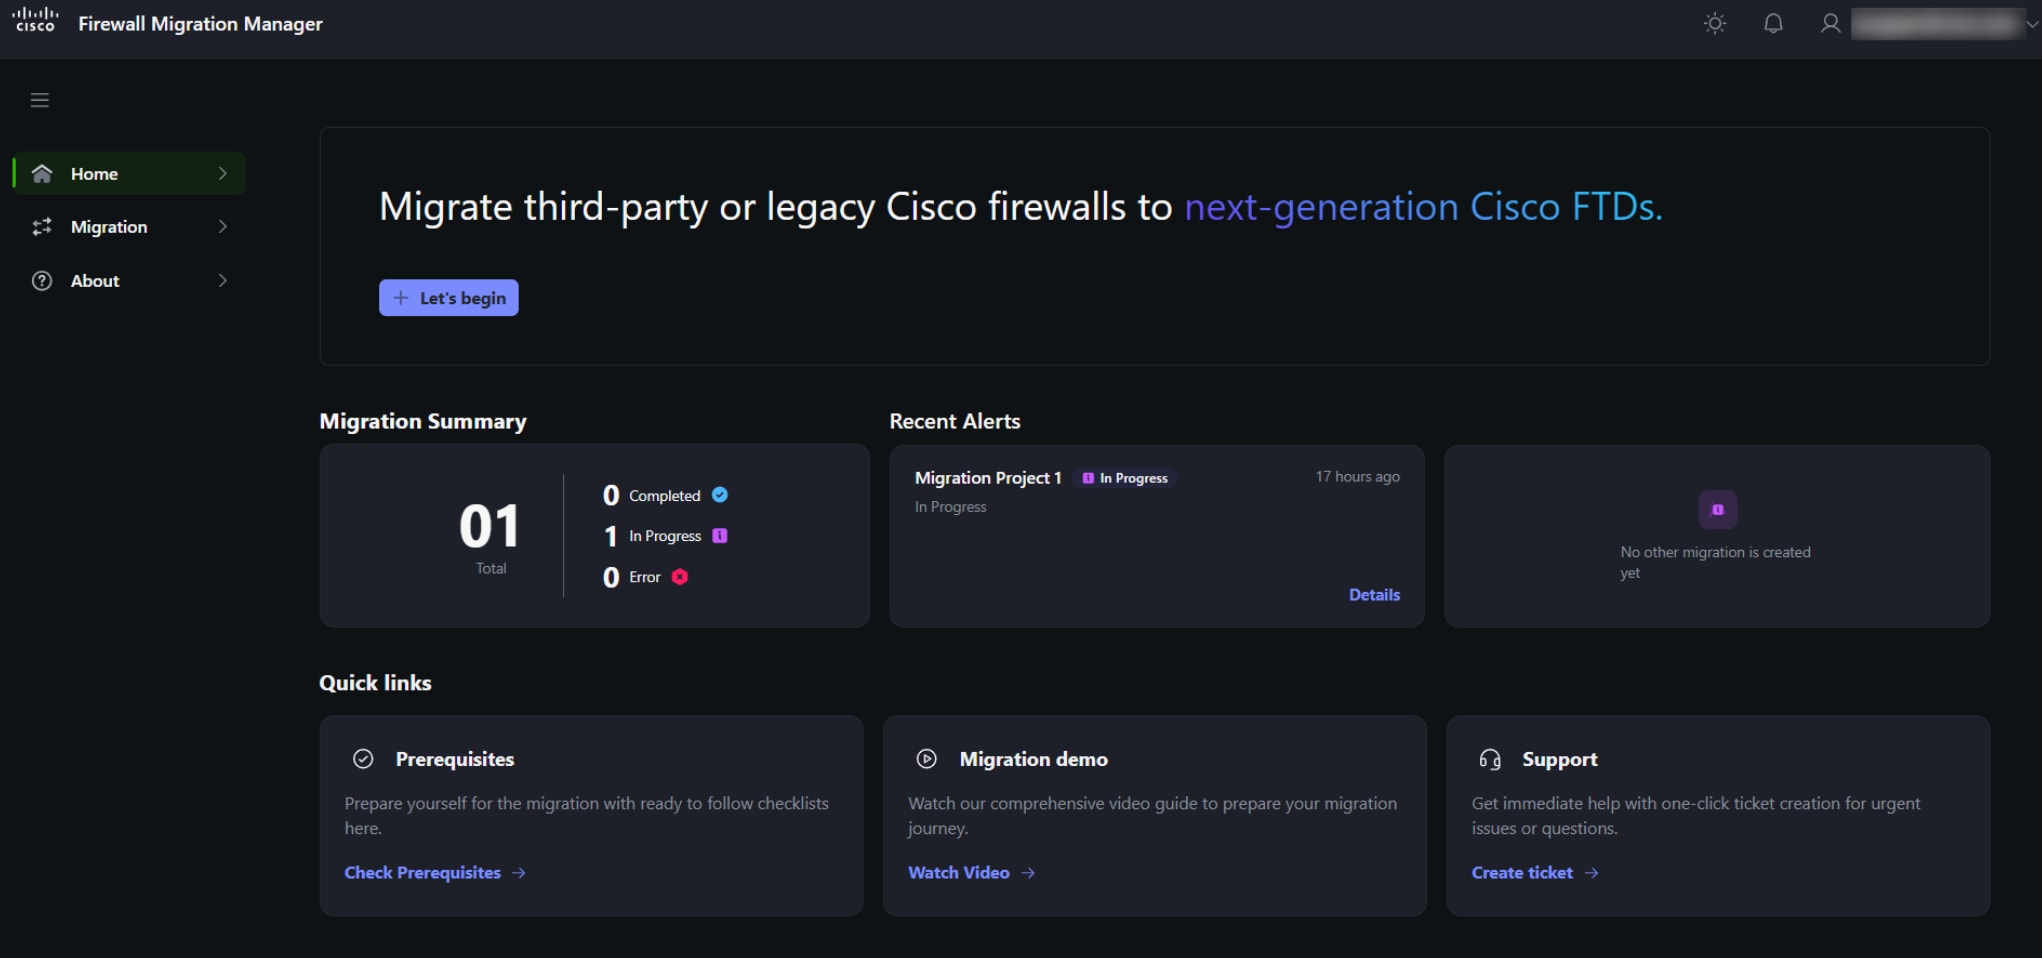
Firewall Migration Manager ダッシュボードは、ネットワークデバイスの移行を追跡およびトラブルシュートするための中央管理インターフェイスです。また、移行プロジェクトの正常性と進行状況を可視化します。

ホームページビュー。

主な機能エリア:

  • 移行のモニタリング:[移行の概要(Migration Summary)] タイルには、すべての移行タスクのステータス概要がリアルタイムで表示され、完了済み、進行中、およびブロックされたタスクの数を確認できます。

  • 問題の識別:[最近のアラート(Recent Alerts)] セクションは問題の診断に役立ちます。失敗した移行タスクにフラグを付け、失敗が発生したステージと原因を正確に特定するとともに、構成シンタックスの問題や接続タイムアウトなど、原因の簡単な説明を提示します。

  • リソースおよびサポートハブ:[クイックリンク(Quick links)] セクションでは、オンボーディングと障害対応に不可欠な、次に挙げるリソースを即座に利用できます。

    • [前提条件(Prerequisites)]:チェックリストをレビューし、移行を開始する前にすべての前提条件が満たされていることを確認します。

    • [移行デモ(Migration demo)]:移行の全体的な流れを紹介する包括的なビデオを視聴できます。

    • [サポート(Support)]:緊急の問題や質問がある場合、ワンクリックでチケットを作成してすぐにサポートを受けられます。

Firewall Migration Manager の機能

次の表に、Firewall Migration Manager の新機能の概要を示します。

リリース

機能

詳細

10.0.1

Palo Alto Networks ファイアウォールから Firewall Threat Defense への移行のサポート。

Firewall Migration Manager は、 Palo Alto Networks ファイアウォール構成の Firewall Threat Defense デバイスへの移行をサポートしています。

移行前および移行後レポートの強化。

Firewall Migration Manager では、ユーザー体験を向上させ、移行された構成の分析を容易にするために、移行前および移行後レポートの機能が強化されています。

レイヤ 2 インターフェイスからレイヤ 3 インターフェイスへの移行のサポート。

Firewall Migration Manager は、互換性のあるインターフェイス構成を Firewall Threat Defense デバイス上のルーテッドインターフェイスに変換することで、レイヤ 2 インターフェイスからレイヤ 3 インターフェイスへの移行をサポートしています。

VRF 移行のサポート

Firewall Migration Manager は VRF の移行をサポートしています。

BGP 移行のサポート

Firewall Migration Manager は BGP の移行をサポートしています。

ルーティングテーブルに基づく NAT ゾーンのマッピング

Firewall Migration Manager はルーティングテーブルを使用して、移行中に NAT ゾーンのマッピングを導出します。

インターフェイスにまたがる複数の IP アドレスの処理

移行中、 Palo Alto Networks ファイアウォール インターフェイスに複数の IP アドレスがある場合、Firewall Migration Manager ウィザードによって、そのインターフェイスの IP アドレスを 1 つ選択するよう求められます。

Panorama からのポリシー階層の移行

Firewall Migration Manager は Palo Alto Networks ファイアウォールのポリシー階層を、Firewall Threat Defense デバイス内のネストされたアクセス コントロール ポリシーとして移行します。

外部ダイナミックリストの移行

Firewall Migration Manager は外部ダイナミックリストの移行をサポートしています。

アクセスポリシールール内のアプリケーションの一括追加のサポート。

Firewall Migration Manager は、移行中におけるアクセスポリシールール内のアプリケーションの一括追加をサポートしています。これにより、移行後にアプリケーションベースのアクセスポリシーを更新するために必要な労力が削減されます。

10.0.0

Cisco ASA から Firewall Threat Defense への移行のサポート。

Firewall Migration Manager は、Cisco ASA 構成の Firewall Threat Defense デバイスへの移行をサポートしています。

ターゲットバージョンの自動検出

Firewall Management Center および Firewall Threat Defense のターゲットデバイスのバージョンと情報を自動的に識別し、構成の整合性を正確に維持します。

自動化された移行ワークフロー

Firewall Migration Manager では、既存の環境から Firewall Threat Defense デバイスへのセキュリティポリシー、ネットワークオブジェクト、およびデバイス構成の自動移行により、手作業が削減されます。

中央管理型ダッシュボードのサポート

Firewall Migration Manager ダッシュボードは、移行プロセスを合理化するための一元的かつ直感的なインターフェイスを提供します。可視性と業務効率の向上を目的として設計されたこのダッシュボードには、次の機能が用意されています。

  • 移行の概要:すべての移行プロジェクトのステータスをリアルタイムでモニターし、完了済み、進行中、およびエラー状態の移行の件数を確認できます。

  • 能動的なアラート:最新の移行アラートとプロジェクトの詳細を即座に確認できるため、常に最新情報を把握できます。

  • クイックリンク:移行前チェックリスト、包括的なビデオガイド、ワンクリックでのサポートチケット作成など、重要なリソースにダッシュボードから直接アクセスできます。

この一元化されたアプローチにより、サードパーティ製のファイアウォールやレガシーファイアウォールから次世代 Cisco ファイアウォール プラットフォームへの移行が簡単になり、より合理化された整然とした移行プロセスが実現します。

GUI の改善

Firewall Migration Manager では、ウィザード形式のオーケストレーション プラットフォームに移行タスクを統合する、改善されたグラフィカル ユーザーインターフェイスが提供されます。このインターフェイスは、視覚的な明瞭さ、並列タスク処理、およびステータスの能動的なモニタリングを重視しています。

インテリジェントな解析

この機能では構成を自動的にスキャンして、サポートされていない項目や参照されていない項目を識別します。これにより、注意が必要な項目のみに手動のクリーンアップ作業を集中できるため、時間を節約できます。

このツールは、企業規模の構成を効率的に解析し、数千件のルールを数分で処理します。

移行履歴の保持

さまざまなプロジェクト間で移行履歴が保持されるため、以前の移行を追跡して再確認できます。

並列移行のサポート

効率を向上させるために、この機能によって最大 10 件の移行プロセスを同時に実行し、ネットワーク移行を一括処理できます。

一時停止と再開

Firewall Migration Manager ではデータを喪失することなく、任意の時点でタスクの一時停止と再開を行えます。[進行中(In-Progress)] には、ホームページの [最近のアラート(Recent Alerts)] タイルから、またはメインメニューの [移行(Migration)] をクリックすることでアクセスできます。

Firewall Migration Manager のデフォルトホームページ

ログイン後、Firewall Migration Manager のホームページが表示されます。

ホームページには、次の主なエリアがあります。

  • [移行の概要(Migration summary)]:実行済み、完了済み、進行中、およびエラーにより失敗した移行の合計数を表示します。

  • [最近のアラート(Recent Alerts)]:移行タスクのステータスの更新をリアルタイムで表示します。タイルには、移行プロジェクト名、移行ステータス、タイムスタンプ、および現在のフェーズまたは必要なアクションの簡単な説明が表示されます。

  • [クイックリンク(Quick links)]:

    • [前提条件(Prerequisites)]:すぐに実行できるチェックリストを使用して、移行に向けた準備を行います。

    • [移行デモ(Migration demo)]:最新リリースで導入された重要な機能と機能強化を紹介するデモビデオへのリンクを提供します。

    • [サポート(Support)]:[チケットの作成(Create ticket)] リンクを介したワンクリックのチケット作成プロセスを使用して、即座にサポートを受けられます。

表 1. Migration Status

ステータス

説明

操作

進行中(In-progress)

移行タスクは現在アクティブです。表示される説明は、実行中の特定の手順を示します。

ユーザーは進行状況をモニターし、移行の完了を待つことができます。

[詳細(Details)] リンクをクリックすると、移行ページに移動します。

完了

移行タスクが正常に完了しました。

なし

[エラー(Error)]

移行タスクが失敗しました。

[詳細(Details)] リンクをクリックして、特定のログまたはエラーを引き起こした構成の問題を調査します。

Palo Alto Networks ファイアウォールから Firewall Threat Defense への移行の仕組み

Summary

Firewall Migration Manager は、 Palo Alto Networks ファイアウォールの構成を正確に解析および検証し、Firewall Threat Defense に正しく展開することで、 Palo Alto Networks ファイアウォールの構成の移行を自動化します。

Workflow

次の各段階は、 Palo Alto Networks ファイアウォールから Firewall Threat Defense への移行の仕組みについて説明しています。

  1. 構成の収集と解析:Firewall Migration Manager は Palo Alto Networks ファイアウォールデバイスから情報を収集し、その構成を解析します。
  2. Palo Alto Networks ファイアウォールの構成、インターフェイス、セキュリティゾーンの、Firewall Threat Defense へのマッピング:Firewall Migration Manager によって、インターフェイス、セキュリティゾーン、およびインターフェイスグループが Threat Defense デバイスにマッピングされます。マッピングを確認して検証してください。
  3. 移行前レポートの確認:サポートされていない構成、無視される構成、および誤った構成を特定するレポートが Firewall Migration Manager によって生成されます。これにはブロックエラーとその理由が含まれます。
  4. 解析エラーの修復:移行前に解決できるよう、Firewall Migration Manager によって解析エラーが強調表示されます。
  5. 検証済みの構成のプッシュ:Firewall Migration Manager は、検証済みの構成を Firewall Management Center にプッシュし、その構成を接続先デバイスに移行します。
  6. 移行後レポートの確認:完全に移行された構成、部分的に移行された構成、または移行されなかった構成を含む詳細レポートが Firewall Migration Manager によって生成されます。修正内容の一覧を表示し、競合を回避するために行われた変更を特定し、スキップされた項目を示すとともに、移行の失敗や手動対応が必要な事項を文書化します。