Catalyst 9500シリーズスイッチのWake on LAN機能のトラブルシューティング

概要
このドキュメントでは、Cisco Catalyst 9500シリーズのWake on LAN(WoL)機能のトラブルシューティングと検証の方法について説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- Cisco Catalyst 9500シリーズスイッチの設定とアーキテクチャ
- LANスイッチングの概念(VLAN、SVI、ポートチャネルなど)
- IPv4ネットワーキングにおけるダイレクトブロードキャストとネットワークブロードキャストの概念。
- シスコのモニタキャプチャ機能とプラットフォームのパケット転送CLIを使用したパケットキャプチャおよび分析
- WiresharkなどのトラブルシューティングツールやWoLのエンドポイント設定に関する基本的な知識があること。
使用するコンポーネント
このドキュメントの情報は、次のソフトウェアとハードウェアのバージョンに基づくものです。
- Cisco Catalyst 9500シリーズ、モデルC9500-48Y4C-A。
- Cisco Catalyst 9300シリーズ、モデルC9300-48T
- WoL送信元および宛先エンドポイント(VMおよび物理ホストを含む)
- Cisco IOS XE 17.12.4 バージョン。
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
背景説明
Wake on LAN(WoL)は、一般的に「マジックパケット」と呼ばれるネットワークメッセージによってコンピュータの電源をオンにしたりスリープを解除したりすることを可能にするネットワーク標準です。
Cisco LAN環境では、WoLは通常、VLANおよびルーテッドインターフェイスを介したUDPブロードキャストまたはダイレクトブロードキャストパケットの正しい転送に依存します。
このドキュメントで説明する方法論とワークフローは、Catalyst 9500シリーズスイッチのWake on LAN(WoL)の問題のトラブルシューティングに効果的です。
17.3.1 以降のIPダイレクトブロードキャストはデフォルトで無効になっており、この動作はCisco Bug ID CSCvy85946の不具合に記載されています。
このシナリオは、送信元サーバと宛先エンドポイントVLANの間で期待どおりに配信されないWoLパケットに似ています。
このドキュメントでは、Catalyst 9500プラットフォーム間のWoLパケットフローを検証、キャプチャ、およびトラブルシューティングするための詳細なワークフローを提供します。これには、関連するすべてのCLIコマンド、設定、および詳細な出力説明が含まれます。
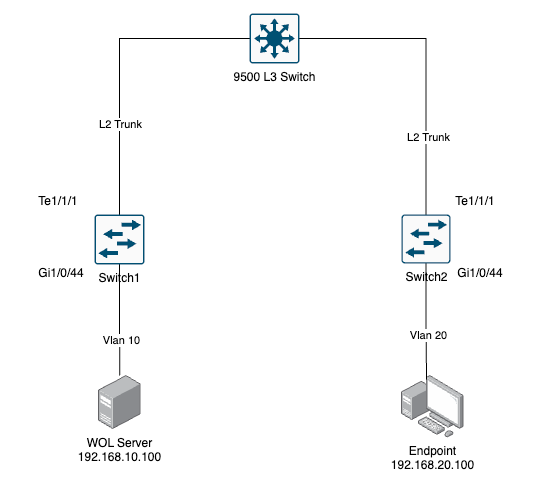 図 1.ネットワークトポロジ図
トラブルシューティング
1. 症状と初期分析
サーバから送信されたWoLパケット(マジックパケット)が、エンドポイントデバイスを期待どおりに起動しませんでした。
トラブルシューティングプロセスでは、パケットがネットワークを介して送信、受信、および正しく転送されているかどうかを検証しました。
最初のチェックとコマンドは症状の確認とベースラインデータの収集に役立ち、ip network-broadcastとip directed-broadcastコマンドはSVI 10と20の下に追加されて問題を解決しました。
ステップ1:インターフェイスおよびVLAN設定の検証
c9500#show run int vlan 10
interface Vlan10
 ip address 192.168.10.1 255.255.255.0
 ip network-broadcast
 ip directed-broadcasts
end
c9500#show run int vlan 20
interface Vlan20
 ip address 192.168.20.1 255.255.255.0
 ip network-broadcast
 ip directed-broadcasts
end

注:ip network-broadcastコマンドを使用すると、入力インターフェイスでネットワークプレフィクスで指示されたブロードキャストパケットを受信して受け入れることができます。ip directed-broadcastsコマンドは、インターフェイスでダイレクトブロードキャストから物理ブロードキャストへの変換をイネーブルにします。 ネットワークアドレスとブロードキャストアドレスの両方を使用したテストは、パケットがどこでドロップされるかを判断するのに役立ちます。
ステップ2:送信元からのWoLパケット伝送の確認
c9500#sh ip arp 192.168.10.100
出力例:
Protocol  Address          Age (min)  Hardware Addr   Type   Interface
Internet  192.168.10.100           136   aaaa.aaaa.aaaa  ARPA   Vlan10
Switch1#show mac address-table address aaaa.aaaa.aaaa
出力例:
Vlan    Mac Address       Type        Ports
10     aaaa.aaaa.aaaa    DYNAMIC     Gi1/0/44
2. WoLパケットのモニタおよびキャプチャ
WoLパケットが正しく送信され、ネットワークを通過しているかどうかを確認するには、モニタキャプチャ機能を使用してバッファの内容を分析します。
手順1:スイッチ1でモニタキャプチャパラメータを設定および確認します。
Switch1#show mon cap cap parameter
出力例:
monitor capture cap interface GigabitEthernet1/0/44 BOTH
monitor capture cap buffer size 100
monitor capture cap limit pps 1000
monitor capture cap match any
ステップ2:9500スイッチでモニタキャプチャパラメータを設定および確認します。
c9500#show mon cap cap parameter
出力例:
monitor capture cap control-plane BOTH
monitor capture cap buffer size 100
monitor capture cap limit pps 1000
monitor capture cap match any
注:コントロールプレーンキャプチャを使用しています。今後の処理のために、このトラフィックをCPUにパントする必要があります。
パント:入力プロトコル制御パケットは、DPによって代行受信され、処理のためにCP(CPU)に送信されます
インジェクト:CP(CPU)によって生成されたプロトコルパケットがDPに送信され、IOインターフェイスから出力されます。
ステップ2:WoLパケットのバッファの確認
Switch1#sh mon cap cap buffer brief | i 192.168.20.255
出力例(複数のインスタンスで信頼性を示す):
3975   3.002758  192.168.10.100 -> 192.168.20.255  WOL 148 MagicPacket for bb:bb:bb:bb:bb:bb (bb:bb:bb:bb:bb:bb)
17103  16.246445  192.168.10.100 -> 192.168.20.255  ECHO 148 Request
...
15864  14.870272  192.168.10.100 -> 192.168.20.255  WOL 148 MagicPacket for bb:bb:bb:bb:bb:bb (bb:bb:bb:bb:bb:bb)
ステップ3:詳細分析のためのキャプチャとエクスポート
device#monitor capture cap export location flash:cap.cap
3. プラットフォームCLIを使用したパケット転送パスの分析
プラットフォームハードウェア転送コマンドを使用して、WoLパケットがハードウェアによってどのように処理および転送されているかを検証します。
ステップ1:最後のパケットの転送サマリーの確認
device#show platform hardware fed switch 1 forward last summary
出力例の抜粋:
Input Packet Details:
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
###[ 802.1Q ]###
     vlan      = 10
###[ IP ]###
        src=192.168.10.100
        dst       = 192.168.20.255
        proto     = udp
###[ UDP ]###
           sport     = 56826
           dport     = discard
           len       = 110
           chksum    = 0x7813
###[ Raw ]###
              load      = 'FF FF FF FF FF FF 4C D7 17 86 13 A5 ...'
Egress:
   Possible Replication:
       Port                  : TenGigabitEthernet1/1/1
Output Packet Details:
   Port                      : TenGigabitEthernet1/1/1
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
...
この出力は、WoLパケットがスイッチハードウェアによって処理および転送されていることを示します。
ステップ2:ディストリビューション/コアスイッチでのパケットトラバーサルの検証
device#show platform hardware fed switch 2 forward last summary
出力例(ディストリビューションスイッチ):
Input Packet Details:
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
###[ 802.1Q ]###
     vlan      = 10
###[ IP ]###
        src=192.168.10.100
        dst       = 192.168.20.255
        proto     = udp
...
Output Packet Details:
   Port                      : HundredGigE2/0/51
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
...
これにより、WoLパケットがネクストホップ/コアスイッチに転送されていることを確認できます。
4. エンドポイントVLANでのWoLパケット受信の確認
マジックパケットがエンドポイントVLANで受信され、スイッチでドロップされていないことを確認します。パケットキャプチャおよびプラットフォームハードウェアコマンドを使用します。
ステップ1:宛先VLANでのマジックパケット着信のモニタ
device#sh mon cap cap buffer brief | i 192.168.20.255
出力例:
15864 14.870272 192.168.10.100 -> 192.168.20.255 WOL 148 MagicPacket for bb:bb:bb:bb:bb:bb (bb:bb:bb:bb:bb:bb)
キャプチャ内のWoLパケットの表示が一貫している場合は、ネットワーク経由で正常に送信されていることを示しています。
5. エンドポイントとサーバの考慮事項
WoLの機能も、正しいエンドポイント設定に依存します。トラブルシューティング中、パケットの送受信の信頼性が、サーバ設定、エンドポイントの準備状況、ハイパーバイザの制限(仮想化されている場合)の影響を受ける可能性があることが判明しました。 正常に配信されたことを確認するために、Wiresharkなどのツールを使用してエンドポイントでパケットをキャプチャすることをお勧めします。
Wiresharkキャプチャの出力例(要約):
Ethernet II, Src: VMware_aa:aa:aa (aa:aa:aa:aa:aa:aa), Dst: Cisco_cc:cc:cc (bb:bb:bb:bb:bb:bb)
Type: IPv4 (0x0800)
Internet Protocol Version 4, Src: 192.168.10.100, Dst: 192.168.20.255
User Datagram Protocol, Src Port: 63082, Dst Port: 9
UDP payload (102 bytes)
Discard Protocol
    Data: ffffffffffff4cd7178667ed...
これにより、マジックパケットが宛先サブネットで受信されていることが確認できます。
6. 一般的な問題とその他の所見
- ASICカウンタでドロップまたは例外が発生している場合、一貫性のないWoLパケット配信が見られます。
- コントロールプレーンポリシング(CoPP)や不適切なインターフェイス設定(
no ip redirectsがないなど)が原因で、一部のパケットがドロップされます。 - ルーテッドインターフェイスを介してWoLが機能するためには、
ip directed-broadcastが有効にされていることが重要です。
関連情報
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
14-Jul-2025
|
初版 |
 フィードバック
