アドレスACI障害コードF0467のトラブルシューティング

内容
はじめに
このドキュメントでは、ACI障害F0467:invalid-vlan、invalid-path、またはencap-already-in-useを修復するための次のステップについて説明します。
バックグラウンド情報
ACI障害F0467は異なるシナリオでフラグが付けられますが、それぞれに明確な原因が示されます。
最も一般的な原因は、ACI障害F0467で見られる値です。
- 無効なVLAN
- 無効なパス
- すでに使用されているencap
ACI障害F0467のすべての原因は、スイッチノードインターフェイスでのVLANの展開に影響する可能性があります。
Intersight接続ACIファブリック
この障害は、プロアクティブACIエンゲージメントの一部としてアクティブに監視されます。
Intersightに接続されたACIファブリックがある場合、お客様に代わってサービスリクエストが生成され、この障害のインスタンスがInsight Connected ACIファブリック内で検出されたことが示されます。
ACI障害F0467のシナリオ
無効なVLANの設定:invalid-vlan
シナリオ
- encap VLAN 421で設定された新しいEPG
- EPGに割り当てられた物理ドメイン
- EPG上のVLAN 421のスタティックポートバインディング
- 障害F0467 - EPGへのポインタでスイッチノードに対してフラグが立てられました
- Fault debug message contains invalid-vlan: vlan-x - EpGがドメインに関連付けられていないか、ドメインにこのVLANが割り当てられていません。
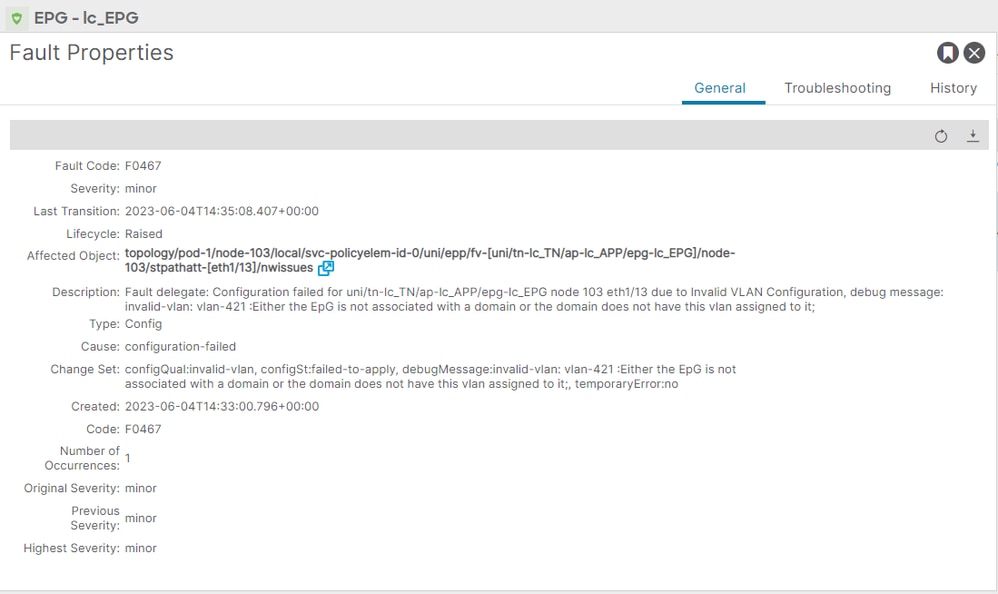
障害の説明には、「EpGがドメインに関連付けられていないか、またはドメインにこのVLANが割り当てられていません」と明示的に記載されています。
APIC# moquery -c faultInst -f 'fault.Inst.code=="F0467"' | grep lc_EPG
descr : Configuration failed for uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG node 103 eth1/13 due to Invalid VLAN Configuration, debug message: invalid-vlan: vlan-421 :Either the EpG is not associated with a domain or the domain does not have this vlan assigned to it;
dn : topology/pod-1/node-103/local/svc-policyelem-id-0/uni/epp/fv-[uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG]/node-103/stpathatt-[eth1/13]/nwissues/fault-F0467
考えられる原因:関連付けられたVLANプールに必要なVLANが含まれていない
アクセスカプセル化VLAN 421がリーフノードに展開されていません。
Node-103# show vlan encap-id 421 extended
<<< Empty >>>
EPGアソシエーションへのスタティックパスが作成されません。
APIC# moquery -c l2RtDomIfConn | grep lc_EPG | grep dn
<<< Empty >>>
ドメインlc_phys_domは、lc_EPG EPGに関連付けられています。
APIC# moquery -c fvRsDomAtt | grep -A 25 lc_EPG | grep rn
rn : rsdomAtt-[uni/phys-lc_phys_dom]
ドメインとVLANプールの関連付けが存在します。
APIC# moquery -c infraRsVlanNs | grep -A 15 lc_phys_dom | grep tDn
tDn : uni/infra/vlanns-[lc_vlan_pool]-static
Vlanプールlc_vlan_poolは、VLAN 420のみを含むように設定されています。
APIC# moquery -c fvnsEncapBlk | grep lc_vlan_pool
dn : uni/infra/vlanns-[lc_vlan_pool]-static/from-[vlan-420]-to-[vlan-420]
Vlan 421は前のプールにないため、エラー「invalid-vlan: vlan-421 :Egがドメインに関連付けられていないか、ドメインにこのVLANが割り当てられていません。」が発生します。
前述のブロック図では、次の特定のVLANプール参照が強調表示されています。
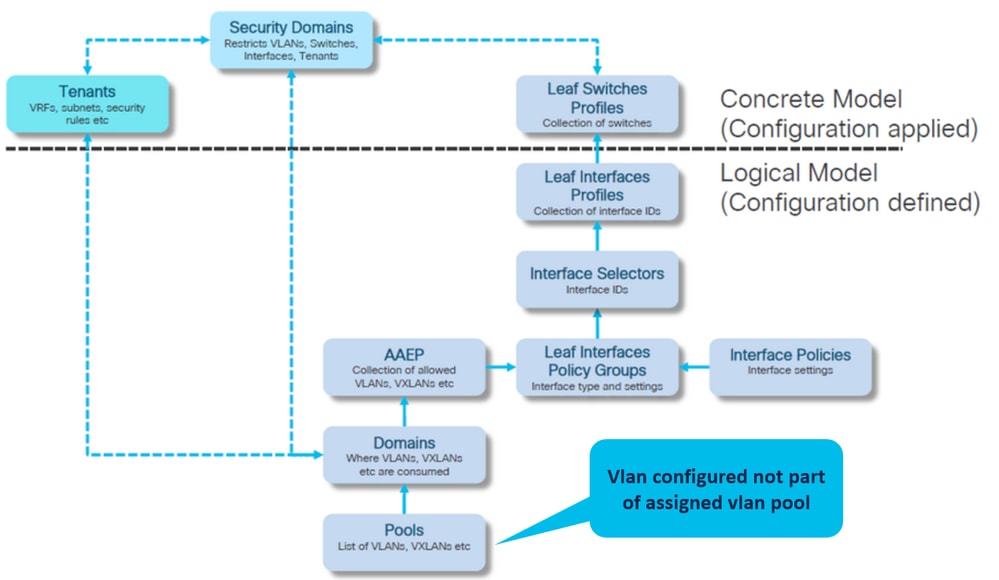
1. 欠落しているvlan 421を特定のVLAN範囲に追加します。
2. カプセル化とドメイン関連付けのためのVLANプール(Fabric > Access Policies > Pool > VLAN > lc_vlan_pool):
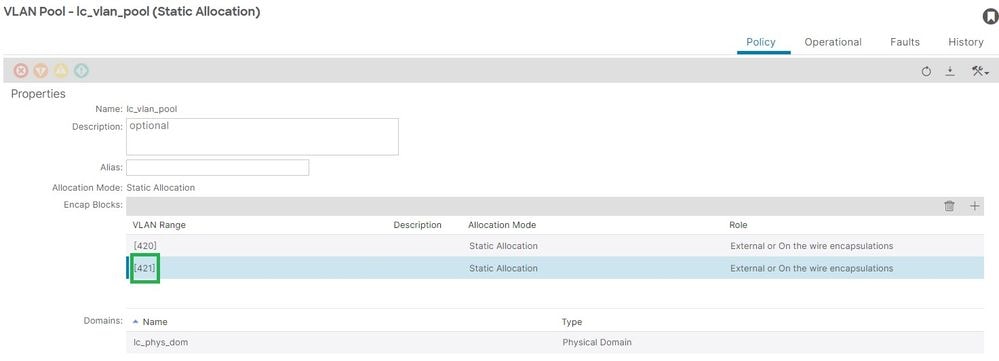
VLAN 421を追加した後のVLANプール範囲の確認:
APIC# moquery -c fvnsEncapBlk | grep lc_vlan_pool
dn : uni/infra/vlanns-[lc_vlan_pool]-static/from-[vlan-420]-to-[vlan-420]
dn : uni/infra/vlanns-[lc_vlan_pool]-static/from-[vlan-421]-to-[vlan-421]
考えられる原因:必要なVLANがドメインに関連付けられていないVLANプール
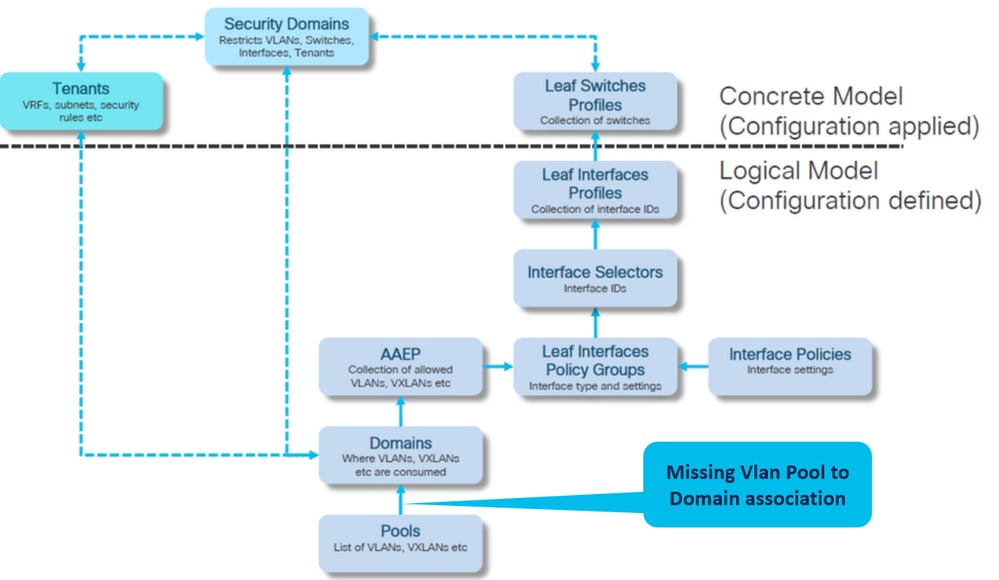
1. Fabric > Access Policies > Physical and External Domains > Physical Domains > lc_phys_dom:
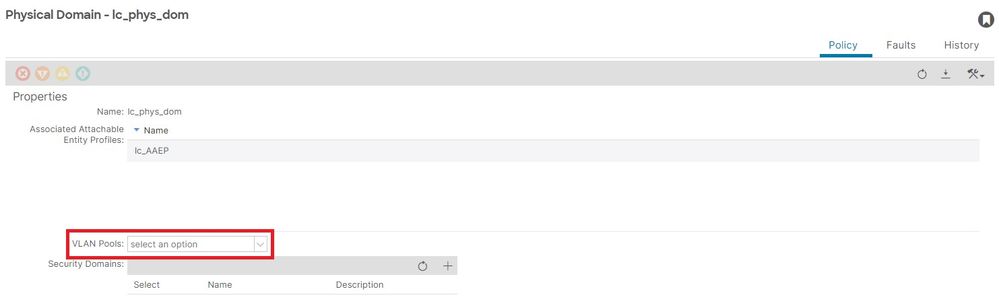
[+]ドメインとVLANプールの関連付け:
APIC# moquery -c infraRsVlanNs | grep -A 15 lc_phys_dom | grep tDn
<< EMPTY >>
2.修正:欠落しているVLANアソシエーションを含める:
- Fabric > Access Policies > Physical and External Domains > Physical Domains > lc_phys_dom:
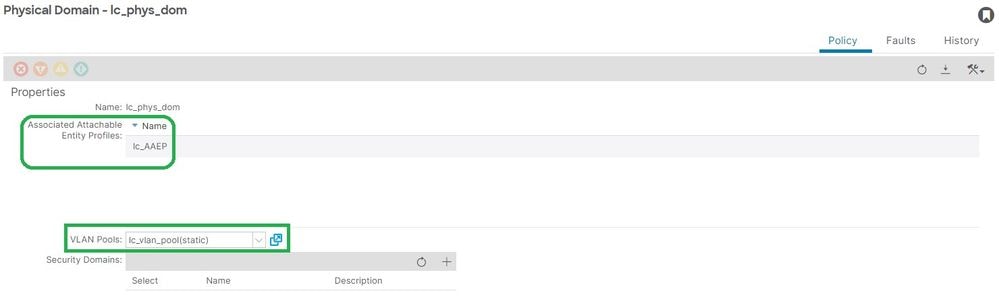
無効なパスの設定invalid-path
シナリオ
- EPGの設定
- EPGに割り当てられたドメイン
- VLAN 420、ノード103 eth 1/13のEPGで作成されたスタティックポートバインディング
- 障害F0467 - EPGへのポインタでスイッチノードに対してフラグが立てられました
- 障害デバッグメッセージにinvalid-path:が含まれています。EpG/L3Outがドメインに関連付けられていないか、またはドメインにこのインターフェイスが割り当てられていません。
この障害の問題は、設定を正しく適用するために、対応するアクセスポリシーが設定されていない状態でスイッチ/ポート/VLANの宣言が行われた場合に発生します。この障害の説明によっては、アクセスポリシー関係の別の要素が欠落している可能性があります。
EPG:テナントでのlc_EPGと障害の関連付け> lc_TN > lc_AP > lc_EPG >障害> Fault:
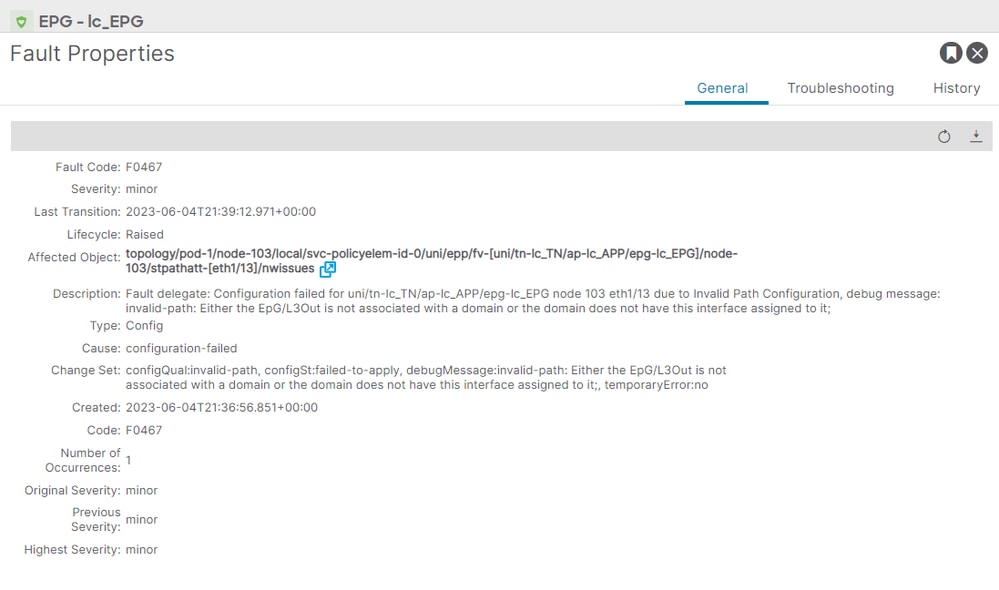
影響を受けるEPG、スイッチノードID、およびポート番号は、fault descriptionおよびdn:
APIC# moquery -c faultInst -f 'fault.Inst.code=="F0467"' | grep lc_EPG
descr            : Configuration failed for uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG node 103 eth1/13 due to Invalid Path Configuration, debug message: invalid-path: Either the EpG/L3Out is not associated with a domain or the domain does not have this interface assigned to it;
dn               : topology/pod-1/node-103/local/svc-policyelem-id-0/uni/epp/fv-[uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG]/node-103/stpathatt-[eth1/13]/nwissues/fault-F0467
クイックスタートの切り離し
VLANが展開されているかどうかを確認します。そうでない場合は、次のコマンドを実行して設定エラーを切り分けることができます。これらのコマンドで、lc_EPGは出力フィルタリングに使用されるEPGの名前です。
Encap-vlanがリーフノードに展開されていない。
Node-103# show vlan encap-id 420 extended
<<< Empty >>>
[1] EPGアソシエーションポリシーへの静的パスが空です:
APIC# moquery -c l2RtDomIfConn | grep lc_EPG | grep dn
<<<空>>>
[2]ドメインとEPGの関連付け:
APIC# moquery -c fvRsDomAtt | grep -A 25 lc_EPG | grep rn
rn : rsdomAtt-[uni/phys-lc_phys_dom]
[3]ドメインとVLANプールの関連付け:
APIC# moquery -c infraRsVlanNs | grep -A 15 lc_phys_dom | grep tDn
tDn : uni/infra/vlanns-[lc_vlan_pool]-static
[4] Vlanプール範囲の確認:
APIC# moquery -c fvnsEncapBlk | grep lc_vlan_pool
dn : uni/infra/vlanns-[lc_vlan_pool]-static/from-[vlan-420]-to-[vlan-420]
[5]ドメインとAAEPの関連付け:
APIC# moquery -c infraRtDomP | grep lc_phys_dom
dn : uni/phys-lc_phys_dom/rtdomP-[uni/infra/attentp-lc_AAEP]
[6] AAEPとインターフェイスポリシーグループアソシエーション(IPG):
rtp-aci08-apic1# moquery -c infraRtAttEntP | grep lc_AAEP
dn           : uni/infra/attentp-lc_AAEP/rtattEntP-[uni/infra/funcprof/accportgrp-lc_IPG]
[7] IPGとインターフェイスセレクタのアソシエーション:
APIC# moquery -c infraRsAccBaseGrp | grep -B 15 lc_IPG | grep dn
dn : uni/infra/accportprof-lead103_IP/hports-lc_Interface_Selector-typ-range/rsaccBaseGrp
[8]インターフェイスプロファイルとスイッチプロファイルの関連付け
APIC# moquery -c infraRsAccPortP | grep leaf103_IP | grep dn
dn : uni/infra/nprof-leaf103_SP/rsaccPortP-[uni/infra/accportprof-leaf103_IP]
invalid-path causeは、スタティックパスの設定で、関連付けられている必要なアクセスポリシーが欠落している場合に表示されます。アクセスポリシーをホップバイホップで確認する潜在的な原因を順を追って説明します。
- ドメインとAAEPの関連付けが見つかりません
- AAEPとIPGの関連付けが見つかりません
- IPGとインターフェイスセレクタの関連付けが見つかりません
- インターフェイスセレクタからインターフェイスプロファイルへの関連付けが欠落している
- インターフェイスプロファイルとスイッチプロファイルの関連付けが欠落している
考えられる原因:ドメインとAAEPの関連付けが欠落している
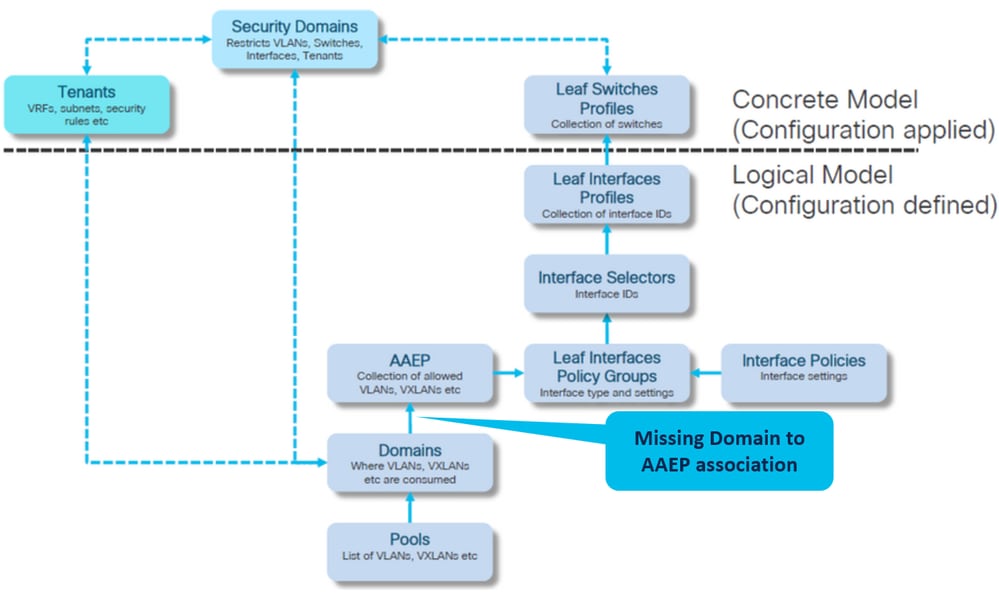
1. Fabric > Access Policies > Policies > Global > AAEP > lc_AEP:
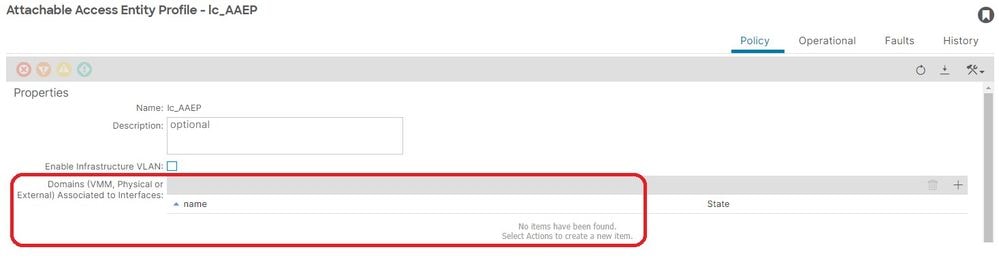
[+] EPGアソシエーションポリシーへの静的パスが空です:
APIC# moquery -c l2RtDomIfConn | grep lc_EPG | grep dn
<< EMPTY >>
[+]ドメインとAAEPの関連付け:
APIC# moquery -c infraRtDomP | grep lc_phys_dom
<< EMPTY >>
2. Fix:Encapとドメインの関連付けのためのVLANプール(Fabric > Access Policies > Pool > VLAN > lc_vlan_pool)
- Fabric > Access Policies > Physical and External Domains > Physical Domains > lc_phys_dom:
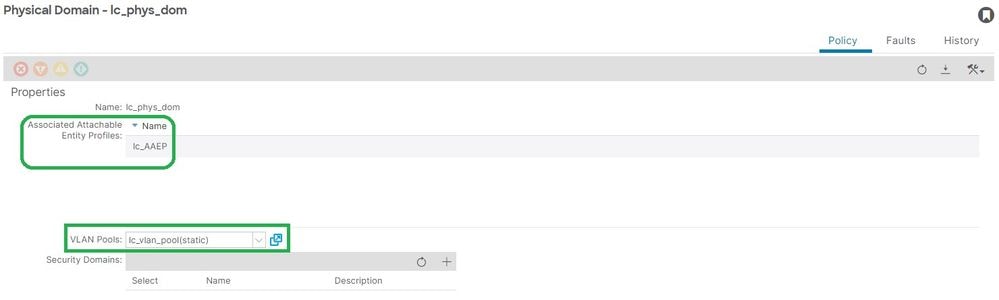
考えられる原因:AEPとIPGの関連付けが欠落している
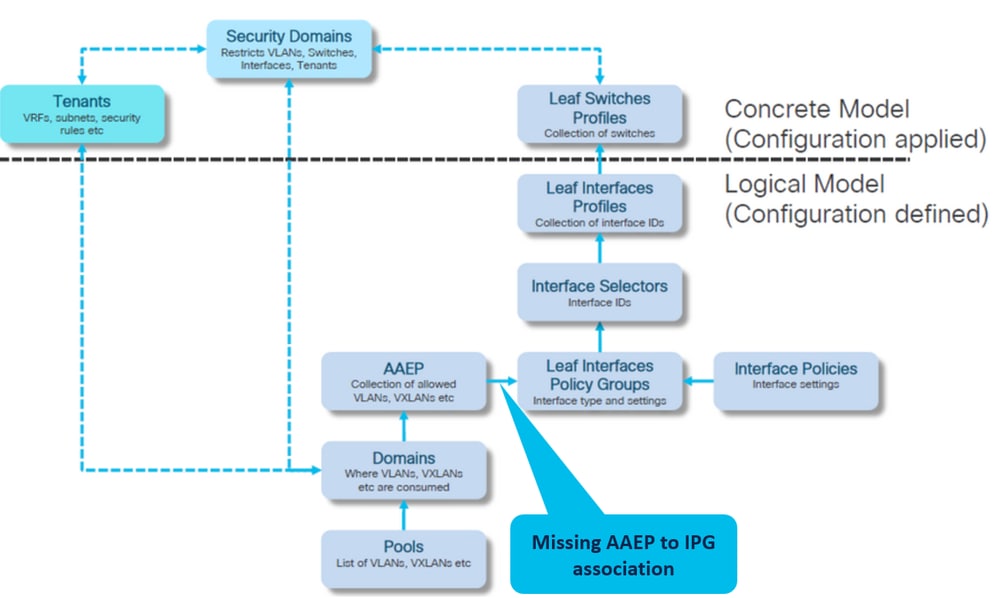
IPGとAAEPの関連付け
1. Fabric > Access Policies > Interfaces > Leaf Interfaces > Policy Groups > Leaf Access Port > lc_IPG:
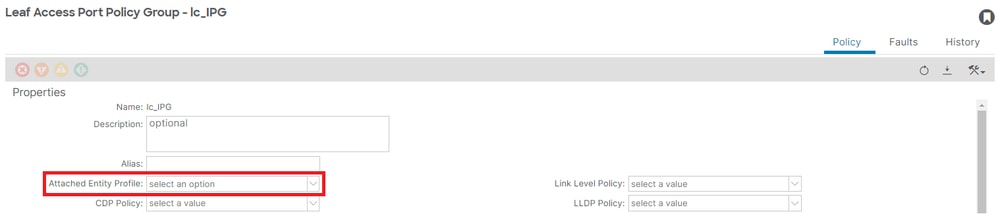
[+] EPGアソシエーションポリシーへの静的パスが空です:
APIC# moquery -c l2RtDomIfConn | grep lc_EPG | grep dn
<< EMPTY >>
[+] IPGとAAEPの関連付けが空です:
APIC# moquery -c infraRsAttEntP | grep -A 15 lc_IPG | grep tDn
<< EMPTY >>
2.修正:IPGへのAAEPの関連付けが欠落しています
- Fabric > Access Policies > Interfaces > Leaf Interfaces > Policy Groups > Leaf Access Port > lc_IPG:
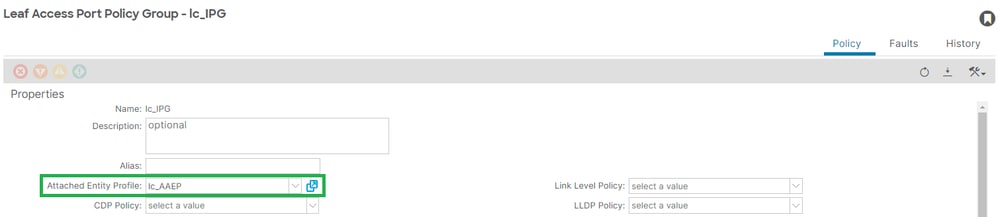
[+] IPGとAAEPの関連付け
APIC# moquery -c infraRsAttEntP | grep -A 15 lc_IPG | grep tDn
tDn : uni/infra/attentp-lc_AAEP
考えられる原因:インターフェイスセレクタへのIPGの関連付けが欠落している
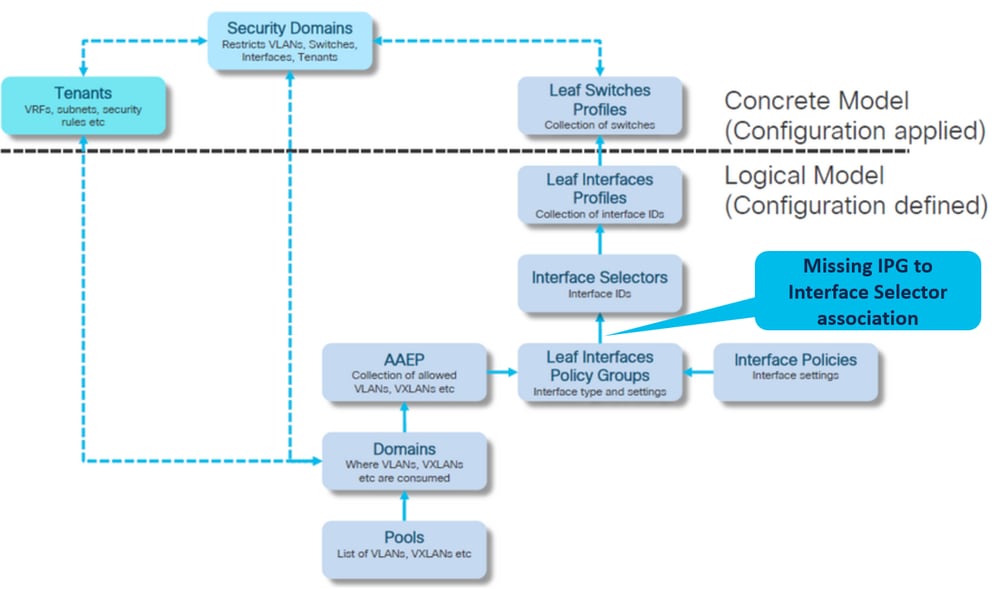
インターフェイスセレクタとインターフェイスポリシーグループの関連付け
1. Fabric > Access Policies > Interfaces > Leaf Interfaces > Profiles > leaf103_IP > lc_Interface_Selector:
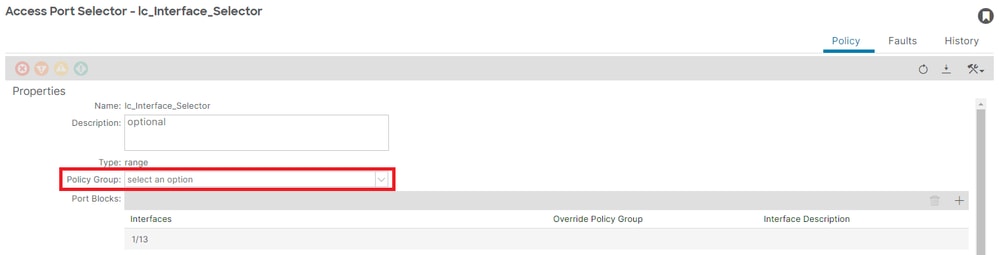
[+] IPGとインターフェイスセレクタの関連付け
APIC# moquery -c infraRsAccBaseGrp | grep -B 15 lc_IPG | grep dn
<< EMPTY >>
2.修正:インターフェイスセレクタとインターフェイスポリシーグループの関連付け
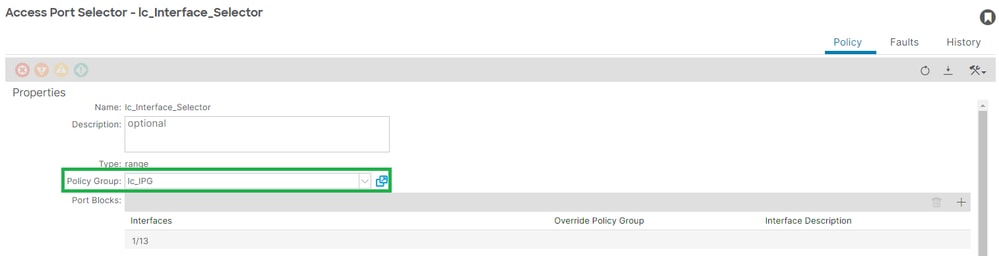
[+] IPGとインターフェイスセレクタのアソシエーション:
APIC# moquery -c infraRsAccBaseGrp | grep -B 15 lc_IPG | grep dn
dn : uni/infra/accportprof-lead103_IP/hports-lc_Interface_Selector-typ-range/rsaccBaseGrp
考えられる原因:インターフェイスセレクタからインターフェイスプロファイルへの関連付けが欠落している
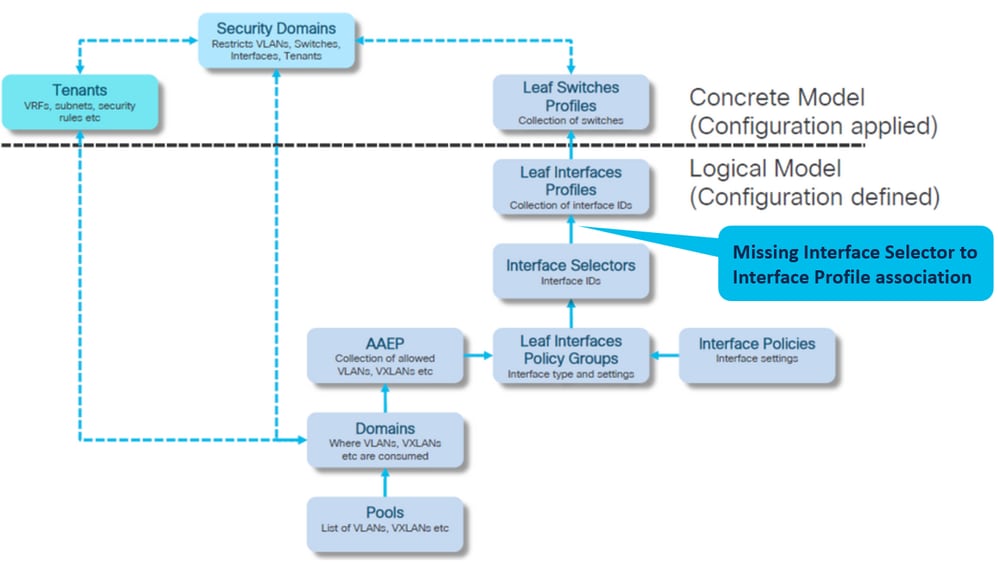
インターフェイスプロファイルとインターフェイスセレクタの関連付け
1. Fabric > Access Policies > Interfaces > Leaf Interfaces > Profiles > leaf103_IP:
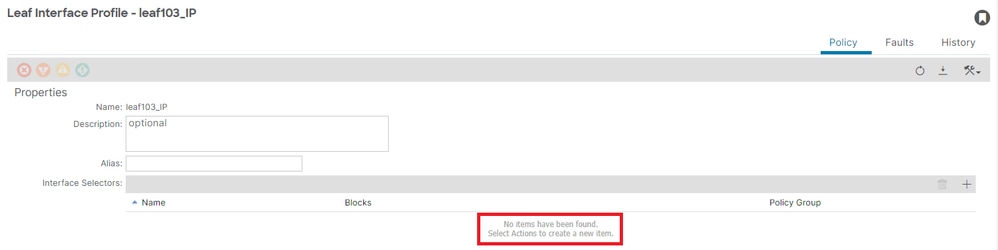
トラブルシューティング:
APIC# moquery -c infraHPortS | grep leaf103_IP
<< EMPTY >>
2.修正:インターフェイスプロファイルとインターフェイスセレクタのアソシエーション:
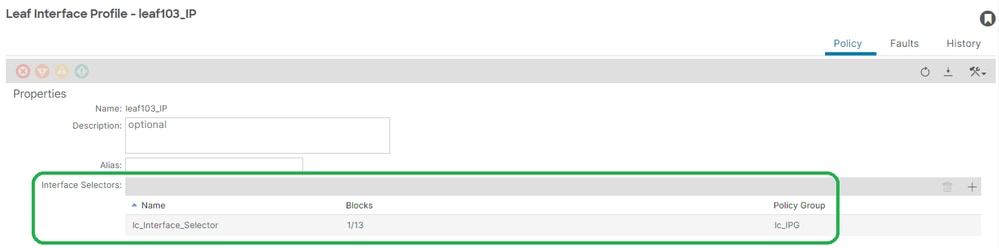
APIC# moquery -c infraHPortS | grep leaf103_IP
dn : uni/infra/accportprof-leaf103_IP/hports-lc_Interface_Selector-typ-range
考えられる原因:インターフェイスプロファイルとスイッチプロファイルの関連付けがない
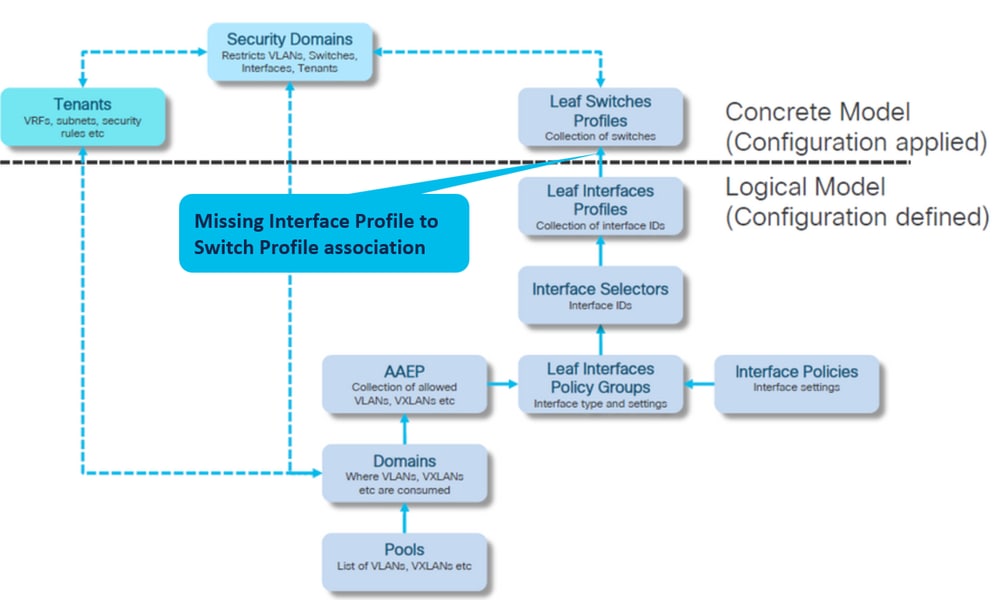
インターフェイスプロファイルとスイッチプロファイルの関連付け
1. [ファブリック]>[アクセスポリシー]>[スイッチ]>[リーフスイッチ]>[プロファイル]>[leaf103_SP]
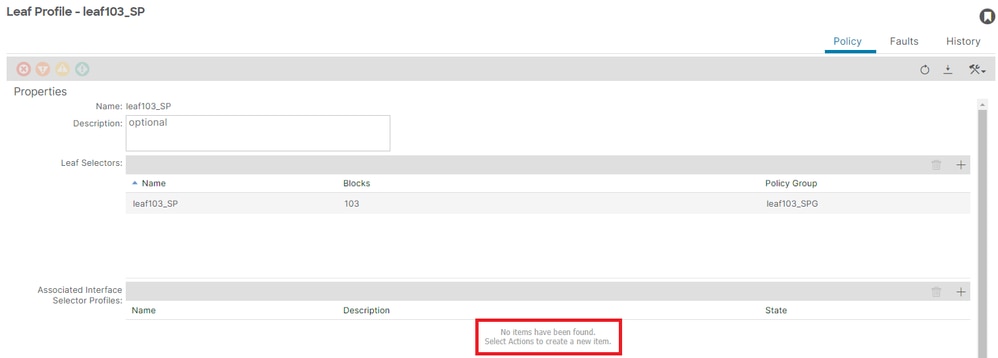
APIC# moquery -c infraRsAccPortP | grep leaf103_IP | grep dn
<< EMPTY >>
2.修正:リーフプロファイルとインターフェイスセレクタプロファイルのアソシエーション:
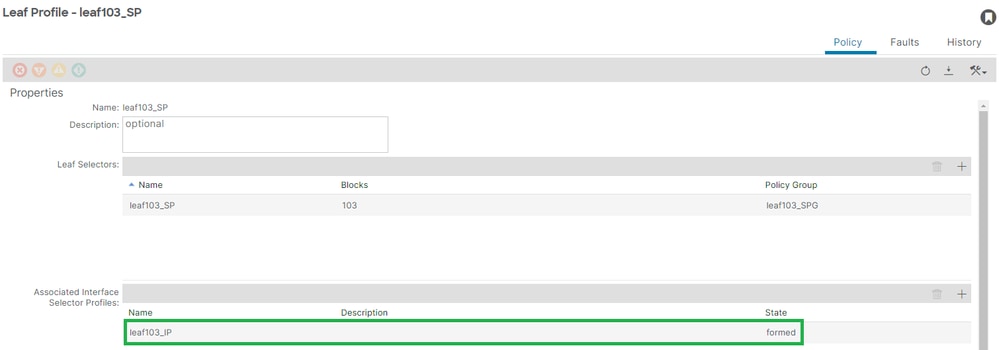
[+]インターフェイスプロファイルとスイッチプロファイルの関連付け
APIC# moquery -c infraRsAccPortP | grep leaf103_IP | grep dn
dn : uni/infra/nprof-leaf103_SP/rsaccPortP-[uni/infra/accportprof-leaf103_IP]
別のEPGですでに使用されているencap:encap-already-in-use
シナリオ
デフォルトでは、VLANにはグローバルスコープがあります。指定されたVLAN IDは、リーフスイッチ上の1つのEPGに対してのみ使用できます。特定のリーフスイッチ内の複数のEPGで同じVLANを再利用しようとすると、encap-already-in-use F0467障害が発生します。
テナントでのEPGと障害の関連付け> lc_TN > lc_AP > lc_EPG >障害>障害:
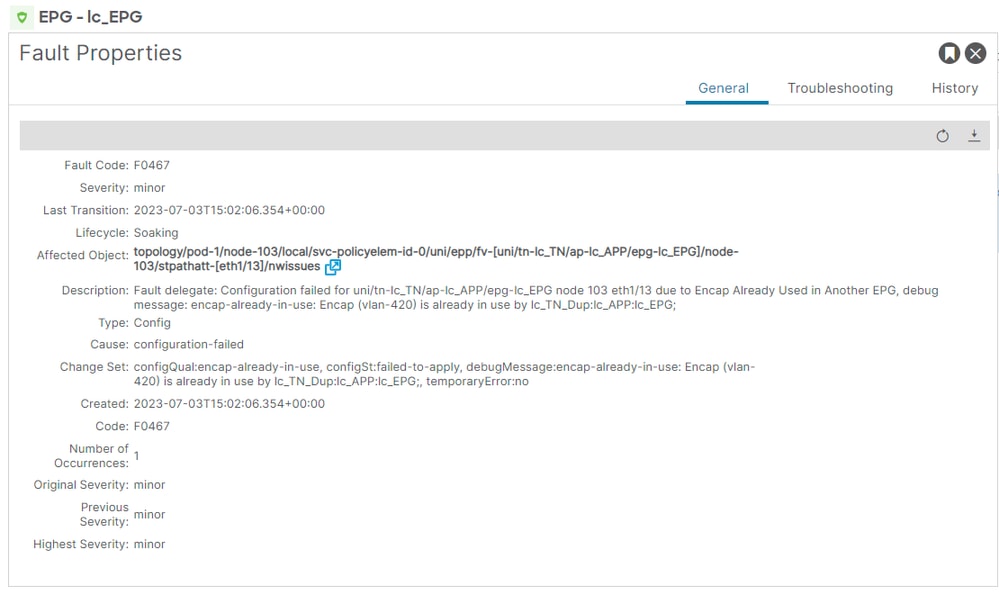
APIC# moquery -c faultInst -f 'fault.Inst.code=="F0467"' | grep lc_EPG
changeSet : configQual:encap-already-in-use, configSt:failed-to-apply, debugMessage:encap-already-in-use: Encap (vlan-420) is already in use by lc_TN_Dup:lc_APP:lc_EPG;, temporaryError:no
descr : Configuration failed for uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG node 103 eth1/13 due to Encap Already Used in Another EPG, debug message: encap-already-in-use: Encap (vlan-420) is already in use by lc_TN_Dup:lc_APP:lc_EPG;
dn : topology/pod-1/node-103/local/svc-policyelem-id-0/uni/epp/fv-[uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG]/node-103/stpathatt-[eth1/13]/nwissues/fault-F0467
クイックスタートの切り離し
[+]別のテナントlc_TN_Dupですでに使用されているencapを確認できます。
Node-103# show vlan extended | egrep "Encap|----|vlan-420"
 VLAN Name                             Encap            Ports
 ---- -------------------------------- ---------------- ------------------------
 3    lc_TN_Dup:lc_APP:lc_EPG          vlan-420         Eth1/13
修復オプション
- オプション1:リーフまたはVPCペアで使用されていない別のVLAN番号を使用します。
- オプション2:導入しようとしているVLANがない別のリーフまたはVPCペアで同じVLANを使用します。
- オプション3:複製されたEPGのスタティックポートアソシエーションを削除します。これにより、新しい導入が可能になります。
- オプション4:v1.1リリースより前のACIバージョンでは、特定のVLANカプセル化がリーフスイッチ上の単一のEPGにのみマッピングされます。同じリーフスイッチ上に同じVLANカプセル化を持つ2番目のEPGがある場合、ACIはこのエラーを発生させます。
v1.1リリース以降では、特定のリーフスイッチ(またはFEX)で同じVLANカプセル化を使用して複数のEPGを導入できます。『ポート単位のVLAN設定ガイド』を参照してください。
その他の詳細事項
正常な設定のリファレンス
このセクションは、機能セットアップを備えた完全な設定の概要を示すリファレンスガイドとして使用できます。
EPGとスタティックパスの関連付け
テナント> lc_TN > lc_AP > lc_EPG >スタティックポート:
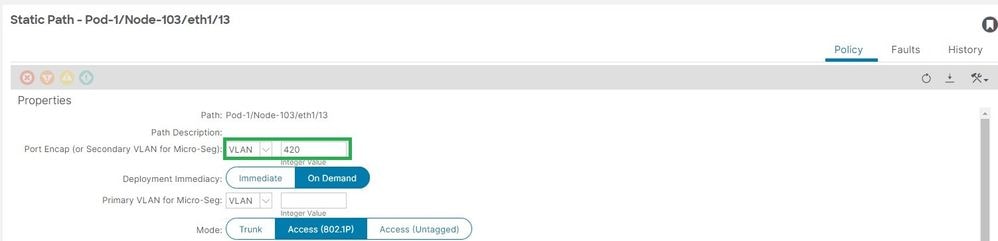
[+]スタティックポートとEPGの関連付けポリシー:
APIC# moquery -c l2RtDomIfConn | grep lc_EPG | grep dn
dn : topology/pod-1/node-103/sys/ctx-[vxlan-2195458]/bd-[vxlan-16416666]/vlan-[vlan-420]/rtfvDomIfConn-[uni/epp/fv-[uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG]/node-103/stpathatt-[eth1/13]/conndef/conn-[vlan-420]-[0.0.0.0]]
EPGとAAEPの関連付け
1. Fabric > Access Policies > Policies > Global > AAEP > lc_AEP:
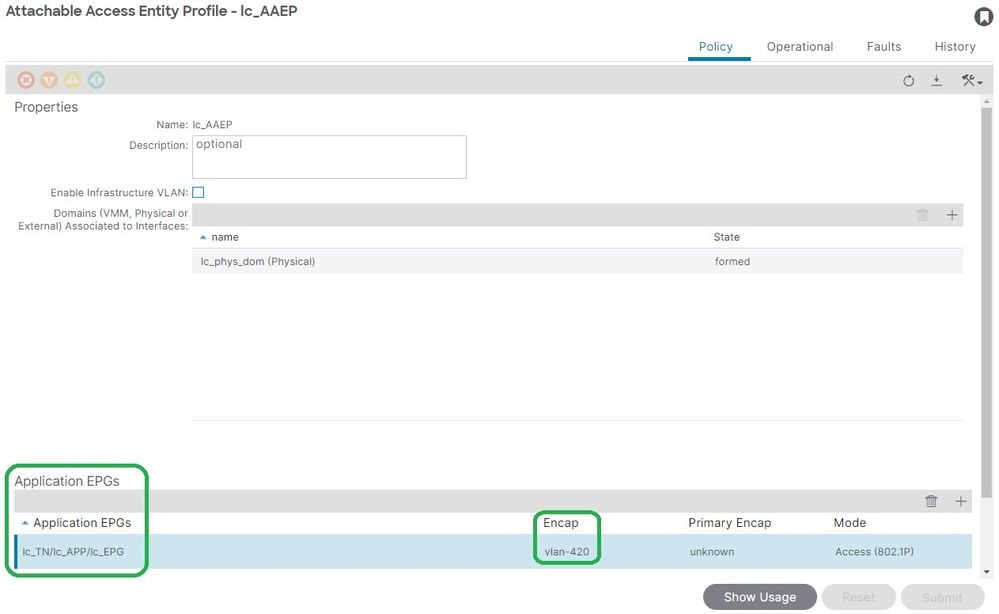
APIC# moquery -c fvIfConn -f 'fv.IfConn.encap=="vlan-420"' | grep dn
dn : uni/epp/fv-[uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG]/node-103/attEntitypathatt-[lc_AAEP]/conndef/conn-[vlan-420]-[0.0.0.0]
EPGとドメインの関連付け
テナント> lc_TN > lc_AP > lc_EPG >ドメイン:
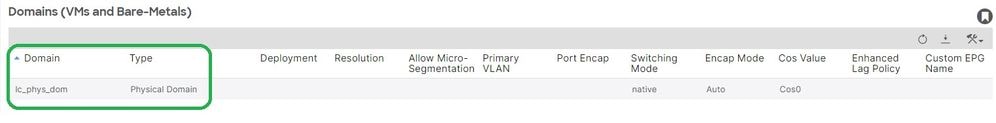
[+]ドメインlc_phys_domがEPGに関連付けられています。
APIC# moquery -c fvRsDomAtt | grep -A 25 lc_EPG | grep rn
rn : rsdomAtt-[uni/phys-lc_phys_dom]
ドメインとAAEPおよびVLANプールの関連付け
1. Fabric > Access Policies > Physical and External Domains > Physical Domains > lc_phys_dom:
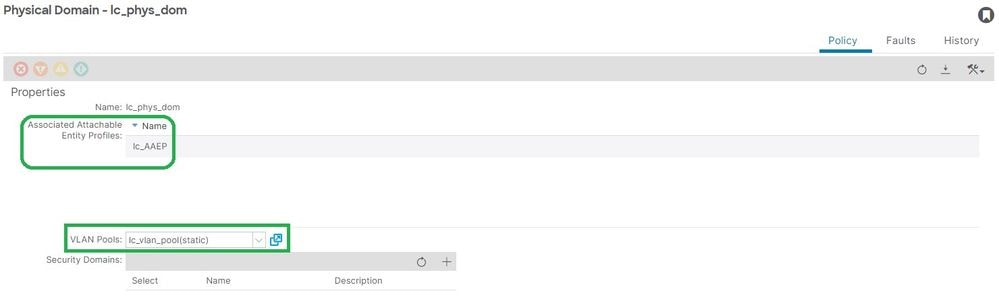
[+]ドメインとAAEPの関連付け:
APIC# moquery -c infraRtDomP | grep lc_phys_dom
dn : uni/phys-lc_phys_dom/rtdomP-[uni/infra/attentp-lc_AAEP]
[+]ドメインとVLANプールの関連付け
APIC# moquery -c infraRsVlanNs | grep -A 15 lc_phys_dom | grep tDn
tDn : uni/infra/vlanns-[lc_vlan_pool]-static
VLANプールによるブロックとドメインの関連付けのカプセル化
1. Fabric > Access Policies > Pool > VLAN > lc_vlan_pool:
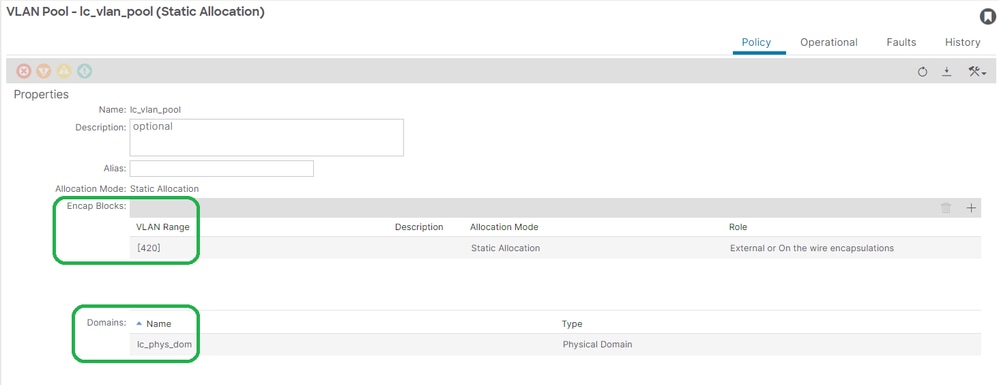
[+] Vlanプール範囲の確認:
APIC# moquery -c fvnsEncapBlk | grep lc_vlan_pool
dn : uni/infra/vlanns-[lc_vlan_pool]-static/from-[vlan-420]-to-[vlan-420]
[+] lc_vlan_poolが使用されているドメイン:
APIC# moquery -c fvnsRtVlanNs | grep lc_vlan_pool
dn           : uni/infra/vlanns-[lc_pool]-dynamic/rtinfraVlanNs-[uni/phys-lc_phys_dom]
AAEPとドメインの関連付け
1. Fabric > Access Policies > Policies > Global > AAEP > lc_AEP:
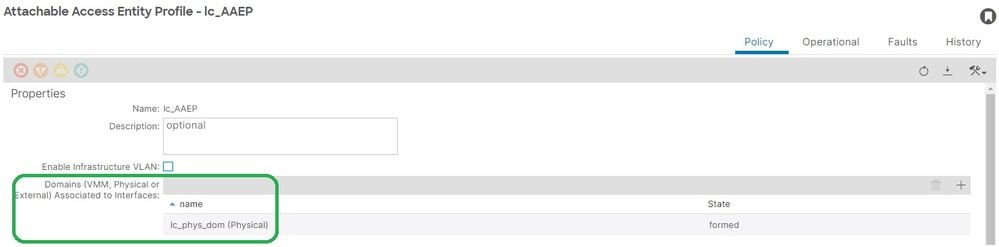
APIC# moquery -c infraRsDomP | grep lc_AAEP
dn : uni/infra/attentp-lc_AAEP/rsdomP-[uni/phys-lc_phys_dom]
IPGとAAEPの関連付け
1. Fabric > Access Policies > Interfaces > Leaf Interfaces > Policy Groups > Leaf Access Port > lc_IPG:
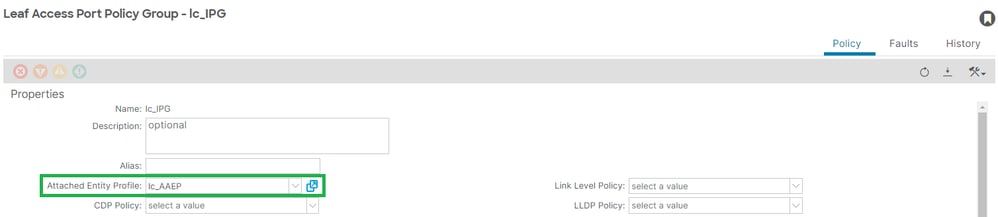
[+] IPGとAAEPの関連付け:
APIC# moquery -c infraRsAttEntP | grep -A 15 lc_IPG | grep tDn
tDn : uni/infra/attentp-lc_AAEP
リーフプロファイルとインターフェイスセレクタの関連付け
1. Fabric > Access Policies > Interfaces > Leaf Interfaces > Profiles > leaf103_IP:
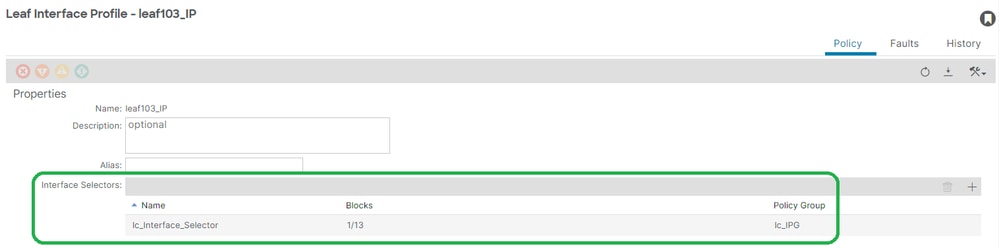
APIC# moquery -c infraHPortS | grep leaf103_IP
dn : uni/infra/accportprof-leaf103_IP/hports-lc_Interface_Selector-typ-range
インターフェイスセレクタとインターフェイスポリシーグループの関連付け
1. Fabric > Access Policies > Interfaces > Leaf Interfaces > Profiles > leaf103_IP > lc_Interface_Selector:
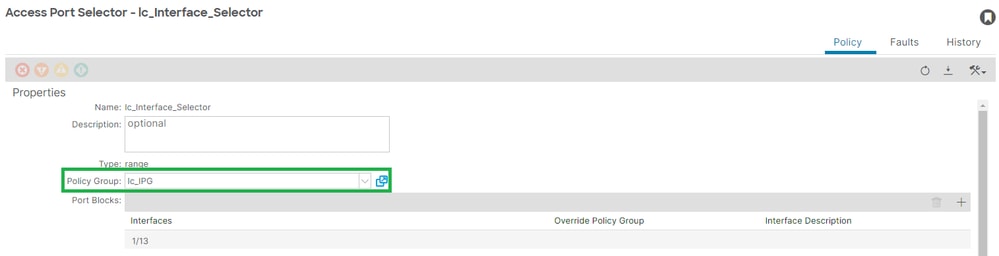
[+] IPGとインターフェイスセレクタのアソシエーション:
APIC# moquery -c infraRsAccBaseGrp | grep -B 15 lc_IPG | grep dn
dn : uni/infra/accportprof-lead103_IP/hports-lc_Interface_Selector-typ-range/rsaccBaseGrp
リーフインターフェイスプロファイルとインターフェイスセレクタ、およびリーフスイッチプロファイルの関連付け
1. Fabric > Access Policies > Switches > Leaf Switches > Profiles > leaf103_SP:
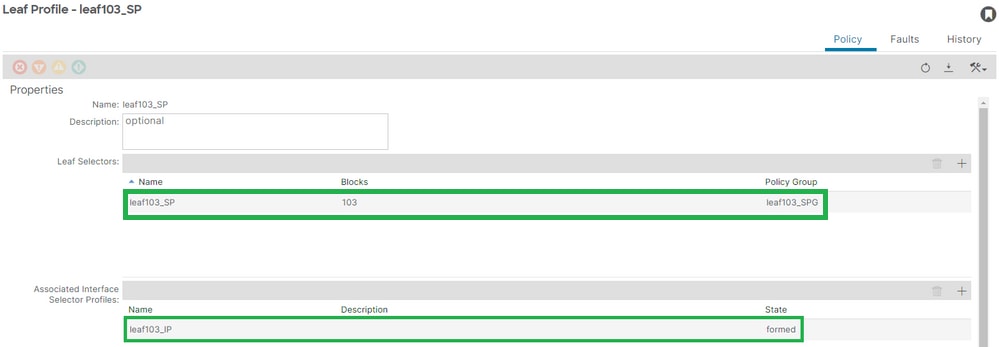
[+]リーフインターフェイスプロファイルとスイッチプロファイルのアソシエーション:
APIC# moquery -c infraRsAccPortP | grep leaf103_IP | grep dn
dn : uni/infra/nprof-leaf103_SP/rsaccPortP-[uni/infra/accportprof-leaf103_IP]
[+]スイッチプロファイルとスイッチポリシーグループの関連付け:
APIC# moquery -c infraRsAccNodePGrp | grep -A 8 leaf103_SP | grep tDn
tDn : uni/infra/funcprof/accnodepgrp-leaf103_SPG
Vlan展開の検証
シナリオ
- アクセスカプセル化VLAN 420がノード103(E1/13)に展開されています。
- 関連するすべてのアクセスポリシーとEPG設定を導入
APICを使用したACIファブリックVLAN展開の確認
クラスfvIcConnに対するクエリーを対象のVLANカプセル化でフィルタして、VLANが展開されているすべてのEPG/スイッチ/インターフェイスの組み合わせを示すことができます。
APIC# moquery -c fvIfConn -f 'fv.IfConn.encap=="vlan-420"' | grep dn
dn               : uni/epp/fv-[uni/tn-lc_TN/ap-lc_APP/epg-lc_EPG]/node-103/stpathatt-[eth1/13]/conndef/conn-[vlan-420]-[0.0.0.0]
スイッチCLIによるVLAN展開の確認
任意のスイッチでshow vlan extendedコマンドを実行して、現在スイッチに導入されているVLAN、およびVLANが関連付けられているEPGとインターフェイスを確認します。
encap-id xxフィルタは、ACIリリース4.2以降で使用できます。
Node-103# show vlan encap-id 420 extended

 VLAN Name                             Encap            Ports
 ---- -------------------------------- ---------------- ------------------------
 2    lc_TN:lc_APP:lc_EPG              vlan-420         Eth1/13
スイッチCLIによるプラットフォームに依存しないVLAN展開の確認
ACIスイッチノードのすべてのVLANは、各スイッチノードにローカルな値であるプラットフォーム非依存(PI)VLANにマッピングされます。
アクセスカプセル化は「FD VLAN」と呼ばれるPI VLANにマッピングされ、ブリッジドメインは「BD VLAN」と呼ばれるPI VLANにマッピングされます。 スイッチでshow system internal epm vlan allコマンドを実行し、リーフに展開されたvlanのリストを表示します。
Node-103# show vlan extended | egrep "Encap|----|1/13"
 VLAN Name                             Encap            Ports
 ---- -------------------------------- ---------------- ------------------------
 2    lc_TN:lc_APP:lc_EPG              vlan-420         Eth1/13                   --> FD vlan 2
 18   lc_TN:lc_BD                      vxlan-16416666   Eth1/13                   --> BD vlan 18
FD vlanおよびBD vlanからインターフェイスへのプログラミングは、show interface コマンドで検証できます。
Node-103# show interface eth 1/13 trunk | grep -A 2 Allowed
 Port           Vlans Allowed on Trunk
-----------------------------------------------------------------------------------
 Eth1/13        2,18
SVI VLAN導入の確認
BD SVIを使用してレイヤ3 vlanを検証する場合は、次のようにmoquery class fvSubnetを実行してサブネットのIPアドレスを取得します。
APIC# moquery -c fvSubnet | grep lc_BD
dn : uni/tn-lc_TN/BD-lc_BD/subnet-[10.10.10.254/24]
次に、show ip interface briefをもう一度確認して、一致するIPアドレスを確認し、vlanと予期されるVRFを検証します。この例では、前述のCLI出力例の「BD VLan 18」の検証を行います。
Node-103# show ip interface brief
...

IP Interface Status for VRF "lc_TN:lc_VRF"(16)
Interface            Address              Interface Status
vlan18               10.10.10.254/24   protocol-up/link-up/admin-up
参照図
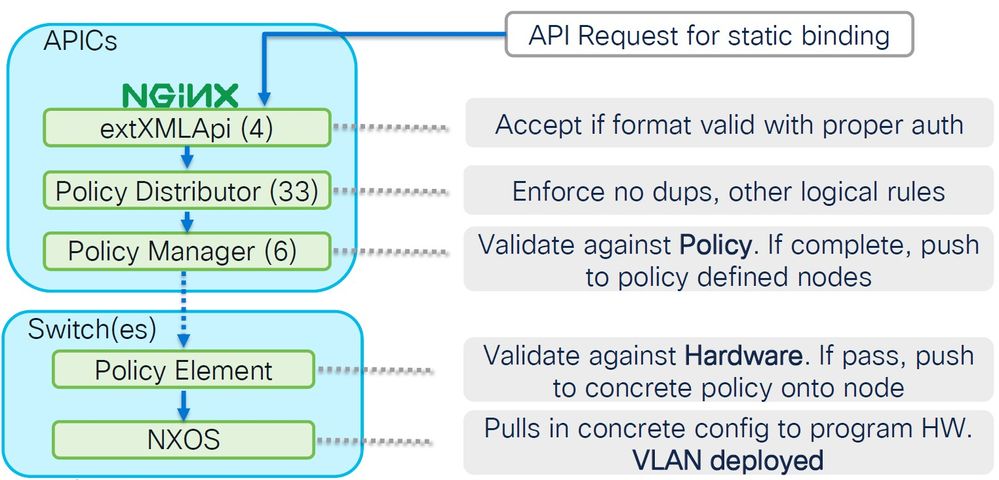
スタティックパスバインディングの高レベルプログラミングシーケンス
この概要のシーケンスは、VLANスタティックパスAPIの呼び出しからスイッチノードVLANの導入までの手順をまとめたものです。
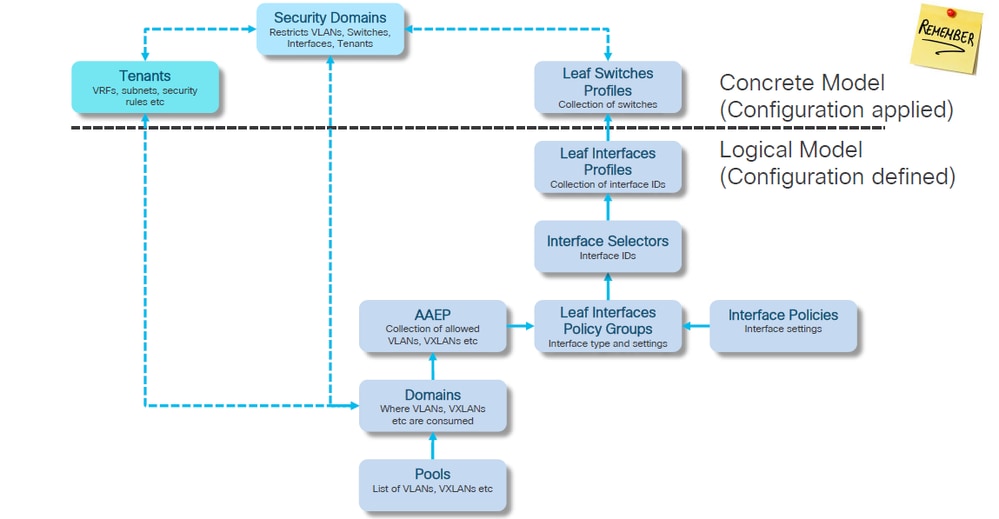
アクセスポリシー関係のブロック図
次のブロック図は、スイッチノードVLANの展開を正常に行うためのアクセスポリシー間の関係を示しています。
アクセスポリシーにマッピングされたスタンドアロンNXOSコマンド
すべてのネットワークエンジニアは実際にアクセスポリシーの概念に取り組んでおり、スタンドアロンデバイスのCLIインターフェイスを介してファイル内のテキストとして定義されているものだけです。
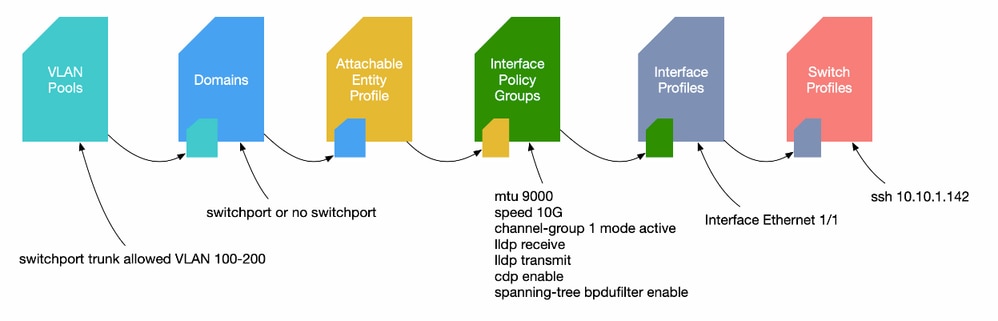
障害F0467が見つかった場合は、まずアクセスポリシーを理解し、それらが正しく設定されていることを確認することが重要です。
VLAN検証コマンドチートシート
各コマンド出力には、リスト内の次のコマンドに使用される変数が含まれています。これらのコマンドは、さまざまなシナリオのトラブルシューティングを行うために、このドキュメント全体を通じて参照されています。
| ノード |
コマンド |
目的 |
| APICの |
moquery -c faultInst -f 'fault.Inst.code=="F0467"' |
ファブリック内で現在アクティブなF0467障害をすべて一覧表示 |
| moquery -c l2RtDomIfConn | grep <epg_name> | grep dn |
特定のepgに関連付けられているスタティック/ダイナミックパスを表示します。 |
|
| moquery -c fvRsDomAtt | grep -A 25<epg_name> | grep rn |
EPGに関連付けられているドメインを表示します |
|
| moquery -c infraRsVlanNs | grep -A 15 <dom_name> | grep tDn |
ドメインに関連付けられたVLANプール名を表示します。ドメイン名は前のコマンドから抽出されます |
|
| moquery -c fvnsEncapBlk | grep <vlan_pool_name> |
特定のVLANプールに関連付けられているVLAN番号を表示します。 |
|
| moquery -c infraRtDomP | grep <dom_name> |
ドメインに関連付けられたAEPを表示します |
|
| moquery -c infraRtAttEntP | grep <AEP_name> |
ドメインに関連付けられたインターフェイスプロファイルグループ(IPG)を表示します |
|
| moquery -c infraRsAccBaseGrp | grep -B 15 <IPG_name> | grep dn |
インターフェイスプロファイルグループ(IPG)とインターフェイスセレクタの関連付けを表示します |
|
| moquery -c infraRsAccPortP | grep <Interface_Sector> | grep dn |
インターフェイスプロファイルとスイッチプロファイルの関連付けを表示します。 |
|
| moquery -c fvIfConn -f 'fv.IfConn.encap=="<encap_vlan>"' | grep dn |
特定のencap vlanがファブリックに展開されているすべてのインターフェイスを表示します。 |
|
| moquery -c fvnsRtVlanNs | grep <vlan_pool_name> | | grep dn |
VLANプールに関連付けられているドメインを表示します |
|
| moquery -c fvSubnet | grep <BD_name> |
ドメインに関連付けられたsvi IPを表示します。 |
|
| 最大 300 のアクセス ポイント グループ |
show vlan encap-id <encap_vlan> extended |
PI VLANとテナント、アプリケーションプロファイル、およびEPG名の詳細を表示します |
| show vlan extended | egrep "Encap|----|<port:example 1/13>" |
特定のポートのVLANの詳細を表示します。 |
|
| show int eth <port> trunk | grep -A 2許可 |
特定のポートで転送されているVLANを表示します。VLAN番号は内部VLAN番号であることに注意してください。 |
|
| show ip int bri vrf <vrf> |
特定のVRF用に展開されたレイヤ3インターフェイスを表示します。 |
|
| show vpc briefコマンド |
このスイッチがVPCペアの一部である場合に、VPCに関連する情報を表示します。 |
関連情報
- オンデマンドセッションライブラリ:BRKDCN-3900
- オンデマンドセッションライブラリ: BRKACI-2770
- Cisco Troubleshooting Application Centric Infrastructure、第2版
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
4.0 |
03-Sep-2026
|
スペル/文法の更新、読みやすさを考慮したセクションへの水平線の挿入、代替テキストの更新、CCWアラートの修正 |
3.0 |
30-Nov-2024
|
タイトルを訂正。 |
2.0 |
21-Nov-2024
|
代替テキスト、書式設定、一部のスペルミス、ヘッダーエラー、短縮タイトル |
1.0 |
14-Sep-2023
|
初版 |
 フィードバック
