管理インターフェイスからデータインターフェイスへのFTDでのマネージャアクセスの設定

内容
概要
このドキュメントでは、Firepower Threat Defense(FTD)上のManager Access(MA)を管理インターフェイスからデータインターフェイスに変更するプロセスについて説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- Firepower Threat Defense(FTD)
- Firepower Management Center(FMC)
使用するコンポーネント
- Firepower Threat Defense(FTD)仮想7.2.5
- Firepower Management Center(FMC)仮想7.4.1
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
背景説明
各デバイスには、FMCと通信するための単一の専用管理インターフェイスが含まれています。オプションで、専用の管理インターフェイスの代わりに管理用のデータインターフェイスを使用するようにデバイスを設定できます。データインターフェイスのFMCアクセスは、外部インターフェイスからFirepower Threat Defenseをリモートで管理する場合や、個別の管理ネットワークがない場合に便利です。この変更は、FMCによって管理されるFTDのFirepower Management Center(FMC)で実行する必要があります。
データインターフェイスからのFMCアクセスには、いくつかの制限があります。
- 1つの物理データインターフェイスでのみマネージャアクセスを有効にできます。サブインターフェイスまたはEtherChannelは使用できません。
- ルーテッドファイアウォールモードのみ。ルーテッドインターフェイスを使用する。
- PPPoEはサポートされていません。ISPがPPPoEを必要とする場合、Firepower Threat Defense(FTD)とWANモデムの間にPPPoEをサポートするルータを含める必要があります。
- 個別の管理インターフェイスとイベントのみのインターフェイスは使用できません。
設定
インターフェイスの移行に進む

注:変更を行う前に、FTDとFMCの両方の最新のバックアップを用意することを強くお勧めします。
1. Devices > Device Managementページに移動し、変更するデバイスのEditをクリックします。
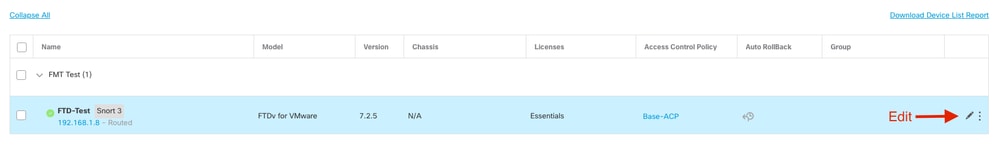
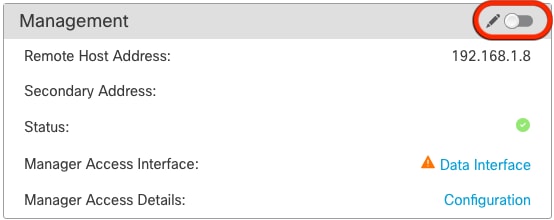
2. > セクションに移動し、のリンクをクリックします。

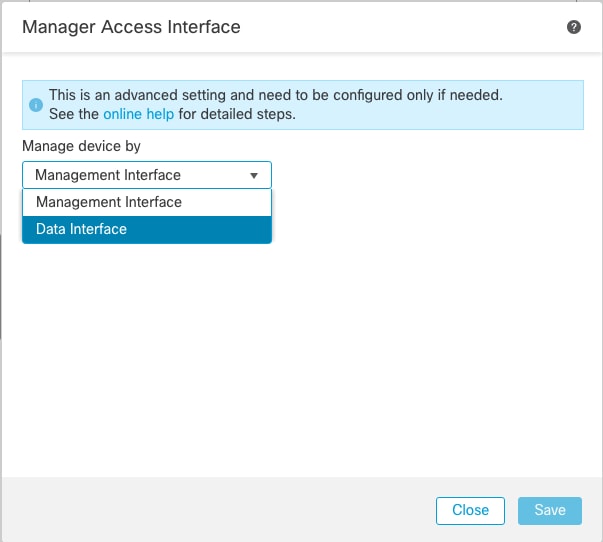
3. 「マネージャ・アクセス・インタフェース」フィールドに、既存の管理インタフェースが表示されます。リンクをクリックして、新しいインターフェイスタイプを選択します。これは、Manage device byドロップダウンリストのData Interfaceオプションであり、Saveをクリックします。
4.次に、データインターフェイスの管理アクセスを有効にするに進み、Devices > Device Management > Interfaces > Edit Physical Interface > Manager Accessに移動する必要があります。
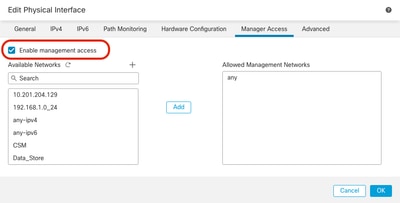
オプション:冗長性のためにセカンダリインターフェイスを使用する場合は、冗長性のために使用されるインターフェイス上で管理アクセスを有効にしてください。インターフェイスにDHCPを使用する場合は、Devices > Device Management > DHCP > DDNSの順に選択して、WebタイプのDDNS方式を有効にします。DNSはプラットフォーム設定ポリシーで設定でき、デバイス>プラットフォーム設定> DNSでこのデバイスに適用できます。
5. 脅威対策がデータインターフェイスを介してManagement Centerにルーティングできることを確認し、必要に応じてDevices Device Management > Routing > Static Route
a.追加するスタティックルートのタイプに応じて、IPv4またはIPv6をクリックします。
b.このスタティックルートを適用するインターフェイスを選択します。
c. Available Networkリストから、宛先ネットワークを選択します。
d. GatewayまたはIPv6 Gatewayフィールドで、このルートのネクストホップであるゲートウェイルータを入力または選択します。
オプション:ルートの可用性を監視するには、監視ポリシーを定義するサービスレベル契約(SLA)監視オブジェクトの名前を[ルートトラッキング]フィールドで入力または選択します。

6. 設定変更が現在の管理インターフェイスに展開されているため、これを展開します。
7. FTD CLIで、管理インターフェイスにスタティックIPアドレスを使用するように設定し、ゲートウェイにデータインターフェイスを設定します。
a. network {ipv4 | ipv6} manual ip_address netmask data-interfacesを設定する
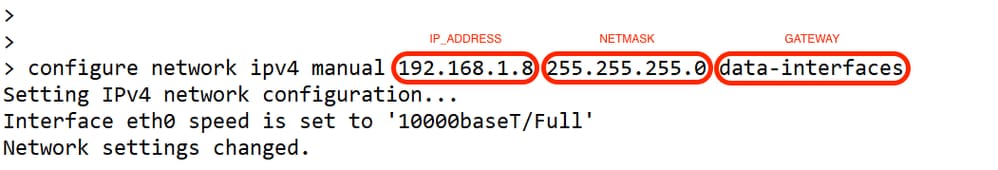
注:管理インターフェイスを使用する予定はありませんが、固定IPアドレスを設定する必要があります。たとえば、ゲートウェイをデータインターフェイスに設定できるようにするプライベートアドレスです。この管理は、tap_nlpインターフェイスを使用してデータインターフェイスに管理トラフィックを転送するために使用されます。
8. Management CenterでManagementを無効にします。 Editをクリックし、Remote Host Address IP addressと(Optional) Secondary Address for the threat defense を更新し、接続をイネーブルにします。
プラットフォーム設定でのSSHの有効化
1.プラットフォーム設定ポリシーでデータインターフェイスに対してSSHを有効にし、Devices > Platform Settings > SSH Accessでデバイスに適用します。
3. SSH接続を許可しているホストまたはネットワーク。 SSH接続を許可するインターフェイスを含むゾーンを追加します。ゾーンに含まれないインターフェイスの場合は、Selected Zones/Interfacesフィールドにinterface nameを入力して、Addをクリックします。
4. OKをクリックします。 変更を展開します。
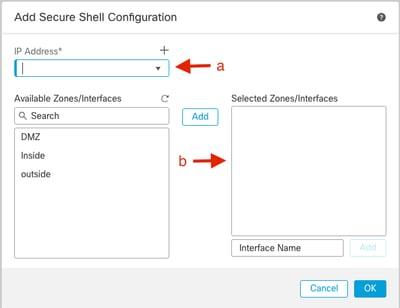
注:データインターフェイスではSSHはデフォルトで有効になっていないため、SSHを使用して脅威対策を管理する場合は、明示的に許可する必要があります。
確認
データインターフェイス経由で管理接続が確立されていることを確認します。
FMCのグラフィカルユーザインターフェイス(GUI)からの確認
Management Centerで、Devices > Device > > ページの管理接続のステータスを確認します。
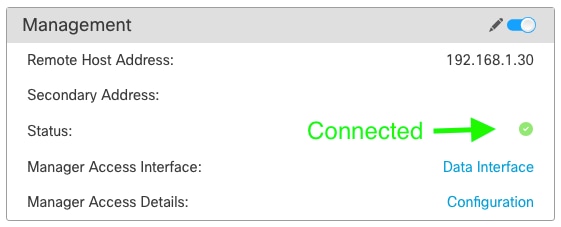
FTDコマンドラインインターフェイス(CLI)からの確認
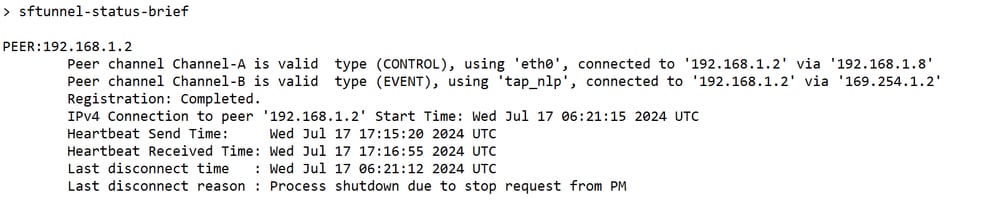
脅威対策 CLIで、sftunnel-status-briefコマンドを実行し、管理接続のステータスを表示します。
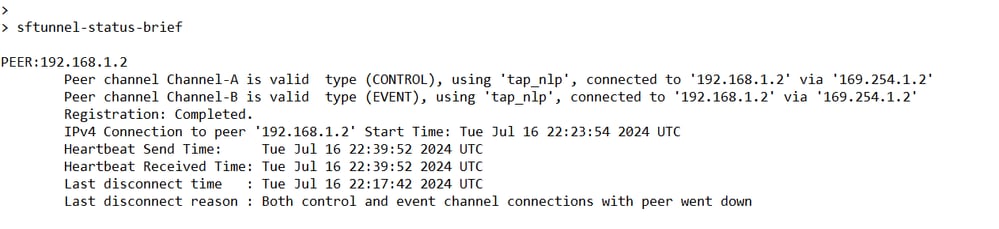
ステータスには、データインターフェイスの接続が成功したことが示され、内部のtap_nlpインターフェイスが示されます。
トラブルシューティング
Management Centerで、Devices > Device > > ページの管理接続のステータスを確認します。
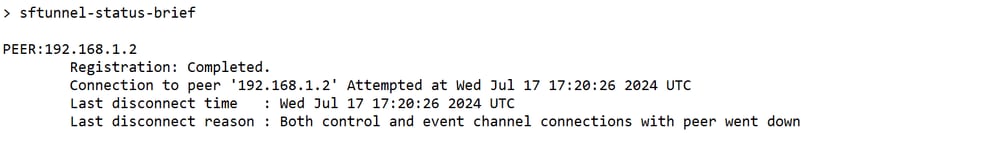
脅威対策 CLIで、sftunnel-status-briefコマンドを実行し、管理接続のステータスを表示します。また、sftunnel-status を実行して詳細な情報を表示することもできます。
管理接続ステータス
正常動作シナリオ
正常に動作しないシナリオ
ネットワーク情報の検証
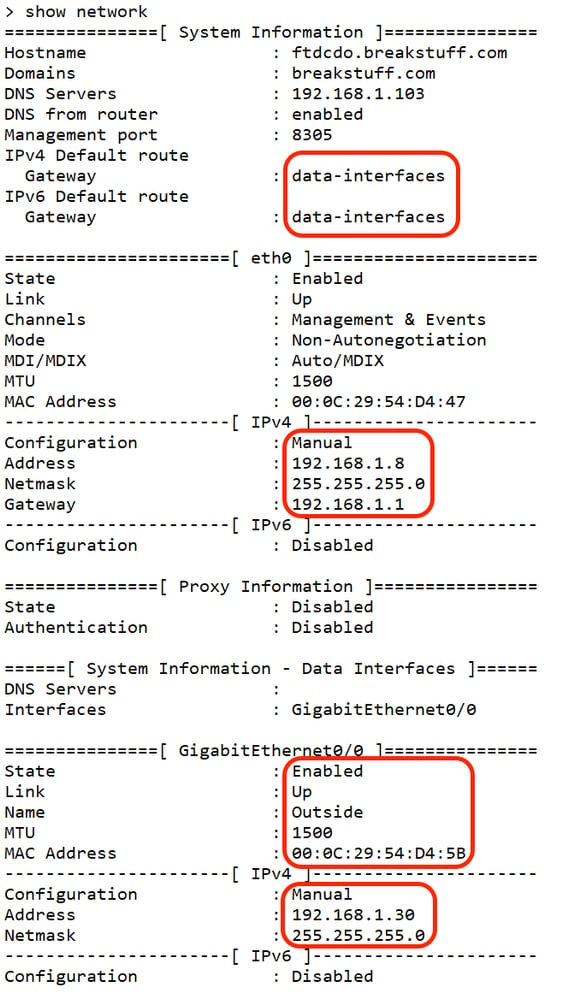
脅威対策 CLIで、管理およびマネージャアクセスデータインターフェイスのネットワーク設定を表示します。
> show network
マネージャの状態の検証
threat defense CLIで、management centerの登録が完了したことを検証します。
>マネージャの表示
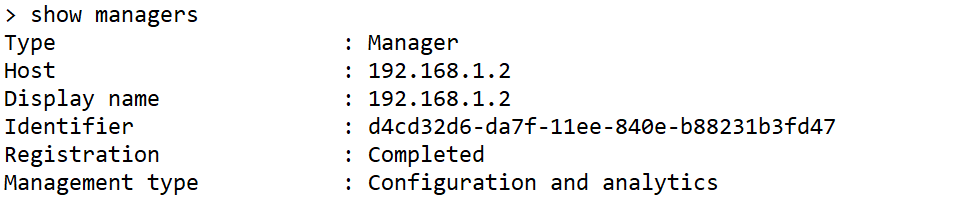
注:このコマンドでは、管理接続の現在のステータスは表示されません。
ネットワーク接続の検証
Management Centerへのping
脅威対策のCLIで、データインターフェイスからmanagement centerにpingを実行するコマンドを実行します。
> fmc_ipにpingします。
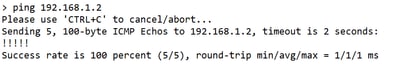
脅威対策のCLIで、管理インターフェイスからmanagement centerにpingを実行します。管理インターフェイスは、バックプレーンを介してデータインターフェイスにルーティングします。
> pingシステムfmc_ip
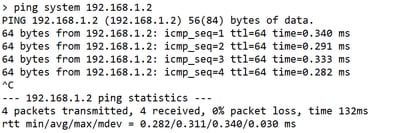
インターフェイスのステータス、統計情報、パケットカウントの確認
脅威対策 CLIで、内部バックプレーンインターフェイスであるnlp_int_tapに関する情報を確認します。
> show interface detail
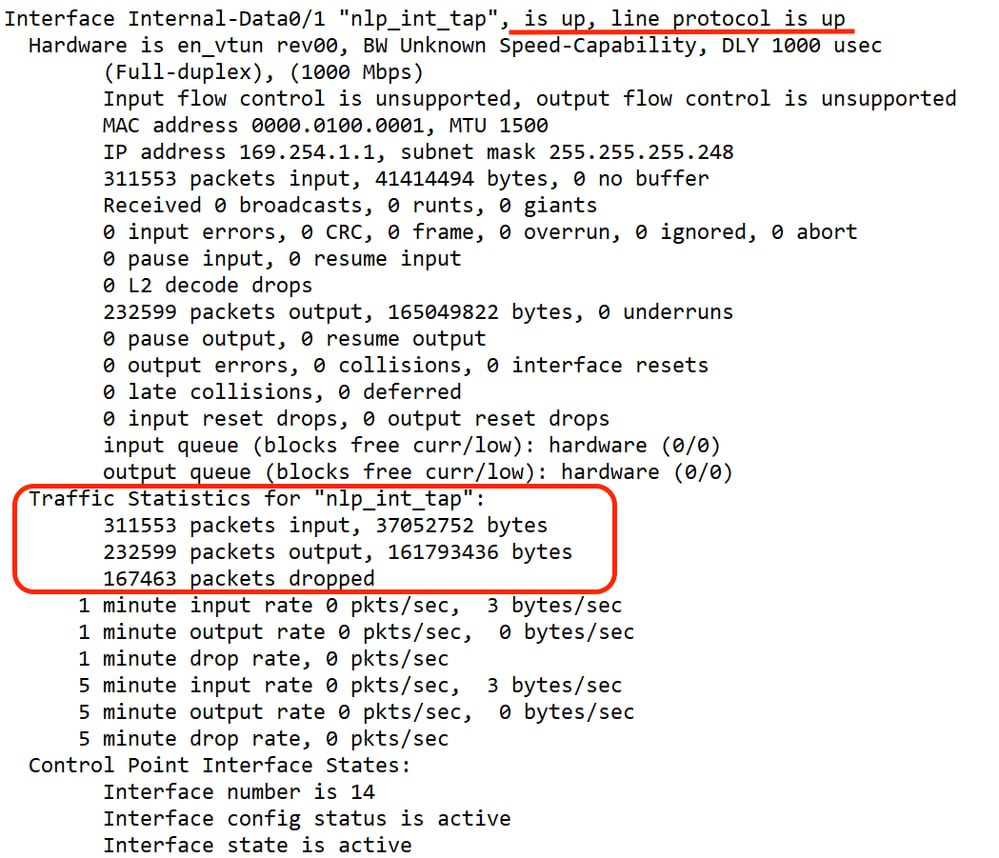
FMCに到達するためのFTD上のルートの検証
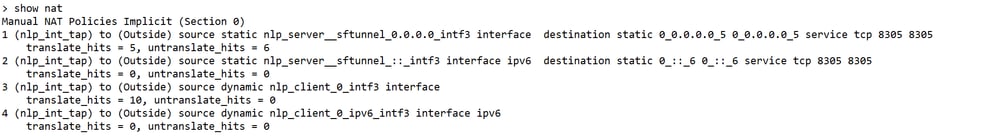
脅威対策 CLIで、デフォルトルート(S*)が追加され、管理インターフェイス(nlp_int_tap)に内部NATルールが存在することを確認します。
> show route
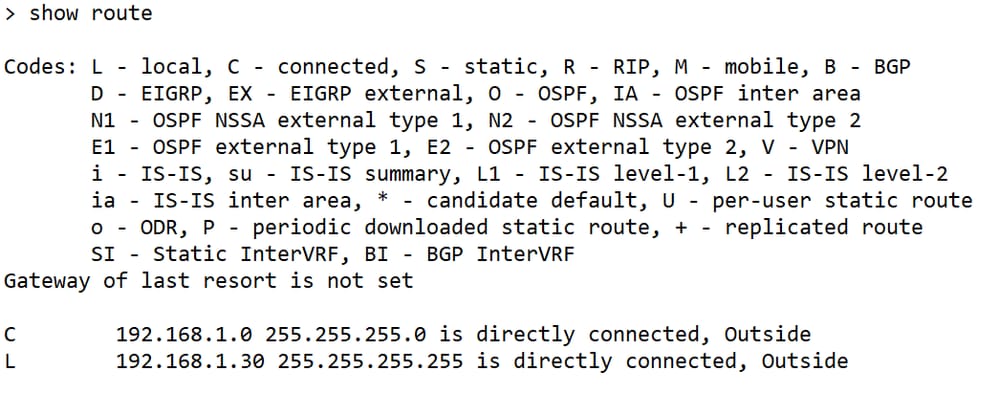
> show nat
Sftunnelと接続の統計情報の確認
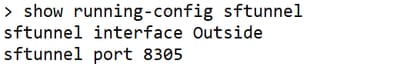
> show running-config sftunnelの順に選択します。

警告:マネージャのアクセス権を変更するプロセスの間、FTD上のマネージャを削除したり、FTDをFMCから登録解除または強制的に削除したりしないでください。
関連情報
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
3.0 |
05-Oct-2026
|
スペル、文法、読みやすさを考慮したセクションへの水平線の挿入、CCWアラートの修正を更新。 |
2.0 |
12-Aug-2025
|
更新された書式。再認定 |
1.0 |
18-Jul-2024
|
初版 |
 フィードバック
