FMCによって管理されるFTD HAのアップグレード

概要
このドキュメントでは、Firewall Management Center(FMC)によって管理されるハイアベイラビリティのCisco Secure Firewall Threat Defenseのアップグレードプロセスについて説明します。
前提条件
要件
次の項目に関する知識があることを推奨しています。
- ハイアベイラビリティ(HA)の概念と設定
- セキュアファイアウォール管理センター(FMC)の設定
- Cisco Secure Firewall Threat Defense(FTD)の設定
使用するコンポーネント
このドキュメントの情報は、次のハードウェアに基づくものです。
- 仮想シスコファイアウォール脅威対策(FTD)、バージョン7.7.0
- Virtual Firewall Management Center(FMC)、バージョン10.0.0
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
概要
FMCは一度に1つのピアをアップグレードします。アクティブアップグレードが完了する前に、最初にスタンバイ状態、次にアクティブ状態で自動フェールオーバーを完了する。
背景説明
アップグレードパッケージは、アップグレードの前にシスコからダウンロードする必要があります。
CLIクライアントで、アクティブなFTDのshow high-availability configコマンドを実行して、ハイアベイラビリティのステータスをチェックします。
> show high-availability config
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.23(1), Mate 9.23(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 22:36:55 UTC Oct 14 2026
        This host: Primary - Active
                Active time: 3505 (sec)
                slot 0: ASAv hw/sw rev (/9.23(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 0 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         3501       0          462        0
        sys cmd         462        0          462        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        606        0          0          0
        UDP conn        0          0          0          0
        ARP tbl         2421       0          0          0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  1          0          0          0
        Rule DB P-Sync  11         0          0          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       10      462
        Xmit Q:         0       12      5391
エラーが表示されない場合は、アップグレードに進みます。
アップグレード
アップグレードパッケージのアップロード
FMCでアップグレードパッケージを受け取るには、次の2つの方法があります。
1. FMCのGUIからダウンロードします。Administration > Product Upgrades > Optionクリックして利用可能なパッケージのリストを取得> Select desired version。

警告:アップグレードするFMCのバージョンが、新しいFTDのバージョンと同じかそれ以上であることを確認してください。
[管理] > [製品のアップグレード]
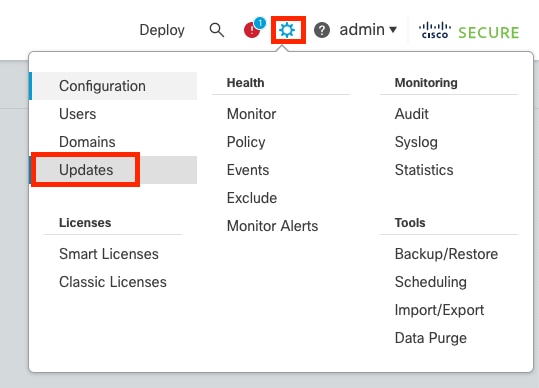 管理、製品アップグレード
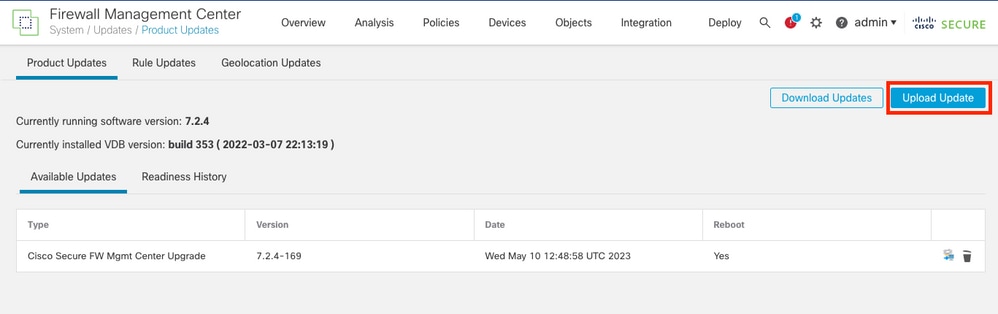 利用可能なパッケージの取得
2. グラフィカルユーザインターフェイス(GUI)を使用して、FTDアップグレードパッケージをFMCにアップロードします。 このファイルは、FTDのモデルとバージョンに基づいて、シスコのソフトウェアサイトからあらかじめダウンロードしておく必要があります。
3. 「管理」>「製品アップグレード」>「アップグレード・パッケージの追加」に移動します。
- Upload Update packageを選択します。
- 以前にダウンロードしたイメージを参照し、Uploadを選択します。
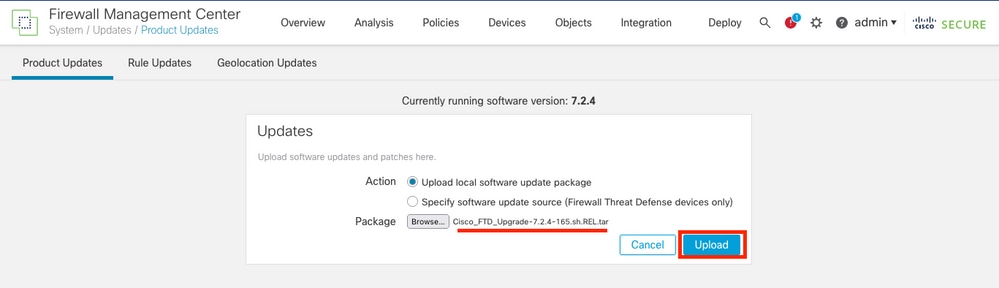 アップグレードパッケージの追加
アップグレードプロセスの開始
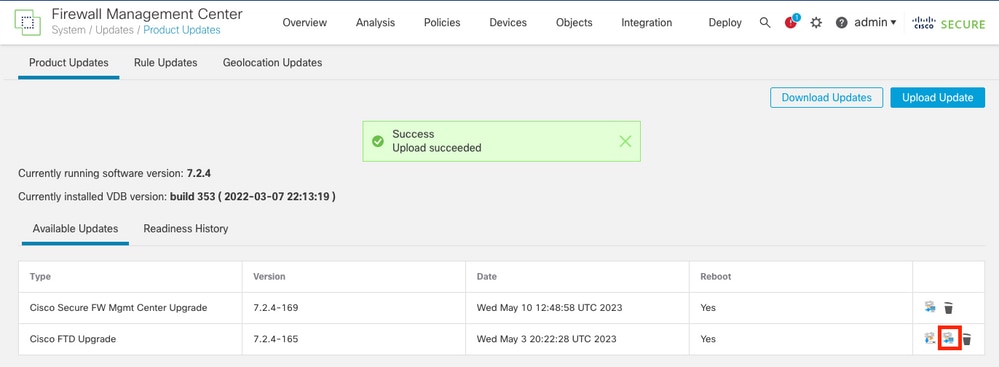 利用可能なアップグレードパッケージ
1. 正しいアップグレードパッケージを選択し、Upgradeをクリックします。システム概要セクションでは、アップグレードがアクティブとして表示されます。
 アクティブアップグレード
2. 「再開」を選択して続行します。
 デバイスの選択
3. デバイスリストからアップグレードを開始するという別のオプションがあります。Devices > Device Management > select HA Pair > Select Action > Upgrade Threat Defense Softwareの順に移動します。
 アクションアップグレード
 アップグレードの準備
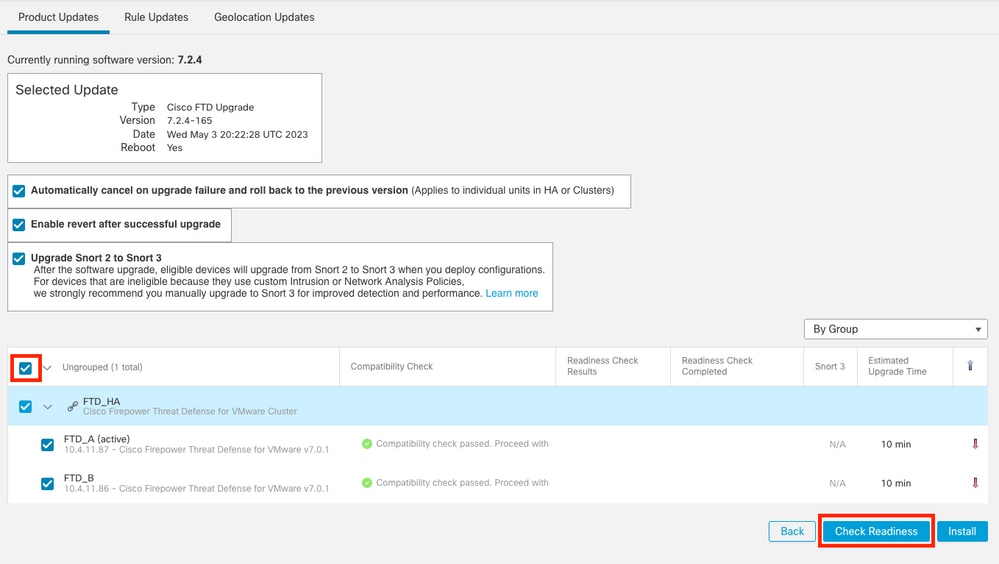
4. 両方のオプションでHAペアを選択してから、Prepare for upgradeを選択する必要があります。
準備状況の確認
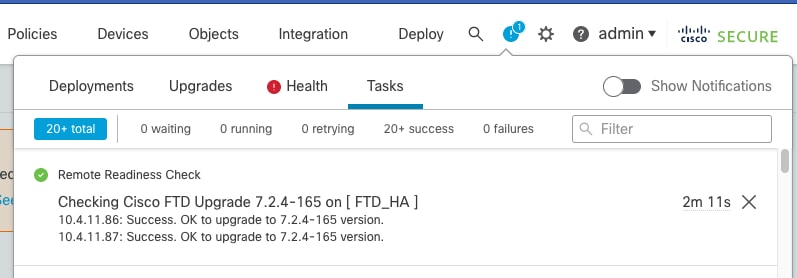
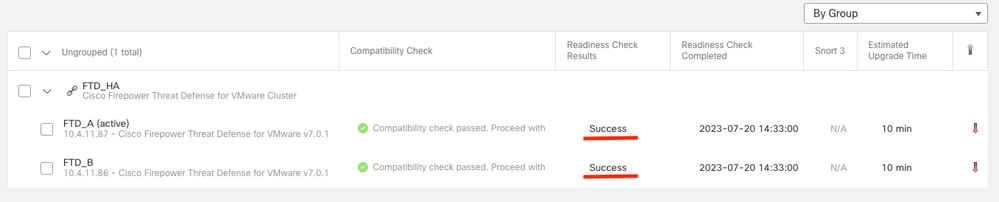
準備状況のチェックにより、アプライアンスがアップグレードを続行する準備ができているかどうかが確認されます。
レディネスチェックで検証する内容
-
ディスク領域:デバイスのシステムパーティションに、アップグレードイメージを解凍してインストールするのに必要な空き領域があることを確認します。
-
NTP同期:有効なタイムスタンプを維持し、通信を保護するために、システムクロックがネットワークタイムプロトコル(NTP)によって同期されていることを確認します。
-
FMC/FTDバージョンの互換性:管理センター(FMC)でFTDデバイスのターゲットバージョン以上のソフトウェアバージョンが実行されていることを確認します。
-
FXOSとプラットフォームの互換性:ハードウェアレベルおよびFXOS要件(Firepower 4100/9300シリーズシャーシ上など)をチェックして、シャーシファームウェアがターゲットのFTDコードに一致するか、サポートされているかどうかを確認します。
-
ハイアベイラビリティ(HA)およびクラスタの健全性:HAの同期状態、ロール、およびデバイス間通信が正常であることを検証してから、変更を開始します。
-
Pending Configurations / Deployment State:プッシュまたはクリーンアップする必要がある、展開されていない設定変更があるかどうかを確認します。
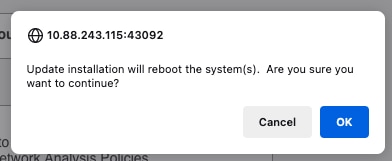 準備状況の確認
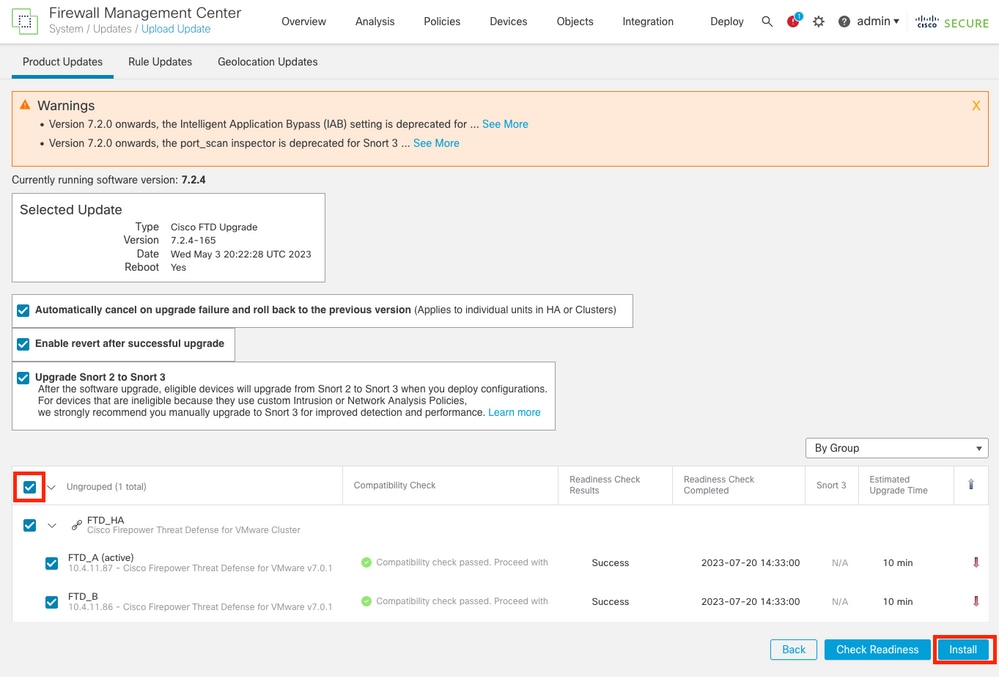
 準備状況の確認の完了
5. 「アップグレードの開始」を選択して続行します。
ハイアベイラビリティでのFTDのアップグレード
 アップグレードの開始
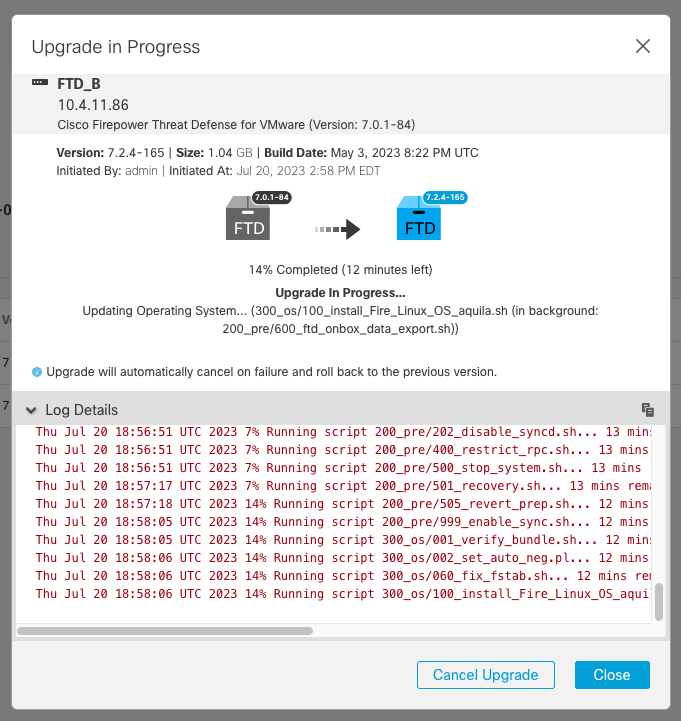
1. アップグレードの進行状況にパーセンテージが表示されます。
 アップグレードの進行中
2. 詳細ステータスには、進行状況とstatus.logのログがグラフィカルに表示されます。
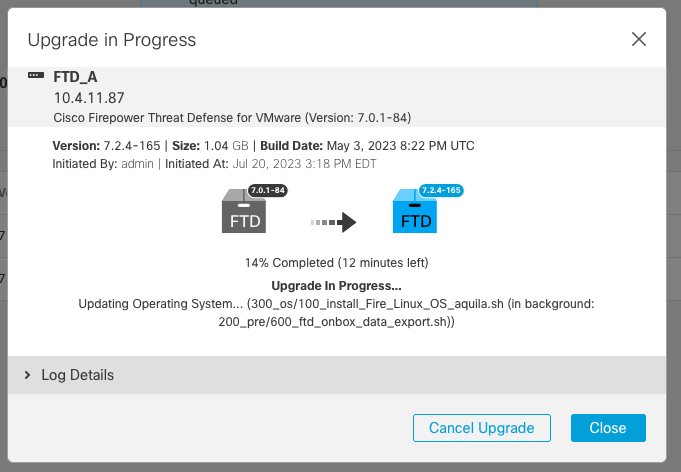 詳細なステータス
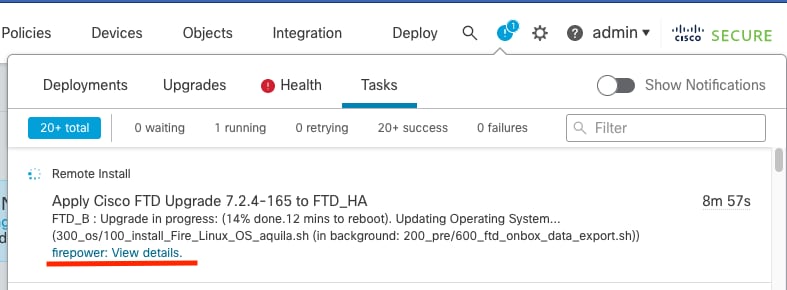
3. 進行状況は、「通知」>「タスク」で確認できます。
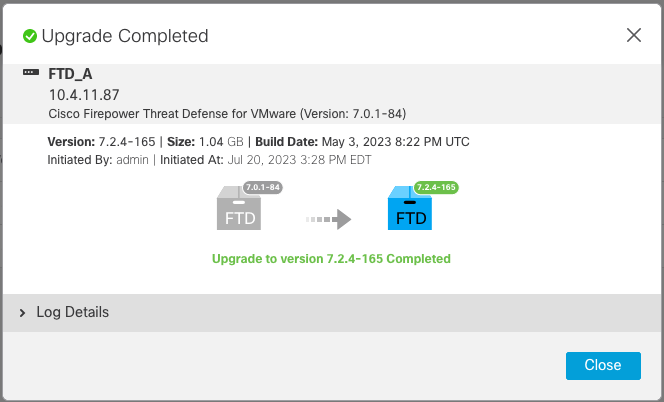 タスク通知

注:アップグレードには、FTDあたり約20分かかります。
4. コンソールCLIでは、アップグレードフォルダ/ngfw/var/log/sfで進行状況を確認できます。expertモードに移行し、root accessと入力します。
5. アップグレードパッケージ(cd Cisco_FTD_Upgrade-10.0.0 およびstatus.log file: tail -f status.logの末尾)に移動します。
> expert
admin@ftd-secundario:~$ sudo su
Password:
root@ftd-secundario:/home/admin# cd /ngfw/var/log/sf
root@ftd-secundario:/ngfw/var/log/sf# cd Cisco_FTD_Upgrade-10.0.0
root@ftd-secundario:/ngfw/var/log/sf/Cisco_FTD_Upgrade-10.0.0# tail -f status.log
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_nofailover_fdm_ha.pl)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_rm_old_var.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_z_must_remain_last_finalize_boot.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zz_install_bundle.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zzz_complete_upgrade_message.sh)
ui: Upgrade complete
ui: The system will now reboot.
ui: Upgrade completed successfully. (99% done).. Applications are starting.
ui: Upgrade completed with (100% done).. and FTD started successfully
state:finished

The system is going down for reboot NOW!警告:アップグレードの一部として、フェールオーバーが自動的に発生します。セカンダリFTDがリブートしてアップグレードが完了する前。
6. セカンダリデバイスでアップグレードが完了すると、プライマリデバイスでアップグレードが開始します。
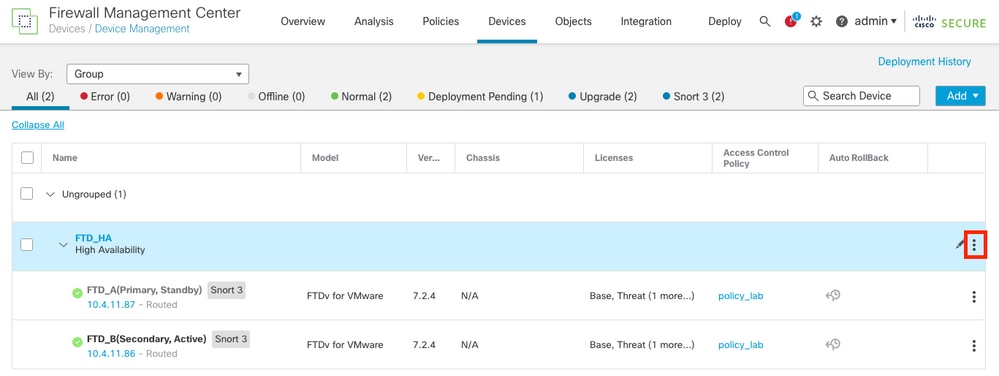 プライマリデバイスアップグレード
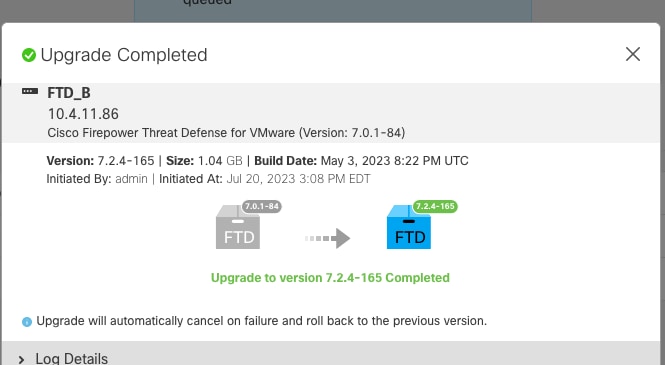
7. Devices > Device Managementで、新しいバージョンがVersion列の下のデバイス名の横にあることを確認します。
展開
1. デバイスにポリシーを展開します。これは、Deploy > Deploy to this Device > Select HA Pairの下にあります。
 導入
スイッチアクティブピア(オプション)
注:発生する可能性があるフェールオーバーを追跡できるようにするためのベストプラクティスとして、プライマリデバイスをアクティブに、セカンダリをスタンバイに設定します。
手動フェールオーバーを使用して、プライマリをアクティブに戻すことができます。
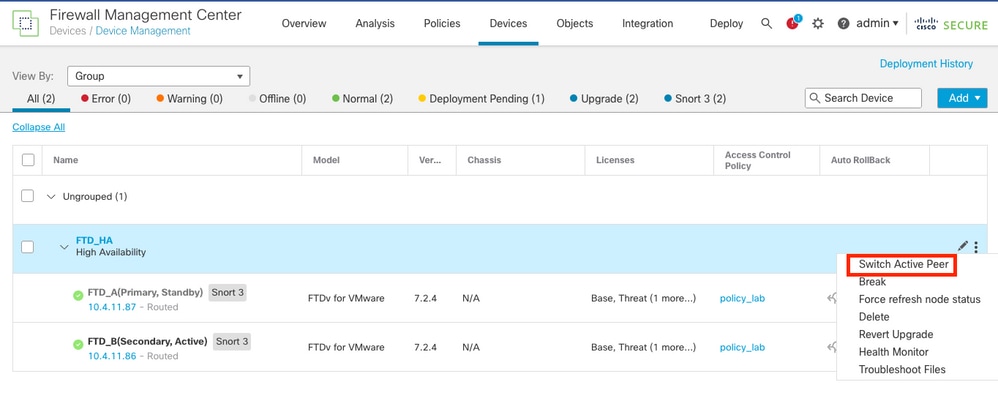
2. 鉛筆アイコン(編集)の横にある3つのドットに移動し、「アクティブピアの切り替え」を選択します。
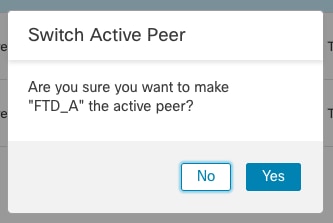 スイッチアクティブピア
検証
ハイアベイラビリティのステータスを検証し、アップグレードが完了していることを確認するには、次のステータスを確認する必要があります。
- プライマリ:アクティブ
- セカンダリ:スタンバイ準備完了
- 両方とも、最近変更されたバージョン(この例では10.0.0)の下にあります。
1. FMCのGUIで、Devices > Device Managementに移動します。
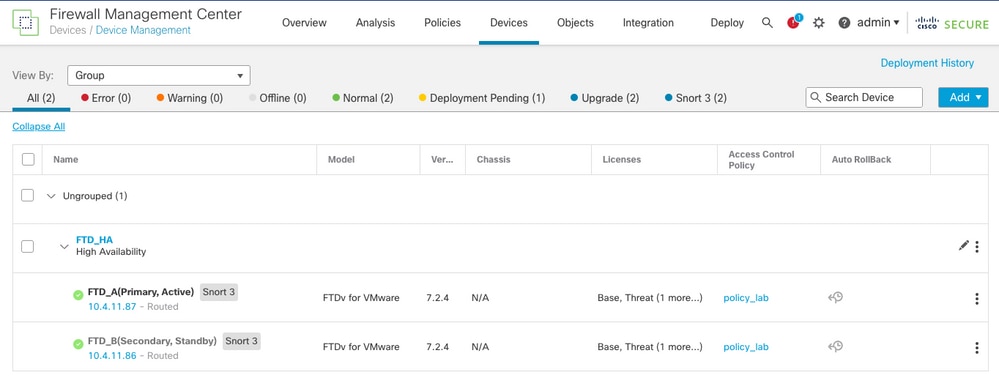 バージョンの検証
2. CLIで、show failover stateコマンドとshow failoverコマンドを実行して、フェールオーバー状態をチェックします。
Cisco Firepower Extensible Operating System (FX-OS) v2.18.0 (build 520)
Cisco Secure Firewall Threat Defense for VMware v10.0.0 (build 140)

> show failover state

               State          Last Failure Reason      Date/Time
This host  -   Primary
               Active         None
Other host -   Secondary
               Standby Ready  None

====Configuration State===
        Sync Skipped
====Communication State===
        Mac set

> show failover
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.24(1), Mate 9.24(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 19:50:06 UTC Oct 15 2026
        This host: Primary - Active
                Active time: 1699 (sec)
                slot 0: ASAv hw/sw rev (/9.24(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 1888 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         1876       0          1525       0
        sys cmd         419        0          419        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        166        0          2          0
        UDP conn        0          0          0          0
        ARP tbl         1286       0          1099       0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  0          0          1          0
        Rule DB P-Sync  5          0          4          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       11      2301
        Xmit Q:         0       1       2812
>
3. 両方のFTDが同じバージョンにあり、ハイアベイラビリティステータスが正常であれば、アップグレードは完了です。
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
4.0 |
27-Oct-2026
|
スペル、文法、間隔、読みやすさを考慮したセクションへの水平線の挿入、CCWアラートの修正、代替テキストが更新されました。 |
3.0 |
08-Apr-2024
|
代替テキスト、スペルチェック、書式設定を更新。 |
2.0 |
02-Aug-2023
|
初版リリース |
1.0 |
28-Jul-2023
|
初版 |
 フィードバック
