Cisco Secure Accessでの重複サブネットを使用したサイト間接続

概要
このドキュメントでは、Cisco Secure Accessのオーバーラッピングサブネットソリューションについて説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- Cisco Secure Access管理
シスコでは次のことを推奨しています。
- Cisco Secure Accessへの管理アクセス
使用するコンポーネント
本書の内容は、特定のソフトウェアやハードウェアのバージョンに限定されるものではありません。
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
はじめる前に
この例では、同じIPサブネット192.168.200.0/24を使用し、2つの別個のIPsecトンネルを介してCisco Secure Accessに接続されている2つのブランチサイトがあります。
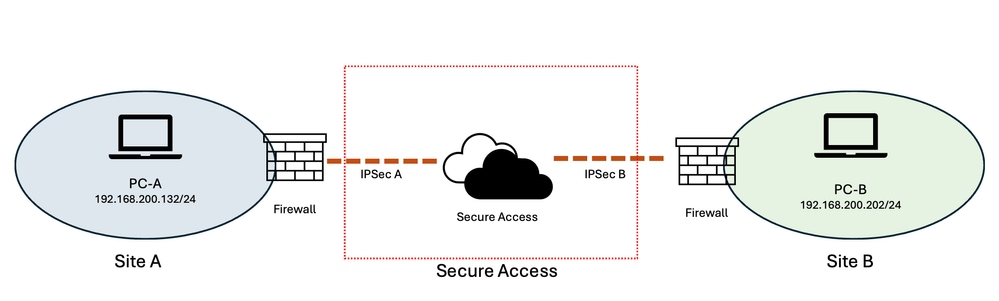 図 – ネットワーク図
目標は、サイトAのユーザがサイトBのリソースにアクセスできるようにすることです。その逆も同様です。
準備と計画
両方のサイトが同じIPサブネット(192.168.200.0/24)を使用するため、重複アドレス空間が2つのサイト間の直接通信を妨げます。この重複を解決するために、各サイトのリソースを表す重複しない2つの仮想サブネットが割り当てられます。
この例では、次のとおりです。
-
サイトA:10.30.30.0/24
-
サイトB:10.40.40.0/24
-
両サイトの実際のサブネット:192.168.200.0/24
仮想サブネットは各サイトに一意のアドレス空間を提供しますが、実際のリソースは既存の192.168.200.0/24アドレスを引き続き使用します。
サイトAのユーザがサイトBのリソースにアクセスすると、重複する192.40.40.0/24) アドレス空間を直接使用する代わりに、サイトBの仮想サブネット(10.168.200.0/24)を介してサイトAのリソースにアクセスします。
Cisco Secure Accessには、仮想アドレスを対応する実際のアドレスに変換できる1対1の宛先NAT(D-NAT)機能があります。D-NATアドレス範囲は、元のサブネットと同じサイズです。この例では、仮想ネットワークと実際のネットワークの両方が/24サブネットであり、仮想IPアドレスと実際のIPアドレスの間で1対1のマッピングを提供します。
以下に、いくつかの例を示します。
10.40.40.202 → 192.168.200.202
したがって、10.40.40.202を宛先とするサイトAからの要求は、D-NATによって192.168.200.202に変換され、両方のサイトが同じ基盤IPサブネットを使用しているにもかかわらず、要求がサイトBの対応するリソースに到達できるようになります。
このアプローチでは、リソースの既存のIPアドレスを維持しながら、各サイトに対して重複しない仮想アドレス空間を効果的に作成します。また、仮想アドレスと実アドレスの間に一貫した1対1の関係が提供されるので、設定の理解、管理、およびトラブルシューティングが容易になります。
設定手順
したがって、この設定は次の2つのセクションで構成されます。
-
Cisco Secure Accessにおける1つのネットワークトンネルに対する宛先NAT(D-NAT)の設定(この例ではSite B)
-
他のネットワークトンネルのためのCisco Secure Accessでのスタティックルーティングの設定 (この例では、Site A)
Cisco Secure Accessの設定
ステップ1:Cisco Secure Access管理ポータルから、Connect > Network Connectionsの順に移動し、Network Tunnel Groupsタブを選択します。
ステップ2:重複するサブネットを使用するサイトのIPsecトンネルに関連付けられたネットワークトンネルグループを編集します。
この例の設定は次のとおりです。
-
IPsec-A =サイトAのネットワークトンネルグループ
-
IPsec-B =サイトBのネットワークトンネルグループ
ステップ3:必要なNetwork Tunnel Groupの横にある3ドットメニューをクリックして、Editを選択します。
ステップ4:サイトBに対して、宛先NATマッピングを設定します。
ステップ4-1:左側のメニューからRoutingタブを選択して、Network Address Translation(NAT;ネットワークアドレス変換)(まだ有効になっていない場合)を有効にします。
ステップ4-2:Destination NAT Mappingsの下で、Add Mappingsをクリックします。
ステップ4-3:この表を使用して、ネットワークトンネルグループのD-NATマッピングを設定します。
ステップ4 ~ 4:変更を保存します。
ステップ5:サイトAについて、スタティックルーティング、
ステップ5-1:左側のメニューからRoutingタブを選択し、Static Routingが有効になっていない場合は有効にします。
ステップ5-2:IP Address Rangesセクションに、subnetsとvirtual subnetを入力します。
ステップ5-3:この表を使用して、ネットワークトンネルグループのルーティングを設定します。
ステップ5 ~ 4:変更を保存します。
| サイトA - IPSecトンネル |
サイトB - IPsecトンネル |
|
| 宛先NAT-1 |
N/A |
Site → セキュアアクセス オリジナルCIDR:192.168.200.0/24 変換後のCIDR:10.40.40.0/24 |
| 宛先NAT-2 |
N/A |
セキュアなアクセス→サイト オリジナルCIDR:192.168.200.0/24 変換後のCIDR:10.30.30.0/24 |
| ルーティング |
IPアドレス範囲: 10.40.40.0/24 192.168.200.0/24 |
N/A |
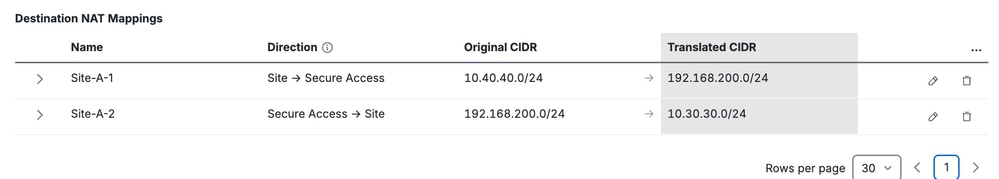 IPSecトンネルサイトA – スタティックルーティング設定 |
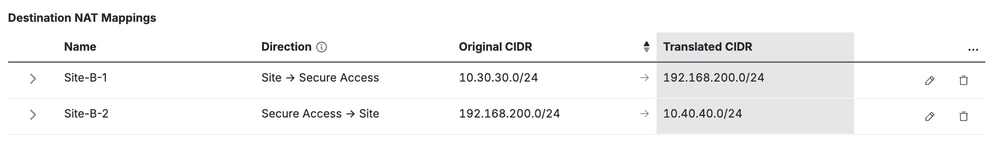 IPsecトンネルサイトB - D-NAT設定 |
関連コンテンツ
Cisco Secure Access NATマッピング/ネットワークトンネルグループの設定
Cisco Secure Access Networkトンネルグループの設定とルーティングのリファレンス
Cisco Secure Access Troubleshooting and Basic-Data Collectionガイド
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
2.0 |
29-Oct-2026
|
再認定 – 更新された形式 |
1.0 |
13-Aug-2026
|
初版 |
 フィードバック
