PassiveIDセッションにTrustSecセキュリティグループタグを割り当てるためのISEの設定

概要
このドキュメントでは、ISE 3.2の認可ポリシーを介して、パッシブIDセッションにセキュリティグループタグ(SGT)を設定し、割り当てる方法について説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- Cisco ISE 3.2
- パッシブID、TrustSec、およびPxGrid
使用するコンポーネント
このドキュメントの情報は、次のソフトウェアとハードウェアのバージョンに基づくものです。
- Cisco ISE 3.2
- FMC 7.0.1
- 16.12.1が稼働するWS-C3850-24P
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
背景説明
Cisco Identity Services Engine(ISE)3.2は、この機能をサポートする最小バージョンです。 このドキュメントでは、PassiveID、PxGrid、およびSXPの設定については説明していません。関連情報については、『管理者ガイド』を参照してください。
ISE 3.1以前のバージョンでは、セキュリティグループタグ(SGT)は、RADIUSセッションまたは802.1xやMABなどのアクティブ認証にのみ割り当てることができます。ISE 3.2では、Active Directoryドメインコントローラ(AD DC)WMIまたはADエージェントなどのプロバイダーからユーザログインイベントをIdentity Services Engine(ISE)が受信したときに、ユーザのActive Directory(AD)グループメンバーシップに基づいてセキュリティグループタグ(SGT)をPassiveIDセッションに割り当てるように、PassiveIDセッションの認可ポリシーを設定できます。PassiveIDのIP-SGTマッピングとADグループの詳細は、SGT Exchange Protocol(SXP)を介してTrustSecドメインにパブリッシュすることも、Cisco Firepower Management Center(FMC)やCisco Secure Network Analytics(Stealthwatch)などのPlatform Exchange Grid(pxGrid)サブスクライバにパブリッシュすることもできます。
設定
フロー図
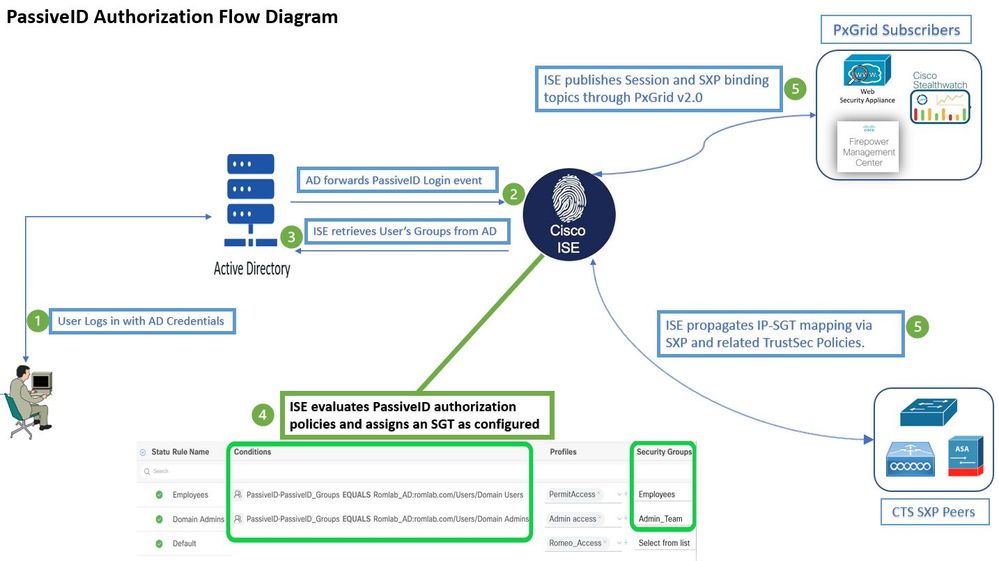 フロー図
設定
許可フローを有効にします。
Active Directory > Advanced Settings > PassiveID Settingsの順に移動し、Authorization Flowチェックボックスにチェックマークを付けて、PassiveIDログインユーザの認可ポリシーを設定します。このオプションはデフォルトで無効になっています。
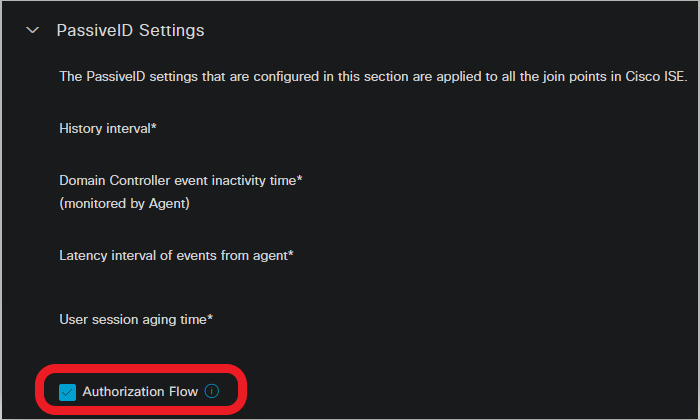 許可フローを有効にする
ポリシーセットの設定:
- PassiveID用に個別のポリシーセットを作成します(推奨)。
- Conditionsでは、属性
PassiveID・PassiveID_Providerを使用して、使用するプロバイダータイプを選択します。
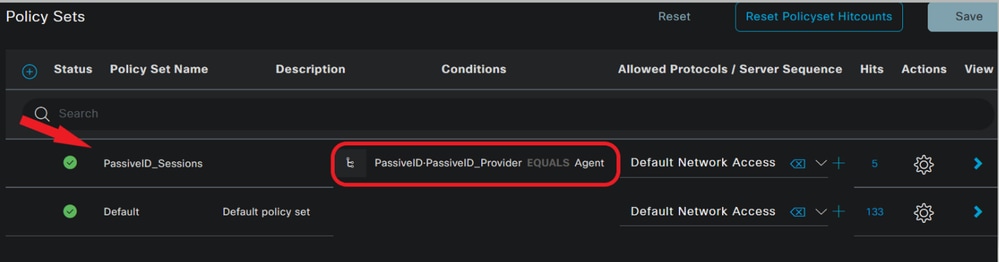 ポリシー セット
- ステップ1で作成したポリシーセットの認可ルールを設定します。
- ルールごとに条件を作成し、ADグループ、ユーザ名、またはその両方に基づいてPassiveIDディクショナリを使用します。
- 各ルールにセキュリティグループタグを割り当て、設定を保存します。
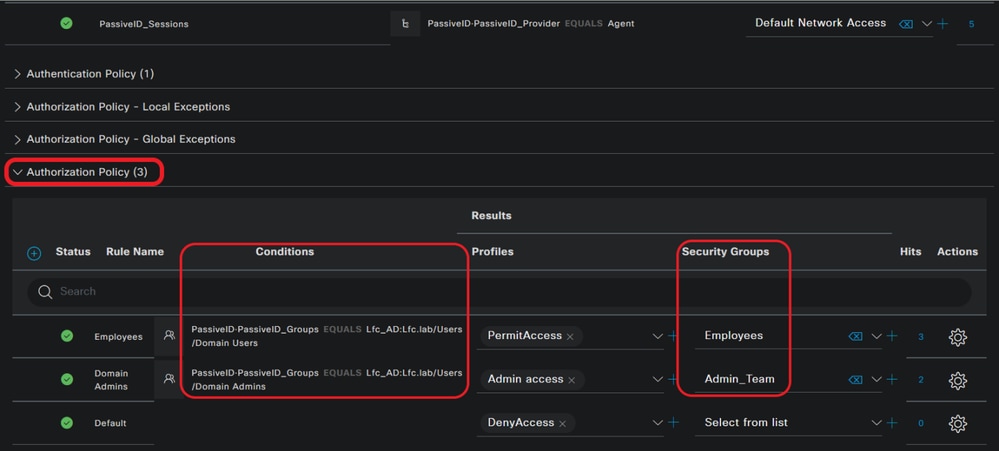 認可ポリシー
4. Work Centers > TrustSec > Settings > SXP Settingsの順に移動し、Publish SXP bindings on pxGridおよびAdd RADIUS and PassiveID Mappings into SXP IP SGT Mapping Tableを有効にして、PassiveIDマッピングをPxGridサブスクライバと共有し、ISEのSXPマッピングテーブルに含めます。
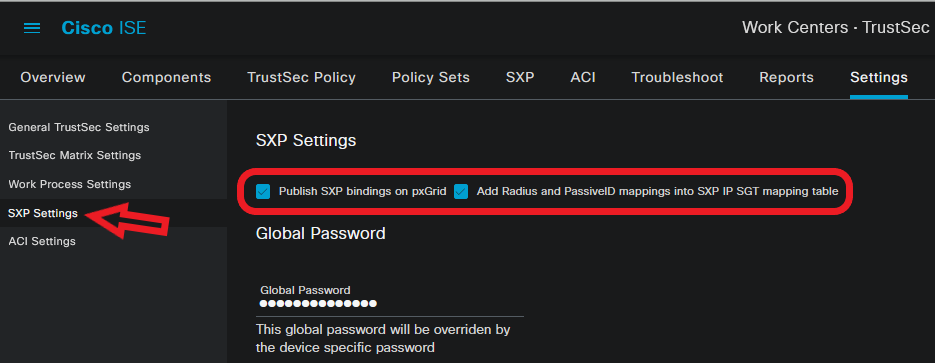 SXPの設定
確認
ここでは、設定が正常に機能しているかどうかを確認します。
ISEの検証
Active Directoryドメインコントローラ(AD DC)WMIやADエージェントなどのプロバイダーからISEにユーザログインイベントが送信されたら、ライブログの確認に進みます。Operations > Radius > Live Logsの順に移動します。
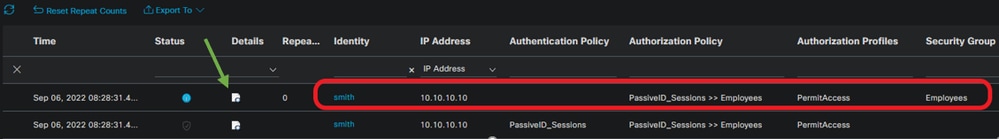 Radiusライブログ
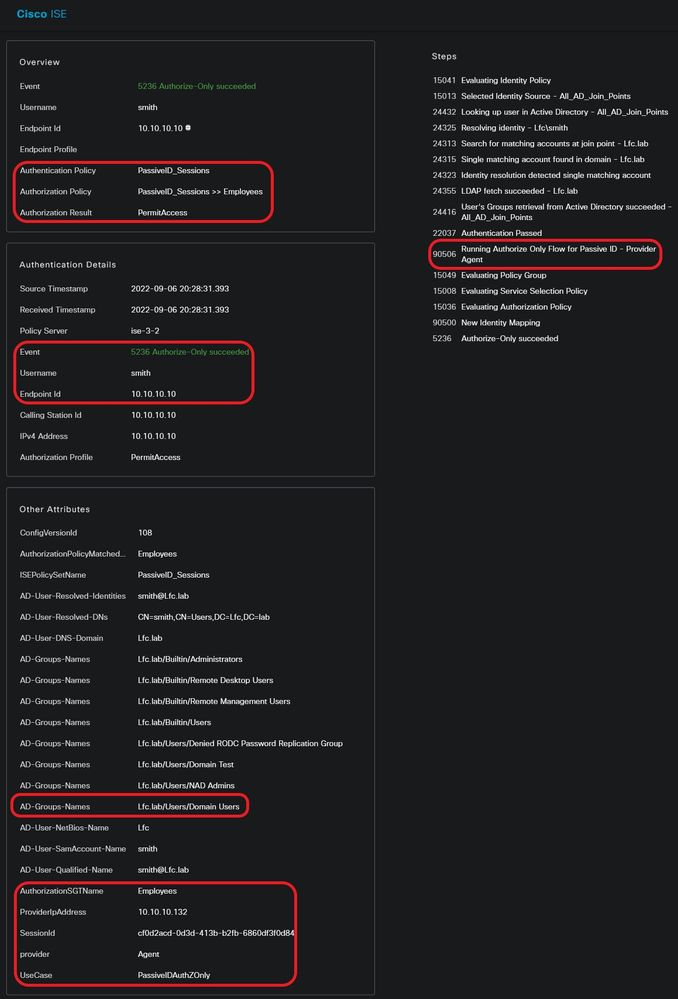
「詳細」列の拡大鏡アイコンをクリックして、ユーザの詳細レポートを表示します。この例では、次に示すようにsmith(ドメインユーザ)です。
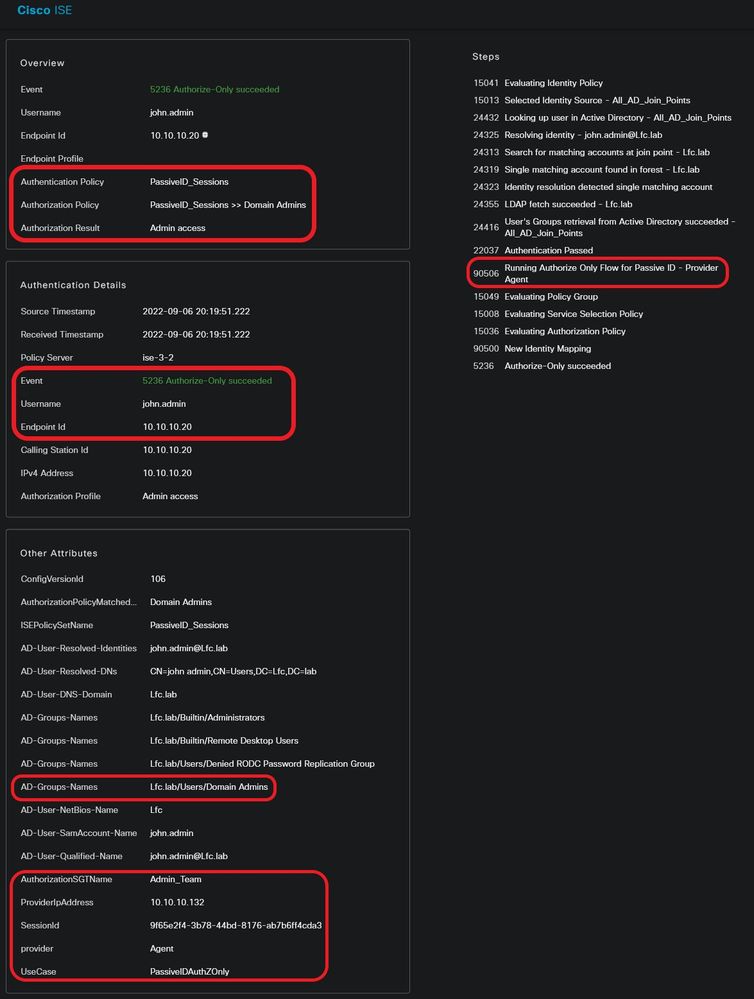
別のユーザー(ドメイン管理者)の詳細レポート。 次に示すように、設定された認可ポリシーごとに異なるSGTが割り当てられます。
ISEでSGT/IPマッピングテーブルを確認します。Work Centers > TrustSec > All SXP Mappingsの順に移動します。
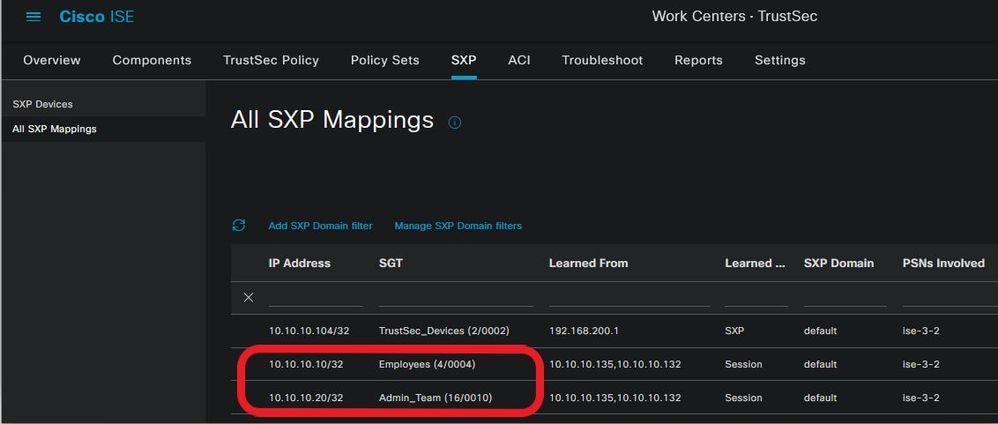 SXPマッピングテーブル
PxGridサブスクライバの検証
このCLIスニペットは、前述のPassiveIDセッションのIP-SGTマッピングをFMCがISEから学習したことを確認します。
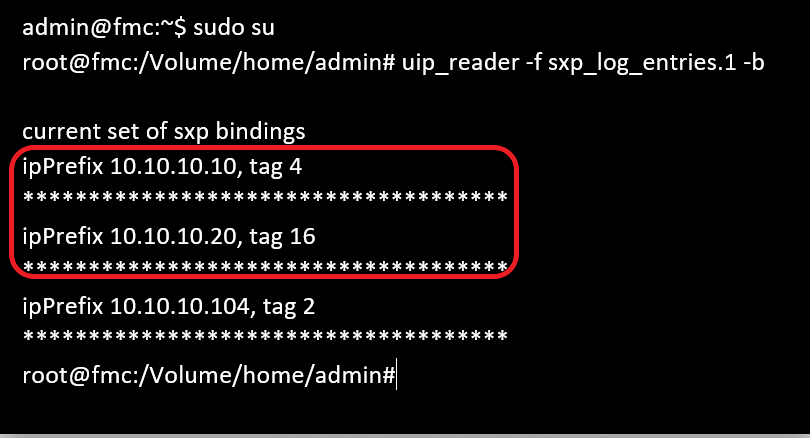 FMC CLIの検証
TrustSec SXPピアの検証
スイッチは、このCLIの抜粋に示すように、PassiveIDセッションのIP-SGTマッピングをISEから学習しました。
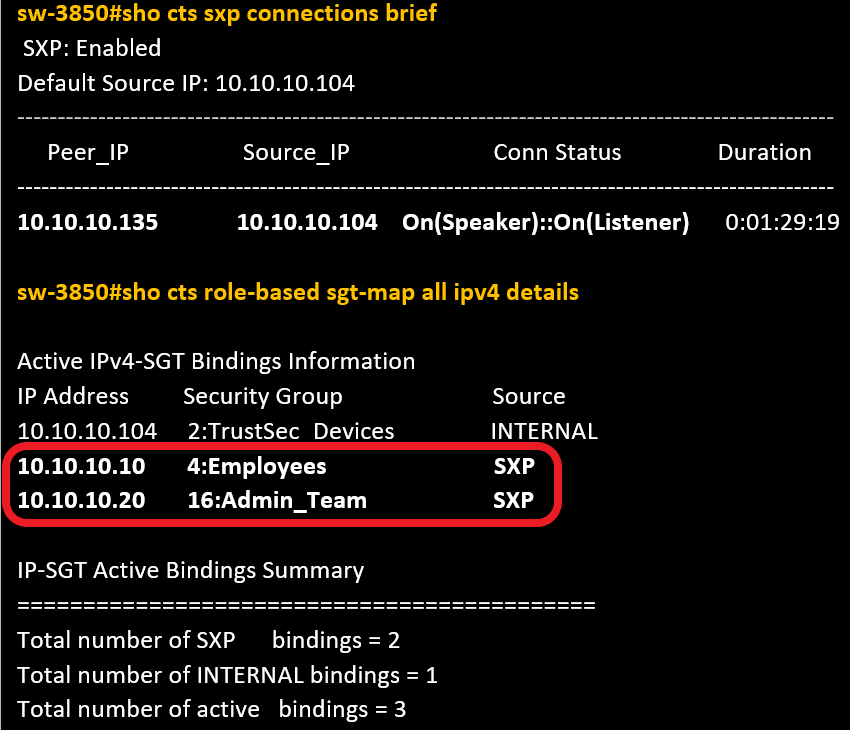 スイッチCLIの検証
トラブルシューティング
このセクションでは、このフローのトラブルシューティングに役立つ情報を提供します。
ISEでのデバッグの有効化
Administration > System > Logging > Debug Log Configurationの順に移動し、次のコンポーネントを指定したレベルに設定します。
| ノード |
コンポーネント名 |
ログ レベル |
ログファイル名 |
| パッシブID |
受動静脈ID |
トレース |
passiveid-*.log |
| pxGrid |
pxgrid |
トレース |
pxgridサーバ.log |
| SXP |
sxp |
デバッグ |
sxp.log(ダウンロード) |
ログのスニペット
1. ISEがプロバイダーからログインイベントを受信します。
Passiveid-*.logファイル:
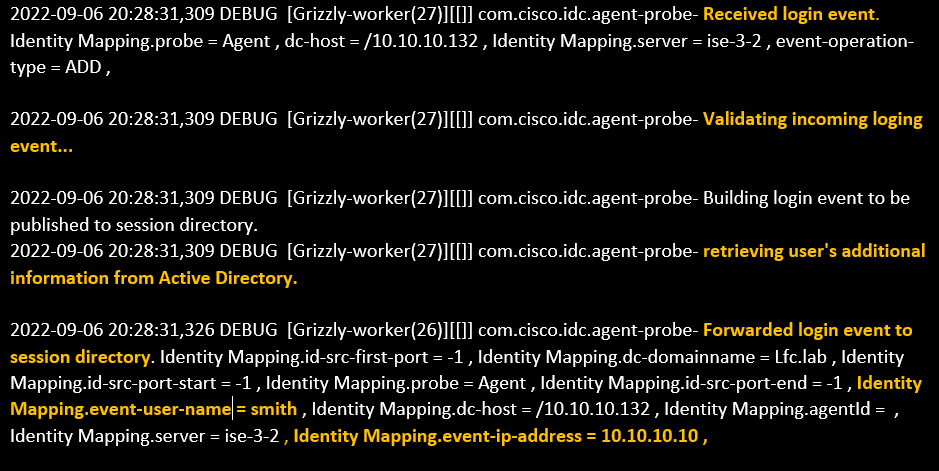 Passiveid-*.logファイル
2. ISEは設定された認可ポリシーに従ってSGTを割り当て、PassiveIDユーザのIP-SGTマッピングをPxGridサブスクライバとSXPピアに発行します。
sxp.logファイル:
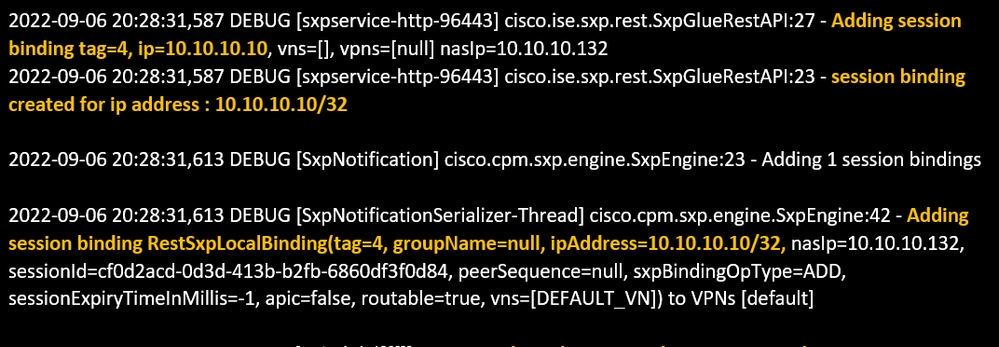 sxp.logファイル
pxgrid-server.logファイル:
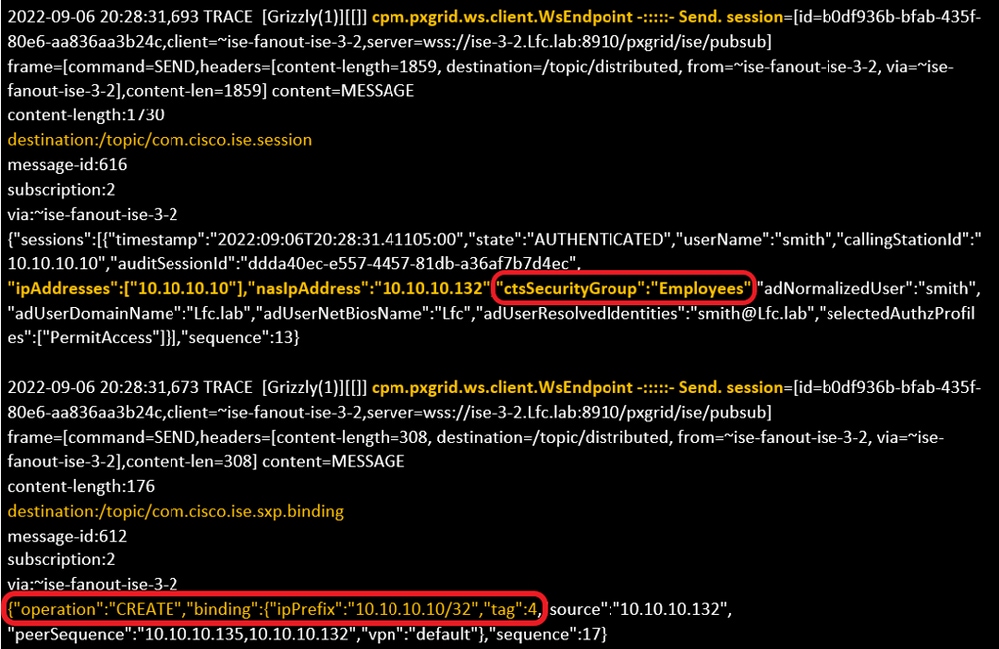 pxgrid-server.logファイル
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
3.0 |
18-Sep-2026
|
再認定:代替テキスト、ターゲットリンク、およびフォーマットが更新されました。 |
2.0 |
15-Feb-2023
|
初版リリース |
1.0 |
09-Feb-2023
|
初版 |
 フィードバック
