データ損失防止および暗号化のベストプラクティスガイド

ダウンロード オプション
偏向のない言語
この製品のドキュメントセットは、偏向のない言語を使用するように配慮されています。このドキュメントセットでの偏向のない言語とは、年齢、障害、性別、人種的アイデンティティ、民族的アイデンティティ、性的指向、社会経済的地位、およびインターセクショナリティに基づく差別を意味しない言語として定義されています。製品ソフトウェアのユーザインターフェイスにハードコードされている言語、RFP のドキュメントに基づいて使用されている言語、または参照されているサードパーティ製品で使用されている言語によりドキュメントに例外が存在する場合があります。シスコのインクルーシブ ランゲージの取り組みの詳細は、こちらをご覧ください。
翻訳について
シスコは世界中のユーザにそれぞれの言語でサポート コンテンツを提供するために、機械と人による翻訳を組み合わせて、本ドキュメントを翻訳しています。ただし、最高度の機械翻訳であっても、専門家による翻訳のような正確性は確保されません。シスコは、これら翻訳の正確性について法的責任を負いません。原典である英語版(リンクからアクセス可能)もあわせて参照することを推奨します。
内容
概要
このドキュメントでは、Cisco Eメールセキュリティのデータ損失防止(DLP)と暗号化のベストプラクティスについて説明します。
このドキュメントでは、Cisco Eメールセキュリティアプライアンス(ESA)およびクラウドベースのCisco Registered Envelope Service(RES)を使用したメッセージ暗号化の設定について説明します。メッセージ暗号化を使用すると、コンテンツフィルタリングやDLPなどのさまざまなタイプのポリシーを使用して、パブリックインターネット経由で個々のメッセージを安全に送信できます。これらのポリシーの作成については、このシリーズの他のドキュメントで説明します。 このドキュメントでは、ポリシーが暗号化をアクションとして使用できるように、暗号化されたメールを送信できるようにESAを準備する方法を中心に説明します。
前提条件
要件
このドキュメントに特有の要件はありません。
使用するコンポーネント
本書の内容は、特定のソフトウェアやハードウェアのバージョンに限定されるものではありません。
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
背景説明
このドキュメントでは、次の手順について説明します。
- Cisco IronPort Email Encryptionの有効化
- ESAと組織をRESに登録します。
- 暗号化プロファイルの作成
- DLPの有効化
- DLPメッセージアクションの作成
- DLPポリシーの作成
- 送信電子メールポリシーへのDLPポリシーの適用
これらの手順が正常に完了すると、ESA管理者は、暗号化をアクションとして使用するポリシーを正常に作成できます。
Cisco IronPort Email Encryptionは、RES暗号化とも呼ばれます。 RESは、シスコのクラウドの「キーサーバ」として使用する名前です。 RES暗号化ソリューションでは、対称キー暗号化を使用します。つまり、メッセージの暗号化に使用されるキーは、メッセージの復号化に使用されるキーと同じになります。 すべての暗号化メッセージは一意のキーを使用します。一意のキーにより、送信者は送信後にメッセージをきめ細かく制御できます。たとえば、受信者がメッセージを開くことができないように、メッセージをロックしたり期限切れにしたりできます。この操作は、他のメッセージに影響を与えることはありません。 メッセージを暗号化すると、ESAは暗号化された各メッセージに関する暗号キーとメタデータをCRESに保存します。
ESAは、さまざまな方法でメッセージを暗号化することを決定できます。たとえば、「フラグ」(件名コンテンツなど)、コンテンツフィルタ照合、またはDLPポリシーなどを使用します。 ESAがメッセージの暗号化を決定すると、「セキュリティサービス」>「Cisco IronPort Email Encryption」で作成された指定の「暗号化プロファイル」(「Email Encryption Profiles」という名前の表)を使用して暗号化を行います。 デフォルトでは、暗号化プロファイルはありません。 これについては、3で説明します。暗号化プロファイルの作成」を参照してください。
データ損失防止および暗号化のベストプラクティスに関するベストプラクティスガイド
1. ESAでCisco IronPort Email Encryptionを有効にする
注:クラスタに複数のESAがある場合、手順#1の手順を実行する必要があるのは1回だけです。これは、これらの設定が通常、クラスタレベルで管理されるためです。 クラスタ化されていない複数のマシンがある場合、またはこれらの設定をマシンレベルで管理している場合は、ステップ#1を各ESAで実行する必要があります。
- ESA UIで、Security Services > Cisco IronPort Email Encryptionの順に移動します。
- Cisco IronPort Email Encryptionを有効にするには、このチェックボックスをオンにします。
- エンドユーザライセンス契約書(EULA)、Cisco IronPort Email Encryptionライセンス契約書に同意します。
- Email Encryption Global Settingsで、Edit Settings...をクリックします。
- アカウントのプライマリRES管理者である管理者または個人の電子メールアドレスを指定します。 この電子メールアカウントは、会社のRES環境の管理に関連付けられます。
- オプション:暗号化するメッセージの最大サイズはデフォルトで10Mです。必要に応じて、この時点でサイズを増減できます。
- オプション:HTTPS経由でRESに接続するためにESAが経由する必要があるプロキシがある場合、プロキシ経由で接続できるようにするために必要なプロキシと認証の設定を追加します。
- 設定の変更を送信し、確定します。
この時点で、「電子メール暗号化のグローバル設定」が次のように設定されていますが、プロファイルはまだリストされていません。
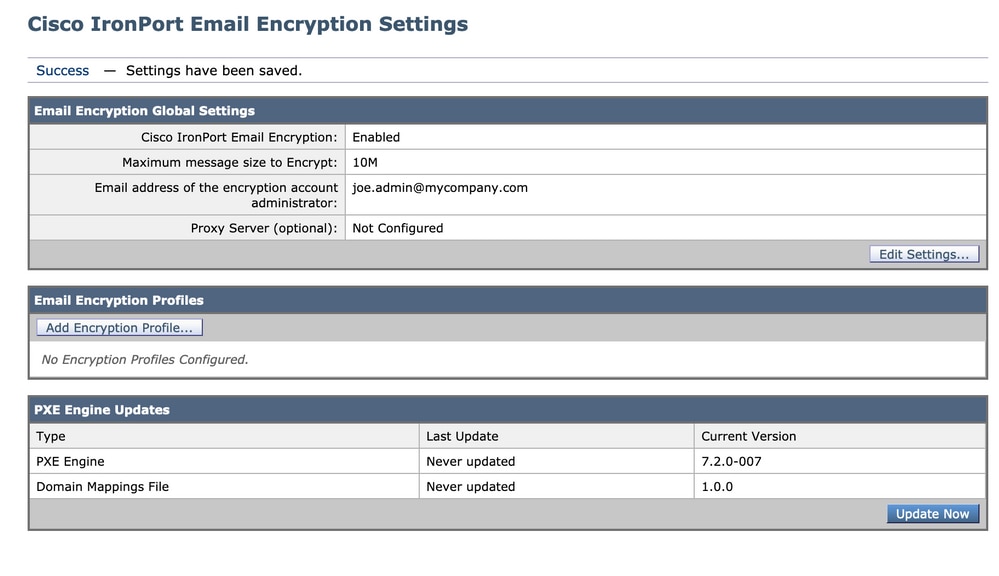
2. ESAと組織をRESに登録します。
手順#2は、主にESA管理コンソールの外部で実行されます。
注:ESAの登録情報は、次のテクニカルノートにも記載されています。 Cisco RES:仮想、ホステッド、およびハードウェアESAのアカウントプロビジョニングの設定例
RESに直接Eメールを送信してください:stg-cres-provisioning@cisco.com
ESAの暗号化プロファイルのCRESアカウントをプロビジョニングするには、次の情報を提供してください。
- アカウント名(必要に応じて正確な会社名を指定してください)
- Cloud Email Security(CES)/Hostedカスタマーアカウントの場合は、アカウント名の末尾に「<Account Name> HOSTED」と記されている部分に注意してください。
- アカウント管理者に使用する電子メールアドレス(対応する管理者の電子メールアドレスを指定してください)
- アプライアンスの完全なシリアル番号
- アプライアンスのシリアル番号は、ESA GUI(System Administration > Feature Keys)から、または「version」コマンドを介したESA CLIで確認できます。 CRESアカウントの管理には完全なアプライアンスのシリアル番号が必要であるため、仮想ライセンス番号(VLN)または製品アクティベーションキー(PAK)ライセンスを提供することはできません。
- 管理のためにCRESアカウントにマッピングする必要があるドメイン名
注:すでにCRESアカウントをお持ちの場合は、会社名または既存のCRESアカウント番号を入力してください。これにより、新しいアプライアンスのシリアル番号が正しいアカウントに追加され、会社情報やプロビジョニングの重複が回避されます。
CRESアカウントのプロビジョニングに関して電子メールでお問い合わせいただく場合は、1営業日以内にご回答させていただきます。すぐにサポートとサポートが必要な場合は、Cisco TACでサポートリクエストをオープンしてください。これは、Support Case Manager(https://mycase.cloudapps.cisco.com/case)経由または電話(https://www.cisco.com/c/en/us/support/web/tsd-cisco-worldwide-contacts.html)による発信で実行できます。
注:このリクエストを電子メールで送信した後、会社のRESアカウントが作成され(まだ作成されていない場合)、S/Nが追加されるまでに1日かかることがあります。 ステップ#3の「プロビジョニング」タスクは、これが完了するまで機能しません。
3. ESAでの暗号化プロファイルの作成
注:クラスタに複数のESAがある場合、手順#1の手順を実行する必要があるのは1回だけです。これは、これらの設定が通常、クラスタレベルで管理されるためです。 クラスタ化されていない複数のマシンがある場合、またはこれらの設定をマシンレベルで管理している場合は、ステップ#1を各ESAで実行する必要があります。
暗号化プロファイルは、暗号化されたメッセージの送信方法を指定します。 たとえば、組織は、機密性の高いデータを頻繁に送信することがわかっている受信者のセグメントに対して、セキュリティの高いエンベロープを送信する必要がある場合があります。 同じ組織に、受信者コミュニティの他のセグメントがあり、機密性の低い情報を受信し、暗号化されたメールを受信するためにユーザIDとパスワードを入力することにあまり寛容でない場合もあります。 このような受信者は、低セキュリティタイプのエンベロープの候補として適しています。 複数の暗号化プロファイルを使用すると、暗号化されたメッセージ形式を対象者に合わせて調整できます。 一方、多くの組織では、暗号化プロファイルを1つだけ使用することで問題が解決する場合があります。
このドキュメントでは、「CRES_HIGH」、「CRES_MED」、および「CRES_LOW」という3つの暗号化プロファイルを作成する例を示します。
- ESA UIで、Security Services > Cisco IronPort Email Encryptionの順に移動します。
- [暗号化プロファイルの追加]をクリックします。
- Encryption Profileメニューが開き、最初の暗号化プロファイルに「CRES_HIGH」という名前を付けることができます。
- エンベロープメッセージのセキュリティに[高いセキュリティ]を選択します(まだ選択されていない場合)。
- Submitをクリックして、このプロファイルを保存します。
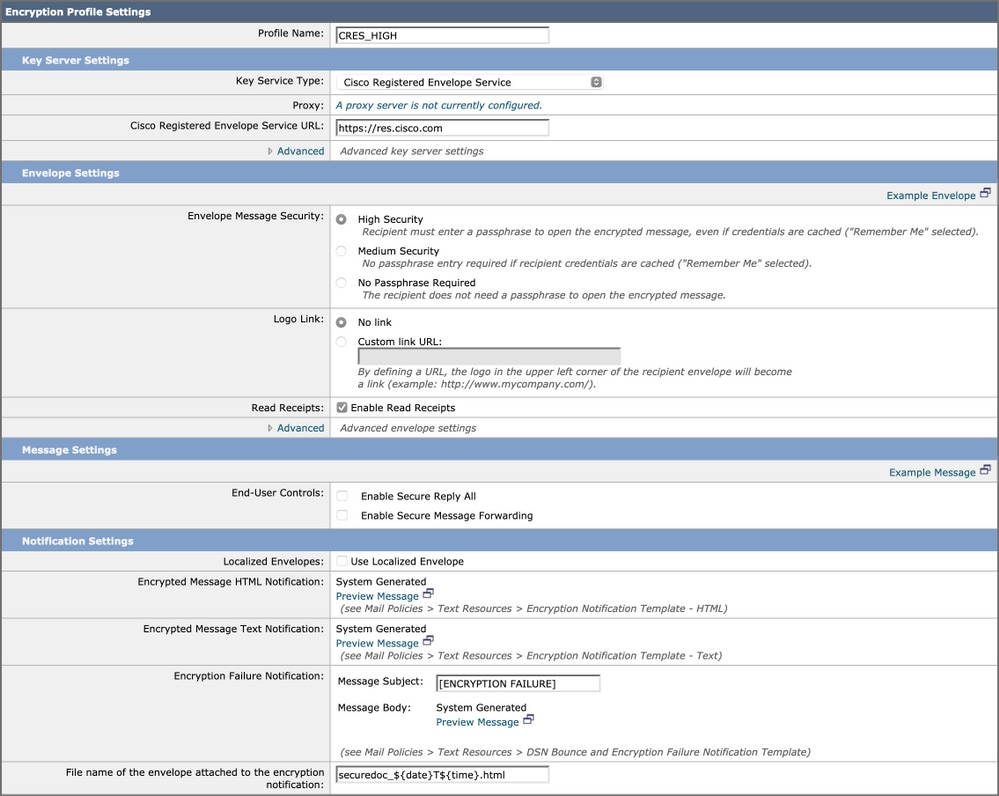
次に、手順2 ~ 5を繰り返して「CRES_MED」と「CRES_LOW」を作成します。各プロファイルのエンベロープメッセージセキュリティのオプションボタンを変更するだけです。
- CRES_HIGHプロファイルでは、「High Security」オプションボタンを選択します。
- CRES_MEDプロファイルに対して、[Medium Security]ラジオボタンを選択します。
- CRES_LOWプロファイルの場合は、「パスワード不要」ラジオボタンを選択します
開封確認を有効にする、すべてのメッセージに対してセキュリティで保護された返信を有効にする、およびセキュリティで保護されたメッセージ転送を有効にするオプションがあります。 「エンベロープ設定」で「詳細設定」リンクをクリックすると、3つの対称暗号化アルゴリズムのいずれかを選択でき、エンベロープがJava暗号化アプレットなしで送信されるように指定できます。
[Envelope Settings] (エンベロープ設定)の右側に、 [Example Message] (メッセージの例)ハイパーテキストリンクが表示されます。 クリックすると、セキュアメッセージエンベロープの例が表示されます。これは、HTML添付ファイルを開いた受信者の電子メールに表示されます。
開封確認とは、受信者がセキュアメッセージを開くときに、暗号化されたメッセージの送信者がCRESから電子メールを受信することを意味します(受信者が対称キーを削除して、メッセージを復号化したことを意味します)。
メッセージ設定の右側に、「メッセージの例」ハイパーテキストリンクが表示されます。 クリックすると、開かれたメッセージの外観が表示されます。エンベロープに必要な情報を入力し、暗号化されたメッセージを開いた受信者の表示が表示されます。
必ずSubmitをクリックして、変更を確定してください。
テーブルの行には、「プロビジョニング」ボタンが表示されます。 「プロビジョニング」ボタンは、変更をコミットするまで表示されません。
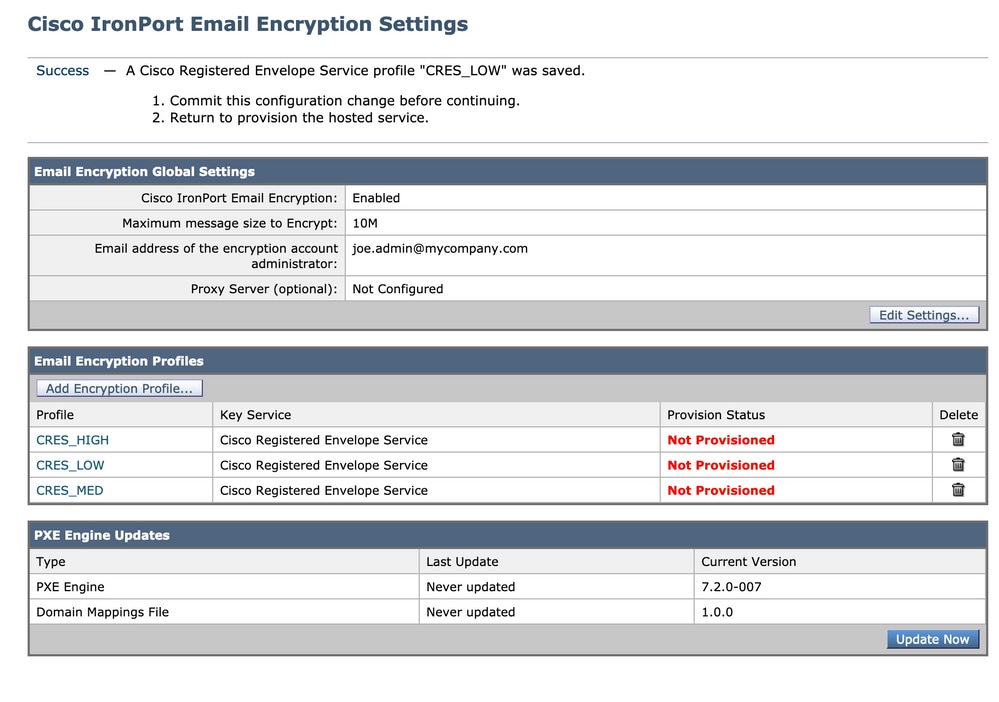
もう一度Provisionボタンをクリックすると、会社のRESアカウントが作成され、アプライアンスのシリアル番号がアカウントに追加された後にのみ機能します。 RESアカウントがESAにリンクされている場合、プロビジョニングプロセスは比較的迅速に実行されます。 そうでない場合は、そのプロセスを最初に完了する必要があります。
プロビジョニングが完了すると、Cisco IronPort Email Encryptionページにプロビジョニング済みのプロファイルが表示されます。
4. データ損失防止(DLP)の有効化
- ESA UIで、Security Services > Data Loss Preventionの順に移動します。
- Enable...をクリックして、DLPを有効にします。
- EULA、データ損失防止ライセンス契約に同意します。
- [一致したコンテンツのログを有効にする]チェックボックスをオンにします。
- [自動更新を有効にする]チェックボックスをオンにします。
- [Submit] をクリックします。
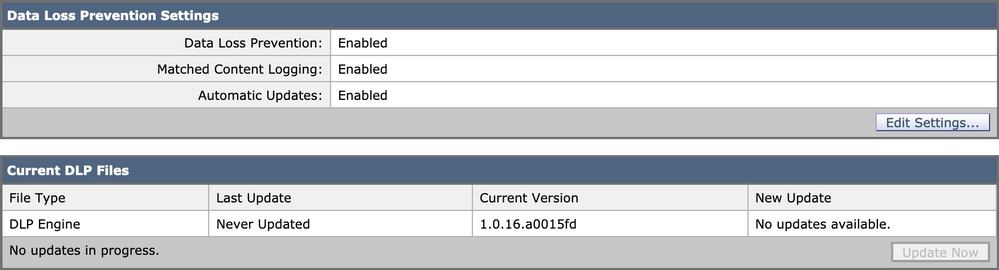
アプライアンス上のDLPエンジンおよび定義済みコンテンツ一致分類子の更新は、他のセキュリティサービスの更新とは無関係です。3 ~ 5分間の定期的なTalosシグニチャアップデートは異なり、DLPポリシーと辞書のアップデートは含まれません。ここで更新を有効にする必要があります。
「一致したコンテンツのロギング」を有効にすると、メッセージトラッキングによって違反の原因となった電子メールの内容を表示できます。次に、DLP違反の原因となった電子メールの内容を示すメッセージトラッキングの例を示します。 これにより、管理者は特定のDLPポリシーをトリガーしたデータを正確に把握できます。
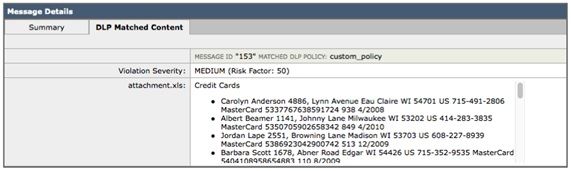 データ損失防止違反
5. データ損失防止メッセージアクションの作成
DLP検疫の作成
DLPポリシーに違反するメッセージのコピーを保持する場合は、ポリシー違反のタイプごとに個別のポリシー隔離を作成できます。これは、DLPポリシーに違反する送信メッセージがログに記録されて配信されるが、メッセージに対してアクションが実行されない、「透過的」なPOVを実行する場合に特に役立ちます。
- SMAで、Email > Message Quarantine > Policy, Virus, and Outbreak Quarantinesの順に移動します。
- 開始する前のQuarantinesテーブルは次のようになります。
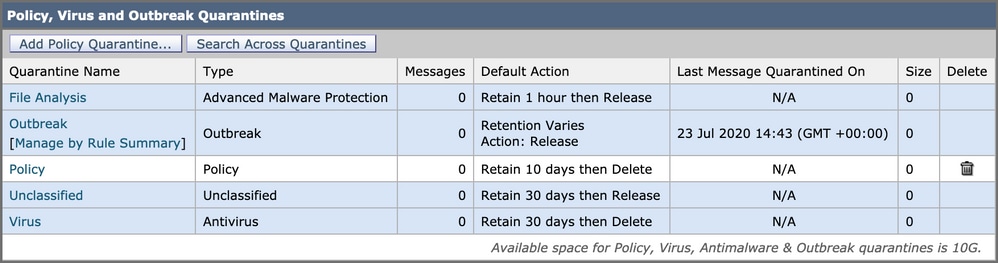 ポリシーウイルスおよびアウトブレイク隔離
- [ポリシー隔離の追加]ボタンをクリックし、DLPポリシーで使用する隔離を作成します。
次に、中レベルのDLP違反に対して行われる検疫の例を示します。検疫のセグメント化は可能であり、複数のDLPルールに対して必要となる場合があります。
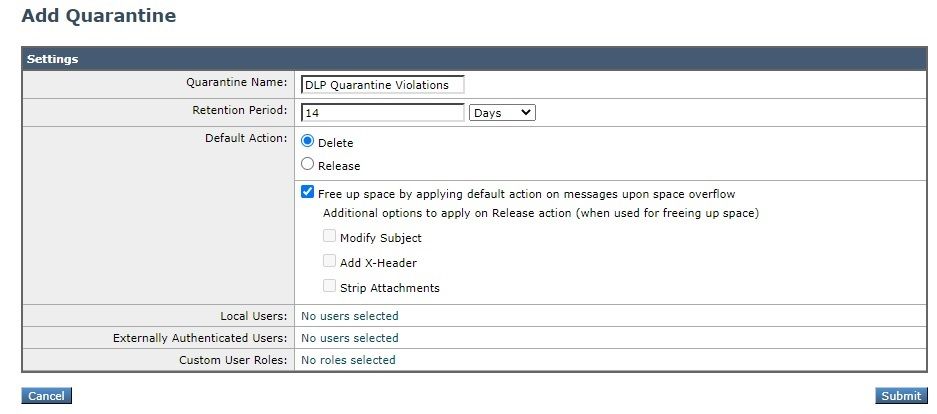 DLP隔離の例
DLPメッセージアクションについて
DLPメッセージアクションは、ESAが発信電子メールでDLP違反を検出したときに実行されるアクションを記述します。プライマリおよびセカンダリのDLPアクションを指定し、異なる違反タイプおよび重大度に対して異なるアクションを割り当てることができます。
主なアクションは次のとおりです。
- 提供
- [Drop]
- 検疫
読み取り専用の状態で、DLP違反がログに記録されて報告されても、メッセージが停止、隔離、または暗号化されない場合は、配信アクションが最もよく使用されます。
2番目のアクションは次のとおりです。
- カスタム検疫または「ポリシー」検疫にコピーを送信しています。
- メッセージを暗号化します。アプライアンスはメッセージ本文のみを暗号化します。メッセージヘッダーは暗号化されません。
- 件名ヘッダーの変更。
- 免責事項のテキスト/HTMLをメッセージに追加しています。
- 代替の宛先メールホストにメッセージを送信しています。
- メッセージのbccコピーを送信しています。
- DLP違反通知を送信者またはその他の連絡先に送信しています。
これらのアクションは相互に排他的ではありません。異なるユーザグループのさまざまな処理ニーズに応じて、異なるDLPポリシー内でそれらのアクションの一部を組み合わせることができます。
次のDLPアクションを実装します。暗号化
これらのアクションは、暗号化がESAでライセンス付与され設定されており、前のセクションで行ったように、高、中、低のセキュリティに対して3つのプロファイルが作成されていることを前提としています。
- CRES_HIGH
- CRES_MED
- CRES_LOW
DLPメッセージアクションの作成
- Mail Policies > DLP Message Customizationsの順に進みます。
- 「メッセージアクションの追加」ボタンをクリックして、次のDLPアクションを追加します。 メッセージアクションを送信した後、必ず変更を確定してください
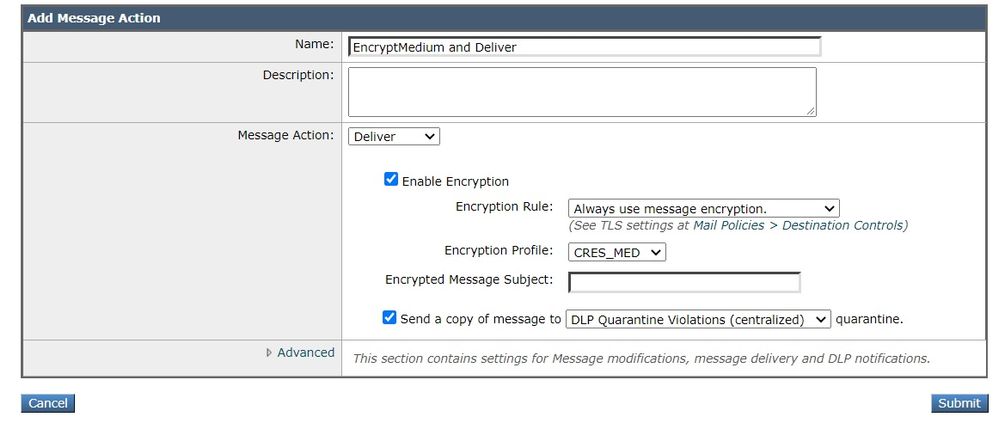 メッセージアクション
6. データ損失防止ポリシーの作成
DLPポリシーには次のものが含まれます。
- 送信メッセージに機密データが含まれているかどうかを決定する一連の条件
- メッセージにそのようなデータが含まれる場合に実行されるアクション。
- Mail Policies > DLP Policy Managerの順に移動します。
- [DLPポリシーの追加]をクリックします
- 「Regulatory Compliance」開示の三角形を開きます。
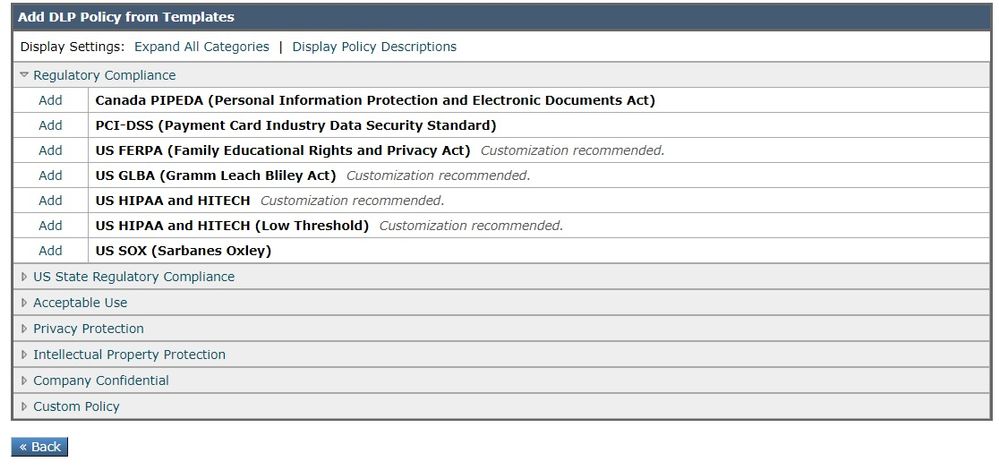 DLPポリシーテンプレート
4. PCIポリシーの場合は、PCI-DSSの左にある[追加]ボタンをクリックします。
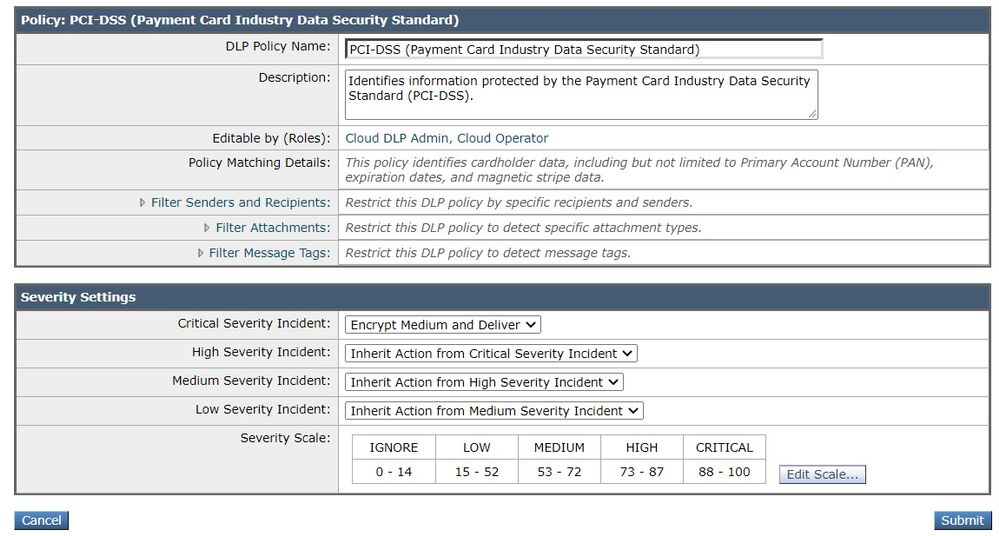 PCI-DSSのDLP規則の例
5. 重大な問題の場合は、先に構成した「Encrypt Medium and Deliver」アクションを選択します。重大度の低いインシデントを変更できますが、ここでは、重大度の高いインシデントを継承させます。変更を送信し、確定します。
7. 送信電子メールポリシーへのDLPポリシーの適用
- 移動先: [メールポリシー] > [送信メールポリシー]
- Default PolicyのDLPのコントロールセルをクリックします。まだ有効にしていない場合は、「Disabled」と表示されます。
- プルダウンボタンをDisable DLPからEnable DLPに変更すると、作成したDLPポリシーがすぐに表示されます。
- 「すべて有効」チェックボックスをクリックします。変更を送信し、確定します。
結論
要約すると、暗号化された電子メールを送信するためにCisco Eメールセキュリティアプライアンス(ESA)を準備するために必要な手順は次のとおりです。
- Cisco IronPort Email Encryptionの有効化
-
ESAと組織をRESに登録します。
-
暗号化プロファイルの作成
- DLPの有効化
- DLPメッセージアクションの作成
- DLPポリシーの作成
- 送信電子メールポリシーへのDLPポリシーの適用
詳細については、ご使用のESAソフトウェアリリースに対応する『ESA User Guide』を参照してください。 ユーザガイドは、次のリンクから入手できます。
http://www.cisco.com/c/en/us/support/security/email-security-appliance/products-user-guide-list.html
関連情報
シスコ エンジニア提供
- グレッグ・バーンズテクニカルマーケティングエンジニアCisco Eメールセキュリティ
 フィードバック
シスコに問い合わせ
- サポート ケースをオープン

- (シスコ サービス契約が必要です。)