Splunk UI経由でSAMLユーザを管理できません。
適用性
SplunkクラウドSplunk Enterprise説明
管理者は、ユーザUIを使用してローカルに作成されたアカウントで可能な限りSAMLユーザを管理できません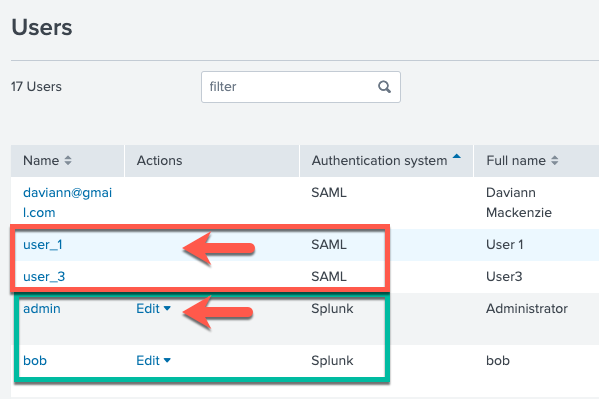 .
解決方法
SAML統合によってプロビジョニングされるユーザは、次の2つのメカニズムを使用してのみ管理できます。
1. IdP(アイデンティティプロバイダー):IdPは、ログイン中に、ユーザのログインに関連付けられた「ロール」をSplunkインスタンスに送信します。 ユーザのロールを追加または削除する必要がある場合は、IdPを使用して、またはIdPがそこからユーザを取得する場合はLDAPを使用して行われます。
2. SAMLグループ(マッピング):https://<Splunk instance>/en-GB/manager/launcher/saml
このインターフェイスから、IdPから取得したユーザロールをSplunkロールにマッピングできます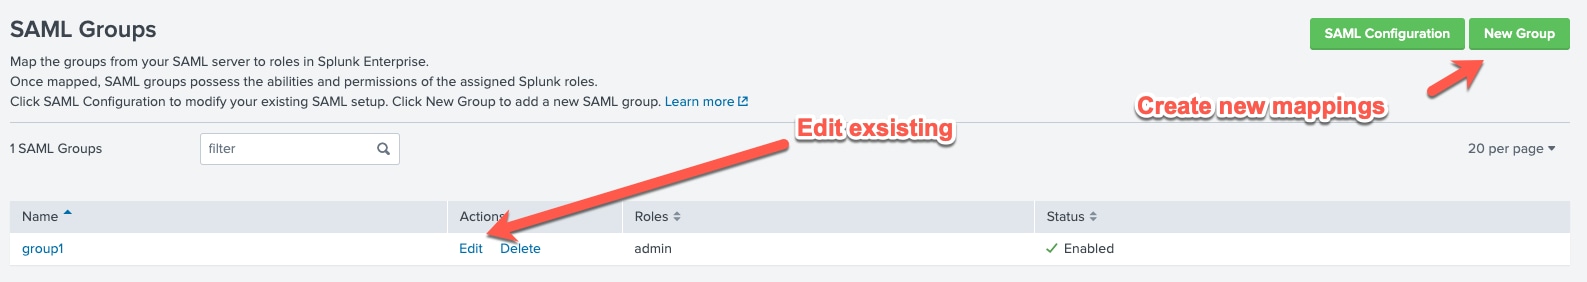
これらのオプションについては、「ロールマッピングの変更または削除」を参照してください
SAMLユーザを削除する場合は、関連付けられている(Splunkのグループマッピングで使用される)ロールを削除して、IdP/LDAPレベルで最初に行う必要があります。 この作業が完了すると、Splunkインスタンスからユーザを削除できます。
Splunk Cloudを使用している場合は、「Splunkで古いSAMLユーザを削除する方法」を参照してください。
オンプレミスのSplunkインスタンスを使用している場合は、このコミュニティソリューションの「古いSAMLユーザの削除」を確認してください。
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
28-Sep-2026
|
初版 |
 フィードバック
