Microsoft Azure ADのSAML構成では、グループがマップされません。
適用性
Splunkクラウド説明
SAML認証は、Splunkのドキュメントに従って設定します。Microsoft Azure ADまたはAD FSをIDプロバイダーとして使用してSSOを構成する
ただし、権限が正しくマップされませんでした。
調査
ユーザがSplunk Web UIからログインしようとすると、次のエラーが発生します。
'no valid role found in local mapping'
Splunk Cloud内のマッピンググループが一致しません。グループ名がAzure ADグループのObjectIdと一致しません。Splunkマッピンググループは、SplunkにマッピングするグループのAzure AD ObjectIdで呼び出す必要があります。たとえば、次の条件が期待されます。
マップするグループのAzure AD ObjectId: 99fvd7-fvddfv999-99999njhhb
Splunkマッピンググループ名:99fvd7-fvddfv999-99999njhhb
ログイン時にユーザが所有するグループを検証するには、Splunk GUIでSAMLのデバッグをオンにします。
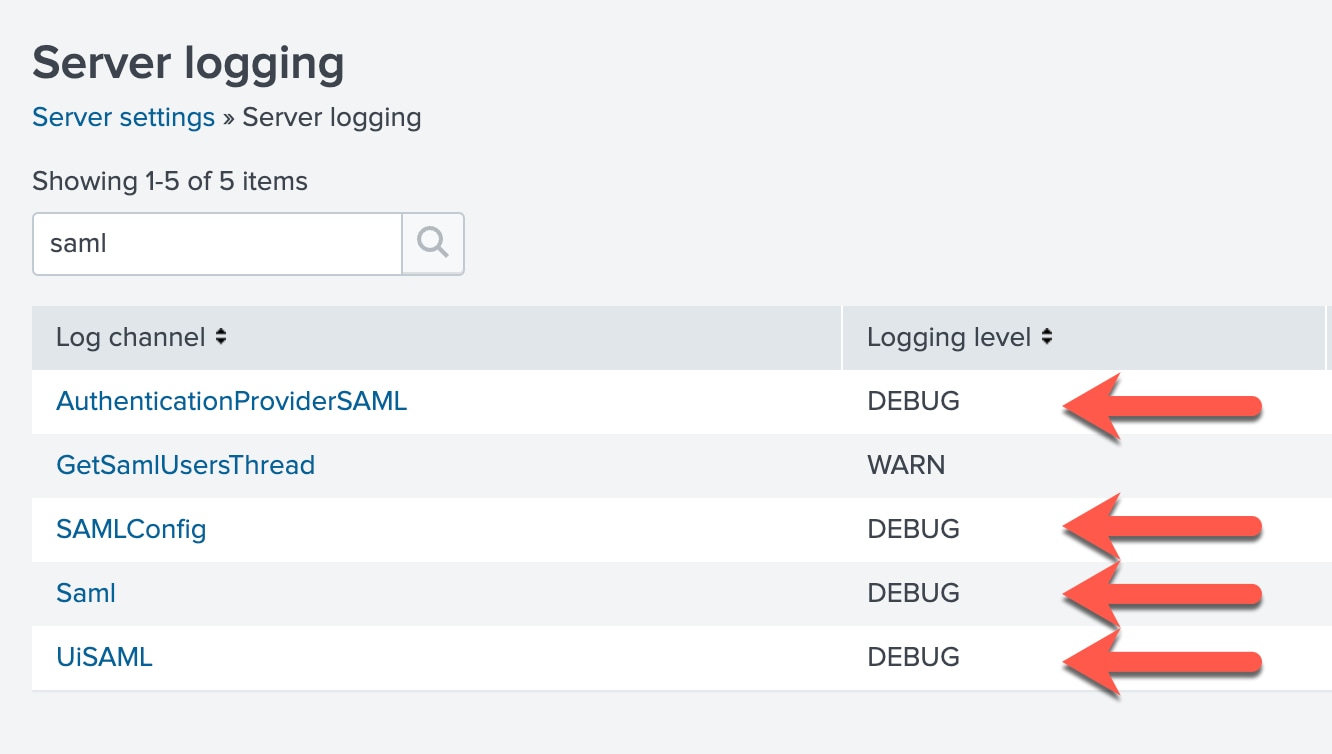
次に、ユーザに再度ログインしてもらい、次のSPLを実行して、返されるグループを表示します。
index=_internal sourcetype=splunkd samlpここから、splunkのsamlマッピングがIdPによって返されるマッピングと一致するかどうかを確認できます。
解決方法
このシナリオでは、既存のマッピンググループを削除して再作成する必要があるため、構成が更新され、IdP Azure ADグループから返される内容と一致します。マッピングされたAzure ADグループのユーザがSplunk Cloudにログインすると、認証セクションの設定>アクセスコントロール>ユーザにSAML認証タイプが表示されます。
関連リンク
Microsoft Azure ADまたはAD FSをIDプロバイダーとして使用してSSOを構成する更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
28-Sep-2026
|
初版 |
 フィードバック
