Splunkインスタンスには「ログアウト」ボタンがありません。
適用性
Spunkクラウド説明
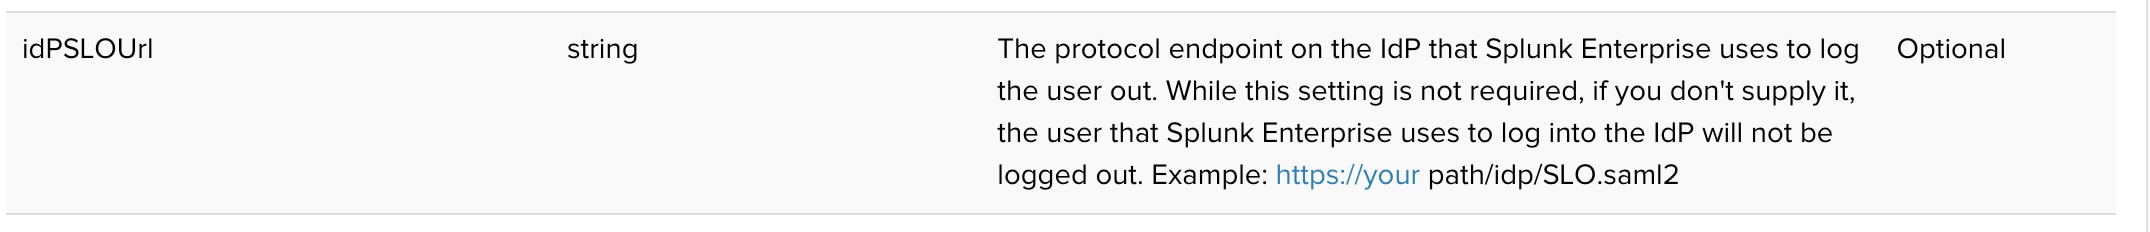
SAMLを使用している場合、ログアウトリンクはデフォルトで無効になっています。ログアウトリンクは、authentication.confのidpSLOUrl設定によって制御されます。
この設定の定義については、「Splunk Enterpriseでのコンフィギュレーションファイルを使用したSAML SSOの設定」を参照してください。
注:このドキュメントは、Splunk Enterpriseでのみ使用できます。 ただし、この設定はSplunk Cloudにも適用されます。
調査
この値は、UIでSplunk WebのSAML Configuration設定に移動して確認できます。
- 設定>認証方法
- saml_settingsリンクをクリックします
- saml Configurationボタンをクリックします
- 「Single Log Out (SLO) URL」の値を表示
この値は、authentication.confファイルをコマンドラインで調べ、idpSLOUrlの設定を探して確認することもできます。 (この結果のパスは、ドキュメントで使用されている例に設定されています)
splunk@sh-node:~$ splunk btool authentication list --debug | grep idpSLOUrl
/opt/splunk/etc/system/local/authentication.conf            idpSLOUrl = https://yourpath/idp/SSO.saml2
authentication.conf_fileを含むSAMLを使用した基本的なSSOの設定
解決方法
「Single Log Out (SLO) URL」( authentication.confのidpSLOUrl )を指定しないと、一般的なsso構成で表示されるログアウトボタンを使用できません。
ログアウトリンクを有効にするには、SAML設定の下のシングルログアウト(SLO)URLフィールドにエントリを作成する必要があります。
- 設定>認証方法
- saml_settingsリンクをクリックします
- saml Configurationボタンをクリックします
- 「Single Log Out (SLO) URL」の値をIdPのログアウトプロトコル/ワークフローに設定します。 (この値は、「シングルサインオン(SSO)URL」に非常によく似ていますが、これらの2つの値が正確に一致することはほとんどありません)。
重要:ユーザがIdPおよびSplunkからログアウトできるようにするには、この値をIdPのログアウトプロトコル/ワークフローに設定する必要があります。設定しない場合、ユーザはIdPまたはSplunkからログアウトされません。 Idpのログアウトプロトコル/ワークフローURLを使用しない場合、ログアウトリンクは表示されますが、リンクを押しても、ユーザはIdPまたはSplunkからログアウトされません。
関連リンク
authentication.confファイルを含むSAMLを使用した基本的なSSOの設定
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
28-Sep-2026
|
初版 |
 フィードバック
