シングルサインオン管理の自己回復オプションのトラブルシューティング

はじめに
このドキュメントでは、シングルサインオン(SSO)が機能しない場合のControl Hub(CP)のAdmin-Selfリカバリについて説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- シングル サインオン
- Webex Control Hub
使用するコンポーネント
このドキュメントの情報は、次のソフトウェアとハードウェアのバージョンに基づいています。
- Azure AD ldP
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されたものです。このドキュメントで使用するすべてのデバイスは、クリアな(デフォルト)設定で作業を開始しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
背景
以前は、管理者がSSOでログインに失敗すると、誤設定による停止が発生した場合、ldPまたはSP証明書の期限が切れました。ユーザは、バックエンドからSSOを無効にして設定を修復するために、TACに連絡する必要がありました。
Self Recoveryオプションを使用すると、安全なバックドアAPIを使用してシングルサインオンを更新または無効化できます。
ログインエラー
これは、SSOが侵害され、admin.webex.comまたはWebexにアクセスできない場合の例です。
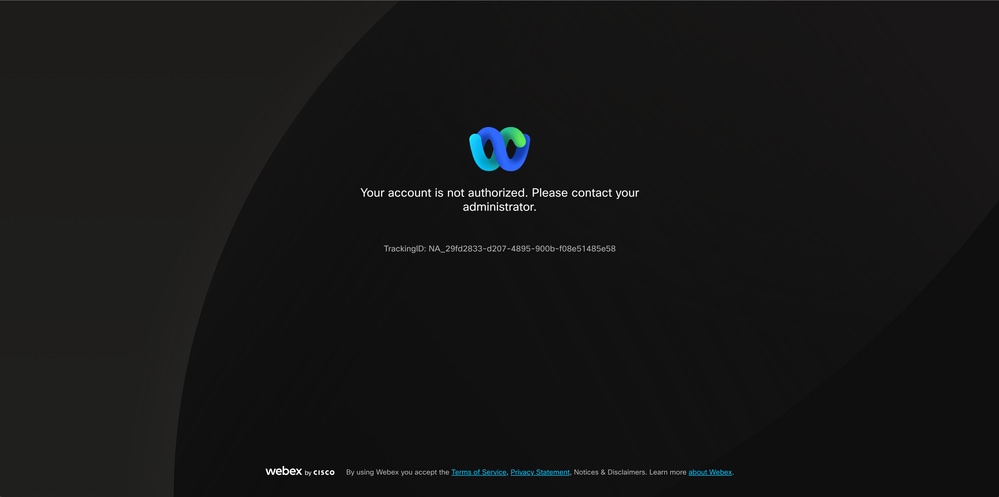 エラー
シングルサインオンバイパス
- できればIncognitoブラウザを使用して、Webex - Manage SSOに移動し、管理者の電子メールを入力します。
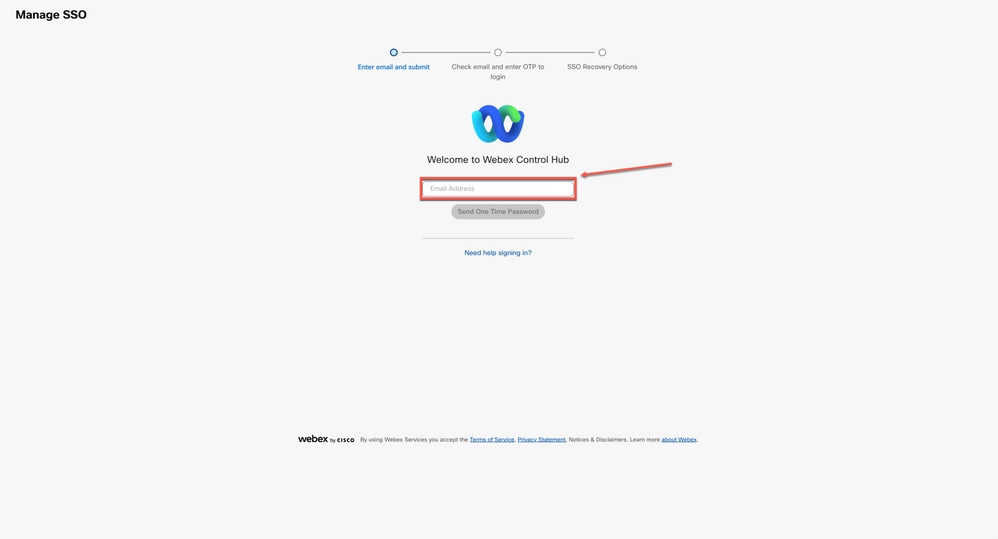 ログイン
2. Send One Time Passwordを選択します。
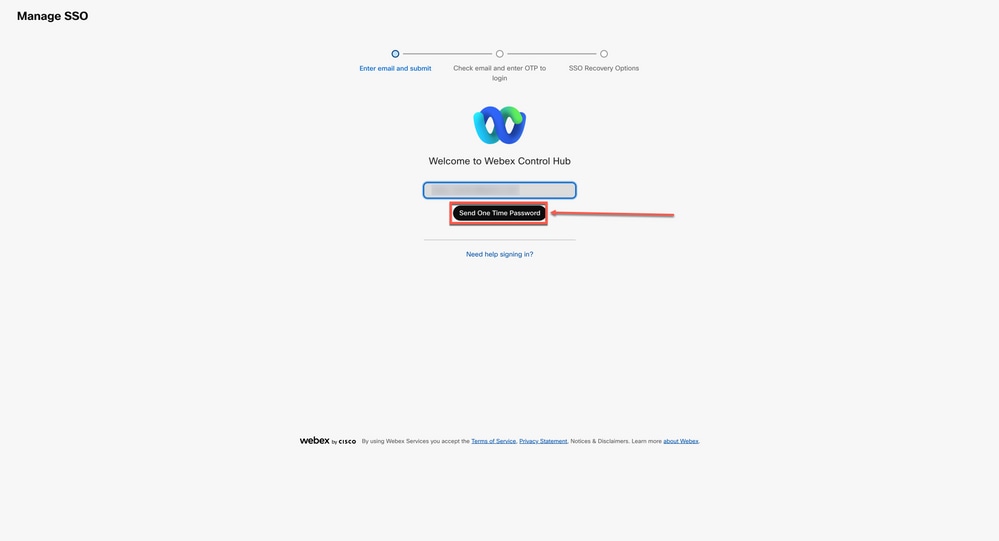 ログイン2
3. webex_comm@webex.comからワンタイムパスワードPINが送信されます。
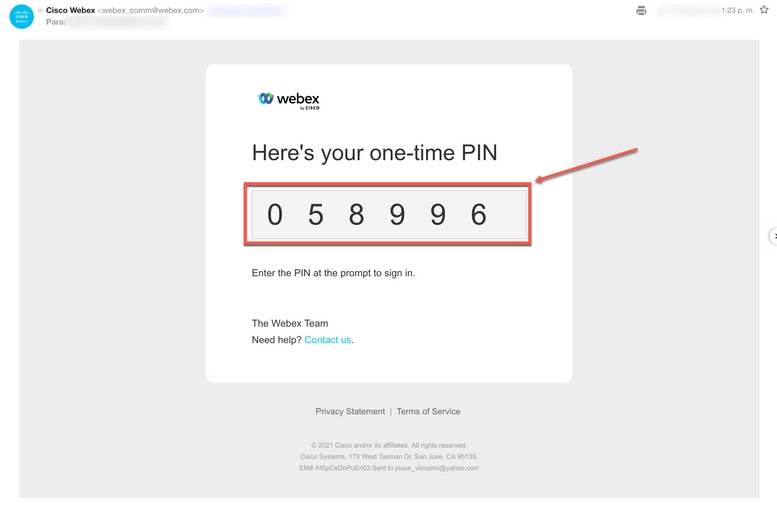 ログイン3
4. 受信したワンタイムPINを入力し、Sign In ボタンをクリックします。
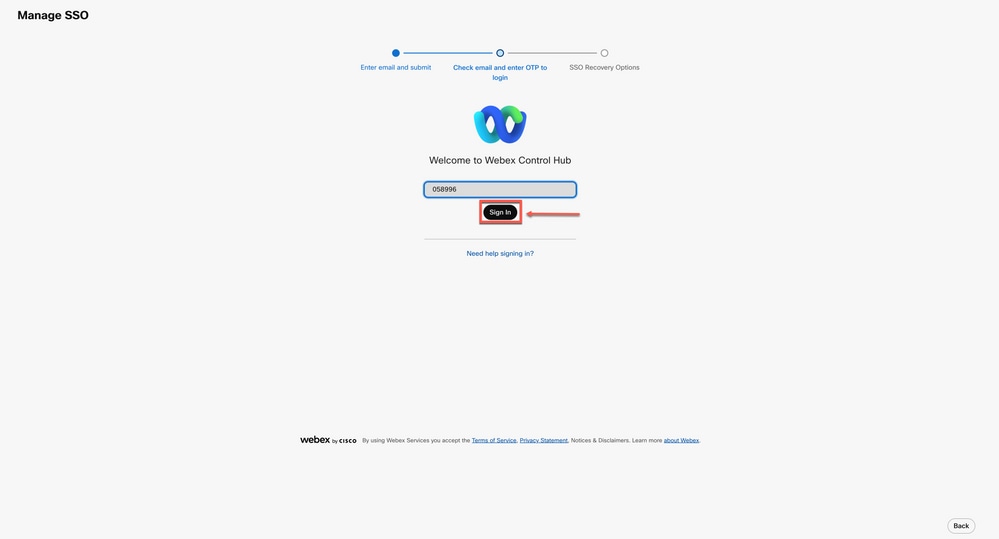 ログイン4
5. SSOリカバリ・オプションで、「オプション1: SSOの無効化」または「オプション2:証明書の更新およびメタデータのダウンロード」を選択します。
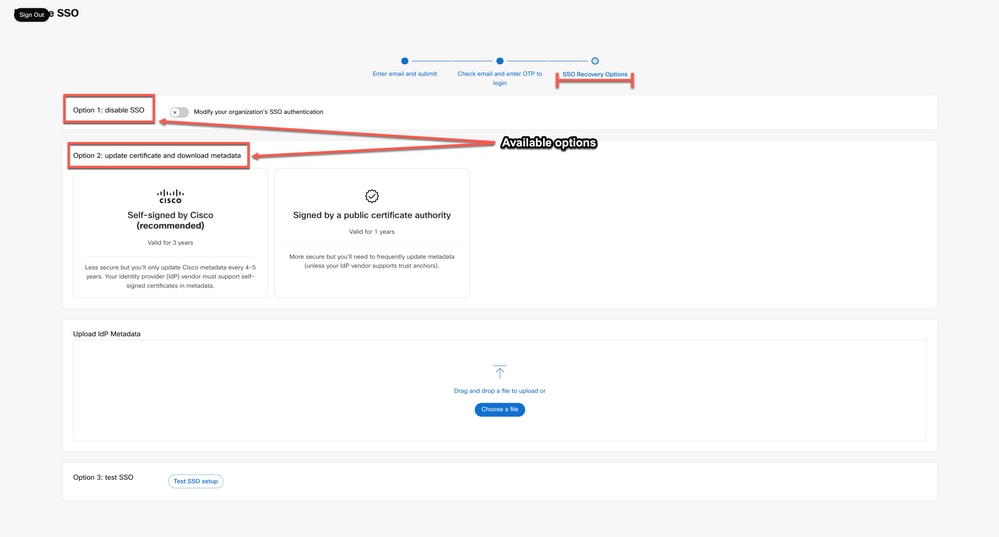 ログイン5
オプション 1
- Modify your organization's SSO authenticationのトグルを選択します。
 オプション 1
2. 処理を確認し、「非アクティブ化」ボタンを選択します。
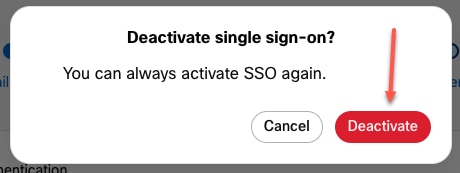 オプション1 - 2
3. シングルサインオンが正常に無効になり、基本的なWebex認証が有効になります。
オプション 2
- 証明書を選択し、更新されたldPメタデータファイルをアップロードします。
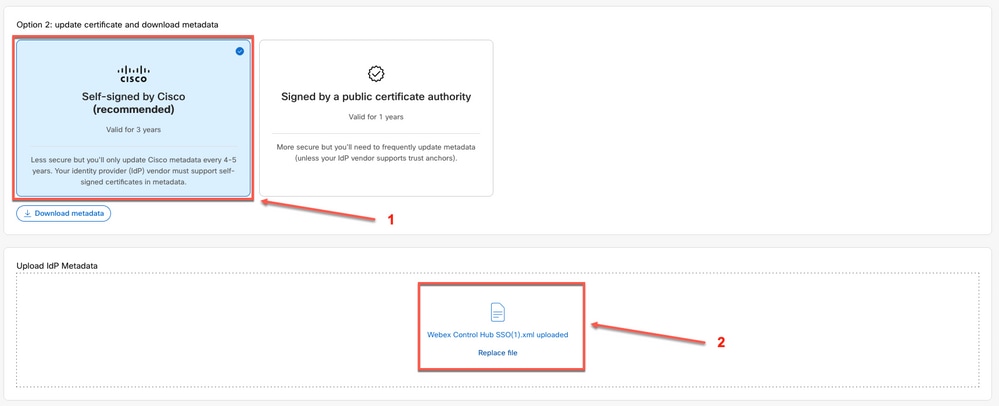 オプション 2
2. Test SSO setupボタンをクリックします。
 オプション2 - 2
3. シングルサインオンが成功したら、Manage-SSOポータルから安全にサインアウトできます。
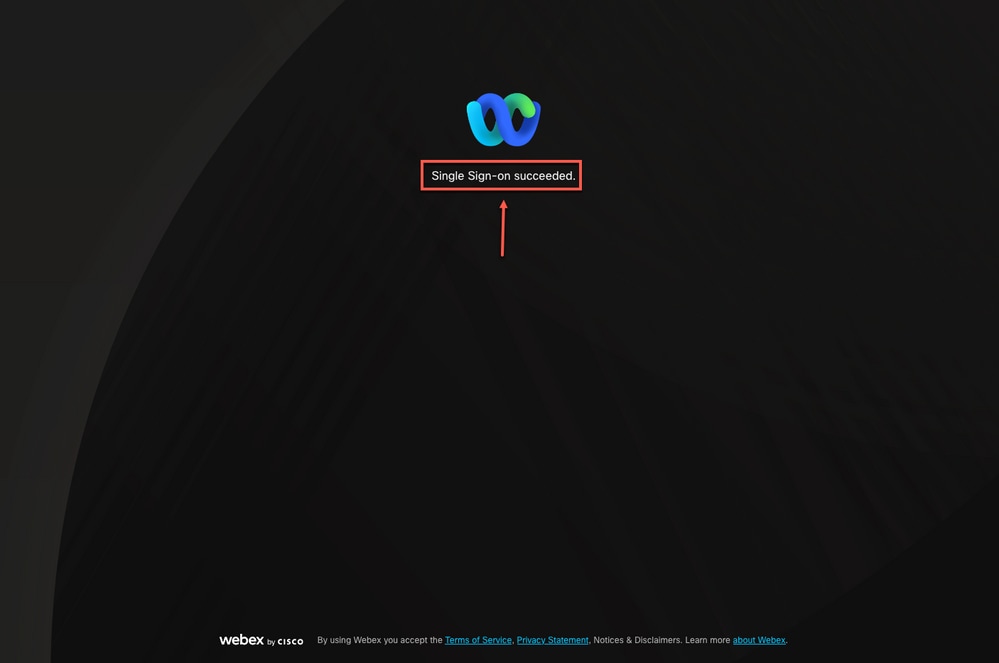 オプション2 - 3
関連情報
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
2.0 |
12-Aug-2026
|
タイトル、概要、文法、スペル、読みやすさを考慮したセクションへの水平線の挿入、更新されたURL、CCWアラートを更新。 |
1.0 |
14-Apr-2023
|
初版 |
 フィードバック
