Cisco Firepower 9300 シリーズ データシート
偏向のない言語
この製品のドキュメントセットは、偏向のない言語を使用するように配慮されています。このドキュメントセットでの偏向のない言語とは、年齢、障害、性別、人種的アイデンティティ、民族的アイデンティティ、性的指向、社会経済的地位、およびインターセクショナリティに基づく差別を意味しない言語として定義されています。製品ソフトウェアのユーザインターフェイスにハードコードされている言語、RFP のドキュメントに基づいて使用されている言語、または参照されているサードパーティ製品で使用されている言語によりドキュメントに例外が存在する場合があります。シスコのインクルーシブ ランゲージの取り組みの詳細は、こちらをご覧ください。
翻訳について
このドキュメントは、米国シスコ発行ドキュメントの参考和訳です。リンク情報につきましては、日本語版掲載時点で、英語版にアップデートがあり、リンク先のページが移動/変更されている場合がありますことをご了承ください。あくまでも参考和訳となりますので、正式な内容については米国サイトのドキュメントを参照ください。
Cisco Firepower 9300 シリーズ アプライアンス
Cisco Firepower® 9300 は、サービスプロバイダー、高性能コンピューティングセンター、大規模データセンター、キャンパス、高頻度取引環境、低(5 マイクロ秒未満のオフロード)遅延と優れたスループットを必要とするその他の環境向けに設計された、スケーラブルな(クラスター化すると 1 Tbps を超える)キャリアグレードのモジュール式プラットフォームです。Firepower 9300 は、フローオフロード、プログラムによるオーケストレーション、および RESTful API によるセキュリティサービスの管理をサポートしています。AI/ML を使用して異常を検出し、脅威を修復し、ファイアウォールポリシーを最適化してピークパフォーマンスを実現します。マルチスレッドの Snort 3 エンジンを使用して、NetOps とセキュリティ運用の業務が合理化されます。管理者は、AI チャットボットとの自然言語での対話を、ガイダンス、障害対応、およびポリシー設定に役立てることができます。このアプライアンスは、SD-WAN 対応でオンデマンドトンネルと、複数の WAN インターフェイスを横断するダイナミック アプリケーション パス選択を使用して、サイト間通信を簡素化できます。また、Firepower 9300 は Network Equipment Building Standards(NEBS)準拠の設定でも使用できます。9300 シリーズは、Cisco Secure Firewall ASA または Threat Defense(FTD)ソフトウェアのいずれかを実行できます。
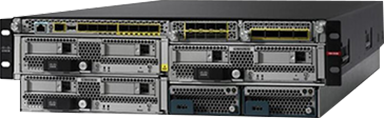
Cisco Firepower 9300 シリーズの概要
| モデル |
ファイアウォール |
NGFW |
次世代侵入防御システム(NGIPS) |
インターフェイス |
オプションのインターフェイス |
| SM-40 |
80G |
55G |
60G |
8 X SFP+ シャーシ搭載 |
2 X NM:1/10/40/100G、FTW |
| SM-48 |
80G |
65G |
68G |
8 X SFP+ シャーシ搭載 |
2 X NM:1/10/40/100G、FTW |
| SM-56 |
80G |
68G |
73G |
8 X SFP+ シャーシ搭載 |
2 X NM:1/10/40/100G、FTW |
| SM-56 X 3 |
235G |
190G |
190G |
8 X SFP+ シャーシ搭載 |
2 X NM:1/10/40/100G、FTW |
表 1. Cisco Threat Defense(FTD)イメージを使用した Cisco Firepower 9300 のパフォーマンス仕様と機能の特長
| 機能 |
SM-40 |
SM-48 |
SM-56 |
3 X SM-56 |
| スループット:ファイアウォール(FW)+ Application Visibility and Control(AVC)(1024B) |
55 Gbps |
65 Gbps |
70 Gbps |
190 Gbps |
| スループット:FW + AVC + 侵入防御 システム(IPS 1024B) |
55 Gbps |
65 Gbps |
68 Gbps |
190 Gbps |
| 同時セッションの最大数(AVC を使用した場合) |
3,500 万 |
3,500 万 |
3,500 万 |
6,000 万 |
| 1 秒あたりの最大新規接続数(AVC を使用した場合) |
380K |
450K |
490K |
1.1M |
| TLS(ハードウェア復号)2 |
10 Gbps |
11 Gbps |
12 Gbps |
28 Gbps |
| スループット:NGIPS(1024B) |
60 Gbps |
68 Gbps |
73 Gbps |
190 Gbps |
| IPSec VPN スループット (1024B TCP/ファストパス) |
27 Gbps |
33 Gbps |
36 Gbps |
110 Gbps1 |
| 最大 VPN ピア数 |
20,000 |
20,000 |
20,000 |
60,000 |
| 集中管理 |
Management Center、またはクラウドで Cisco Defense Orchestrator を使用して、一元化された設定、ロギング、モニタリング、およびレポートを実行 |
|||
| AVC |
4,000 以上のアプリケーションと地理位置情報、ユーザー、および Web サイトをサポートする標準 |
|||
| AVC:カスタム、オープンソース、アプリケーション検出機能に対する OpenAppID サポート |
標準 |
|||
| Cisco Security Intelligence |
標準。IP、URL、および DNS の脅威インテリジェンス |
|||
| Cisco IPS ライセンス |
使用可。エンドポイントとインフラストラクチャの脅威相関を受動的に検出可能。セキュリティ侵害指標(IoC)インテリジェンスを提供 |
|||
| シスコのネットワーク向けマルウェア防御 |
使用可。標的型マルウェアや執拗なマルウェアの検出、ブロッキング、追跡、分析、封じ込めを行い、連続的な攻撃に攻撃中および攻撃後のいずれのタイミングでも対応可能。また、オプションで Cisco Secure Endpoint による統合脅威相関機能を使用可能 |
|||
| Cisco Malware Analytics |
使用可 |
|||
| URL フィルタリング:カテゴリの数 |
120 以上 |
|||
| URL フィルタリング:分類される URL の数 |
2 億 8000 万以上 |
|||
| 自動化された脅威フィードと IPS シグネチャの更新 |
あり:Cisco Talos® グループ(https://www.cisco.com/c/ja_jp/products/security/talos.html)により、業界トップクラスの Collective Security Intelligence(CSI)を提供 |
|||
| サードパーティ & オープンソースエコシステム |
サードパーティ製品との統合を可能にするオープン API:Snort® および OpenAppID のコミュニティリソースにより、新しい脅威および特定の脅威に対応 |
|||
| 高可用性とクラスタリング |
アクティブ/アクティブ(クラスタリングを使用)およびアクティブ/スタンバイ。最大 6 つの異なる Firepower 9300 シャーシ全体で最大 6 つのモジュール。 |
|||
| Cisco Trust Anchor テクノロジー |
Cisco Firepower 9300 シリーズ プラットフォームには、サプライチェーンとソフトウェアイメージを保証する Trust Anchor テクノロジーが含まれる。 |
|||
注: パフォーマンスは、アクティブになっている機能、ネットワークトラフィックのプロトコルミックス、およびパケットサイズによって変化します。パフォーマンスは新しいソフトウェアのリリース時に変化することがあります。サイジングのガイダンスについては、シスコの担当者にお問い合わせください。
表 2. Cisco Firepower 9300 での ASA ソフトウェアのパフォーマンスと機能
| 機能 |
SM-40 |
SM-48 |
SM-56 |
3 X SM-56 |
| ステートフル インスペクション ファイアウォールのスループット1 |
80 Gbps |
80 Gbps |
80 Gbps |
235 Gbps |
| ステートフル インスペクション ファイアウォールのスループット(マルチプロトコル)2 |
55 Gbps |
60 Gbps |
64 Gbps |
172 Gbps |
| 同時ファイアウォール接続 |
5,500 万 |
6,000 万 |
6,000 万 |
1 億 9,500 万 |
| ファイアウォール遅延 |
3.5 |
3.5 |
3.5 |
3.5 |
| 新しい接続数 |
160 万 |
180 万 |
200 万 |
475 万 |
| IPsec VPN スループット |
25 Gbps |
27 Gbps |
30 Gbps |
74 Gbps |
| 最大 VPN ピア数 |
20,000 |
20,000 |
20,000 |
60,000 |
| セキュリティコンテキスト(標準; 最大) |
10; 250 |
|||
| 高可用性 |
アクティブ/アクティブ設定およびアクティブ/スタンバイ設定 |
|||
| クラスタリング |
最大 16 の異なる Firepower 9300 シャーシ全体で最大 16 のセキュリティモジュール |
|||
| 拡張性 |
VPN ロードバランシング、ファイアウォール クラスタリング |
|||
| 集中管理 |
Cisco Security Manager、またはクラウドで Cisco Defense Orchestrator を使用して、一元化された設定、ロギング、モニタリング、およびレポートを実行 |
|||
| Adaptive Security Device Manager |
小規模な展開向けの Web ベースのローカル管理 |
|||
表 3. Cisco Firepower 9300 シリーズ ハードウェア仕様
| 仕様 |
説明 |
|||
| サイズ(高さ X 幅 X 奥行) |
13.3 X 44.5 X 81.3 cm(5.25 X 17.5 X 32 インチ) |
|||
| フォームファクタ |
3 ラックユニット(3RU)、標準の 19 インチ(48.3 cm)角穴ラックに対応 |
|||
| セキュリティモジュール スロット |
3 |
|||
| ネットワーク モジュール スロット |
2(スーパーバイザ内) |
|||
| スーパーバイザ |
Cisco Firepower 9000 スーパーバイザ、10 ギガビット イーサネット ポート X 8、I/O 拡張用ネットワーク モジュール スロット X 2 |
|||
| セキュリティモジュール |
● Cisco Firepower 9000 Security Module 40
、RAID-1
設定の SSD X 2
● Cisco Firepower 9000 Security Module 48
、RAID-1
設定の SSD X 2
● Cisco Firepower 9000 Security Module 56
、RAID-1
設定の SSD X 2
|
|||
| ネットワークモジュール |
●
8 X 10
ギガビットイーサネット拡張
Small Form-Factor Pluggable
(
SFP+
)ネットワークモジュール
● 4 X 40
ギガビットイーサネット Quad SFP+
ネットワークモジュール
● 2 X 100
ギガビットイーサネット Quad SFP28
ネットワークモジュール
● 4 X 100
ギガビットイーサネット Quad SFP28
ネットワークモジュール
● 6
ポート 10Gbps
ファイバ、FTW
(fail to wire
)ネットワークモジュール
● 6
ポート 10Gbps LR
ファイバ、FTW
(fail to Wire
)ネットワークモジュール
● 2
ポート 40Gbps SR FTW
(fail to wire
)ネットワークモジュール
注記:Cisco Firepower 9300 は、fail-to-wire ネットワークモジュールを備えた専用の脅威センサーとして展開することもできます。詳細については、シスコの担当者にお問い合わせください。 |
|||
| インターフェイスの最大数 |
最大 24 X 10 ギガビットイーサネット(SFP+)インターフェイス。最大 8 X 40 ギガビットイーサネット(QSFP+)インターフェイスと 2 つのネットワークモジュール。最大 8 X 100 ギガビットイーサネット インターフェイスと 2 つのネットワークモジュール。最大 24 X 1 ギガビットイーサネットポート(SFP)とネットワークモジュールおよび固定ポート |
|||
| 統合ネットワーク管理ポート |
1 X ギガビットイーサネット銅線ポート(スーパーバイザ) |
|||
| シリアルポート |
1 X RJ-45 コンソール |
|||
| USB |
1 X USB 2.0 |
|||
| ストレージ |
シャーシあたり最大 4.8 TB(RAID-1 設定のセキュリティモジュールあたり 1.6 TB) |
|||
| 電源ユニット |
|
AC 電源装置 |
-48V DC 電源モジュール |
HVDC 電源装置 |
| 入力電圧 |
200 〜 240V AC |
-40V 〜 -60V DC* |
240 〜 380V DC |
|
| 最大入力電流 |
15.5A 〜 12.9A |
69A 〜 42A |
200V で 14A 未満 |
|
| 最大出力 |
2,500W |
2,500W |
2,500W |
|
| 周波数 |
50 ~ 60 Hz |
- |
- |
|
| (50% 負荷での)効率 |
92% |
92% |
92%(負荷 50 %) |
|
| 冗長性 |
1+1 |
|
|
|
| ファン |
4 つのホットスワップ可能なファン |
|||
| ノイズ |
75.5 dBa(ファン回転数最大時) |
|||
| ラックマウント可能 |
対応。マウントレール付き(4 本支柱型の EIA-310-D ラック) |
|||
| 重量 |
セキュリティモジュールが 1 つの場合:47.7 kg(105 ポンド)、完全構成時:61.2 kg(135 ポンド) |
|||
| 温度:標準動作 |
最大 3,000 m(10,000 フィート):SM-40 モジュールの場合は 0 〜 40 °C(32 〜 104 °F)、SM-48 モジュールの場合は海抜 0 〜 40 °C(32 〜 104 °F) 高度調整に関する注意事項: SM-56 の場合、最高温度は 35 °C で、海面から 1000 フィートごとに 1 °C 低下します |
|||
| 温度:NEBS 動作 |
長期:0 〜 45 °C、最大 1,829 m(6,000 フィート)長期:0 〜 35 °C、1,829 〜 3,964 m(6,000 〜 13,000 フィート)短期:-5 〜 55 °C、最大 1,829 m(6,000 フィート) 注:Firepower 9300 NEBS への準拠は、SM-40 および SM-48 構成にのみ適用されます。 |
|||
| 温度:非動作 |
-40 〜 65 °C(-40 ~ 149 °F)、最大高度は 40,000 フィート |
|||
| 湿度:動作 |
5 ~ 95%(結露しないこと) |
|||
| 湿度:非動作 |
5 ~ 95%(結露しないこと) |
|||
| 高度:動作 |
SM-40、SM-48:0 〜 3962 m(13,000 フィート) SM-56:0 〜 3048 m(10,000 フィート)温度調整に関する注意事項については、上記の「動作温度」の項を参照してください |
|||
| 高度:非動作 |
12,192 m(40,000 フィート) |
|||
表 4. Cisco Firepower 9300 シリーズ NEBS の規制、安全性、および EMC コンプライアンス
| 仕様 |
説明 |
| NEBS |
Cisco Firepower 9300 は、SM-40 および SM-48 セキュリティモジュールに準拠した NEBS です。 |
| 適合規格の遵守 |
本製品は、指令 2004/108/EC および 2006/108/EC による CE マーキングに準拠しています。 |
| 安全性 |
● UL 60950-1
● CAN/CSA-C22.2 No. 60950-1
● EN 60950-1
● IEC 60950-1
● AS/NZS 60950-1
● GB4943
|
| EMC:エミッション |
● 47CFR Part 15
(CFR 47
)クラス A
(FCC
クラス A
)
● AS/NZS CISPR22
クラス A
● CISPR22
クラス A
● EN55022
クラス A
● ICES003
クラス A
● VCCI
クラス A
● EN61000-3-2
● EN61000-3-3
● KN22
クラス A
● CNS13438
クラス A
● EN300386
● TCVN7189
|
| EMC:イミュニティ |
● EN55024
● CISPR24
● EN300386
● KN24
● TVCN 7317
●
EN-61000-4-2
、
EN-61000-4-3
、
EN-61000-4-4
、
EN-61000-4-5
、
EN-61000-4-6
、
EN-61000-4-8
、
EN61000-4-11
|
目的達成に役立つ柔軟な支払いソリューション
Cisco Capital® により、目標を達成するための適切な技術を簡単に取得し、ビジネス変革を実現し、競争力を維持できます。総所有コスト(TCO)の削減、資金の節約、成長の促進に役立ちます。100 か国あまりの国々では、ハードウェア、ソフトウェア、サービス、およびサードパーティの補助機器を購入するのに、シスコの柔軟な支払いソリューションを利用して、簡単かつ計画的に支払うことができます。詳細はこちらをご覧ください。