انتقل إلى 6 جيجاهرتز و Wi-Fi 7 مع Cisco Wireless

المحتويات
المقدمة
يصف هذا المستند إرشادات التصميم والتكوين لتحسين أداء Wi-Fi 7 والارتقاء بالكامل بطيف 6 جيجاهرتز.
دليل تصميم CX
تتم كتابة أدلة تصميم CX بواسطة أخصائيين من Cisco CX بالتعاون مع مهندسين من أقسام أخرى، ويتم مراجعتها من قبل خبراء من Cisco؛ تستند الأدلة إلى ممارسات Cisco الرائدة بالإضافة إلى المعرفة والخبرة المكتسبة من عمليات تنفيذ لا تحصى للعملاء على مدى سنوات عديدة. تساعد الشبكات التي تم تصميمها وتكوينها بما يتماشى مع التوصيات الواردة في هذا المستند على تجنب المزالق الشائعة وتحسين تشغيل الشبكة.
لماذا 6 جيجاهرتز و Wi-Fi 7
أصبحت مدى موجات 6 جيجاهيرتز متاحة لعمليات الشبكة المحلية اللاسلكية (WLAN) في عام 2020 وكانت مطلوبة لاعتماد Wi-Fi 6E. بينما تعمل Wi-Fi 6 في مدى موجات 2. 4 جيجاهيرتز و 5 جيجاهيرتز، تستخدم Wi-Fi 6E نفس معيار IEEE 802. 11ax لكنها توسع نطاق عملها إلى مدى 6 جيجاهيرتز، شرط تلبية متطلبات محددة.
يعتمد اعتماد Wi-Fi 7 الجديد على معيار IEEE 802. 11be ويدعم العمليات في النطاقات التي تبلغ سرعتها 2. 4 جيجاهرتز و 5 جيجاهرتز و 6 جيجاهرتز. كما يقدم Wi-Fi 7 ميزات وتحسينات جديدة مقارنة بالشهادات السابقة.
ويصاحب دعم مدى موجات 6 جيجاهيرتز و/أو Wi-Fi 7 متطلبات خاصة، وغالبا ما يتطلب ذلك مواصفات جديدة وتصاميم تردد الراديو، خاصة عند مقارنته بالممارسات المتبعة للنطاقات الترددية 2. 4 جيجاهيرتز و 5 جيجاهيرتز مع Wi-Fi 6.
وعلى سبيل المثال، مثلما يمنع إستخدام معايير أمان WEP القديمة من اعتماد معايير 802.11 التي تتجاوز المعايير 802.11a/b/g، تفرض المعايير الأحدث شروطا أمنية أكثر صرامة لتشجيع نشر شبكات أكثر أمانا.
وعلى العكس، فإن إدخال الحزمة 6 غيغاهرتز يوفر الوصول إلى ترددات أنظف، وأداء محسن، ودعم لحالات الاستخدام الجديدة. كما أنه يتيح إمكانية تنفيذ التطبيقات الموجودة بشكل أكثر سلاسة، مثل مؤتمرات الصوت والفيديو.
المتطلبات الأساسية لعمليات 6 جيجاهرتز و Wi-Fi 7
هذه هي متطلبات الأمان التي تحددها شهادات عمليات Wi-Fi 7 بسرعة 6 جيجاهرتز.
متطلبات النطاق بسرعة 6 جيجاهرتز
تتيح الحزمة 6 جيجاهيرتز WPA3 أو شبكات WLAN المحسنة المفتوحة، ما يعني أحد خيارات التأمين التالية:
- WPA3-مؤسسي مع مصادقة 802.1X
- WPA3 المصادقة المتزامنة للمساويين (SAE) (a.k.a.WPA3-شخصي) مع عبارة مرور. SAE-FT (SAE with Fast Transition) هو آخر AKM محتمل ويوصى به لأن مصافحة SAE ليست تافهة، و FT تسمح بتخطي هذا التبادل الطويل.
- مفتوح محسن مع تشفير لاسلكي انتهازي (OWE)
على الرغم من أن مواصفات WPA3 v3.4 (القسم 11.2) تنص على أن وضع الانتقال المفتوح المحسن غير مدعوم على تردد 6 جيجاهرتز، إلا أن العديد من الموردين (بما في ذلك Cisco حتى IOS® XE 17.18) لا ينفذون هذا التقييد بعد. لذلك، من الممكن من الناحية التقنية تكوين SSID مفتوح على 5 جيجاهيرتز، و SSID مفتوح محسن مقابل 5 و 6 جيجاهيرتز، مع تمكين وضع الانتقال، بدون الالتزام بالمواصفات القياسية. ومع ذلك، في مثل هذا السيناريو، قم بتكوين معرف SSID مفتوح محسن بدون وضع انتقال يكون متوفرا فقط على 6 جيجاهرتز (يدعم العملاء الذين يدعمون 6 جيجاهرتز عادة تقنية Enhanced Open أيضا) مع الاحتفاظ بمعرف SSID المفتوح العادي على 5 جيجاهرتز، أيضا بدون وضع انتقال.
لا توجد متطلبات تشفير أو خوارزمية جديدة خاصة ل WPA3-Enterprise، بخلاف تنفيذ إطار الإدارة المحمي (PMF) 802.11w. يعتبر العديد من البائعين، بما في ذلك Cisco، أن 802.1X-SHA256 فقط أو "FT + 802.1X" (والذي هو 802.1X مع SHA256 والنقل السريع) متوافقة مع WPA3. يعد Plain 802.1X (الذي يستخدم SHA1) جزءا من WPA2 وبالتالي فهو غير مناسب أو مدعوم ل 6 جيجاهيرتز.
متطلبات Wi-Fi 7
مع اعتماد Wi-Fi 7 لمعيار 802.11be، زاد تحالف Wi-Fi من متطلبات التأمين. تتيح بعض هذه المتطلبات إستخدام معدلات البيانات عبر بروتوكول 802.11BE وإدخال تحسينات على البروتوكول، في حين تدعم أخرى عمليات الارتباط المتعدد (MLO)، مما يسمح للأجهزة المتوافقة (العملاء و/أو نقاط الوصول) باستخدام نطاقات ترددات متعددة مع الحفاظ على نفس الاقتران.
بصفة عامة، تقوم شبكة Wi-Fi 7 بتوكيل أحد أنواع الأمان التالية:
- WPA3-Enterprise مع AES (CCMP128) و 802.1X-SHA256 أو FT + 802.1X (الذي لا يزال يستخدم SHA256، حتى وإن لم يكن واضحا في اسمه). تغير مواصفات WPA3 الأحدث (v3.4) المتطلب إلى "يجب على نقطة الوصول تقديم خوارزمية GCMP256"، حتى إذا كان العميل لا يزال مسموحا له باستخدام AES128. يؤدي هذا إلى حدوث إختلافات في سلوك العميل: يحاول بعض العملاء إستخدام Wi-Fi 7 Enterprise مع AES128، بينما يتوقع آخرون بالفعل GCMP256.
- WPA3-شخصي مع GCMP256 و SAE-Ext-key و/أو FT + SAE-Ext-key (AKM 24 أو 25). تفوض Wi-Fi 6E WPA3 SAE و/أو FT + SAE مع AES العادي (CCMP128) ولا تستخدم مفتاح إضافي ممتد؛ وهذا يعني أن شفرة جديدة تم تقديمها خصيصا لشبكة Wi-Fi 7.
- لا يزال بالإمكان تكوين AES(CCMP128) على نفس SSID، إلا أن العملاء الذين يستخدمون AES 128 لا يدعمون Wi-Fi 7. قبل Wi-Fi 7، كان معظم العملاء الذين يدعمون Enhanced Open يستخدمون AES 128 فقط، لذلك يعتبر هذا متطلبا جديدا أقوى. بالنسبة لدعم 6 غيغاهرتز، لا يسمح بوضع الانتقال.
بغض النظر عن نوع الأمان المحدد، يلزم توفر إطارات الإدارة المحمية (PMF) وحماية المنصات لدعم Wi-Fi 7 على الشبكة المحلية اللاسلكية (WLAN).
نظرا لأن Wi-Fi 7 لا يزال شهادة حديثة في وقت كتابة هذه السطور، لم ينفذ العديد من البائعين جميع متطلبات الأمان هذه منذ البداية.
ومؤخرا، قامت Cisco بفرض خيارات التكوين تدريجيا لكي تكون متوافقة مع اعتماد Wi-Fi 7. هنا التصرفات الخاصة بالإصدار:
IOS XE 17.15.3 والإصدارات الأحدث 17.15.x
في هذا الفرع، تبث جميع شبكات WLAN على هيئة Wi-Fi 7 SSIDs، على أن يكون Wi-Fi 7 متاحا بشكل عام، بغض النظر عن إعدادات التأمين.
يمكن للعميل الاقتران كجهاز يدعم Wi-Fi 7 وتحقيق معدلات بيانات Wi-Fi 7 بغض النظر عن طريقة التأمين التي يستخدمها، شريطة أن تكون هذه الطريقة مدعومة من قبل الشبكة المحلية اللاسلكية (WLAN). ومع ذلك، لا يمكن للعميل الاقتران بقدرات MLO (على نطاق أو أكثر) إلا إذا استوفى متطلبات تأمين Wi-Fi 7 الصارمة؛ وإلا يتم رفضها.
قد يتسبب ذلك في حدوث مشاكل عندما يقوم عملاء Wi-Fi 7 مبكرا الذين لا يؤيدون شفرات أكثر أمانا، مثل GCMP256، بمحاولة اقتران MLO بشبكة محلية لاسلكية (WLAN) لا تفي إعدادات الأمان الخاصة بها بمتطلبات Wi-Fi 7. في مثل هذه الحالة، يتم رفض العميل بسبب إعدادات الأمان غير الصحيحة، حتى على الرغم من أنه لا يزال من الممكن تكوين هذه الإعدادات على شبكة WLAN.
IOS XE 17.18.1/17.18.2
يتم تمكين حماية المنارة تلقائيا إذا كانت الشبكة المحلية اللاسلكية (WLAN) الخاصة بك متوافقة مع Wi-Fi 7، بغض النظر عما إذا كنت قد مكنت خانة الاختيار أم لا.
يعلن Cisco IOS XE 17.18.1 والإصدارات الأحدث عن شبكة WLAN ك Wi-Fi 7 و MLO قادرة فقط إذا تم تمكين متطلبات الأمان المناسبة في إعدادات WLAN. على سبيل المثال، يتم بث إعلان WLAN فقط SAE، وليس SAE-Ext، على هيئة MLO غير قادرة.
يقدم فرع 17.18 توصيفا لشبكة 802.11be يمكن توصيله بملف تعريف شبكة محلية لاسلكية (WLAN) للتحكم في تنشيط شبكة Wi-Fi 7 لكل SSID أو حتى لكل جهاز لاسلكي.
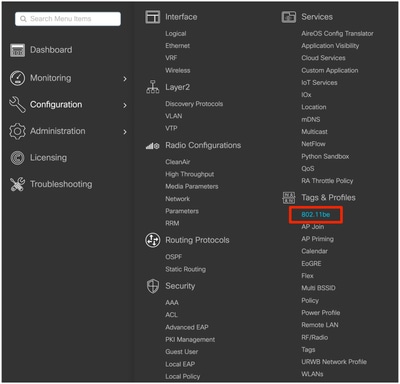
يتوفر توصيف 802.11be مكون مسبقا باسم "default-dot11be-profile" بشكل افتراضي تحت قائمة تكوين جديد > علامات وتوصيفات > 802.11be.
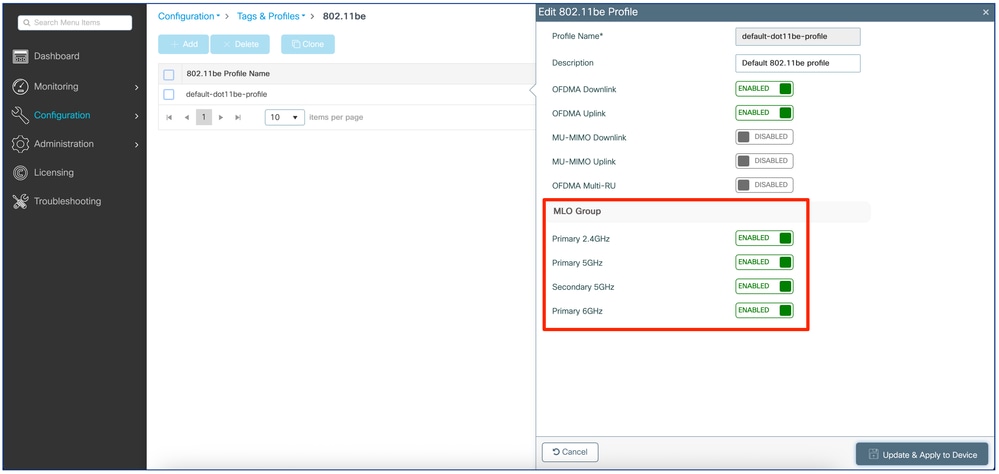
تقع الإعدادات الأربعة الرئيسية لتمكين Wi-Fi 7 أو تعطيله تحت قسم "مجموعة MLO". يؤدي تعطيل كل الإعدادات الأربعة إلى تعطيل Wi-Fi 7 على كل مدى في أي توصيف WLAN مرفق به توصيف 802.11be. يؤدي تمكين بعضها أو كلها إلى تمكين Wi-Fi 7 على النطاقات/أجهزة الراديو المطابقة لتوصيف الشبكة المحلية اللاسلكية المرفق.
يتيح "التقصير-dot11be-profile" MLO و Wi-Fi 7 على كل الأجهزة اللاسلكية، ويتم توصيله بشكل افتراضي بكل ملف تعريف WLAN.
بإنشاء توصيف 802.11be جديد مع تعطيل كل إعدادات "مجموعة MLO" وإلحاقه بملفات تعريف WLAN معينة، يمكننا على سبيل المثال تعطيل Wi-Fi 7 انتقائيا لبعض من SSIDs الخاصة بنا.
تحت علامة التبويب إعدادات متقدمة لكل توصيف WLAN يتم إرفاق توصيف 802.11be مطابق:
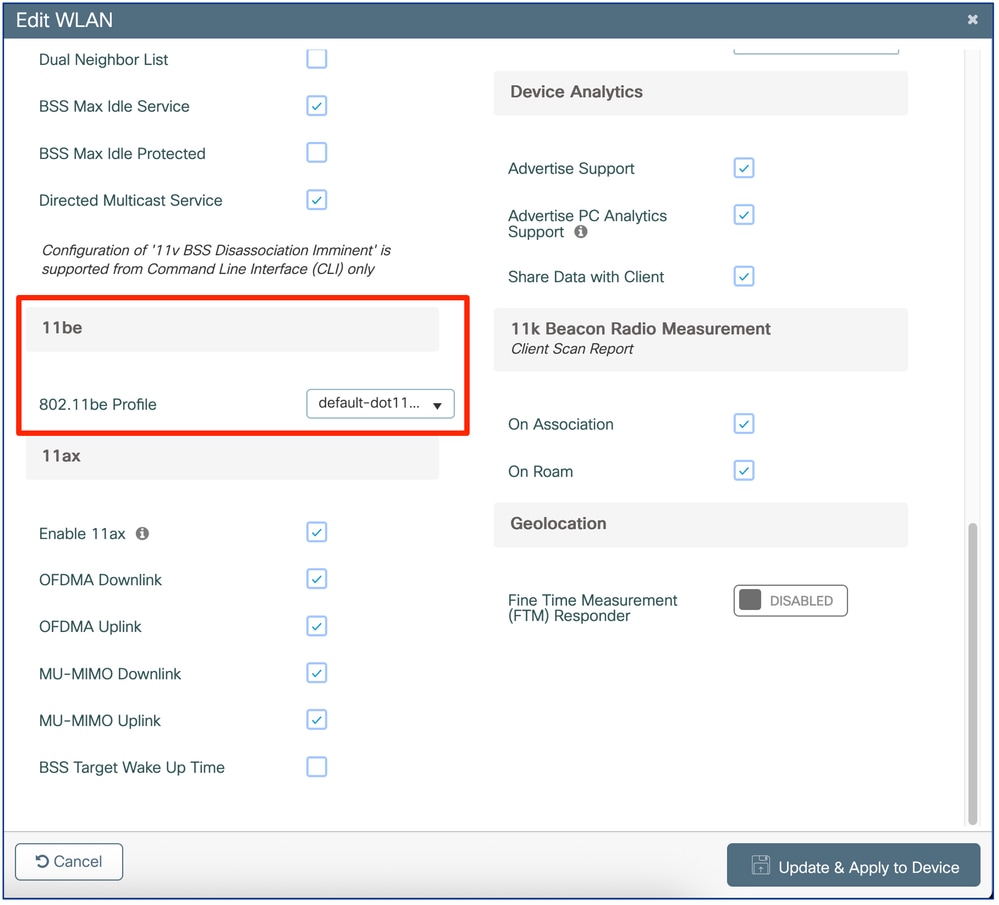
كما يمكننا أن نرى في المثال، فإن "default-dot11be-profile" يتم ربطه بشكل افتراضي بأي ملف تخصيص WLAN.

ملاحظة: في حالة عدم تمكين Wi-Fi 7 بشكل عام على وحدة التحكم كما هو موضح لاحقا، يعجز Wi-Fi 7 عن تطبيق كل توصيفات WLAN ولا يطبق توصيفات 802.11be.
يقدم 17.18.2 معالجا صغيرا في صفحة تحرير الشبكة المحلية اللاسلكية (WLAN) يساعدك على تصور ما إذا كانت الشبكة المحلية اللاسلكية (WLAN) لديك متوافقة مع Wi-Fi 7، ويظهر لك ما هو مفقود:
 معالج الأمان 17.18.2
IOS XE 17.18.3 والإصدارات الأحدث
يسمح لك IOS 17.18.3 بتكوين تشفير GCMP256 لمعرف SSID للمؤسسة 802.1X، والذي لم يكن ممكنا في الإصدارات السابقة. وهذا يفي بمتطلبات بعض العملاء لتوفير GCMP256 لخدمة Wi-Fi 7 Enterprise بالإضافة إلى شفرات AES128 ويتوافق مع مواصفات WPA3 v3.4.
تتم إضافة GCMP256 تلقائيا إلى التكوين الخاص بك عند الترقية إذا كان SSID الخاص بك متوافق مع Wi-Fi 7 قبل الترقية، لتجنب تخفيضه إلى SSID Wi-Fi 6E إذا لم يتم تمكين GCMP256 بعد الترقية إلى 17.18.3.
اعتبارات تصميم الأجهزة اللاسلكية لتغطية 6 جيجاهيرتز
دون محاولة أن يكون دليلا إرشاديا كاملا لاستقصاءات الموقع، يصف هذا القسم بإيجاز بعض الاعتبارات الأساسية عند التصميم لتغطية 6 جيجاهيرتز، خاصة عند ترحيل منشأة قائمة بسرعة 2. 4/5 جيجاهيرتز إلى Wi-Fi 6E أو 7.
وكما هو الحال مع أي عملية نشر Wi-Fi جديدة في مدى موجات 2. 4 جيجاهيرتز و/أو 5 جيجاهيرتز، يجب أن يتضمن المشروع اللاسلكي الجديد أيضا استطلاعا مخصصا لموقع 6 جيجاهيرتز.
عندما تكون نقاط الوصول 6 E/7 قبل Wi-Fi موضوعة بالفعل لتلبية إحتياجات تغطية محددة بسرعة 5 جيجاهرتز، في بعض الحالات، يمكننا أن نتوقع إستبدالها بنقاط وصول ذات قدرة 6 جيجاهرتز على دعم Wi-Fi 2/7، مع الاستمرار في الحصول على تغطية جيدة على 6 جيجاهرتز. من أجل العمل وفق هذا المنهج، يجب أن توفر نقاط الوصول (AP) الخاصة بنا تغطية كافية بتردد 5 جيجاهيرتز للاحتياجات المطلوبة (البيانات فقط، والصوت، والتطبيقات المحددة، وما إلى ذلك) أثناء العمل على الأقل بمستويات طاقة إرسال تتراوح من 3 إلى 4 جيجاهيرتز دون الحد الأقصى المسموح به. تحتوي نقاط الوصول (AP) بشكل نموذجي على ما يتراوح من 7 إلى 8 مستويات طاقة، ويعمل كل مستوى طاقة متعاقب على خفض طاقة الإرسال إلى النصف. لذلك توجد نقطة تشغيل مريحة بالقرب من منتصف نطاق طاقة الإرسال المسموح بها.
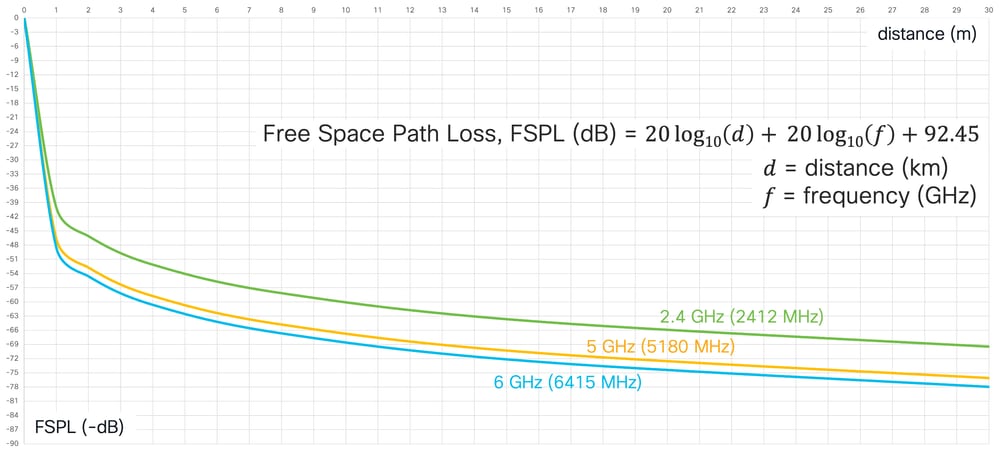
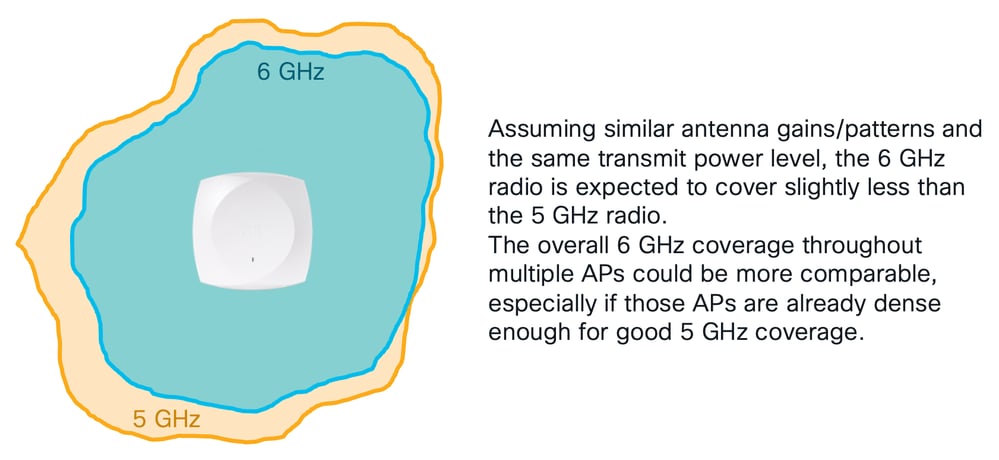
وفقا لحسابات فقد المساحة الخالية، تشهد الإشارات التي تعمل بتردد 6 جيجاهيرتز تخفيضا يبلغ 2 ديسيبل مقارنة بالإشارات التي تعمل بتردد 5 جيجاهيرتز. إضافة إلى ذلك، يمكن أن تتأثر إشارات 6 غيغاهرتز بالعقبات أكثر من مكافئات 5 غيغاهرتز.
عندما تزيد نقطة الوصول من Cisco أو تقلل من قوة الإرسال الخاصة بها بمقدار مستوى واحد، فإنها تفعل ذلك في "قفز" مقداره 3 ديسيبيل. على سبيل المثال، نقطة وصول تنتقل من مستوى الطاقة 4، مع قوة إرسال تبلغ 11 ديسيبل لكل ميللي وات، إلى مستوى الطاقة 3 تزيد من قوة الإرسال إلى 14 ديسيبل لكل ميللي وات. لا تعد قيم 11 ديسيبل لكل ميللي وات لمستوى الطاقة 4 و 14 ديسيبل لكل ميللي وات لمستوى الطاقة 3 إلا أمثلة عامة، حيث يمكن أن يكون للطرز والأجيال المختلفة لنقاط الوصول قيم طاقة إرسال مختلفة قليلا في dBm لنفس رقم مستوى الطاقة.
إذا كانت نقطة وصول من نوع ما قبل Wi-Fi 6E/7 توفر تغطية جيدة بالفعل عند 5 جيجاهرتز على مستوى الطاقة 4، على سبيل المثال، نقطة وصول من نوع Wi-Fi 6E/7 أحدث مزودة بأنماط راديو مماثلة بسرعة 5 جيجاهرتز يمكن أن تحل محل نقطة الوصول السابقة دون أي تأثير يذكر على الشبكة الحالية بسرعة 5 جيجاهرتز.
كما يمكن أن يوفر جهاز الإرسال اللاسلكي الذي يعمل بنقطة الوصول الجديدة Wi-Fi 6E/7 بسرعة 6 جيجاهرتز تغطية شبيهة بتلك التي يوفرها جهاز الإرسال الذي يعمل بسرعة 5 جيجاهرتز عن طريق تشغيل وحدة تزويد بالطاقة (3 ديسيبل) أعلى.
إذا كان جهاز الراديو AP بتردد 5 جيجاهيرتز يوفر تغطية كافية عند مستويات طاقة تتراوح من 3 إلى 4 دون أقصى حد لها، فإن الراديو المقابل بتردد 6 جيجاهيرتز يمكن بالتالي تعيين مستويات الطاقة 2 إلى 3 تحت أقصى حد للتغطية المقارنة. وقد اشترط هذا الافتراض أن تسمح الأنظمة في بلد النشر بمستويات قدرة استيعابية تبلغ 6 جيجاهيرتز و EIRP لاستخدام طاقة أعلى من تلك التي تصل إلى 5 جيجاهيرتز. قد يحتاج تجميع القناة ونموذج نقطة الوصول المحدد أيضا إلى أن يتم اعتبارهما؛ راجع كل جدول لإعدادات الطاقة لطراز AP للحصول على معلومات خاصة بكل دولة.
كذلك، إذا كان جهاز الإرسال اللاسلكي الذي يعمل بتردد 6 جيجاهرتز يوفر تغطية كافية بمستويات طاقة تتراوح من 2 إلى 3 أدنى من المستوى الأقصى المسموح به، فقد يزيد عن ذلك بعدة مستويات في الحالات الاستثنائية، على سبيل المثال، لمعالجة الثقوب المؤقتة غير المتوقعة التي تشوب التغطية والناجمة عن عطل في نقطة الوصول (AP) المجاورة، والعقبات غير المعلنة، ومتطلبات التردد اللاسلكي الجديدة، وما إلى ذلك.
سلوكيات التجوال بين نقاط الوصول 6 E/7 و Wi-Fi 6E/7
لم يوصى أبدا بنشر نقاط الوصول التي تدعم معايير مختلفة و/أو نطاقات ترددات مختلفة في منطقة التغطية نفسها، خاصة إذا تم تركيب أجيال مختلفة من نقاط الوصول بطريقة "الملح والفلفل" (أي مختلط في نفس المنطقة).
بينما تستطيع وحدة التحكم اللاسلكية معالجة العمليات (على سبيل المثال، تعيين القناة الديناميكية والتحكم في طاقة الإرسال وتوزيع ذاكرة التخزين المؤقت ل PMK وما إلى ذلك) لمجموعة من نماذج نقاط الوصول العديدة، فإن العملاء الذين يتنقلون بين مقاييس مختلفة ونطاقات ترددات لا يتعاملون مع هذه العمليات الانتقالية في بعض الأحيان بشكل صحيح ويمكنهم مواجهة مشكلات التجوال.
وبالإضافة إلى ذلك، تدعم نقاط الوصول Wi-Fi 6E/7 شفرات GCMP256 ل WPA3، ولكن لا ينطبق الأمر نفسه دائما على بعض Wi-Fi 6 وطرز نقاط الوصول السابقة. بالنسبة لعبارة المرور/WPA3-Personal و Enhanced Open/Owe SSIDs التي تتطلب شفرات AES (CCMP128) و GCMP256، لا تدعم بعض نقاط الوصول Wi-Fi 6 APs (مثل السلسلة 9105 و 9115 و 9120، بالإضافة إلى نقاط الوصول من السلسلة 802.11ac Wave 2 x800) GCMP256 ويمكنها تقديم AES فقط (CCMP) 1128) لربط العملاء، بما في ذلك العملاء الذين يتمكنون من دعم Wi-Fi 6e/7. إذا كان عملاء Wi-Fi 6E/7 هؤلاء يحتاجون إلى التجوال بين نقاط الوصول Wi-Fi 6E/7 المجاورة التي تدعم GCMP256، يجب عليهم إكمال اقتران جديد لأن إعادة التفاوض للشفرات بين AES(CCMP128) و GCMP256 غير مدعومة للتجوال الشفاف. وعلاوة على ذلك، ليس من الأفضل بشكل عام أن توفر نقاط وصول (AP) قدرات مختلفة في نفس المجال: ولا يسمح هذا النشر للعملاء باستخدام هذه القدرات بشكل موثوق به أثناء التنقل، ويمكن أن يؤدي إلى اللصق أو قطع الاتصال.
على الرغم من أن هذا السيناريو هو حالة ركنية، تذكر أنه مع تشفير GCMP256 المكون على الشبكة المحلية اللاسلكية (WLAN)، قد لا يكون ممكنا التجوال من عملاء Wi-Fi 6E/7 بين 9105/9115/9120 APs و 9130/9124/916x/917x AP، حيث أن السلسلة الأخيرة تدعم GCMP256 ولا تدعم الأولى.
كما يمكن أن يؤدي عرض القناة الذي يبلغ 40 ميجاهرتز أو أكثر على تردد 6 جيجاهرتز إلى لصق الأجهزة العميلة التي يمكنها إستخدام 6 جيجاهرتز، والتي قد ترفض إعادة تعيين الارتباطات على النطاقات الأخرى. وهذا سبب آخر لعدم مزج نقاط الوصول (AP) القادرة على إرسال 6 جيجاهرتز ونقاط الوصول (AP) غير القادرة على إرسال 6 جيجاهرتز في نفس منطقة التجوال.
تمكين Wi-Fi 7 عالميا
تمكين Wi-Fi 7 عالميا على IOS XE
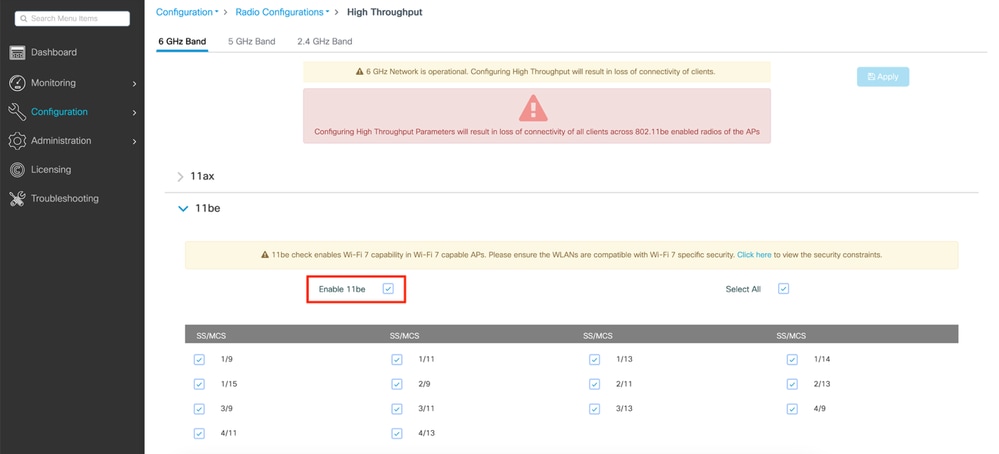
عند التثبيت أو الترقية إلى إصدار IOS XE يدعم Wi-Fi 7، يتم تعطيل دعم Wi-Fi 7 بشكل عام بشكل افتراضي.
لتنشيطه، نحتاج إلى الانتقال إلى قائمة تكوين الإنتاج العالي لكل مدى 2.4/5/6 جيجاهيرتز وحدد المربع لتمكين 11be.

بدلا من ذلك، قم بتشغيل هذه الأوامر الثلاثة عبر بروتوكول SSH أو وحدة التحكم في وضع التكوين الطرفي:
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
كما هو مذكور في ملاحظة التحذير، ينتج عن تغيير حالة دعم 802.11be أثناء محاولة تعديل هذه الإعدادات انقطاع قصير في الاتصال لجميع العملاء عبر أجهزة الراديو لنقاط الوصول Wi-Fi 7. إذا كنت تريد إجراء MLO، مما يعني أن العملاء يتصلون بعدة نطاقات في نفس الوقت، فيلزمك تمكين 11Be على كافة النطاقات التي تريد من العميل الاتصال بها. ليس من الضروري تمكين كافة النطاقات، ولكن ينصح بها ببساطة للأداء.
تمكين Wi-Fi 7 بشكل عام على لوحة معلومات Cisco Meraki
عند إضافة نقاط وصول (AP) قادرة على دعم Wi-Fi 7 (على سبيل المثال، CW9178I أو CW9176I/D1) إلى شبكة لوحة معلومات Cisco Meraki لأول مرة، يتم تمكين دعم عملية 802.11be في ملف تعريف التردد اللاسلكي الافتراضي الخاص بها.
لتنشيطه، انتقل إلى لاسلكي > إعدادات الراديو، انقر على علامة التبويب ملف تعريف التردد اللاسلكي، وحدد ملف التخصيص المعين لنقطة الوصول (الافتراضي هو "ملف تعريف داخلي أساسي" لنقاط الوصول الداخلية).
في قسم عام ، قم بتمكين 802.11be (قيد التشغيل) كما هو موضح في لقطة الشاشة هذه:
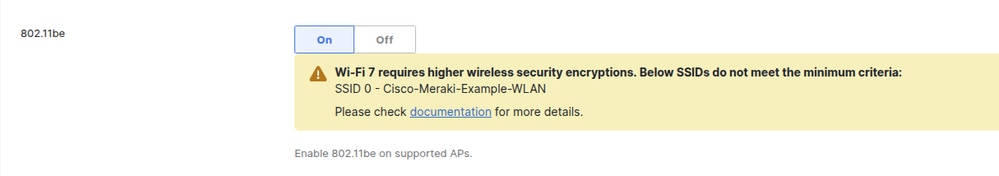
إذا تم تكوين شبكة محلية لاسلكية (WLAN) واحدة أو أكثر بإعدادات تأمين أضعف من تلك التي تتطلبها مواصفات Wi-Fi 7، تعرض لوحة المعلومات شعار تنبيه، كما هو موضح أدناه.
بينما تسمح لوحة المعلومات بحفظ التكوين، لا يتم تمكين Wi-Fi 7 على SSIDs التي عليها علامة حتى تتوافق مع متطلبات Wi-Fi 7.
اعتبارا من هذه الكتابة، لكي يتم تمكين Wi-Fi 7 في إصدار البرنامج الثابت MR31.1.x والإصدارات الأحدث، يجب أن تستوفي جميع شبكات WLAN الممكنة في الشبكة متطلبات مواصفات Wi-Fi 7 (يتغير هذا السلوك في إصدار مستقبلي من البرنامج الثابت MR 32.1.x).
بمجرد أن يتوافق تكوين SSID مع الحد الأدنى لمعايير Wi-Fi 7، يختفي الشعار.
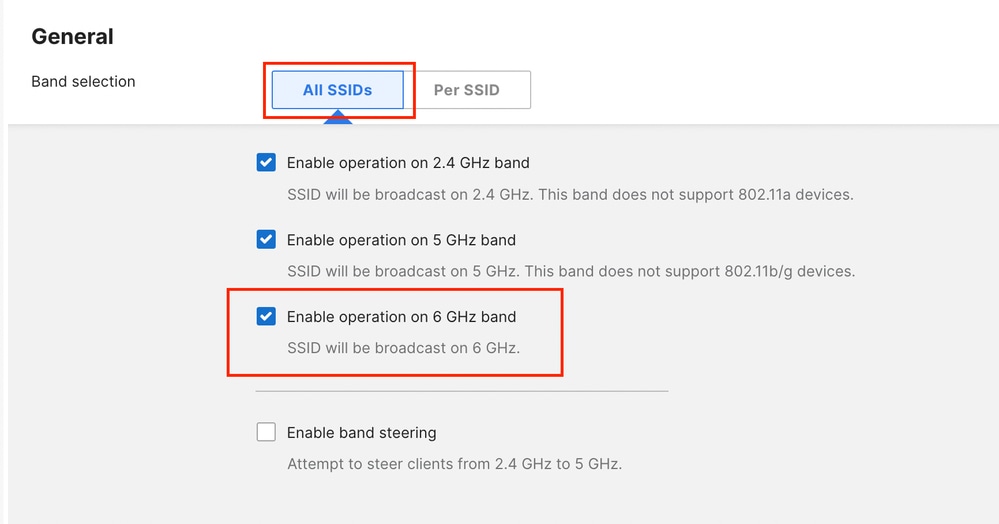
في نفس ملف تعريف التردد اللاسلكي، تأكد من تمكين العملية بسرعة 6 جيجاهرتز على نقاط الوصول (APs).
ويمكن القيام بذلك إما بالنسبة لكافة SSID بالجملة أو لكل SSID فردي.
لاحظ أن توجيه النطاق الترددي متاح بين 2. 4 و 5 جيجاهرتز فقط.
مثال على تمكين 6 جيجاهيرتز لجميع SSIDs.
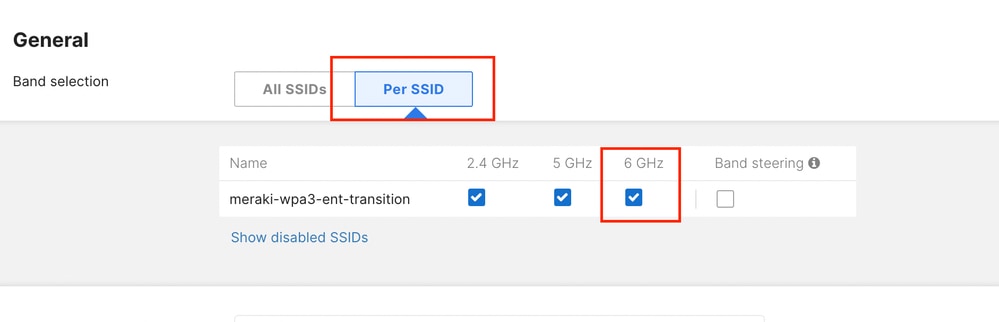
مثال على تمكين 6 جيجاهيرتز لمعرف SSID واحد.
حالات الاستخدام
شبكات 802.1X / WPA3-Enterprise
تكوين WPA3-Enterprise على IOS XE
تعتبر شبكات WLAN الخاصة بالمؤسسات القائمة على WPA2/3 مع مصادقة 802.1X هي الأسهل للترحيل إلى 6 جيجاهرتز.
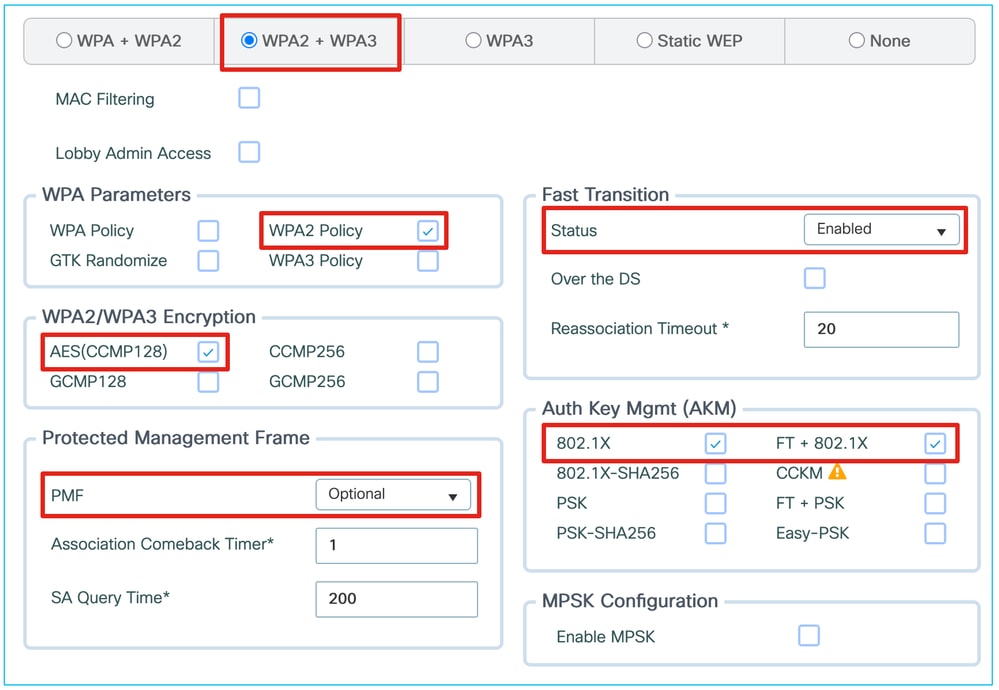
ويتطلب تمكين SSID الخاص بك لشبكة 802.1X بتردد 6 جيجاهرتز تمكين دعم PMF، حتى إذا كان إختياريا، بالإضافة إلى 802.1X-SHA256 و/أو FT + 802.1X AKM، وكلاهما متوافق مع WPA3.
يمكننا الاستمرار في تقديم WPA2 مع تنسيق 802.1X (SHA1) القياسي على نفس شبكة WLAN، والتي يتم الإعلان عنها على مدى موجات 5 جيجاهيرتز فقط.
يتطلب دعم Wi-Fi 7 تمكين حماية Beacon؛ يمكن أن يبقى WPA2 802.1X (SHA1) على الشبكة المحلية اللاسلكية (WLAN) كخيار للتوافق مع الإصدارات السابقة.
إن تمكين AES128 و GCMP256، وإعداد PMF على أنه إختياري، والسماح ل WPA2 AKMs مثل 802.1X العادي يمكن أن يدعم العديد من الأجهزة لتحقيق التوافق. ومع ذلك، يوفر هذا للعملاء العديد من الخيارات. إذا أعلن العملاء عن دعم Wi-Fi 7 ولكن حددوا تكوين تأمين غير متوافق مع Wi-Fi 7، فيجب أن ترفضهم نقطة الوصول، مما قد يسبب مشاكل في التوافق.
ومع ذلك، لا يدعم IOS XE 17.18.2 والإصدارات الأقدم GCMP256 لمعرف SSID للمؤسسة. تتمثل التوصية الرئيسية في حجز حالة الاستخدام هذه لبيئات المؤسسات التي تعمل بشكل أساسي بأجهزة الكمبيوتر المحمولة التي تعمل بنظام التشغيل Windows 11.
عند التشغيل 17.18.3 أو إصدار أحدث، يمكنك تمكين GCMP256 ودعم فئات الأجهزة المحمولة الأوسع بشكل صحيح (يرفض بعض العملاء الاتصال إذا كانت SSID تدعي أنها Wi-Fi 7 ولكنها تدعم AES128 فقط).
تدعم لوحة معلومات السحابة Meraki GCMP256 وتطلب منها تمكين Wi-Fi 7 على SSID. على الرغم من أنه يمكن لعميل Wi-Fi 7 دعم AES128 فقط، يجب أن توفر نقطة وصول معتمدة من Wi-Fi 7 AES128 و GCMP256.
من WPA2 SSID نموذجي مع إعدادات تأمين L2 هذه:
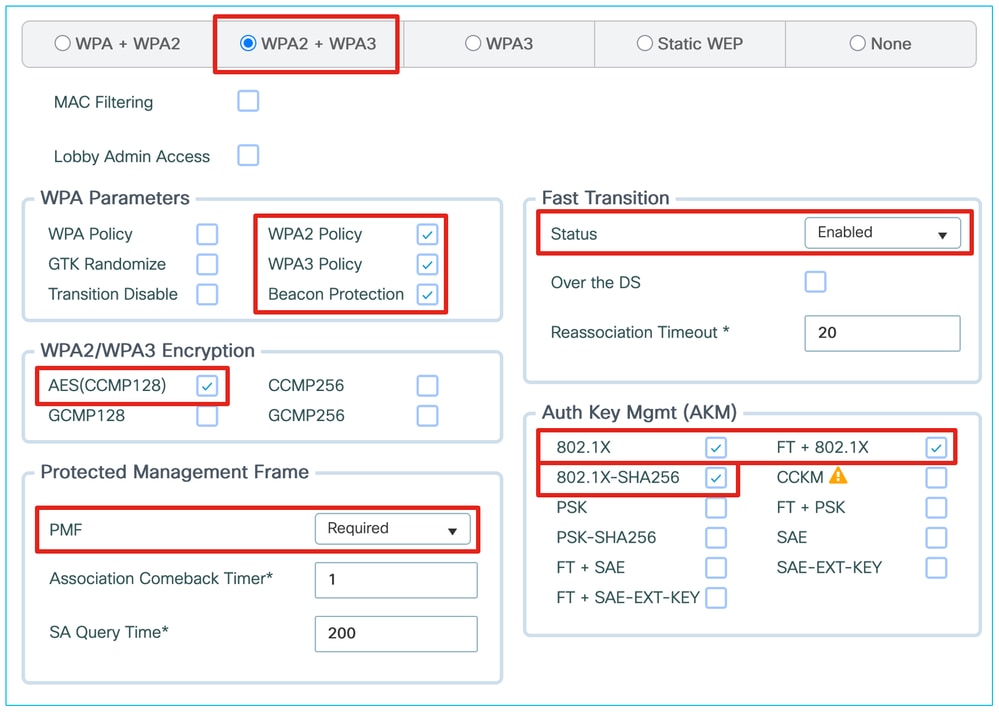
يمكننا ترحيل تكوين WPA3 و 6 جيجاهرتز ودعم Wi-Fi 7 الجزئي كما هو موضح هنا:
هذا الالتقاط الأخير للشاشة يفتقد GCMP256 لدعم Wi-Fi 7 المناسب. إن عرض هذا الشفرة المختلفة الكثيرة يمكن أن يسبب أيضا مشاكل في توافق العميل، لذلك تذكر الانتقال بأسرع ما يمكن إلى شبكة WPA3 WLAN كاملة مع AES128+GCMP256.
تكوين WPA3-مؤسسي على لوحة معلومات Cisco Meraki
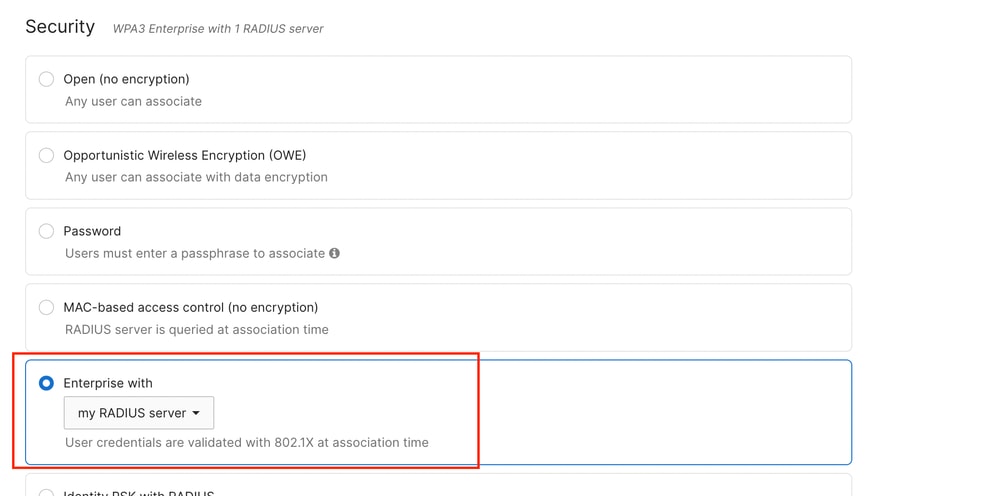
في وقت كتابة هذا التقرير، تكون عملية WPA3-Enterprise متاحة فقط مع خادم RADIUS خارجي (المعروف أيضا باسم "خادم RADIUS الخاص بي").
لا يتوفر WPA3-Enterprise مع مصادقة سحابة Meraki.
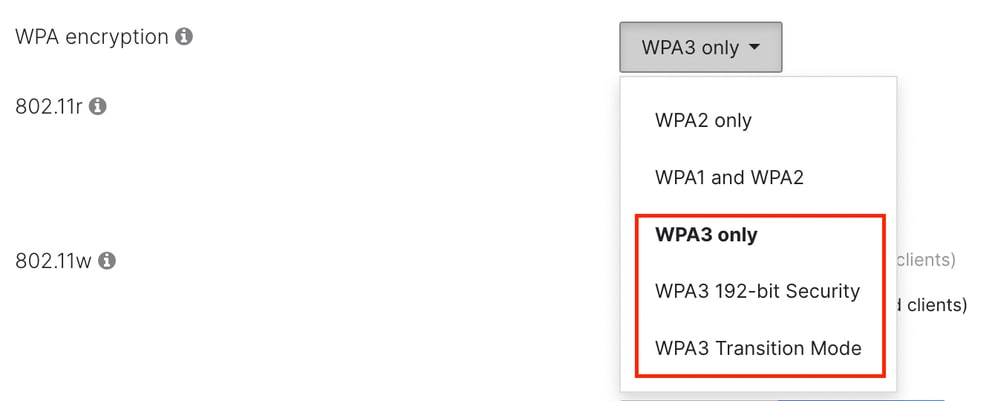
بداية من MR31.x، أنواع WPA هي:
- 'WPA3 فقط'، الذي يستخدم نفس شفرات WPA2، ولكنه يتطلب 802.11w (PMF).
- 'WPA3 192-bit'، الذي يسمح فقط بطريقة EAP-TLS مع تشفير TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384، TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384، أو TLS_DHE_RSA_WITH_AES_2566_GCM_SHA 384. يجب تكوين نفس التشفير على خادم RADIUS لتمكين هذا الوضع.
- 'WPA3 Transition Mode' (غالبا Mixed mode)، والذي يسمح بوجود عملاء WPA2 على نفس شبكة WLAN المستخدمة ل WPA3.
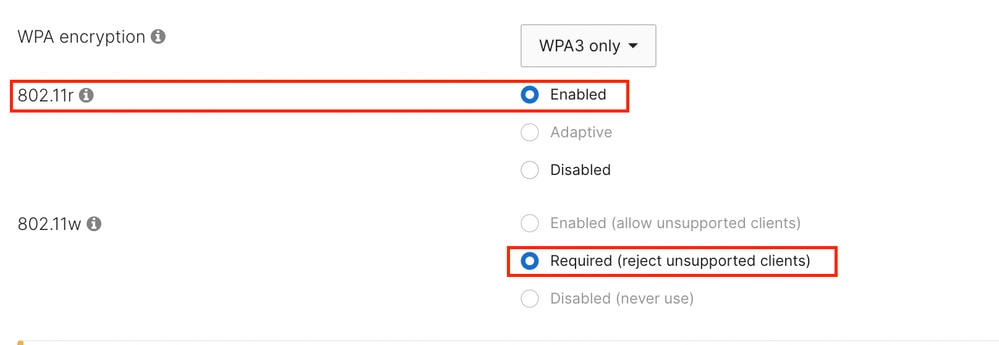
عند إستخدام "تأمين WPA3 فقط" أو "تأمين WPA3 192-بت"، يكون PMF إلزاميا لجميع العملاء.
في معظم التطبيقات، ينصح بتمكين FT (802.11r)، رغم أنها غير إلزامية، للحد من تأثير زمن الوصول للتجوال وإعادة المصادقة عند إستخدام خادم RADIUS خارجي.
تتطلب العملية بسرعة 6 جيجاهرتز تمكين PMF (بقدرة 802. 11w).
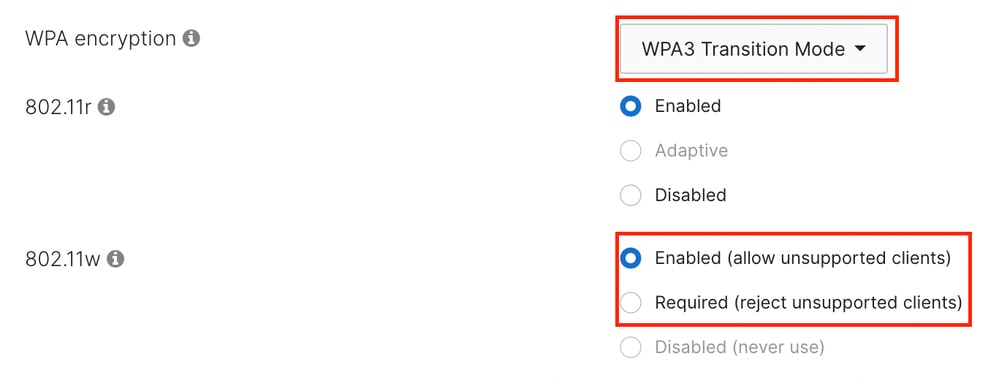
عند تحديد وضع الانتقال WPA3، فإن جميع العملاء القادرين على إستخدام افتراضي WPA3 لاستخدام PMF. يستخدم جميع العملاء الذين يعملون بسرعة 6 جيجاهرتز WPA3.
في هذا الوضع، يمكنك تحديد ما إذا كان يجب على العملاء القدامى الذين يستخدمون WPA2 إستخدام PMF (يلزم توفر 802.11w) أو ما إذا كانت هذه الميزة إختيارية (تمكين 802.11w).
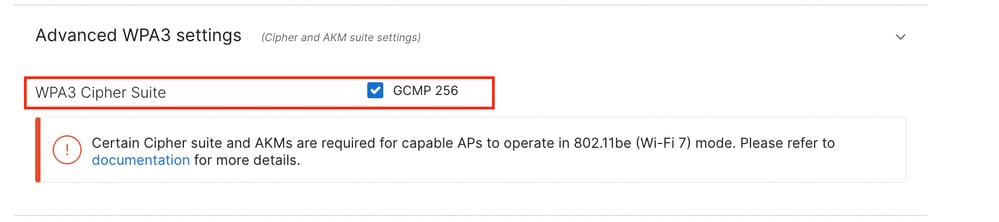
بغض النظر عن تحديد WPA3، تتطلب نقاط الوصول Cisco Meraki مجموعة تشفير GCMP 256 ليتم تمكينها للعمل في وضع Wi-Fi 7.
علاوة على ذلك، يتم تمكين حماية المنصات بشكل افتراضي على 2.4 و 5 و 6 جيجاهيرتز عندما تكون نقاط الوصول قيد التشغيل في وضع Wi-Fi 7.
عبارة المرور / شبكات WPA3-شخصي / ioT
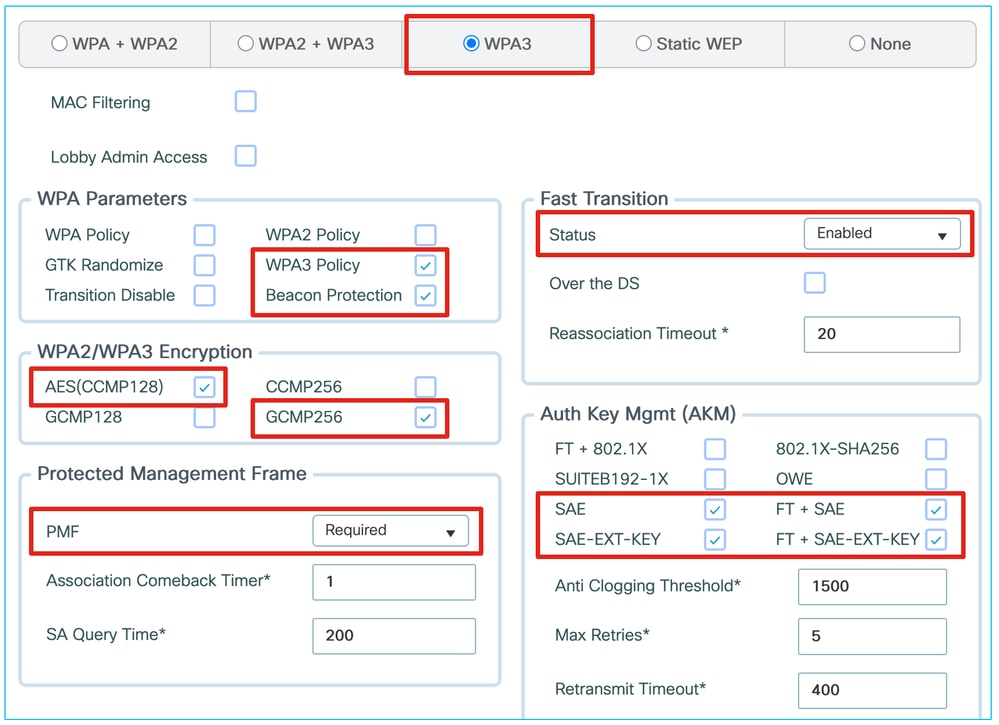
يتسم تمكين عبارة المرور SSID بسرعة 6 جيجاهرتز، وما يصل إلى دعم Wi-Fi 6E، بالبساطة ويتطلب SAE و/أو FT + SAE، بالإضافة إلى وحدات WPA2 PSK الأخرى إذا لزم الأمر. ومع ذلك، فبالنسبة لدعم شبكة Wi-Fi 7، فإن إصدار الشهادات يتطلب إضافة SAE-Ext-KEY و/أو FT + SAE-EXT-KEY، إلى جانب تشفير GCMP256.
يسمح لك Cisco IOS XE 17.18.1 والإصدارات الأحدث بتكوين WPA2-PSK بالإضافة إلى وحدات SAE AKMs الأربع المذكورة أعلاه. ومع ذلك، قد يؤدي هذا إلى توفير عدد كبير جدا من وحدات ذاكرة الوصول العشوائي (AKM) لبرامج تشغيل العملاء التي لم يتم تنفيذها بشكل جيد، على الرغم من أن التكوين مدعوم بواسطة المعيار. نحن نوصي بالتحقق من الصحة عمليا إذا ما كان عملاء WPA2 يمكنهم معالجة كافة AKM الممكنة على شبكة WLAN. في هذه الحالة، لا يستطيع العملاء الذين يتصلون باستخدام WPA2 إستخدام MLO أو Wi-Fi 7، إلا أنه يمكن للعملاء المتصلين ب SAE-EXT. لا تزال شبكة WLAN نفسها تعلن عن إمكانيات Wi-Fi 7 و MLO.
في مثل هذه الحالات، يمكننا تكوين SSID مخصص ل WPA3 فقط مع SAE، FT + SAE، SAE-EXT-KEY، و FT + SAE-EXT-KEY، مما يوفر شفرة AES(CCMP128) و GCMP256 لعملاء Wi-Fi 6E و Wi-Fi 7 الأحدث.
في جميع هذه السيناريوهات، نوصي بشدة بتمكين FT عند إستخدام SAE. تبادل إطار SAE أكثر استهلاكا للموارد ويتطلب وقتا أطول من المصافحة الرباعية الإتجاه ل WPA2 PSK.
تتوقع بعض مصنعي الأجهزة، مثل Apple، تمكين ft عند إستخدام SAE وقد ترفض أجهزتهم الاتصال إذا لم يكن FT متوفرا.
تكوين WPA3-SAE على IOS XE
ملاحظة: إذا تم تمكين (FT +) SAE على الشبكة المحلية اللاسلكية (WLAN) وحاول عميل Wi-Fi 7 الاقتران بها بدلا من (FT+) SAE-EXT-KEY، يتم رفضها. ما دام (FT+) SAE-EXT-KEY متاحا أيضا، يجب على عملاء Wi-Fi 7 إستخدام AKM الأخير، حتى لا تحدث هذه المشكلة.
على الرغم من أن إستخدام شبكة محلية لاسلكية قديمة WLAN خاصة ب PSK بالإضافة إلى شبكة WPA3 فقط يزيد من إجمالي عدد SSID، إلا أنها تسمح لنا بالحفاظ على الحد الأقصى من التوافق على معرف SSID واحد. كما يمكننا تعطيل الميزات المتقدمة التي يمكن أن تؤثر على التوافق، والتي يمكن أن تساعد في العديد من سيناريوهات "الإنترنت لكل الأشياء"، مع توفير الحد الأقصى من الميزات والأداء للأجهزة الأحدث من خلال "معرف أمان" آخر. يمكن أن يكون هذا أسلوبا مفضلا إذا كان لديك أجهزة إدخال/إخراج أقدم أو أكثر حساسية يتم نشرها. إذا لم تكن لديك أجهزة "الإنترنت لكل الأشياء"، يمكن أن يكون إستخدام شبكة محلية لاسلكية (WLAN) ذات وضع انتقال واحد أكثر فعالية لأنك تعلن عن معرف SSID واحد فقط.
تكوين WPA3-SAE على لوحة معلومات Cisco Meraki
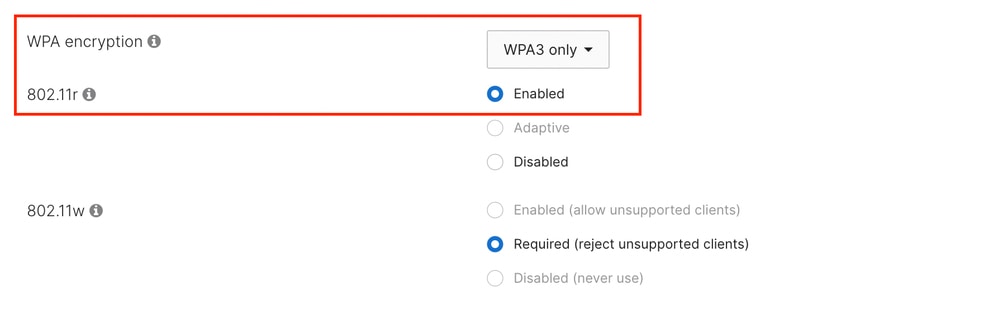
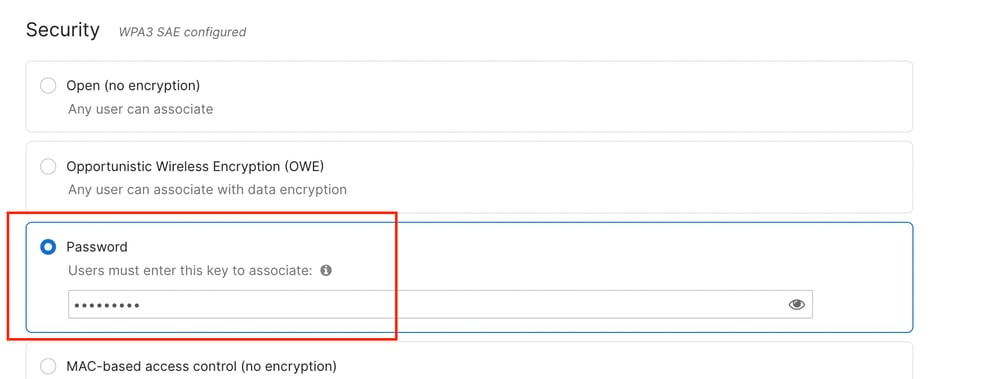
حتى البرنامج الثابت MR 30.x، نوع WPA الوحيد المعتمد هو "WPA3 فقط"، ولا تسمح لك لوحة المعلومات بتحديد طريقة أخرى.
يعد PMF إلزاميا في هذا التكوين، بينما يتم تمكين FT (802.11r) بشكل أفضل عند إستخدام SAE.
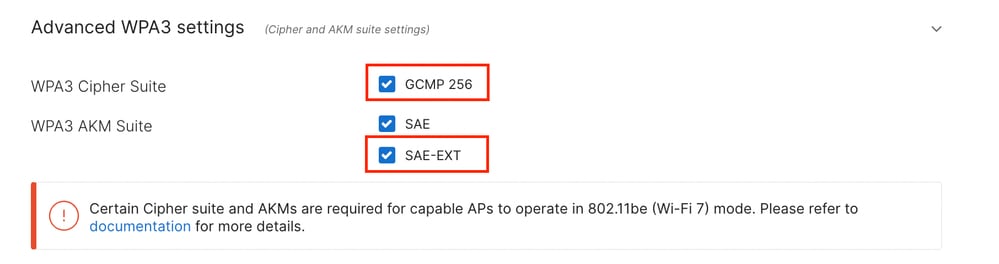
للسماح بعملية Wi-Fi 7، يجب تمكين مجموعة تشفير GCMP 256 ومجموعة SAE-EXT AKM عند تكوين SSID.
يتم تعطيلها بشكل افتراضي ويمكن تمكينها تحت إعدادات 'WPA3 المتقدمة.'
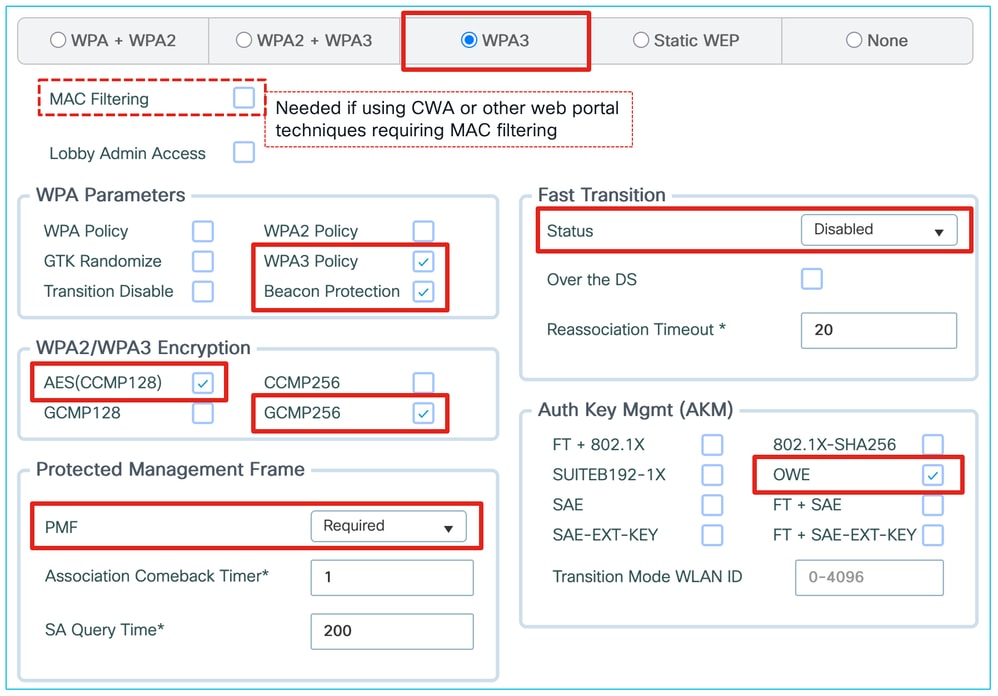
اعتبارا من هذه الكتابة، يجب أن تستوفي جميع شبكات WLAN الممكنة في الشبكة متطلبات مواصفات Wi-Fi 7 التي سيتم تمكينها في إصدار البرنامج الثابت MR 31.1.x والإصدارات اللاحقة.
وهذا يعني أن Wi-Fi 7 SSID المكون على النحو المبين سابقا لا يمكن أن يتواجد مع SSID آخر باستخدام وضع انتقال WPA2-شخصي أو WPA3-SAE.
في حالة تكوين WPA2-شخصي SSID في شبكة لوحة المعلومات، ترجع كل نقاط الوصول Wi-Fi 7 إلى عملية Wi-Fi 6e.
يتغير هذا السلوك في الإصدار المستقبلي من البرنامج الثابت MR 32.1.x.
شبكات مفتوحة / محسنة مفتوحة / تدين / ضيف
شبكات الضيوف لها العديد من الميزات. في العادة، لا تتطلب أية بيانات اعتماد أو عبارة مرور 802.1X للاتصال وقد تتضمن صفحة بداية أو مدخل يتطلب بيانات اعتماد أو تعليمات برمجية. ويتم التعامل مع هذا الأمر بشكل تقليدي باستخدام SSID مفتوح وحل مدخل ضيف محلي أو خارجي. ومع ذلك، لا يسمح باستخدام SSID ذات التأمين المفتوح (لا يوجد تشفير) على تردد 6 جيجاهيرتز أو لدعم Wi-Fi 7.
تتمثل الطريقة المحافظة في تخصيص شبكات الضيوف لنطاق تردد 5 جيجاهرتز وشبكة Wi-Fi 6 في أفضل تقدير. وهذا يجعل مدى موجات 6 جيجاهيرتز محجوزا للأجهزة الخاصة بالشركات، مما يقلل من التعقيدات، ويوفر أقصى قدر من التوافق، ولكنه لا يوفر أداء Wi-Fi 6E/7.
على الرغم من أن Enhanced Open عبارة عن طريقة أمان قوية توفر الخصوصية مع الاحتفاظ بتجربة "Open" (لا يحتاج المستخدمون النهائيون إلى إدخال بيانات اعتماد 802.1X أو عبارة مرور)، إلا أن دعم نقطة النهاية يظل محدودا. ولا يزال بعض العملاء لا يدعمونها، وحتى عندما يدعمونها فإن التجربة لا تكون سلسة دائما: قد يعرض الجهاز الاتصال كغير آمن عندما يكون آمنا، أو قد يعرض الاتصال كعبارة مرور محمية على الرغم من أن OWE لا يتطلب عبارة مرور. نظرا لأنه من المتوقع أن تعمل شبكة الضيف مع جميع أجهزة الضيف غير المدارة، فقد يكون من السابق لأوانه توفير SSID محسن مفتوح. نوصي بتوفير كلا الخيارين من خلال SSIDs منفصلة: SSID مفتوح بتردد 5 جيجاهيرتز و SSID ممكن مع تمكين OWE بتردد 5 و 6 جيجاهيرتز، كلاهما يستخدم نفس المدخل الأسير إذا لزم الأمر. يجب أن تستخدم الشبكتين أسماء SSID مختلفة لأنه وفقا لمعيار 802.11، يحدد اسم SSID جميع BSS حيث يمكن للعميل التجوال بسلاسة. لذلك فإن إستخدام نفس اسم SSID مع إعدادات تأمين مختلفة غير صحيح وخطير. الوضع الانتقالي غير مدعوم على Wi-Fi 6E، بسرعة 6 جيجاهرتز (مع أن البرنامج قد يسمح بذلك)، أو Wi-Fi 7، لذا لا يوصى بذلك. لا تزال جميع تقنيات إعادة توجيه المدخل (المصادقة الداخلية أو الخارجية للويب والمصادقة المركزية للويب وما إلى ذلك) مدعومة بواسطة OWE.
OWE تشكيل على IOS XE
لتوفير خدمة بسرعة 6 جيجاهرتز للضيوف، نوصي بإنشاء SSID منفصل مع Enhanced Open / OWE (تشفير لاسلكي انتهازي). ويمكن أن توفر كلا الشفرة AES(CCMP128) للحصول على أقصى قدر من التوافق مع الأجهزة العميلة حتى Wi-Fi 6e و GCMP256 للأجهزة العميلة التي تدعم تقنية Wi-Fi 7.
وفي هذا الوقت، يقدم العديد من العملاء كثيري التنقل دعما جزئيا أو غير سهل الاستخدام إلى حد ما لخط OWE/Enhanced Open. قم بالاختبار مع عملائك لقياس الدعم.
يمكن أن يكون وجود شبكتي WLAN ضيفتين منفصلتين (واحدة مفتوحة وواحدة OWE/Enhanced Open) حلا، لا سيما إذا أبقيت الشبكة المحلية اللاسلكية الضيف المؤمنة بموجب شروط OWE على تردد 6 جيجاهيرتز فقط والشبكة المفتوحة بالكامل على تردد 5 جيجاهيرتز فقط. ومع ذلك، يجب عليك فصل شبكتي WLAN الضيفتين في شبكات فرعية مختلفة؛ وإلا، فإن شبكة WLAN المفتوحة تبطل ميزة الأمان لشبكة WLAN الآمنة من خلال توفير وصول غير مشفر إلى الشبكة الفرعية نفسها.
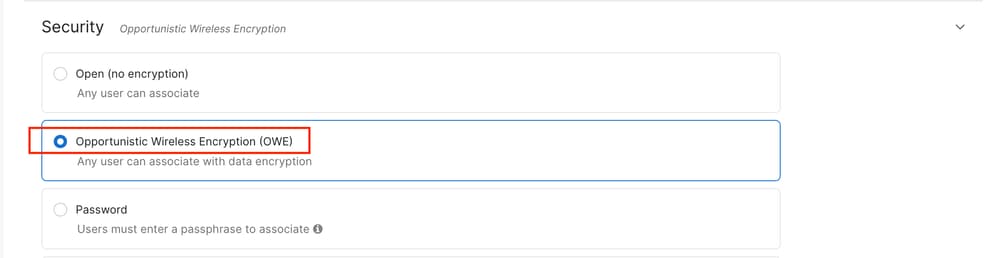
OWE تشكيل على لوحة معلومات Cisco Meraki
وكما هو الحال مع IOS XE، نوصي بإنشاء SSID ضيف منفصل مع Enhanced Open / OWE الذي يعمل على تردد 6 جيجاهرتز.
قم بتكوين هذا على لوحة معلومات Cisco Meraki تحت لاسلكي > التحكم في الوصول عن طريق تحديد "التشفير اللاسلكي الانتهازي (OWE)" كطريقة أمان.
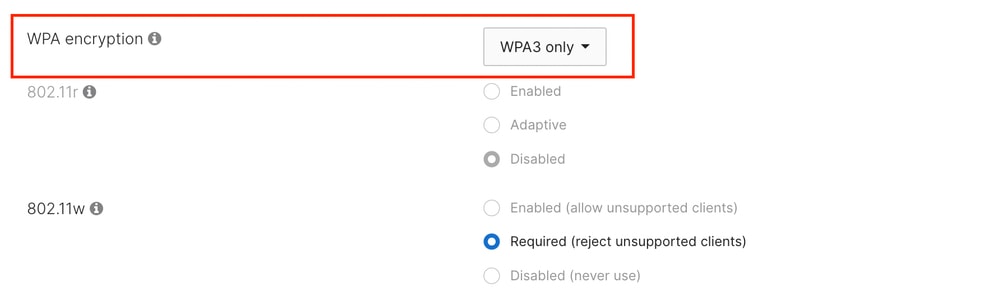
عند تشغيل البرامج الثابتة حتى MR 31، يكون نوع WPA الوحيد المعتمد هو "WPA3 فقط"، ولا تسمح لك لوحة المعلومات بتحديد طريقة أخرى.
PMF إلزامي في هذا التكوين، بينما لا يمكن تمكين FT (802.11r).
لاحظ أن التسمية 'WPA3 فقط' مضللة لأن OWE ليست جزءا من معيار WPA3؛ ومع ذلك، يشير هذا التكوين إلى OWE بدون وضع الانتقال.
يتوفر وضع انتقال OWE في إصدار MR 32.1.x في المستقبل.
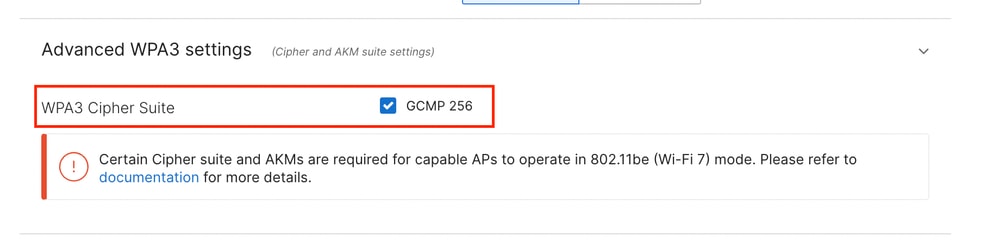
يتم تمكين تشفير AES(CCMP128) بشكل افتراضي لتحقيق الحد الأقصى من التوافق حتى عملاء Wi-Fi 6E.
يمكن تمكين GCMP256 بجانب CCMP128 للتوافق مع متطلبات Wi-Fi 7.
WPA3 الإضافية والخيارات ذات الصلة
على الرغم من أن أفضل وصف لخيارات WPA3 وتغطيتها هو دليل نشر WPA3، يغطي هذا القسم بعض التوصيات الإضافية لدعم WPA3 خاصة فيما يتعلق بدعم 6 جيجاهيرتز و Wi-Fi 7.
حماية المنارة
تعالج هذه الميزة الثغرات التي يمكن للمهاجم فيها إرسال أجهزة التوجيه التي تنتحل نقطة الوصول الشرعية وتعدل الحقول لتغيير إعدادات الأمان أو غيرها من الإعدادات للعملاء المرتبطين بالفعل. تضيف حماية المنارة عنصر معلومات (إدارة الميكروفون) إلى المنارة التي تعمل كتوقيع، لتثبت أن نقطة الوصول الشرعية أرسلت المنارة وأنها لم يتم التلاعب بها. يمكن فقط للعملاء المرتبطين بمفتاح تشفير WPA3 التحقق من شرعية المنارة؛ لا توجد وسيلة للتحقق من العملاء للتحقق من ذلك. ويتعين على العملاء الذين لا يؤيدون عنصر المعلومات الإضافي (أي العملاء من خارج شبكة Wi-Fi 7) تجاهله ببساطة، كما أنه لا يتسبب عادة في حدوث مشاكل في التوافق ما لم يكن لدى العميل برنامج تشغيل سيئ البرمجة.
بعد 17.18، يتم تمكين عناصر حماية المنارة تلقائيا إذا كانت الشبكة المحلية اللاسلكية (WLAN) الخاصة بك متوافقة مع Wi-Fi 7، بغض النظر عما إذا قمت بتمكين خانة إختيار حماية المنارة أم لا.
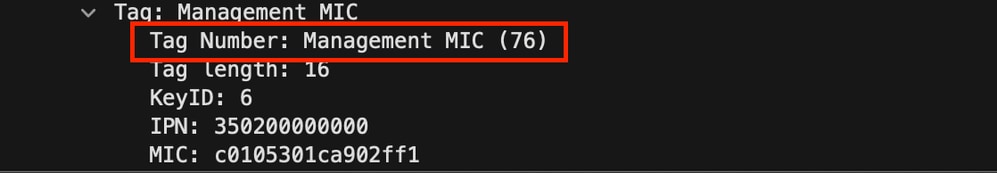
توضح لقطة الشاشة هذه مثالا لمحتوى عنصر معلومات ميكروفون الإدارة:
GCMP256
إلى أن تم اعتماد Wi-Fi 7، قام معظم العملاء بتطبيق تشفير تشفير AES(CCMP128). CCMP256 و GCMP256 هي متغيرات محددة تتعلق ب Suite-B 802. 1X AKM. على الرغم من أن بعض عملاء شبكة Wi-Fi 7 في السوق يطالبون بدعم شبكة Wi-Fi 7 فإنهم لا يطبقون دائما تشفير GCMP256. يمكن أن يصبح هذا مشكلة عندما تقوم نقاط الوصول Wi-Fi 7 بفرض المعيار ومنع العملاء الذين لا يملكون دعم GCMP256 المناسب من الاتصال.
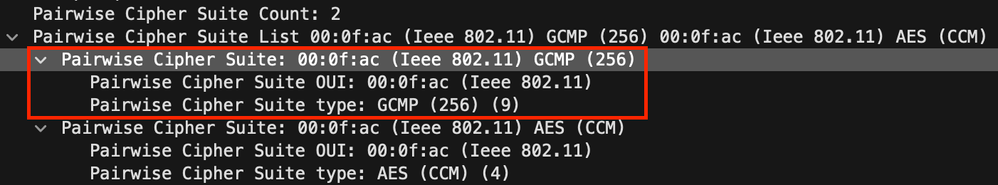
عند تمكين GCMP256، يقوم عنصر شبكة الأمان القوي (RSNE) في إطارات المنارة للشبكة المحلية اللاسلكية (WLAN) بالإعلان عن القدرة في قائمة مجموعة تشفير BandWise كما هو موضح هنا.
أستكشاف الأخطاء وإصلاحها والتحقق من الصحة
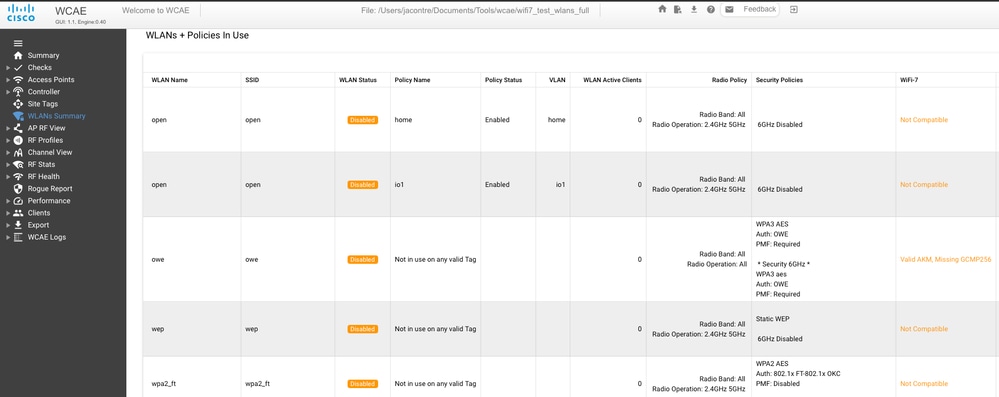
يتضمن أحدث إصدار من Wireless Configuration Analyzer Express (https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/) التحقق من جاهزية Wi-Fi 7 الذي يقيم تكوين 9800 الخاص بك مقابل جميع متطلبات Wi-Fi 7 المذكورة سابقا.
إذا كنت لا تزال غير متأكد من جاهزية تكوين Wi-Fi 7، فإن WCAE يحدد الخطأ.
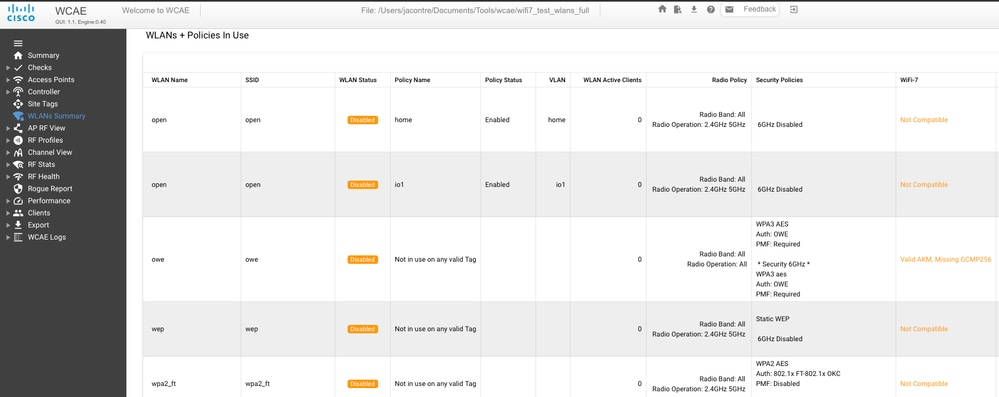
قائمة إختيار أستكشاف الأخطاء وإصلاحها
- تخبرك واجهة مستخدم الويب (في R32 أو 17.18.2 والإصدارات الأحدث) عما إذا كانت شبكة WLAN لديك تتوافق مع معيار Wi-Fi 7. أستخدم هذا المستند للتحقق من توافق إعدادات الأمان.
- تأكد من أن العميل يدعم Wi-Fi 7. يتطلب أي كمبيوتر محمول يعمل بنظام التشغيل Windows على الأقل Windows 11 24H2. تأكد من أن برامج تشغيل المحول اللاسلكي محدثة.
- يكون الأمر "netsh wlan show drivers" في Windows مفيدا جدا لسرد إمكانيات المهايئ اللاسلكي والتحقق من حالته.
- بالنسبة للكمبيوتر المحمول، انتقل إلى إعدادات المحول وتحقق من تمكين وضع 11be في المحول. تم شحن العديد من المهايئات في البداية مع 11 بحيث تكون معطلة ويتم تشغيلها كمحول 11ax للتوافق.
- في حالة الشك، قم بالتقاط حزمة عبر الهواء للتحقق من:
- تقوم نقطة الوصول ببث عنصر معلومات EHT في المنارة. هذا يستطيع كنت التقطت مع أي sniffer؛ لا تحتاج إلى دعم Wi-Fi 7 لأن المنارة يتم إرسالها بمعدلات قديمة.
- إذا كانت نقطة الوصول تبث EHT بشكل صحيح، فيجب على العميل إرسال عنصر EHT في طلب الاقتران الخاص به. وإذا لم يكن كذلك، إما أن العميل لا يعتبر إعدادات تأمين نقطة الوصول متوافقة مع Wi-Fi 7 أو أن 802.11be معطلة في خصائص المحول.
المراجع
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
10.0 |
22-Jul-2026
|
القائمة المحدثة لنقاط الوصول التي لا تدعم GCMP256 |
9.0 |
12-May-2026
|
تم تحديث التغيير GCMP256 17.18.3 |
8.0 |
05-Mar-2026
|
تحديث قسم SSID الضيف |
7.0 |
17-Feb-2026
|
تمت إعادة صياغة جملة حول txPower بسرعة 6 جيجاهرتز |
6.0 |
16-Jan-2026
|
التوصيات المحدثة وفقا لأحدث الملاحظات |
5.0 |
13-Aug-2025
|
تم التحديث ل 17.18.1 مرة أخرى |
4.0 |
04-Jul-2025
|
أزلت مؤقتا قسم 17. 18 (حتى يتم إصدار البرنامج) وصلحت الحقيقة بأن WPA2-PSK مقبول الآن في WiFi7 SSID طبقا لمواصفات WPA 3. 5 |
3.0 |
01-Jul-2025
|
طابع دليل تصميم CX المضاف |
2.0 |
25-Jun-2025
|
محتوى Meraki المضاف |
1.0 |
26-May-2025
|
الإصدار الأولي |
 التعليقات
