شهادة المصادقة الخارجية ل FMC LDAP - خطأ في تنسيق الملف غير صالح

المحتويات
مسألة
عند محاولة إستخدام شهادة متجددة ل LDAPs (LDAP عبر SSL) المصادقة الخارجية على مركز إدارة Cisco Firepower (FMC) الإصدار 7.6.5، يعرض النظام رسالة الخطأ هذه في صفحة المصادقة الخارجية:
"تنسيق ملف غير صالح. تحميل ملف بامتداد .pem أو .crt أو .cer.
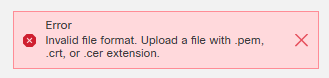
يمنع هذا الخطأ تكوين LDAP من العمل بشكل صحيح ويمنع المستخدمين الخارجيين من تسجيل الدخول إلى FMC.
تظهر تفاصيل الخطأ الإضافية من سجلات رسائل FMC الشهادة كغير مجددة عند تشغيل تسجيل دخول إختبار من صفحة المصادقة الخارجية ل FMC:
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
البيئة
مركز إدارة Cisco Firepower (FMC) مع تكوين مصادقة خارجية LDAP سابقة
عملية تجديد الشهادة التي تتضمن انتهاء صلاحية الشهادة الوسيطة
قرار
تأكد من أن ملف الشهادة يستوفي متطلبات تنسيق FMC لمصادقة LDAPs:
1.- يجب أن يكون ملف الشهادة مرمز بترميز PEM وأن يتضمن سلسلة الشهادات بأكملها بالترتيب التالي:
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2.- تحقق من أن ملف الشهادة يحتوي على:
لا توجد خطوط أو مسافات فارغة إضافية قبل علامات —بدء الشهادة—
لا يوجد نص إضافي بعد علامات —نهاية الشهادة—
الترميز الأساسي 64 المناسب بين علامات الترخيص
لا يوجد ترميز تنسيق ثنائي
3.- التأكد من أن الشهادة تشمل:
شهادة الخادم لخادم LDAP
شهادة CA الوسيطة
شهادة المرجع المصدق الجذر
القيود الأساسية التي يتم وضع علامة "حرجة" عليها إذا تم تعيين CA إلى "صحيح"
حل بديل
إذا إستمرت مشاكل تنسيق الشهادة، ضع في الاعتبار تنفيذ مصادقة تسجيل الدخول الأحادي (SSO) كبديل للمصادقة المستندة إلى شهادات LDAPs. ويؤدي هذا النهج إلى الاستغناء عن متطلبات تنسيق الشهادات الفورية مع توفير قدرات مصادقة خارجية آمنة.
السبب
سبب المشكلة هو ملف شهادة منسق بشكل غير صحيح يتم تحميله أثناء عملية تجديد شهادة LDAPs. وعلى وجه التحديد، لم تستوف الشهادة المتجددة متطلبات لجنة الاتصالات الفيدرالية (FMC) من أجل:
تنسيق تشفير PEM الصحيح
إكمال بنية سلسلة الشهادات
رؤوس وتذييلات الترخيص المناسبة
غياب الترميز الثنائي أو حروف التنسيق الإضافية
كشفت عملية التحقق من صحة FMC عن وجود مشاكل في تنسيق الشهادة ورفضت الملف كغير صالح، مما منع التحميل والتكوين الناجحين لشهادة LDAP المتجددة.
المحتوى ذي الصلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
27-Oct-2026
|
الإصدار الأولي |
 التعليقات
