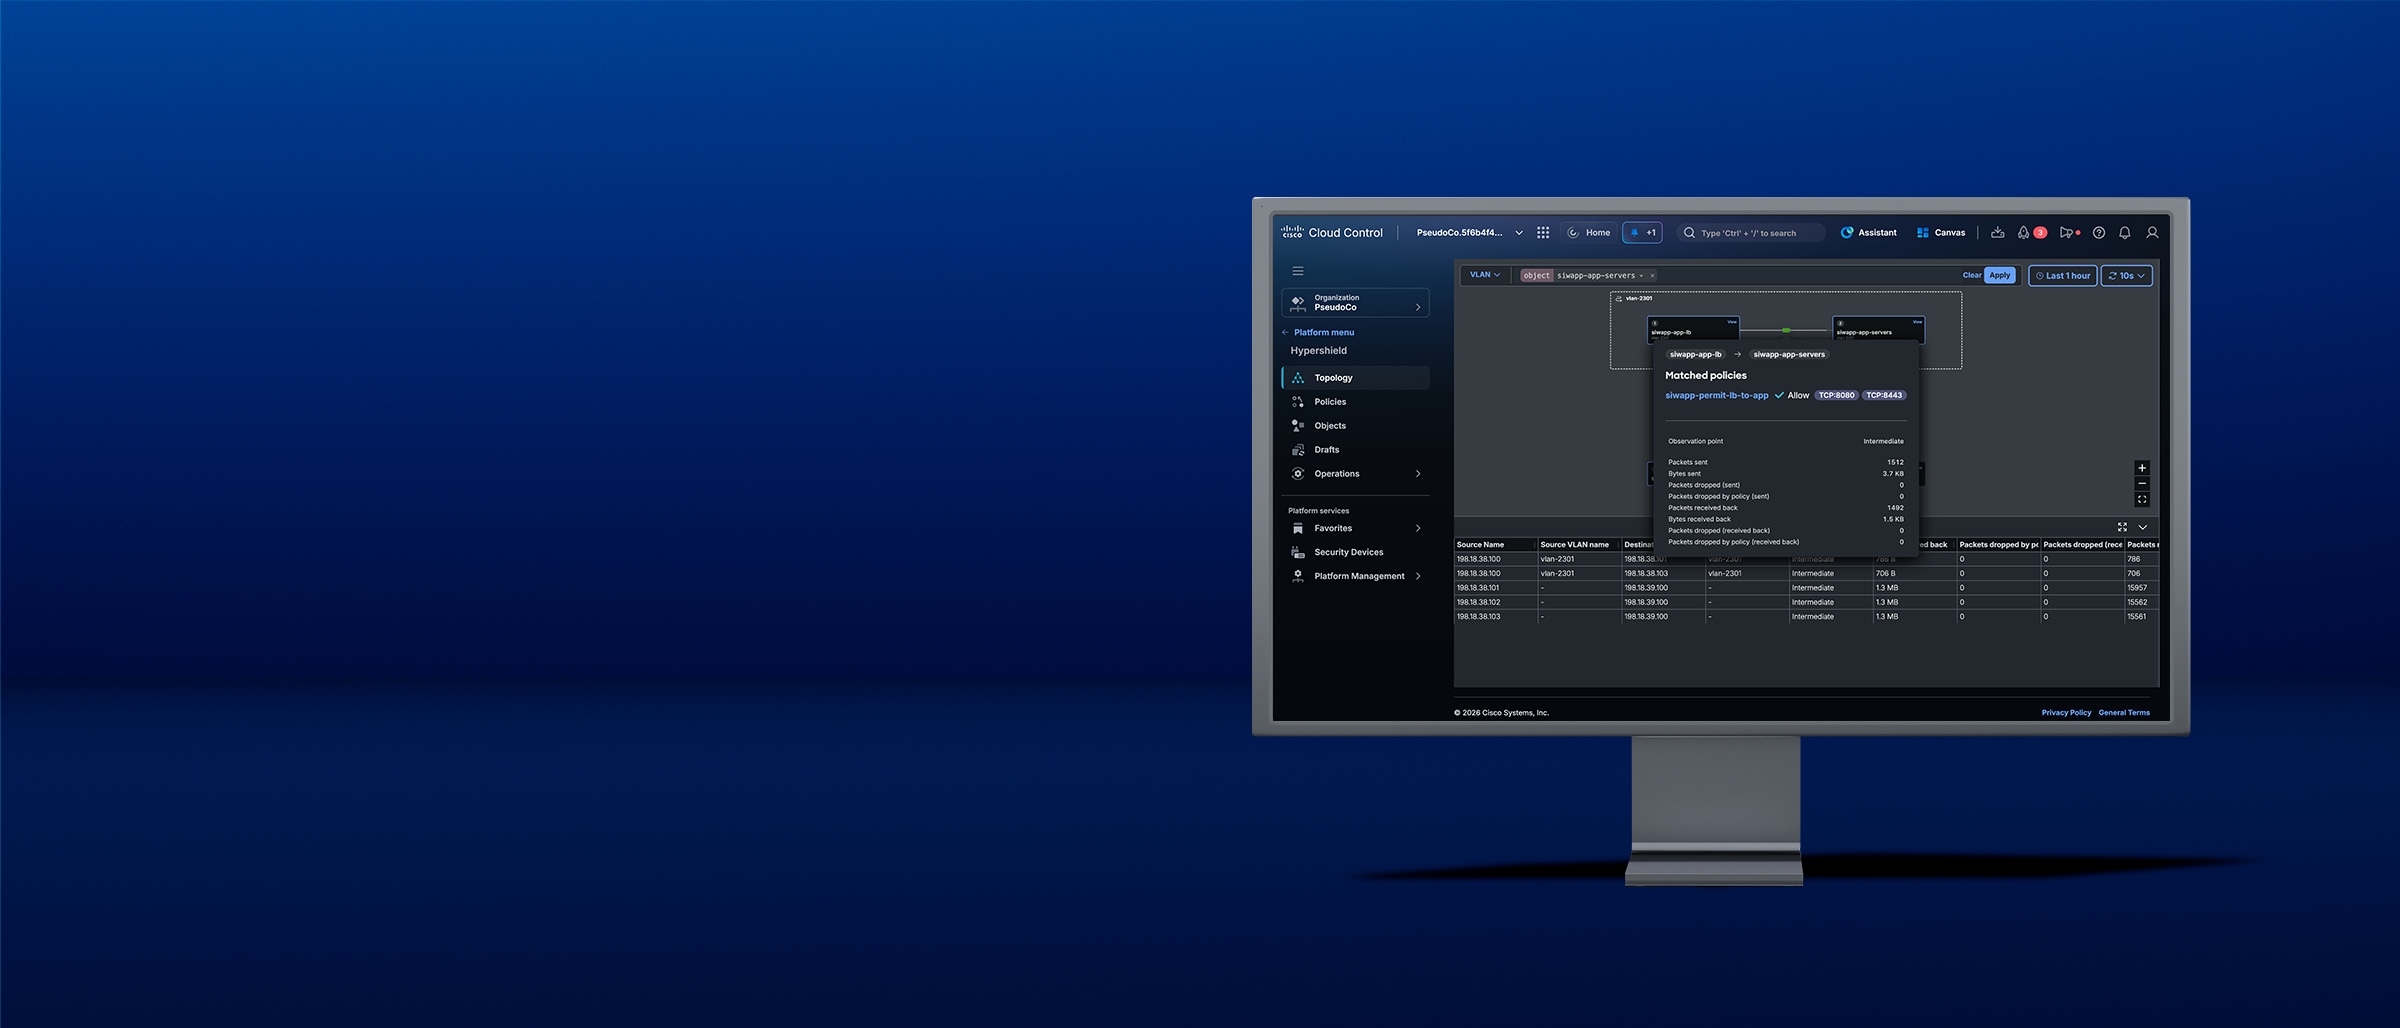
全新的分段做法
適用於現代資料中心的網狀架構原生分段技術
限制橫向移動
在更靠近來源之處運用超分散式具狀態分段技術,有助於遏止威脅擴散至關鍵應用程式和工作負載。
釐清意圖,強制執行原則
透過 Cisco Cloud Control 集中定義原則,並在網狀架構中的合適之處強制執行。
隨網狀架構成長提升安全性
在新的機架、工作負載及流量上線之際,立即依循資料中心的演進方式強制執行原則,自主地延伸保護機制。
專為現代營運而設計
無微不至的資安防護

全面防護流量動向
可在機架頂端或以共用網狀架構服務的形式部署 Cisco N9300 系列智慧型交換器,讓防護能力符合您資料中心的設計理念。

安心變更原則
運用所觀察的流程可視性瞭解原則實際帶來的影響,再進入實際生產環境。

減少流量迴繞情形
在更接近流量所經之處套用控制項,並簡化網路設計。
資安與網路密不可分
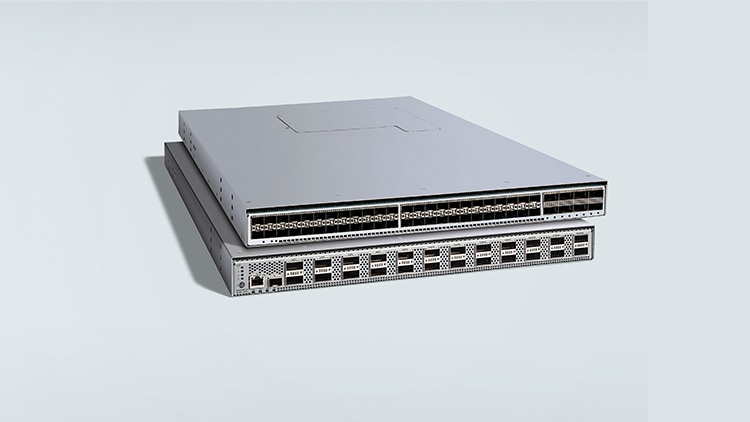
融入資料中心網狀架構的資安技術
Cisco N9300 系列智慧型交換器將具狀態第 3 層和第 4 層強制執行機制,直接嵌入資料中心網狀架構。在機架頂端即套用分段技術,組織便可大規模保護大量的橫向流量,同時減少對集中式檢查點的依賴。
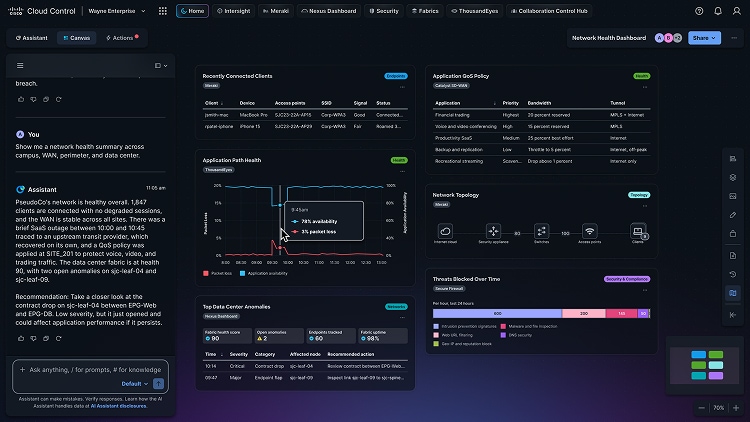
網狀架構中以原則控制的強制執行機制
Hypershield 讓資安團隊能夠一致地定義具狀態 L3/L4 分段意圖,網路團隊則可在同時繼續操作網狀架構。
使用 Cisco Cloud Control 即可管理各個 Hypershield 強制執行點的原則、可視性、記錄及生命週期作業。
