
Desarrolle zero trust en cada etapa
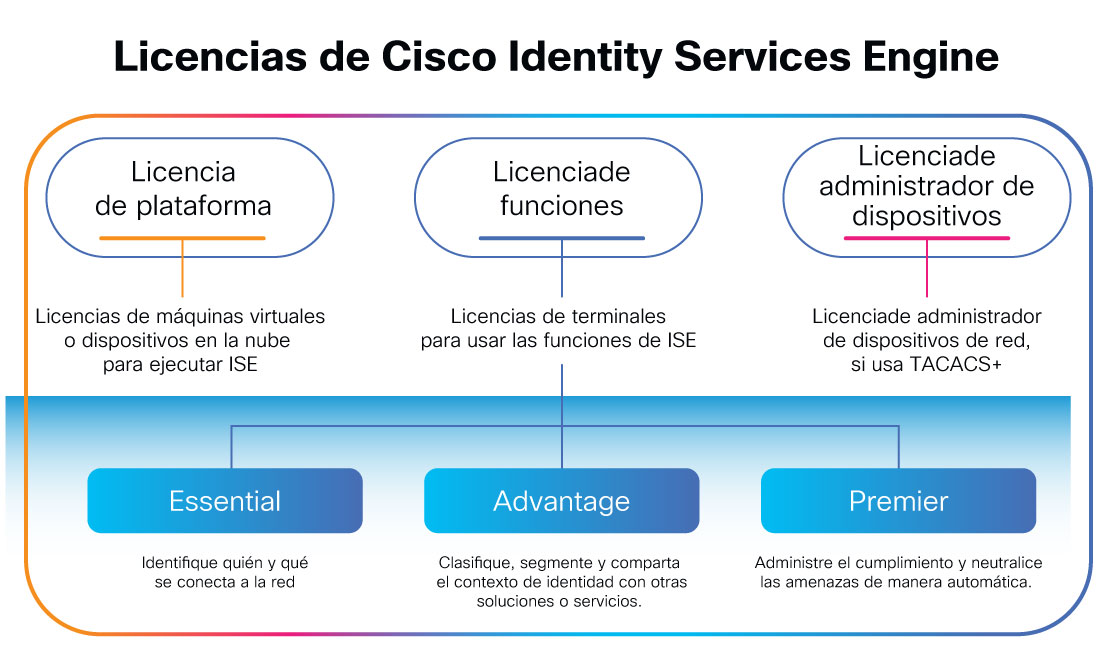
ISE Essentials
Verifique quién y qué se conecta
Para organizaciones que necesitan visibilidad básica con capacidades fundamentales de control de acceso a la red.
Qué se obtiene
- Visibilidad de todos los usuarios y dispositivos en redes cableadas, inalámbricas y VPN
- Incorporación segura (empleados, invitados, IoT)
- Políticas de acceso uniformes en toda la red
Recomendado
ISE Advantage
Controle a qué pueden acceder
Para organizaciones que buscan proteger usuarios y dispositivos diversos mediante la segmentación basada en la identidad.
Qué se obtiene
- Creación de perfiles y clasificación de dispositivos
- Segmentación basada en la identidad (TrustSec/SGT)
- Integración con el ecosistema de seguridad (pxGrid)
ISE Premier
Refuerce el cumpli-miento y contenga las amenazas
Para organizaciones que requieren confianza continua en los dispositivos, control del cumplimiento y contención automatizada de amenazas.
Qué se obtiene
- Validación de la postura del dispositivo (verificaciones de estado)
- Control del cumplimiento (integración de administración de dispositivos móviles/administración de movilidad empresarial)
- Contención automatizada de amenazas
Zero Trust es un proceso, no una función
Cisco ISE habilita la seguridad en cada etapa, y la progresión se alinea con el modelo de madurez de seguridad a continuación.
| Ventajas clave | Funciones | Essentials | Ventaja | Premier |
|---|---|---|---|---|
| Verificación y aplicación de la identidad | AAA y 802.1X | |||
| Invitado (zona de cobertura, autorregulado, patrocinado) | ||||
| Easy Connect (ID pasiva) | ||||
| Uso compartido de contexto, segmentación y control de red adaptable | Creación de perfiles | |||
| Traiga su propio dispositivo (BYOD) | ||||
| Entrada o salida de contexto mediante Cisco Platform Exchange Grid (pxGrid), pxGrid Cloud y pxGrid Direct | ||||
| Red definida por el usuario | ||||
| Cisco TrustSec (políticas basadas en grupo) | ||||
| Visibilidad y aplicación del análisis de terminales | ||||
| Control de red de Cisco Rapid Threat Containment | ||||
| Cumplimiento | Postura | |||
| Cumplimiento de administración de dispositivos móviles (MDM) | ||||
| Control de acceso a la red centrado en amenazas (TC-NAC) |