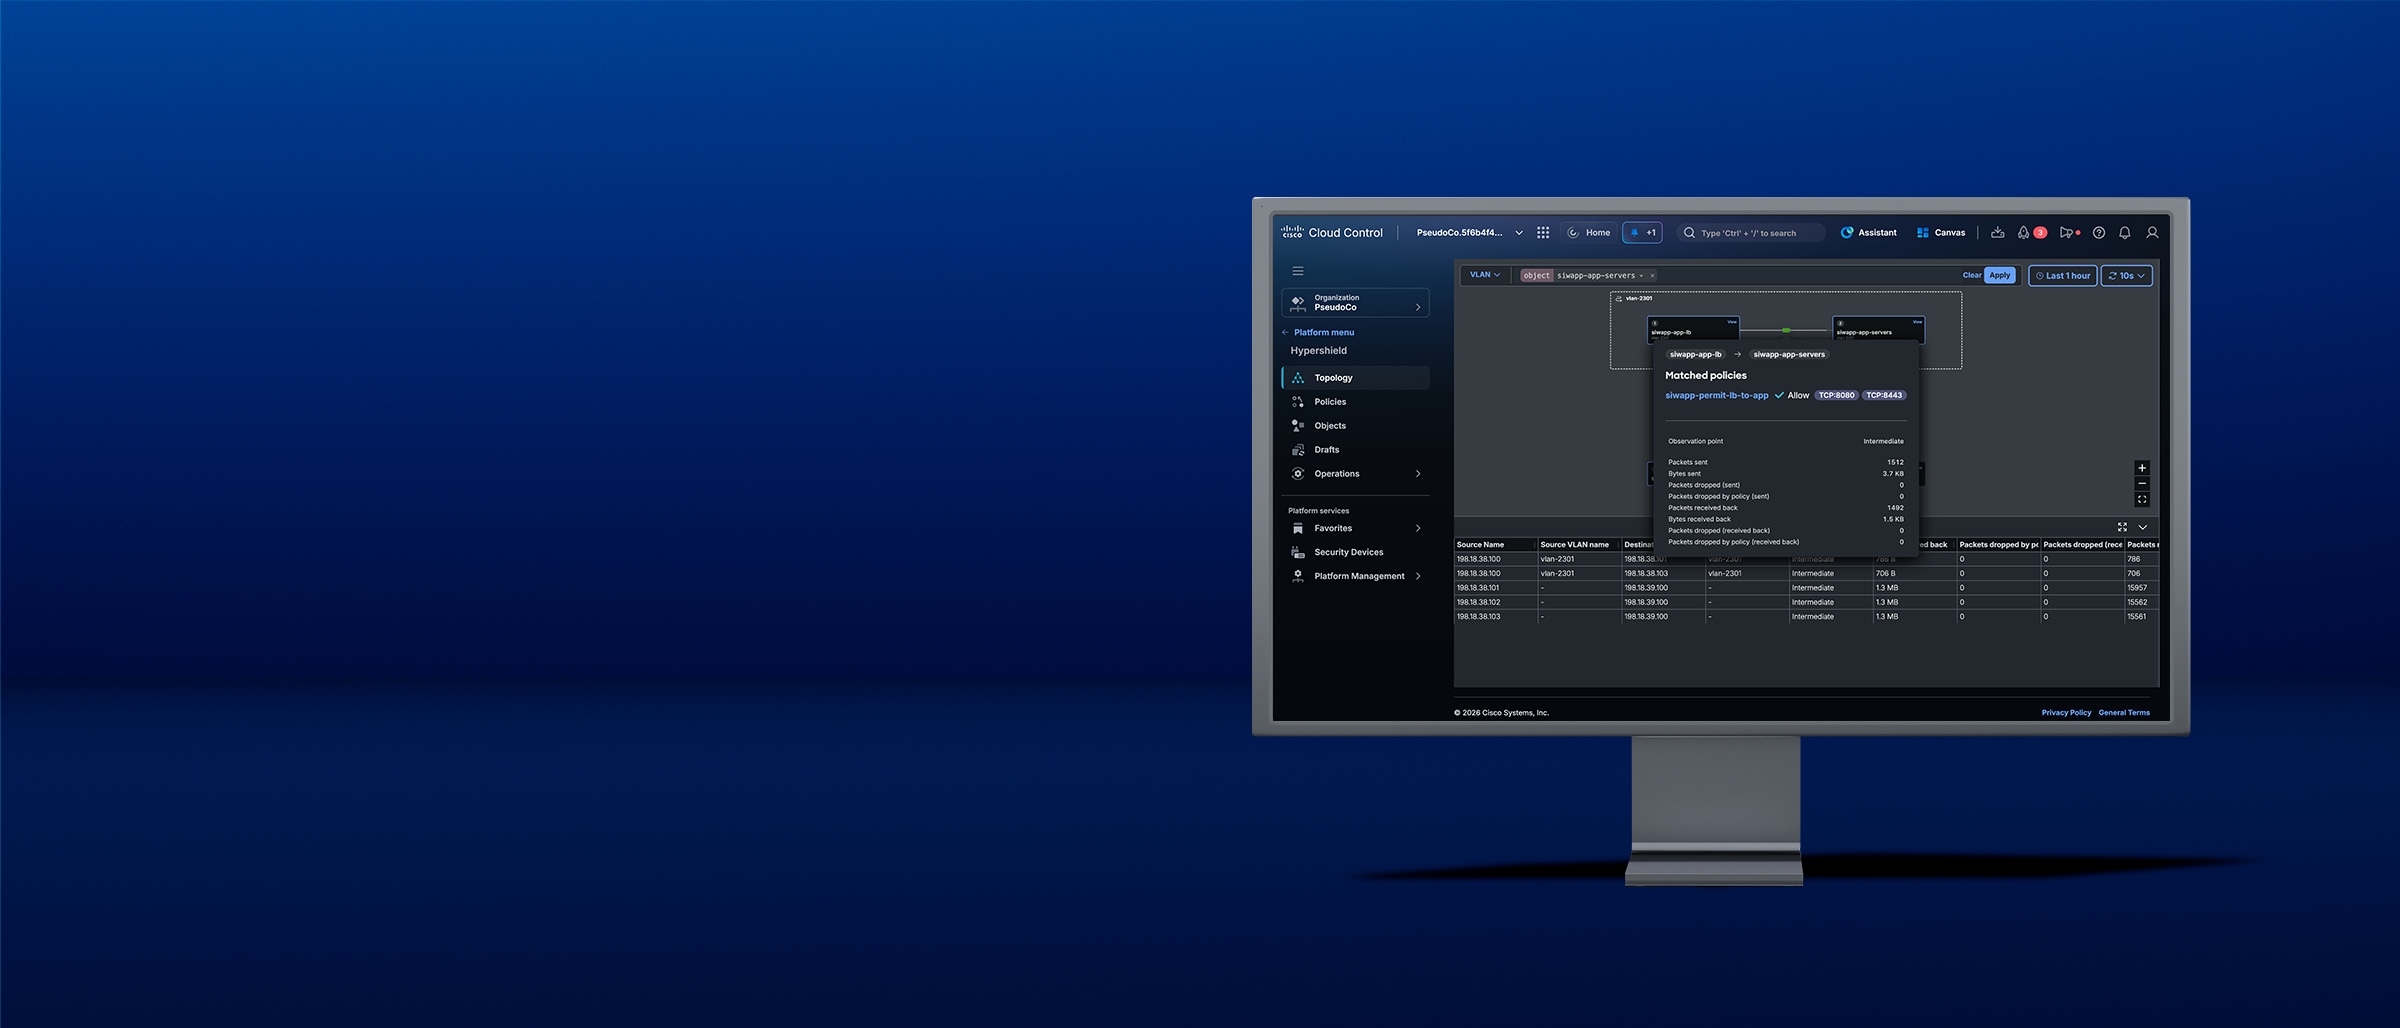
セグメンテーションへの新たなアプローチ
最新データセンター向けのファブリック ネイティブ セグメンテーション
ラテラルムーブメントを抑制
高度に分散されたステートフル セグメンテーションをソースにより近い場所で適用します。これにより、重要なアプリケーションやワークロードにわたって脅威が拡散する前に封じ込めることができます。
インテントからポリシーの自動適用へ
Cisco Cloud Control を介することで、ポリシーの一元的な定義と、ファブリック内での適切なポイントにおける適用を実現します。
ファブリックの拡張に合わせたセキュリティ
新たなラック、ワークロード、トラフィックがオンラインになるたびに有機的に保護を拡張。データセンターの進化に応じた適用を実現します。
最新の運用に最適な設計
重要な場所を安全に保護

トラフィックの経路を安全に保護
Cisco N9300 シリーズ スマートスイッチを、トップオブラックで、または共有ファブリックサービスとして導入可能。お選びのデータセンター設計に沿って保護を適用できます。

自信を持ってポリシーを変更
観測されたフローを可視化することで、本番環境への移行前に実際のポリシーの影響を把握できます。

セキュリティのヘアピン現象を軽減
よりトラフィックフローに近い場所で制御を適用することで、ネットワーク設計を簡素化できます。
セキュリティとネットワークの融合
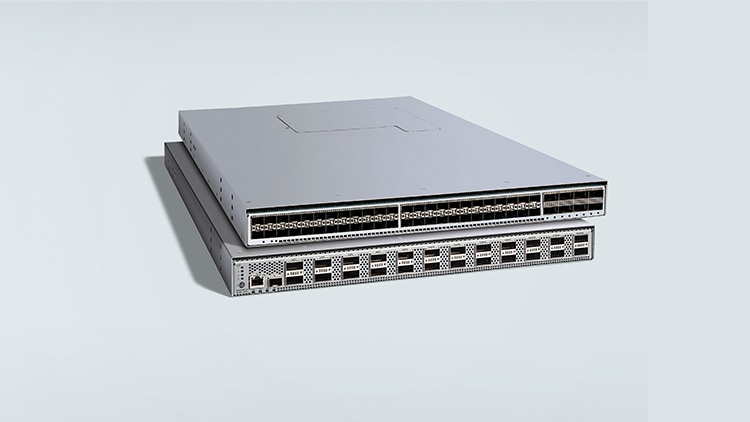
データセンターファブリックに組み込まれたセキュリティ
Cisco N9300 シリーズ スマートスイッチは、ステートフルなレイヤ 3 とレイヤ 4 の適用機能を、データセンターファブリックに直接組み込みます。組織は、トップオブラックでセグメンテーションを適用することで、一元化された検査ポイントへの依存度を減らしつつ、大量の水平方向トラフィックを大規模に保護できます。
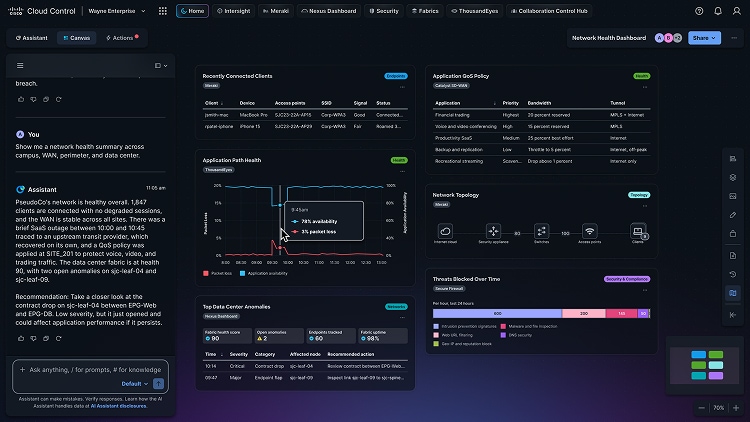
ファブリック内でのポリシーに基づく適用
Hypershield の導入により、ネットワークチームがファブリック運用を維持した状態で、セキュリティチームは、ステートフルな L3/L4 セグメンテーションのインテントを一貫した方法で定義できるようになります。
Cisco Cloud Control を使用することで、Hypershield の各適用ポイント全体でポリシー、可視性、ログ、ライフサイクル運用を管理できます。
