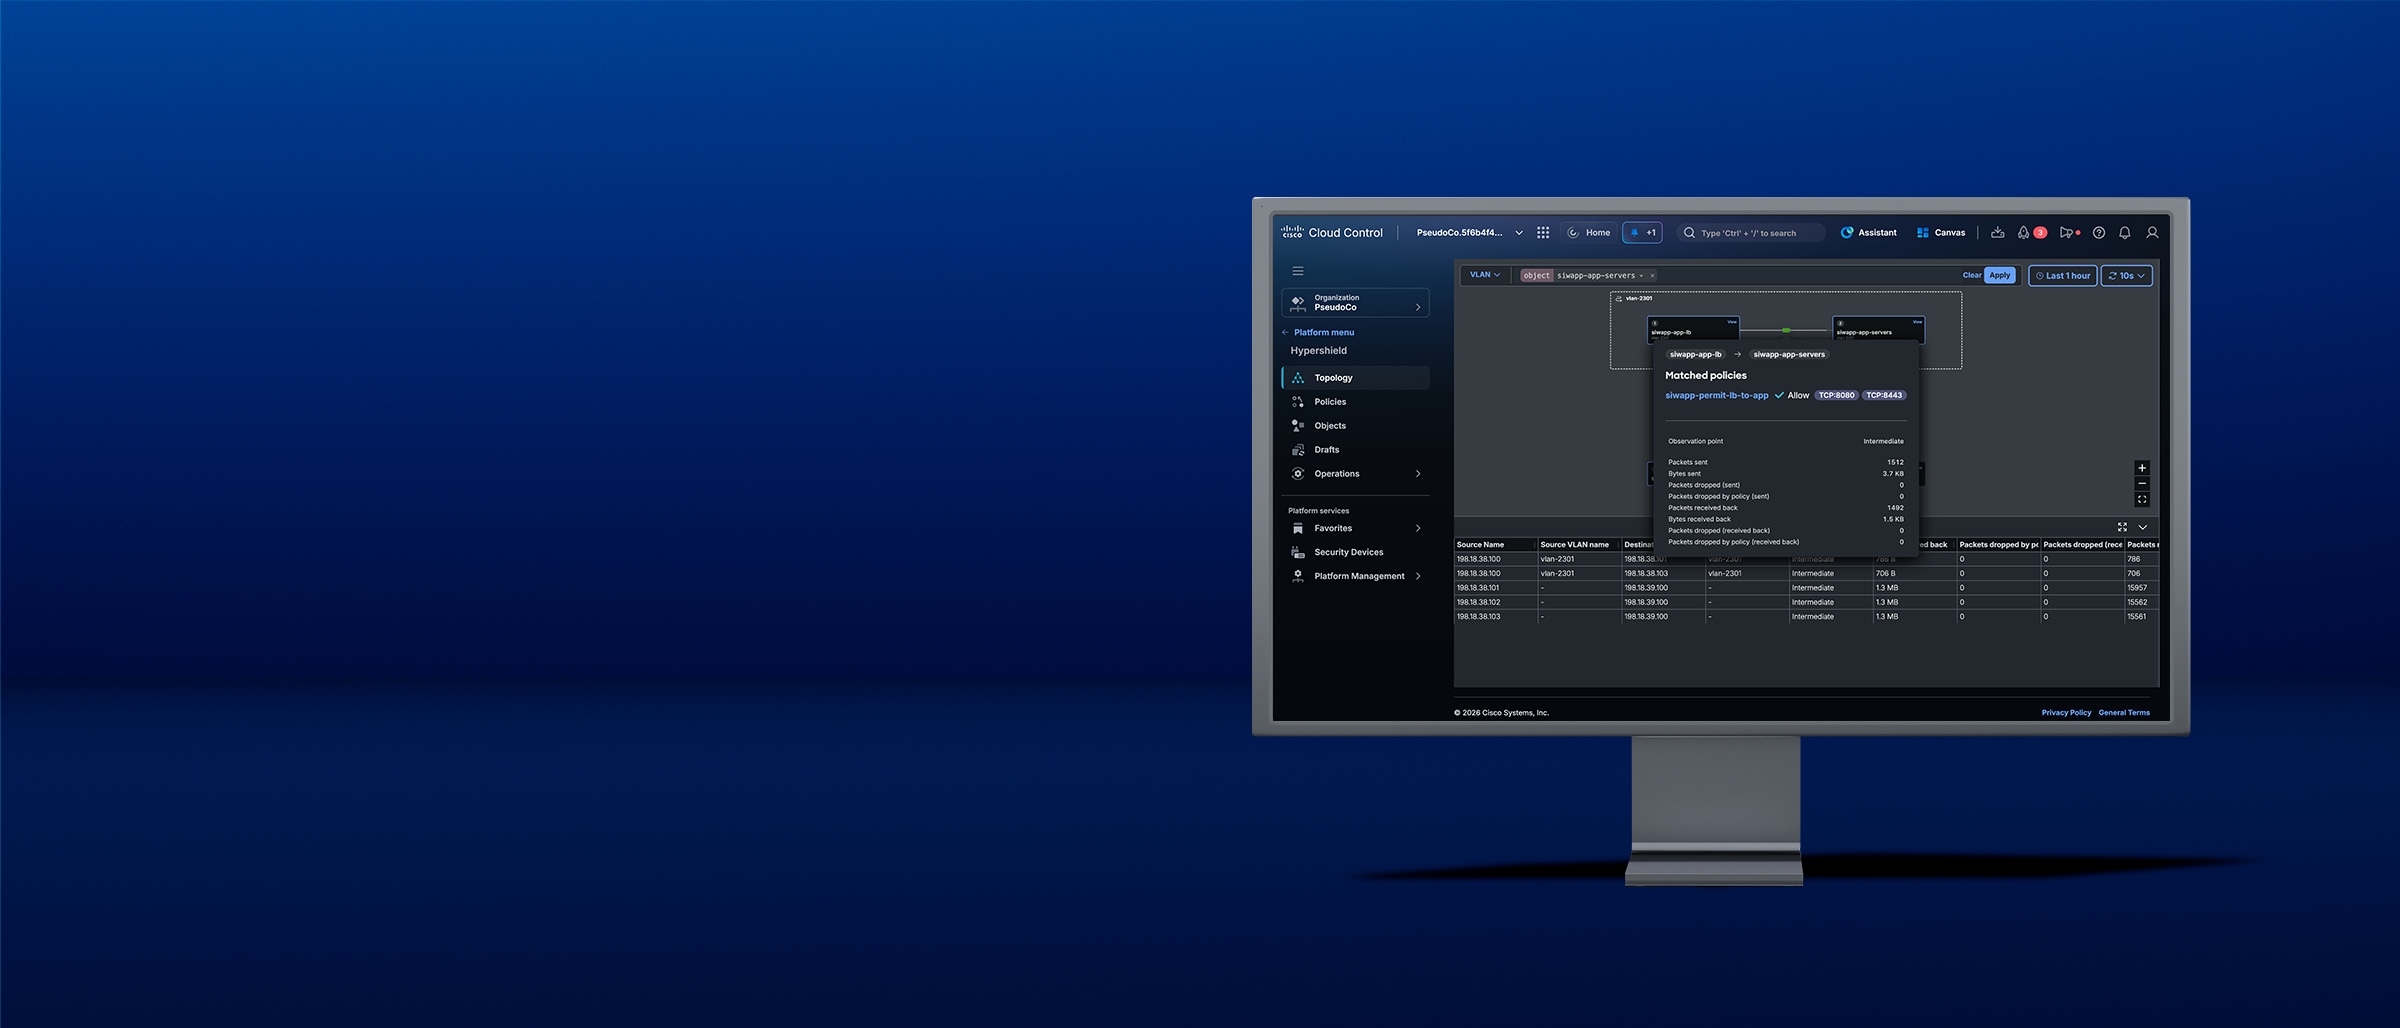
全新网络分段方法
面向现代数据中心的交换架构原生网络分段
限制横向移动
在更靠近数据源的位置应用超分布式有状态网络分段,助力提前遏制威胁,防止其传播到各种关键应用和工作负载。
化意图为策略执行
通过 Cisco Cloud Control 集中定义策略并在交换架构中的适当位置执行策略。
交换架构不断扩展,安全防护同步升级
随着新的机架、工作负载和流量上线,有机地扩大保护范围,并且根据数据中心的发展灵活执行策略。
专为现代化运营而设计
关键之处,安全守护

流量所至,安全随行
以架顶式部署或共享交换架构服务的形式采用思科 N9300 系列智能交换机,确保安全保护精准适配您的数据中心设计。

信心十足地进行策略更改
凭借全面的流可观测性和可视能力,在将策略应用于生产环境之前了解策略的实际影响。

减少安全策略引发的流量环回
在更靠近流量所经之处应用控制措施,并简化网络设计。
安全融于网络,防护如影随形
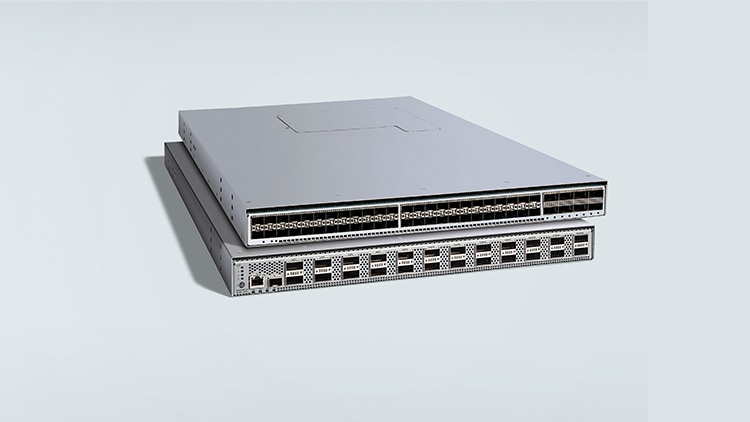
嵌入数据中心交换架构的安全保护
思科 N9300 系列智能交换机将有状态第 3 层和第 4 层策略执行直接嵌入数据中心交换架构中。通过在架顶侧应用网络分段,企业和组织可实现对大量东西向流量的规模化安全防护,同时减少对集中式检测点的依赖。
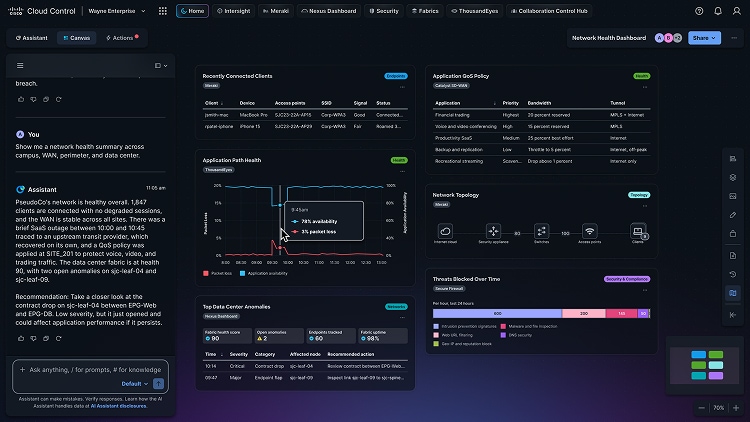
在交换架构中实施基于策略的管控
借助 Hypershield,安全团队可一致地定义有状态第 3 层/第 4 层网络分段意图,同时网络团队能够继续确保交换架构流畅运行。
使用 Cisco Cloud Control 跨 Hypershield 实施点管理策略、可视性、日志和生命周期运营。
