اعتماد المصادقة متعددة العوامل (MFA)
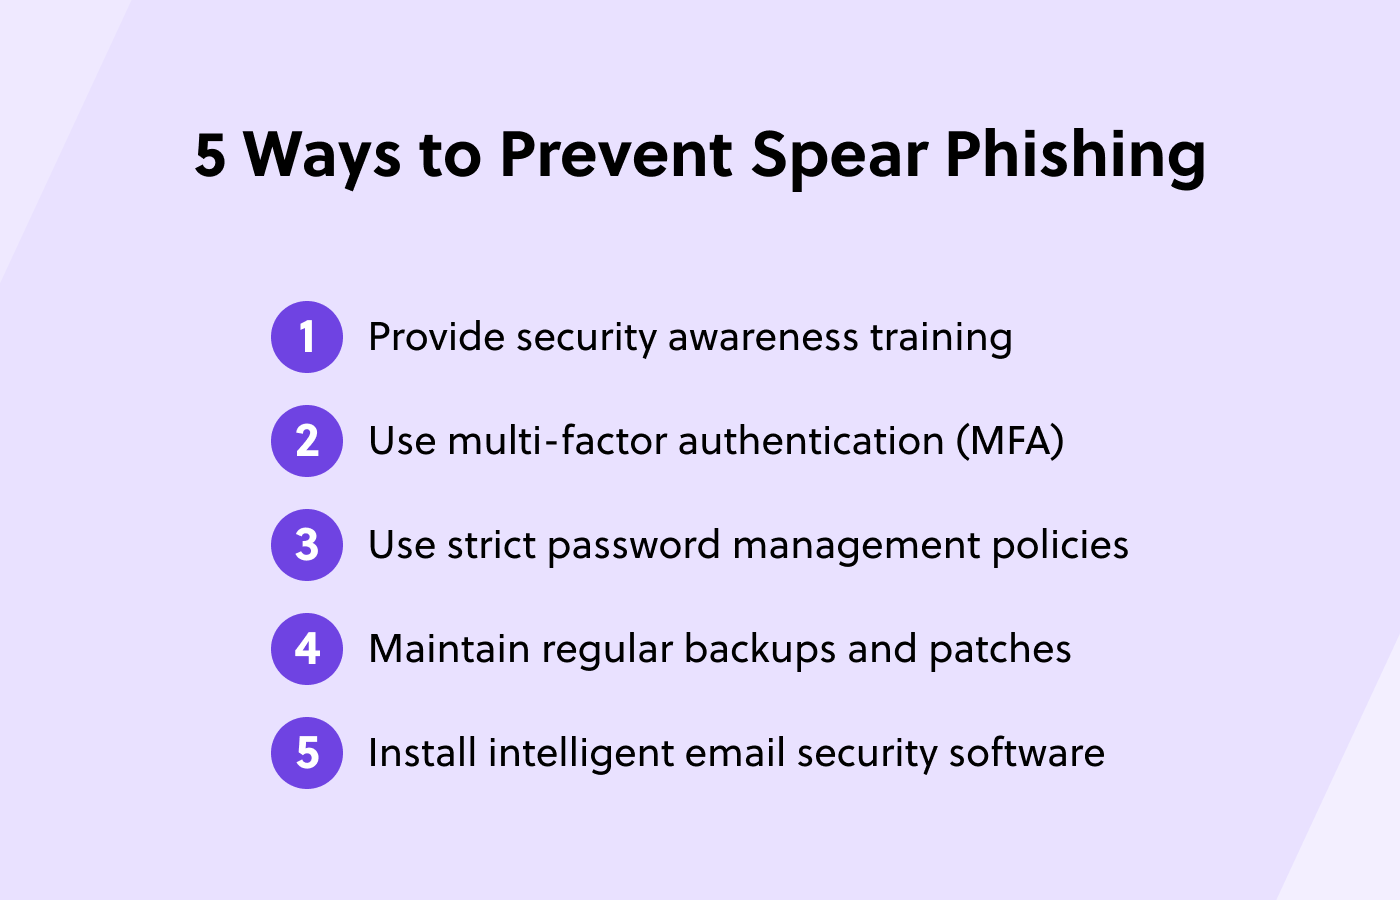
نفّذ المصادقة متعددة العوامل (MFA) عبر بيئتك لتقليل تأثير هجمات تصيد المعلومات الموجّه بشكل كبير. تحمي المصادقة متعددة العوامل (MFA) تطبيقاتك من خلال طلب مصدرين أو أكثر للتحقق قبل منح الوصول إلى المستخدمين، لتقليل احتمالية نجاح تصيد المعلومات الموجّه. حتى لو تم اختراق كلمة المرور في هجوم تصيد المعلومات الموجّه، فإنها غير مجدية دون خطوات المصادقة الإضافية. تُعد المصادقة متعددة العوامل (MFA) إحدى إمكانيات منع تصيد المعلومات التي يوفرها Cisco Duo.
تنفيذ سياسات إدارة كلمات المرور الصارمة
يتضمن ما يقرب من 50% من جميع اختراقات البيانات بيانات الاعتماد المسروقة. وبفرض سياسات كلمات المرور الصارمة وتثقيف الموظفين حول أفضل الممارسات، يمكن للمؤسسات تقليل مخاطر الوصول غير المصرّح به والاختراقات الأمنية بشكل كبير.
فيما يلي بعض أفضل الممارسات التي يجب وضعها في الاعتبار لأمان كلمة المرور القوية:
- أنشئ كلمات مرور طويلة ومعقدة بطول 10 أحرف على الأقل
- اطلب المصادقة متعددة العوامل (MFA) للتحقق من هويات المستخدمين عند تسجيل الدخول
- اطلب أسئلة تحدي الأمان التي تطلب إجابات صحيحة معروفة للمستخدم
- خزّن كلمات المرور في حل آمن لإدارة كلمات المرور
- استخدم كلمات مرور حيوية، مثل بصمات الأصابع أو الوجوه أو الأصوات
- غيّر كلمات المرور الخاصة بك بشكل متكرر
الاحتفاظ بنُسخ احتياطية وتصحيحات أمان منتظمة
يُعد إجراء النُسخ الاحتياطية باستمرار وتطبيق تصحيحات الأمان أمرًا بالغ الأهمية في تعزيز الدفاعات ضد هجمات تصيد المعلومات الموجّه. تعمل النُسخ الاحتياطية المنتظمة كشبكة سلامة لديك، لضمان استعادة البيانات وتقليل الخسائر المحتملة في حالة حدوث خرق.
إدارة التصحيح الدؤوبة مهمة بالقدر نفسه. تعزز هذه التحديثات دفاعات برامجك بمعالجة الثغرات الأمنية التي يمكن للمهاجمين استغلالها من خلال مخططات تصيد المعلومات الموجّه.
تثبيت برنامج أمان متقدم للبريد الإلكتروني
بينما تصبح تكتيكات تصيد المعلومات الموجّه متقدمة ومنتشرة بشكل متزايد، من الضروري تبني إجراءات استباقية لمكافحة تصيد المعلومات لحماية مؤسستك وموظفيها من اختراقات البيانات وسرقة الهوية والتجسس على الشركة. الاستثمار في حل أمان للبريد الإلكتروني حسن السمعة هو أحد أكثر الدفاعات فعالية.
توفر حلول أمان البريد الإلكتروني المتطورة مثل Cisco Secure Email Threat Defense حماية قوية من تصيد المعلومات، باستخدام خوارزميات متقدمة تفحص آلاف الإشارات عبر الهوية والسلوك واللغة. ولا يكتشف هذا النظام مؤشرات الهجوم النموذجية التي يتم نقلها عبر البريد الإلكتروني فحسب، بل يقوم أيضًا بتحييد التهديدات قبل أن تتمكن من إلحاق الضرر، مما يعزز الاتصالات المهمة لمؤسستك.
استخدام Advanced Malware Protection (AMP)
ونظرًا لعدم وجود حل أمني يمكنه منع جميع هجمات تصيد المعلومات الموجّه، فمن الضروري وضع دفاعاتك على طبقات. يمنع برنامج Advanced Malware Protection فيروسات البرامج التي ربما تم تثبيتها في هجوم تصيد معلومات ناجح، ويكتشفها، ويزيلها، مثل برامج الفدية الضارة أو برامج التجسس أو برامج الإعلانات المتسللة أو أحصنة طروادة.
وباستخدام AMP، يمكن للمؤسسات تقليل تأثير الاختراقات المحتملة بشكل كبير، لضمان أنه حتى لو اخترق الهجوم الدفاعات الأولية، يتم احتواء تأثيره وتقليله.
إعطاء الأولوية لتدريب التوعية الأمنية
لن يكون تمكين الموظفين بالمعرفة فعالاً إلا عند تطبيقه باستمرار. ويجب ألا تكون التوعية الأمنية مبادرة لمرة واحدة. وبالنظر إلى الطبيعة المتطورة لهجمات تصيد المعلومات الموجّه والتهديدات الخطيرة الأخرى، يُعد تدريب الموظفين المستمر أمرًا ضروريًا. ادمج التثقيف بمكافحة تصيد المعلومات في عملية الإعداد للموظفين الجدد وكتدريب منتظم ومُحدّث للموظفين الحاليين. يساعد التثقيف المستمر الموظفين على البقاء متقدمين بخطوة على محاولات تصيد المعلومات الموجّه، مع حماية البيانات والأنظمة الحساسة لمؤسستك.