رسم بيئات التكنولوجيا التشغيلية

ما هو أمن التكنولوجيا التشغيلية؟ حماية الأنظمة الصناعية

يشير أمن التكنولوجيا التشغيلية (يُسمى أيضًا أمان ICS وأمان إنترنت الأشياء الصناعي) إلى ممارسات الأمن السيبراني التي تساعد على ضمان استمرارية العمليات والنزاهة والسلامة في الشبكات الصناعية والبُنى التحتية الحيوية.

ما هي OT مقابل ICS مقابل SCADA مقابل IIoT؟

ما هي التكنولوجيا التشغيلية (OT)؟

OT عبارة عن أجهزة وبرامج يمكنها اكتشاف أو إحداث تغييرات في العالم المادي من خلال التحكم في المعدات والعمليات والأحداث أو مراقبتها. تغطي OT مجموعة متنوعة من الحلول، بما في ذلك الصمامات والمضخات والمحركات والمستشعرات والآلات والروبوتات وأنظمة التحكم الصناعية. تُستخدم هذه الحلول لتشغيل العمليات في مصانع الإنتاج، وشبكات الكهرباء، ومرافق المياه، والنفط والغاز، والنقل، وغيرها من الصناعات.

ما هو نظام التحكم الصناعي (ICS)؟

يدير ICS العمليات المادية في العمليات الصناعية ويؤتمتها ويتحكم فيها. يوجه ICS أصول التكنولوجيا التشغيلية وفقًا للمنطق الذي تنفذه الوحدات الطرفية البعيدة (RTU)، أو الأجهزة الإلكترونية الذكية (IED)، أو وحدات التحكم المنطقية القابلة للبرمجة (PLC)، أو أنظمة الأمان المجهزة (SIS))، أو أنظمة التحكم الموزعة (DCS)، أو التحكم الإشرافي والحصول على البيانات (SCADA)، على سبيل المثال.

ما هو إنترنت الأشياء الصناعي (IIoT)؟

يشير إنترنت الأشياء الصناعي (IIoT) إلى حلول إنترنت الأشياء المصممة لتلبية احتياجات العمليات الصناعية والقيود المحددة للبيئات القاسية حيث يمكن أن تكون الحرارة أو الأتربة أو الرطوبة أو الاهتزازات مشكلة. تُستخدم حلول إنترنت الأشياء الصناعي (IIoT) لجمع البيانات من العمليات الصناعية ومراقبتها وتحليلها لتحسين إمكانيات استكشاف الأخطاء وإصلاحها والصيانة، وزيادة الكفاءات، وخفض التكاليف، وتحسين السلامة والأمان.

ما هو إنترنت الأشياء الصناعي (IIoT)؟ >

ما هو أمان ICS؟

يحمي أمان ICS وحدات التحكم وأصول التكنولوجيا التشغيلية من التهديدات السيبرانية ويساعد على ضمان استمرارية العمليات وتكاملها وسلامتها في الشبكات الصناعية والبُنى التحتية الحيوية. يُعد أمان ICS وأمن التكنولوجيا التشغيلية وأمن إنترنت الأشياء الصناعي مصطلحات مختلفة تخدم الأهداف نفسها—حماية أجهزة الأتمتة الصناعية والشبكات التشغيلية من التهديدات السيبرانية.

لماذا يُعد أمن التكنولوجيا التشغيلية مهمًا؟

توجد أنظمة التحكم الصناعية وتقنيات التشغيل في كل مكان من حولنا: في شبكات توزيع المياه والغاز والكهرباء؛ وتشغيل محطات الطاقة والبنى التحتية الحيوية؛ وأتمتة خطوط الإنتاج في المصانع؛ وتعمل في البُنى التحتية للنقل مثل تقاطعات الطرق وأنظمة السكك الحديدية. يمكن أن يكون للهجمات الإلكترونية على الشبكات الصناعية والبُنى التحتية الحيوية مجموعة واسعة من التأثيرات بعيدة المدى على المؤسسة وعملائها والجمهور. وتشمل العواقب اضطرابات العمليات (التي يمكن أن تؤدي إلى توقف الإنتاج بالإضافة إلى خسائر الإيرادات)، والأضرار التي تلحق بالمنشآت، وإصابات للعمال، والكوارث البيئية، ومشكلات الامتثال التنظيمي، والمسؤوليات المدنية أو الجنائية.

ما هي تحديات الأمن السيبراني في التكنولوجيا التشغيلية؟

كانت أصول ICS وOT في السابق معزولة عن باقي أصول المؤسسة والإنترنت. ومع رقمنة المؤسسات للعمليات ونشر تقنيات Industry 4.0، تحتاج إلى اتصالات سلسة بين تكنولوجيا المعلومات والسحابة والشبكات التشغيلية، مما يعرض أصول ICS وOT للتهديدات السيبرانية الجسيمة.

نقص قابلية الرؤية

تم تثبيت بعض أصول OT منذ سنوات أو عقود وهي عاجزة عن الدفاع عن نفسها ضد حركة المرور الضارة مثل DDoS وعمليات استغلال الثغرات الأمنية. والأسوأ من ذلك، أن معظم المؤسسات ليس لديها جرد شامل ومُحدّث لأصول التكنولوجيا التشغيلية المطلوب حمايتها، لذلك قد يكون من الصعب تقييم المخاطر مثل الثغرات الأمنية الحرجة، والتعرض لحركة المرور على الإنترنت، والتكوينات الخاطئة التي قد تسمح لمعتدٍ بالحصول على إمكانية الوصول.

عدم التحكم

غالبًا ما تكون الشبكات الصناعية غير مجزأة، لذلك يسهل على المهاجمين التحرك جانبيًا دون ملاحظتهم. كما يسهل على حركة المرور الضارة أن تنتشر عبر البيئة بأكملها. يتم استخدام الوصول عن بُعد على نطاق واسع، غالبًا مع البوابات الخلوية أو البرامج التي لا تتحكم فيها فِرق تكنولوجيا المعلومات. لا يمكن أن تحلل أدوات الأمان التي تستخدمها تكنولوجيا المعلومات لحماية المؤسسة بروتوكولات الاتصال التي تستخدمها أصول ICS وOT، لذلك يصعب اكتشاف التهديدات بشكل خاص.

نقص التعاون

في العديد من المؤسسات، يتشارك كبير مسؤولي أمن المعلومات (CISO) وفِرق تكنولوجيا المعلومات في المساءلة عن الأمن السيبراني، لكنهم نادرًا ما يتمتعون بالخبرة في تقنيات التحكم في العمليات والتشغيل. تميل فِرق التكنولوجيا التشغيلية في بعض الأحيان إلى تعليق علامة "عدم الدخول" على شبكاتهم، ولكن يمكن أن يكون لانعدام الثقة والتعاون بين قسمَي التكنولوجيا التشغيلية (OT) وتكنولوجيا المعلومات (IT) تأثير مدمر على أمان المؤسسة.

كيف يختلف أمن التكنولوجيا التشغيلية عن أمن تكنولوجيا المعلومات؟

هناك الكثير من القواسم المشتركة بين الأمن السيبراني في تكنولوجيا المعلومات والأمن السيبراني في التكنولوجيا التشغيلية، مثل الحاجة إلى الحماية من البرامج الضارة، ومنع حركة المرور الضارة، والتحكم في الوصول إلى الموارد، والتخفيف من حدة الثغرات الأمنية. لكن الطبيعة المادية لبيئات التكنولوجيا التشغيلية تنطوي على خصائص تحتاج إلى أخذها في الاعتبار عند بناء استراتيجية أمنية للتكنولوجيا التشغيلية.

يشترك الأمن السيبراني في التكنولوجيا التشغيلية والأمن السيبراني في تكنولوجيا المعلومات في أهداف مثل الحماية من البرامج الضارة والتحكم في الوصول والتخفيف من حدة الثغرات الأمنية. لكن الطبيعة المادية لبيئات التكنولوجيا التشغيلية تخلق اختلافات رئيسية:

البُعدأمن تكنولوجيا المعلوماتأمن التكنولوجيا التشغيلية (OT)
الأولويةسرية البيانات وسلامتها وتوافرهااستمرارية العمليات والسلامة الجسدية
متطلبات التوفريمكن إعادة تشغيل الأنظمة أو نقلها إلى وضع عدم الاتصال للصيانةتعمل الأنظمة بشكل مستمر؛ يمكن أن يؤدي زمن التعطل إلى إيقاف الإنتاج أو تعريض السلامة للخطر
وتيرة إصدار التصحيحاتمتكررة؛ يتم استبدال الأنظمة عادةً كل 3 إلى 5 سنواتنادر؛ تعمل الأصول من 15 إلى 30 عامًا أو أكثر، وقد لا تتوفر التصحيحات
نموذج التهديد النموذجيسرقة البيانات، البرامج الضارة، الوصول غير المصرّح بهالبرامج الضارة بالإضافة إلى التلاعب بالعملية الصناعية نفسها، باستخدام البروتوكولات الخاصة بالتكنولوجيا التشغيلية

تعطي فِرق التكنولوجيا التشغيلية الأولوية للتوافر على السرية.

في عالم تكنولوجيا المعلومات، تُعد سرية البيانات وسلامتها وتوافرها أمرًا بالغ الأهمية. في حين أن هناك مخاوف من سرقة البيانات في التكنولوجيا التشغيلية، يتم إعطاء الأولوية للحفاظ على وقت تشغيل الإنتاج. فكّر في تأثيرات إغلاق شبكة الطاقة أو إطفاء إشارات المرور أو إغلاق خط أنابيب. يمكن أن تكون إعادة تشغيل جهاز كمبيوتر أو فصل جهاز مُريب فيه من الممارسات الشائعة في مجال تكنولوجيا المعلومات، ولكن في التكنولوجيا التشغيلية يمكن أن يؤدي إلى مخاطر كبيرة على العالم المادي وخسائر كبيرة في الإيرادات للمؤسسات.

لأصول التكنولوجيا التشغيلية دورات حياة مختلفة.

دورات حياة أنظمة التكنولوجيا التشغيلية (من 15 إلى 30 عامًا أو أكثر) أطول بكثير من تلك الخاصة بأنظمة تكنولوجيا المعلومات (من 3 إلى 5 سنوات). في بعض الأحيان، تكون الأصول قديمة جدًا بحيث لا تتوفر تصحيحات الأمان. عندما تتوفر التصحيحات، لن يكون تثبيت التصحيحات أمرًا سهلاً. تُعد الأصول جزءًا من العمليات الضرورية للأعمال ونادرًا ما يتم إيقافها، أو لا يتم إيقافها أبدًا. إن الإجراءات التي تستخدمها تكنولوجيا المعلومات بأمان في بيئتها لا تناسب التكنولوجيا التشغيلية ببساطة.

يمكن أن تكون السلوكيات العادية هجمات إلكترونية.

في حين أن عمليات التطفل للبرامج الضارة هي التهديدات الأكثر شيوعًا لبيئات التكنولوجيا التشغيلية، يمكن أن تتكون الهجمات الأكثر تطورًا من تغيير المعلمات الأساسية إلى العملية الصناعية بحيث لا يمكن تشغيلها بشكل طبيعي. يعني اكتشاف التغييرات التي تطرأ على العملية الصناعية فك تشفير حركة مرور الشبكة الصناعية ووجود فهم واضح لما يجب أن يكون عليه الوضع الطبيعي لتحديد شرعية الأوامر التي يتم إرسالها.

تستخدم أصول التكنولوجيا التشغيلية بروتوكولات اتصال محددة.

يتطلب تحديد أصول التكنولوجيا التشغيلية وفهم سلوكياتها واكتشاف الحالات الشاذة فك تشفير حمولات الحزمة وتحليل محتويات الاتصالات. تُعد بروتوكولات فك التشفير مثل Modbus وS7 وProfinet وEtherNet/IP وCIP وNTCIP وCC-Link وIEC104/101/61850 وDNP3 وOPC أساس تأمين الشبكات الصناعية والبُنى التحتية الحيوية. لا تحتوي حلول أمن تكنولوجيا المعلومات عادةً على هذه الإمكانيات وتحتاج إلى أدوات أمن التكنولوجيا التشغيلية لقابلية رؤية البيئات التشغيلية.

ما هو نموذج بوردو لأمن ICS؟

تم تطوير البنية المرجعية المؤسسية في بوردو (PERA) من قِبل مختبر التحكم الصناعي التطبيقي في بوردو (PLAIC) في جامعة بوردو في التسعينيات. ودُمجت لاحقًا في المعيار الدولي ANSI/ISA-95 من International Society of Automation ‫(ISA).

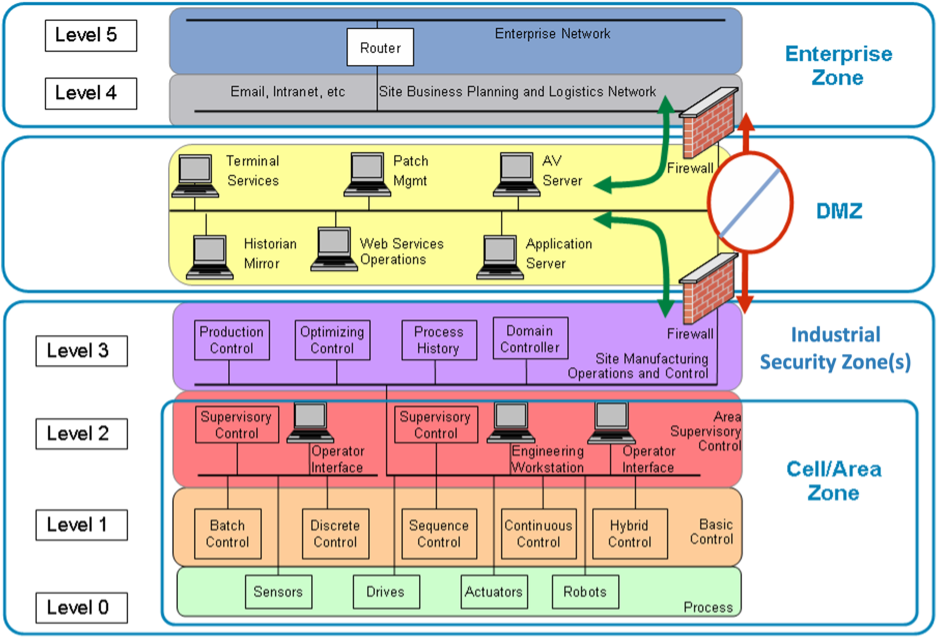
نموذج بوردو هو إطار عمل لتجزئة شبكات نظام التحكم الصناعي (ICS) من شبكات المؤسسات الخاصة بالشركات وتنظيم الأنظمة وفقًا لأدوارها في الشبكة الصناعية:

  • المستوى 0 (منطقة المعالجة): يحتوي على الأجهزة التي تتفاعل مع العالم المادي (المستشعرات، المشغلات، الآلات).
  • المستوى 1 (منطقة التحكم): يحتوي على الأجهزة الذكية التي ترسل الأوامر إلى أجهزة المستوى 0؛ وتتضمن وحدات التحكم المنطقية القابلة للبرمجة (PLC)، والوحدات الطرفية البعيدة (RTU)، والأجهزة الإلكترونية الذكية (IED)، وأنظمة الأمان المجهزة (SIS).
  • المستوى 2 (المنطقة الإشرافية): يحتوي على الأنظمة التي تتحكم في العملية المادية وتراقبها، مثل أنظمة التحكم الموزعة (DCS)، والتحكم الإشرافي والحصول على البيانات (SCADA)، وواجهات الإنسان والآلة (HMI).
  • المستوى 3 (منطقة العمليات): يعمل مثل مركز بيانات الشبكة التشغيلية، وأنظمة الاستضافة المسؤولة عن تنسيق العملية الصناعية؛ ويتضمن أنظمة تنفيذ التصنيع (MES) وبرامج مؤرخ البيانات.
  • المستوى 4 و5 (منطقة المؤسسة): يشملان شبكة مؤسسة تكنولوجيا المعلومات التقليدية، حيث توجد أنظمة الأعمال مثل تخطيط موارد المؤسسة (ERP) وخوادم البريد الإلكتروني، بما في ذلك أجهزة كمبيوتر المستخدمين والوظائف ذات الصلة.

وعلى الرغم من أن النموذج يصف ستة مستويات وظيفية، إلا أنه يقسم عمليات الدعم الصناعي إلى ثلاثة مناطق رئيسية:

  1. منطقة المؤسسة (المستويان 4 و5) تتضمن البيئات التي تتحكم فيها تكنولوجيا المعلومات، بما في ذلك مراكز بيانات الشركة، وشبكة LAN، وشبكة WAN، واستضافة تطبيقات الأعمال.
  2. المنطقة المحمية الصناعية (IDMZ) هي النطاق الفاصل بين البيئات الحرجة أو أنظمة الإنتاج وشبكة المؤسسة. توجد جميع الخدمات المشتركة بين المنطقة الصناعية ومنطقة المؤسسة في IDMZ.
  3. تحتوي منطقة الأمن الصناعي (المستويات من 0 إلى 3) على أنظمة العمليات الحرجة بما في ذلك منطقة الخلية/المنطقة، حيث يكون الاتصال متكررًا وعلى أساس زمن تأخير منخفض أو في الوقت الفعلي.


المستويات الوظيفية لنموذج بوردو

ما هي معايير الأمن السيبراني في التكنولوجيا التشغيلية؟

إطار عمل الأمن السيبراني (CSF) في NIST

إطار عمل الأمن السيبراني (CSF) عبارة عن مجموعة من أفضل ممارسات الأمن السيبراني والتوصيات من المعهد الوطني للمعايير والتكنولوجيا (NIST). يستخدم نموذجًا بسيطًا مع خمس وظائف رئيسية لمساعدتك على تنظيم نهجك: التحديد والحماية والكشف والاستجابة والتعافي.

قراءة المستند التقني لإطار عمل الأمن السيبراني في NIST (ملف PDF)>

NIST SP 800-82

يقدم المنشور الخاص 800-82 من NIST، دليل أمن التكنولوجيا التشغيلية (OT)، نظرة عامة متعمقة على التكنولوجيا التشغيلية ويغطي بُنى شبكات النظام النموذجية والتهديدات الشائعة والثغرات الأمنية والتدابير الأمنية المضادة لمعالجة المخاطر المرتبطة بها.

قراءة دليل أمن التكنولوجيا التشغيلية من NIST (ملف PDF)>

ISA99/IEC 62443

عمِلت International Society of Automation (ISA(IEC) معًا لبناء سلسلة من معايير أمن التكنولوجيا التشغيلية المعروفة باسم ISA99 وIEC 62443. تحدد هذه السلسلة منهجيات لتقييم المخاطر وتطوير مكونات آمنة وتصميم بنية شبكة صناعية آمنة وقياس مستوى النضج لكل متطلب أمان.

قراءة المستند التقني ISA/IEC-62443-3-3 >

NERC CIP

يساعد برنامج الإبلاغ والامتثال للتدقيق الخاص بحماية البنية التحتية الحرجة التابعة لمؤسسة الموثوقية الكهربائية في أمريكا الشمالية (NERC CIP) مشغلي المرافق العامة في الولايات المتحدة والبلدان المجاورة على تحقيق الأمن السيبراني على مستوى النظام.

قراءة المستند التقني الامتثال لـ NERC CIP >

توجيه EU NIS/NIS2

توجيه أمان الشبكات والمعلومات (NIS) هو تشريع الأمن السيبراني المفروض في جميع الدول الأعضاء في الاتحاد الأوروبي. يكمن هدفه في تعزيز أمان ومرونة البُنى التحتية الحرجة ويدرج المتطلبات الأمنية، والتزامات إعداد التقارير، والتدابير الإشرافية الصارمة.

قراءة المستند التقني الامتثال لـ NIS2 (ملف PDF)

ما هي أفضل ممارسات أمن التكنولوجيا التشغيلية؟

نظرًا لأن الشبكات التشغيلية تعتمد على تقنيات تكنولوجيا المعلومات، يتطلب أمن التكنولوجيا التشغيلية نفس حلول الأمن السيبراني مثل شبكات تكنولوجيا المعلومات (IT)، مثل أمان المنطقة المحيطة، وحماية النقاط الطرفية، والمصادقة متعددة العوامل (MFA)، وتدريب الفريق. يجب فرض تدابير محددة لدعم الطبيعة الخاصة لبيئات التكنولوجيا التشغيلية. يمكن أن يساعدك Cisco Industrial Threat Defense، وهو حل أمن التكنولوجيا التشغيلية من Cisco، على تعزيز وضعك الأمني في التكنولوجيا التشغيلية.

تقييد الاتصالات بين مجالات تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT)

تتمثل الخطوة الأولى في الرحلة إلى أمن التكنولوجيا التشغيلية في تقييد الوصول المنطقي إلى شبكة التكنولوجيا التشغيلية. تُعد إحدى طرق الإعداد الشائعة هي شبكة IDMZ ذات جدران الحماية التي تمنع حركة مرور الشبكة من المرور مباشرةً بين شبكات الشركة وشبكات التكنولوجيا التشغيلية. يُعد جدار حماية IDMZ هو خط الدفاع الأول الذي يواجهه المهاجمون عند محاولة خرق الشبكة وهو نقطة الإنفاذ للوصول بأقل امتيازات للخدمات الشرعية لعبور الحدود بطريقة آمنة.

استكشاف Cisco Secure Firewall >

الاحتفاظ بجرد مفصل لأصول التكنولوجيا التشغيلية

لا يمكنك تأمين ما لا تعرفه. يُعد الاحتفاظ بجرد مفصل لأصول التكنولوجيا التشغيلية متطلبًا أساسيًا لبرنامج أمن التكنولوجيا التشغيلية. تساعد قابلية رؤية بيئة التكنولوجيا التشغيلية على تحديد المخاطر مثل الثغرات الأمنية في البرامج والأصول غير المعروفة وتسريبات IDMZ وأنشطة الاتصالات غير الضرورية. وتساعد المؤسسات على فهم الاختلاف بين الهجمات والظروف العابرة أو العمليات العادية لشبكة التكنولوجيا التشغيلية.

استكشاف Cisco Cyber Vision >

تجزئة شبكات التكنولوجيا التشغيلية إلى مناطق ثقة أصغر

لقد تطورت العديد من الشبكات الصناعية على مر السنين لتصبح شبكات كبيرة ومسطحة من الطبقة الثانية. ومن الضروري الآن تقييد الاتصالات بين الأصول لمنع انتشار الهجمات وتعطيل البنية التحتية للإنتاج بأكملها. توصي معايير أمان ISA/IEC-62443 بفصل الأنظمة إلى مجموعات تسمى "المناطق" التي تتواصل مع بعضها البعض من خلال قنوات تسمى "القنوات".

يتطلب استخدام جدران الحماية لتجزئة المنطقة نشر أجهزة أمان مخصصة، وتغيير توصيلات الشبكة، والحفاظ على قواعد جدار الحماية. ولحسن الحظ، يمكنك استخدام تجزئة البرامج لفرض سياسات الأمان وإنشاء مناطق آمنة عبر الشبكة الصناعية دون الحاجة إلى نشر أجهزة أمان مخصصة وصيانتها.

استكشاف Cisco Identity Services Engine ‫(ISE) >

فرض وصول عن بُعد بنهج zero-trust (انعدام الثقة) إلى أصول التكنولوجيا التشغيلية

يُعد الوصول عن بُعد أمرًا أساسيًا لإدارة أصول التكنولوجيا التشغيلية واستكشاف الأخطاء فيها وإصلاحها دون استغراق وقت طويل وزيارات مكلفة إلى الموقع. في العديد من المؤسسات، ثبّت مصنعو الآلات أو مقاولو الصيانة أو فِرق العمليات بأنفسهم البوابات الخلوية أو برامج الوصول عن بُعد التي لا تتحكم فيها تكنولوجيا المعلومات. ومن ناحية أخرى، تتطلب الشبكات الخاصة الافتراضية (VPN) المثبتة في IDMZ الحفاظ على قواعد جدار الحماية المعقدة ولا يمكنها الوصول إلى الأجهزة التي تتجاوز حدود NAT.

تكتسب حلول الوصول إلى الشبكة بنهج Zero-trust (انعدام الثقة) (ZTNA) اهتمامًا متزايدًا لمساعدة المؤسسات على تقليل المخاطر السيبرانية. ZTNA عبارة عن خدمة وصول آمن عن بُعد تتحقق من المستخدمين وتمنحهم الوصول فقط إلى موارد محددة وفقًا لسياسات الهوية والسياق. وتبدأ بوضع الرفض الافتراضي وتوفر الثقة المناسبة المطلوبة في ذلك الوقت بشكل تكيفي. ولكن في بيئات التكنولوجيا التشغيلية، يلزم توزيع ZTNA لتبسيط النشر على نطاق واسع وتوفير الوصول إلى جميع الأصول.

استكشاف Cisco Cyber Vision >

امنح الفِرق الأمنية رؤية عالمية عبر تكنولوجيا المعلومات والتكنولوجيا التشغيلية

بالإضافة إلى تحديد أصول التكنولوجيا التشغيلية وحمايتها، يحتاج أمن التكنولوجيا التشغيلية إلى اكتشاف أحداث الأمن السيبراني والاستجابة لها. غالبًا ما تتم إدارة أمن التكنولوجيا التشغيلية في مستودع، مما يمنع محللي الأمن من رؤية مشهد التهديدات العالمية الذي تواجهه المؤسسة. تحتاج فِرق العمليات الأمنية إلى حلول تسمح لها بالتحقيق في العناصر التي يمكن ملاحظتها بسهولة عبر مجالات تكنولوجيا المعلومات والتكنولوجيا التشغيلية، وإطلاق عمليات سير عمل المعالجة لمنع التهديد من عبور المجالات.

اسكتشاف Splunk Security >

كُن مستعدًا لأسوأ سيناريو

تبدأ الاستجابة المثالية في الأمن السيبراني قبل أن تبدأ حالة الطوارئ. يجب تدريب الموظفين على أفضل ممارسات الأمن السيبراني بانتظام في جميع المؤسسات. كما يعني الحصول على أمن التكنولوجيا التشغيلية الخاصة بك اختبار دفاعك، وبناء الكتيبات، وتشغيل التمارين على سطح الطاولة.

استكشاف خدمات الاستجابة للحوادث من Talos >
الأسئلة الشائعة حول أمن التكنولوجيا التشغيلية

يحمي أمن التكنولوجيا التشغيلية (ويُسمى أيضًا بأمان ICS أو أمان إنترنت الأشياء الصناعي) أنظمة التحكم الصناعية والبنية التحتية الحيوية من التهديدات السيبرانية. ويركز على ضمان استمرارية العمليات وسلامتها ونزاهتها في الشبكات الصناعية، حيث يكون للتوافر والسلامة المادية الأولوية على سرية البيانات.

يمنح أمن تكنولوجيا المعلومات الأولوية لسرية البيانات وسلامتها وتوافرها، بينما يمنح أمن التكنولوجيا التشغيلية الأولوية لاستمرارية العمليات والسلامة المادية. كما تتمتع أصول التكنولوجيا التشغيلية بدورات حياة أطول بكثير (من 15 إلى 30 عامًا)، ونادرًا ما يتم تصحيحها، وتستخدم بروتوكولات صناعية لا يمكن أن تحللها أدوات أمن تكنولوجيا المعلومات القياسية.

يحمي أمن التكنولوجيا التشغيلية من البرامج الضارة والوصول غير المصرّح به، وكذلك من التلاعب بالعملية الصناعية نفسها. ونظرًا لأن المهاجمين يمكنهم تغيير المعلمات لتعطيل العمليات المادية، يجب أن يفك أمن التكنولوجيا التشغيلية تشفير البروتوكولات الصناعية لاكتشاف الأوامر التي تبدو طبيعية ولكنها ضارة.

ISA/IEC 62443 هي سلسلة من معايير أمن التكنولوجيا التشغيلية (ISA) وInternational Electrotechnical Commission (IEC). ويحدد طرقًا لتقييم المخاطر، وبناء مكونات آمنة، وتصميم بُنى شبكة صناعية آمنة، وقياس النضج الأمني.

وتتمثل التحديات الرئيسية في نقص قابلية الرؤية لأصول التكنولوجيا التشغيلية القديمة وغير الموثقة؛ ونقص التحكم في الشبكات المسطحة وغير المجزأة والوصول غير المتحكم فيه عن بُعد؛ ونقص التعاون بين فِرق تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT). ومعًا، تصعب هذه الأمور تقييم المخاطر واكتشاف التهديدات في البيئات التشغيلية.


التعرّف على أمن التكنولوجيا التشغيلية

ما المقصود بأمان الشبكة؟

أمن الشبكة هو حماية البنية التحتية للشبكة الأساسية من الوصول غير المصرح به وسوء الاستخدام والسرقة.

ما هي الشبكات بنهج Zero-trust (انعدام الثقة)؟

الشبكات بنهج Zero-trust (انعدام الثقة) هي نموذج أمان يتم فيه منح المستخدمين والأجهزة إمكانية الوصول إلى الموارد التي يحتاجون إليها فقط في وقت معين.

ما هي إدارة قابلية التأثر؟

إدارة الثغرات الأمنية هي استراتيجية استباقية لتحديد العيوب الأمنية في الأنظمة والبرامج وإصلاحها.

ما هو ISA/IEC-62443؟

سلسلة ISA/IEC-62443 هي مجموعة من المعايير لبناء أنظمة التحكم والأتمتة الصناعية (IACS).

ما هو إنترنت الأشياء الصناعي (IIoT)؟

إنترنت الأشياء الصناعي هو نظام الاتصالات المشتركة للأجهزة والتطبيقات المستخدمة لتشغيل العمليات الصناعية.

كيف تختلف التكنولوجيا التشغيلية عن تكنولوجيا المعلومات؟

تدير التكنولوجيا التشغيلية البيئة التشغيلية للمؤسسة. تكنولوجيا المعلومات هي أساس التكنولوجيا للمؤسسة.

النشرة الإخبارية

ابقَ على اطلاع على أمان إنترنت الأشياء الصناعي والتكنولوجيا التشغيلية

تغطي النشرة الإخبارية لإنترنت الأشياء الصناعي المجانية لدينا أحدث توجهات التقنية وأخبار الصناعة وأحداث لا تفوتها.