使用Cisco Wireless遷移至6 GHz和Wi-Fi 7
目錄
簡介
本文檔介紹用於最佳化Wi-Fi 7效能和充分利用6 GHz頻譜的設計和配置指南。
CX設計手冊
CX設計手冊由Cisco CX的專家與其他部門的工程師合作編寫,並由思科的專家進行同行審查;這些指南以思科領先實踐以及多年來從無數客戶實施中獲得的知識和經驗為基礎。根據本文檔的建議設計和配置網路有助於避免常見缺陷並改善網路操作。
為什麼選擇6 GHz和Wi-Fi 7
6 GHz頻段於2020年可用於WLAN運營,並且是Wi-Fi 6E認證所必需的。雖然Wi-Fi 6在2.4 GHz和5 GHz頻段中運行,但Wi-Fi 6E使用相同的IEEE 802.11ax標準,但將其功能擴展到6 GHz頻段,前提是滿足特定要求。
新的Wi-Fi 7認證基於IEEE 802.11be標準,支援2.4 GHz、5 GHz和6 GHz頻段的操作。Wi-Fi 7還引入了新的功能和增強功能,與以前的認證相比。
支援6 GHz頻段和/或Wi-Fi 7具有特定要求,通常需要新的配置和RF設計,尤其是與使用Wi-Fi 6的2.4 GHz和5 GHz頻段的既定做法相比。
例如,正如使用過時的WEP安全阻止在802.11a/b/g之後採用802.11標準一樣,新標準也強制實施更嚴格的安全先決條件,以鼓勵部署更安全的網路。
相反,6 GHz頻段的引入提供了更清潔的頻率、改進的效能以及對新使用案例的支援。它還支援更無縫地實施現有應用,如語音和視訊會議。
6 GHz操作和Wi-Fi 7的基本要求
這些是6 GHz和Wi-Fi 7操作認證規定的安全要求。
6 GHz頻段要求
6 GHz頻段僅允許WPA3或增強型開放式WLAN,這意味著以下安全選項之一:
- 採用802.1X驗證的WPA3-Enterprise
- 帶有密碼的WPA3對等同時身份驗證(SAE)(又稱WPA3 — 個人)。SAE-FT(SAE with Fast Transition)是另一種可能的AKM,建議使用SAE握手,因為SAE握手並非無關緊要,而FT允許跳過更長的交換。
- 機會無線加密(OWE)增強型開放式
雖然WPA3 v3.4規範(第11.2節)宣告6 GHz不支援增強型開放過渡模式,但許多供應商(包括思科至IOS® XE 17.18)尚未實施此限制。因此,在技術上,在不遵守標準規範的情況下,在5 GHz上配置開放式SSID,在5 GHz和6 GHz上配置相應的增強型開放式SSID(兩者均啟用了轉換模式)。但是,在這種情況下,請改為配置無轉換模式且僅在6 GHz上可用的增強型開放式SSID(支援6 GHz的客戶端通常也支援增強型開放),同時保持我們的常規開放式SSID在5 GHz上,也無轉換模式。
除了802.11w/受保護管理幀(PMF)實施外,WPA3-Enterprise沒有新的特定密碼或演算法要求。許多供應商(包括思科)認為只有802.1X-SHA256或「FT + 802.1X」(802.1X具有SHA256和快速過渡)符合WPA3。普通802.1X(使用SHA1)被認為是WPA2的一部分,因此不適用於6 GHz或受支援。
Wi-Fi 7要求
通過802.11be標準的Wi-Fi 7認證,Wi-Fi聯盟提高了安全要求。其中一些要求允許使用802.11be資料速率和協定改進,而其他要求支援多鏈路操作(MLO),允許相容裝置(客戶端和/或AP)使用多個頻段,同時保持相同的關聯。
一般來說,Wi-Fi 7會要求以下安全型別之一:
- WPA3-Enterprise with AES(CCMP128)和802.1X-SHA256或FT + 802.1X(仍然使用SHA256,即使其名稱未明確顯示)。 較新的WPA3規範(v3.4)將要求更改為「AP必須提供GCMP256演算法」,即使客戶端仍允許使用AES128。這會導致客戶端行為差異:有些客戶端嘗試使用AES128的Wi-Fi 7企業版,而有些客戶端已經期望GCMP256。
- WPA3 — 個人,帶GCMP256和SAE-EXT-KEY和/或FT + SAE-EXT-KEY(AKM 24或25)。 Wi-Fi 6E要求使用常規AES(CCMP128)的WPA3 SAE和/或FT + SAE,並且沒有額外的擴展金鑰使用;這表示專門為Wi-Fi 7引入了新密碼。
- 使用GCMP256增強型開放/OWE。雖然仍可以在同一個SSID上配置AES(CCMP128),但使用AES 128的客戶端不支援Wi-Fi 7。在Wi-Fi 7之前,大多數支援增強型開放的客戶端僅使用AES 128,因此這是一個新的、更強大的要求。對於6 GHz支援,不允許轉換模式。
無論選擇哪種安全型別,都需要保護管理幀(PMF)和信標保護來支援WLAN上的Wi-Fi 7。
因為Wi-Fi 7在撰寫本文時仍是一個最新的認證,所以許多供應商從一開始就沒有強制執行這些安全要求。
最近,思科已逐步實施符合Wi-Fi 7認證的配置選項。以下是版本特定的行為:
IOS XE 17.15.3及更高版本17.15.x
在此分支中,所有WLAN均以Wi-Fi 7 SSID形式廣播,前提是Wi-Fi 7已全域性啟用,無論安全設定如何。
客戶端可以關聯為支援Wi-Fi 7的裝置,並實現Wi-Fi 7資料速率,而不管它使用的安全方法如何,前提是WLAN支援該方法。但是,只有在滿足嚴格Wi-Fi 7安全要求時,客戶端才能夠關聯為MLO功能(在一個或多個頻段上);否則不予受理。
如果早期的Wi-Fi 7客戶端不支援更安全的密碼(如GCMP256),則可能會造成問題,因為此類客戶端嘗試與安全設定不符合Wi-Fi 7要求的WLAN建立MLO關聯。在這種情況下,儘管仍然可以在WLAN上配置安全設定,但由於無效的安全設定,客戶端被拒絕。
IOS XE 17.18.1/17.18.2
如果您的WLAN符合Wi-Fi 7,則自動啟用信標保護,無論您是否啟用該覈取方塊。
Cisco IOS XE 17.18.1及更高版本僅當WLAN設定中啟用了適當的安全要求時,才將WLAN通告為Wi-Fi 7和MLO功能。例如,僅通告SAE(而不是SAE-EXT)的WLAN會以MLO無效進行廣播。
17.18分支引入了802.11be Profile,可以將其連線到WLAN Profile,以控制每個SSID甚至每個無線電的Wi-Fi 7啟用。
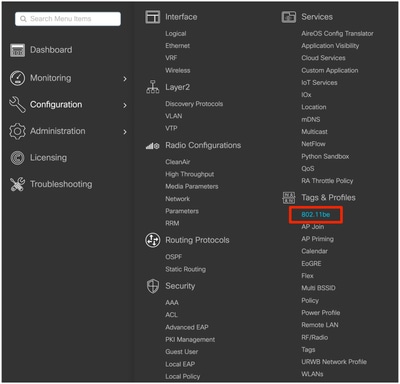
在新的Configuration > Tags & Profiles > 802.11be選單下,預設情況下會提供名為「default-dot11be-profile」的預配置802.11be配置檔案。
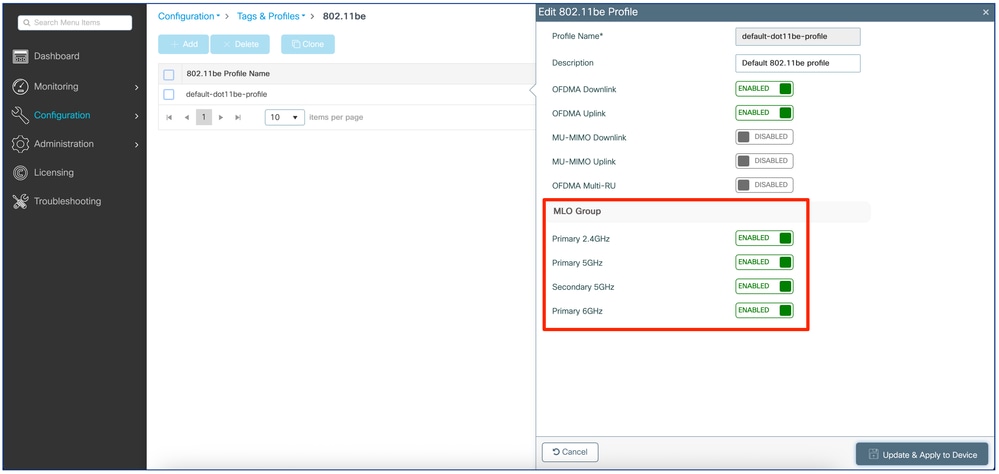
啟用或禁用Wi-Fi 7的四個主要設定位於「MLO組」部分下。禁用所有四個設定將禁用802.11be配置檔案所連線的任何WLAN配置檔案中每個頻段的Wi-Fi 7。啟用部分或全部這些功能可在連線的WLAN配置檔案的相應頻段/無線電上啟用Wi-Fi 7。
「default-dot11be-profile」在所有無線電上啟用MLO和Wi-Fi 7,預設情況下會將其連線到每個WLAN配置檔案。
通過建立一個新的802.11be配置式(禁用所有「MLO組」設定)並將其連線到特定的WLAN配置式,我們可以(例如)為我們的某些SSID選擇性地禁用Wi-Fi 7。
在每個WLAN配置檔案的「Advanced」設定頁籤下,會附加相應的802.11be配置檔案:
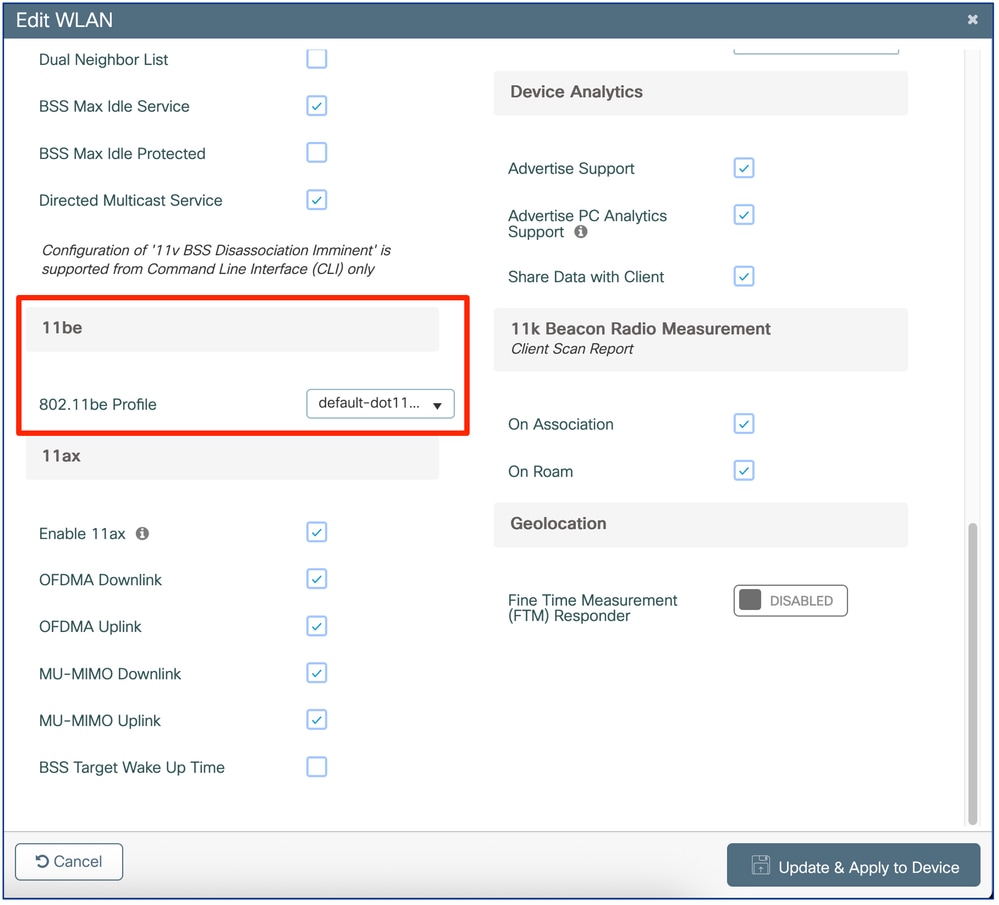
如示例所示,預設情況下將「default-dot11be-profile」附加到任何WLAN配置檔案。

附註:如果在控制器上未全域性啟用Wi-Fi 7(如後所述),則會禁用所有WLAN配置檔案的Wi-Fi 7,且不會應用802.11be配置檔案。
17.18.2在WLAN編輯頁面中引入了一個小型嚮導,可幫助您直觀瞭解WLAN是否與Wi-Fi 7相容,並顯示缺少的內容:
 17.18.2安全嚮導
IOS XE 17.18.3及更高版本
IOS 17.18.3允許您為802.1X企業SSID配置GCMP256密碼,這在早期版本中是不可能的。這滿足了某些客戶端對Wi-Fi 7企業SSID的要求,以便除AES128密碼之外提供GCMP256,並符合WPA3 v3.4規範。
如果在升級前您的SSID符合Wi-Fi 7,則在升級時自動將GCMP256新增到您的配置中,以避免在升級到17.18.3後未啟用GCMP256時將其降級為Wi-Fi 6E SSID。
6 GHz覆蓋的無線電設計注意事項
本部分沒有嘗試作為現場勘測的完全說明性指南,但簡要介紹為6 GHz覆蓋進行設計時的一些基本注意事項,特別是將現有的2.4/5 GHz安裝遷移到Wi-Fi 6E或7時。
與2.4 GHz和/或5 GHz頻段中的任何新Wi-Fi部署一樣,新的6 GHz無線專案還必須包括專用的6 GHz站點勘測。
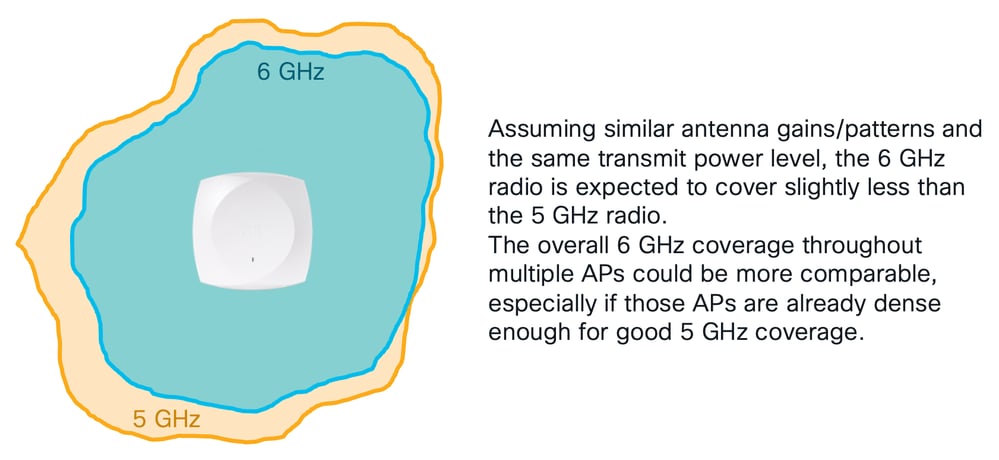
當pre-Wi-Fi 6E/7 AP已經定位為滿足特定的5 GHz覆蓋需求時,在某些情況下,我們可以期望用支援Wi-Fi 6E/7的AP來取代它們,並且仍然在6 GHz上獲得良好的覆蓋範圍。為了讓這一方法起作用,我們的現有AP必須已提供滿足預期需求(僅資料、語音、特定應用等)的足夠5 GHz覆蓋範圍,同時運行低於其最大值的3-4個傳輸功率級別。AP通常具有7到8個功率級別,每個連續功率級別將傳輸功率減半。因此,舒適的操作點位於允許的發射功率範圍的中間附近。
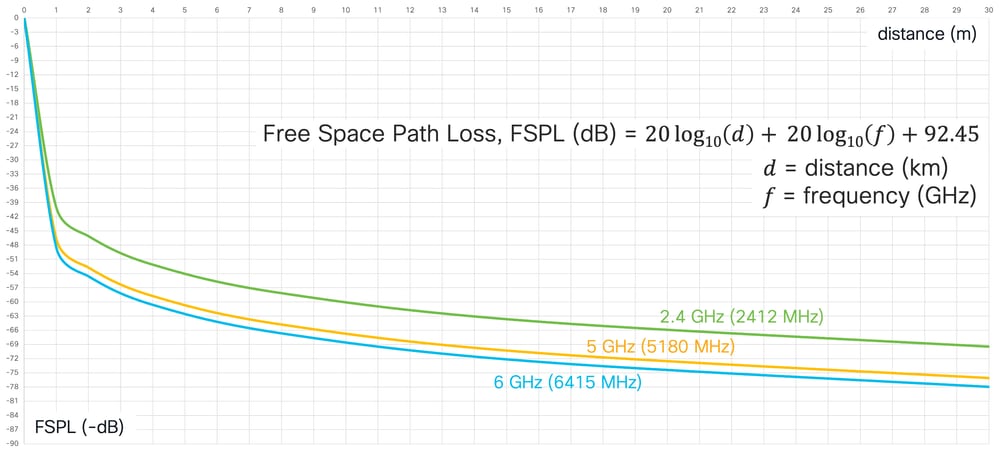
根據自由空間損耗計算,6 GHz訊號的衰減比5 GHz訊號多2 dB。此外,6 GHz訊號可能比其5 GHz等效訊號更易受到障礙的影響。
當Cisco AP將發射功率提高或降低一個級別時,其發射功率的「跳躍」為3 dB。例如,從發射功率為11 dBm的電源級別4移動到電源級別3的AP將其發射功率增加到14 dBm。功率級別4為11 dBm,功率級別3為14 dBm的值只是一般示例,因為對於相同的功率級別編號,不同的AP型號和層代在dBm中的傳輸功率值可能略有不同。
例如,如果之前的Wi-Fi 6E/7 AP已經在4級電源上提供5 GHz的良好覆蓋範圍,那麼具有類似5 GHz無線電模式的較新Wi-Fi 6E/7 AP可以取代之前的AP,而不會對現有的5 GHz網路產生任何顯著影響。
此外,新的Wi-Fi 6E/7 AP的6 GHz無線電可以通過操作一個更高的發射功率電平(3 dB)來提供與5 GHz無線電類似的覆蓋範圍。
如果AP 5 GHz無線電已經以低於其最大功率3-4功率級別提供了足夠的5 GHz覆蓋範圍,那麼對應的6 GHz無線電可以設定為低於其最大功率級別2-3功率級別的可比覆蓋範圍。如果部署國的法規允許6 GHz無線電和EIRP級別使用高於5 GHz的功率,則此假設有效。還需要考慮通道聚合和特定AP模型;請參閱每個AP型號的電源設定表以瞭解特定於國家/地區的資訊。
此外,如果6 GHz無線電已經以低於其最大功率水準2-3個功率水準提供了足夠的覆蓋範圍,它仍然可以在特殊情況下增加幾個電平,例如,解決由相鄰AP故障、未宣佈的障礙、新的RF要求等造成的臨時意外覆蓋孔問題。
在Wi-Fi 6E/7之前的版本和Wi-Fi 6E/7 AP之間的漫遊行為
從未建議在同一覆蓋區域部署支援不同標準和/或頻段的AP,特別是如果以「鹽和胡椒」方式(即在同一區域中混合)安裝不同代的AP。
雖然無線控制器可以處理一組多個AP型號的操作(例如,動態通道分配、傳輸功率控制、PMK快取分配等),但在不同標準和頻帶之間移動的客戶端有時不能正確處理這些轉換,並且可能會遇到漫遊問題。
此外,Wi-Fi 6E/7 AP支援WPA3的GCMP256密碼,但某些Wi-Fi 6和更早的AP型號並非總是如此。對於需要AES(CCMP128)和GCMP256密碼的密碼/WPA3 — 個人及增強型開放/OWE SSID,某些Wi-Fi 6 AP(例如9105、9115和9120系列以及802.11ac Wave 2 x800系列AP)不支援GCMP256且只能提供AES(CCMP) 128),用於關聯客戶端,包括支援Wi-Fi 6E/7的客戶端。如果這些Wi-Fi 6E/7客戶端需要在支援GCMP256的相鄰Wi-Fi 6E/7 AP之間漫遊,它們必須完成新的關聯,因為透明漫遊不支援在AES(CCMP128)和GCMP256之間重新協商密碼。此外,AP在同一區域提供不同功能通常不是最佳選擇:這樣的部署不允許客戶端在移動時可靠地使用這些功能,並且可能會導致粘滯或斷開。
雖然此場景屬於角落,但請記住,在WLAN上配置GCMP256密碼後,可能無法在9105/9115/9120和9130/9124/916x/917x AP之間漫遊Wi-Fi 6E/7客戶端,因為後一個系列支援GCMP256,而前一個系列不支援。
6 GHz上40 MHz或更高的通道寬度也會導致支援6 GHz的客戶端粘性,這可能會拒絕在其他頻段上重新關聯。這是不在同一漫遊區域中混合使用6 GHz功能的AP和非6 GHz功能的AP的另一個原因。
在全球啟用Wi-Fi 7
在IOS XE上全域性啟用Wi-Fi 7
當安裝或升級到支援Wi-Fi 7的IOS XE版本時,預設情況下全域性禁用對Wi-Fi 7的支援。
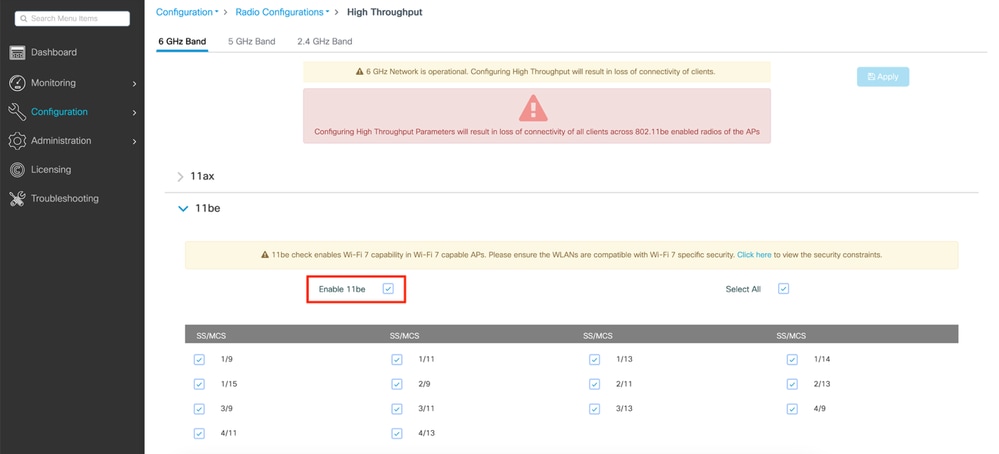
要啟用它,我們需要導航到每個2.4/5/6 GHz頻段的High Throughput配置選單,然後選中框以啟用11be。

或者,在終端配置模式下通過SSH或控制檯運行以下三個命令:
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
如警告說明所述,在嘗試修改這些設定時,更改802.11be支援的狀態會導致Wi-Fi 7 AP無線電上的所有客戶端短暫失去連線。如果您要執行MLO(這意味著客戶端同時連線到多個頻段),則需要在您希望客戶端連線的所有頻段上啟用11be。不必啟用所有頻段,但僅建議用於效能。
在Cisco Meraki控制面板上全域性啟用Wi-Fi 7
首次向Cisco Meraki控制面板網路新增支援Wi-Fi 7的AP(例如CW9178I或CW9176I/D1)時,在其預設RF配置檔案中啟用對802.11be操作的支援。
要啟用它,請導航至無線>無線電設定,按一下RF配置檔案頁籤,然後選擇分配給AP的配置檔案(室內AP的預設值為「基本室內配置檔案」)。
在General 一節中,啟用802.11be (on),如下螢幕截圖所示:
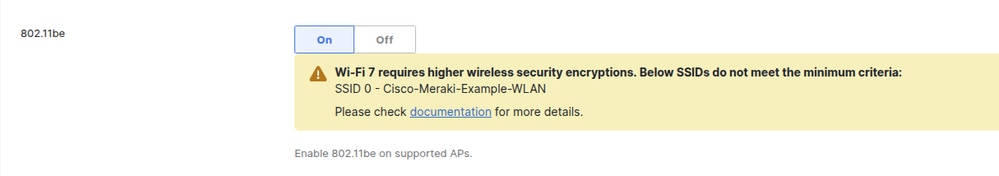
如果配置了一個或多個WLAN的安全設定低於Wi-Fi 7規範要求的安全設定,控制面板將顯示警報橫幅,如下所示。
雖然控制面板允許儲存配置,但標籤的SSID上不會啟用Wi-Fi 7,直到它們符合Wi-Fi 7要求。
截至本文撰寫,要啟用韌體版本MR 31.1.x及更高版本的Wi-Fi 7,網路中啟用的所有WLAN必須滿足Wi-Fi 7規範要求(此行為將在未來版本的韌體MR 32.1.x中更改)。
一旦SSID配置滿足Wi-Fi 7最低標準,標語即消失。
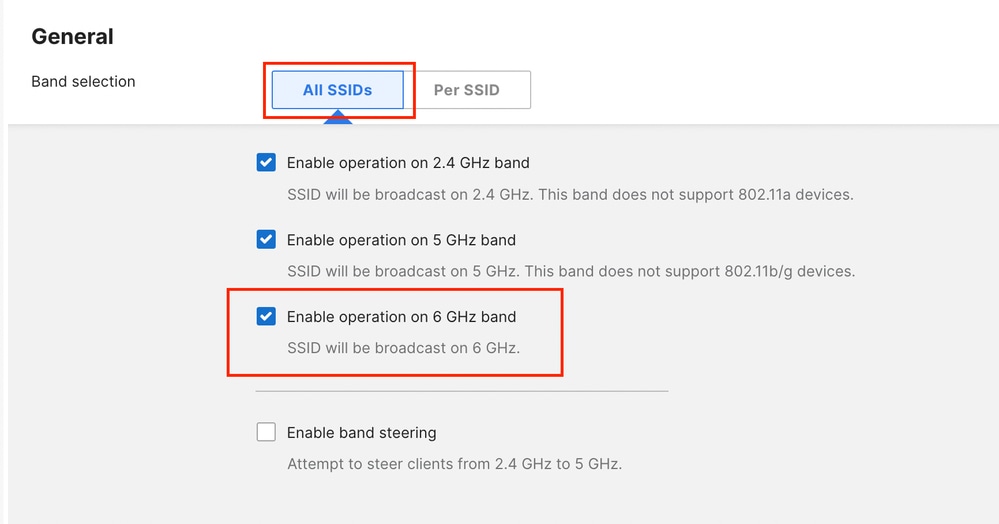
在同一個RF配置檔案中,確保在AP上啟用6 GHz操作。
這可以針對所有SSID進行批次操作,也可以針對單個SSID進行。
請注意,頻段控制僅在2.4和5 GHz之間可用。
為所有SSID啟用6 GHz的示例。
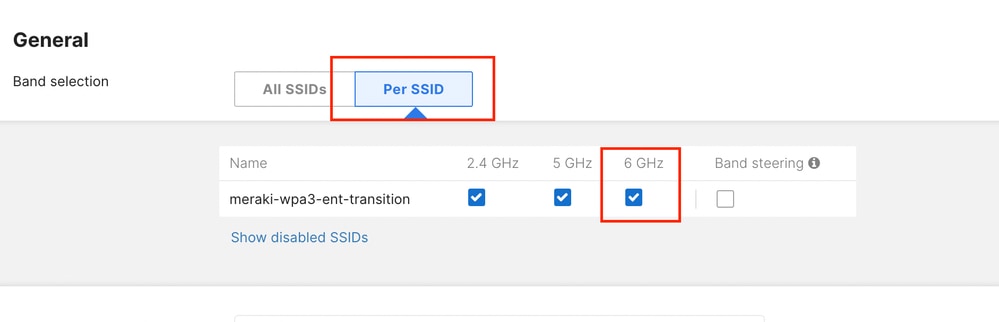
單SSID的6 GHz啟用示例。
使用案例
802.1X/WPA3 — 企業網路
IOS XE上的WPA3 — 企業配置
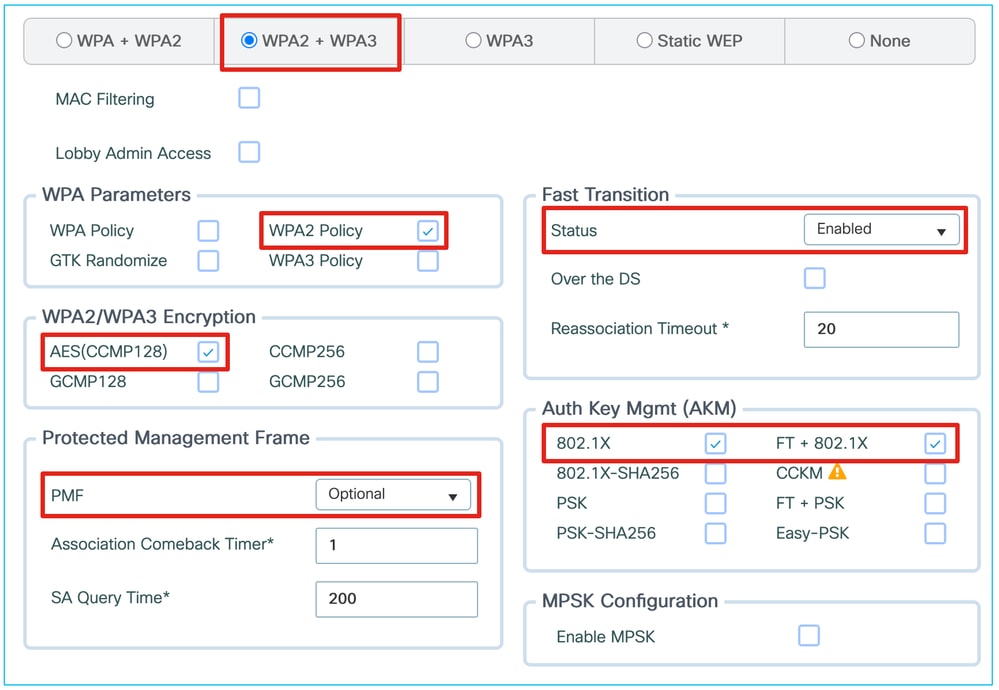
基於具有802.1X身份驗證的WPA2/3的企業WLAN最容易遷移到6 GHz。
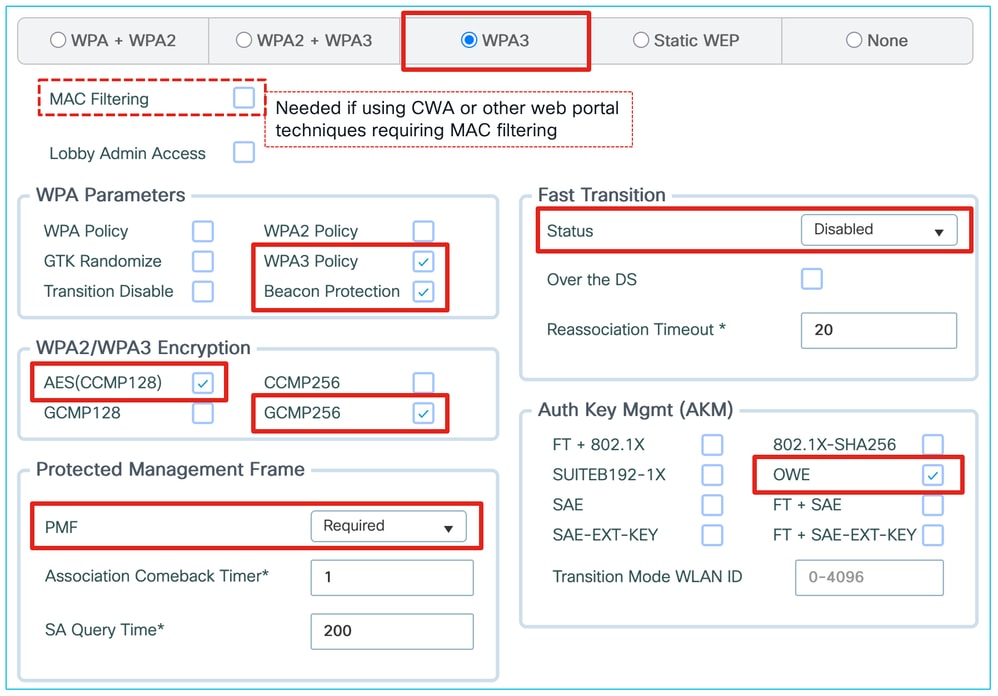
為6 GHz啟用802.1X SSID需要啟用PMF支援(即使它是可選的),以及802.1X-SHA256和/或FT + 802.1X AKM(兩者均符合WPA3)。
我們可以繼續在同一個WLAN上為標準802.1X(SHA1)提供WPA2,該無線區域網僅在5 GHz頻段上通告。
支援Wi-Fi 7需要啟用信標保護;WPA2 802.1X(SHA1)可以作為向後相容選項保留在WLAN上。
啟用AES128和GCMP256,將PMF設定為可選,並允許如常規802.1X等WPA2 AKM,這有可能支援許多裝置的相容性。但是,這給客戶提供了許多選擇。如果客戶端通告Wi-Fi 7支援,但選擇了不符合Wi-Fi 7的安全配置,AP必須將其拒絕,這會導致相容性問題。
但是,IOS XE 17.18.2及更低版本不支援企業SSID的GCMP256。主要建議是為主要運行Windows 11筆記型電腦的企業環境保留此使用案例。
運行17.18.3或更高版本時,您可以啟用GCMP256並正確支援更廣泛的流動裝置類別(如果SSID聲稱是Wi-Fi 7,但僅支援AES128,則某些客戶端會拒絕連線)。
Meraki雲控制面板支援GCMP256,並要求其在SSID上啟用Wi-Fi 7。雖然Wi-Fi 7客戶端可能僅支援AES128,但經過認證的Wi-Fi 7 AP必須同時提供AES128和GCMP256。
從具有以下L2安全設定的典型WPA2 SSID:
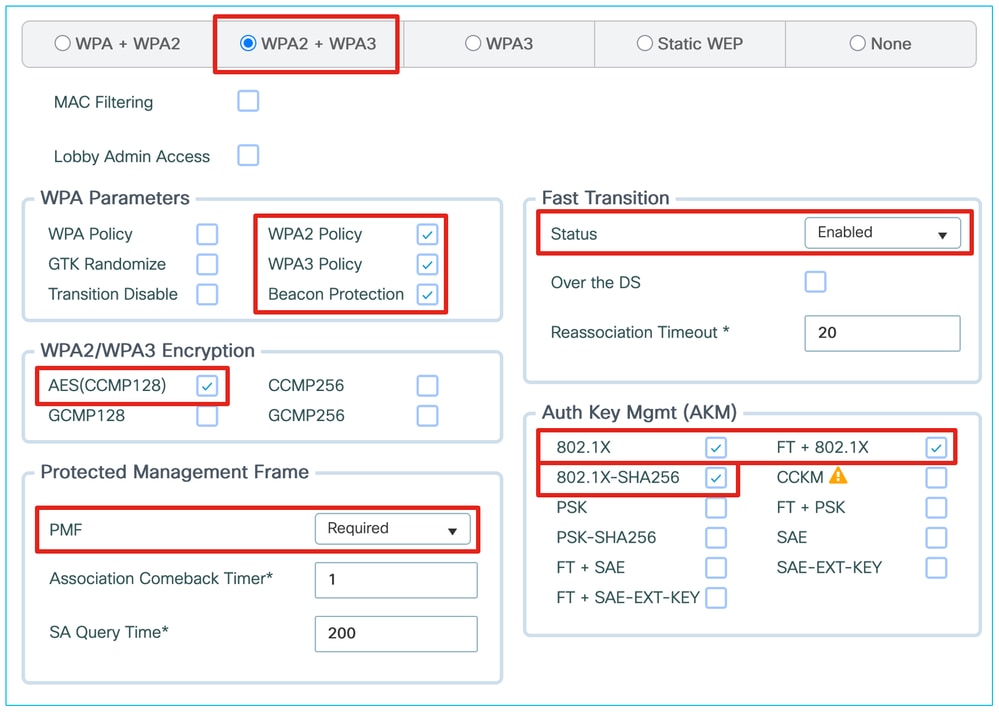
我們可以遷移WPA3、6 GHz和部分Wi-Fi 7支援的配置,如下所示:
最後一個螢幕捕獲缺少GCMP256,無法提供正確的Wi-Fi 7支援。提供這麼多不同的密碼也會導致客戶端相容性問題,因此考慮儘快遷移到採用AES128+GCMP256的完整WPA3 WLAN。
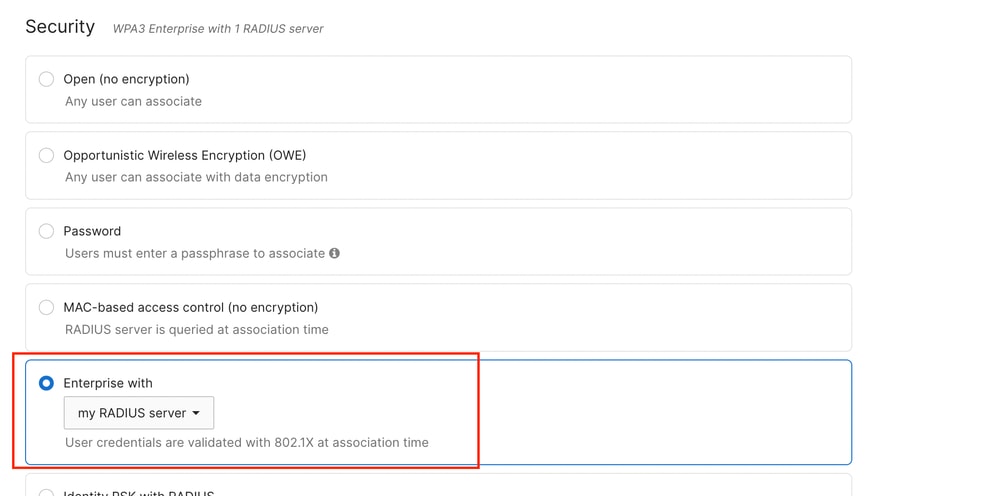
WPA3-Cisco Meraki控制面板上的企業配置
在撰寫本文時,WPA3-Enterprise操作僅適用於外部RADIUS伺服器(也稱為「我的RADIUS伺服器」)。
WPA3-Enterprise不能用於Meraki雲身份驗證。
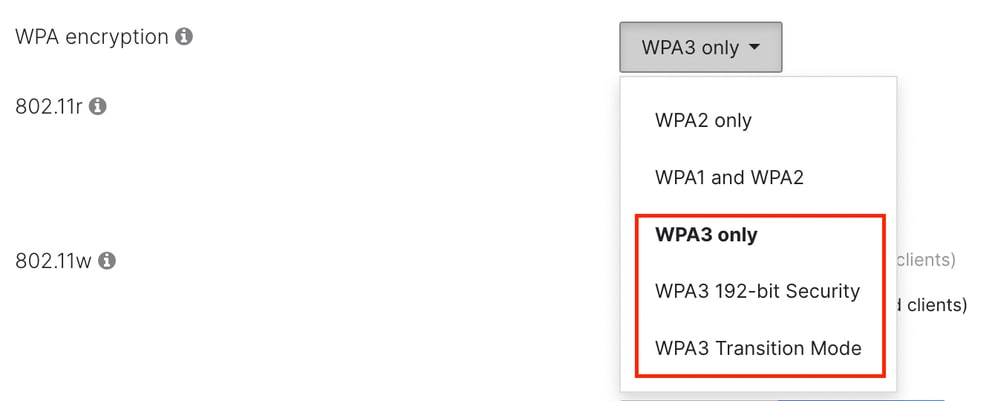
從MR 31.x開始,WPA型別包括:
- 「僅限WPA3」,它使用與WPA2相同的密碼,但需要802.11w(PMF)。
- 'WPA3 192-bit',它僅允許使用帶有密碼TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384、TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384或TLS_DHE_RSA_WITH_AES_256_GCM_SHA384的EAP-TLS-TLS。在RADIUS伺服器上必須設定相同的密碼才能啟用此模式。
- 「WPA3過渡模式」(也稱為混合模式),它允許在WPA3所用的同一WLAN上共存WPA2客戶端。
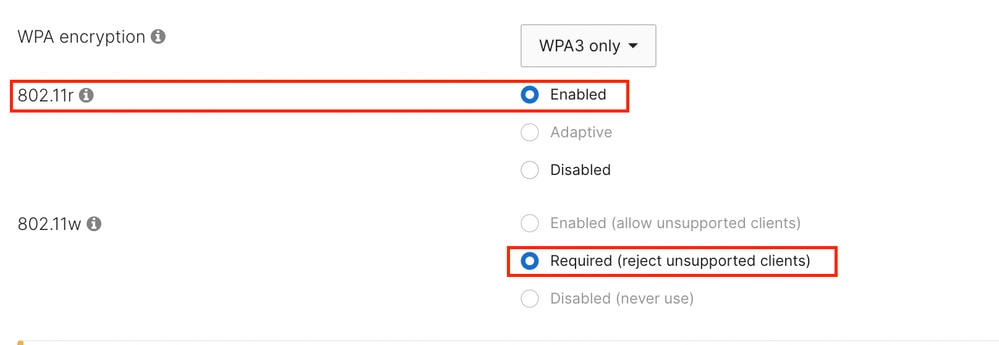
使用「WPA3 only」或「WPA3 192-bit Security」時,PMF對於所有客戶端都是強制性的。
在大多數應用中,建議啟用FT(802.11r)(雖然不是強制性的),以減輕使用外部RADIUS伺服器時漫遊和重新身份驗證延遲的影響。
6 GHz操作需要啟用PMF(802.11w)。
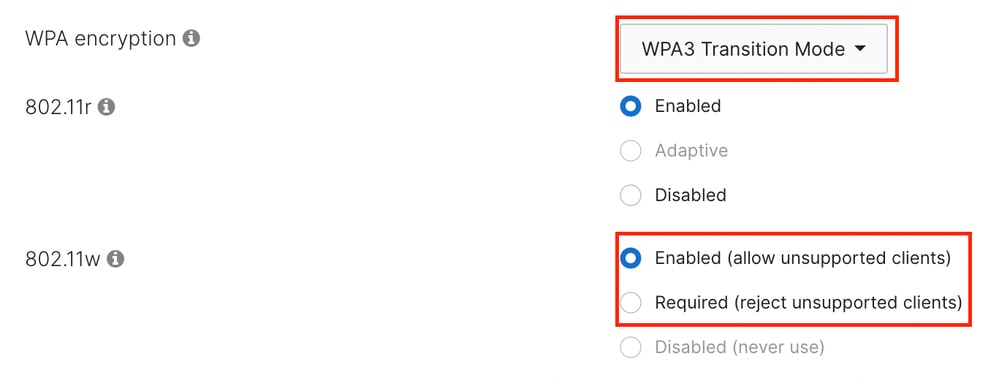
選擇WPA3過渡模式時,所有能夠使用WPA3的客戶端都預設使用PMF。所有在6 GHz上運行的客戶端都使用WPA3。
在此模式下,您可以選擇使用WPA2的舊版客戶端是否必須使用PMF(需要802.11w ),或者該功能是否可選(啟用802.11w )。
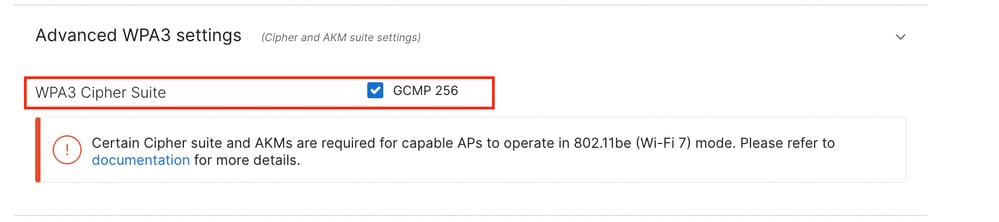
無論WPA3選擇如何,Cisco Meraki AP都要求啟用GCMP 256密碼套件才能在Wi-Fi 7模式下運行。
此外,當AP在Wi-Fi 7模式下運行時,預設情況下在2.4、5和6 GHz上啟用信標保護。
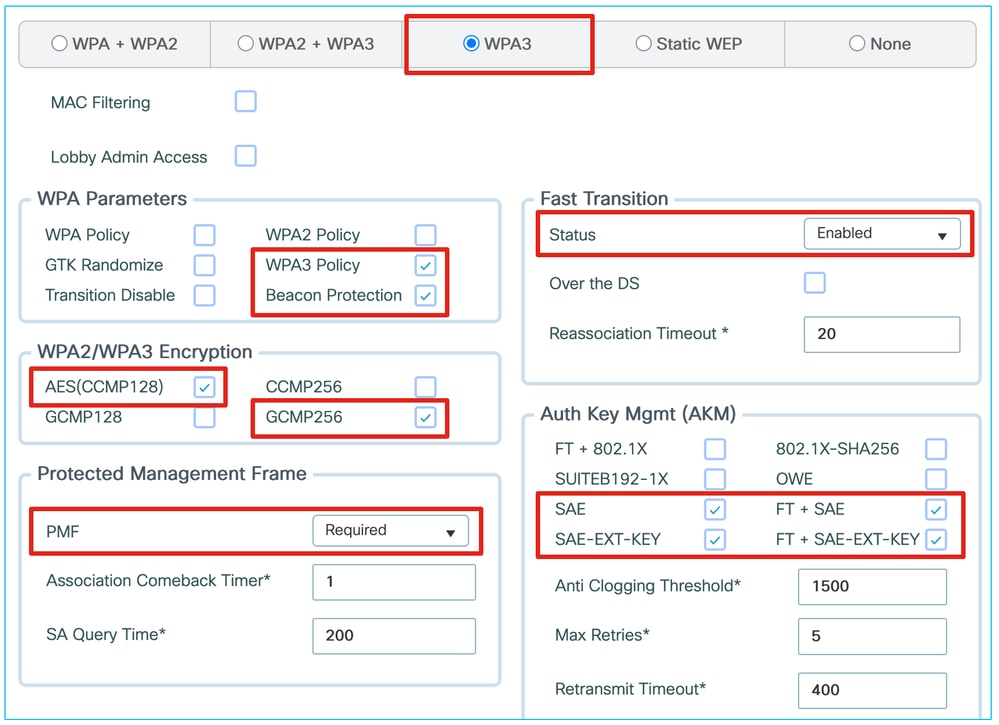
密碼短語/WPA3 — 個人/IoT網路
為6 GHz啟用密碼短語SSID(最多支援Wi-Fi 6E)非常簡單,並且如果需要,需要SAE和/或FT + SAE,以及其他WPA2 PSK AKM。但是,對於Wi-Fi 7支援,認證要求新增SAE-EXT-KEY和/或FT + SAE-EXT-KEY AKM以及GCMP256密碼。
除了上述四個SAE AKM之外,Cisco IOS XE 17.18.1及更高版本還允許您配置WPA2-PSK。但是,即使標準支援配置,這也會向實施不佳的客戶端驅動程式提供過多的AKM。我們建議在實踐中驗證您的WPA2客戶端是否可以處理WLAN上啟用的所有AKM。在這種情況下,使用WPA2連線的客戶端不能使用MLO或Wi-Fi 7,但使用SAE-EXT連線的客戶端可以。WLAN本身仍會通告Wi-Fi 7和MLO功能。
在這種情況下,我們可以使用SAE、FT + SAE、SAE-EXT-KEY和FT + SAE-EXT-KEY配置專用僅WPA3的SSID,為更近的Wi-Fi 6E和Wi-Fi 7客戶端提供AES(CCMP128)和GCMP256密碼。
在所有這些情況下,我們強烈建議使用SAE時啟用FT。SAE幀交換會消耗更多的資源,比WPA2 PSK四次握手所需的時間更長。
一些裝置製造商,如蘋果,期望在使用SAE時啟用FT,如果FT不可用,其裝置可能會拒絕連線。
IOS XE上的WPA3-SAE配置
附註:如果在WLAN上啟用(FT +)SAE,並且Wi-Fi 7客戶端嘗試與其關聯而不是(FT +)SAE-EXT-KEY,則會拒絕該請求。只要(FT +)也啟用SAE-EXT-KEY,Wi-Fi 7客戶端必須使用後一個AKM,因此不會出現此問題。
雖然除了僅WPA3的WLAN外還使用傳統PSK的WLAN會增加SSID的總數,但我們仍可以在一個SSID上保持最大相容性。我們還可以禁用可能影響相容性的高級功能,這在許多IoT場景中會有所幫助,同時通過其他SSID為較新的裝置提供最大的功能和效能。如果您部署了較舊或更敏感的IoT裝置,這可以成為首選方法。如果您沒有IoT裝置,則使用單一過渡模式WLAN會更有效,因為您只通告一個SSID。
Cisco Meraki控制面板上的WPA3-SAE配置
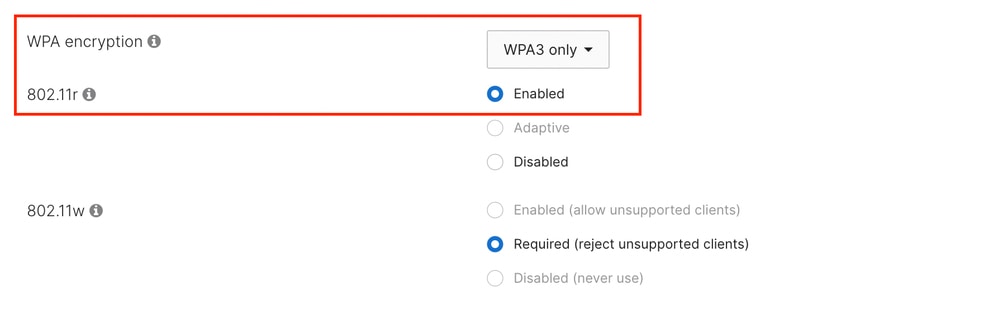
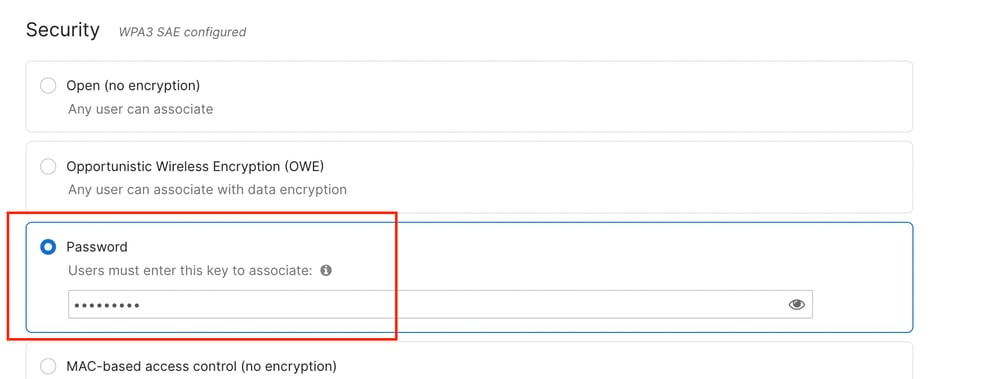
對於韌體MR 30.x,唯一支援的WPA型別為「僅WPA3」,控制面板不允許您選擇其他方法。
在此配置中,PMF是必需的,而使用SAE時,FT(802.11r)的啟用效果更好。
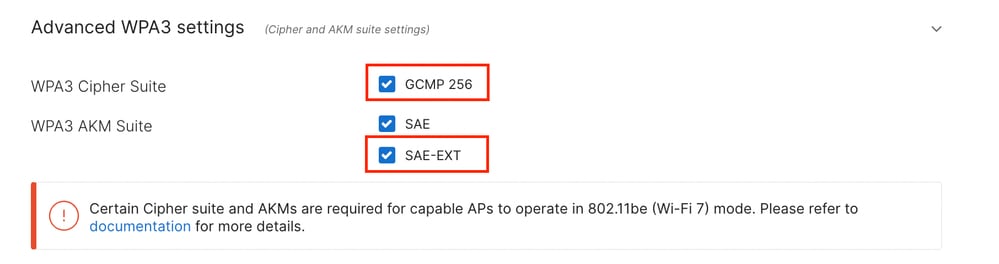
要允許Wi-Fi 7操作,在配置SSID時必須啟用GCMP 256密碼套件和SAE-EXT AKM套件。
預設情況下禁用這些設定,並且可以在「高級WPA3設定」下啟用。
寫本文時,網路中啟用的所有WLAN都必須滿足Wi-Fi 7規範要求,才能在韌體版本MR31.1.x及更高版本上啟用。
這意味著按照前面所述配置的Wi-Fi 7 SSID不能與使用WPA2-Personal或WPA3-SAE過渡模式的其他SSID共存。
如果在儀表板網路中配置了WPA2-Personal SSID,則所有Wi-Fi 7 AP都將恢復為Wi-Fi 6E操作。
此行為在未來的韌體MR 32.1.x版本中更改。
開放/增強型開放/OWE/訪客網路
訪客網路有多種形式。通常,它們不需要802.1X憑證或密碼來連線,可能包括需要憑證或代碼的啟動顯示頁面或輸入網站。這通常通過開放式SSID以及本地或外部訪客門戶解決方案來處理。但是,在6 GHz上或用於Wi-Fi 7支援時,不允許使用具有開放安全(無加密)的SSID。
保守的方法是最多將訪客網路專用於5 GHz頻段和Wi-Fi 6。這保留了6 GHz頻段供公司裝置使用,降低了複雜性,並提供了最大的相容性,但是它不提供Wi-Fi 6E/7效能。
雖然增強型開放是一種強大的安全方法,可在保留開放體驗的同時提供隱私保護(終端使用者不需要輸入802.1X憑證或密碼),但終端支援仍受到限制。一些客戶仍不支援它,即便他們支援,這種體驗也並非總是順暢的:當連線安全時,裝置可能顯示連線是不安全的,或者即使不需要OWE的口令,裝置也可能顯示連線為受密碼保護。由於訪客網路應與所有非託管訪客裝置配合使用,因此僅提供增強型開放SSID可能為時過早。我們建議通過單獨的SSID提供這兩種選項:5 GHz上使用開放式SSID,5 GHz和6 GHz上使用啟用OWE的SSID,二者均使用相同的捕獲型入口(如果需要)。這兩個網路必須使用不同的SSID名稱,因為根據802.11標準,SSID名稱標識客戶端可以無縫漫遊的所有BSS。因此,使用具有不同安全設定的同一SSID名稱是無效和危險的。Wi-Fi 6E、6 GHz(即使軟體可能仍然允許)或Wi-Fi 7不支援過渡模式,因此不建議使用。OWE仍支援所有門戶重定向技術(內部或外部Web身份驗證、中央Web身份驗證等)。
IOS XE上的OWE配置
要向訪客提供6 GHz服務,我們建議使用增強型開放/OWE(機會無線加密)建立單獨的SSID。 它可以同時提供AES(CCMP128)密碼,以便與客戶端最大相容,最高可相容Wi-Fi 6E,並為支援Wi-Fi 7的客戶端提供GCMP256。
目前,許多移動客戶端為OWE/增強型開放提供部分或不那麼使用者友好的支援。與您的客戶一起測試以衡量支援。
有兩個獨立的訪客WLAN(一個開放和一個增強型OWE/開放)可以是一個解決方案,尤其是當您只在6 GHz上保留OWE安全訪客WLAN而只在5 GHz上保留完全開放的WLAN時。但是,您必須將兩個訪客WLAN分隔為不同的子網;否則,開放式WLAN會提供對相同子網的非加密訪問,從而抵消安全WLAN的安全優勢。
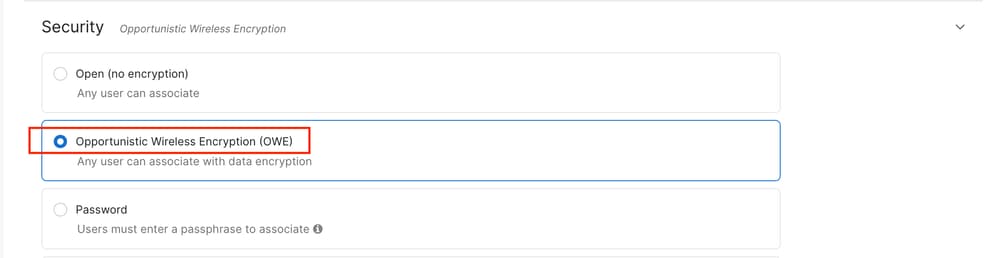
Cisco Meraki控制面板上的OWE配置
與IOS XE一樣,我們建議使用在6 GHz上運行的增強型開放/OWE建立單獨的訪客SSID。
在Cisco Meraki控制面板的Wireless > Access Control下,通過選擇「Opportitional Wireless Encryption(OWE)」作為安全方法配置此功能。
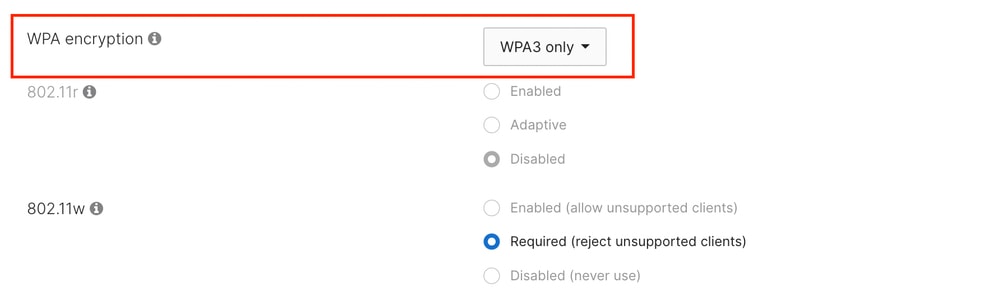
運行韌體至MR31時,唯一支援的WPA型別為「僅WPA3」,控制面板不允許您選擇其他方法。
PMF在此配置中是必需的,而FT(802.11r)不能啟用。
請注意,標籤「WPA3 only」具有誤導性,因為OWE不是WPA3標準的一部分;但是,此配置是指沒有轉換模式的OWE。
OWE轉換模式在未來的MR 32.1.x版本中可用。
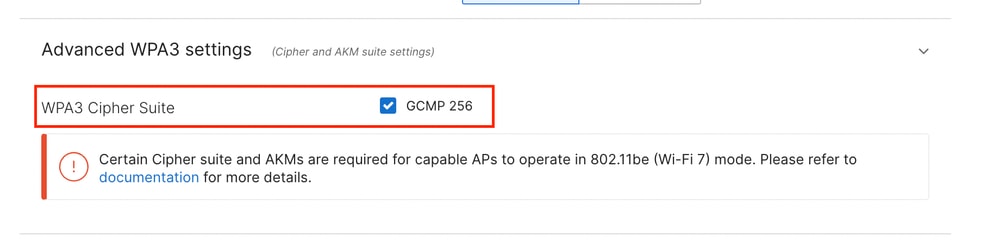
預設情況下,AES(CCMP128)密碼已啟用,以便最大相容至Wi-Fi 6E客戶端。
GCMP256可與CCMP128一起啟用,以符合Wi-Fi 7要求。
其他WPA3和相關選項
雖然WPA3選項在《WPA3部署指南》中進行了最詳細的描述和介紹,但本節介紹一些與6 GHz和Wi-Fi 7支援特別相關的WPA3額外建議。
信標保護
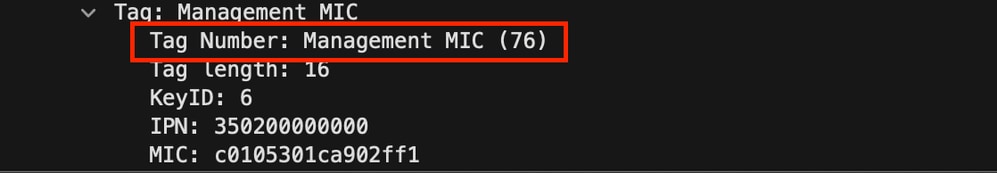
此功能解決了攻擊者可以傳輸模擬合法接入點的信標並修改欄位以更改已關聯客戶端的安全性或其他設定的漏洞。信標保護為用作簽名的信標新增一個資訊元素(管理MIC),證明合法接入點傳送了信標並且它未被篡改。只有具有WPA3加密金鑰的關聯客戶端才能驗證信標的合法性;探測客戶端無法對其進行驗證。不支援該附加資訊元素的客戶端(即非Wi-Fi 7客戶端)只能忽略該元素,通常不會導致相容性問題,除非客戶端的驅動程式程式設計不佳。
在17.18之後,如果您的WLAN符合Wi-Fi 7,則自動啟用信標保護元素,而不管您是否啟用信標保護覈取方塊。
此螢幕截圖顯示管理MIC資訊元素內容的示例:
GCMP256
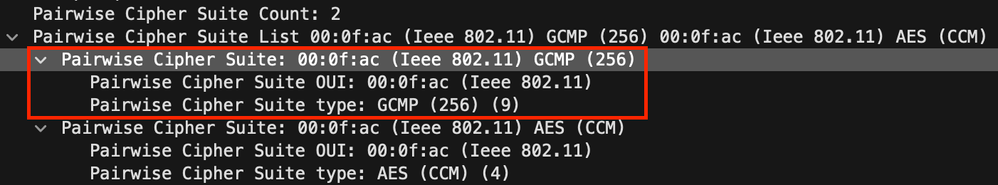
在Wi-Fi 7認證之前,大多數客戶端都實施AES(CCMP128)密碼加密。CCMP256和GCMP256是與SUITE-B 802.1X AKM相關的特定變體。雖然市場上的某些早期的Wi-Fi 7客戶端聲稱支援Wi-Fi 7,但它們並不總是實施GCMP256加密。當Wi-Fi 7 AP實施標準並阻止沒有適當GCMP256支援的客戶端進行連線時,這可能會成為一個問題。
啟用GCMP256後,WLAN信標幀中的強健安全網路元素(RSNE)會通告Pairwise密碼套件清單中的功能,如下所示。
疑難排解和驗證
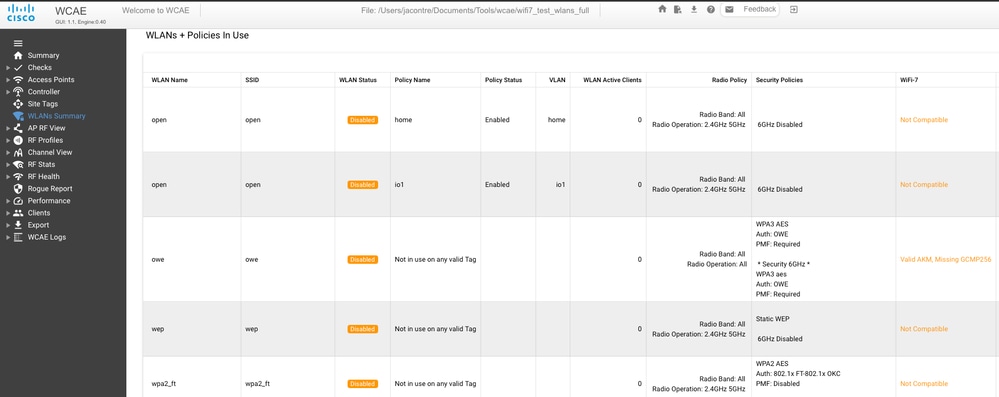
最新版本的Wireless Configuration Analyzer Express(https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/)提供Wi-Fi 7就緒檢查,根據前面提到的所有Wi-Fi 7要求評估您的9800配置。
如果您仍不確定您的配置是否為Wi-Fi 7就緒,則WCAE會確定問題所在。
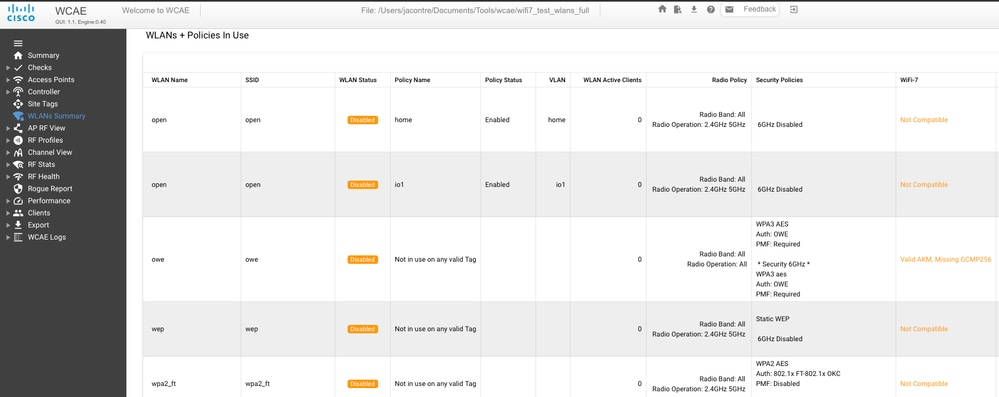
故障排除核對表
- Web UI(在R32或17.18.2及更高版本中)會告訴您您的WLAN是否符合Wi-Fi 7標準。使用此文檔驗證安全設定是否合規。
- 確保客戶端支援Wi-Fi 7。Windows筆記型電腦至少需要Windows 11 24H2。確保無線介面卡驅動程式是最新的。
- Windows中的「netsh wlan show drivers」命令在列出無線介面卡的功能和驗證其狀態時非常有用。
- 對於筆記型電腦,請轉至介面卡設定並驗證介面卡是否已啟用11be模式。許多最初隨11一起提供的介面卡被禁用,並作為11ax運行,以實現相容性。
- 如果有疑問,請執行無線資料包捕獲,以驗證:
- AP正在信標中廣播EHT資訊元素。可以使用任何監聽器擷取此檔案;它不需要支援Wi-Fi 7,因為信標以舊速率傳送。
- 如果AP正確廣播了EHT,則客戶端必須在其關聯請求中傳送EHT元素。如果沒有,則客戶端認為與Wi-Fi 7相容的AP安全設定或在介面卡屬性中禁用了802.11be。
參考資料
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
10.0 |
22-Jul-2026
|
更新不支援GCMP256的AP清單 |
9.0 |
12-May-2026
|
已更新GCMP256 17.18.3更改 |
8.0 |
05-Mar-2026
|
已更新訪客SSID部分 |
7.0 |
17-Feb-2026
|
在6GHz上,圍繞txpower改寫了一個句子 |
6.0 |
16-Jan-2026
|
根據最新反饋更新建議 |
5.0 |
13-Aug-2025
|
再次為17.18.1更新 |
4.0 |
04-Jul-2025
|
暫時刪除17.18部分(直到軟體發佈),並修復了根據WPA規範3.5在wifi7 SSID上現在接受WPA2-PSK的事實 |
3.0 |
01-Jul-2025
|
新增了CX設計手冊圖章 |
2.0 |
25-Jun-2025
|
已新增Meraki內容 |
1.0 |
26-May-2025
|
初始版本 |

 意見
