PAN 到 多云防御的迁移工作流程

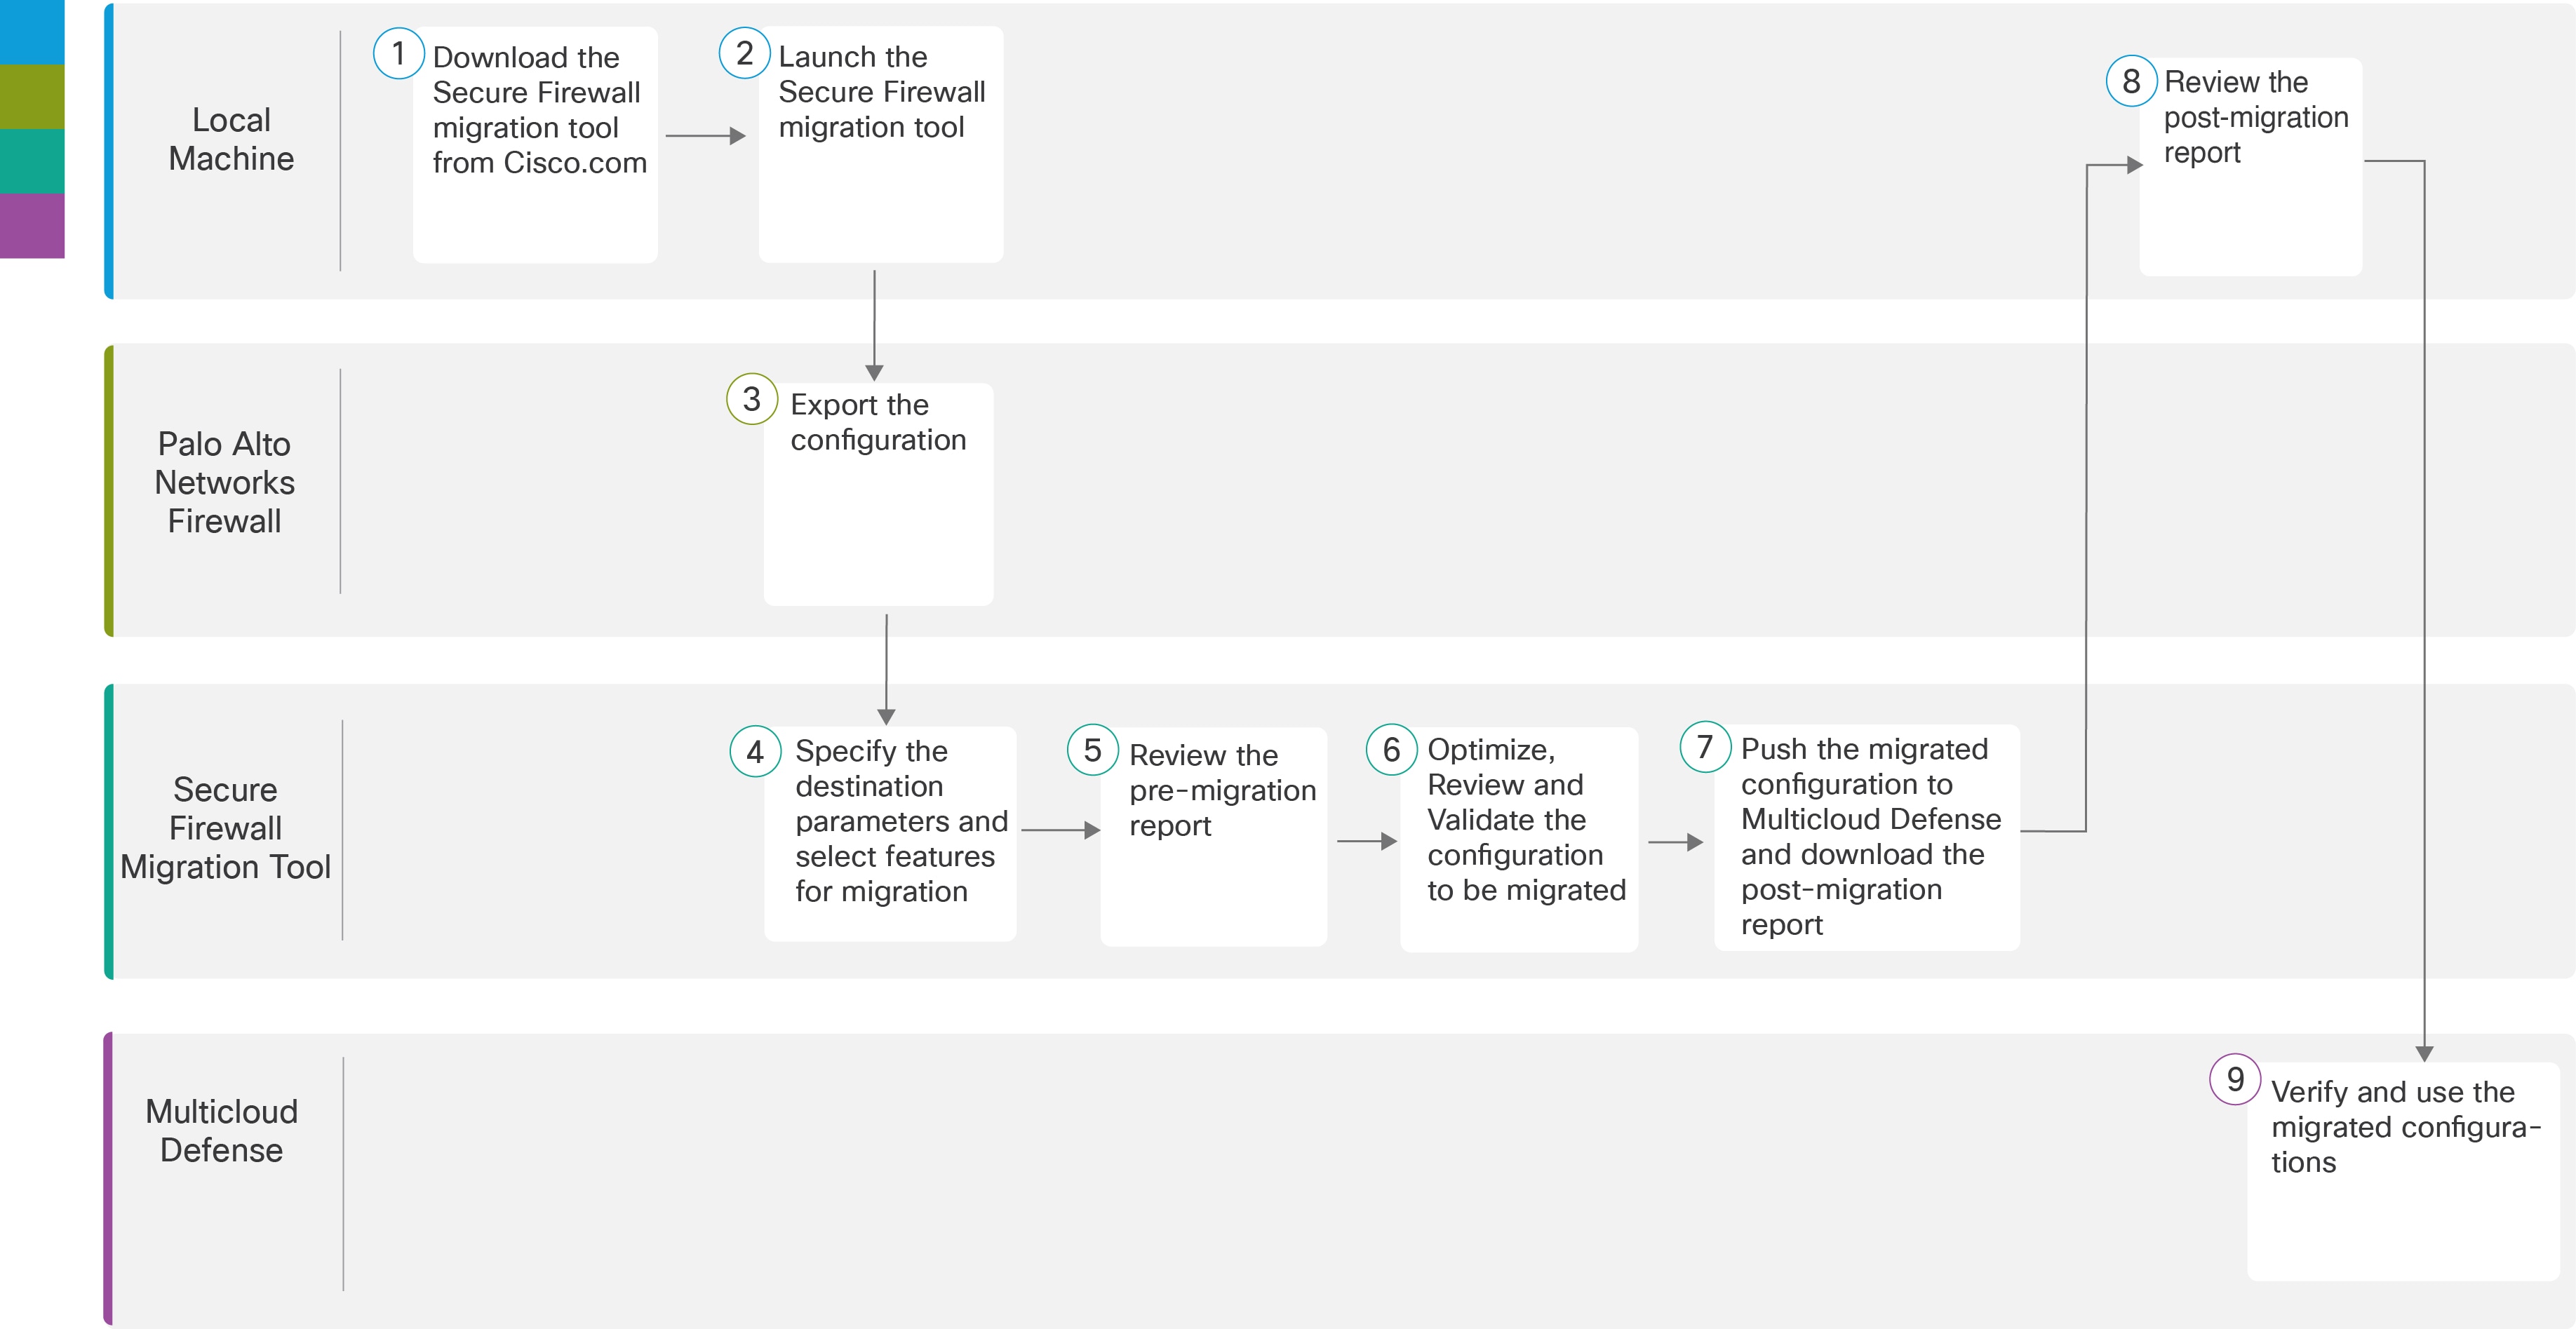
端到端程序

工作空间

步骤

本地计算机

从 Cisco.com 下载最新版本的 Cisco Secure Firewall 迁移工具。

有关详细步骤,请参阅从 Cisco.com 下载 Cisco Secure Firewall 迁移工具。

本地计算机

在本地计算机中,双击从 Cisco.com 下载的应用程序文件来启动 Cisco Secure Firewall 迁移工具。

Palo Alto Networks 防火墙

导出配置文件:要从 Palo Alto Networks 防火墙导出配置,请参阅从 Palo Alto Networks 防火墙导出配置。

Cisco Secure Firewall 迁移工具

在此步骤中,您可以指定多云防御的目标参数。有关详细步骤,请参阅 为 多云防御指定目标参数。

Cisco Secure Firewall 迁移工具

导航到下载迁移前报告的位置并查看报告。有关详细步骤,请参阅 查看迁移前报告。

Cisco Secure Firewall 迁移工具

优化并仔细检查配置并验证其是否正确。有关详细步骤,请参阅 优化、检查和验证要迁移的配置。

Cisco Secure Firewall 迁移工具

迁移过程中的这一步骤会将迁移的配置发送到多云防御,并允许您下载迁移后报告。有关详细步骤,请参阅 推送配置到多云防御。

本地计算机

导航到下载迁移后报告的位置并查看报告。有关详细步骤,请参阅 查看迁移后报告并完成迁移。

多云防御

验证迁移的配置,并根据需要在配置网关时使用这些配置。

迁移的前提条件

在迁移 PAN 配置之前,请执行以下活动:

从 Cisco.com 下载 Cisco Secure Firewall 迁移工具

开始之前

您必须拥有 Windows 10 64 位或者 macOS 10.13 或更高版本的计算机,并通过互联网连接至 Cisco.com。

如果您想使用安全云控制上托管的迁移工具的云版本,请跳至步骤 4。

过程


步骤 1

在您的计算机上,为 Cisco Secure Firewall 迁移工具创建一个文件夹。

建议您不要在此文件夹中存储任何其他文件。当 Cisco Secure Firewall 迁移工具启动时,它会将日志、资源和所有其他文件置于此文件夹中。

注

 
每当您下载最新版本的 Cisco Secure Firewall 迁移工具时,请确保创建新文件夹,而不使用现有文件夹。

步骤 2

浏览到 https://software.cisco.com/download/home/286306503/type,然后点击防火墙迁移工具 (Firewall Migration Tool)。

上面的链接会引导您进入防火墙 NGFW Virtual 下面的 Cisco Secure Firewall 迁移工具。您还可以从 威胁防御 设备下载区域中下载 Cisco Secure Firewall 迁移工具。

步骤 3

将 Cisco Secure Firewall 迁移工具的最新版本下载到您创建的文件夹中。

确保下载适用于 Windows 或 macOS 计算机的 Cisco Secure Firewall 迁移工具的相应可执行文件。

步骤 4

如果您是 安全云控制 用户并希望使用其上托管的迁移工具,请登录您的 安全云控制 租户,然后在左侧窗格中导航至 管理 (Administration) > 迁移 (Migration) > 防火墙迁移工具 (Firewall Migration Tool) 以创建迁移实例。


运行迁移

启动 Cisco Secure Firewall 迁移工具

只有在使用桌面版本的 Cisco Secure Firewall 迁移工具时此任务才适用。如果您使用的是 安全云控制 上托管的迁移工具的云版本,请跳至 从 Palo Alto Networks 防火墙导出配置 。


注


当您启动 Cisco Secure Firewall 迁移工具的桌面版本时,会在单独的窗口中打开控制台。进行迁移时,控制台会显示 Cisco Secure Firewall 迁移工具中的当前步骤的进度。如果控制台未显示在屏幕上,则它最有可能隐藏在 Cisco Secure Firewall 迁移工具后。

开始之前

过程


步骤 1

在您的计算机上,导航至已在其中下载 Cisco Secure Firewall 迁移工具的文件夹。

步骤 2

执行以下操作之一:

  • 在您的 Windows 计算机上,双击 Cisco Secure Firewall 迁移工具可执行文件,在 Google Chrome 浏览器中启动它。

    如果出现提示,请点击是 (Yes),以允许 Cisco Secure Firewall 迁移工具对您的系统作出更改。

    注


    确保在浏览器中禁用所有弹出窗口阻止程序,因为它们可能阻止显示登录弹出窗口。

    Cisco Secure Firewall 迁移工具会创建所有相关文件并将文件存储在其驻留的文件夹中,包括日志和资源文件夹。

  • 在 Mac 上,将 Cisco Secure Firewall 迁移工具 *.command 文件移动到所需文件夹,启动终端应用,浏览到安装防火墙迁移工具的文件夹并运行以下命令:

    # chmod 750 Firewall_Migration_Tool-version_number.command

    # ./Firewall_Migration_Tool-version_number.command

    Cisco Secure Firewall 迁移工具会创建所有相关文件并将文件存储在其驻留的文件夹中,包括日志和资源文件夹。

    提示

     
    当您尝试打开 Cisco Secure Firewall 迁移工具时,因为没有可识别的开发人员在 Apple 中注册 Cisco Secure Firewall 迁移工具,系统会显示警告对话框。有关无法识别的开发人员打开应用的信息,请参阅无法识别的开发人员打开应用。

    注


    使用 MAC 终端 zip 方法。

步骤 3

在最终用户许可协议 (End User License Agreement) 页面上,如果要与思科共享遥测信息,请点击我同意与思科成功网络共享数据 (I agree to share data with Cisco Success Network),否则请点击我稍后再执行 (I'll do later)。

当您同意将统计信息发送到思科成功网络时,系统会提示您使用 Cisco.com 帐户登录。如果您选择不向思科成功网络发送统计信息,则使用本地凭证登录 Cisco Secure Firewall 迁移工具。

步骤 4

在 Cisco Secure Firewall 迁移工具的登录页面上,执行以下操作之一:

  • 要与思科成功网络共享统计信息,请点击使用 CCO 登录 (Login with CCO) 链接,用您的单点登录凭证登录您的 Cisco.com 帐户。如果您没有 Cisco.com 帐户,请在 Cisco.com 登录页面上创建帐户。

    如果您已使用 Cisco.com 帐户登录,请继续执行步骤 8。

  • 如果您在没有互联网访问权限的气隙网络中部署了防火墙,请联系思科技术支持中心以接收使用管理员凭证的内部版本。请注意,此版本不会向思科发送使用情况统计信息,并且思科技术支持中心可以为您提供凭证。

步骤 5

在重置密码页面上,输入您的旧密码、新密码,然后确认新密码。

新密码必须包含 8 个或更多字符,并且必须包含大写和小写字母、数字和特殊字符。

步骤 6

点击重置 (Reset)。

步骤 7

使用新密码登录。

注

 
如果忘记了密码,请从 <migration_tool_folder> 中删除所有现有数据并重新安装 Cisco Secure Firewall 迁移工具。

步骤 8

查看迁移前核对表并确保您已完成所有列出的项目。

如果您未完成该核对表中的一个或多个项目,请完成所有项目,然后再继续。

步骤 9

点击新迁移 (New Migration)。

步骤 10

在软件更新检查 (Software Update Check) 屏幕上,如果您不确定自己是否正在运行 Cisco Secure Firewall 迁移工具的最新版本,请点击 Cisco.com 上的链接以验证版本。

步骤 11

点击继续 (Proceed)。


下一步做什么

您可以继续执行以下步骤:

在 Cisco Secure Firewall 迁移工具中使用演示模式

当您启动 Cisco Secure Firewall 迁移工具并位于 选择源配置 页面时,您可以选择使用 开始迁移开始执行迁移 或进入 演示模式。

演示模式提供使用虚拟设备执行演示迁移的机会,并可视化实际迁移流程的外观。迁移工具会根据您在 源防火墙供应商 下拉列表中所做的选择触发演示模式;您还可以上传配置文件或连接到实时设备并继续迁移。您可以通过选择演示源和目标设备(例如演示 FMC 、演示 FTD 设备以及 多云防御 )来继续执行演示迁移。


小心


选择 演示模式 会清除现有的迁移工作流程(如果有)。如果在 恢复迁移中有活动迁移时使用演示模式,则在使用演示模式后,活动迁移会丢失,需要重新启动。


您还可以下载并验证迁移前报告、映射接口、映射安全区域、映射接口组,像在实际迁移工作流程中一样执行所有其他操作。但是,您只能在验证配置之前执行演示迁移。您无法将配置推送到所选的演示目标设备,因为这只是演示模式。您可以验证验证状态和摘要,然后点击 退出演示模式 以再次转到 选择源配置 页面以开始实际迁移。


注


在演示模式下,您可以利用 Cisco Secure Firewall 迁移工具的整个功能集(推送配置除外),并在执行实际迁移之前试用端到端迁移程序。


从 Palo Alto Networks 防火墙导出配置

可以通过以下方式导出配置文件:

Palo Alto 防火墙的配置文件(并非由 Panorama 管理)

按照以下步骤从网关提取配置:
过程

步骤 1

导航至设备 > 设置 > 操作,然后选择保存指定配置 <file_name.xml>。

步骤 2

点击确定 (Ok)。

步骤 3

导航至设备 (Device) > 设置 (Setup) > 操作 (Operations),然后点击导出指定配置 (Export Named Configuration)。

步骤 4

选择 <file_name.xml> 文件。

步骤 5

点击确定 (Ok)。

步骤 6

选择包含您运行的配置 <file_name.xml> 的 XML 文件,然后点击确定 (Ok) 以导出配置文件。

步骤 7

将导出的文件保存到防火墙外部的一个位置。您可以使用此备份上传到 Cisco Secure Firewall 迁移工具来迁移配置。

步骤 8

(可选)如果在您的 NAT 策略中,目标 NAT 具有相同的源和目标区域,请执行以下步骤:

  1. 从防火墙上的 CLI 运行 show routing route 命令。

  2. 将路由表复制到 .txt 文件。

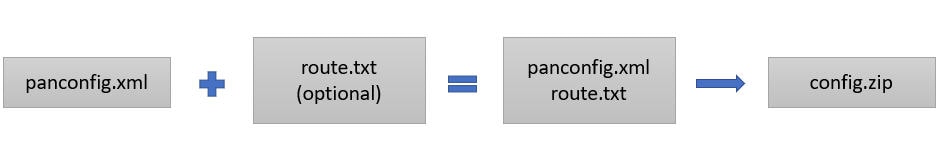
  3. 将 .txt 文件添加到您将从中压缩 .txt 和 .xml 文件以及 panconfig.xml 的文件夹中。

这些步骤对于迁移并非强制性的。如果不执行这些步骤,目标区域将不会在 Cisco Secure Firewall 迁移工具迁移期间映射,并将包括在迁移报告中。

注


使用 show routing route 命令提取路由表详细信息。将提取的输出粘贴到记事本中。


Palo Alto 防火墙的配置文件(由 Panorama 管理)

如果您的设备是由 Panorama 管理的,则必须从网关提取配置。合并 Panorama 配置和网关并提取配置。

在 Cisco Secure Firewall 迁移工具用户界面中,执行以下操作:

开始之前
使用超级用户帐户来登录 Palo Alto 防火墙 Web UI。
过程

步骤 1

导航到设备 (Device) > 支持 (Support) > 技术支持文件 (Tech Support File)。

步骤 2

点击生成技术支持文件 (Generate Tech Support File)。

步骤 3

生成的文件可用后,点击下载技术支持文件 (Download Tech Support File)。

步骤 4

解压缩并解压缩文件,然后导航到路径 \opt\pancfg\mgmt\saved-configs\ 以检索 mapped-running-config.xml 文件。


下一步做什么
压缩导出的文件

压缩导出的文件

导出 Palo Alto 网关防火墙的 panconfig.xml 以及 route.txt (如果您的 NAT 规则具有相同的源区域和目标区域)。

为 多云防御指定目标参数

开始之前

  • 确保您有一个具有多云防御的安全云控制租户已启用。

  • 确保您已购买 多云防御 所需的运营许可证


    注


    您甚至可以在 90 天的免费试用期间迁移配置到 多云防御,因为试用体验提供了付费订用的全部功能。


  • 确保您已获取多云防御的基本 URL 和 安全云控制租户名称。

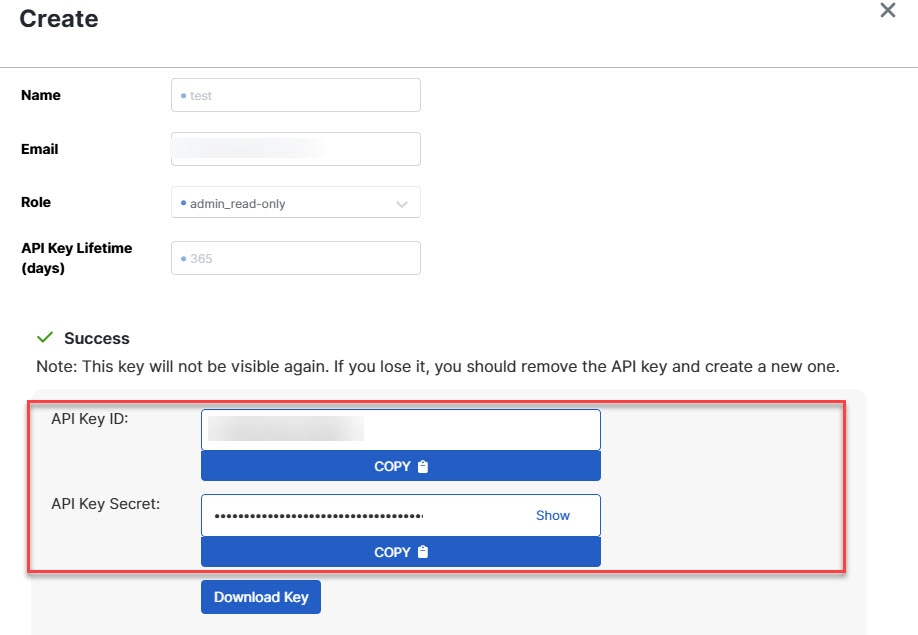
  • 确保您已创建 API 密钥,并且还复制了创建 API 密钥时多云防御生成的 API 密钥 ID 和 API 密钥密码 。请参阅在 多云防御 中创建 API 密钥 了解更多信息。

过程


步骤 1

在 上选择目标 窗口,选择多云防御。

步骤 2

在相应字段中指定以下参数以启用迁移工具和 多云防御之间的连接:

  • 输入基本 URL:这是您连接到 多云防御 控制器时在浏览器上看到的基本 URL。例如,当您在控制器仪表板中时,复制浏览器上的链接,但不包括 /dashboard 部分。URL 看起来像https://xxxx.mcd.apj.cdo.cisco.com

  • 输入租户姓名:您的安全云控制租户的姓名。当您在多云防御窗口中时,从右上角的配置文件下拉菜单中复制它,或者如果您在安全云控制窗口中,则从管理 (Administration) > 常规设置 (General Settings)中复制它。

  • 输入 API 密钥 ID:当您通过导航到系统和大客户 > API 密钥创建 API 密钥时多云防御控制器生成的 API 密钥 ID。指定密钥的名称、您的电子邮件地址、您希望 API 密钥具有的角色以及 API 密钥的有效期以生成密钥。默认密钥有效期设置为 365 天。

  • 输入 API Key 密码:创建 API Key 时多云防御控制器生成的 API Key 密码。

    注


    确保在创建 API 密钥时同时复制 API 密钥 ID和 API 密钥密码。如果您错过复制它们,请删除您创建的 API 密钥,生成一个新的,并确保这次复制它们。

步骤 3

单击“连接”并等待接收“成功收集”消息,该消息确认连接尝试多云防御成功。

步骤 4

通过选择功能,您可以选择要迁移到多云防御的配置。默认情况下,访问控制和仅迁移参考对象复选框默认处于选中状态。

请注意,此迁移不支持源防火墙的其他配置(例如接口和路由)。

步骤 5

点击 继续 并 开始转换。等待迁移工具分析源配置。

步骤 6

查看 Cisco Secure Firewall 迁移工具转换的元素的摘要。

要检查配置文件是否已成功上传和解析,请在继续迁移之前下载并验证迁移前报告。

步骤 7

点击下载报告 (Download Report),并保存迁移前报告 (Pre-Migration Report)。

系统也会在 Resources 文件夹中保存迁移前报告的一个副本(与 Cisco Secure Firewall 迁移工具处于相同的位置)。

步骤 8

点击下一步 (Next)。


查看迁移前报告

如果您在迁移期间错过下载迁移前报告,请使用以下链接进行下载:

迁移前报告下载终端 — http://localhost:8888/api/downloads/pre_migration_summary_html_format


注


您只能在 Cisco Secure Firewall 迁移工具正在运行时下载报告。

过程


步骤 1

导航到下载迁移前报告的位置。

系统也会在 Resources 文件夹中保存迁移前报告的一个副本(与 Cisco Secure Firewall 迁移工具处于相同的位置)。

步骤 2

打开迁移前报告并仔细检查其内容,以确定可能会导致迁移失败的任何问题。

迁移前报告包括以下信息:

  • 可成功迁移到威胁防御的受支持的设备配置元素或多云防御以及为迁移选择的特定功能摘要。

  • 有错误的配置行 - 由于Cisco Secure Firewall 迁移工具无法解析而无法成功迁移的配置元素的的详细信息。 在 配置上更正这些错误,导出新配置文件,将新配置文件上传到 Cisco Secure Firewall 迁移工具,然后再继续。

  • 忽略的配置 - 因为不受 多云防御 或 Cisco Secure Firewall 迁移工具支持而被忽略的 配置的详细信息。Cisco Secure Firewall 迁移工具不会解析这些行。查看这些行,验证 多云防御中是否支持每项功能。如果支持,则计划手动配置这些功能。

步骤 3

如果迁移前报告建议执行纠正操作,请在 接口上完成这些纠正操作,重新导出 配置文件,将更新的配置文件上传,然后再继续。

步骤 4

在您的 配置文件成功上传和解析之后,返回到 Cisco Secure Firewall 迁移工具,然后点击一步 以继续迁移。


优化、检查和验证要迁移的配置

开始之前

“优化、审查和验证配置”页面可让您审查和验证即将迁移到目标多云防御的配置参数。在此步骤中,迁移工具会对照 多云防御 上的现有配置验证配置,并就成功迁移所需执行的更改提出建议,例如关联访问控制规则以及重命名对象以避免目标 多云防御上重复。

验证后,闪烁的选项卡将指示需要在该选项卡上执行操作。

过程


步骤 1

在列出所有 访问控制 列表 (ACL) 条目的访问控制选项卡上,您可以执行以下操作:

  • 点击 优化 ACL ,以便让迁移工具识别所有影子和冗余 ACL,并选择是将它们作为已禁用的 ACL 进行迁移,还是将其排除在迁移之外。

    Cisco Secure Firewall 迁移工具 ACL 优化概述

    Cisco Secure Firewall 迁移工具支持从防火墙规则库中识别和隔离可优化(禁用或删除)的 ACL,而不会影响网络功能。

    ACL 优化支持以下 ACL 类型:

    • 冗余 ACL - 当两个 ACL 具有相同的配置和规则集时,删除非基本 ACL 并不会影响网络。例如,如果任意两个规则允许同一个网络上的 FTP 和 IP 流量,而没有为拒绝访问定义规则,则可以删除第一个规则。

    • 影子 ACL - 第一个 ACL 完全镜像第二个 ACL 的配置。如果两个规则具有相似的流量,则第二个规则不会应用于任何流量,因为它稍后会出现在访问列表中。如果两个规则对流量指定了不同的操作,则您可能需要移动阴影规则或编辑两条规则之一,以便实施所需的策略。例如,对于给定的源或目标,基本规则可能会拒绝 IP 流量,而阴影规则可能会允许 FTP 流量。

    在比较 ACL 优化规则时,Cisco Secure Firewall 迁移工具会使用以下参数:

    • 在优化过程中不会考虑已禁用的 ACL。

    • 源 ACL 将扩展为相应的 ACE(内联值),然后对比以下参数:

      • 源和目标网络

      • 源和目标端口

    点击 下载报告 以查看 ACL 名称以及 Excel 文件中列出的相应冗余和阴影 ACL。使用 详细 ACL 信息 表查看更多 ACL 信息。

    点击“继续”开始优化流程。

  • 对于此表中的每个条目,查看映射并验证它们是否正确。

    迁移的访问策略规则使用 ACL 名称作为前缀,并在后面附加 ACL 规则编号,以便更轻松地映射回到配置文件。例如,如果 ACL 被命名为“inside_access”,则 ACL 中的第一个规则(或 ACE)行将命名为“inside_access_#1”。如果因为 TCP 或 UDP 组合、扩展的服务对象或一些其他原因而必须扩展规则,则 Cisco Secure Firewall 迁移工具会在名称中添加编号的后缀。例如,如果 allow 规则扩展为两个迁移规则,它们命名为“inside_access _#1-1”和“inside_access_#1-2”。

    对于包括不受支持对象的任何规则,Cisco Secure Firewall 迁移工具将“_UNSUPPORTED”后缀附加到名称中。

  • 如果您不想迁移或希望迁移某些处于禁用状态的 ACL,请选中相应行的复选框,点击 迁移,然后选择相关选项。点击 ”选中所有条目“ 复选框以执行批量更改。

步骤 2

在 对象 (Objects) 选项卡上,您可以执行以下操作:

选择以下选项卡并查看映射:

  • 网络对象

  • 端口对象

  • FQDN 对象

  • URL 对象

如果要重命名对象,请选中对象行的复选框,点击 操作,然后选择 重命名。点击 ”选中所有条目“ 复选框以执行批量更改。

步骤 3

完成检查后,点击验证 (Validate)。请注意,需要注意的必填字段会一直闪烁,直到您在其中输入值。只有在填写所有必填字段后, 验证 按钮才会启用。

在验证期间,Cisco Secure Firewall 迁移工具会连接到 多云防御,检查现有对象,然后将这些对象与要迁移的对象列表进行比较。如果 多云防御 中已存在对象,Cisco Secure Firewall 迁移工具会执行以下操作:

  • 如果对象具有相同的名称和配置,Cisco Secure Firewall 迁移工具会重新使用现有对象,而不会在 多云防御 中创建新对象。

  • 如果对象具有相同名称但具有不同的配置,Cisco Secure Firewall 迁移工具会报告对象冲突。

您可以在控制台中查看验证进度。

步骤 4

验证完成后,如果验证状态对话框显示一个或多个对象冲突,请执行以下操作:

  1. 点击解决冲突 (Resolve Conflicts)。

    根据报告的对象冲突位置,Cisco Secure Firewall 迁移工具会在网络对象 (Network Objects) 和/或端口对象 (Port Objects) 选项卡中显示一个警告图标。

  2. 点击选项卡,检查对象。

  3. 检查存在冲突的每个对象的条目,然后选择操作 (Actions) > 解决冲突 (Resolve Conflicts)。

  4. 在解决冲突窗口中,完成建议的操作。

    例如,系统可能会提示您为对象名称添加后缀,以避免与现有 多云防御对象冲突。您可以接受默认后缀或将其替换为您自己的后缀。

  5. 点击解决 (Resolve)。

  6. 在选项卡上解决所有对象冲突之后,点击保存 (Save)。

  7. 点击验证 (Validate),重新验证配置,并确认您已解决所有对象冲突。

步骤 5

当验证完成并且验证状态对话框显示消息验证成功时,继续将配置推送至多云防御。


推送配置到多云防御

开始之前

如果您还未成功验证配置和解决所有对象冲突,则不能将配置推送到 多云防御。


注


当 Cisco Secure Firewall 迁移工具正在将配置发送到 多云防御时,请勿更改任何配置或部署到任何设备。


过程


步骤 1

在验证状态对话框中,查看验证摘要。

步骤 2

单击“推送配置”将源防火墙配置发送到多云防御。

Cisco Secure Firewall 迁移工具会显示迁移进度的摘要信息。您可以在控制台中查看详细的逐行进度信息,了解正在将哪些组件推送至 多云防御。

注


如果在批量推送配置时出现配置错误,迁移工具会发出警告,提示您中止迁移以手动修复错误,或继续迁移以剔除错误配置。您可以选择查看有错误的配置,然后选择继续迁移 (Continue with migration) 或中止 (Abort)。如果中止迁移,可以下载故障排除捆绑包,并与思科 TAC 共享以进行分析。

如果继续迁移,迁移工具会将迁移视为部分成功迁移。您可以下载迁移后报告,查看因推送错误而未迁移的配置列表。

步骤 3

在迁移完成后,点击下载报告 (Download Report),下载并保存迁移后报告。

迁移后报告的副本也保存在与 Cisco Secure Firewall 迁移工具位于同一位置的资源文件夹中。

步骤 4

如果迁移失败,请仔细查看迁移后报告、日志文件和未解析的配置文件,了解是什么原因导致失败。

您也可以联系支持团队进行故障排除。

迁移失败支持

如果迁移不成功,请联系支持部门。

  1. 在完成迁移 (Complete Migration) 屏幕上,点击支持 (Support) 按钮。

    系统将显示“帮助”支持页面。

  2. 选中支持捆绑包复选框,然后选择要下载的配置文件。

    注

     
    默认情况下,系统已选择要下载的日志和 dB 文件。
  3. 点击下载 (Download)。

    支持捆绑包文件以 .zip 格式下载到您的本地路径。解压缩 Zip 文件夹以查看日志文件、DB 和配置文件。

  4. 点击给我们发送邮件 (Email us),通过电子邮件将故障详细信息发送给技术团队。

    您还可以将下载的支持文件附加到电子邮件中。

  5. 点击访问 TAC 页面 (Visit TAC page),在思科支持页面上创建 TAC 支持请求。

    注

     
    您可以在迁移过程中随时从支持页面提交 TAC 支持请求。

查看迁移后报告并完成迁移

开始之前

迁移后报告提供了不同类别下的 ACL 计数、ACL 优化以及对配置文件进行优化的整体视图等详细信息。

过程


步骤 1

导航至下载了迁移后报告的位置。

步骤 2

打开迁移后报告并仔细检查其内容,了解您的源配置是如何迁移的。

  1. 迁移摘要— 从源防火墙成功迁移到 多云防御的配置摘要。

  2. 对象冲突处理 - 已确定与多云防御中现有对象冲突的对象的详细信息。如果对象具有相同的名称和配置,Cisco Secure Firewall 迁移工具重新使用 多云防御对象。如果对象具有相同名称但具有不同的配置,则重命名这些对象。仔细检查这些对象,并确认已正确解决冲突。

  3. 您选择不迁移的访问控制规则 - 您选择不使用 Cisco Secure Firewall 迁移工具迁移的规则的详细信息。查看由 Cisco Secure Firewall 迁移工具禁用且未迁移的这些规则。查看这些行,并验证您选择的所有规则均列在此部分中。如果需要,可以手动配置这些规则。

  4. 部分迁移的配置 - 仅部分迁移的规则的详细信息,包括带有高级选项的规则(无需高级选项即可迁移)。查看这些行,验证在 多云防御中是否支持高级选项。如果支持,手动配置这些选项。

  5. 不支持的配置 - 未迁移的源防火墙配置元素的详细信息,因为 Cisco Secure Firewall 迁移工具不支持这些功能的迁移。查看这些行,验证 多云防御中是否支持每项功能。如果支持,请在 多云防御中手动配置这些功能。

  6. 扩展的访问控制策略规则 - 迁移期间从单点规则扩展到多个多云防御规则的源防火墙访问控制策略规则的详细信息。

  7. 对访问控制规则采取的操作

    • 您选择不迁移的访问规则 - 您选择不使用 Cisco Secure Firewall 迁移工具迁移的访问控制规则的详细信息。查看这些行,并验证您选择的所有规则均列在此部分中。如果需要,您可以在 多云防御 中手动配置这些规则。

    • 规则操作有更改的访问规则 - 使用 Cisco Secure Firewall 迁移工具更改了“规则操作”的所有访问控制策略规则的详细信息。规则操作值包括允许、信任、监控、阻止、阻止并重置。查看这些行,并验证您选择的所有规则均列在此部分中。如果需要,您可以在 多云防御 中手动配置这些规则。

注

 
未迁移的不受支持的规则可能导致出现问题,使得不必要的流量通过您的防火墙。我们建议您配置一条规则多云防御以确保此流量被阻止。

步骤 3

打开迁移前报告并记下必须在多云防御上手动迁移的任何配置项。

步骤 4

验证并确保所有迁移的配置参数在多云防御上均可用。