升级 FMC 管理的 FTD HA
简介
本文档介绍由防火墙管理中心管理的高可用性思科安全防火墙威胁防御的升级过程。
先决条件
要求
Cisco 建议您了解以下主题:
- 高可用性(HA)概念和配置
- 安全防火墙管理中心(FMC)配置
- 思科安全防火墙威胁防御(FTD)配置
使用的组件
本文档中的信息基于:
- 虚拟思科防火墙威胁防御(FTD)版本7.7.0
- 虚拟防火墙管理中心(FMC)10.0.0版
本文档中的信息都是基于特定实验室环境中的设备编写的。本文档中使用的所有设备最初均采用原始(默认)配置。如果您的网络处于活动状态,请确保您了解所有命令的潜在影响。
概述
FMC一次升级一个对等体。首先是Standby(备用),然后是Active(主用),并在主用升级完成之前完成自动故障切换。
背景信息
升级包必须在升级之前从Cisco下载。
在CLI清理中,在Active FTD中运行show high-availability config命令以检查高可用性的状态:
> show high-availability config
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.23(1), Mate 9.23(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 22:36:55 UTC Oct 14 2026
        This host: Primary - Active
                Active time: 3505 (sec)
                slot 0: ASAv hw/sw rev (/9.23(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 0 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         3501       0          462        0
        sys cmd         462        0          462        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        606        0          0          0
        UDP conn        0          0          0          0
        ARP tbl         2421       0          0          0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  1          0          0          0
        Rule DB P-Sync  11         0          0          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       10      462
        Xmit Q:         0       12      5391
如果未显示错误,则继续升级。
升级
上传升级包
在FMC上接收升级软件包有两种方法:
1.从FMC GUI中下载,依次选择Administration > Product Upgrades > Option Click以检索可用软件包列表>Select desired version。

警告:确保FMC版本高于或等于要升级的新FTD版本。
管理>产品升级
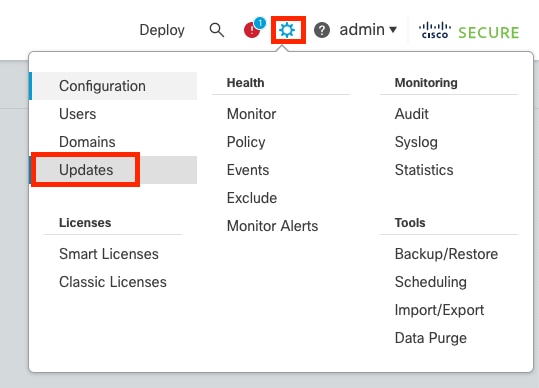 管理、产品升级
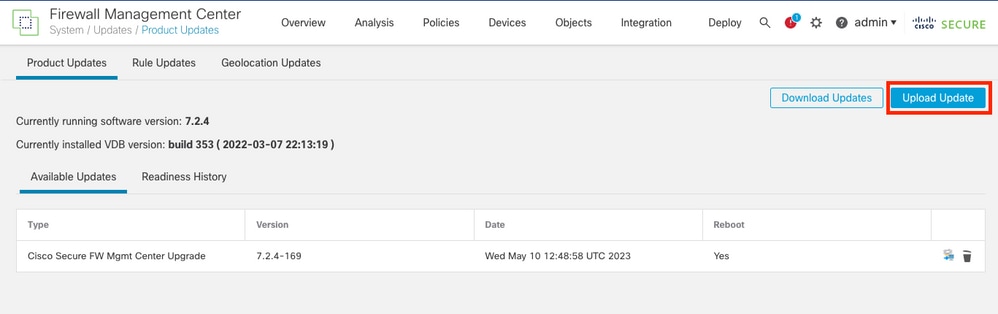 检索可用包
2.使用图形用户界面(GUI)将FTD升级软件包上传到FMC。 之前必须根据FTD型号和版本从思科软件站点下载该软件。
3.导航到管理>产品升级>添加升级包。
- 选择上传更新包。
- 浏览之前下载的映像,然后选择Upload。
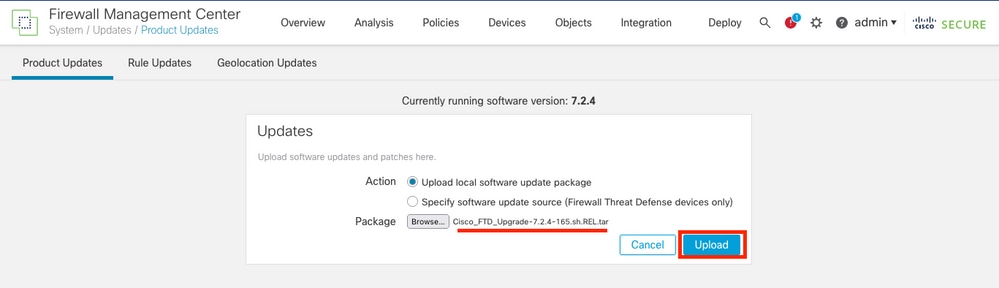 添加升级包
启动升级过程
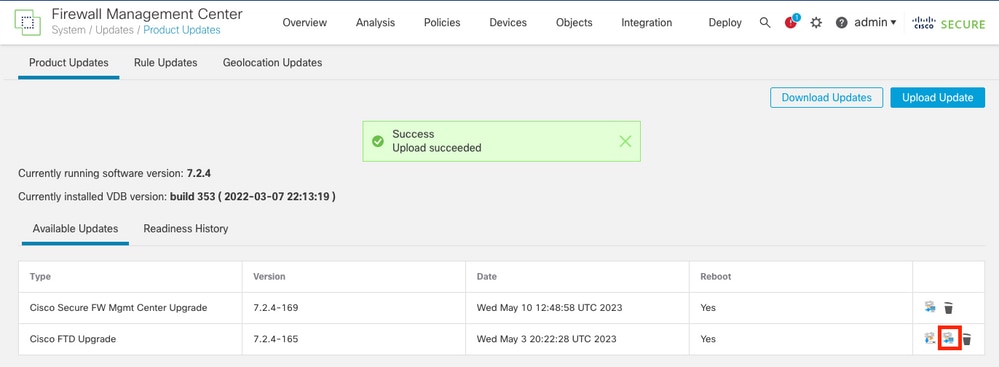 可用的升级包
1.选择正确的升级包,然后单击升级。在系统概述部分中,Upgrade显示为活动状态。
 主动升级
2.选择恢复以继续。
 选择设备
3.还有另一个选项,即从“设备”列表开始升级。导航到设备>设备管理>选择HA对>选择操作>升级威胁防御软件。
 操作升级
 准备升级
4.在这两个选项上,必须选择HA对,然后选择Prepare for upgrade。
检查就绪性
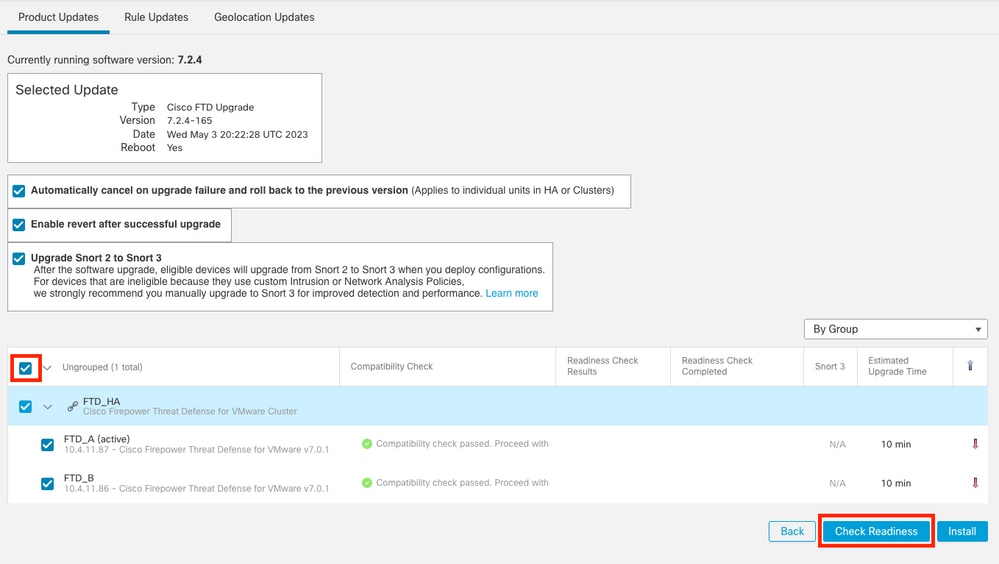
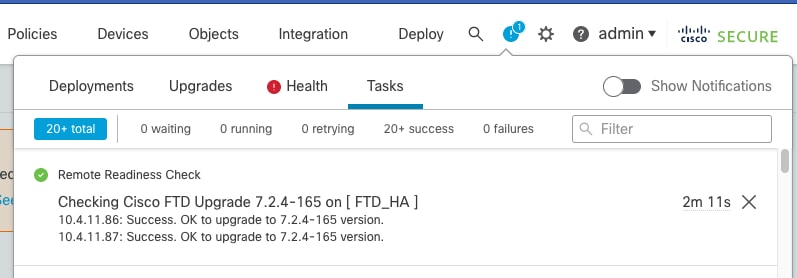
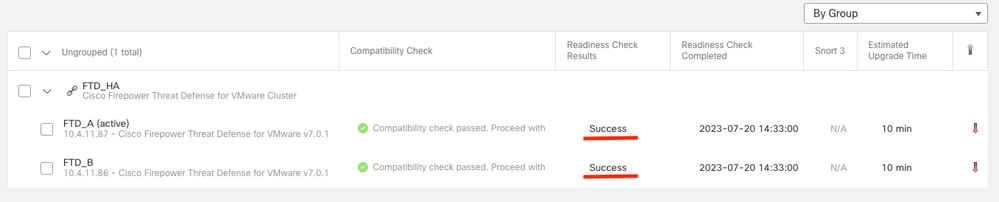
就绪性检查确认设备是否准备好继续升级:
就绪性检查验证的内容
-
磁盘空间:确认设备在所有必需的系统分区上具有足够的可用存储空间,以解压缩和安装升级映像。
-
NTP同步:验证系统时钟是否通过网络时间协议(NTP)同步,以保持有效的时间戳和安全通信。
-
FMC/FTD版本兼容性:确保管理中心(FMC)运行的软件版本等于或高于FTD设备的目标版本。
-
FXOS和平台兼容性:检查硬件级别和FXOS要求(例如,在Firepower 4100/9300系列机箱上),以确保机箱固件匹配或支持目标FTD代码。
-
高可用性(HA)和群集运行状况:在开始进行任何更改之前,验证HA同步状态、角色和设备间通信是否正常。
-
挂起配置/部署状态:检查是否存在需要推送或清理的未部署配置更改。
 就绪性检查
 完成就绪性检查
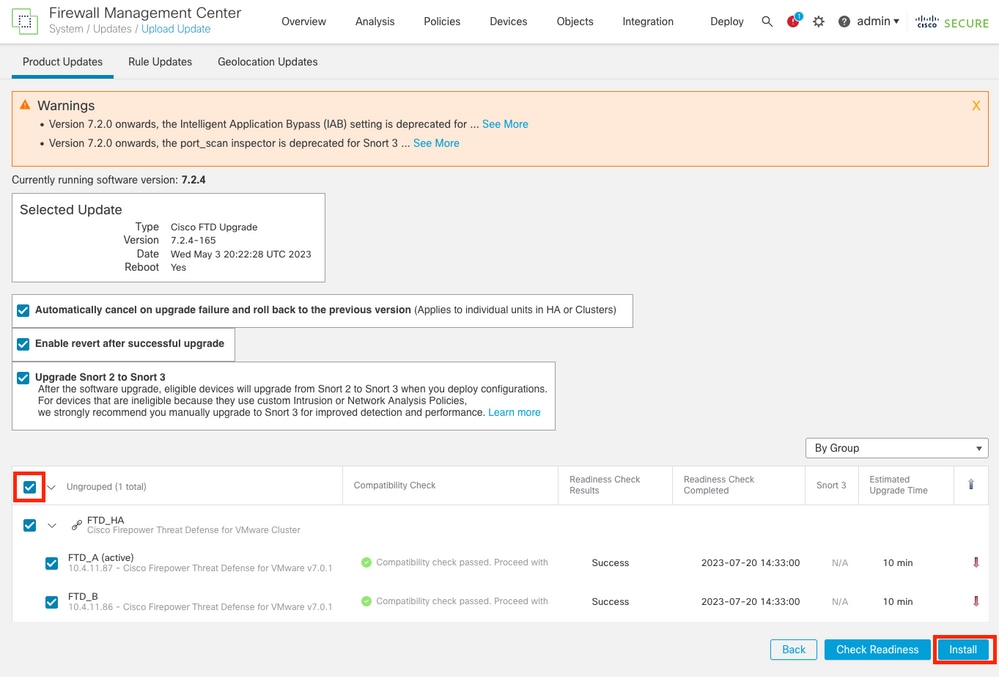
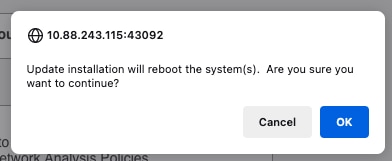
5.选择开始升级以继续。
在高可用性中升级FTD
 开始升级
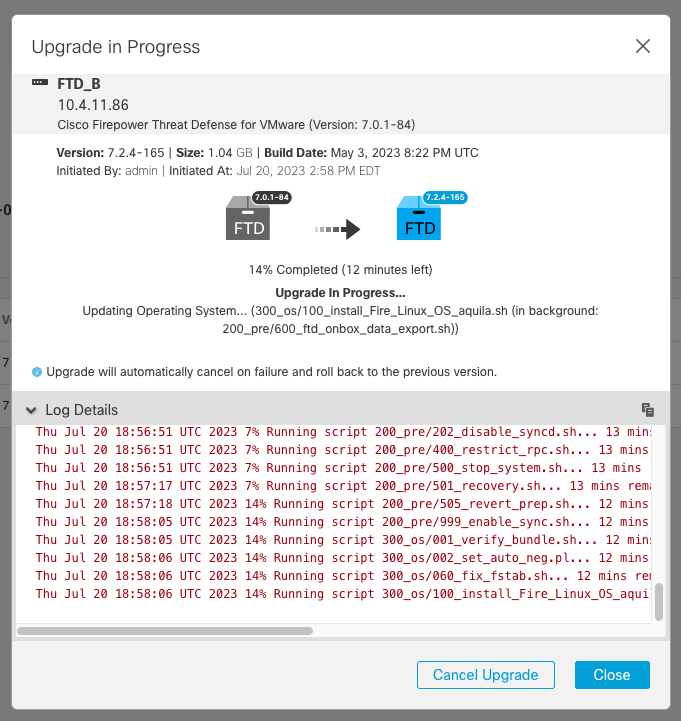
1.升级进度显示百分比:
 升级正在进行中
2. Detailed status以图形方式显示进度,以及status.log的日志:
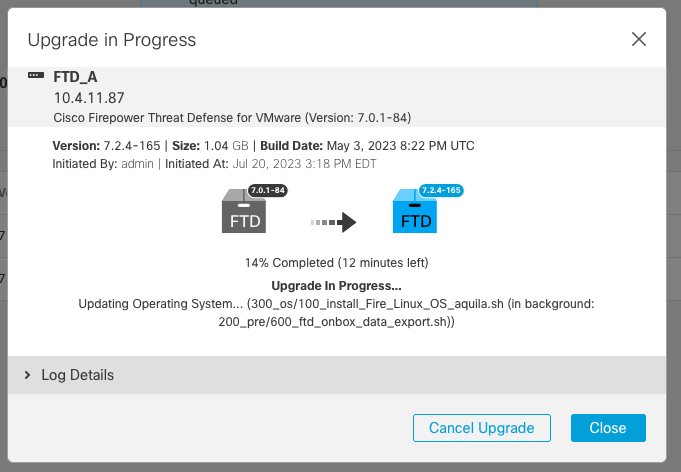 详细状态
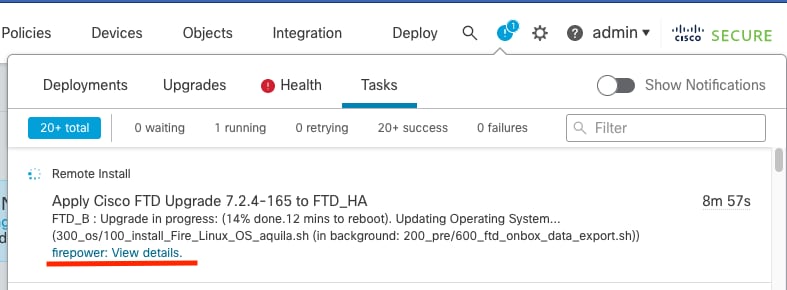
3.可以在Notifications > Tasks中查看进度。
 任务通知

注意:升级大约需要20分钟。每个FTD。
4.在控制台CLI上,可以在升级文件夹/ngfw/var/log/sf中检查进度;转到expert mode并输入root access。
5.移至升级包:cd Cisco_FTD_Upgrade-10.0.0和tail on the status.log file: tail -f status.log。
> expert
admin@ftd-secundario:~$ sudo su
Password:
root@ftd-secundario:/home/admin# cd /ngfw/var/log/sf
root@ftd-secundario:/ngfw/var/log/sf# cd Cisco_FTD_Upgrade-10.0.0
root@ftd-secundario:/ngfw/var/log/sf/Cisco_FTD_Upgrade-10.0.0# tail -f status.log
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_nofailover_fdm_ha.pl)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_rm_old_var.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_z_must_remain_last_finalize_boot.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zz_install_bundle.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zzz_complete_upgrade_message.sh)
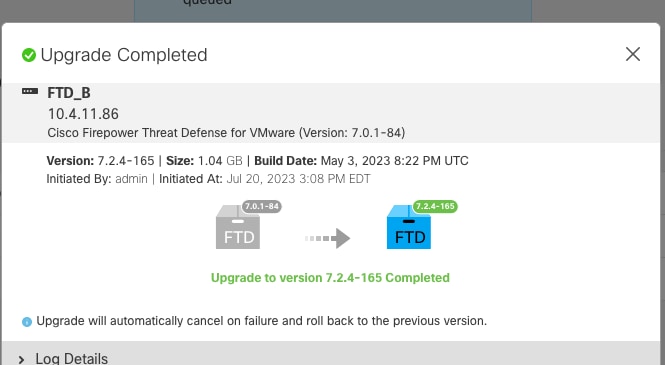
ui: Upgrade complete
ui: The system will now reboot.
ui: Upgrade completed successfully. (99% done).. Applications are starting.
ui: Upgrade completed with (100% done).. and FTD started successfully
state:finished

The system is going down for reboot NOW!警告:在升级过程中,会自动进行故障切换。在辅助FTD重新启动并完成升级之前。
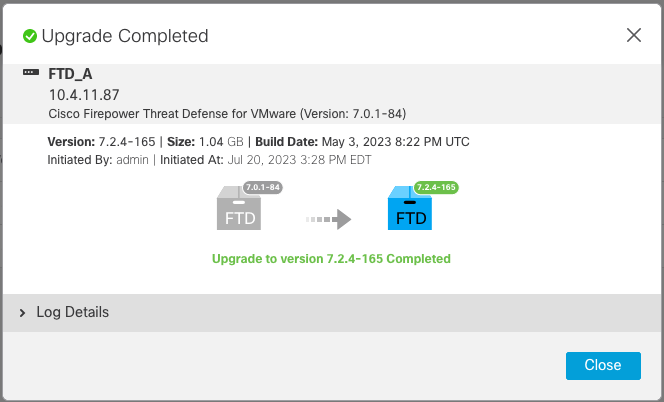
6.在辅助设备中完成升级后,它将在主设备中启动。
 主设备升级
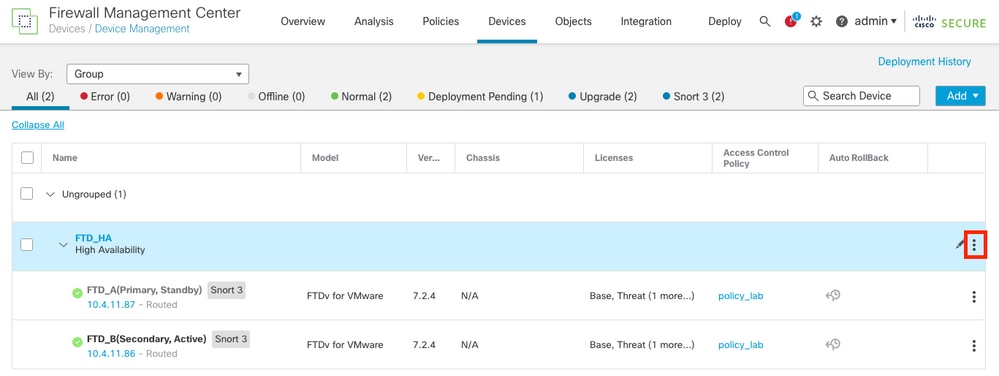
7.在设备>设备管理中确认,新版本位于“版本”列下的设备名称旁边。
部署
1.在部署>部署到此设备>选择HA对下,将策略部署到设备。
 部署
交换机活动对等体(可选)
注意:为帮助跟踪可能发生的任何故障切换,最好将主设备设置为Active,将辅助设备设置为Standby。
手动故障切换可用于将主设备重新设置为主用。
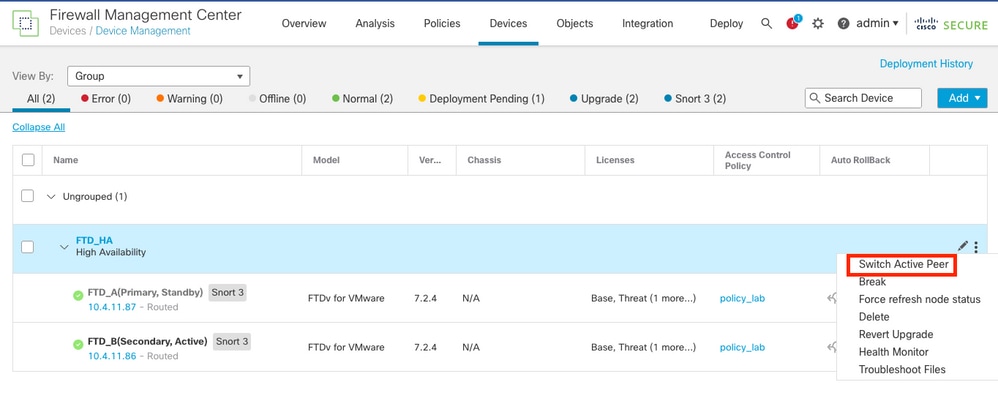
2.导航至铅笔图标(编辑)旁边的三个点,选择切换活动对等体。
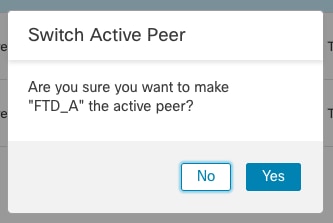 交换机活动对等体
验证
要验证高可用性状态并确保升级已完成,必须验证以下状态:
- 首选:主用
- 辅助:备用就绪
- 这两个版本都是最近更改的版本(本例中为10.0.0)。
1.在FMC GUI中,导航到设备>设备管理。
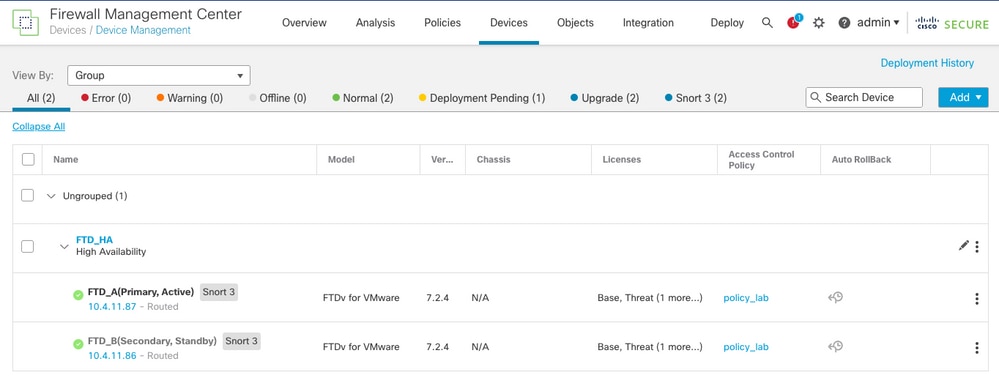 验证版本
2.通过CLI清除,通过运行show failover state和show failover命令检查故障切换状态,以获取更多详细信息:
Cisco Firepower Extensible Operating System (FX-OS) v2.18.0 (build 520)
Cisco Secure Firewall Threat Defense for VMware v10.0.0 (build 140)

> show failover state

               State          Last Failure Reason      Date/Time
This host  -   Primary
               Active         None
Other host -   Secondary
               Standby Ready  None

====Configuration State===
        Sync Skipped
====Communication State===
        Mac set

> show failover
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.24(1), Mate 9.24(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 19:50:06 UTC Oct 15 2026
        This host: Primary - Active
                Active time: 1699 (sec)
                slot 0: ASAv hw/sw rev (/9.24(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 1888 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         1876       0          1525       0
        sys cmd         419        0          419        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        166        0          2          0
        UDP conn        0          0          0          0
        ARP tbl         1286       0          1099       0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  0          0          1          0
        Rule DB P-Sync  5          0          4          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       11      2301
        Xmit Q:         0       1       2812
>
3.如果两个FTD位于同一版本,并且高可用性状态正常,则升级已完成。
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
4.0 |
27-Oct-2026
|
更新的拼写、语法、间距、插入的水平线分隔各部分的可读性、固定CCW警报和替换文本。 |
3.0 |
08-Apr-2024
|
更新的Alt文本、拼写和格式。 |
2.0 |
02-Aug-2023
|
首次公开发布 |
1.0 |
28-Jul-2023
|
初始版本 |

 反馈
