使用MCD在Azure中部署FTDv网关
简介
本文档介绍如何配置Microsoft Azure必备条件和通过MCD部署防火墙威胁防御虚拟(FTDv)网关。
先决条件
- 已获取并注册并与Microsoft Entra ID关联的Azure订阅。在Azure门户中的应用注册列表中确认此项。
- 为Azure订阅创建的自定义角色,授予多云防御(MCD)对特定资源和操作的访问权限,否则这些资源和操作将被阻止。
- 对Azure Event Grid的订阅,以便MCD可以从Azure订阅接收实时更新。
- Azure订阅从MCD控制面板连接到多云防御控制器。
- 在Azure中接受思科应用商店条款,如果这是Azure帐户首次登录MCD。
- (可选)配置用户分配的托管身份(如果需要Key Vault或Blob存储访问)。
- 新的服务VNet。在引入FTDv网关支持之前创建的VNet不能用于FTDv网关部署。
- 云交付防火墙管理中心(cdFMC)的活动订用,用于管理FTDv设备的访问控制策略。
- 通过思科销售商或合作伙伴购买的至少一个FTDv许可证。
要求
Cisco 建议您了解以下主题:
- Microsoft Azure门户的导航
- Microsoft Entra ID(Azure AD)应用注册和基于角色的访问控制(RBAC)
- 思科多云防御(MCD)
- 思科安全防火墙威胁防御虚拟(FTDv)
使用的组件
本文档不限于特定的软件和硬件版本。
本文档中的信息都是基于特定实验室环境中的设备编写的。本文档中使用的所有设备最初均采用原始(默认)配置。如果您的网络处于活动状态,请确保您了解所有命令的潜在影响。
配置
使用以下过程准备Microsoft Azure、将Azure帐户连接到MCD以及部署FTDv网关。
注册应用程序
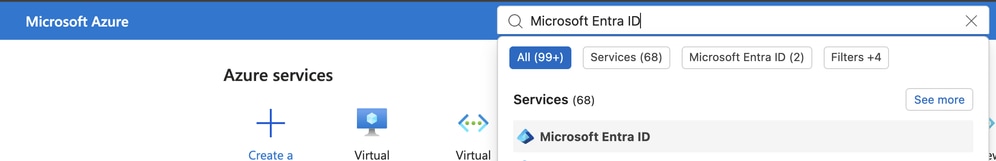
- 使用Azure门户搜索栏导航到Microsoft Entra ID。
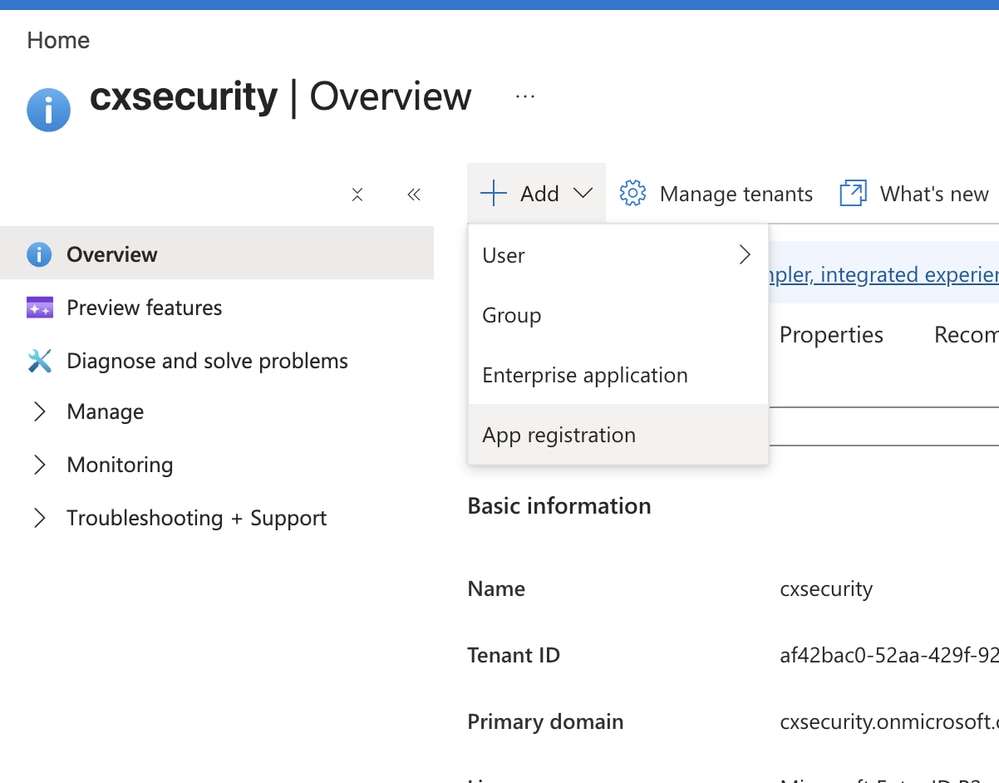
- 单击Add,然后选择App registration。
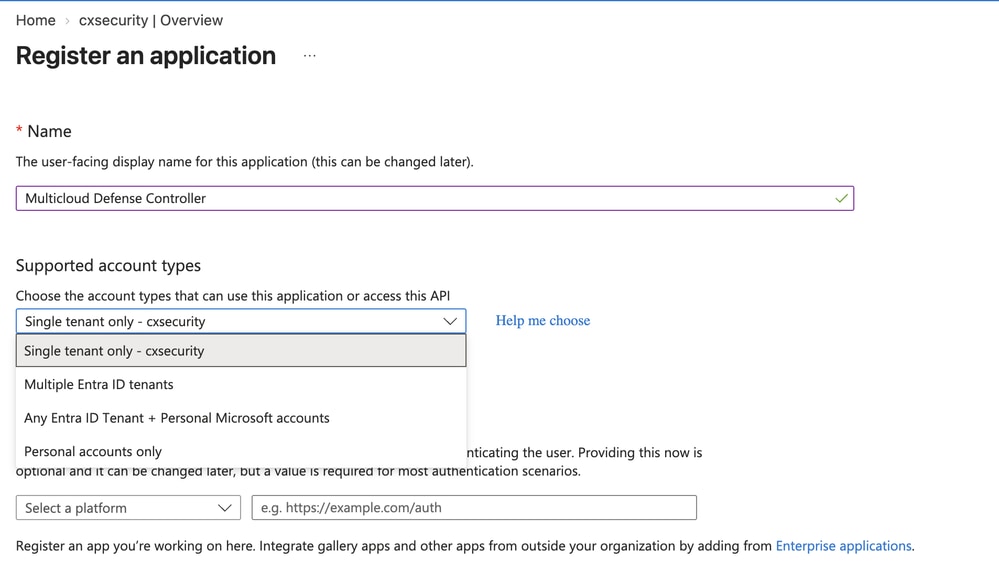
- 在注册应用表单上,输入以下值:
- 名称:应用的易于识别的名称。
- 支持的帐户类型:选择最适合您的环境的选项。本文档仅使用单租户。
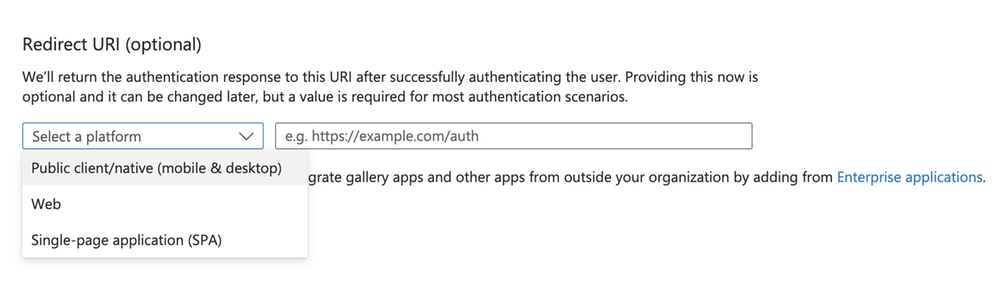
- 对于重定向URI(可选),请选择适合您的环境的选项。本文档不配置重定向URI。
- 单击Register。
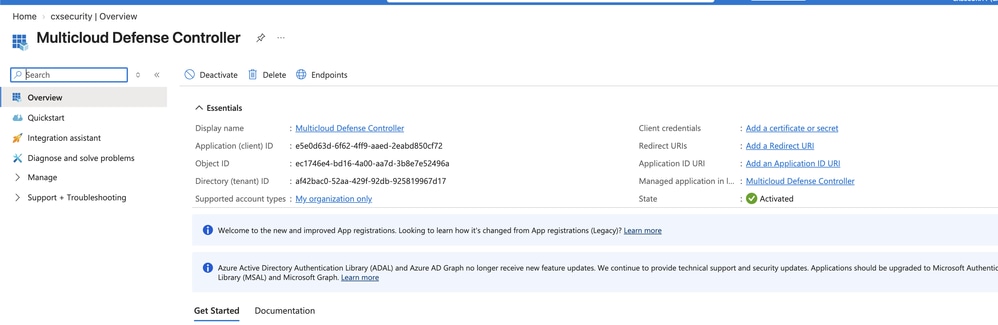
- 注册应用后,系统将显示概述页面。将应用(客户)ID和目录(租户)ID复制并保存到记事本。
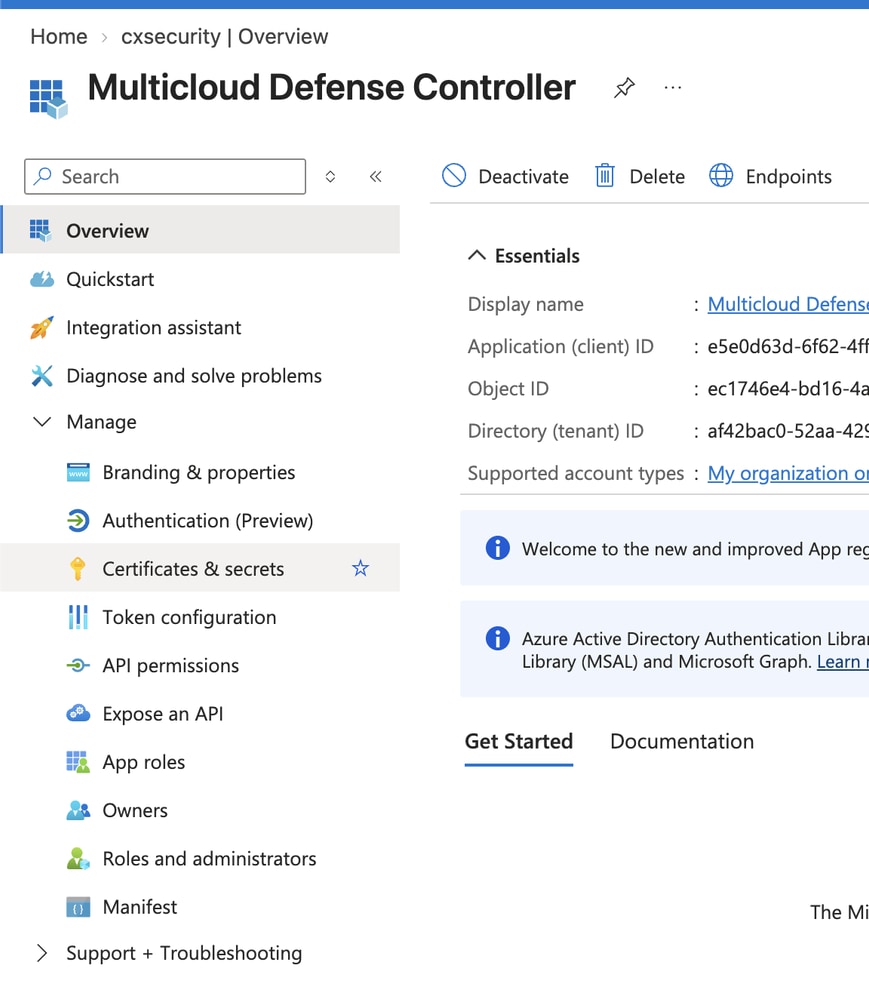
- 在应用页面的左侧导航中,导航到管理>证书和密钥。
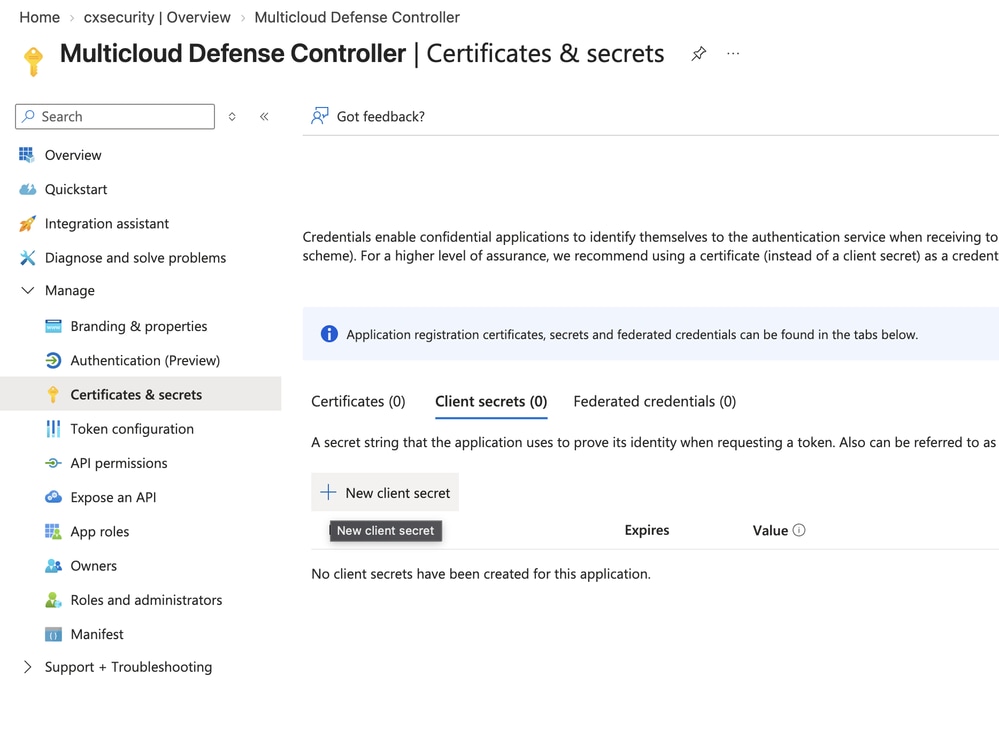
- 单击New client secret。
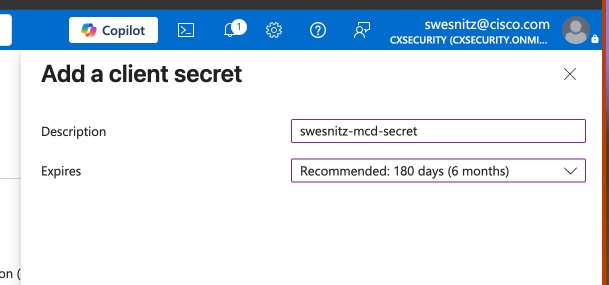
- 在Add a client secret页上,输入以下值,然后单击Add:
- 描述:客户端密钥的正确说明。
- 过期:从下拉菜单中,选择最适合您的环境的选项。

注意:当前密钥到期时,必须创建新密钥。
- 将Value和Secret ID复制并保存到记事本。

警告:只能在创建时查看加密值。
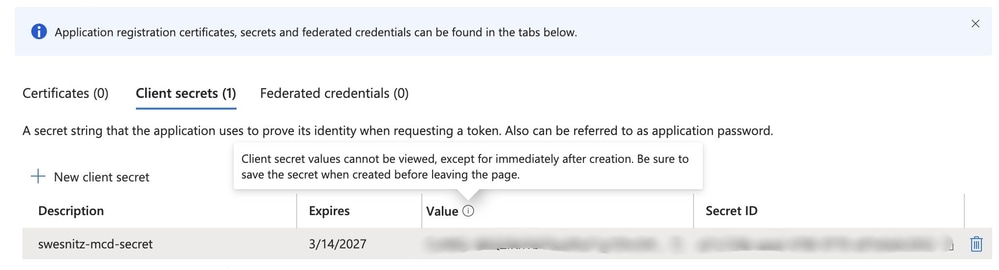

提示:客户端密码列在Value列中。
创建自定义角色
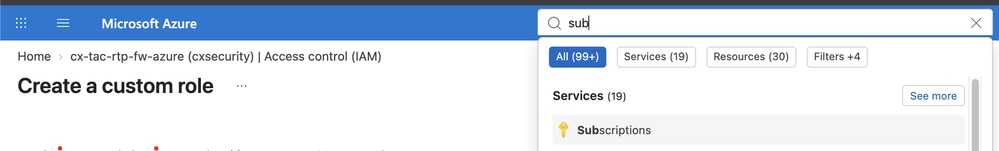
- 使用Azure门户搜索栏导航到Subscriptions。
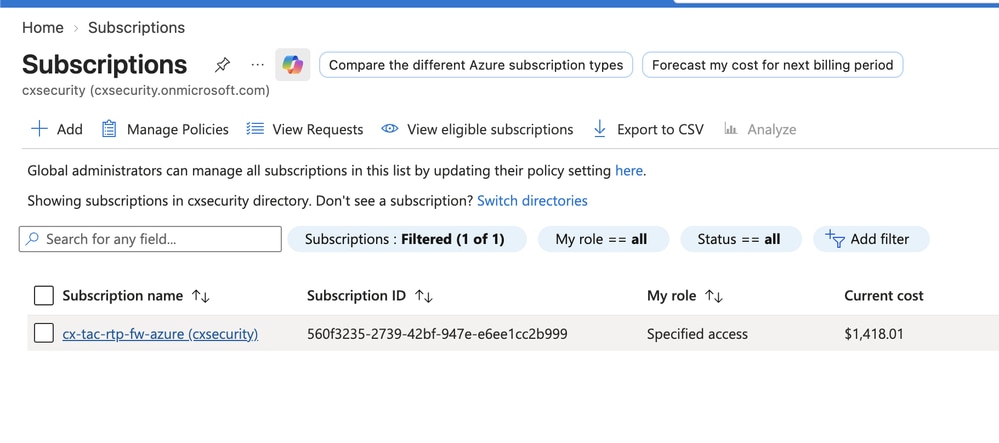
- 单击您的订阅。
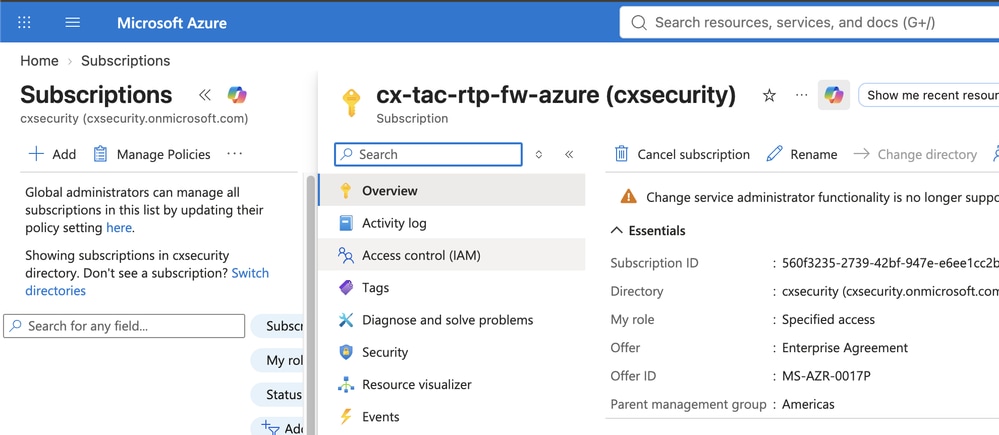
- 单击Access control(IAM)。
- 单击Add,然后从下拉菜单中选择Add custom role。
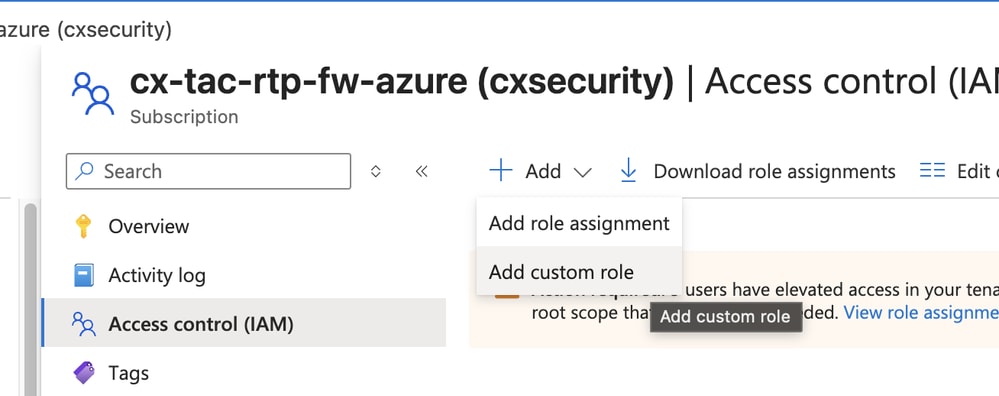
- 输入以下值:
- 自定义角色名称:自定义角色的易识别名称。
- 描述:角色的说明。
- 基线权限:如果尚未选择Start from scratch单选按钮,请点击该按钮。
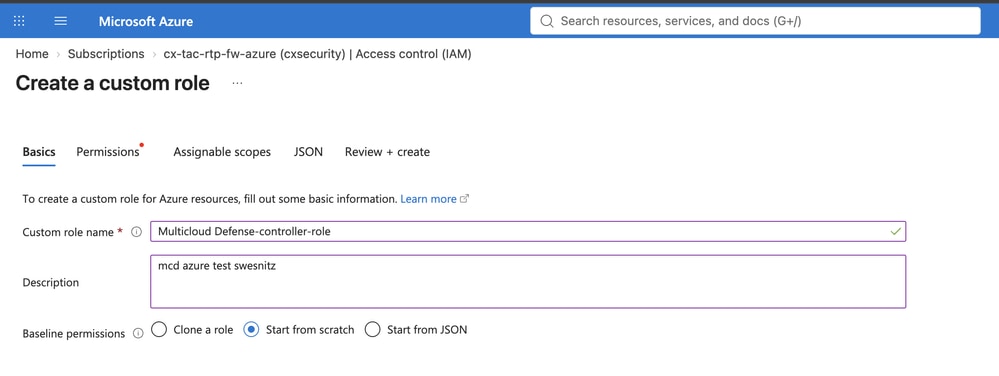
注意:您提供的JSON(而不是“权限”选项卡)为自定义角色分配权限。
- 单击JSON。
- 单击 Edit。
- 将此代码块粘贴到方括号内,以便执行以下操作:
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
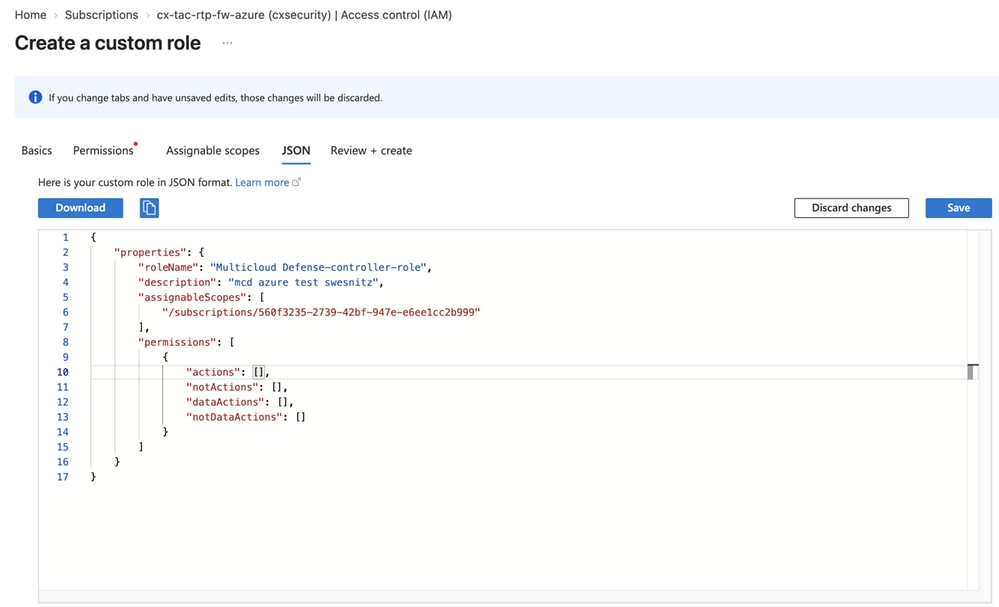
注意:验证JSON代码块的间距和制表符是否正确。
以下是已完成角色定义的示例:
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
分配自定义角色
- 从订用访问控制(IAM)页面,点击添加角色分配。
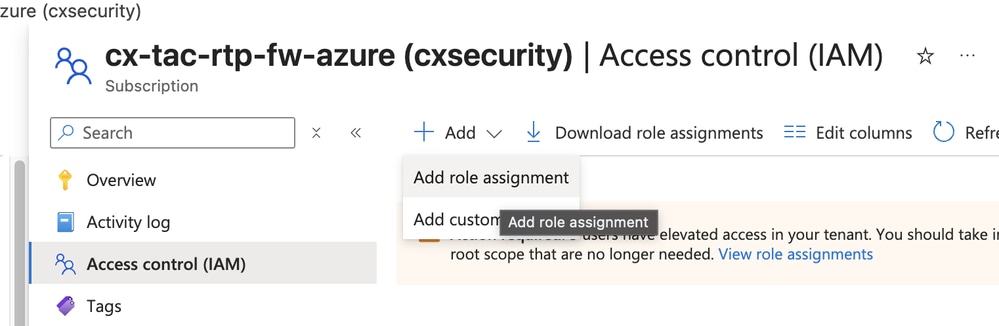
- 搜索在创建自定义角色部分创建的角色。
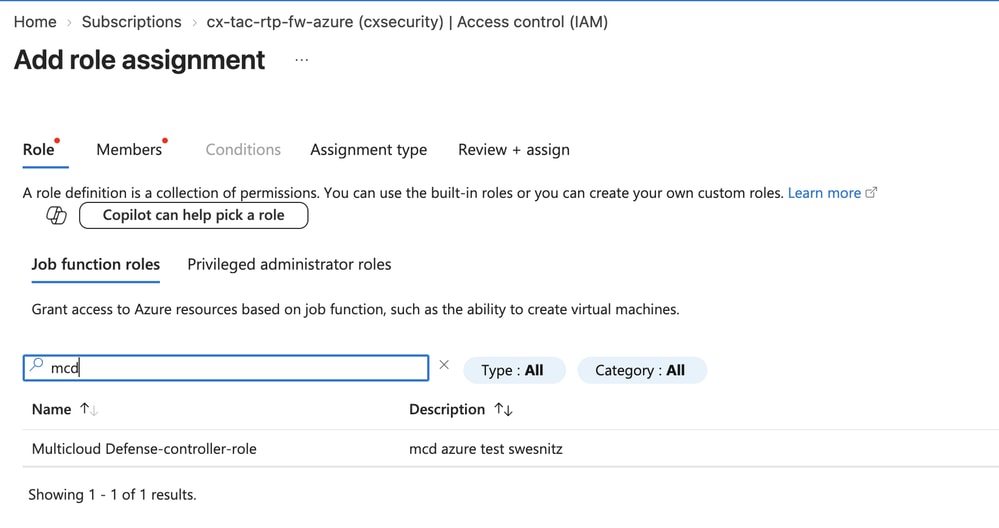
- 点击Next,将Assign access to保留为User、group或service principal。
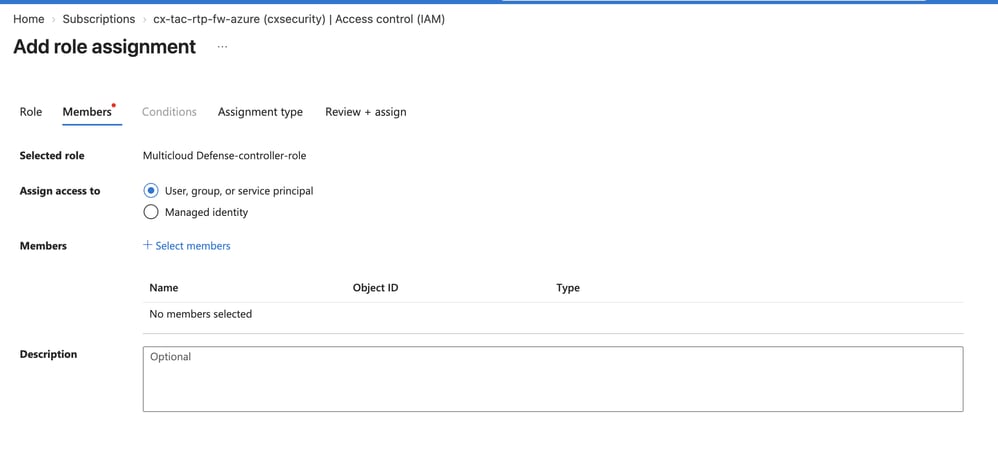
- 单击选择成员。
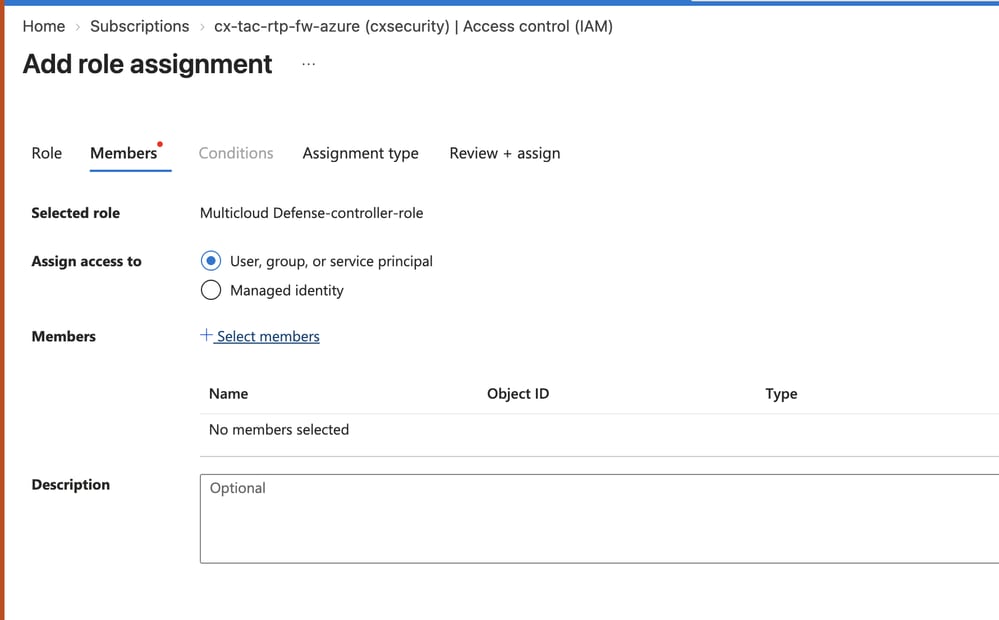
- 添加在创建自定义角色部分创建的角色。
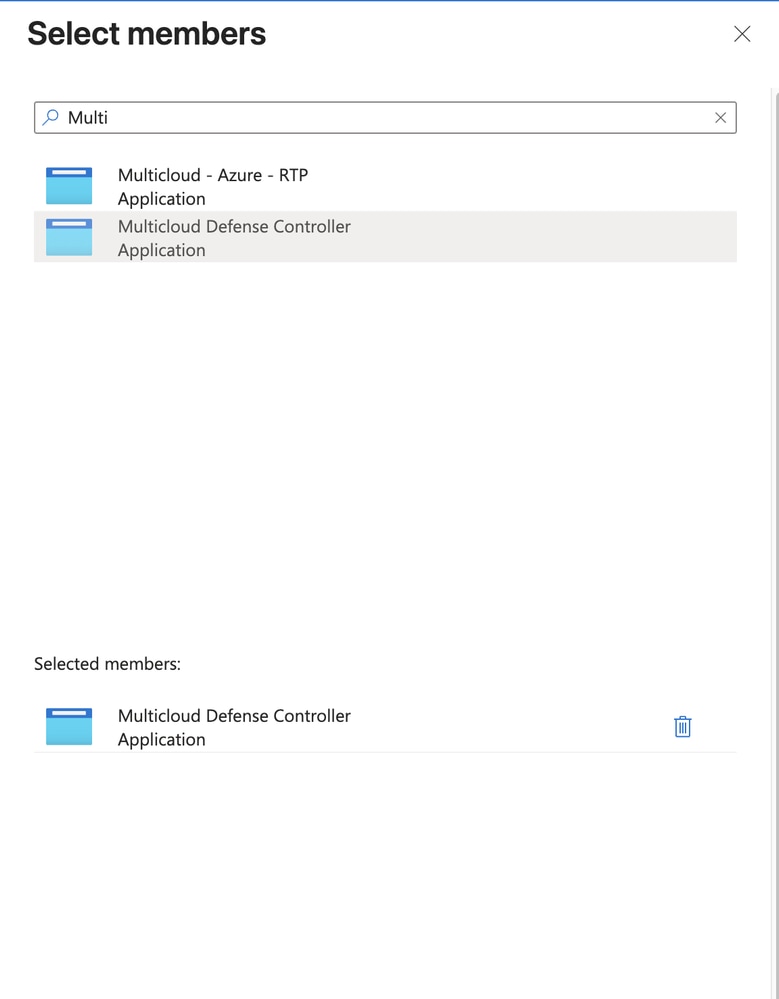
- 单击下一步,然后复制订用ID。
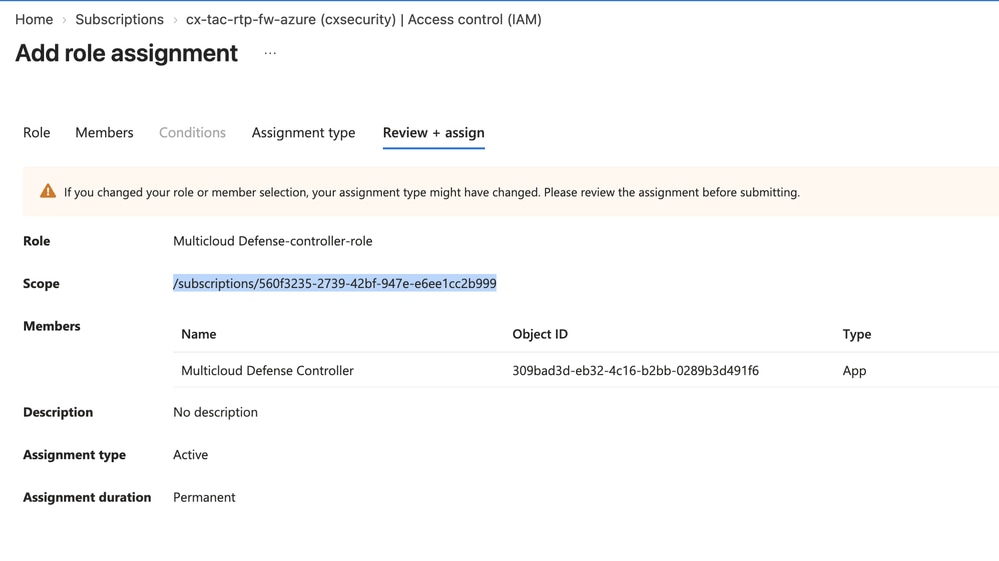
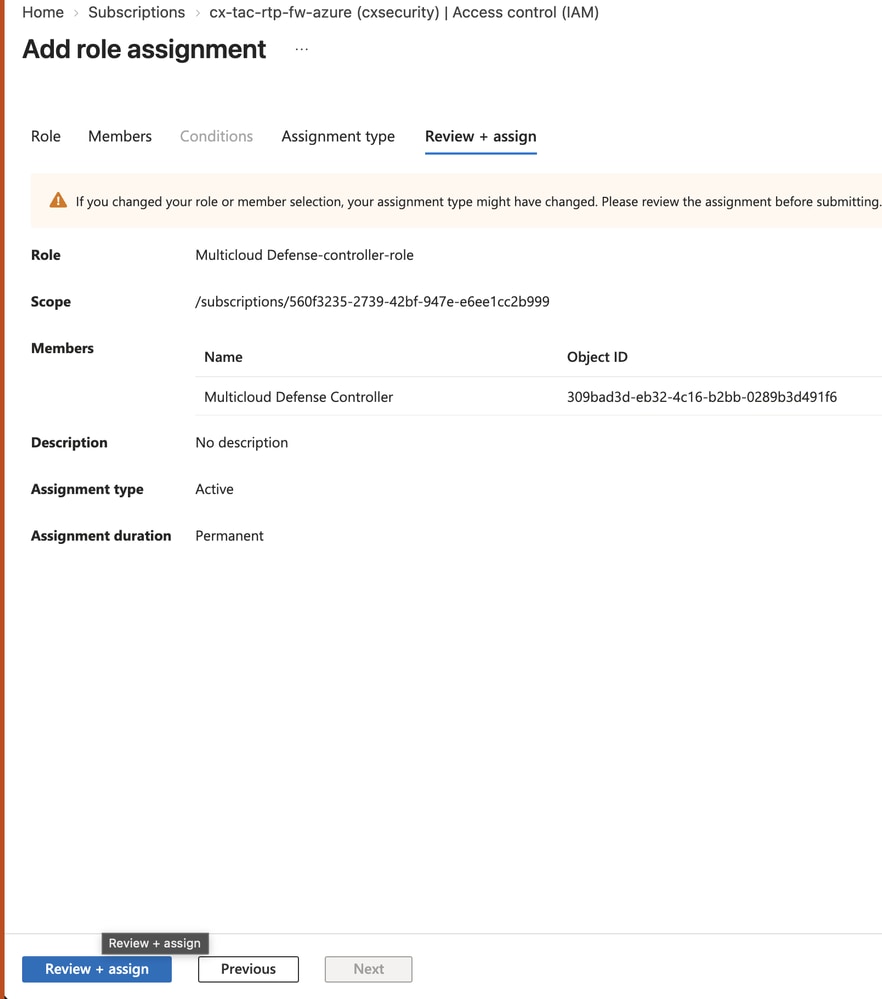
- 单击Review + assign。
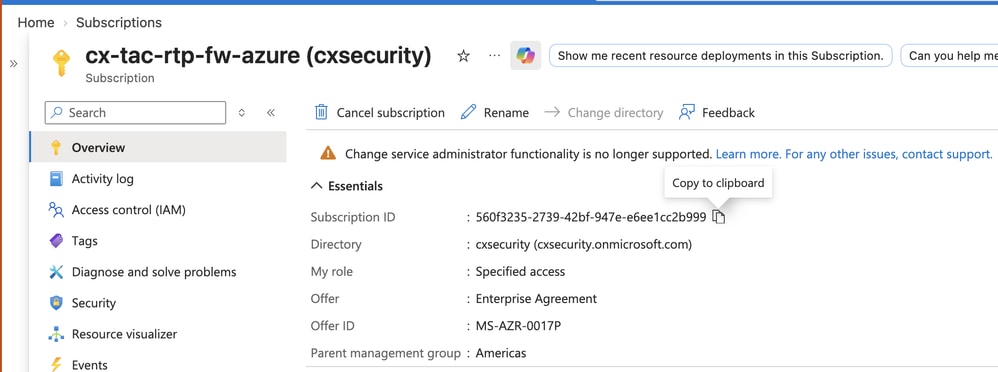
- 系统将显示订用的概述页面。从左侧菜单中,导航到Overview并复制订用ID。
这将完成Azure必备条件以将Azure帐户添加到MCD。这些步骤描述通过MCD进行集成和部署。
将Azure帐户连接到MCD
- 导航到SCC > Multicloud Defense。
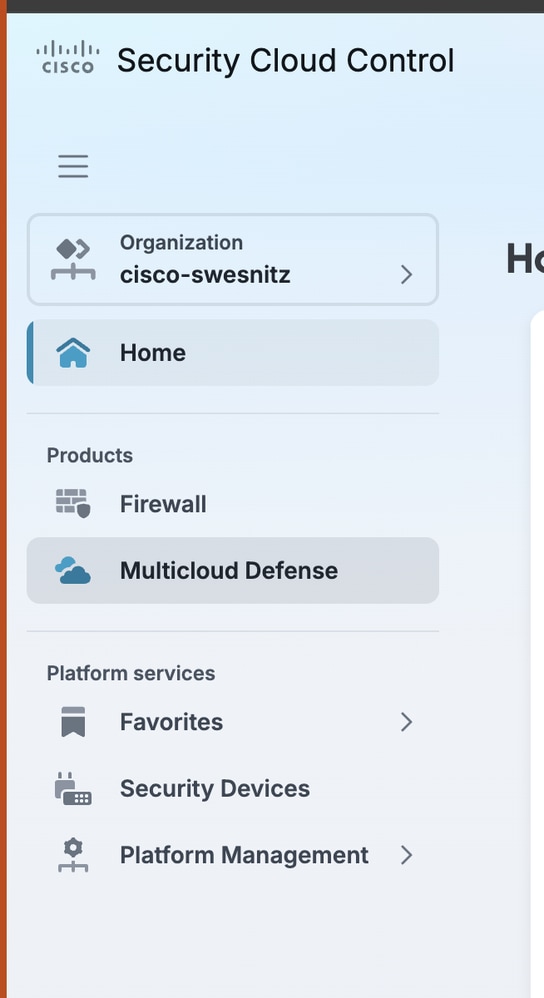
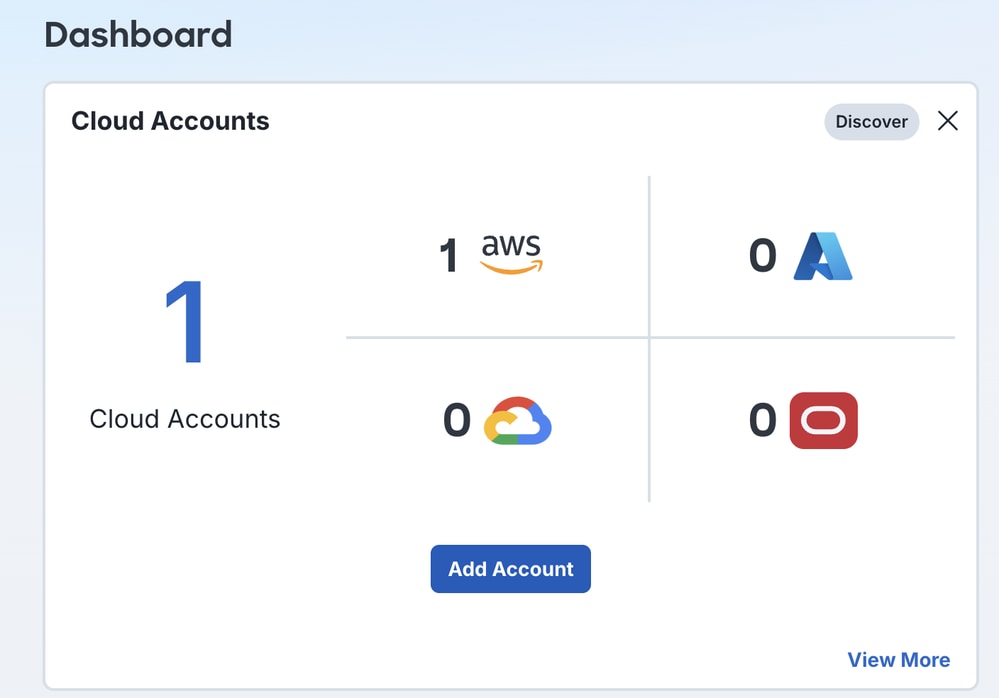
- 从主控制面板中,在Cloud Accounts窗格中点击Add Account。
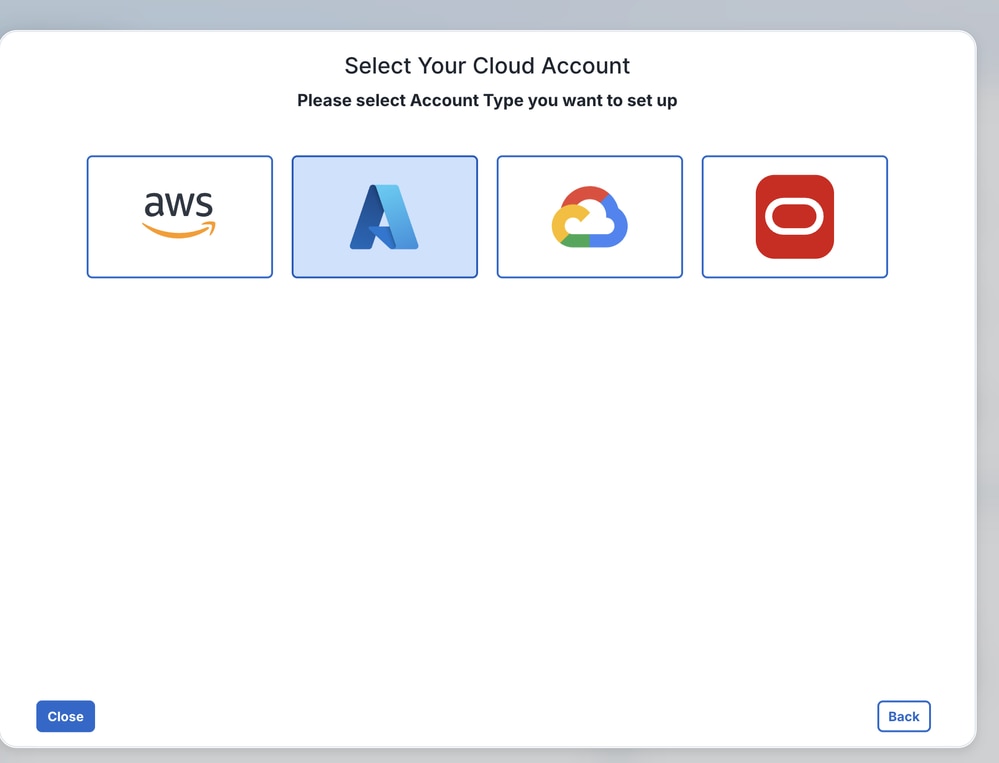
- 点击Azure图标。
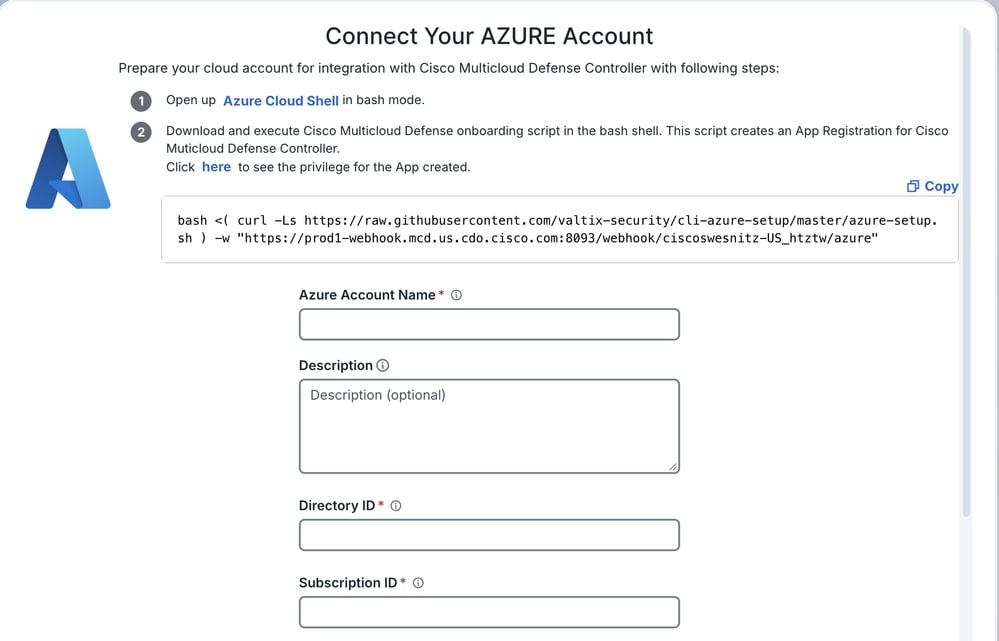
- 在连接您的Azure帐户页面上,输入以下值:
- Azure帐户名称:从MCD角度而言的Azure帐户的名称。
- 目录ID:您在“注册应用程序”部分中保存的目录ID。
- 订用ID:您在分配自定义角色部分保存的订阅ID。
- 应用程序 ID:您在“注册应用程序”部分中保存的应用程序ID。
- 客户端密码:您在Register an Application部分中保存的值。
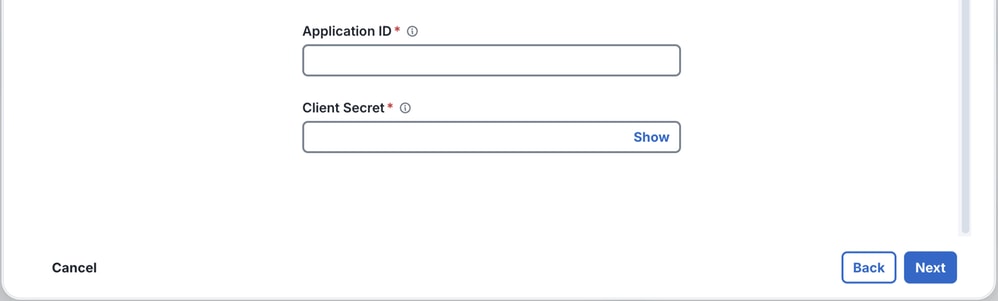
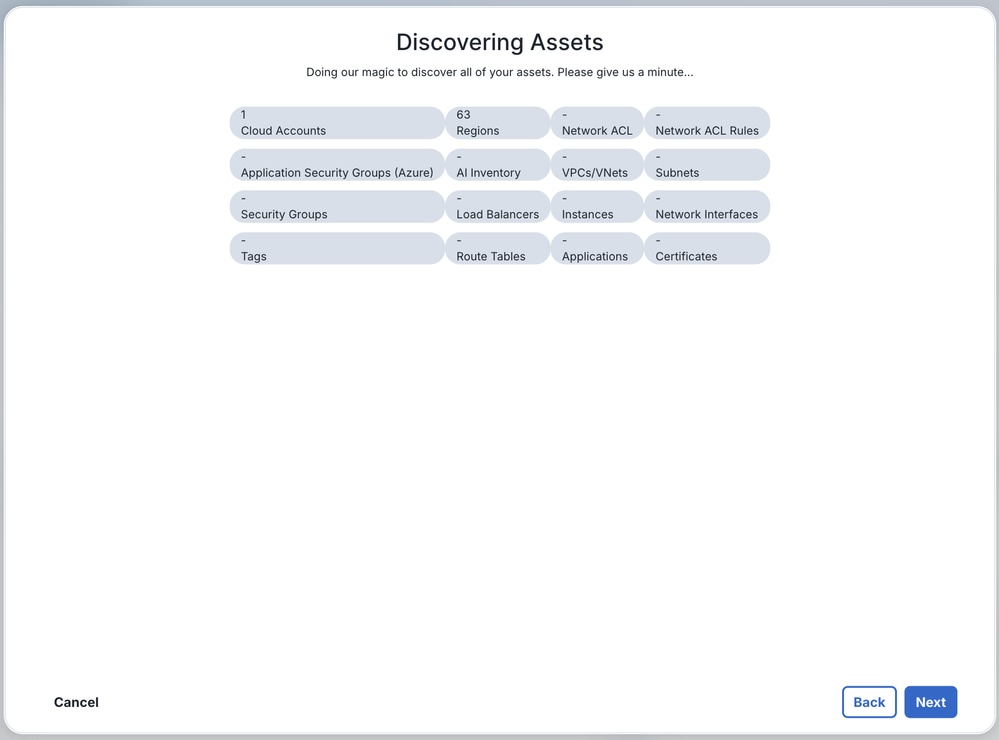
- MCD发现并显示Azure资产。单击 Next。
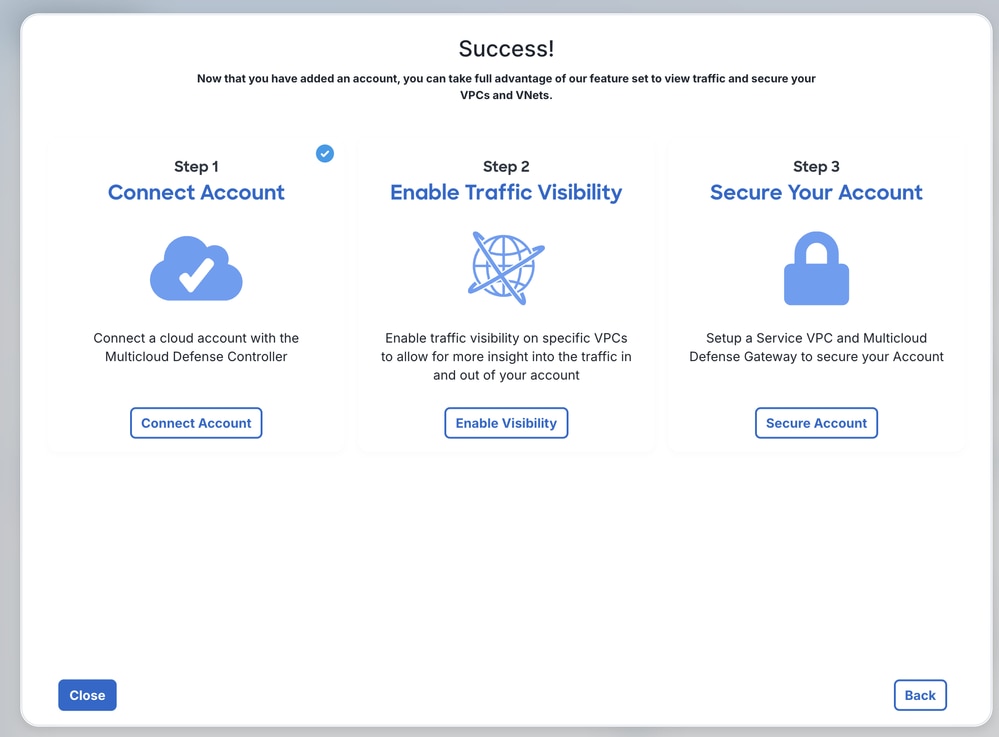
- 单击 Close。
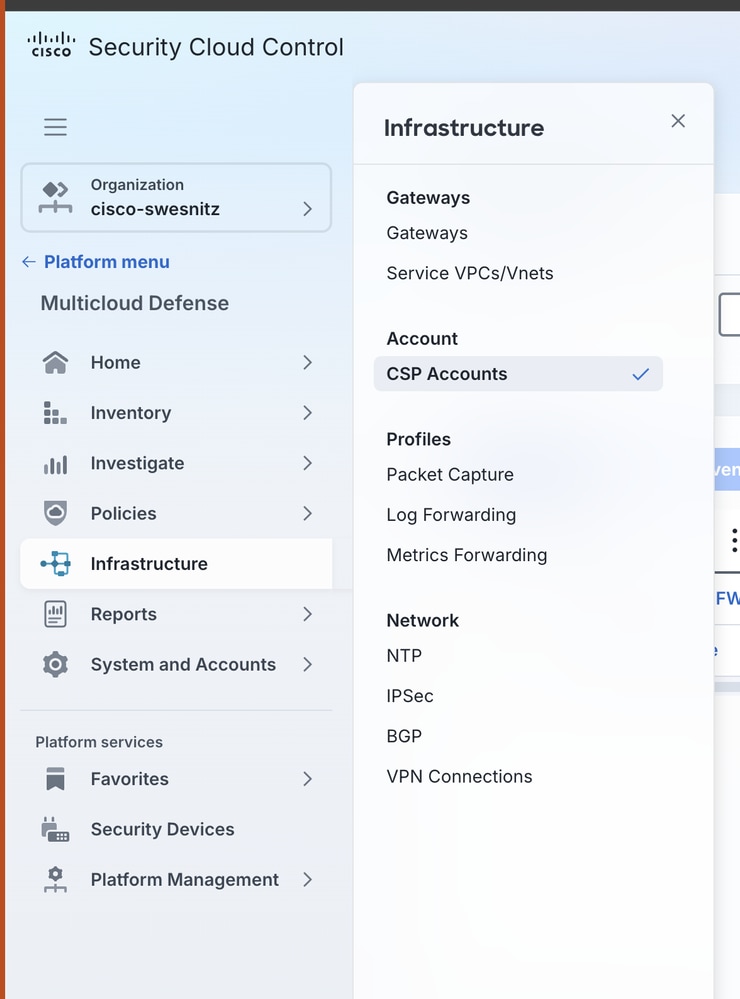
- 您现在可以从基础设施(Infrastructure)> CSP帐户(CSP Accounts)查看已注册帐户。
创建VNet
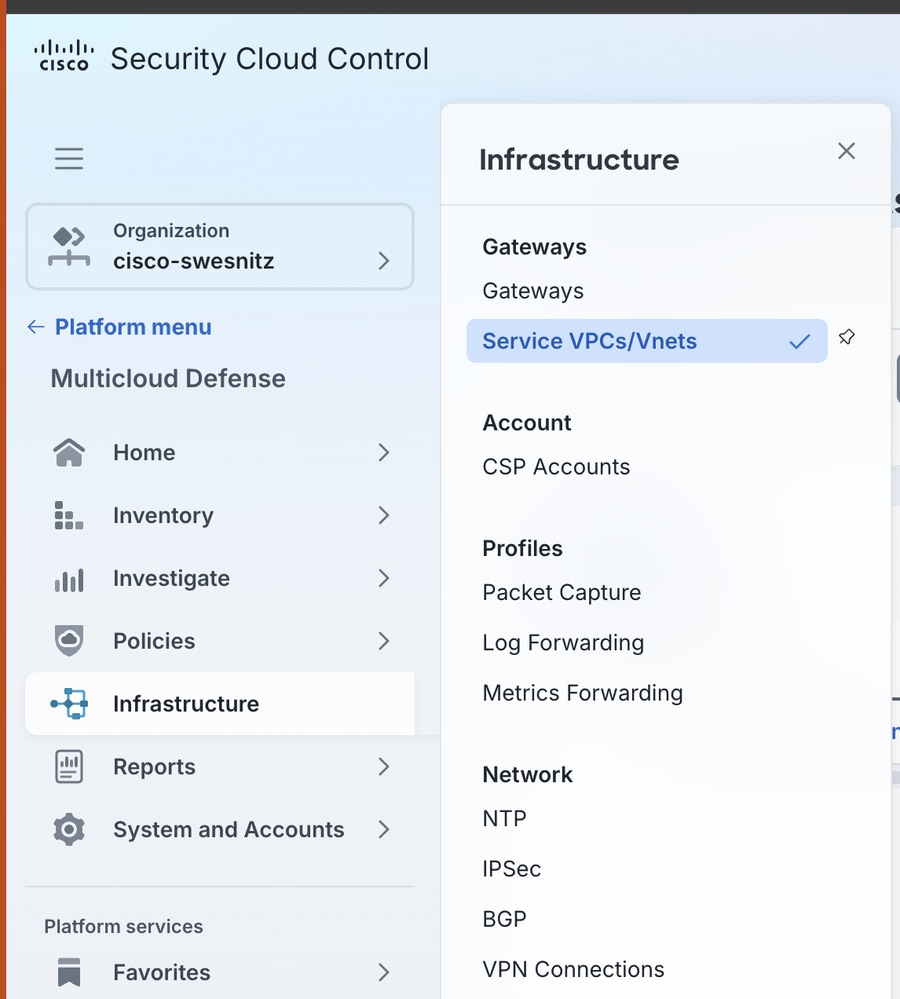
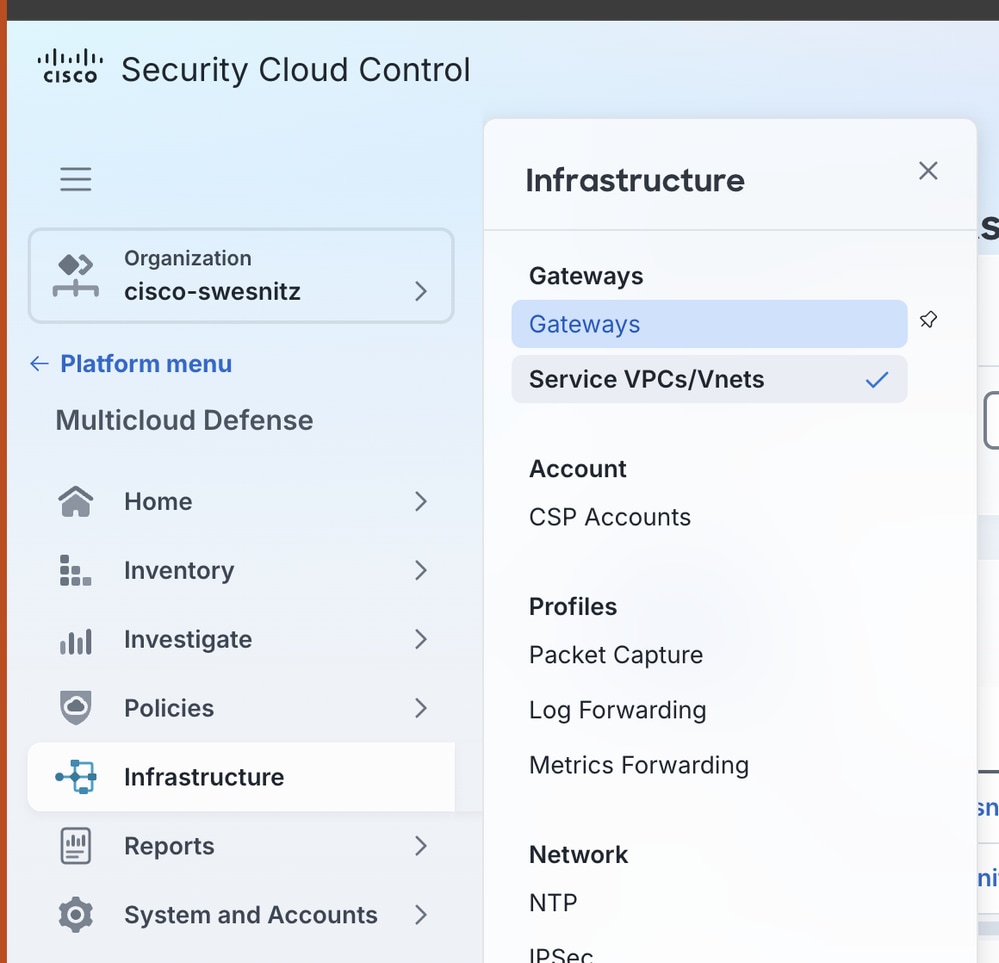
- 导航到基础设施>服务VPC/VNets。
- Click Create.
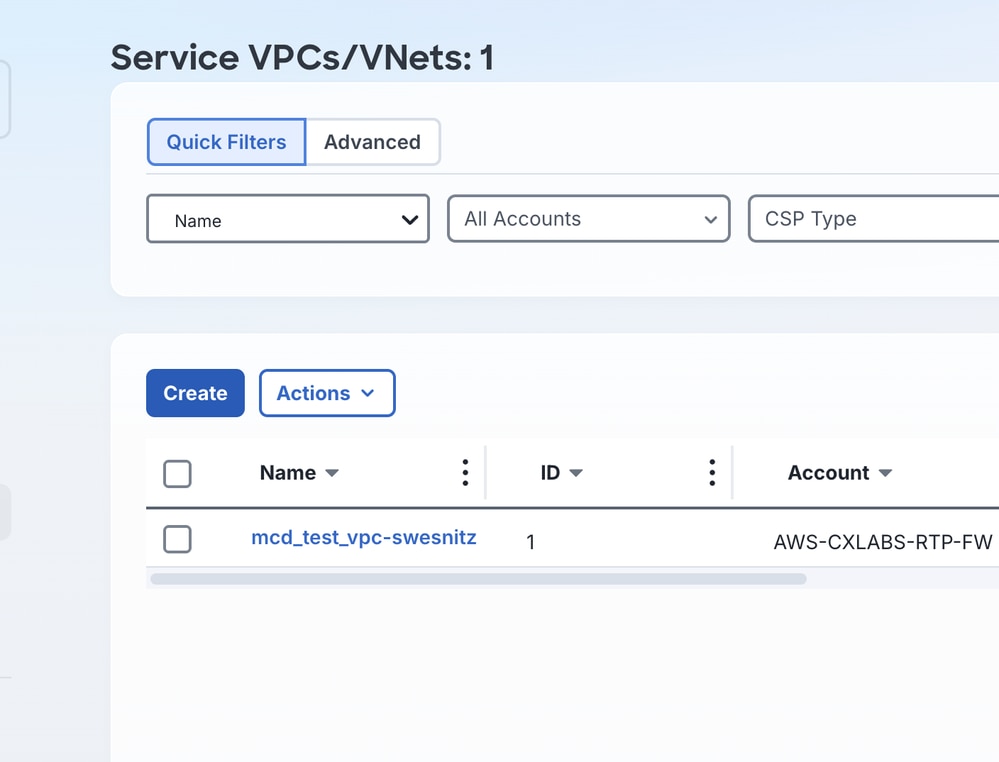
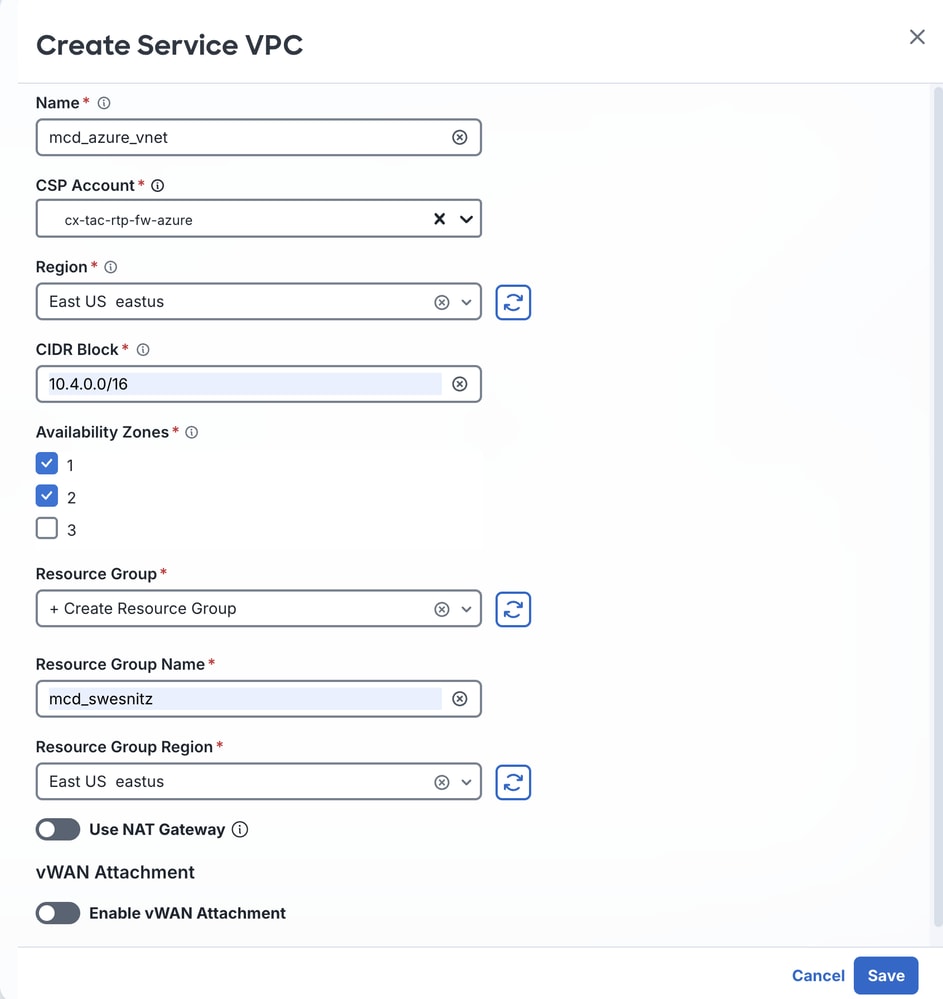
- 输入以下值:
- 名称:此过程为FTDv网关创建的VNet的易识别名称。
- CSP帐户:在“将Azure帐户连接到MCD”部分中分配的名称。
- 地区:部署FTDv网关的区域。
- CIDR块:与VNet关联的传输网关的唯一IP块。
- 可用区:至少选择两个可用区域以实现恢复能力。
- 资源组:从下拉菜单中选择+创建资源组。
- 资源组名称:资源组的名称。
- 资源组区域:与为“区域”选择的区域对齐的区域。
- 系统将显示成功消息。
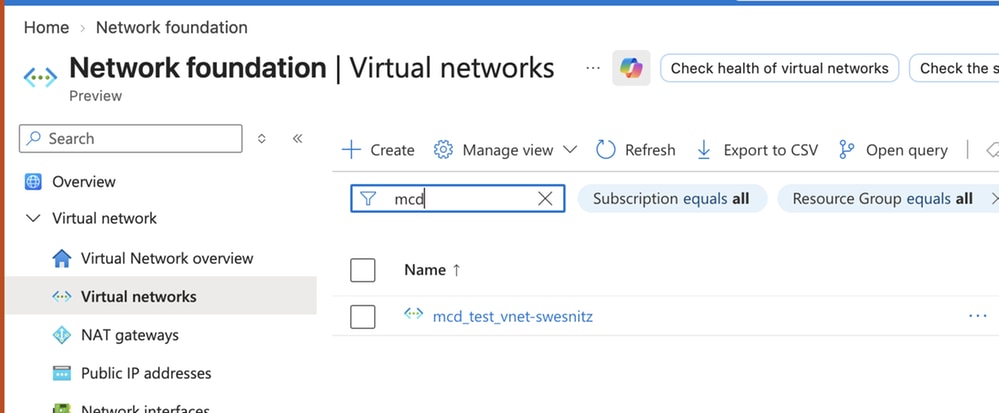
确认从Azure端创建VNet,导航到网络基础>虚拟网络概述>虚拟网络。
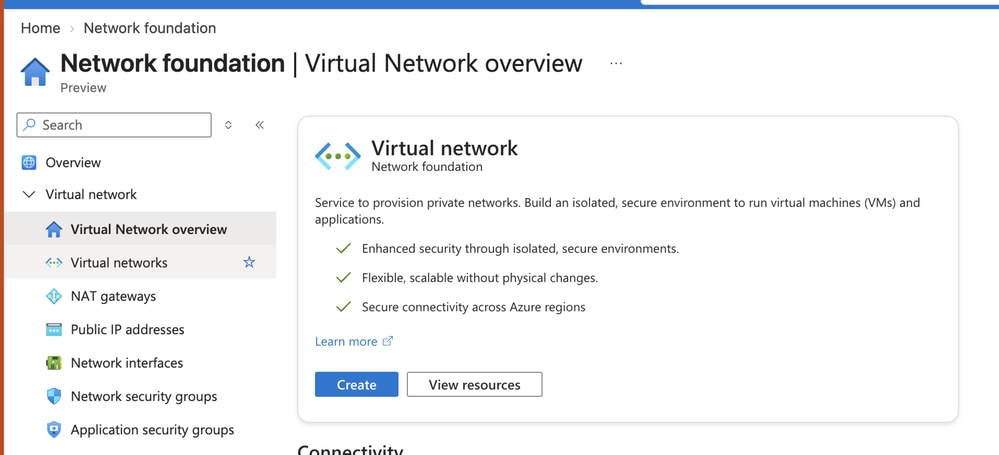
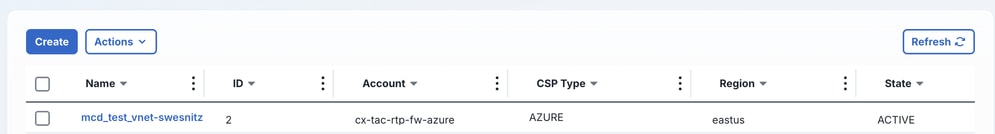
VNet创建后会转换为“活动”状态。
创建Azure MCD FTDv网关
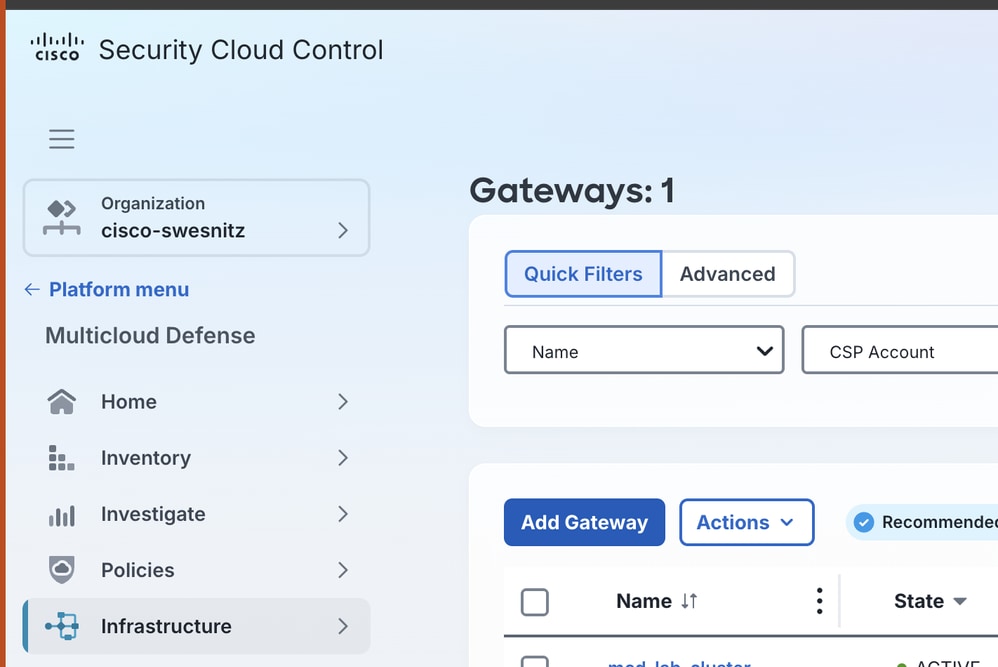
- 导航到基础设施>网关。
- 单击Add Gateway。
- 输入以下值:
- 帐户:从下拉菜单中,选择您在将Azure帐户连接到MCD部分中链接的Azure帐户。
- 网关类型:选择FTDv Gateway。
- 名称:FTDv网关的易识别名称。
- 实例类型:适合您环境的实例类型。
- 最小实例:从下拉菜单中选择至少一个实例。
- 最大实例数:环境所需的最大FTDv实例数。允许的最大值为10。
- 运行状况检查端口:默认值为65534。本文档不更改此值。
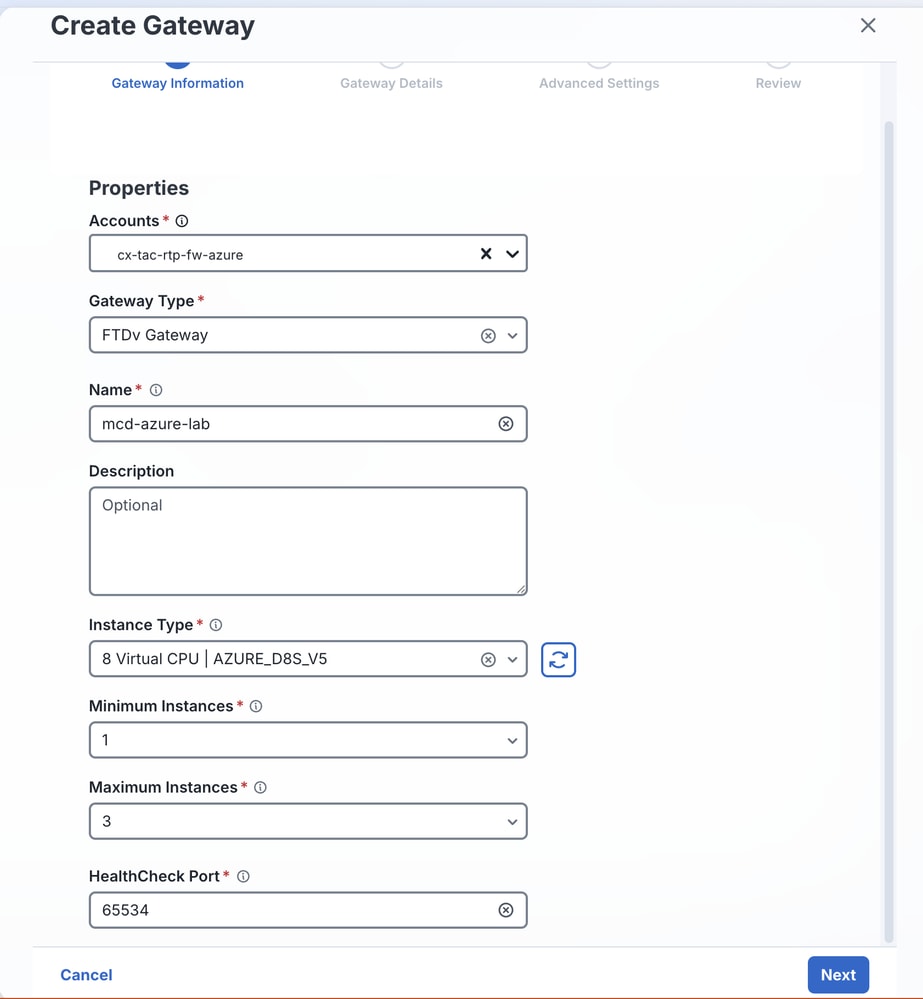
注意:HealthCheck Port是Multicloud Defense负载均衡器用于检查实例运行状况的端口号。分配给实例的数据路径安全组必须允许此端口上的流量。
- 输入以下值:
- 属性:选择Egress或East-West。
- FTDv版本:最适合该环境的软件版本。
- 策略规则集:要应用于此FTDv集群的访问控制策略(ACP)。
- 密码:FTDv实例的密码。
- 许可证模型:所需的许可模式。
- 性能层:适合预期设备吞吐量的层。
- 许可证类型:为此部署购买的许可证类型。
- 地区:部署这些FTDv实例的区域。
- VPC/VNet ID:您在创建VNet部分创建的服务VNet。
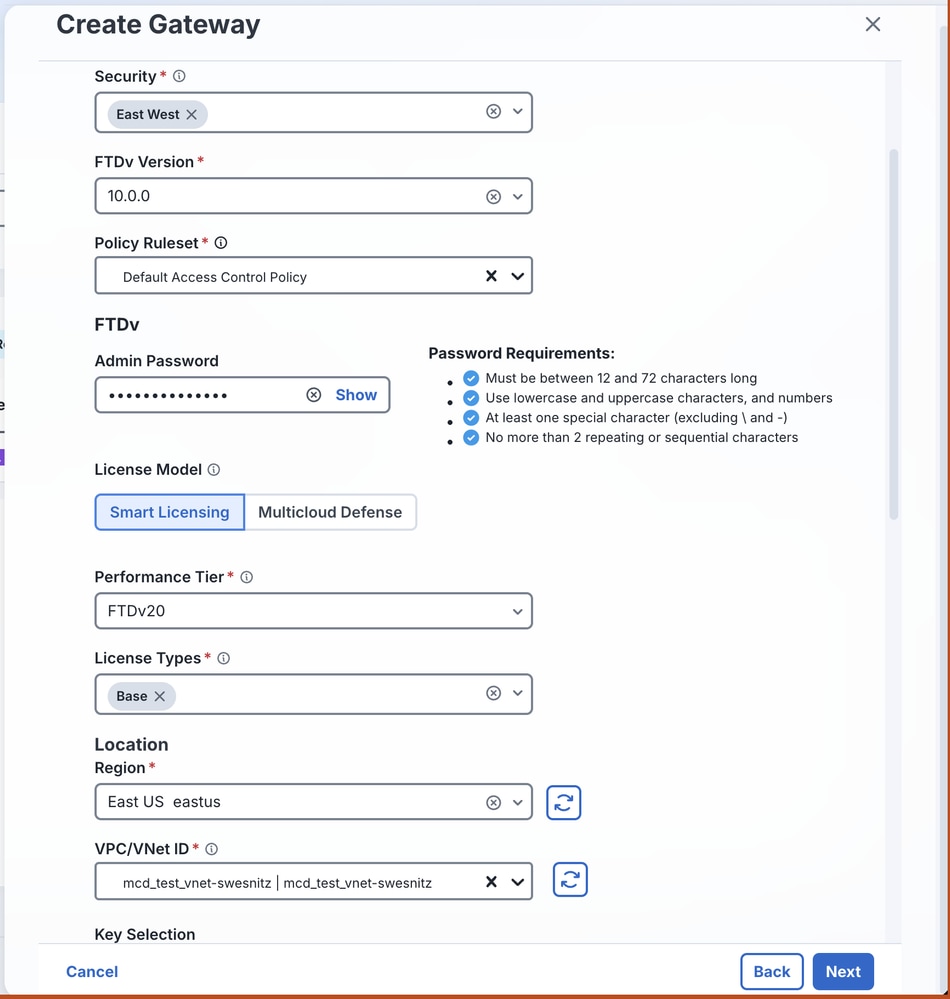
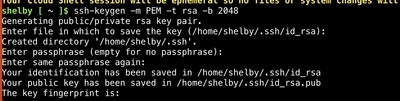
- 创建公钥对。有关指南,请参阅在Windows上创建SSH密钥。
- 输入SSH Public Key和Resource Groups的值。
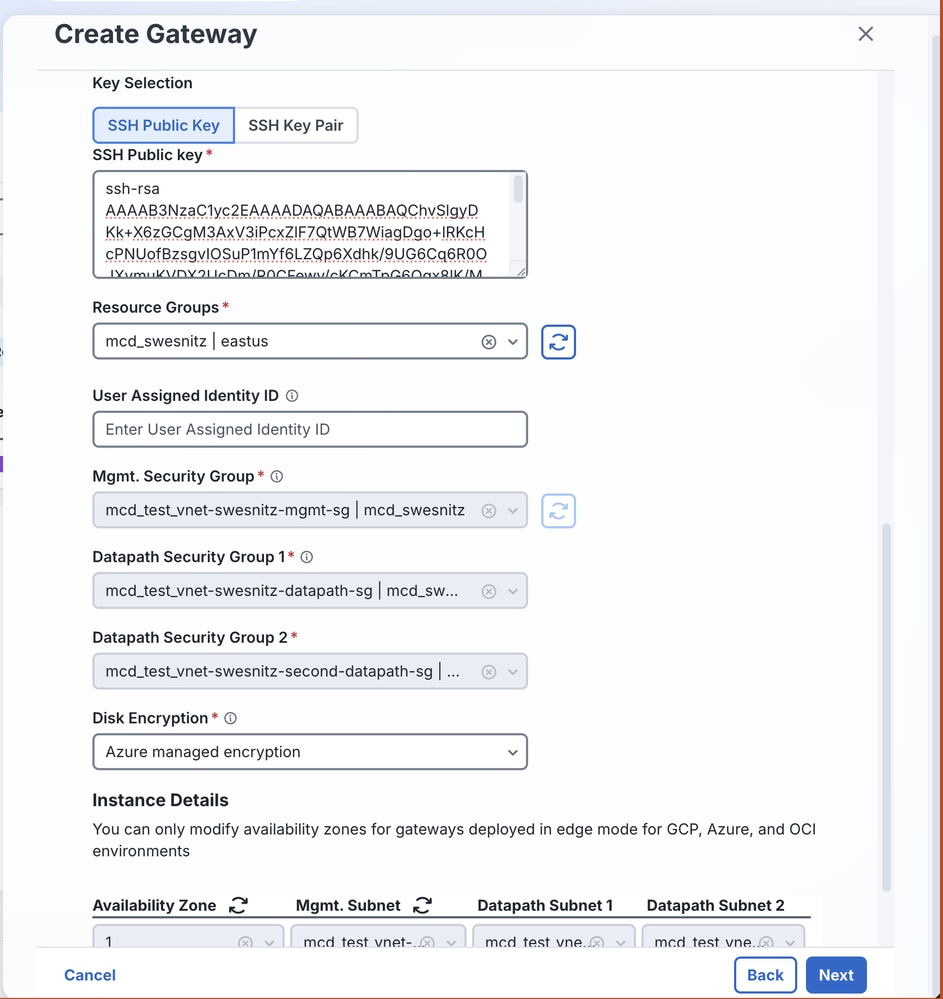
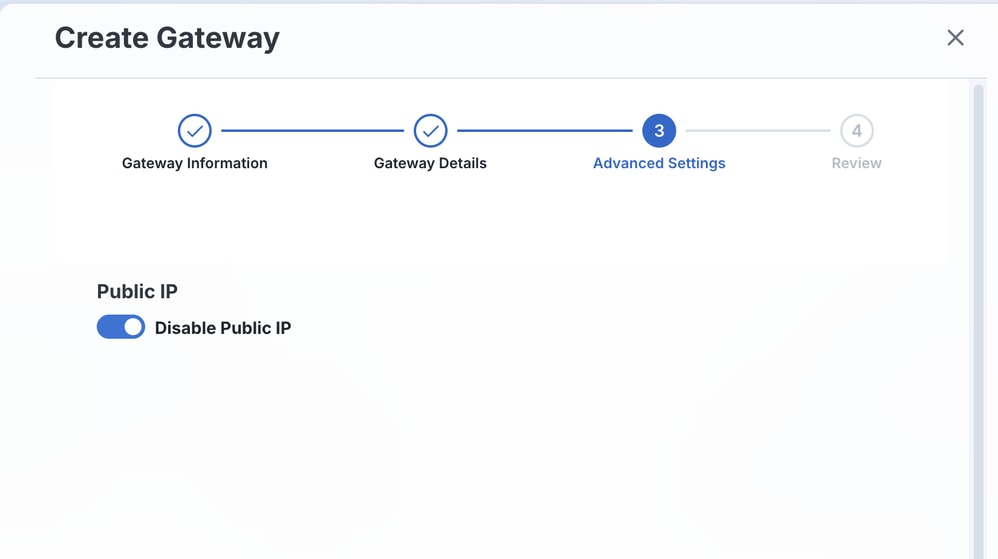
- 禁用公共IP,然后单击Next。
- 查看您指定的所有值。
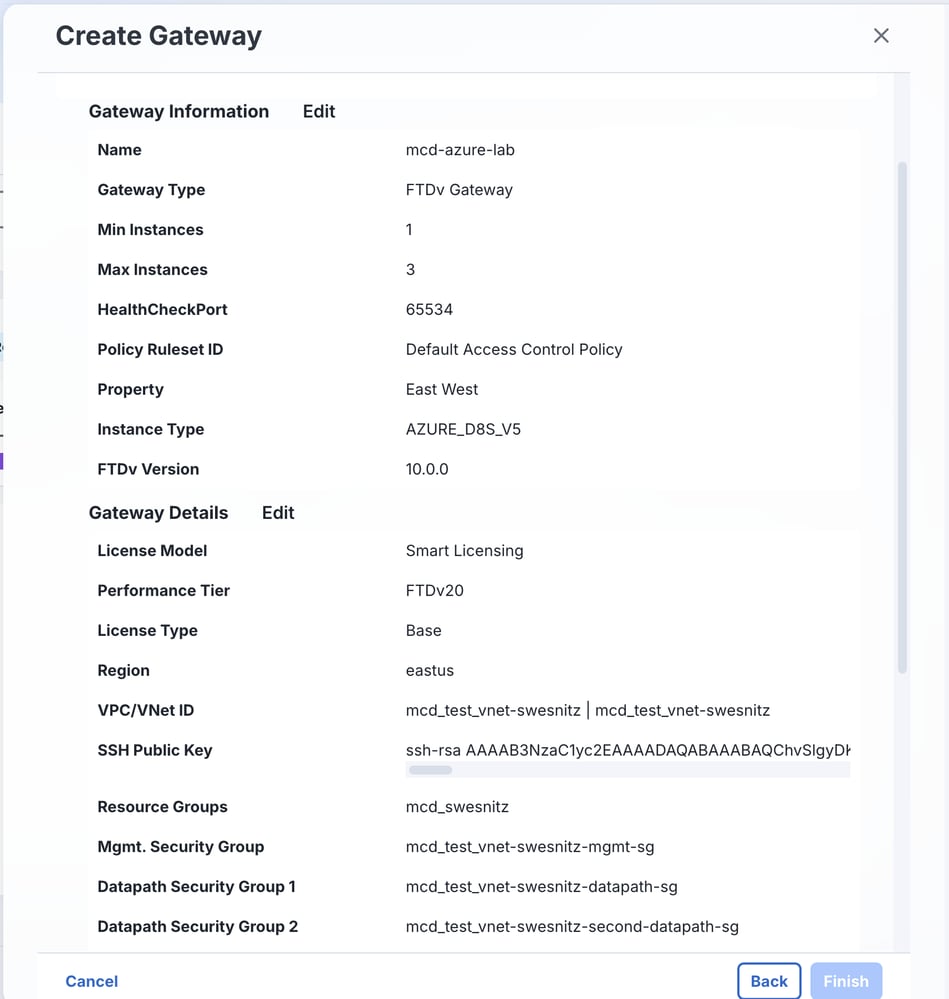
- 查看这些值和资源完成加载后,单击Finish。
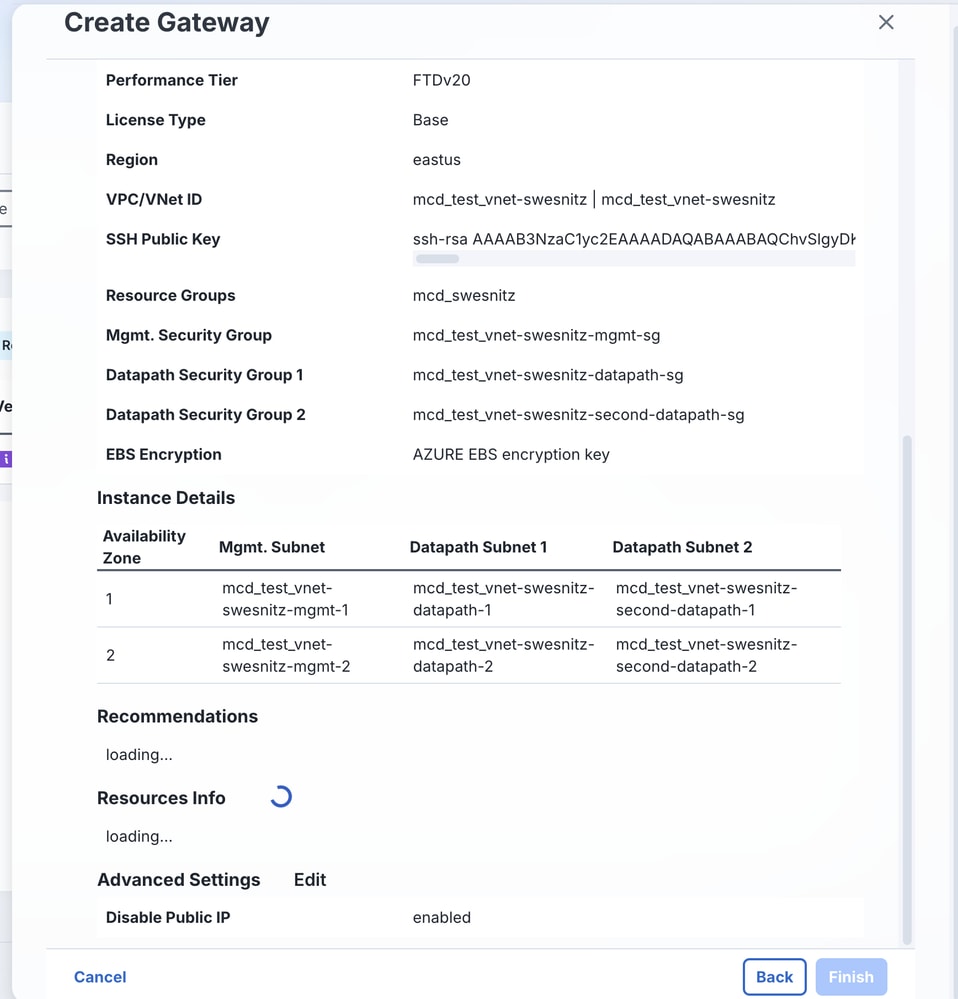
加载资源后控制面板视图。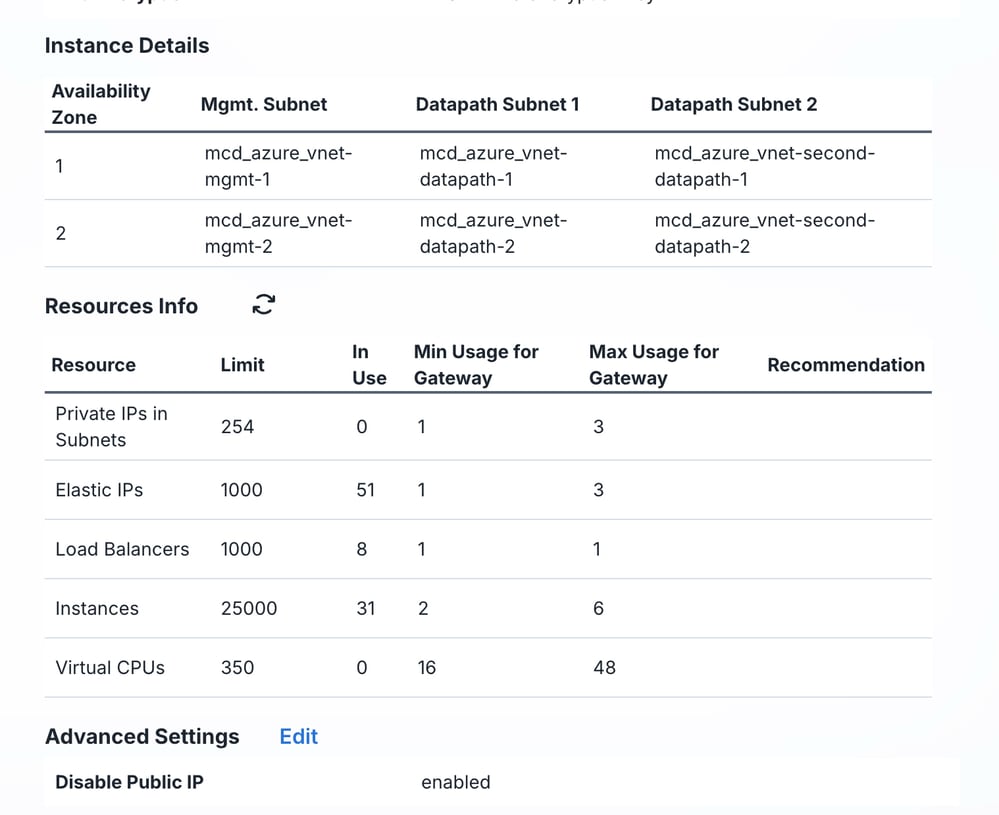
网关部署的控制面板视图。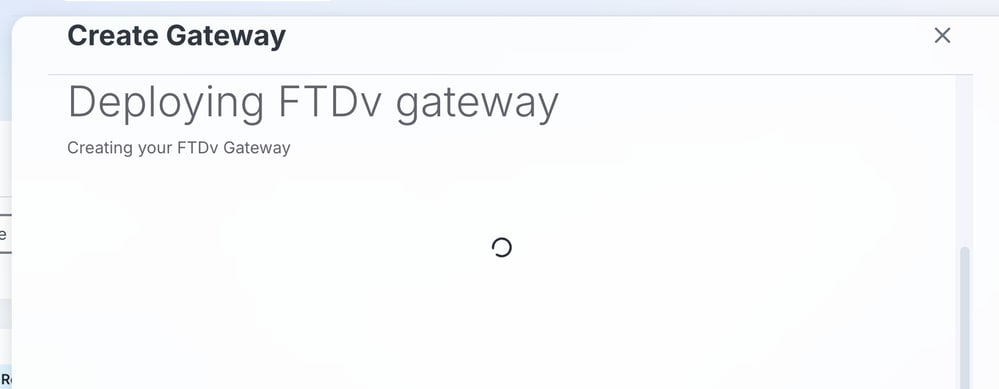
- 网关开始创建后,系统将显示成功消息。Click OK.
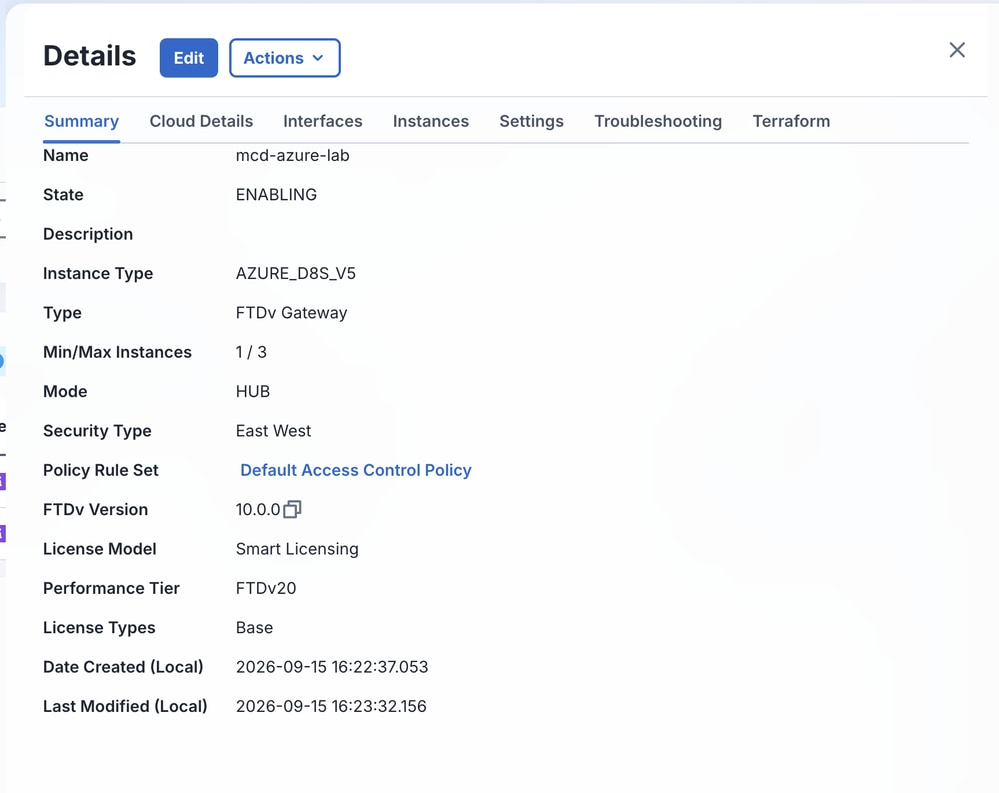
在MCD控制面板中,状态显示ENABLING。

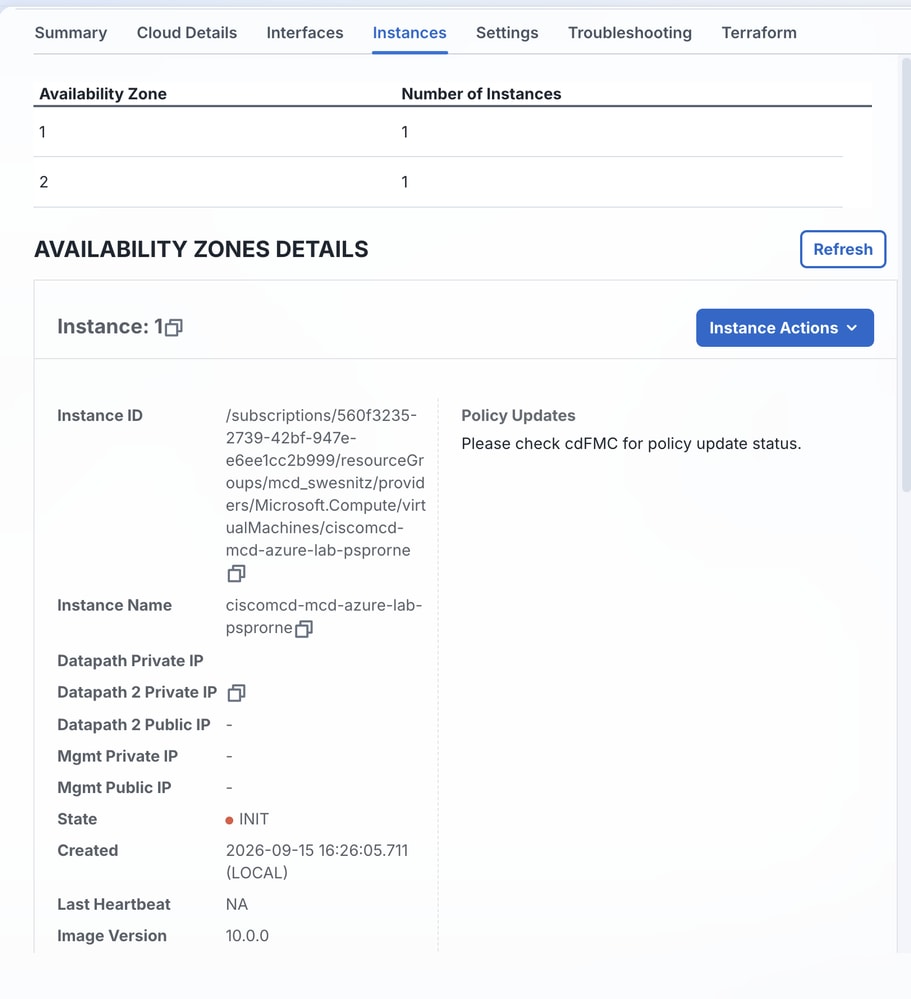
从Summary和Instances选项卡监控状态。
验证
使用本部分可确认配置能否正常运行。
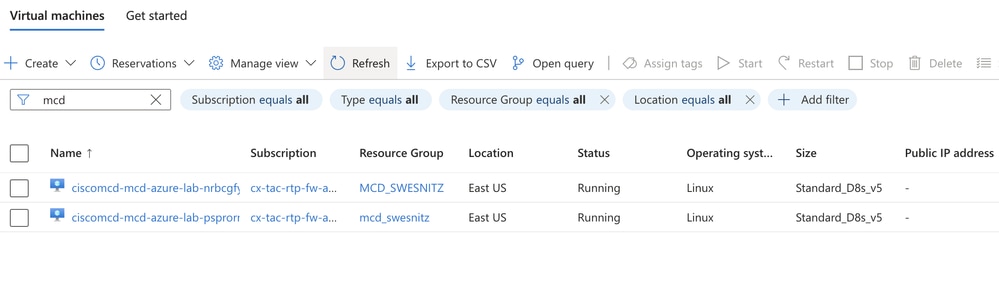
- 在Azure中的计算>虚拟机下,监控FTDv实例。状态从Creating更改为Running。
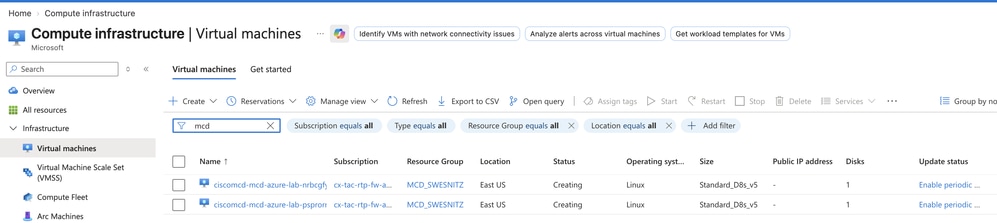
- 从MCD控制面板确认网关状态。
相关信息
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
2.0 |
15-Oct-2026
|
更新了从群集到网关的标题,以消除对技术的混淆。 |
1.0 |
09-Oct-2026
|
初始版本 |

 反馈
