为SEG配置按策略扫描的威胁扫描程序
简介
本文档介绍针对思科安全邮件网关(SEG)的Threat Scanner(TS)每策略集成的服务和配置。
先决条件
需要了解SEG常规设置和配置。
使用的组件
本文档中的信息基于以下软件版本:
- Cisco Secure Email Gateway(SEG)AsyncOS 15.5.1及更高版本。
- 灰色邮件服务。
- 反垃圾邮件服务。
- 传入邮件策略。
本文档中的信息都是基于特定实验室环境中的设备编写的。本文档中使用的所有设备最初均采用原始(默认)配置。如果您的网络处于活动状态,请确保您了解所有命令的潜在影响。
概述
威胁扫描程序(TS)是灰色邮件服务新激活的子组件,已与Antispam CASE集成,可提供更有效的反垃圾邮件检测。
激活灰色邮件服务后,在每个传入邮件策略AntiSpam设置中,启用威胁扫描器的选项将变为活动状态。启用TS后,TS将改进整体反垃圾邮件检测,重点是HTML走私检测:
- HTML解析和恶意脚本检测
- URL解析和重定向检测
反垃圾邮件CASE引擎控制这两种服务,即管理更新和垃圾邮件判定。
TS在每个传入邮件策略反垃圾邮件设置中有可见的启用/禁用设置。
TS影响判定,增加最终反垃圾邮件CASE判定的权重。
配置
配置包括两个操作;启用灰色邮件检测并在传入邮件策略中启用TS。
- 必须启用灰色邮件全局服务才能激活TS。
- 全局启用灰色邮件后,“启用威胁扫描程序”的入站邮件策略“反垃圾邮件”选项将变为可用。
Web界面设置
要在WebUIl中启用灰色邮件,请执行以下操作:
- 导航到安全服务
- IMS和灰色邮件
- 灰色邮件全局设置
- 编辑灰色邮件设置。
- 选择选项以启用灰色邮件检测。
- 编辑灰色邮件设置。
- 灰色邮件全局设置
- IMS和灰色邮件
- 提交并确认更改,以完成操作。
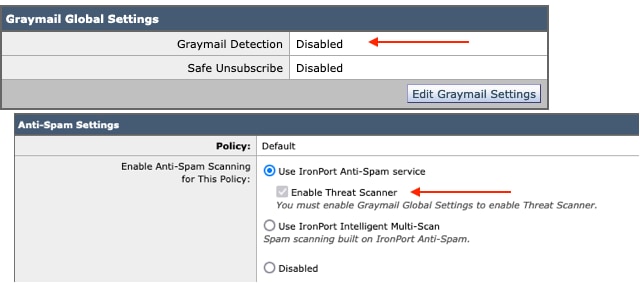 设置前的视图
启用灰色邮件后,威胁扫描程序选择框可用于每个传入邮件策略。
要在WebUI中启用威胁扫描程序,请执行以下操作:
- 导航到“邮件策略”
- 传入邮件策略
- 选择所需的邮件策略
- 选择Anti-Spam。
- 配置页面顶部显示复选框选项,以启用威胁扫描程序。
- 选择Anti-Spam。
- 选择所需的邮件策略
- 传入邮件策略
- 提交并确认更改以完成配置
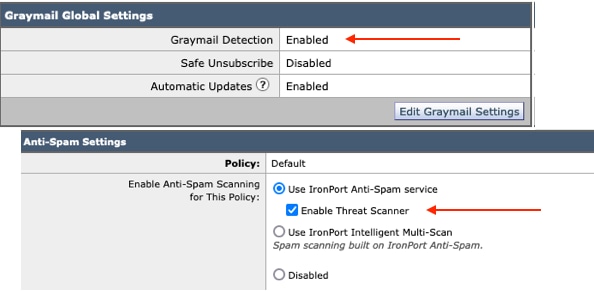 反垃圾邮件中的威胁扫描程序选项
命令行界面设置
使用CLI命令启用灰色邮件服务。
- imsandgraymailconfig
- 灰色邮件
- 设置
- 是否要使用灰色邮件检测?[Y] >
- 是否要启用灰色邮件引擎的自动更新?[Y]>
- 是否要使用灰色邮件检测?[Y] >
- 设置
- 完成其余提示以返回主机提示符。
- 灰色邮件
- 提交+添加所需的注释>按“Return”键完成操作。
从CLI在策略中启用或禁用威胁扫描程序。
- CLI> policyconfig
是否要配置传入邮件策略、传出邮件策略或匹配信头优先级?
- 传入邮件策略
- 外发邮件策略
- 匹配报头优先级
[1]> 1
传入邮件策略配置
1.北1
2. BLOCKED_LIST
3. ALLOW_LIST
4. ALLOW_SPOOF
5.默认值
输入要编辑的条目的名称或编号:
[]> 1
选择要执行的操作:
— 名称 — 更改策略名称
— 新建 — 添加新策略成员行
— 删除 — 删除策略成员行
- PRINT — 打印策略成员行
— 反垃圾邮件 — 修改反垃圾邮件策略
— 防病毒 — 修改防病毒策略
— 爆发 — 修改爆发过滤器策略
— 高级恶意软件 — 修改高级恶意软件防护策略
— 灰色邮件 — 修改灰色邮件策略
- THREATDEFENSECONNECTOR — 修改威胁防御连接器
— 过滤器 — 修改过滤器
[]>反垃圾邮件
选择要执行的操作:
— 禁用 — 禁用反垃圾邮件策略(禁用所有与策略相关的操作)
— 启用 — 启用反垃圾邮件策略
[]>启用
开始反垃圾邮件配置
是否要对此策略使用智能多重扫描?[N]>
是否要在此策略中使用IronPort反垃圾邮件?[Y]>
某些邮件被明确识别为垃圾邮件。有些消息是
识别为可疑垃圾邮件。您可以设置IronPort反垃圾邮件疑似垃圾邮件
低于阈值。
配置选项适用于已明确标识为
垃圾邮件:
是否要对威胁扫描程序判定启用特殊处理?[N]> y
继续选择菜单以完成邮件策略选择,然后按“返回键”接受每个选择的默认操作。
使用命令完成保存。
- 提交+添加所需的注释>按“Return”键完成操作。
验证
如何读取和解释日志。
Threat Scanner的Mail Logging仅提供临时裁决,而CASE提供最终裁决。
邮件日志显示了两种不同的安全判定与已判定威胁扫描程序判定的判定
- 如果Threat Scanner Interim判定是正常的,则日志的显示方式与这些示例类似。
- 信息:临时灰色邮件裁决 — LEGIT(0)<正常邮件>
- 信息:临时灰色邮件裁决 — MCE(11)<其他电子邮件营销活动>
- 如果威胁扫描程序临时判定有罪,则日志的显示方式与这些示例类似。
- 信息:临时ThreatScanner判定 — 网络钓鱼(101)
- 信息:临时ThreatScanner判定 — 病毒(2)
邮件日志示例:Threat Scanner Clean verdict使用不同的措辞:灰色邮件判定。
Wed Jan 31 08:19:32 2024 Info: MID 3189755 interim graymail verdict - LEGIT (0)
Wed Jan 31 08:19:33 2024 Info: MID 3189755 interim verdict using engine: CASE negative
Wed Jan 31 08:19:33 2024 Info: MID 3189755 using engine: CASE spam negative
邮件跟踪不显示威胁扫描程序日志条目,仅显示CASE:最终裁决。
这些威胁扫描程序(TS)示例提供了4种判定场景。
邮件日志示例:存在网络钓鱼TS定罪和反垃圾邮件定罪
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim verdict using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: MID 3057397 using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: Message aborted MID 3057397 Dropped by CASE
跟踪示例:不存在网络钓鱼TS判定,且存在CASE判定。
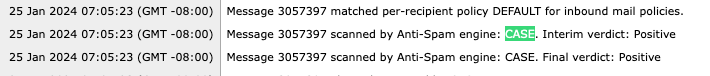 网络钓鱼TS被定罪和反垃圾邮件被定罪跟踪
邮件日志示例:网络钓鱼TS定罪和反垃圾邮件都存在。
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim verdict using engine: CASE spam negative
Thu Jan 25 09:05:47 2024 Info: MID 3057413 using engine: CASE spam negative
跟踪示例:存在网络钓鱼TS已定罪和反垃圾邮件否定。
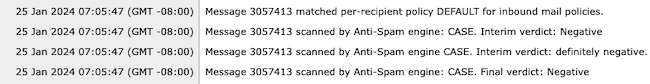
邮件日志示例:邮件日志的VIRUS TS Conviction和AntiSpam Conviction示例。
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim verdict using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: MID 3066060 using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: Message aborted MID 3066060 Dropped by CASE
跟踪示例:VIRUS TS Conviction不存在,AntiSpam Conviction存在。
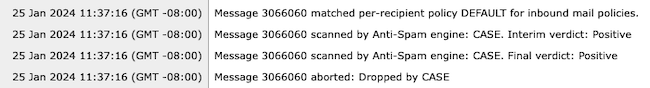
邮件日志示例:病毒TS判定和AntiSpam Negative都存在。
Jan 23 21:38:57 2024 Info: MID 3013692 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Jan 23 21:38:58 2024 Info: MID 3013692 interim verdict using engine: CASE spam negative
Jan 23 21:38:58 2024 Info: MID 3013692 using engine: CASE spam negative
跟踪示例:没有病毒TS判定,反垃圾邮件呈阴性。
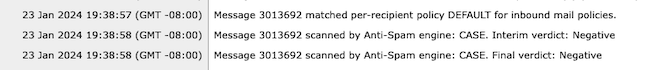
灰色邮件日志包含威胁扫描程序判定,如果出现误报质询,则支持TALOS分析的内容。
存在威胁扫描程序原始结果导致Graymail日志记录更快速地滚动。为了解决此行为,已对灰色邮件日志进行了SEG修改。
- AsyncOS 15.5将灰色邮件日志文件的默认日志订用设置为20,以增加日志保留时间。
- 如果在升级时设置大于20,则不会更改日志文件设置。
- 入站灰色邮件临时判定邮件在信息级别显示完全扫描原始结果。
- 所有其他邮件的灰色邮件扫描结果显示在调试级别。
相关信息
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
1.0 |
18-Apr-2024
|
初始版本 |

 反馈
