将ISE配置为为PassiveID会话分配Trustsec安全组标记

简介
本文档介绍如何通过ISE 3.2中的授权策略配置安全组标记(SGT)并将其分配到被动ID会话。
先决条件
要求
Cisco 建议您了解以下主题:
- Cisco ISE 3.2
- 被动ID、TrustSec和PxGrid
使用的组件
本文档中的信息基于以下软件和硬件版本:
- Cisco ISE 3.2
- FMC 7.0.1
- 运行16.12.1的WS-C3850-24P
本文档中的信息都是基于特定实验室环境中的设备编写的。本文档中使用的所有设备最初均采用原始(默认)配置。如果您的网络处于活动状态,请确保您了解所有命令的潜在影响。
背景信息
思科身份服务引擎(ISE)3.2是支持此功能的最低版本。本文档不包括PassiveID、PxGrid和SXP配置。有关详细信息,请参阅管理员指南。
在ISE 3.1或更早版本中,安全组标记(SGT)只能分配到Radius会话或主动身份验证(例如802.1x和MAB)。使用ISE 3.2,我们可以为PassiveID会话配置授权策略,以便当身份服务引擎(ISE)从提供程序(例如Active Directory域控制器(AD DC)WMI或AD代理)接收用户登录事件时,它根据用户Active Directory(AD)组成员身份向PassiveID会话分配安全组标记(SGT)。PassiveID的IP-SGT映射和AD组详细信息可以通过SGT交换协议(SXP)发布到TrustSec域和/或发布到Cisco Firepower管理中心(FMC)和思科安全网络分析(Stealthwatch)等Platform Exchange Grid(pxGrid)用户。
配置
流程图
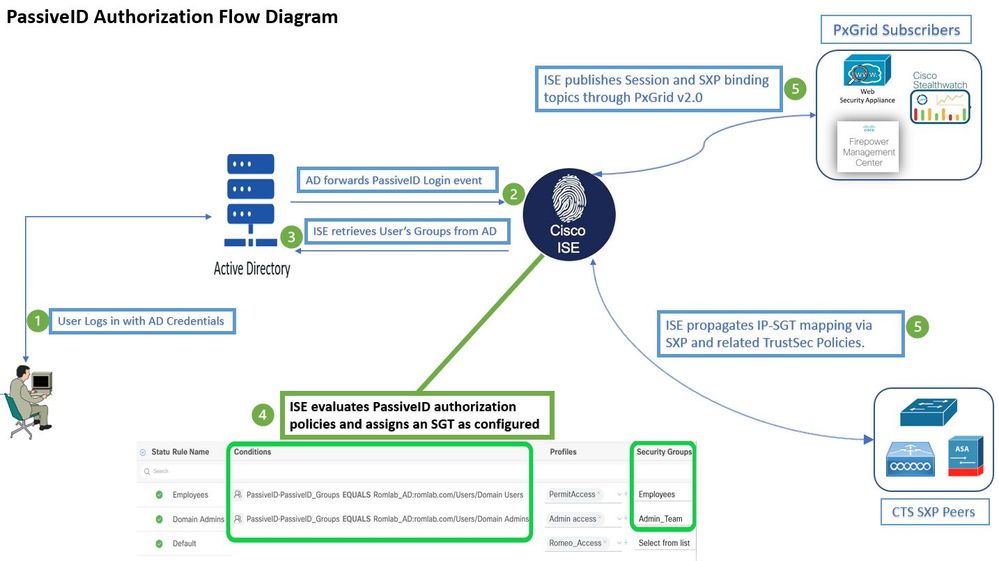 流程图
配置
启用授权流程:
导航到Active Directory > Advanced Settings > PassiveID Settings并选中复Authorization Flow选框,以配置PassiveID登录用户的授权策略。默认情况下该选项处于禁用状态。
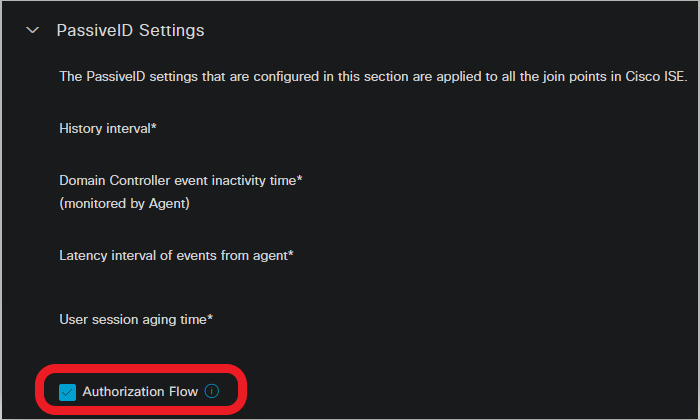 启用授权流
策略集配置:
- 为PassiveID创建单独的Policy集(推荐)。
- 对于Conditions,请使用属性并
PassiveID·PassiveID_Provider选择您的提供商类型。
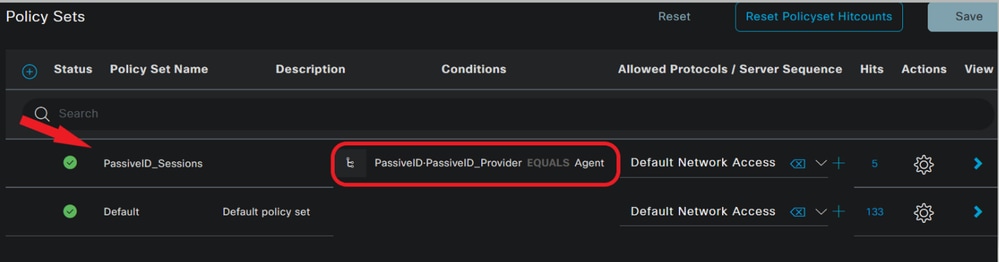 策略集
- 为步骤1中创建的策略集配置授权规则。
- 为每个规则创建一个条件,并根据AD组、用户名或两者使用PassiveID词典。
- 为每个规则分配Security Group Tag并保存配置。
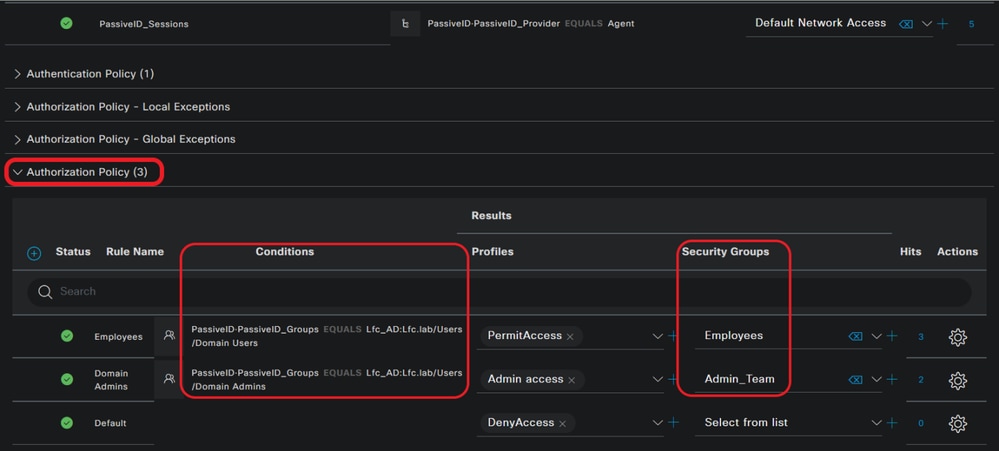 授权策略
4.导航到Work Centers > TrustSec > Settings > SXP Settings以启用Publish SXP bindings on pxGrid和Add RADIUS and PassiveID Mappings into SXP IP SGT Mapping Table与PxGrid用户共享PassiveID映射,并将它们包含在ISE上的SXP映射表中。
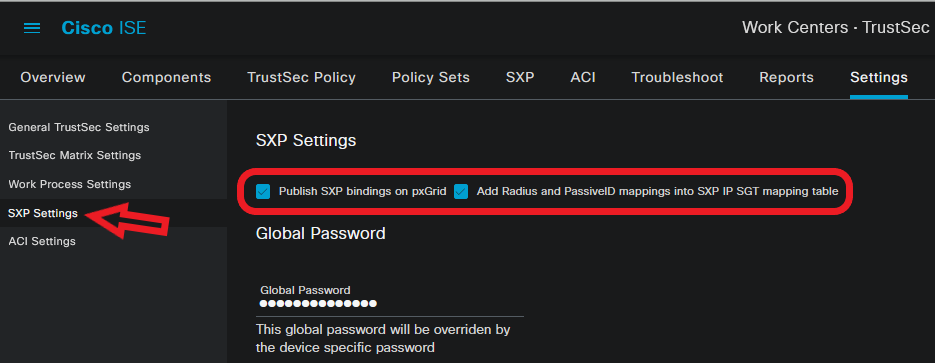 SXP设置
验证
使用本部分可确认配置能否正常运行。
ISE验证
用户登录事件从提供商(例如Active Directory域控制器(AD DC)WMI或AD代理)发送到ISE后,继续检查实时日志。依次导航至 Operations > Radius > Live Logs.
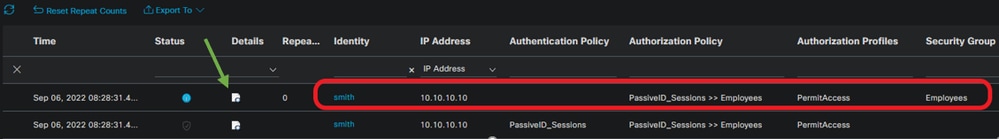 Radius实时日志
单击Details列中的放大镜图标,以查看用户的详细报告,在此示例中为smith(域用户),如下所示。
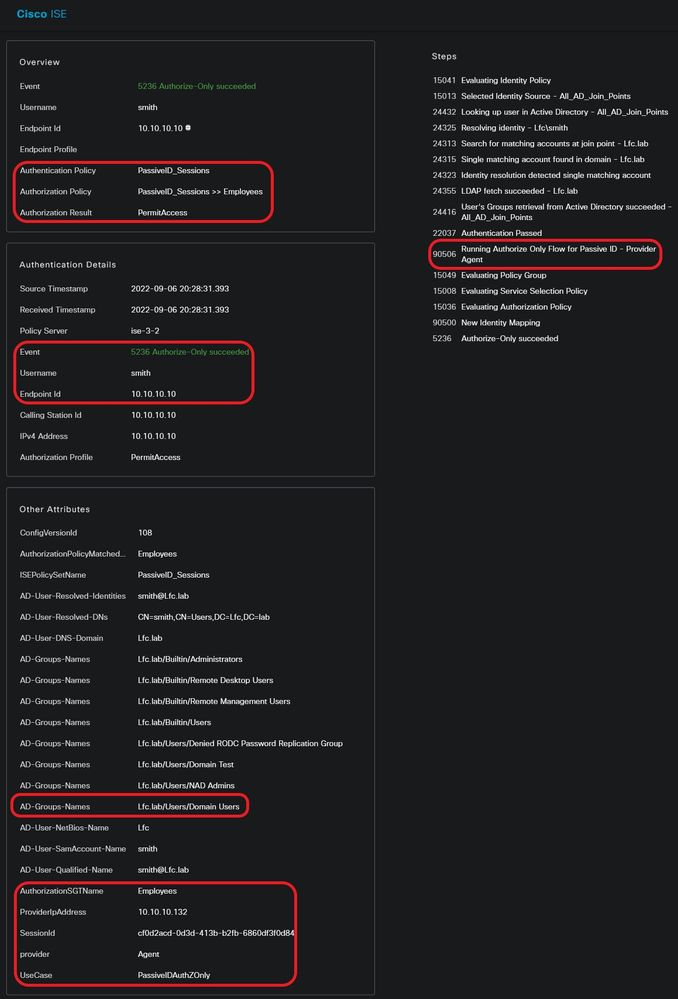
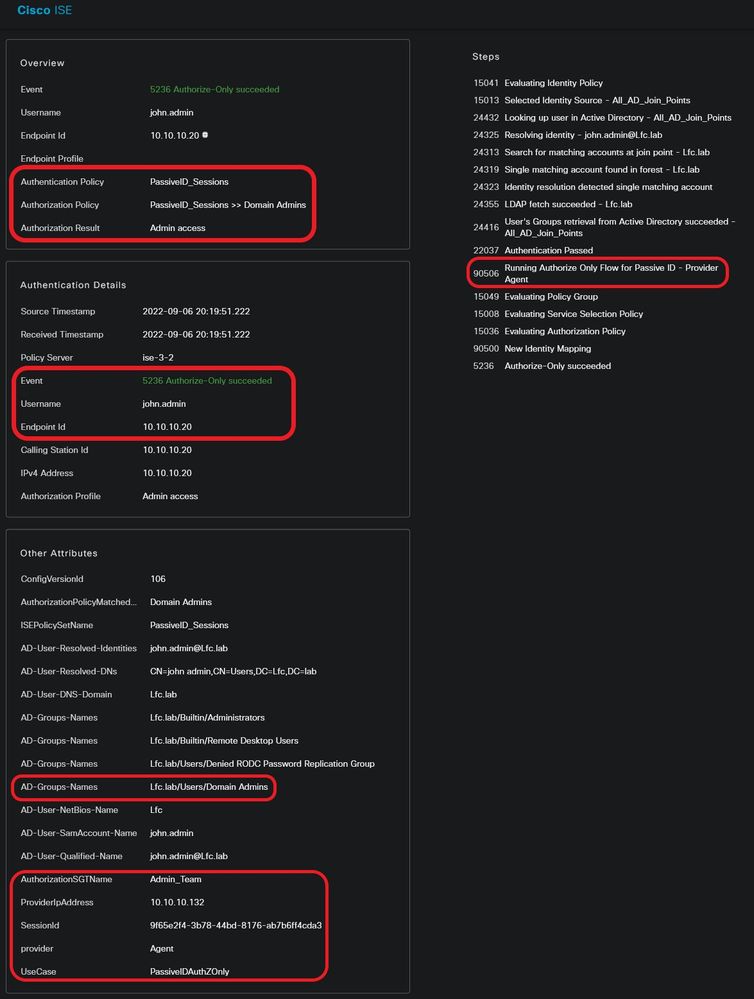
其他用户(域管理员)的详细报告。 如图所示,根据配置的授权策略分配不同的SGT。
验证ISE中的SGT/IP映射表。依次导航至 Work Centers > TrustSec > All SXP Mappings.
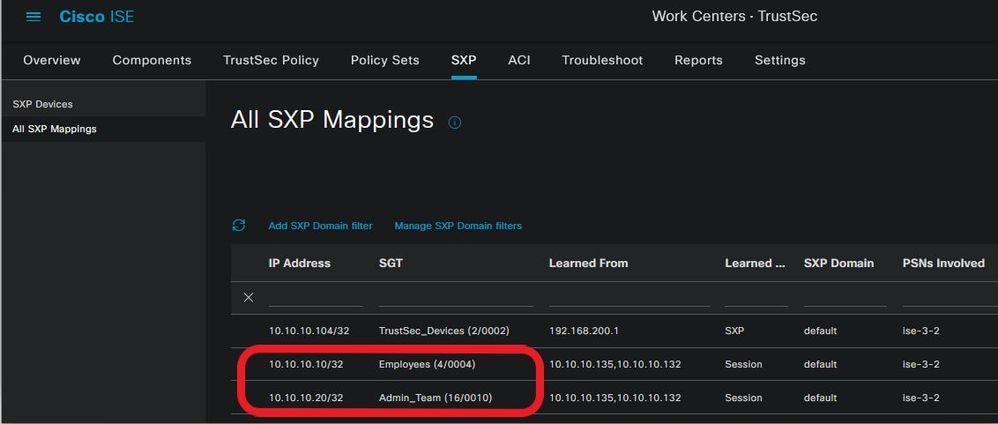 SXP映射表
PxGrid用户验证
此CLI代码段验证FMC是否已从ISE获取之前提到的PassiveID会话的IP-SGT映射。
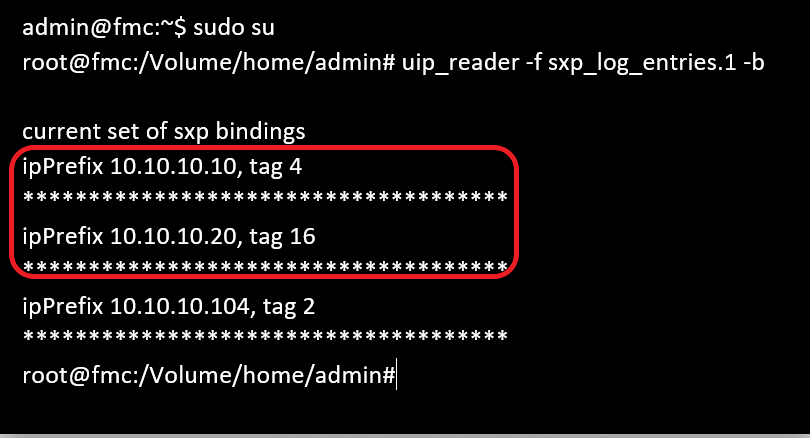 FMC CLI验证
TrustSec SXP对等体验证
交换机已从ISE获知PassiveID会话的IP-SGT映射,如此CLI摘录所示。
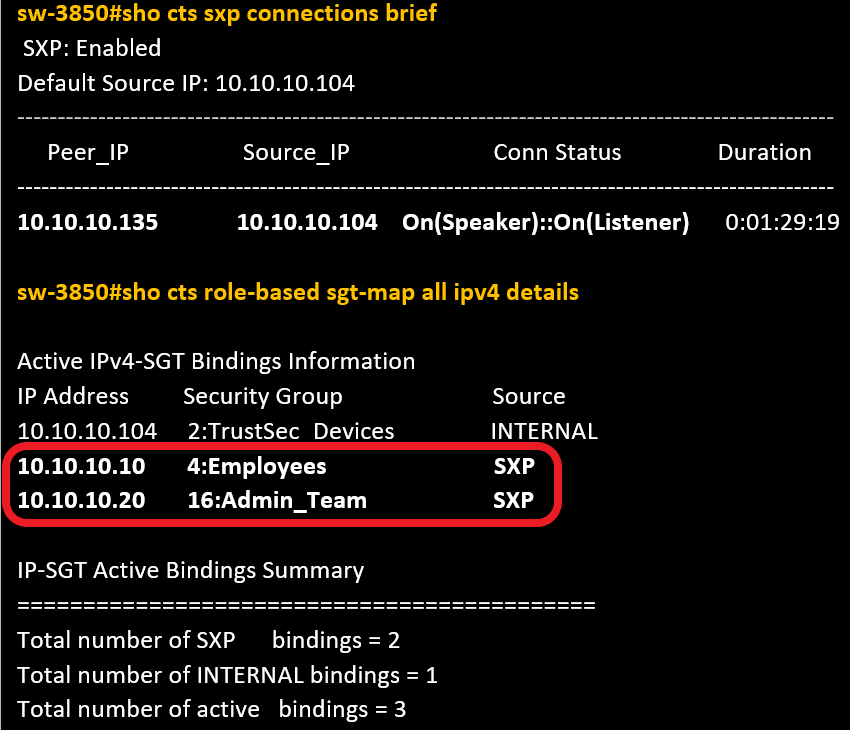 交换机CLI验证
故障排除
本节提供可用于对此流程进行故障排除的信息。
在ISE上启用调试
导航至Administration > System > Logging > Debug Log Configuration,将下一个组件设置为指定的级别。
| 节点 |
组件名称 |
日志级别 |
日志文件名 |
| 被动ID |
passiveid |
跟踪 |
passiveid-*.log |
| PxGrid |
pxgrid |
跟踪 |
pxgrid-server.log |
| SXP |
sxp |
调试 |
sxp.log |
日志片段
1. ISE从提供商接收登录事件:
Passiveid-*.log文件:
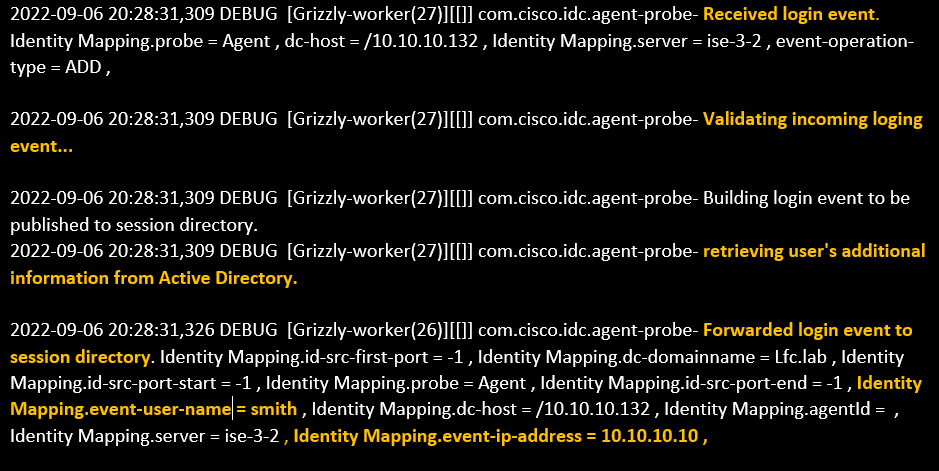 Passiveid-*.log文件
2. ISE根据配置的授权策略分配SGT,并将PassiveID用户的IP-SGT映射发布到PxGrid用户和SXP对等体:
sxp.log文件:
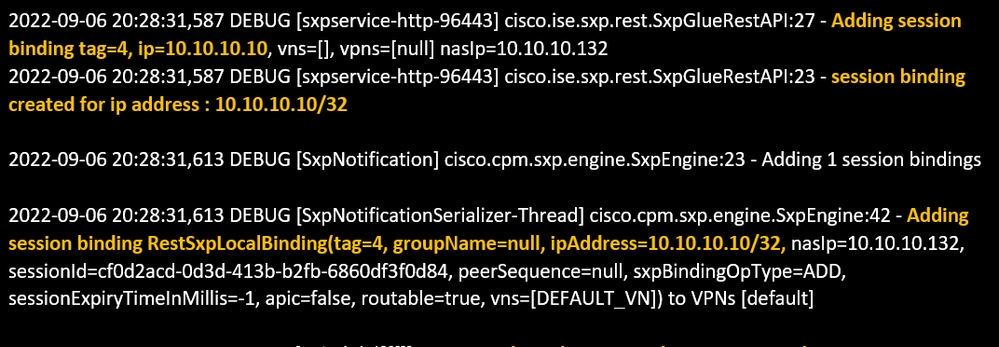 sxp.log文件
pxgrid-server.log文件:
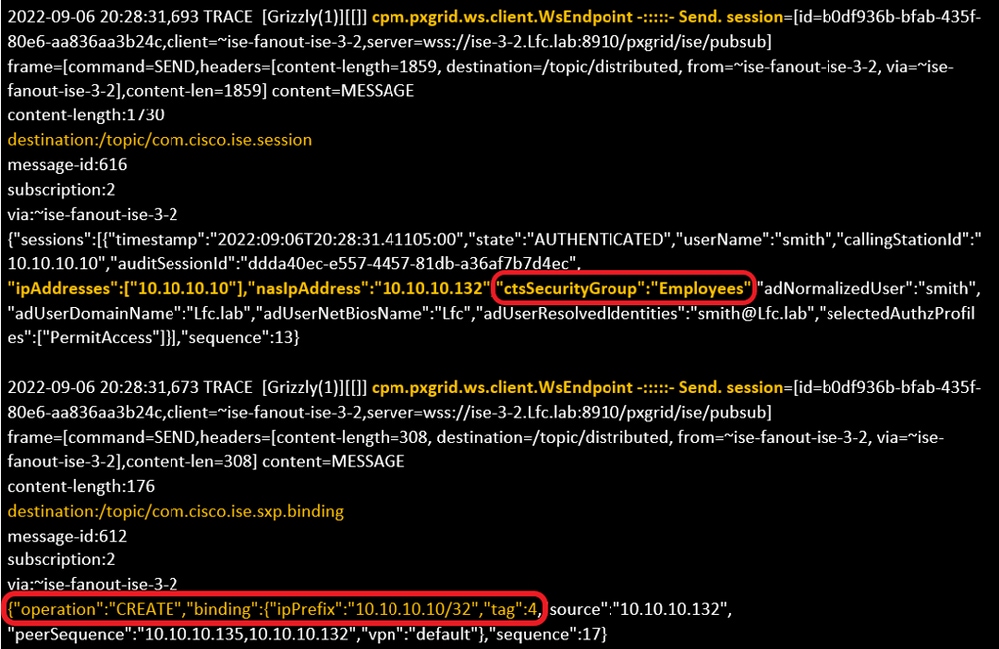 pxgrid-server.log文件
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
3.0 |
18-Sep-2026
|
重新认证 — 更新的Alt文本、目标链接和格式。 |
2.0 |
15-Feb-2023
|
首次公开发布 |
1.0 |
09-Feb-2023
|
初始版本 |
 反馈
