无法通过Splunk用户界面管理SAML用户。
适用范围
Splunk云Splunk企业描述
管理员无法管理SAML用户,因为他们可以通过用户UI使用本地创建的帐户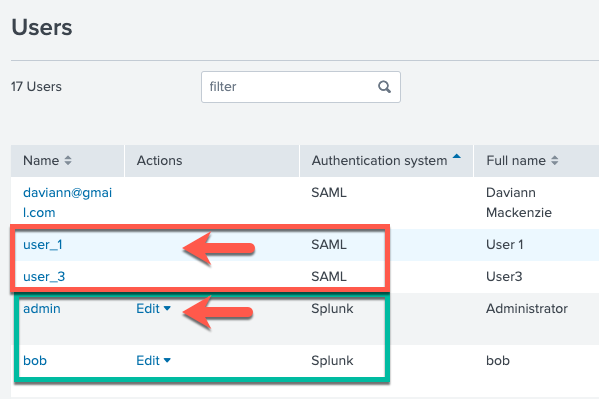 .
分辨率
通过SAML集成调配的用户只能使用两种机制进行管理:
1. IdP(身份提供程序):IdP将在登录期间向Splunk实例发送与用户登录相关联的“角色”。 如果需要为用户添加或删除角色,这将通过IdP或LDAP(如果IdP正在从其中检索用户)完成。
2. SAML组(映射):https://<Splunk instance>/en-GB/manager/launcher/saml
从此界面可以将IdP中的用户角色映射到Splunk角色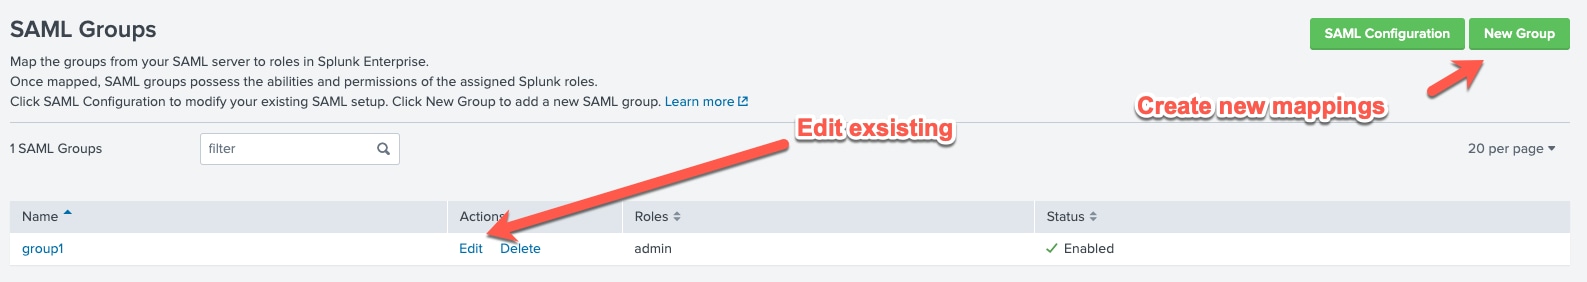
修改或删除角色映射文档包含以下选项
如果要删除SAML用户,则需要首先在IdP/LDAP级别通过删除关联的角色(用于Splunk中的组映射)执行此操作。 完成此操作后,即可在Splunk实例中删除用户。
如果您使用的是Splunk云,请查看本文如何删除Splunk中的旧SAML用户
如果您使用本地Splunk实例,请查看此社区解决方案删除旧SAML用户
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
1.0 |
28-Sep-2026
|
初始版本 |
 反馈
