Migre para 6 GHz e Wi-Fi 7 com o Cisco Wireless
Contents
Introdução
Este documento descreve as diretrizes de design e configuração para otimizar o desempenho do Wi-Fi 7 e aproveitar totalmente o espectro de 6 GHz.
Guia de design do CX
Os guias de design do CX são escritos por especialistas do Cisco CX em colaboração com engenheiros de outros departamentos e revisados por especialistas da Cisco; os guias se baseiam nas práticas recomendadas da Cisco, bem como no conhecimento e na experiência adquiridos com inúmeras implementações de clientes ao longo de muitos anos. As redes projetadas e configuradas de acordo com as recomendações neste documento ajudam a evitar armadilhas comuns e a melhorar a operação da rede.
Por que 6 GHz e Wi-Fi 7
A banda de 6 GHz tornou-se disponível para operações de WLAN em 2020 e era necessária para a certificação Wi-Fi 6E. Enquanto o Wi-Fi 6 opera nas bandas de 2,4 GHz e 5 GHz, o Wi-Fi 6E utiliza o mesmo padrão IEEE 802.11ax, mas estende sua funcionalidade para a banda de 6 GHz, desde que requisitos específicos sejam atendidos.
A nova certificação Wi-Fi 7 é baseada no padrão IEEE 802.11be e suporta operações nas faixas de 2,4 GHz, 5 GHz e 6 GHz. O Wi-Fi 7 também apresenta novos recursos e aprimoramentos em comparação com certificações anteriores.
O suporte à banda de 6 GHz e/ou Wi-Fi 7 vem com requisitos específicos, muitas vezes necessitando de novas configurações e designs de RF, especialmente quando comparado às práticas estabelecidas para as bandas de 2,4 GHz e 5 GHz com Wi-Fi 6.
Por exemplo, assim como o uso de segurança WEP desatualizada impede a adoção de padrões 802.11 além de 802.11a/b/g, padrões mais recentes impõem pré-requisitos de segurança ainda mais rigorosos para incentivar a implantação de redes mais seguras.
Por outro lado, a introdução da banda de 6 GHz oferece acesso a frequências mais claras, melhor desempenho e suporte para novos casos de uso. Ele também permite uma implementação mais uniforme dos aplicativos existentes, como conferência de voz e vídeo.
Requisitos básicos para operações de 6 GHz e Wi-Fi 7
Estes são os requisitos de segurança especificados pelas certificações para operações de 6 GHz e Wi-Fi 7.
Requisitos de banda de 6 GHz
A banda de 6 GHz permite apenas WPA3 ou Enhanced Open WLANs, o que significa uma destas opções de segurança:
- WPA3-Enterprise com autenticação 802.1X
- WPA3 - Autenticação Simultânea de Iguais (SAE - Simultaneous Authentication of Equals) (também conhecida como WPA3-Personal) com uma senha. SAE-FT (SAE com Transição Rápida) é outro AKM possível e é recomendado porque o handshake SAE não é trivial, e FT permite que a troca mais longa seja ignorada.
- Aberto aprimorado com criptografia sem fio oportunista (OWE)
Embora a especificação WPA3 v3.4 (Seção 11.2) afirme que o modo de transição Aberto Avançado não é suportado em 6 GHz, muitos fornecedores (incluindo a Cisco até o IOS® XE 17.18) ainda não aplicam essa restrição. Portanto, é tecnicamente possível configurar, por exemplo, um SSID Aberto em 5 GHz e um SSID Aberto Aprimorado correspondente em 5 e 6 GHz, ambos com o Modo de Transição habilitado, sem estar em conformidade com as especificações padrão. No entanto, nesse cenário, configure um SSID Aberto Aprimorado sem modo de transição que esteja disponível somente em 6 GHz (os clientes que suportam 6 GHz normalmente também suportam o Aberto Aprimorado), enquanto mantém o nosso SSID Aberto regular em 5 GHz, também sem modo de transição.
Não há novos requisitos específicos de cifra ou algoritmo para WPA3-Enterprise, além da aplicação do 802.11w/Protected Management Frame (PMF). Muitos fornecedores, incluindo a Cisco, consideram somente o 802.1X-SHA256 ou "FT + 802.1X" (que é o 802.1X com SHA256 e Transição rápida) compatível com WPA3. O 802.1X simples (que usa SHA1) é considerado parte do WPA2 e, portanto, não é adequado nem suportado para 6 GHz.
Requisitos de Wi-Fi 7
Com a certificação Wi-Fi 7 do padrão 802.11be, a Wi-Fi Alliance aumentou os requisitos de segurança. Alguns desses requisitos permitem o uso de taxas de dados 802.11be e melhorias de protocolo, enquanto outros suportam Operações de Multilink (MLO - Multi-Link Operations), permitindo que dispositivos compatíveis (clientes e/ou APs) usem várias bandas de frequência enquanto mantêm a mesma associação.
Em geral, o Wi-Fi 7 exige um destes tipos de segurança:
- WPA3-Empresa com AES(CCMP128) e 802.1X-SHA256 ou FT + 802.1X (que ainda usa SHA256, mesmo que não esteja explícito em seu nome). A especificação WPA3 mais recente (v3.4) altera o requisito para "O AP tem que oferecer o algoritmo GCMP256", mesmo que o cliente ainda tenha permissão para usar AES128. Isso cria diferenças no comportamento do cliente: alguns clientes tentam usar o Wi-Fi 7 Enterprise com AES128, enquanto outros já esperam o GCMP256.
- WPA3-Personal com GCMP256 e SAE-EXT-KEY e/ou FT + SAE-EXT-KEY (AKM 24 ou 25). O Wi-Fi 6E exige WPA3 SAE e/ou FT + SAE com AES regular (CCMP128) e sem uso estendido adicional de chave; isso significa que uma nova cifra foi introduzida especificamente para o Wi-Fi 7.
- Enhanced Open / OWE com GCMP256. Embora o AES(CCMP128) ainda possa ser configurado no mesmo SSID, os clientes que usam o AES 128 não suportam Wi-Fi 7. Antes do Wi-Fi 7, a maioria dos clientes que suportam o Enhanced Open usavam apenas o AES 128, portanto, esse é um requisito novo e mais forte. Quanto ao suporte para 6 GHz, não é permitido o modo de transição.
Independentemente do tipo de segurança selecionado, são necessários Protected Management Frames (PMF) e Beacon Protection para suportar o Wi-Fi 7 na WLAN.
Como o Wi-Fi 7 ainda é uma certificação recente no momento da elaboração deste documento, muitos fornecedores não aplicaram todos esses requisitos de segurança desde o início.
Mais recentemente, a Cisco vem aplicando progressivamente as opções de configuração para estar em conformidade com a certificação Wi-Fi 7. Estes são os comportamentos específicos da versão:
IOS XE 17.15.3 e versões posteriores 17.15.x
Nesta filial, todas as WLANs são transmitidas como SSIDs Wi-Fi 7, desde que o Wi-Fi 7 esteja habilitado globalmente, independentemente das configurações de segurança.
Um cliente pode se associar como um dispositivo com capacidade Wi-Fi 7 e atingir taxas de dados Wi-Fi 7, independentemente do método de segurança usado, desde que esse método seja suportado pela WLAN. No entanto, o cliente pode se associar como capaz de MLO (em uma ou mais bandas) somente se atender aos requisitos de segurança rigorosos do Wi-Fi 7; caso contrário, é rejeitada.
Isso pode causar problemas quando os primeiros clientes do Wi-Fi 7 que não suportam cifras mais seguras, como GCMP256, tentarem uma associação MLO com uma WLAN cujas configurações de segurança não atendam aos requisitos do Wi-Fi 7. Em tal situação, o cliente é rejeitado devido às configurações de segurança inválidas, mesmo que essas configurações ainda possam ser configuradas na WLAN.
IOS XE 17.18.1/17.18.2
A Proteção de beacon será ativada automaticamente se a sua WLAN for compatível com Wi-Fi 7, independentemente de você ativar ou não a caixa de seleção.
O Cisco IOS XE 17.18.1 e versões posteriores anunciam uma WLAN como Wi-Fi 7 e compatível com MLO somente se os requisitos de segurança apropriados estiverem habilitados nas configurações da WLAN. Por exemplo, uma WLAN anunciando somente SAE, não SAE-EXT, é transmitida como incapaz de MLO.
A filial 17.18 introduz um perfil 802.11be que pode ser conectado a um perfil de WLAN para controlar a ativação do Wi-Fi 7 por SSID ou até mesmo por rádio.
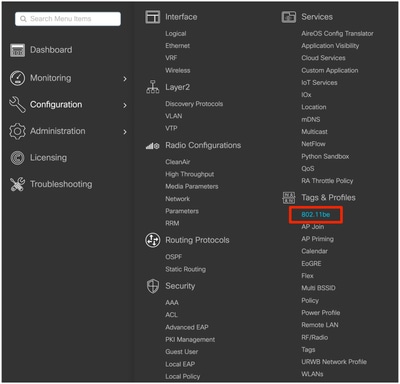
Um perfil 802.11be pré-configurado chamado "default-dot11be-profile" está disponível por padrão no novo menu Configuration > Tags & Profiles > 802.11be.
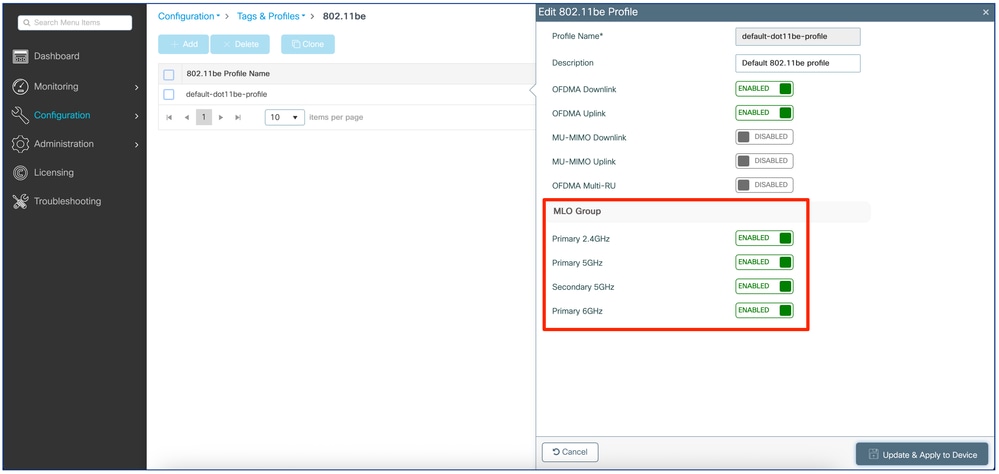
As quatro principais configurações para ativar ou desativar o Wi-Fi 7 estão na seção "MLO Group". Desabilitar todas as quatro configurações desabilita o Wi-Fi 7 em cada banda em qualquer perfil de WLAN ao qual o perfil 802.11be esteja conectado. Ativar alguns ou todos eles ativa o Wi-Fi 7 nas bandas/rádios correspondentes do Perfil de WLAN conectado.
O "default-dot11be-profile" ativa o MLO e o Wi-Fi 7 em todos os rádios e é anexado por padrão a todos os perfis de WLAN.
Criando um novo perfil 802.11be com todas as configurações de "Grupo MLO" desabilitadas e anexando-o a perfis de WLAN específicos, podemos, por exemplo, desabilitar seletivamente o Wi-Fi 7 para alguns de nossos SSIDs.
Na guia "Advanced" settings (Configurações avançadas) de cada perfil de WLAN, um perfil 802.11be correspondente é anexado:
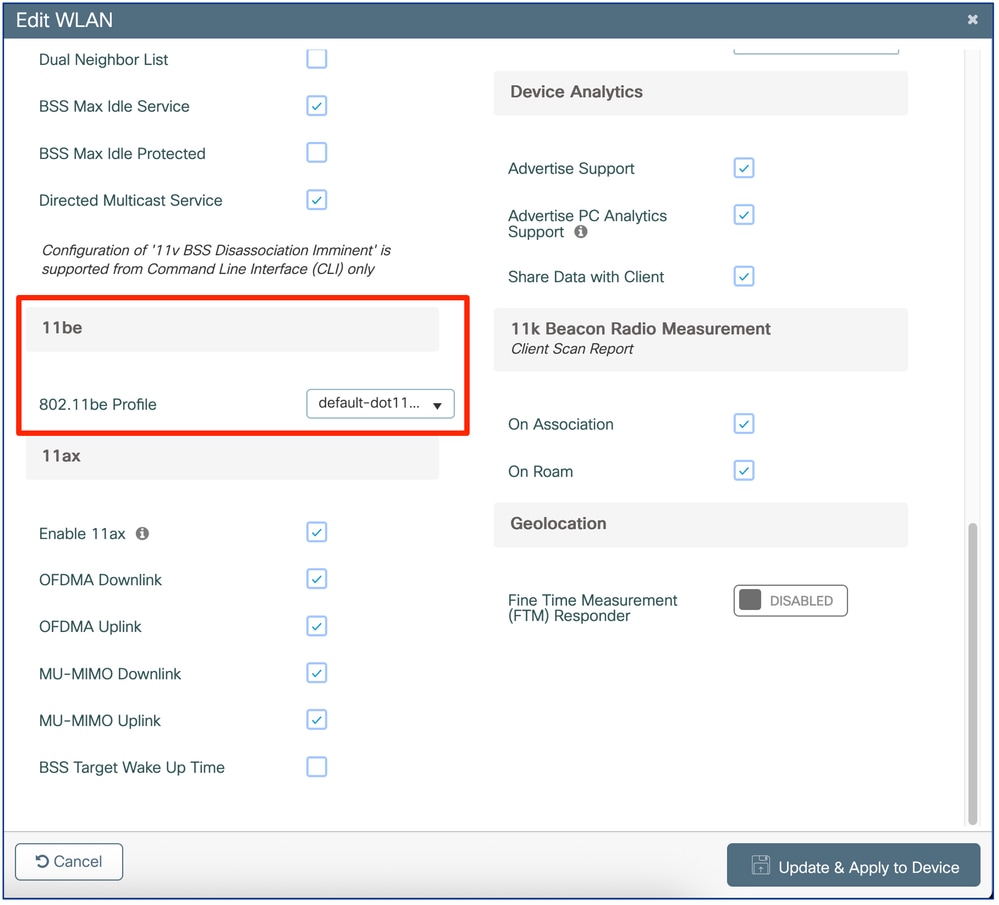
Como podemos ver no exemplo, o "default-dot11be-profile" é anexado por padrão a qualquer Perfil de WLAN.

Note: Se o Wi-Fi 7 não estiver globalmente ativado na controladora, como explicado mais adiante, o Wi-Fi 7 será desativado para todos os perfis de WLAN e os perfis 802.11be não serão aplicados.
A 17.18.2 apresenta um pequeno assistente na página de edição da WLAN que o ajuda a visualizar se sua WLAN é compatível com Wi-Fi 7 e mostra o que está faltando:
 17.18.2 assistente de segurança
IOS XE 17.18.3 e posterior
O IOS 17.18.3 permite configurar a codificação GCMP256 para um SSID corporativo 802.1X, o que não era possível em versões anteriores. Isso satisfaz a exigência de alguns clientes para SSIDs Wi-Fi 7 Enterprise para oferecer GCMP256 além das cifras AES128 e está em conformidade com a especificação WPA3 v3.4.
O GCMP256 é automaticamente adicionado à sua configuração na atualização se o seu SSID era compatível com Wi-Fi 7 antes da atualização, para evitar que ele seja degradado para um SSID Wi-Fi 6E se o GCMP256 não foi ativado após a atualização para 17.18.3.
Considerações de projeto de rádio para cobertura de 6 GHz
Sem tentar ser um guia totalmente prescritivo para pesquisas de site, esta seção descreve brevemente algumas considerações básicas ao projetar a cobertura de 6 GHz, especialmente ao migrar uma instalação existente de 2,4/5 GHz para Wi-Fi 6E ou 7.
Assim como em qualquer nova implantação de Wi-Fi nas faixas de 2,4 GHz e/ou 5 GHz, um novo projeto sem fio de 6 GHz também deve incluir uma pesquisa de site dedicada de 6 GHz.
Quando os APs pré-Wi-Fi 6E/7 já estão posicionados para atender às necessidades específicas de cobertura de 5 GHz, em alguns casos, podemos esperar substituí-los por APs com capacidade para Wi-Fi 6E/7 e ainda obter uma boa cobertura em 6 GHz. Para que essa abordagem funcione, nossos APs existentes já devem fornecer cobertura adequada de 5 GHz para as necessidades pretendidas (somente dados, voz, aplicativos específicos e assim por diante) ao operar pelo menos 3 a 4 níveis de potência de transmissão abaixo do máximo. Os APs normalmente têm de 7 a 8 níveis de potência, e cada nível de potência sucessivo diminui pela metade a potência de transmissão. Um ponto de operação confortável está, portanto, próximo ao meio da faixa de potência de transmissão permitida.
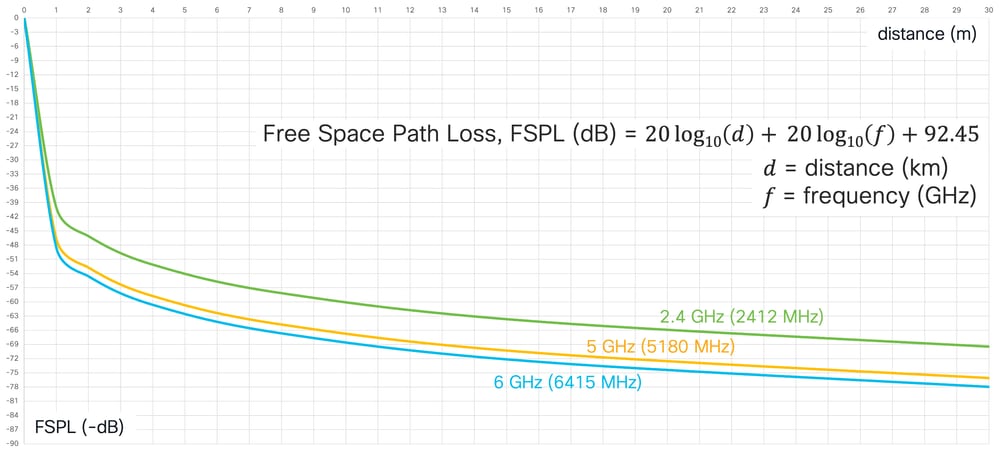
De acordo com cálculos de perda de espaço livre, os sinais de 6 GHz experimentam 2 dB a mais de atenuação que os sinais de 5 GHz. Além disso, os sinais de 6 GHz podem ser mais afetados por obstáculos do que seus equivalentes de 5 GHz.
Quando um AP Cisco aumenta ou diminui sua potência de transmissão em um nível, ele faz isso em um "salto" de 3 dB. Por exemplo, um AP que se move do nível de potência 4, com uma potência de transmissão de 11 dBm, para o nível de potência 3 aumenta sua potência de transmissão para 14 dBm. Os valores de 11 dBm para o nível de potência 4 e 14 dBm para o nível de potência 3 são apenas exemplos genéricos, pois diferentes modelos e gerações de AP podem ter valores de potência de transmissão ligeiramente diferentes em dBm para o mesmo número de nível de potência.
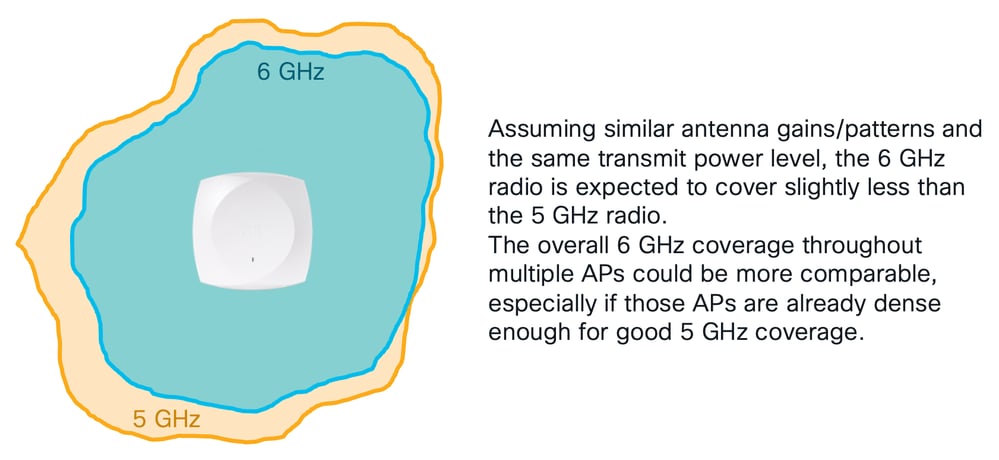
Se um AP pré-Wi-Fi 6E/7 já fornece uma boa cobertura a 5 GHz no nível de potência 4, por exemplo, um AP Wi-Fi 6E/7 mais recente com padrões de rádio de 5 GHz semelhantes poderia substituir esse AP anterior sem qualquer impacto significativo na rede de 5 GHz existente.
Além disso, o rádio de 6 GHz do novo AP Wi-Fi 6E/7 poderia fornecer cobertura semelhante à do rádio de 5 GHz operando um nível de potência de transmissão (3 dB) mais alto.
Se uma cobertura adequada de 5 GHz já for fornecida pelo rádio AP de 5 GHz a níveis de potência 3-4 abaixo do seu máximo, o rádio correspondente de 6 GHz poderá, portanto, ser definido em níveis de potência 2-3 abaixo do seu máximo para cobertura comparável. Este pressuposto funciona desde que as regulamentações do país de implantação permitam que rádios de 6 GHz e níveis de EIRP utilizem uma potência superior à de 5 GHz. A agregação de canais e o modelo específico de AP também podem precisar ser considerados; consulte cada tabela de configurações de energia do modelo AP para obter informações específicas do país.
Além disso, se o rádio de 6 GHz já fornecer cobertura adequada em níveis de potência de 2 a 3 abaixo do máximo, ele ainda poderá aumentar em alguns níveis em situações excepcionais, por exemplo, para contornar falhas de cobertura temporárias e inesperadas causadas por uma falha de AP vizinho, obstáculos não anunciados, novos requisitos de RF e assim por diante.
Comportamentos de roaming entre APs pré-Wi-Fi 6E/7 e Wi-Fi 6E/7
A implantação de APs que suportam diferentes padrões e/ou faixas de frequência na mesma área de cobertura nunca foi recomendada, especialmente se diferentes gerações de APs forem instaladas de forma "salina e pimenta" (ou seja, misturadas na mesma zona).
Embora um controlador sem fio possa lidar com operações (por exemplo, atribuição dinâmica de canais, controle de potência de transmissão, distribuição de cache PMK e assim por diante) para um grupo de vários modelos de AP, os clientes que se movem entre diferentes padrões e faixas de frequência às vezes não lidam com essas transições corretamente e podem ter problemas de roaming.
Além disso, os APs Wi-Fi 6E/7 suportam cifras GCMP256 para WPA3, mas o mesmo nem sempre acontece com alguns modelos de AP Wi-Fi 6 e anteriores. Para senhas/WPA3-Personal e SSIDs avançados de Open/OWE que exigem cifras AES(CCMP128) e GCMP256, determinados APs Wi-Fi 6 (como as séries 9105, 9115 e 9120, bem como os APs da série 802.11ac Wave 2 x800) não oferecem suporte ao GCMP256 e só podem oferecer AES(CCMP128) para associar clientes, incluindo clientes com capacidade para Wi-Fi 6E/7. Se esses clientes Wi-Fi 6E/7 precisarem fazer roaming entre APs Wi-Fi 6E/7 vizinhos que suportem GCMP256, eles deverão concluir uma nova associação, pois a renegociação de cifras entre AES(CCMP128) e GCMP256 não é suportada para roaming transparente. Além disso, geralmente não é ideal ter APs que ofereçam diferentes recursos na mesma área: essa implantação não permite que os clientes usem esses recursos de forma confiável durante a movimentação e pode levar à adesão ou desconexões.
Embora este cenário seja um caso secundário, lembre-se de que, com as cifras GCMP256 configuradas na WLAN, o roaming de clientes Wi-Fi 6E/7 entre APs 9105/9115/9120 e APs 9130/9124/916x/917x pode não ser possível, já que a última série suporta GCMP256 e a primeira não.
Larguras de canal de 40 MHz ou mais em 6 GHz também podem causar adesão para clientes com capacidade de 6 GHz, que podem se recusar a se reassociar em outras bandas. Esta é outra razão para não misturar APs com capacidade de 6 GHz e APs sem capacidade de 6 GHz na mesma área de roaming.
Habilitando o Wi-Fi 7 globalmente
Ativação global do Wi-Fi 7 no IOS XE
Ao instalar ou atualizar para uma versão do IOS XE que suporte Wi-Fi 7, o suporte para Wi-Fi 7 é desabilitado globalmente por padrão.
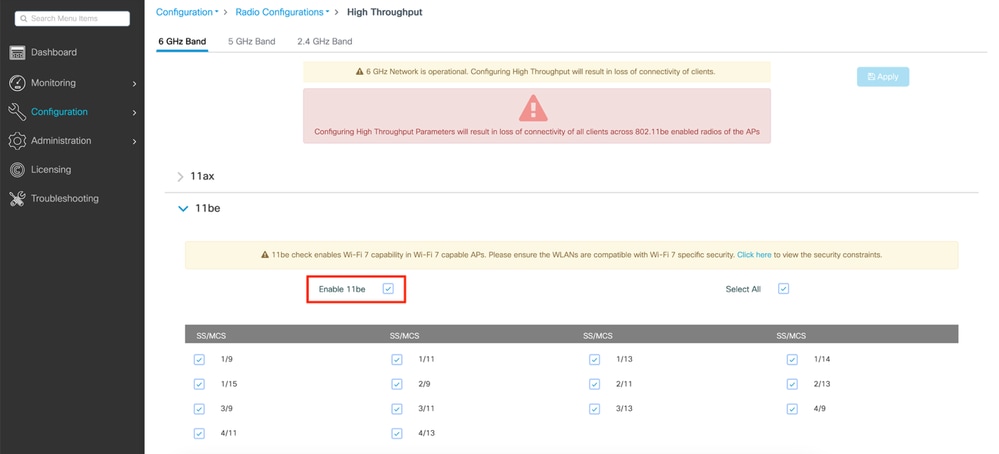
Para ativá-lo, precisamos navegar até o menu de configuração Alta taxa de transferência para cada banda de 2,4/5/6 GHz e marcar a caixa para ativar o 11be.

Como alternativa, execute estes três comandos via SSH ou console no modo de configuração de terminal:
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
Como mencionado na nota de aviso, ao tentar modificar essas configurações, a alteração do status do suporte a 802.11be resulta em uma breve perda de conectividade para todos os clientes em rádios de APs Wi-Fi 7. Se você quiser executar o MLO, que significa que os clientes se conectam a várias bandas ao mesmo tempo, você precisará ativar o 11be em todas as bandas às quais deseja que o cliente se conecte. Não é necessário habilitar todas as faixas, mas é recomendado apenas para desempenho.
Ativação global do Wi-Fi 7 no painel do Cisco Meraki
Ao adicionar APs com capacidade para Wi-Fi 7 (por exemplo, CW9178I ou CW9176I/D1) a uma rede do painel Cisco Meraki pela primeira vez, o suporte para a operação 802.11be é habilitado em seu perfil de RF padrão.
Para ativá-lo, navegue para Wireless > Radio Settings, clique na guia RF Profile e selecione o perfil atribuído ao AP (o padrão é 'Basic Indoor Profile' para APs internos).
Na seção Geral, habilite 802.11be (on) como mostrado nesta captura de tela:
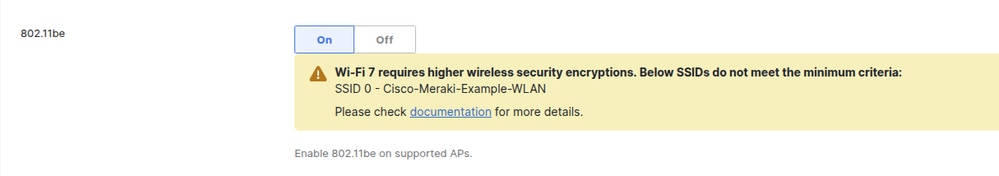
Se uma ou mais WLANs estiverem configuradas com configurações de segurança mais fracas do que as exigidas pela especificação Wi-Fi 7, o Painel exibirá um banner de alerta, como mostrado abaixo.
Embora o Painel permita que a configuração seja salva, o Wi-Fi 7 não é habilitado nos SSIDs sinalizados até que eles cumpram os requisitos do Wi-Fi 7.
A partir deste momento, para que o Wi-Fi 7 seja habilitado na versão de firmware MR 31.1.x ou posterior, todas as WLANs habilitadas na rede devem atender aos requisitos da especificação Wi-Fi 7 (esse comportamento muda em uma versão futura do firmware MR 32.1.x).
Quando a configuração do SSID atender aos critérios mínimos de Wi-Fi 7, o banner desaparece.
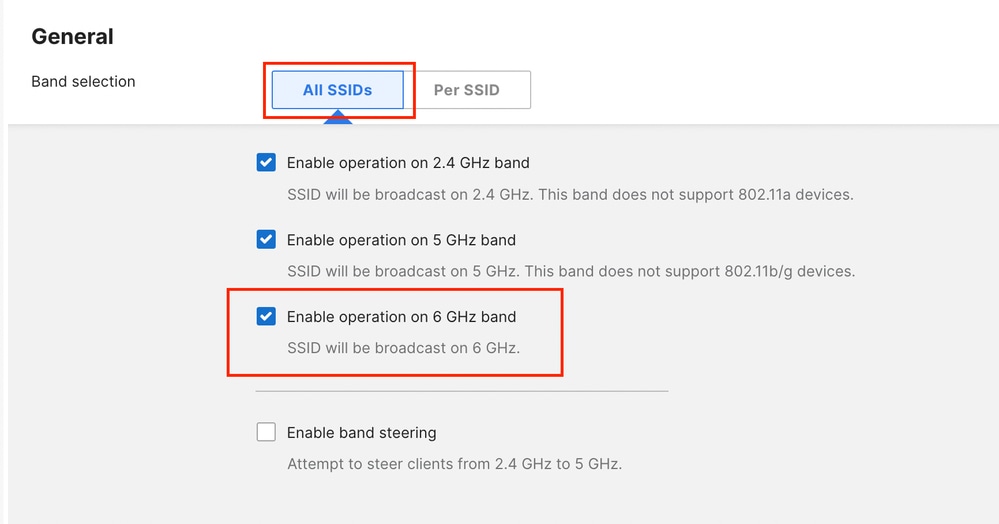
No mesmo perfil de RF, certifique-se de habilitar a operação de 6 GHz nos APs.
Isso pode ser feito para todos os SSIDs em massa ou por SSID individual.
Observe que a direção de banda está disponível apenas entre 2,4 e 5 GHz.
Exemplo de habilitação de 6 GHz para todos os SSIDs.
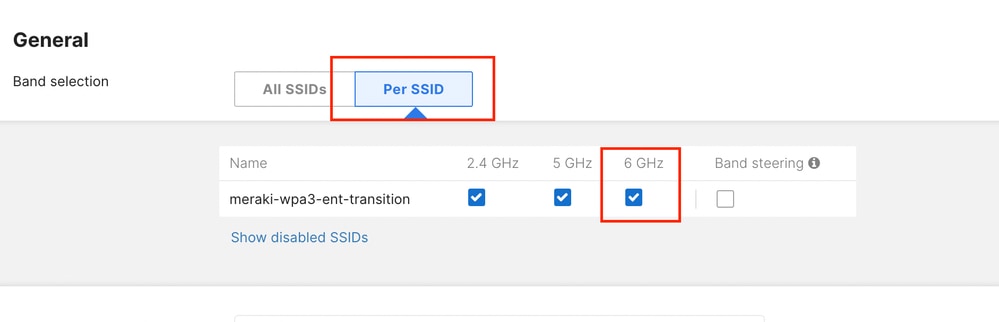
Exemplo de habilitação de 6 GHz para um único SSID.
Casos de uso
Redes 802.1X / WPA3-Enterprise
Configuração WPA3-Enterprise no IOS XE
As WLANs corporativas baseadas em WPA2/3 com autenticação 802.1X são as mais fáceis de migrar para 6 GHz.
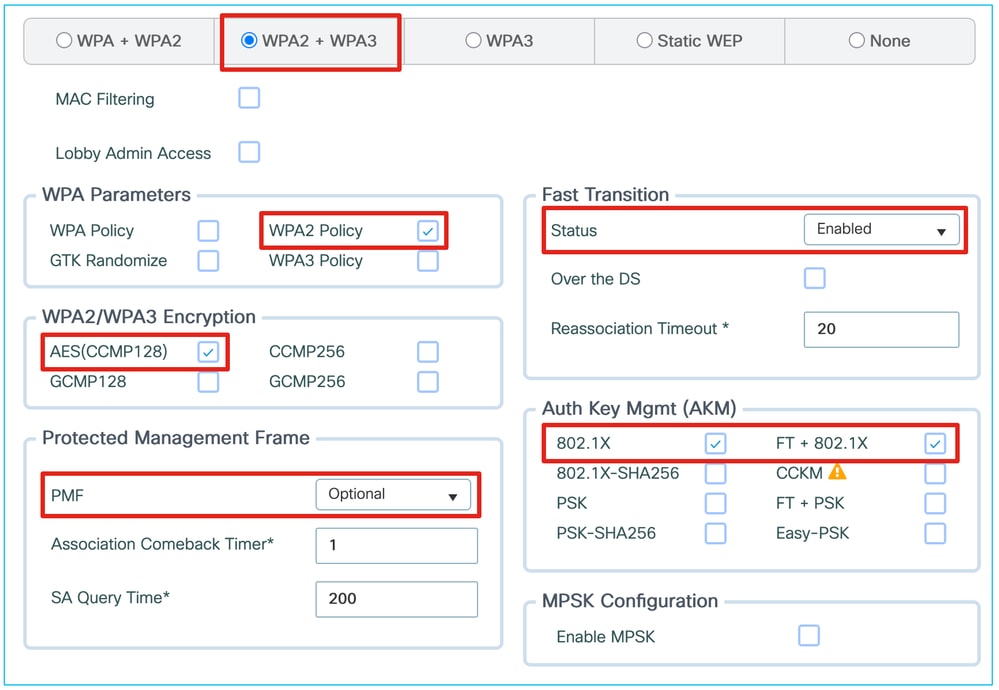
A habilitação do SSID 802.1X para 6 GHz exige a habilitação do suporte a PMF, mesmo se for opcional, bem como 802.1X-SHA256 e/ou FT + 802.1X AKMs, ambos compatíveis com WPA3.
Podemos continuar oferecendo WPA2 com 802.1X (SHA1) padrão na mesma WLAN, que é anunciada somente na banda de 5 GHz.
O suporte a Wi-Fi 7 requer a ativação da Proteção de Beacon; A WPA2 802.1X (SHA1) pode permanecer na WLAN como uma opção de compatibilidade com versões anteriores.
A habilitação do AES128 e do GCMP256, a configuração do PMF como opcional e a permissão de AKMs WPA2, como o 802.1X normal, podem potencialmente suportar muitos dispositivos para compatibilidade. No entanto, isso apresenta aos clientes muitas opções. Se os clientes anunciarem o suporte a Wi-Fi 7, mas selecionarem uma configuração de segurança que não seja compatível com Wi-Fi 7, o AP deverá rejeitá-los, o que pode causar problemas de compatibilidade.
No entanto, o IOS XE 17.18.2 e versões anteriores não suportam GCMP256 para um SSID corporativo. A principal recomendação é reservar esse caso de uso para ambientes corporativos que executam principalmente laptops com Windows 11.
Ao executar o 17.18.3 ou posterior, você pode habilitar o GCMP256 e oferecer suporte adequado a categorias de dispositivos móveis mais amplos (alguns clientes se recusam a se conectar se o SSID afirmar ser Wi-Fi 7, mas oferecer suporte apenas ao AES128).
O painel do Meraki Cloud é compatível com o GCMP256 e exige que ele habilite o Wi-Fi 7 no SSID. Embora um cliente Wi-Fi 7 possa suportar apenas AES128, um AP Wi-Fi 7 certificado deve fornecer AES128 e GCMP256.
De um SSID WPA2 típico com estas configurações de segurança L2:
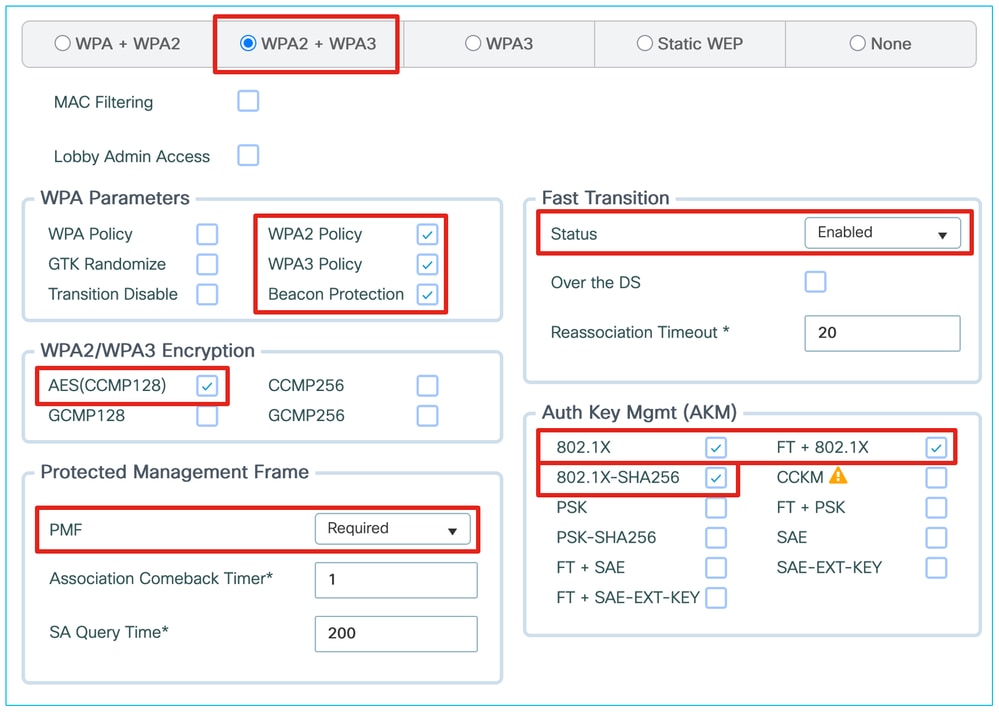
Podemos migrar a configuração para suporte a WPA3, 6 GHz e Wi-Fi 7 parcial, como mostrado aqui:
Esta última captura de tela não possui o GCMP256 para suporte Wi-Fi 7 adequado. A oferta dessa quantidade de cifras diferentes também pode causar problemas de compatibilidade com o cliente; portanto, considere mudar o mais rápido possível para uma WLAN WPA3 completa com AES128+GCMP256.
Configuração WPA3-Enterprise no painel do Cisco Meraki
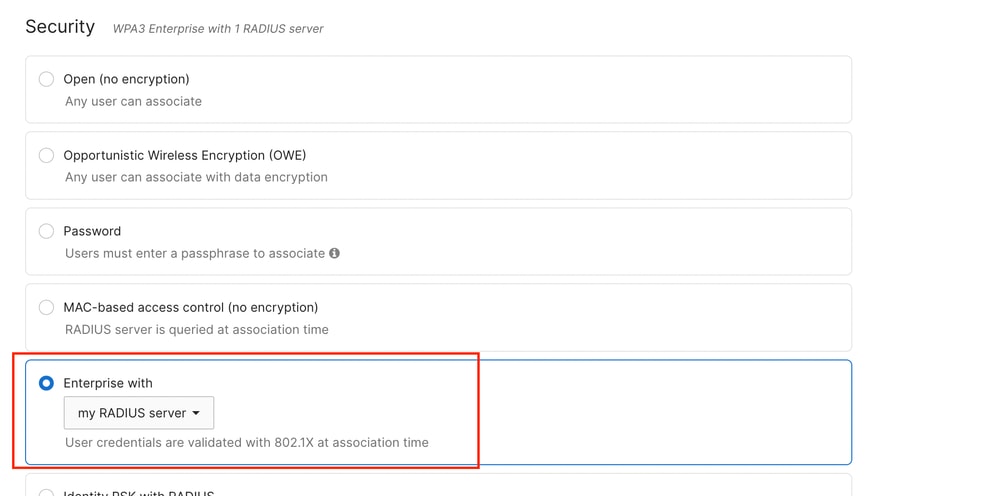
No momento em que este documento foi escrito, a operação WPA3-Enterprise estava disponível apenas com um servidor RADIUS externo (também conhecido como "meu servidor RADIUS").
A WPA3-Enterprise não está disponível com a autenticação de nuvem da Meraki.
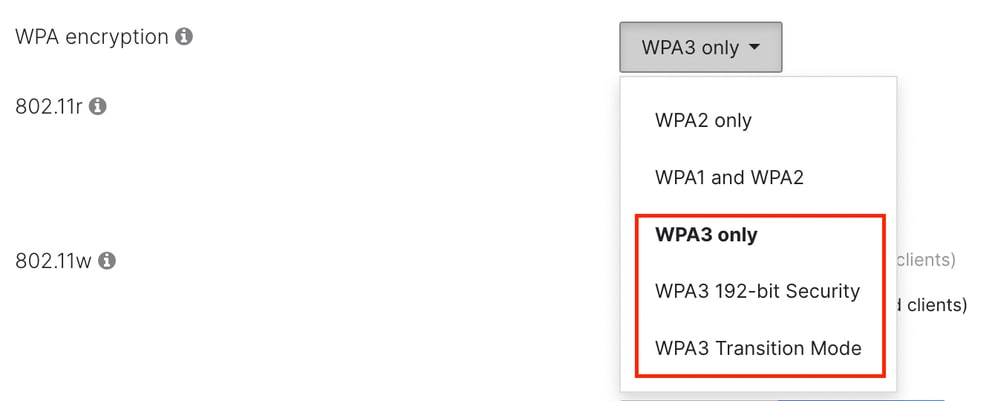
A partir do MR 31.x, os tipos de WPA são:
- 'WPA3 only', que usa as mesmas cifras que a WPA2, mas requer 802.11w (PMF).
- 'WPA3 192 bits', que permite somente o método EAP-TLS com cifras TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384, TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 ou TLS_DHE_RSA_WITH_AES_256_GCM_SHA384. As mesmas cifras devem ser configuradas no servidor RADIUS para ative esse modo.
- 'Modo de transição WPA3' (também conhecido como modo misto), que permite a coexistência de clientes WPA2 na mesma WLAN usada para WPA3.
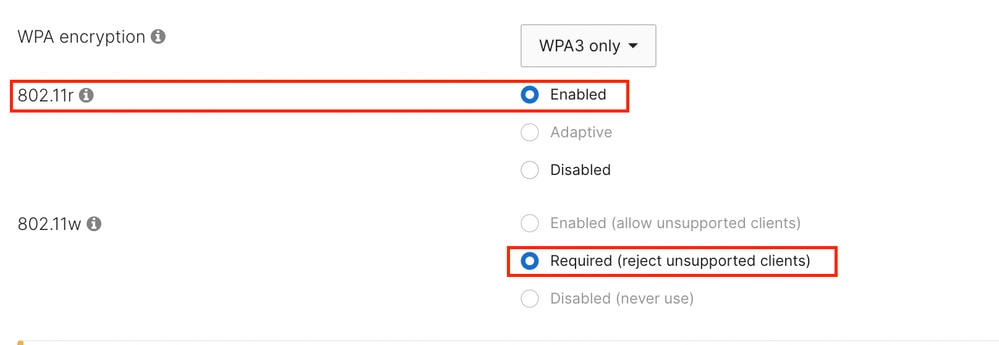
Ao usar 'WPA3 only' ou 'WPA3 192-bit Security', o PMF é obrigatório para todos os clientes.
Na maioria dos aplicativos, o FT (802.11r), embora não seja obrigatório, é recomendado para ser habilitado a fim de reduzir o impacto do roaming e a latência de reautenticação ao usar um servidor RADIUS externo.
A operação em 6 GHz exige a ativação do PMF (802.11w).
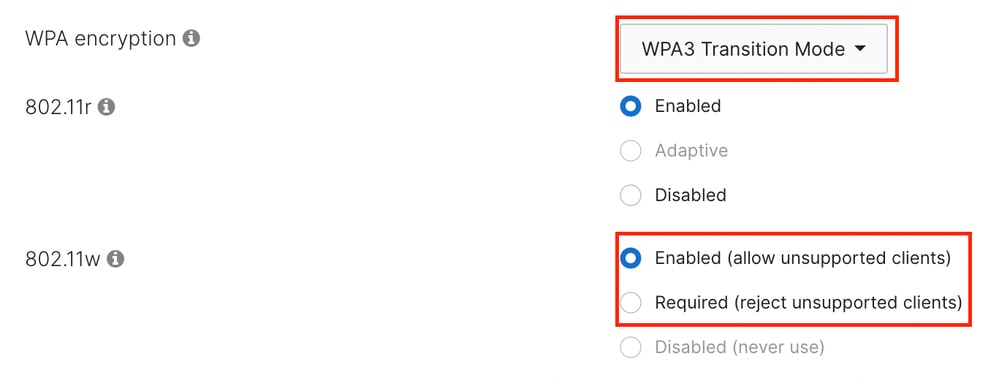
Ao selecionar o Modo de transição WPA3, todos os clientes capazes de usar a WPA3 assumem como padrão o uso do PMF. Todos os clientes que operam em 6 GHz usam WPA3.
Neste modo, você pode selecionar se os clientes herdados que usam WPA2 devem usar PMF (802.11w obrigatório) ou se esse recurso é opcional (802.11w habilitado).
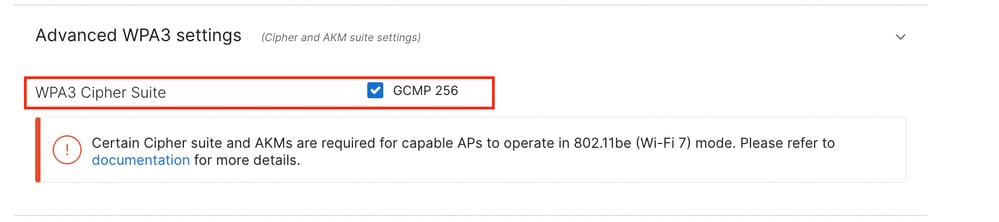
Independentemente da seleção WPA3, os APs Cisco Meraki exigem que o conjunto de cifras GCMP 256 esteja habilitado para operar no modo Wi-Fi 7.
Além disso, a Proteção de Beacon é habilitada por padrão em 2,4, 5 e 6 GHz quando os APs estão operando no modo Wi-Fi 7.
Senha / WPA3-Personal / Redes da IoT
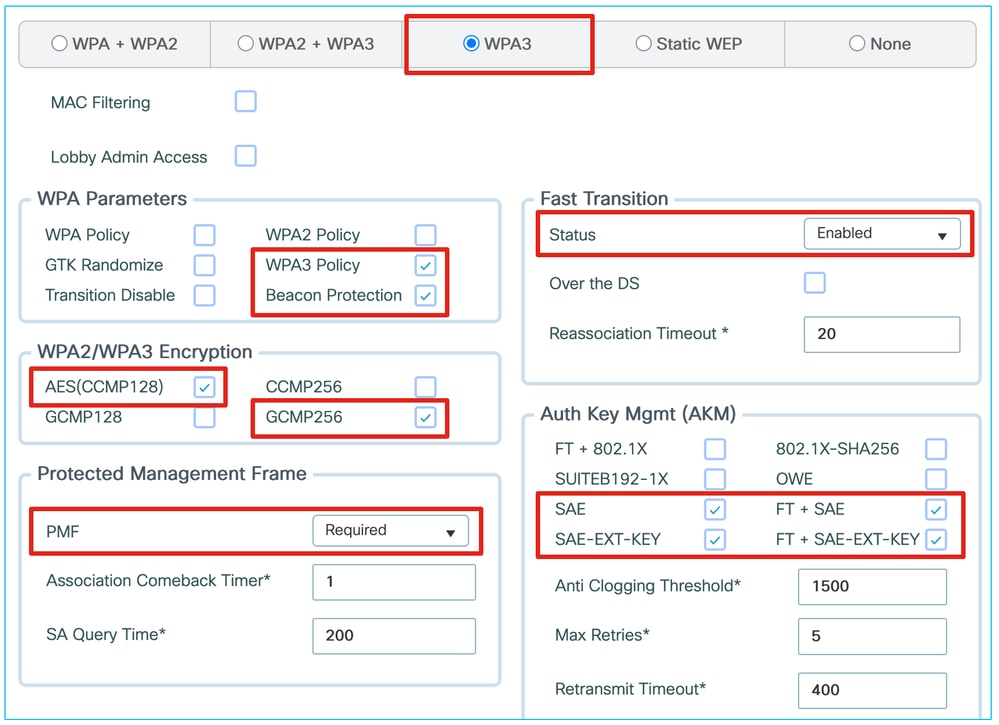
A habilitação de uma senha SSID para 6 GHz, suporte até Wi-Fi 6E, é simples e requer SAE e/ou FT + SAE, juntamente com outros AKMs WPA2 PSK, se necessário. No entanto, para o suporte Wi-Fi 7, a certificação exige a adição de SAE-EXT-KEY e/ou FT + SAE-EXT-KEY AKMs, juntamente com a cifra GCMP256.
O Cisco IOS XE 17.18.1 e versões posteriores permitem que você configure o WPA2-PSK além dos quatro AKMs SAE mencionados acima. No entanto, isso pode apresentar muitos AKMs para drivers de cliente mal implementados, mesmo que a configuração seja suportada pelo padrão. Recomendamos verificar na prática se seus clientes WPA2 podem manipular todos os AKMs habilitados na WLAN. Nessa situação, os clientes que se conectam usando WPA2 não podem usar MLO ou Wi-Fi 7, mas os clientes que se conectam com SAE-EXT podem. A própria WLAN ainda anuncia recursos de Wi-Fi 7 e MLO.
Nesses casos, podemos configurar um SSID dedicado somente WPA3 com SAE, FT + SAE, SAE-EXT-KEY e FT + SAE-EXT-KEY, oferecendo cifras AES(CCMP128) e GCMP256 para clientes Wi-Fi 6E e Wi-Fi 7 mais recentes.
Em todos esses cenários, é altamente recomendável habilitar a FT ao usar o SAE. A troca de quadros SAE consome mais recursos e é mais demorada que o handshake quádruplo WPA2 PSK.
Alguns fabricantes de dispositivos, como a Apple, esperam que o FT seja ativado quando o SAE é usado, e seus dispositivos podem se recusar a se conectar se o FT não estiver disponível.
Configuração WPA3-SAE no IOS XE
Note: Se o (FT +) SAE estiver habilitado na WLAN e um cliente Wi-Fi 7 tentar se associar a ele em vez de (FT +) SAE-EXT-KEY, ele será rejeitado. Desde que (FT +) SAE-EXT-KEY também esteja habilitado, os clientes Wi-Fi 7 devem usar o último AKM, para que este problema não ocorra.
Embora usar uma WLAN somente PSK legada além de uma WLAN somente WPA3 aumente o número total de SSIDs, ela nos permite manter a compatibilidade máxima em um SSID. Também podemos desativar recursos avançados que podem afetar a compatibilidade, o que pode ajudar em muitos cenários de IoT, ao mesmo tempo em que oferece o máximo de recursos e desempenho para dispositivos mais recentes através de outro SSID. Essa pode ser uma abordagem preferencial se você tiver dispositivos da IoT mais antigos ou mais confidenciais implantados. Se você não tiver dispositivos de IoT, o uso de uma WLAN de modo de transição único pode ser mais eficiente porque você anuncia apenas um SSID.
Configuração WPA3-SAE no painel do Cisco Meraki
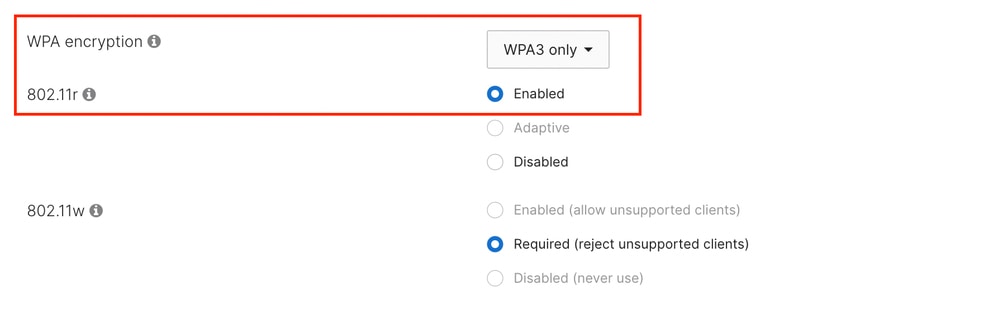
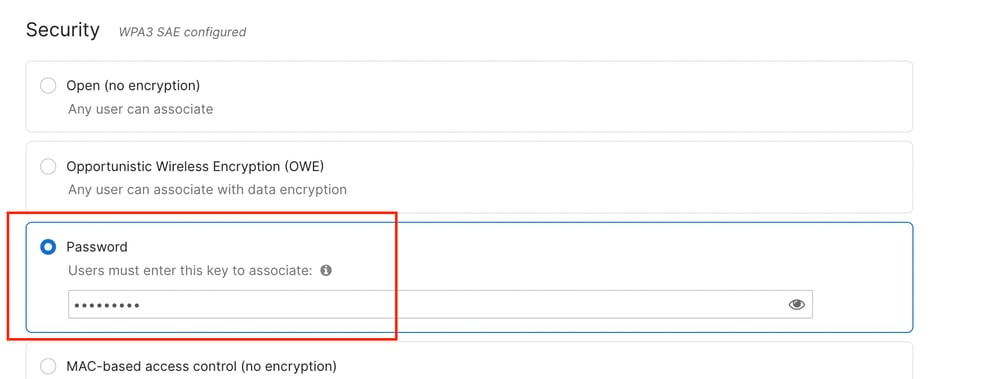
Até o firmware MR 30.x, o único tipo de WPA suportado é 'WPA3 only' e o painel não permite selecionar um método diferente.
O PMF é obrigatório nesta configuração, enquanto o FT (802.11r) é melhor habilitado quando o SAE é usado.
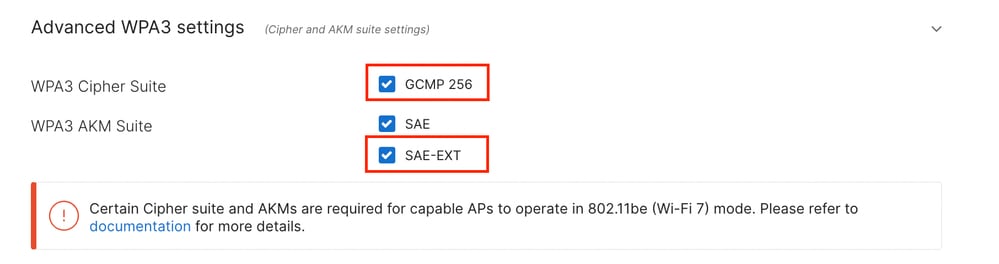
Para permitir a operação do Wi-Fi 7, o conjunto de cifras GCMP 256 e o conjunto SAE-EXT AKM devem ser ativados ao configurar o SSID.
Elas são desabilitadas por padrão e podem ser habilitadas em 'Configurações WPA3 avançadas'.
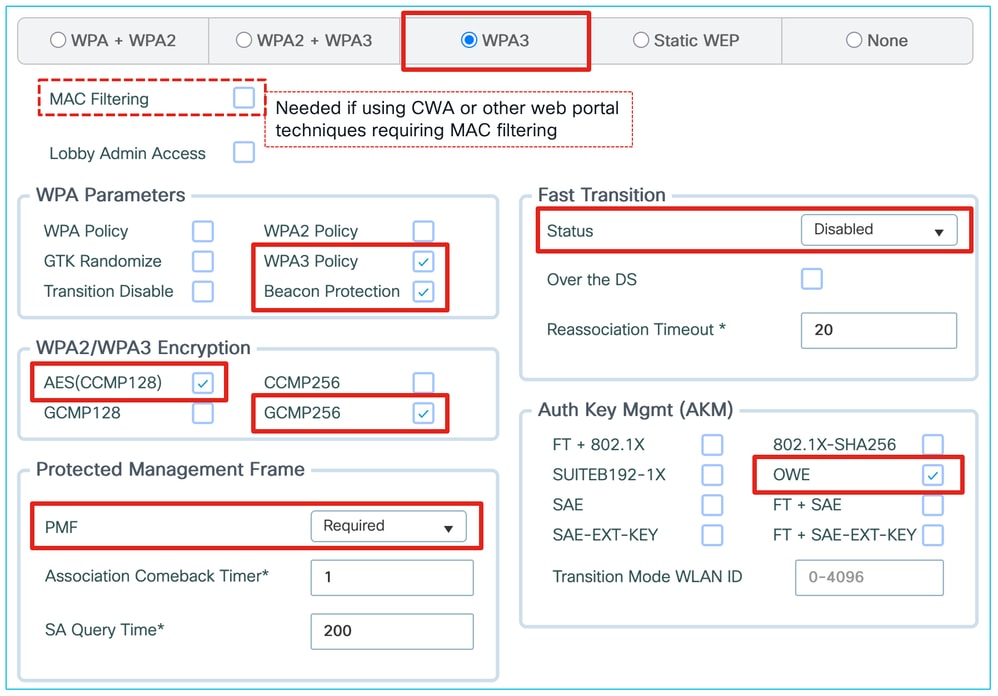
A partir deste momento, todas as WLANs ativadas na rede devem atender aos requisitos da especificação Wi-Fi 7 para serem ativadas na versão MR 31.1.x do firmware e mais recente.
Isso significa que um SSID Wi-Fi 7 configurado conforme descrito anteriormente não pode coexistir com outro SSID usando o Modo de transição WPA2-Personal ou WPA3-SAE.
Se um SSID WPA2-Personal for configurado na rede do painel, todos os APs Wi-Fi 7 serão revertidos para a operação Wi-Fi 6E.
Esse comportamento muda em uma versão futura do firmware MR 32.1.x.
Redes abertas / aprimoradas abertas / OWE / Convidado
As redes de convidados são fornecidas de várias maneiras. Geralmente, eles não exigem credenciais 802.1X ou senha para se conectar e podem incluir uma página inicial ou um portal que exija credenciais ou um código. Tradicionalmente, isso é tratado com um SSID aberto e uma solução de portal de convidado local ou externo. No entanto, SSIDs com segurança aberta (sem criptografia) não são permitidos em 6 GHz ou para suporte a Wi-Fi 7.
Uma abordagem conservadora é dedicar redes de convidados à banda de 5 GHz e Wi-Fi 6, na melhor das hipóteses. Isso deixa a faixa de 6 GHz reservada para dispositivos corporativos, reduz a complexidade e oferece compatibilidade máxima, mas não fornece desempenho Wi-Fi 6E/7.
Embora o Enhanced Open seja um método de segurança forte que fornece privacidade enquanto mantém a experiência "aberta" (os usuários finais não precisam inserir credenciais 802.1X ou uma senha), o suporte ao endpoint continua limitado. Alguns clientes ainda não oferecem suporte e, mesmo quando oferecem, a experiência nem sempre é tranquila: um dispositivo pode mostrar a conexão como não segura quando ela estiver protegida ou pode exibir a conexão como protegida por senha mesmo que o OWE não exija nenhuma senha. Como se espera que uma rede de convidados funcione com todos os dispositivos de convidados não gerenciados, talvez seja muito cedo para fornecer apenas um SSID Aberto Aprimorado. Recomendamos fornecer ambas as opções por meio de SSIDs separados: um SSID aberto em 5 GHz e um SSID habilitado para OWE em 5 e 6 GHz, ambos usando o mesmo portal cativo, se necessário. As duas redes devem usar nomes SSID diferentes porque, de acordo com o padrão 802.11, o nome SSID identifica todos os BSSs onde um cliente pode fazer roaming sem problemas. Usar o mesmo nome SSID com configurações de segurança diferentes é, portanto, inválido e perigoso. O Modo de transição não é suportado em Wi-Fi 6E, 6 GHz (mesmo que o software ainda permita isso) ou Wi-Fi 7, portanto, não é recomendado. Todas as técnicas de redirecionamento do portal (autenticação da Web interna ou externa, autenticação da Web central etc.) ainda são suportadas com o OWE.
Configuração OWE no IOS XE
Para fornecer serviço de 6 GHz aos convidados, recomendamos a criação de um SSID separado com Enhanced Open / OWE (Opportunistic Wireless Encryption). Ele poderia oferecer a cifra AES(CCMP128) para máxima compatibilidade com clientes até Wi-Fi 6E e GCMP256 para clientes com capacidade Wi-Fi 7.
Neste momento, muitos clientes móveis oferecem suporte parcial ou não tão fácil de usar do OWE/Enhanced Open. Teste com seus clientes para medir o suporte.
Ter duas WLANs convidadas separadas (uma aberta e uma aberta OWE/aberta aprimorada) pode ser uma solução, especialmente se você mantiver a WLAN convidada protegida por OWE em 6 GHz apenas e a totalmente aberta em 5 GHz apenas. No entanto, você deve segregar as duas WLANs convidadas em sub-redes diferentes; caso contrário, a WLAN aberta anula os benefícios de segurança da WLAN segura, fornecendo acesso não criptografado à mesma sub-rede.
Configuração OWE no painel do Cisco Meraki
Assim como no IOS XE, recomendamos a criação de um SSID de convidado separado com OWE (Enhanced Open/OWE) que opere em 6 GHz.
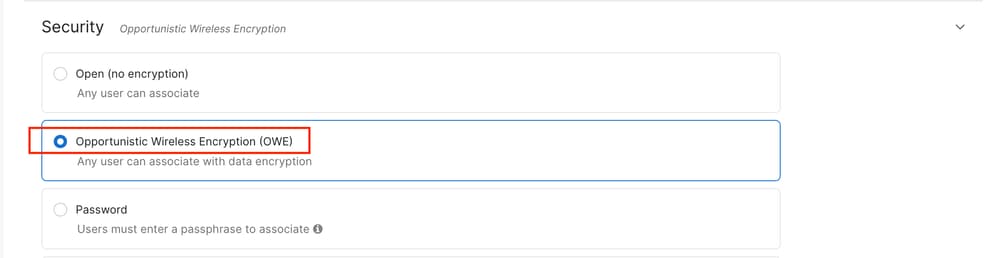
Configure-o no painel do Cisco Meraki em Wireless > Access Control selecionando "Opportunistic Wireless Encryption (OWE)" como o método de segurança.
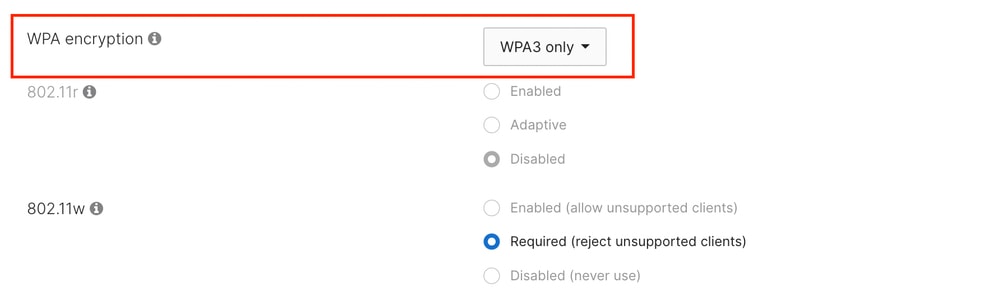
Ao executar o firmware até MR 31, o único tipo de WPA suportado é 'WPA3 only' e o painel não permite que você selecione um método diferente.
O PMF é obrigatório nesta configuração, enquanto o FT (802.11r) não pode ser habilitado.
Observe que o rótulo 'WPA3 only' é enganador porque OWE não faz parte do padrão WPA3; no entanto, essa configuração se refere ao OWE sem o Transition Mode.
O OWE Transition Mode está disponível em uma versão futura do MR 32.1.x.
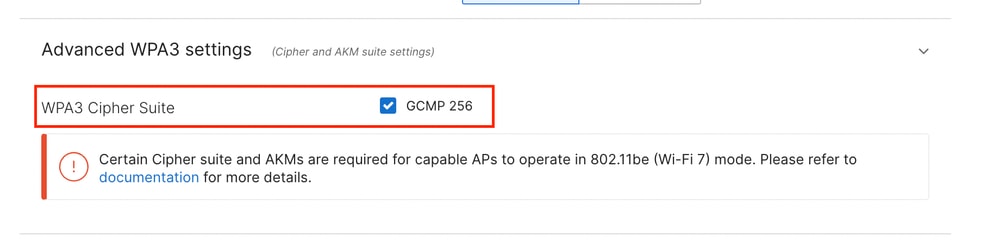
A codificação AES(CCMP128) é habilitada por padrão para máxima compatibilidade até clientes Wi-Fi 6E.
O GCMP256 pode ser habilitado junto com o CCMP128 para conformidade com os requisitos do Wi-Fi 7.
WPA3 adicional e opções relacionadas
Embora as opções de WPA3 sejam melhor descritas e abordadas no guia de implantação de WPA3, esta seção aborda algumas recomendações adicionais para WPA3 especificamente relacionadas ao suporte de 6 GHz e Wi-Fi 7.
Proteção de beacon
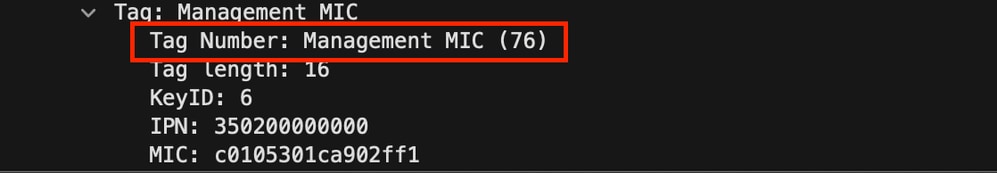
Este recurso aborda uma vulnerabilidade na qual um invasor pode transmitir beacons que representam o ponto de acesso legítimo e modificar campos para alterar a segurança ou outras configurações para clientes já associados. A proteção de beacon adiciona um elemento de informação (MIC de Gerenciamento) ao beacon que atua como uma assinatura, provando que o ponto de acesso legítimo enviou o beacon e que ele não foi violado. Somente clientes associados a uma chave de criptografia WPA3 podem verificar a legitimidade do beacon; os clientes de sondagem não têm meios para verificá-lo. Os clientes que não suportam o elemento de informação adicional (isto é, clientes não Wi-Fi 7) devem simplesmente ignorá-lo e, normalmente, não causam problemas de compatibilidade, a menos que um cliente tenha um driver mal programado.
Após a versão 17.18, os elementos de proteção de beacon serão ativados automaticamente se a sua WLAN for compatível com Wi-Fi 7, independentemente de você ativar ou não a caixa de seleção de proteção de beacon.
Esta captura de tela mostra um exemplo do conteúdo do Elemento de Informações de MIC de Gerenciamento:
GCMP256
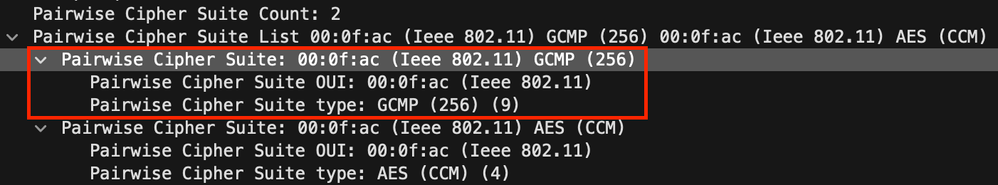
Até a certificação Wi-Fi 7, a maioria dos clientes implementava a criptografia por cifra AES(CCMP128). CCMP256 e GCMP256 são variantes específicas relacionadas ao SUITE-B 802.1X AKM. Embora alguns dos primeiros clientes do Wi-Fi 7 no mercado aleguem que o Wi-Fi 7 é compatível, eles nem sempre implementam a criptografia GCMP256. Isso pode se tornar um problema quando os APs Wi-Fi 7 aplicam o padrão e impedem que os clientes sem o suporte GCMP256 apropriado se conectem.
Quando o GCMP256 está habilitado, o RSNE (Elemento de Rede de Segurança Robusto) nos Quadros de Beacon para a WLAN anuncia o recurso na Lista de Conjuntos de Cifras Pairwise como mostrado aqui.
Solucionar problemas e verificar
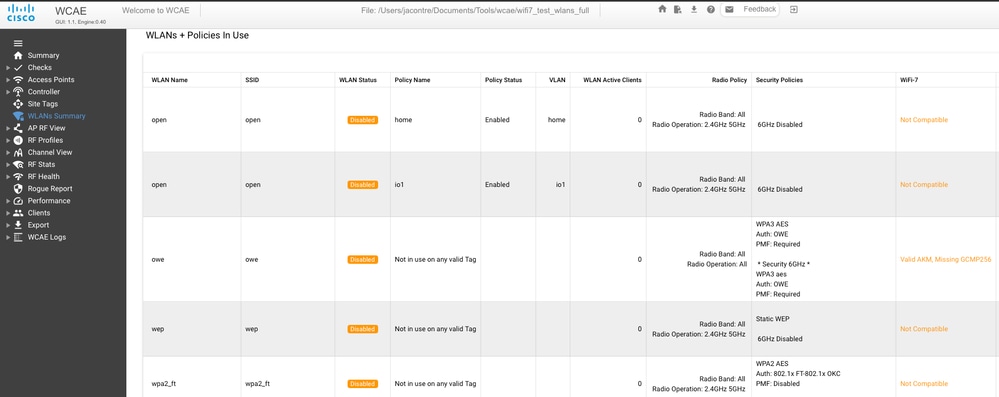
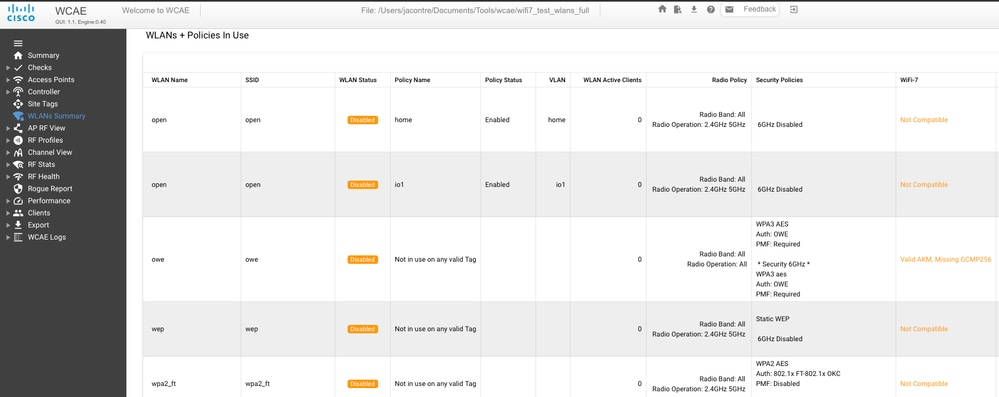
A versão mais recente do Wireless Configuration Analyzer Express (https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/) tem uma verificação de prontidão Wi-Fi 7 que avalia sua configuração 9800 em relação a todos os requisitos Wi-Fi 7 mencionados anteriormente.
Se você ainda não tiver certeza se sua configuração está preparada para Wi-Fi 7, o WCAE identificará o que está errado.
Lista de verificação de Troubleshooting
- A IU da Web (em R32 ou 17.18.2 e mais recente) informa se a sua WLAN está em conformidade com o padrão Wi-Fi 7. Use este documento para verificar se as configurações de segurança são compatíveis.
- Verifique se o cliente oferece suporte a Wi-Fi 7. Um laptop com Windows requer pelo menos o Windows 11 24H2. Verifique se os drivers do adaptador sem fio estão atualizados.
- O comando "netsh wlan show drivers" no Windows é muito útil para listar as capacidades do adaptador sem fio e verificar seu status.
- Em um laptop, vá para as configurações do adaptador e verifique se o adaptador tem o modo 11be ativado. Muitos adaptadores foram inicialmente despachados com o 11be desativado e operado como 11ax para compatibilidade.
- Em caso de dúvida, faça uma captura de pacote pelo ar para verificar se:
- O AP está transmitindo um elemento de informação EHT no beacon. Isso pode ser capturado com qualquer farejador; ele não precisa suportar o Wi-Fi 7 porque o beacon é enviado a taxas antigas.
- Se o AP estiver transmitindo corretamente o EHT, o cliente deve enviar o elemento EHT em sua solicitação de associação. Caso contrário, o cliente não considerará que as configurações de segurança do AP compatíveis com Wi-Fi 7 ou 802.11be estão desabilitadas nas propriedades do adaptador.
Referências
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
10.0 |
22-Jul-2026
|
Lista atualizada de APs sem suporte a GCMP256 |
9.0 |
12-May-2026
|
Alteração de GCMP256 17.18.3 atualizada |
8.0 |
05-Mar-2026
|
Seção SSID de convidado atualizada |
7.0 |
17-Feb-2026
|
Reformulada uma frase em torno de txpower em 6 GHz |
6.0 |
16-Jan-2026
|
Recomendações atualizadas de acordo com os últimos comentários |
5.0 |
13-Aug-2025
|
Atualizado para 17.18.1 novamente |
4.0 |
04-Jul-2025
|
Removida temporariamente a seção 17.18 (até que o software seja lançado) e corrigido o fato de que a WPA2-PSK é aceita agora no SSID wifi7 de acordo com as especificações WPA 3.5 |
3.0 |
01-Jul-2025
|
Carimbo do guia de design do CX adicionado |
2.0 |
25-Jun-2025
|
Conteúdo da Meraki adicionado |
1.0 |
26-May-2025
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)