Configurar o Registro e a Renovação Automáticos de Certificados por meio da CA Online da CAPF
Contents
Introdução
Este documento descreve a Inscrição e Renovação Automática de Certificados através do recurso on-line CAPF para o Cisco Unified Communications Manager (CUCM).
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Cisco Unified Communications Manager
- Certificados X.509
- Servidor Windows
- Windows Ative Diretory (AD)
- Serviços de Informações da Internet (IIS) do Windows
- Autenticação NT (New Technology) LAN Manager (NTLM)
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- CUCM versão 12.5.1.10000-22
- Windows Server 2012 R2
- Telefone IP CP-8865 / Firmware: SIP 12-1-1SR1-4 e 12-5-1SR2.
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
Este documento aborda a configuração do recurso e os recursos relacionados para pesquisa adicional.
Validar a Hora e a Data do Servidor
Verifique se o servidor Windows tem a data, a hora e o fuso horário corretos configurados, pois isso afeta os tempos de validade do certificado CA (Autoridade de Certificação) raiz do servidor, bem como os certificados emitidos por ele.
Nome do Computador do Servidor de Atualização
Por padrão, o nome do computador servidor tem um nome aleatório, como WIN-730K65R6BSK. A primeira coisa que precisa ser feita antes de habilitar os Serviços de Domínio do AD é garantir que o nome do computador do servidor seja atualizado para o nome de host do servidor e o Nome do emissor da CA raiz até o final da instalação; caso contrário, serão necessárias várias etapas adicionais para alterar isso depois que os serviços do AD forem instalados.
- Navegue até Servidor local, selecione o Nome do computador para abrir as Propriedades do sistema
- Selecione o botão Change e digite o novo Computer name.
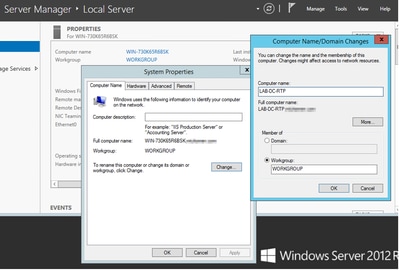
- Reinicie o servidor para que as alterações sejam aplicadas.
Configurar
Serviços do AD, Modelo de Certificado e Usuário
Habilitar e Configurar Serviços do Ative Diretory
- No Gerenciador do Servidor, selecione Adicionar Funções e Recursos, selecione Instalação baseada em Função ou baseada em recursos.
- Escolha o servidor do pool (deve haver apenas um no pool).
- Selecione Serviços de Domínio Ative Diretory.
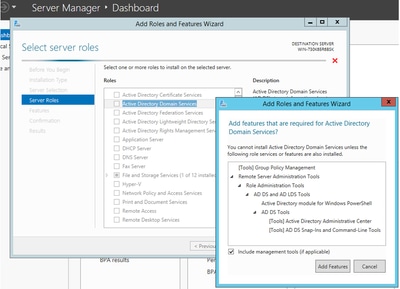
- Continue selecionando o botão Avançar e, em seguida, Instalar.
- Selecione o botão Close após concluir a instalação.
- Uma guia de aviso é exibida em Gerenciador de servidores > AD DS com o título Configuração necessária para Serviços de Domínio Ative Diretory. Selecione more link e, em seguida, available action para iniciar o assistente de configuração.
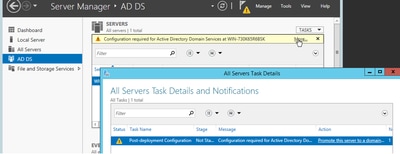
- Preencha os prompts no assistente de configuração de domínio, adicione uma nova floresta com o Nome de Domínio Raiz desejado e desmarque a caixa DNS quando disponível. Defina a senha DSRM.
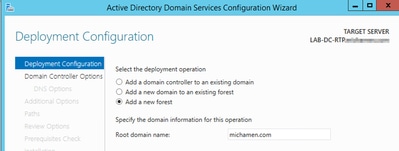
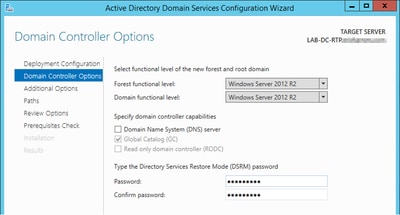
- Especifique um nome de domínio NetBIOS (usado MICHAMEN1 neste laboratório).
- Conclua o assistente. Em seguida, o servidor é reinicializado para concluir a instalação.
- Especifique o novo nome de domínio na próxima vez que fizer logon. Por exemplo, MICHAMEN1\Administrator.
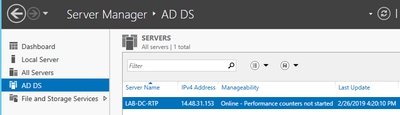
Habilitar e Configurar Serviços de Certificado
- No Gerenciador do Servidor, selecione Adicionar Funções e Recursos.
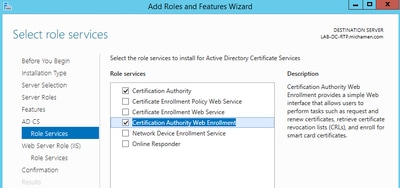
- Selecione Serviços de Certificados do Ative Diretory e adicione os recursos necessários (todos os recursos disponíveis foram selecionados nos serviços de função habilitados para este laboratório).
- Para Serviços de Função, marque Inscrição na Web de Autoridade de Certificação.
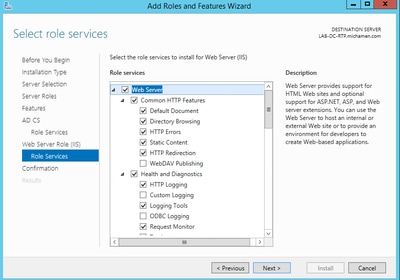
- Deve aparecer uma guia de aviso em Server Manager > AD DS com o título Configuration required for Ative Diretory Certificate Services; Selecione o link mais e, em seguida, ação disponível.
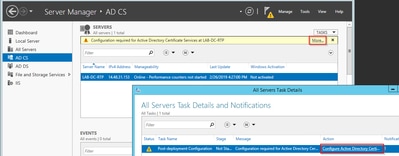
Conclua estas etapas no assistente de configuração pós-instalação do AD-CS:
- Selecione as Funções de Inscrição na Web de Autoridade de Certificação e Autoridade de Certificação.
- Escolha Enterprise CA com opções:
- CA raiz
- Crie uma nova chave privada.
- Use Private Key - SHA1 com as configurações padrão.
- Defina um nome comum para a autoridade de certificação (deve corresponder ao nome de host do servidor).
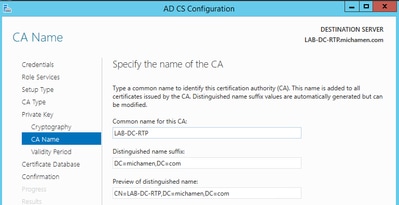
- Defina Validade para 5 anos (ou mais, se desejado).
- Selecione o botão Avançar no restante do assistente.
Criação de Modelo de Certificado para CiscoRA
- Abra o MMC. Selecione o logotipo de inicialização do Windows e digite mmc em Executar.
- Abra uma janela do MMC, adicione os snap-ins (usados em pontos diferentes da configuração) e selecione OK.
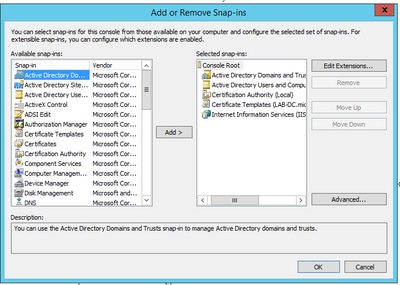
- Selecione File > Save e salve esta sessão do console na área de trabalho para ter acesso rápido.
- Nos snap-ins, selecione Modelos de certificado.
- Crie ou clone um modelo (preferencialmente o modelo de autoridade de certificação raiz, se disponível) e nomeie-o como CiscoRA.
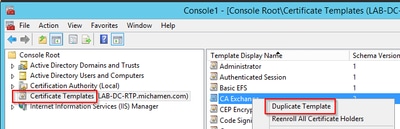
- Clique com o botão direito do mouse no modelo e selecione Propriedades.
- Selecione a guia Geral e defina o período de validade como 20 anos (ou outro valor, se desejar). Nesta guia, certifique-se de que o modelo, o nome de exibição e o nome, os valores correspondam.
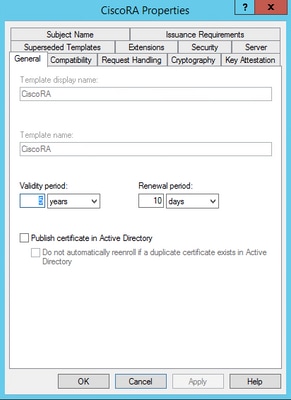
- Selecione a guia Extensions, realce Application Policies e selecione Edit.
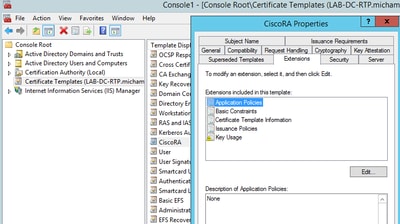
- Remova todas as políticas exibidas na janela exibida.
- Selecione a guia Nome do Assunto e selecione o botão de opção Suprimento na Solicitação.
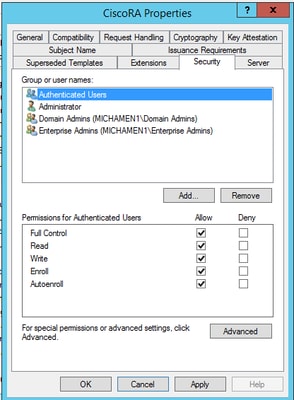
- Selecione a guia Segurança e conceda permissões de acordo com suas necessidades para grupos/nomes de usuário.

Note: Neste exemplo, foram concedidas permissões completas para simplificar, mas isso tem implicações de segurança. Em um ambiente de produção, as permissões de gravação e registro devem ser concedidas somente aos usuários e grupos que as solicitarem. Consulte a documentação da Microsoft para obter mais informações.
Disponibilizar o Modelo de Certificado para Emissão
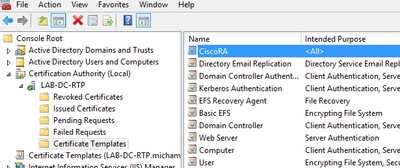
- Nos snap-ins do MMC, selecione Autoridade de certificação e expanda a árvore de pastas para localizar a pasta Modelos de certificado.
- Clique com o botão direito do mouse no espaço em branco no quadro que contém Nome e Finalidade.
- Selecione Novo e Modelo de certificado a ser emitido.
- Selecione o modelo CiscoRA recém-criado e editado.
Criação de Conta CiscoRA do Ative Diretory
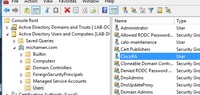
- Navegue até snap-ins do MMC e selecione Usuários e computadores do Ative Diretory.
- Selecione a pasta Users na árvore no painel mais à esquerda.
- Clique com o botão direito no espaço em branco no quadro que contém Nome, Tipo e Descrição.
- Selecione New e User.
- Crie a conta CiscoRA com o nome de usuário/senha (ciscora/Cisco123 foi usado para este laboratório) e marque a caixa de seleção A senha nunca expira quando for exibida.
Configuração de Autenticação do IIS e Associação SSL
Habilitar Autenticação NTLM
- Navegue até os snap-ins do MMC e, no snap-in Gerenciador dos Serviços de Informações da Internet (IIS), selecione o nome do servidor.
- A lista de recursos é exibida no próximo quadro. Clique duas vezes em Authentication.
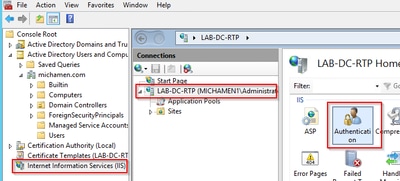
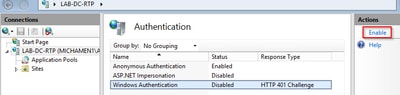
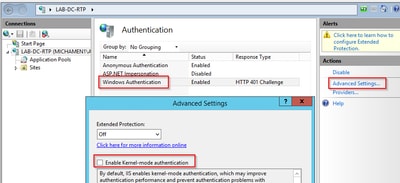
- Selecione Autenticação do Windows e, no quadro Ações (painel direito), selecione Habilitar.
- Selecione Advanced Settings e desmarque a caixa de seleção Enable Kernel-mode authentication.
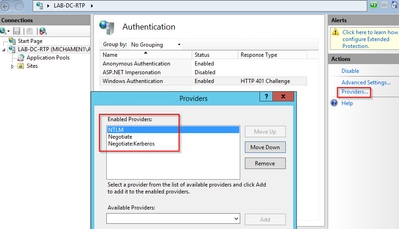
- Selecione Provedores e coloque em ordem NTML, depois Negociar.
Gerar o Certificado de Identidade para o Servidor Web
Caso ainda não tenha feito isso, gere um certificado e um certificado de identidade para seu serviço Web que seja assinado pela CA porque o CiscoRA não pode se conectar a ele se o certificado do servidor Web for autoassinado.
- Selecione o servidor Web no snap-in do IIS e clique duas vezes em Certificados do Servidor.
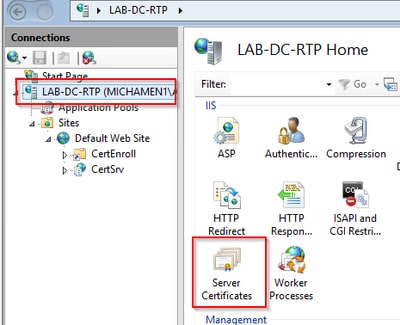
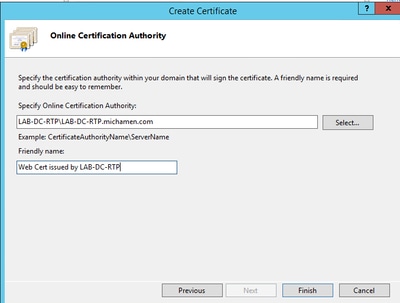
- Por padrão, um certificado é listado ali, que é o certificado CA raiz autoassinado. No menu Actions, selecione Create Domain Certificate. Insira os valores no assistente de configuração para criar seu novo certificado. Verifique se o Nome comum é um FQDN (Fully Qualified Domain Name, Nome de domínio totalmente qualificado) que pode ser resolvido e selecione Avançar.
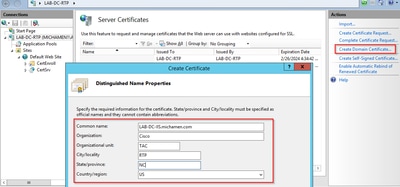
- Selecione o certificado da CA raiz para ser o emissor e selecione Concluir.
O certificado CA e o certificado de identidade do servidor Web estão listados.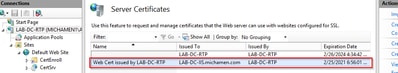
Associação SSL do Servidor Web
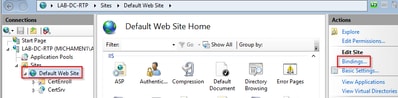
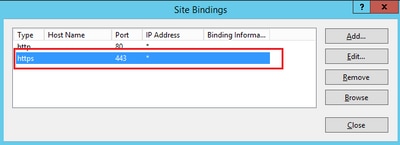
- Selecione um site na exibição de árvore (você pode usar o site padrão ou torná-lo mais granular para sites específicos) e selecione Vinculações no painel Ações. Isso exibe o editor de vinculações que permite criar, editar e excluir vinculações para seu site. Selecione Add para adicionar sua nova associação SSL ao site.
- As configurações padrão para uma nova associação são definidas como HTTP na porta 80. Para Type , selecione https. Selecione o certificado autoassinado que você criou na seção anterior na lista suspensa Certificado SSL e, em seguida, OK.
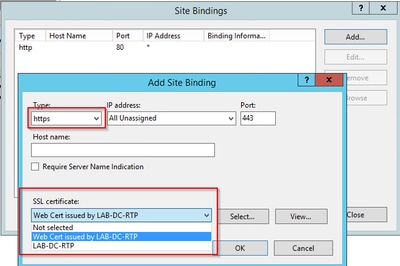
- Agora você tem uma nova associação SSL em seu site e tudo o que resta é verificar se ela funciona selecionando a opção Browse *:443 (https) no menu e garantir que a página da Web padrão do IIS use HTTPS.
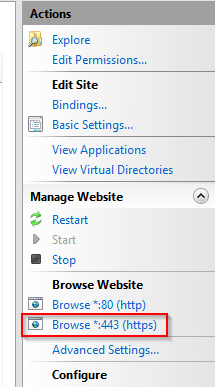
- Lembre-se de reiniciar o serviço IIS após as alterações de configuração. Use a opção Reiniciar no painel Ações.
Configuração do CUCM
- Navegue até a página da Web do AD CS (https://
YOUR_SERVER_FQDN/certsrv/) e baixe o certificado CA. 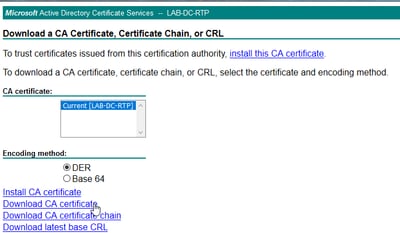
- Navegue até Security > Certificate Management na página OS Administration e selecione o botão Upload Certificate/Certificate chain para carregar o certificado CA com a finalidade definida como CAPF-trust.
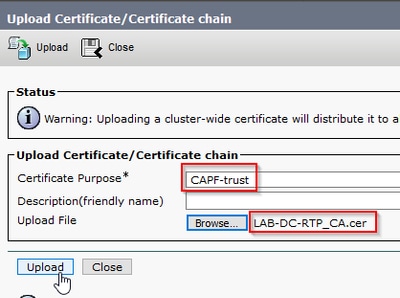
Carregue o mesmo certificado CA como CallManager-trust, pois ele será necessário se a criptografia de sinalização segura estiver habilitada para os pontos de extremidade, provavelmente se o cluster estiver em Mixed-Mode.
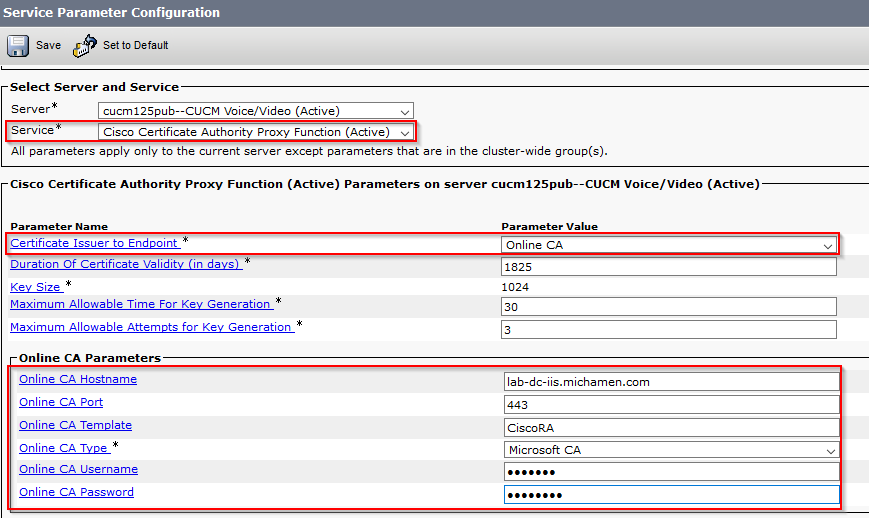
- Navegue até Sistema > Parâmetros de serviço. Selecione o servidor Editor do Unified CM no campo do servidor e Função do proxy da autoridade de certificação da Cisco no campo Serviço.
- Defina o valor de Emissor do certificado como Ponto final para CA online e insira os valores dos campos Parâmetros da CA online. Certifique-se de usar o FQDN do servidor Web, o nome do modelo de certificado criado anteriormente (CiscoRA), o tipo de CA como Microsoft CA e use as credenciais da conta de usuário do CiscoRA criada anteriormente.
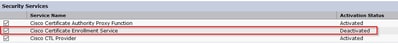
- Uma janela pop-up informa que o serviço CAPF precisa ser reiniciado. Primeiro, ative o Cisco Certificate Enrollment Service por meio do Cisco Unified Serviceability > Tools > Service Ativation, selecione o Publicador no campo do servidor, marque a caixa de seleção Cisco Certificate Enrollment Service e selecione o botão Salvar.
Verificar
Verificar Certificados do IIS
- Em um navegador da Web em um PC com conectividade com o servidor (preferencialmente na mesma rede que o Editor do CUCM), navegue até o FQDN do servidor (https://
YOUR_SERVER_FQDN/certsrv/). - Um alerta de certificado não confiável é exibido. Adicione a exceção e verifique o certificado. Certifique-se de que ele corresponda ao FQDN esperado.
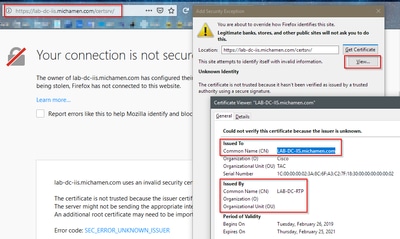
- Depois de aceitar a exceção, você precisa autenticar; neste ponto, você precisa usar as credenciais configuradas para a conta do CiscoRA anteriormente.
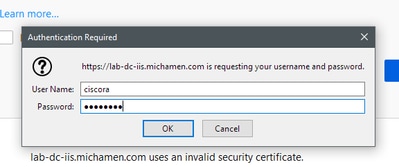
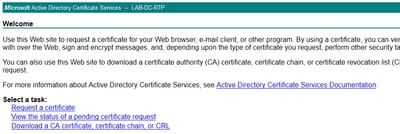
- Após a autenticação, você deverá ver a página de Boas-vindas do AD CS (Serviços de Certificados do Ative Diretory).
Verificar a configuração do CUCM
Execute as etapas para instalar um certificado LSC em um dos telefones.
- Abra a página CallManager Administration, Device e, em seguida, Phone.
- Selecione o botão Find para exibir os telefones.
- Selecione o telefone no qual deseja instalar o LSC.
- Role para baixo até Certification Authority Proxy Function (CAPF) Information.
- Selecione Install/Upgrade na opção Certificate Operation.
- Selecione o Modo de autenticação. (Por sequência de caracteres nula é aceitável para fins de teste.)
- Role até a parte superior da página e selecione salvar e Aplicar config para o telefone.
- Depois que o telefone for reiniciado e se registrar novamente, use o filtro Status LSC para confirmar se o LSC foi instalado com êxito.
E continue:
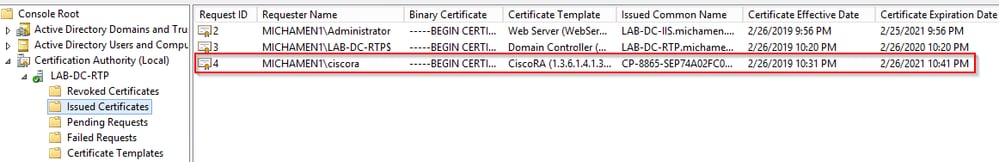
- No lado do servidor do AD, abra o MMC e expanda o snap-in Autoridade de Certificação para selecionar a pasta Certificados Emitidos.
- A entrada para o telefone é exibida dentro da visualização resumida, incluindo estes detalhes:
- ID da solicitação: Número de sequência exclusivo
- Nome do solicitante: O nome de usuário da conta CiscoRA configurada deve ser exibido.
- Modelo de certificado: O nome do modelo do CiscoRA criado deve ser exibido.
- Nome comum emitido: O modelo do telefone anexado pelo nome do dispositivo deve ser exibido.
- Data efetiva do certificado e Data de vencimento do certificado
Links relacionados
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
3.0 |
01-Oct-2026
|
Texto Alt adicionado. Links de destino, requisitos de estilo e formatação atualizados para estar em conformidade com as diretrizes da Cisco para externalização. |
2.0 |
08-Jun-2023
|
Confirmado com BU que não há suporte para kerbeos, portanto, remova qualquer configuração sugerida relacionada a ele. |
1.0 |
05-Jun-2019
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)