Configurar o Secure Firewall Threat Defense para Enviar Eventos de Invasão a um Servidor Syslog Usando o FDM
Contents
Problema
O objetivo é configurar o Secure Firewall Threat Defense (FTD) para enviar eventos de invasão a um servidor syslog por meio do Cisco Secure Firewall Device Manager (FDM).
Ambiente
FTD versão 7.7.10, gerenciado pelo FDM. Este procedimento também se aplica a outras versões.
Resolução
Use as etapas para configurar o FTD para enviar eventos de Intrusão a um Servidor syslog via FDM.
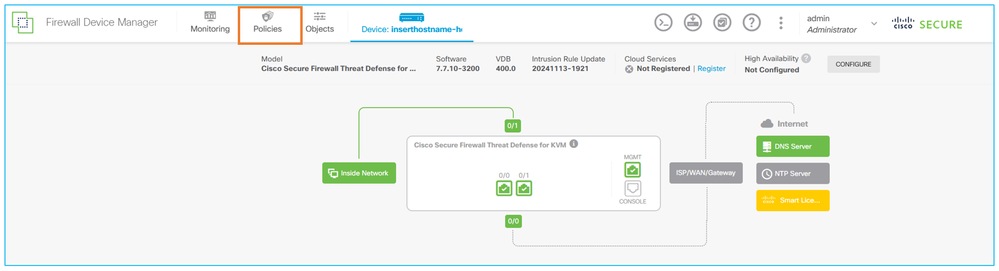
Etapa 1. Na GUI do FDM, navegue até a guia Políticas.
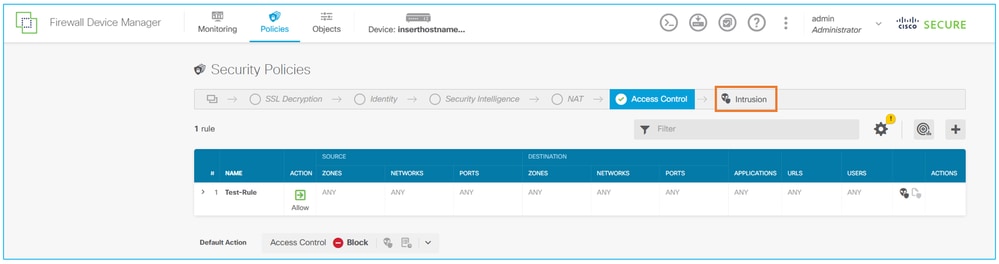
Etapa 2. Clique na guia Intrusion.
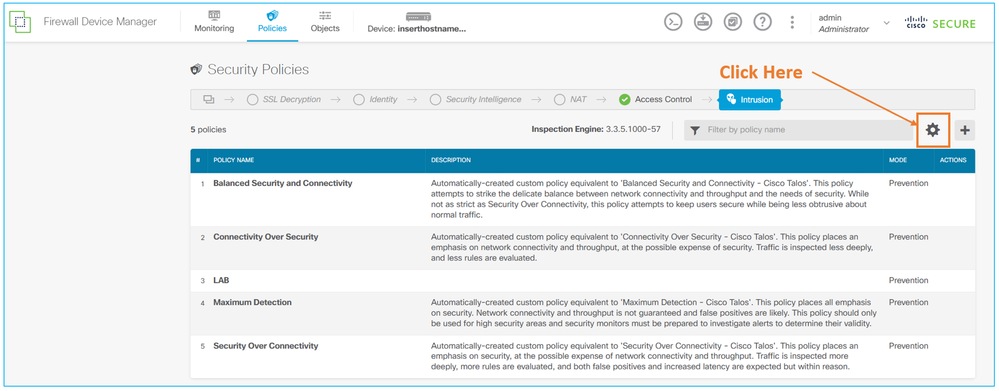
Etapa 3. Clique no botão Settings.
Etapa 4. Na seção Send Intrusion Events to Syslog Servers, clique no botão de mais (+).
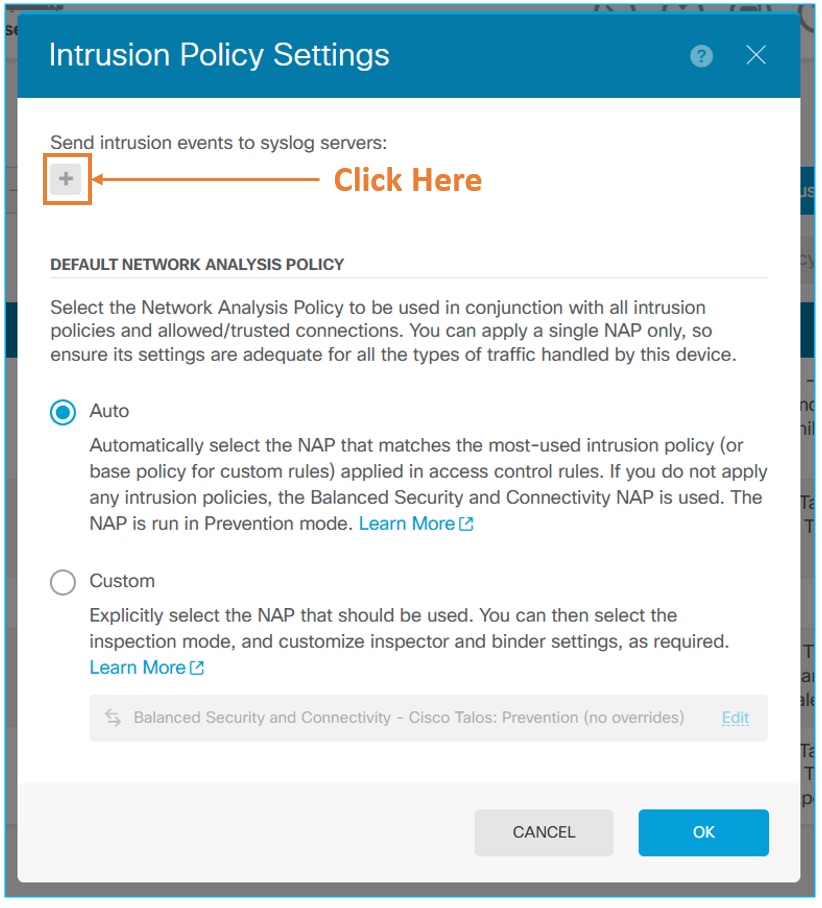
Etapa 5. Selecione o objeto do Servidor syslog e clique em OK.
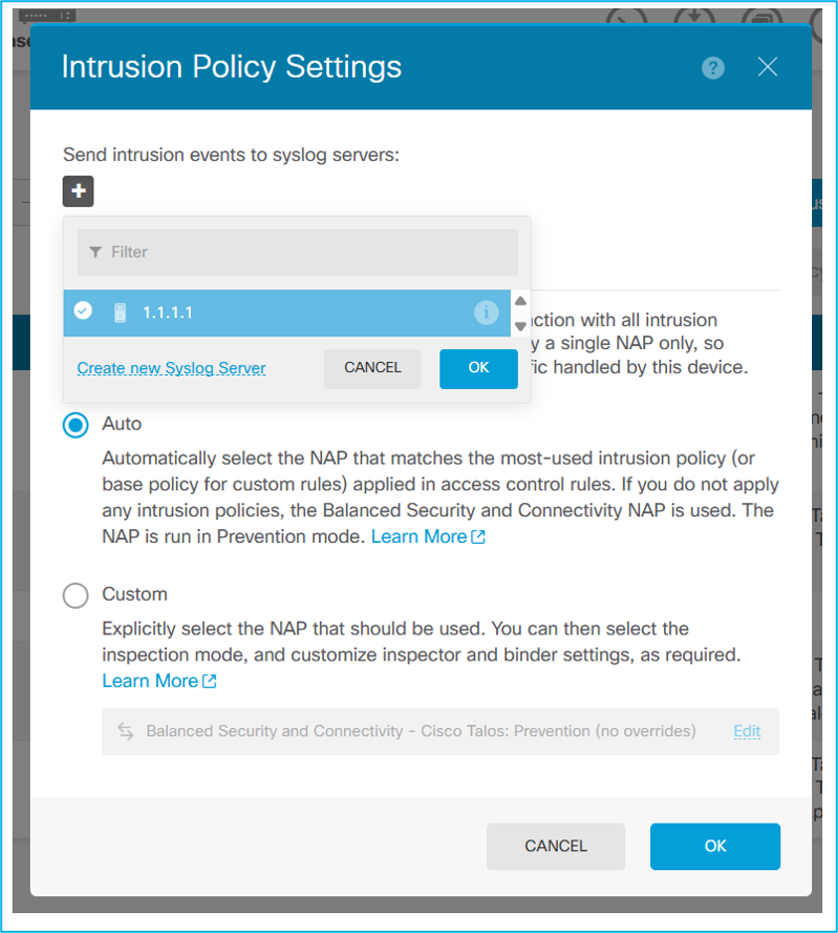
Passo 6: Implante as alterações de configuração no firewall.
Causa
Para configurar eventos de invasão a serem enviados a um Servidor syslog, selecione o Servidor syslog nas configurações de política de invasão.
Conteúdo relacionado
Guia de configuração do Gerenciador de dispositivos do Cisco Secure Firewall
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
30-Oct-2026
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)