Migre o FMC local para a nuvem (cdFMC) com o Security Cloud Control
Problema
Um usuário precisa de assistência para migrar seu dispositivo virtual do Firewall Management Center (FMCv300) de produção para o FMC fornecido em nuvem (cdFMC) no locatário do Security Cloud Control (SCC). As preocupações específicas incluem:
Entenda quais partes do processo de migração podem causar inatividade e como minimizar o impacto na produção.
Obtenha orientação passo a passo para o fluxo de trabalho de migração.
Determine o que fazer com o FMCv300 após a conclusão da migração.
Planeje uma abordagem de migração em fases para vários dispositivos FTD (Firewall Threat Defense) em configurações de HA (High Availability, alta disponibilidade).
Esclareça se a configuração FMC local deve ser importada manualmente para o cdFMC antes de acionar o assistente de migração.
Ambiente
FMC de origem: Dispositivo virtual FMCv300, versão 7.6.5. Outras plataformas de hardware (HW) e software (SW) também podem ser implantadas.
Destino: cdFMC provisionado pelo locatário.
Os dispositivos gerenciados são FTDs de diferentes versões de HW e SW, por exemplo:
2x Secure Firewall 3130, FTD 7.6.4, configurado no par HA.
2x Firepower 2130, FTD 7.4.4, configurado no par HA.
1x FTDv no Azure, 7.6.4, configuração independente.
Resolução
Pré-requisitos de Migração e Validação de Versão
As versões de ambiente atendem aos pré-requisitos para migração para o cdFMC:
O FMC 7.6.5 atende aos requisitos mínimos documentados para o fluxo de trabalho de migração.
As versões 7.6.4 e 7.4.4 do FTD atendem ao mínimo documentado para migração.
O cdFMC suporta as trilhas de liberação de FTD no ambiente.
Etapas de Validação Pré-Migração
Antes de iniciar a migração, valide estes pré-requisitos:
Nenhuma implantação pendente no FMCv300.
Ambos os pares de HA são saudáveis e sincronizados.
Backup do FMCv300 concluído.
Espaço em disco adequado do CVP disponível (pelo menos 10 % livre).
Resolução DNS funcionando a partir do caminho de gerenciamento do FTD.
Conectividade de saída permitida das interfaces de gerenciamento FTD para cdFMC através das portas de gerenciamento de nuvem necessárias (TCP 443 e TCP 8305).
O FMCv300 tem acesso HTTPS de saída ao SCC.
Processo de Importação de Configuração
A configuração FMCv300 local não precisa ser importada manualmente para o cdFMC antes da execução do assistente de migração. O fluxo de trabalho "Migrar FTD para cdFMC" trata a importação de configuração como parte do trabalho de migração:
O SCC se conecta ao FMCv300 local.
Exporta a configuração pertinente do CVP local.
Importa políticas/objetos compartilhados para o cdFMC.
Importa configurações específicas do dispositivo, como interfaces e roteamento.
Registra os dispositivos FTD selecionados no cdFMC.
O período de avaliação de 14 dias começa após a conclusão da migração.
Se você criar manualmente políticas ou objetos no cdFMC antes da migração com os mesmos nomes dos itens no FMCv300, o fluxo de trabalho de migração poderá usar o item de cdFMC existente em vez de importar a versão local, o que pode causar resultados inesperados.
Sequência de migração recomendada
Fase 1: Configuração pré-migração
Implante o cdFMC em seu locatário SCC.
Integrar o FMCv300 atual ao SCC.
Confirmar Smart Licensing para cdFMC.
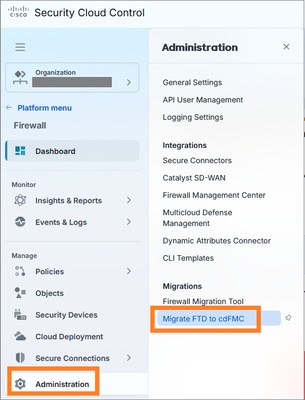
Inicie o fluxo de trabalho de migração em Firewall > Administration > Migrations > Migrate FTD to cdFMC:
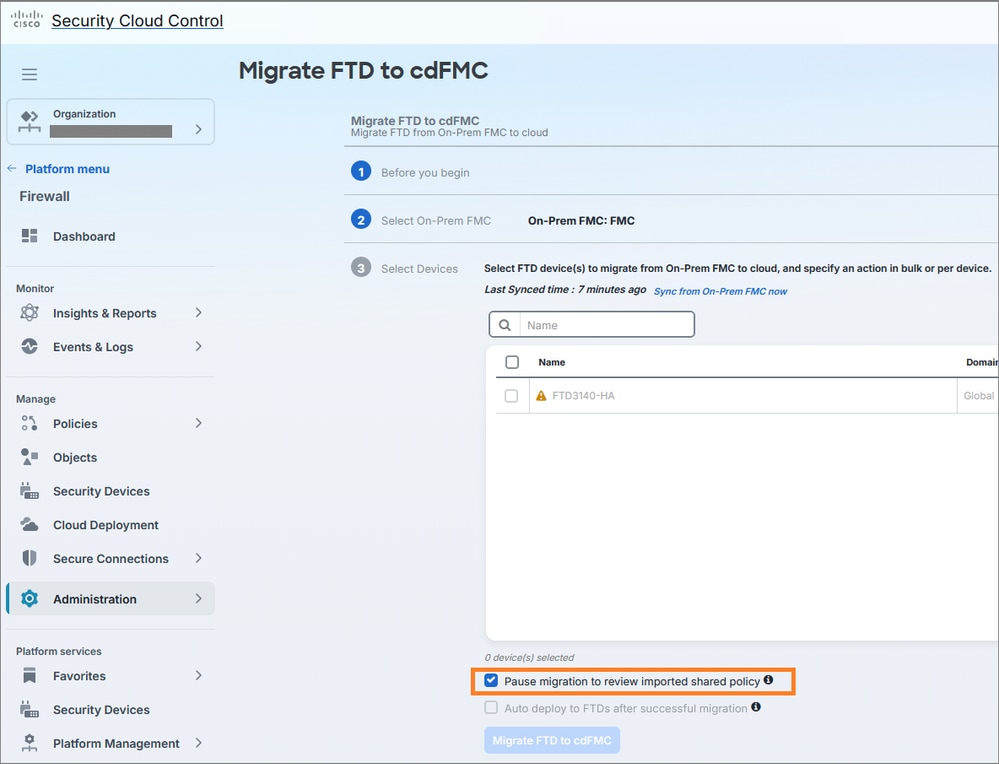
Use a opção para pausar após a importação da política compartilhada para revisão:
Fase 2: Execução da Migração
Durante a janela de manutenção, migre dispositivos usando uma abordagem em fases:
Comece com o FTD independente (impacto mais baixo).
Migre o primeiro par HA.
Valide a integridade e a funcionalidade do dispositivo.
Migre o segundo par HA.
Fase 3: Validação pós-migração
Após a migração de cada dispositivo ou par de alta disponibilidade:
Confirme a integridade do dispositivo no cdFMC.
Confirme o estado de HA quando aplicável.
Revise a visualização/avisos da implantação.
Implantar do cdFMC.
Valide a visibilidade de tráfego e eventos.
Plano de migração trifásico com congelamento de configuração
A abordagem recomendada envolve a execução de migrações de FTD em três fases, cada uma ocorrendo em datas separadas, com um mínimo de três dias de monitoramento pós-transição por fase. Essa abordagem reduz os riscos e oferece tempo para validar:
Implantação de política do cdFMC.
Status de integridade do dispositivo.
Status de HA para ambos os pares de HA.
Visibilidade de eventos/análises na nuvem.
Quaisquer problemas operacionais antes de passar para a próxima fase.
Implementação de congelamento de configuração
Implemente um congelamento de configuração durante o período de migração/avaliação com esta abordagem:
Melhor opção: Congelar todas as alterações de configuração relacionadas ao FTD no FMCv300 e no cdFMC até que cada fase seja validada e confirmada.
Opção mínima: Congele os dispositivos que estão sendo migrados e quaisquer políticas/objetos compartilhados usados por dispositivos migrados e não migrados.
Evite editar as mesmas políticas/objetos compartilhados no FMCv300 e no cdFMC durante a migração em fases.
Evite alterações importantes durante o período de avaliação.
Processo de alteração de emergência
Para alterações de emergência durante a migração:
Aplique a alteração somente no gerenciador autoritativo atual para esse dispositivo:
Dispositivos ainda não migrados: FMCv300
Dispositivos já migrados: cdFMC.
Documente a alteração, a política/objeto afetado, o carimbo de data/hora e o escopo do dispositivo.
Reconcilie a alteração após a conclusão da fase, especialmente se ela afetar objetos compartilhados ou políticas compartilhadas.
Gerenciamento do Período de Avaliação
Considerações importantes para o período de avaliação de 14 dias:
Controle a janela de avaliação de 14 dias para cada fase/trabalho de migração.
Não permita que nenhuma fase atinja a confirmação automática sem intenção.
Se o monitoramento de três dias for bem-sucedido, confirme essa fase manualmente, em vez de aguardar os 14 dias completos.
Processo de desativação do FMCv300
Não desligue ou remova o FMCv300 imediatamente após a migração do dispositivo. Mantenha o FMCv300 disponível até:
Todos os dispositivos de FTD são migrados com êxito.
as implantações de cdFMC foram bem-sucedidas.
Os eventos/análises de nuvem são confirmados.
A migração foi confirmada.
Todos os requisitos de retenção de log/evento são atendidos.
Um backup FMCv300 final é retido de acordo com a política organizacional.
Depois que essas condições são atendidas, o FMCv300 pode ser removido do uso ativo e descomissionado de acordo com os processos padrão de retirada de máquinas virtuais.
Causa
Esta é uma migração planejada do FMC local para o cdFMC. A migração é motivada pela necessidade de aproveitar os recursos de gerenciamento baseados em nuvem e desativar o dispositivo virtual FMCv300 existente.
Conteúdo relacionado
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
14-Sep-2026
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)