Analisar o pacote Secure Endpoint Diagnostic do MacOS para CPU alta
Contents
Introdução
Este documento descreve as etapas para analisar um pacote de diagnóstico da Secure Endpoint Public Cloud em dispositivos macOS para solucionar problemas de alto uso da CPU.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Navegação básica no console do Secure Endpoint
- Navegação do terminal macOS
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- Secure Endpoint Console v5.4.20260915
- MacOS: 27.0
- Secure Endpoint Connector 1.27
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
O conector de endpoint seguro examina todos os arquivos ativos (aqueles que se movem, copiam e/ou modificam) em uma máquina, a menos que seja explicitamente instruído a não fazê-lo, o que inevitavelmente traz problemas de desempenho se muitos processos e operações forem executados enquanto o conector estiver em execução, o que leva a uma alta utilização da CPU, lentidões ou travamentos. Além disso, o conector de endpoint seguro pode bloquear arquivos com base em sua reputação de nuvem, o que pode algumas vezes ser errado (falso positivo). A solução para ambos os problemas é excluir esses caminhos e processos.
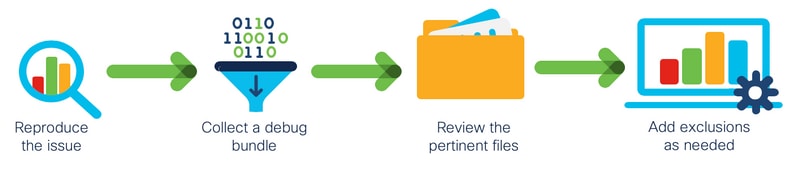
O fluxo de solução de problemas de desempenho é mostrado na imagem.
Troubleshooting
Esta seção fornece as informações que você pode usar para solucionar problemas da sua configuração.
Verifique se outro antivírus está instalado na máquina
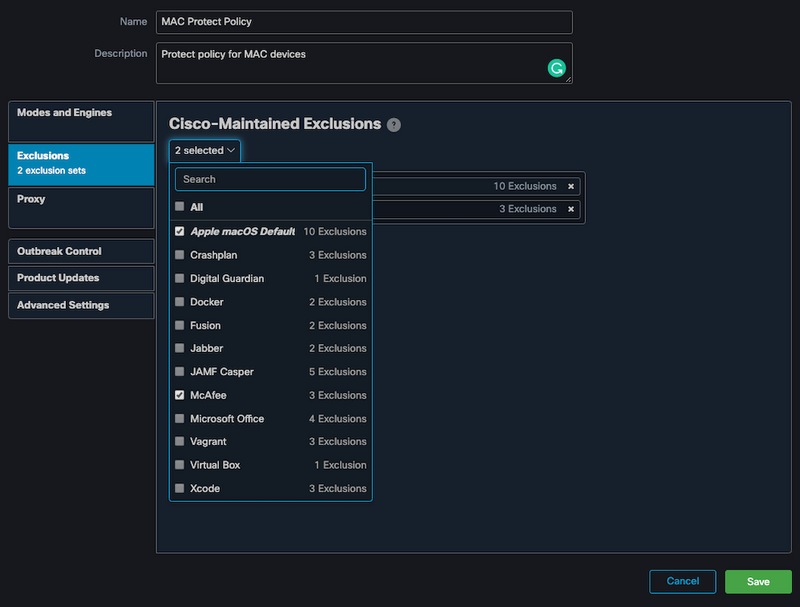
Para ver as listas disponíveis na seção de exclusões mantidas pela Cisco no console do Secure Endpoint:
- Navegue até Gerenciamento > Políticas.
- Localize a regra e clique em Edit.
- Na janela de configurações, clique em Exclusões.
Selecione os que seu endpoint precisaria de acordo com o software atualmente instalado na máquina e, em seguida, salve a política, como mostrado na imagem.
Identificar a CPU alta quando um aplicativo específico está em uso
Identifique se o problema ocorre enquanto um ou alguns aplicativos são executados, caso você possa replicar o problema, o ajudará no processo para identificar exclusões potenciais.
Reunir um pacote de diagnóstico para análise
Para reunir um pacote de diagnóstico útil, o nível do log de depuração deve ser habilitado.
Nível de Depuração no Ponto Final
Se você puder replicar o problema e tiver acesso ao endpoint, esse é o melhor procedimento para capturar o pacote de diagnóstico.
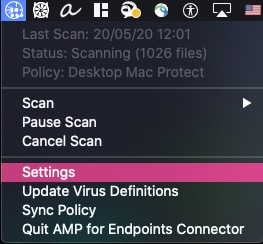
- Na barra de menus do macOS, selecione o ícone Secure Endpoint.
- Selecione Configurações:
- Selecione Sobre.
- Para habilitar o modo de depuração, clique dentro do logotipo do Ponto de Extremidade Seguro:
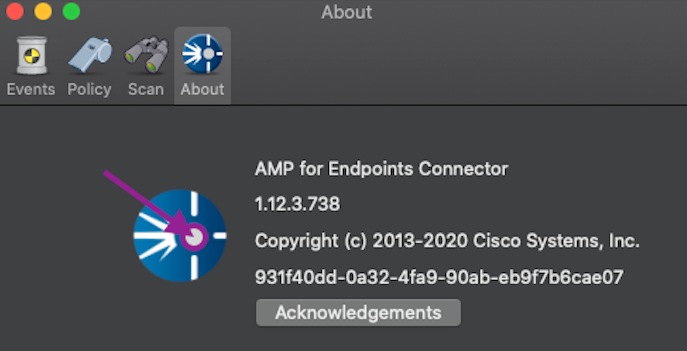
Uma notificação indica que o Conector de Ponto de Extremidade Seguro está no Modo de Depuração.
Este procedimento habilita o nível de log de depuração até o próximo intervalo de pulsação da política.
Nível de Depuração na Interface de Linha de Comando (CLI) do Secure Endpoint
- Abrir um Terminal
- Executar ampcli
/opt/cisco/amp/ampcli
- Na CLI do Secure Endpoint, ative o modo de depuração
ampcli>debuglevel 1
Este processo habilita o nível de log de depuração até o próximo intervalo de pulsação de política.
Nível de Depuração na Política
Se você não tiver acesso ao ponto de extremidade ou o problema não puder ser reproduzido de forma consistente, o nível do log de depuração deverá ser habilitado na política.
Para ativar o nível de log de depuração pela política:
- Selecione Management > Policies.
- Localize a regra e clique em Edit.
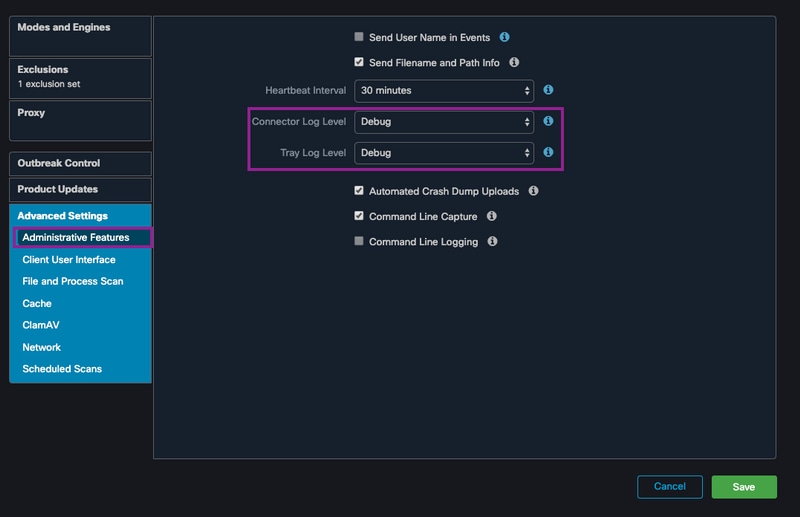
- Selecione Advanced Settings > Administrative Features.
- Configure Connector Log Level e Tray Log Level para depurar e salvar a política, como mostrado na imagem
Excluir o Secure Endpoint de outras soluções antivírus
De acordo com o guia do usuário, os produtos antivírus devem excluir os próximos diretórios e quaisquer arquivos, diretórios e arquivos executáveis dentro deles para serem compatíveis com o Secure Endpoint Connector para macOS. Os diretórios a serem excluídos são:
- /Aplicativos/Cisco Secure Endpoint/Secure Endpoint Service.app
Reproduza o problema e reúna um pacote de diagnóstico
Quando o nível de depuração estiver configurado, aguarde até que o estado de alta utilização da CPU ocorra no sistema ou reproduza manualmente as condições previamente identificadas e, em seguida, reúna o pacote de diagnóstico.
Para coletar o pacote de depuração:
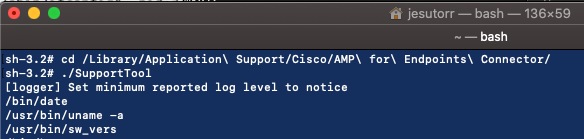
- Abrir um terminal
- Use o comando
sudo /Applications/Cisco\ Secure\ Endpoint/Secure\ Endpoint\ Service.app/Contents/MacOS/SupportTool
O pacote de depuração é salvo na pasta ~/Desktop como uma extensão de arquivo .zip.
Análise de alto desempenho da CPU
O pacote de diagnóstico de depuração é o armazenamento na área de trabalho, para iniciar a análise:
- Descompacte o pacote de diagnóstico
- Há 2 arquivos para revisar
- Execuções de arquivo: execs.txt
- Operações de arquivo: fileops.txt
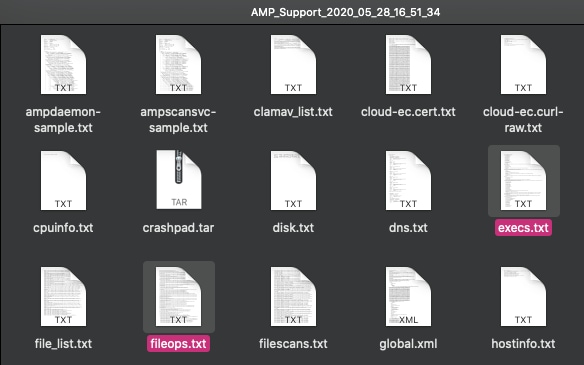
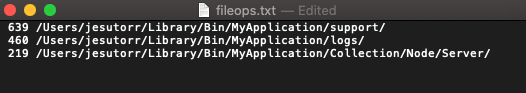
- O arquivo fileops.txt funciona como a principal ferramenta de desempenho para solucionar problemas. Ele lista todas as operações ativas no momento em seu endpoint enquanto o Connector está em execução. Ele é lido como:
<Número de varreduras executadas no caminho quando o pacote é coletado> / <Caminho verificado>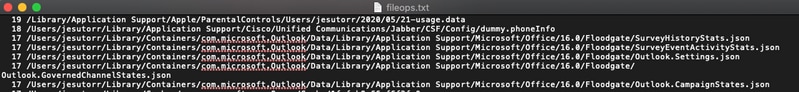
Por exemplo, se você tiver um aplicativo homebrew, o arquivo fileops.txt mostrará as próximas operações ativas:
639 /Users/user/Library/Bin/MyApplication/support/
460 /Users/user/Library/Bin/MyApplication/logs/
219 /Users/user/Library/Bin/MyApplication/Collection/Node/Server/ - Depois que o processo for identificado, crie uma exclusão: selecione Gerenciamento > Exclusões.
- Selecione o conjunto de exclusões e, em seguida, Editar.
- Adicione a exclusão:
- O arquivo Exec.txt contém todos os comandos usados por processos executados enquanto o Conector coleta pacotes. Os caminhos listados aqui não devem ser excluídos na política de Ponto de Extremidade Seguro, pois eles são binários (/bin) e binários do sistema (/sbin) que todos os processos utilizam, no entanto, em Execs.text pode fornecer o processo principal que está em execução.
Por exemplo, se o arquivo Execs.txt mostrar os próximos logs.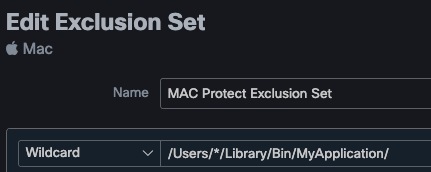
Como o aplicativo homebrew usa bash, você pode confirmar se o aplicativo é a causa da alta utilização da CPU.
Informações Relacionadas
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
2.0 |
29-Sep-2026
|
Atualizado para macOS Golden Gate |
1.0 |
01-Jun-2020
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)