Downloadbare ACL's configureren en oplossen op Catalyst 9800
Inhoud
Inleiding
In dit document wordt beschreven hoe u downloadbare ACL's (dACL's) op de Catalyst 9800 Wireless LAN Controller (WLC) configureert en problemen oplost.
Achtergrondinformatie
Een dACL verwijst naar het netwerkapparaat dat ACL-items dynamisch downloadt van de RADIUS-server wanneer verificatie plaatsvindt, in plaats van een lokale kopie van de ACL te hebben en de ACL-naam te krijgen. Er is een completer Cisco ISE-configuratievoorbeeld beschikbaar. Dit document richt zich op de Cisco Catalyst 9800 die dACL's ondersteunt voor centraal schakelen sinds de release van 10.10.
Voorwaarden
Dit document is bedoeld om het gebruik van dACL's op Catalyst 9800 te demonstreren aan de hand van eenvoudige SSID-configuratievoorbeelden, die laten zien hoe deze volledig aanpasbaar kunnen zijn.
Op de Catalyst 9800 Wireless Controller zijn de volgende ACL's te downloaden:
- Ondersteund vanaf de Cisco IOS XE Dublin 17.10.1-release.
-
Ondersteund voor gecentraliseerde controller met alleen toegangspunten in de lokale modus (of centrale Flexconnect-switching).
-
FlexConnect Local Switching ondersteunt geen dACL.
-
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Catalyst Wireless 9800-configuratiemodel.
- Cisco IP Access Control Lists (ACL's).
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Catalyst 9800-CL (v. Dublin, 17.12.03)
- ISE (v. 3.2)
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Configureren
In deze configuratiehandleiding is het eindresultaat hetzelfde, zelfs als de methoden anders zijn (bijvoorbeeld WLAN-verificatie, beleidsconfiguratie, enzovoort). In het volgende scenario worden twee gebruikersidentiteiten gedefinieerd als USER1 en USER2. Beide krijgen toegang tot het draadloze netwerk. Elk wordt toegewezen aan ACL_USER1 en ACL_USER2 als dACL's die door de Catalyst 9800 zijn gedownload van ISE.
dACL's met 802.1x SSID's gebruiken
Netwerkdiagram
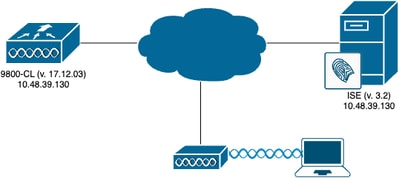
WLC-configuratie
Raadpleeg voor meer informatie over de configuratie van 802.1x SSID's en het oplossen van problemen met Catalyst 9800 de handleiding 802.1X-verificatie configureren op de Catalyst 9800 Wireless Controller Series.
1. De SSID configureren. Configureer een 802.1x geverifieerde SSID met ISE als RADIUS-server. In dit document wordt de SSID DACL_DOT1X_SSID genoemd.
Via de GUI:
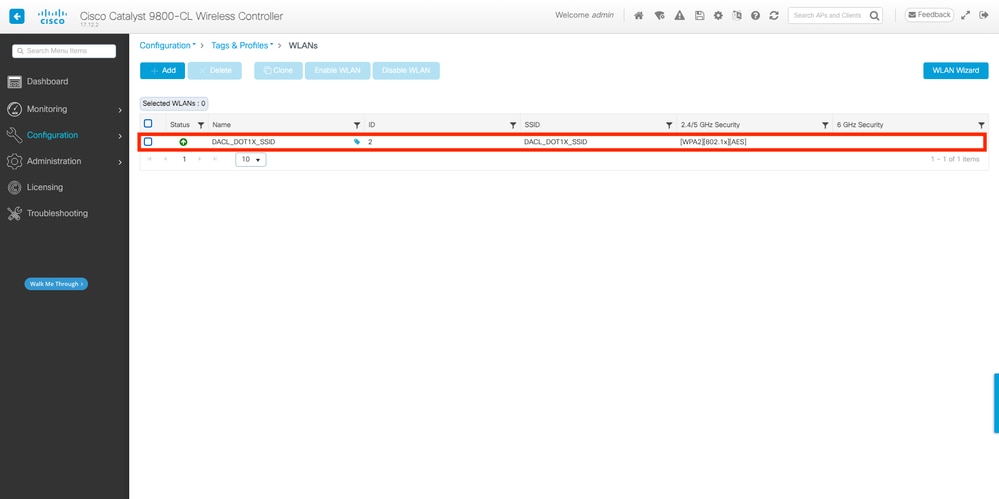
Van de CLI:
WLC#configure terminal
WLC(config)#wlan DACL_DOT1X_SSID 2 DACL_DOT1X_SSID
WLC(config-wlan)#security dot1x authentication-list DOT1X
WLC(config-wlan)#no shutdownVia de GUI:
1. Navigeer naar Configuratie > Tags & Profielen > Beleid, selecteer het gebruikte beleidsprofiel en configureer zoals weergegeven in de volgende schermafbeelding:
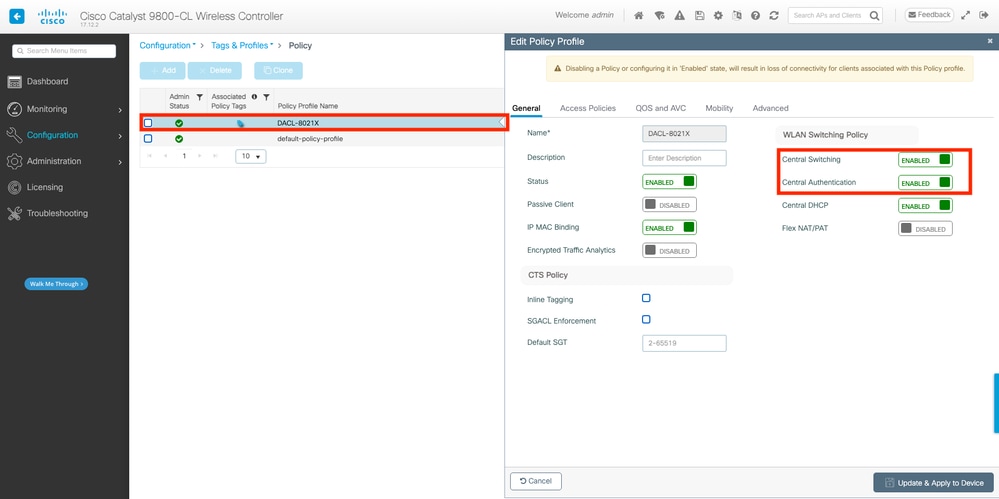
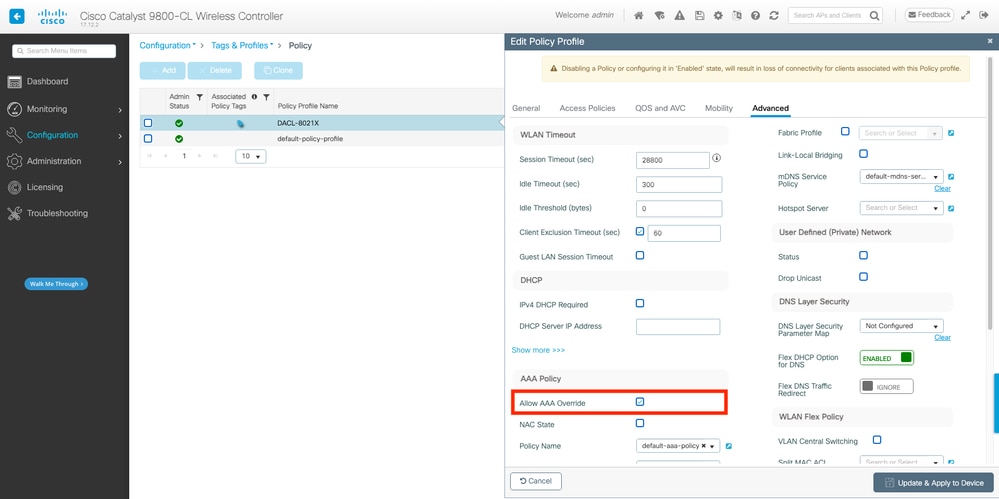
WLC#configure terminal
WLC(config)#wireless profile policy DACL-8021X
WLC(config-wireless-policy)#aaa-override
WLC(config-wireless-policy)#vlan VLAN_1413
WLC(config-wireless-policy)#no shutdown
2. Wijs het beleidsprofiel en de SSID toe aan de gebruikte beleidstag.
Via de GUI:
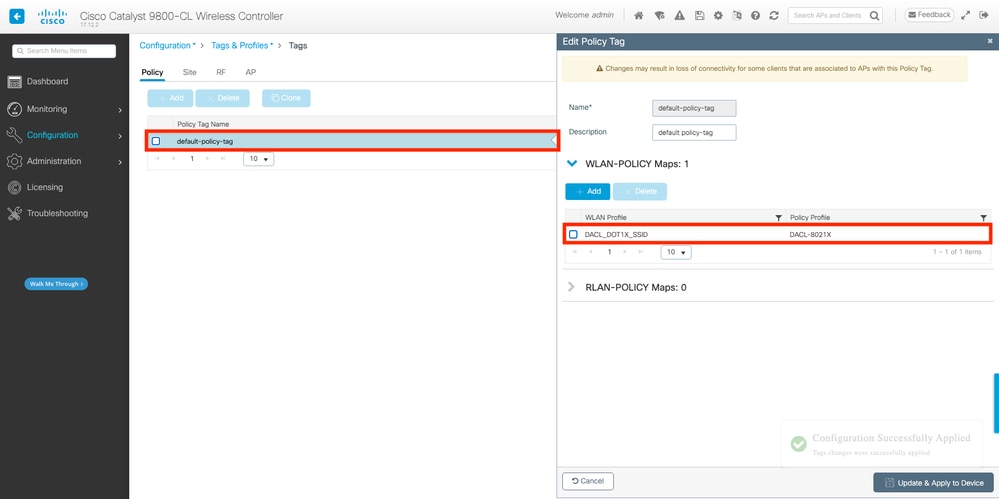
3. Navigeer naar Configuration > Tags & Profiles > Tags. Maak (of selecteer) de gebruikte tag op het tabblad Beleidstags en wijs het WLAN en het beleidsprofiel toe dat in de stappen 1-2 zijn gedefinieerd.
Van de CLI:
WLC#configure terminal
WLC(config)#wireless tag policy default-policy-tag
WLC(config-policy-tag)#description "default policy-tag"
WLC(config-policy-tag)#wlan DACL_DOT1X_SSID policy DACL-8021X
4. Toelaten van leverancierspecifieke kenmerken. Downloadbare ACL's worden doorgegeven via vendor specific attributes (VSA) in de RADIUS-uitwisseling tussen ISE en de WLC. De ondersteuning van deze kenmerken kan worden ingeschakeld op de WLC door deze CLI-opdrachten uit te voeren.
Van de CLI:
WLC#configure terminal
WLC(config)#radius-server vsa send authentication
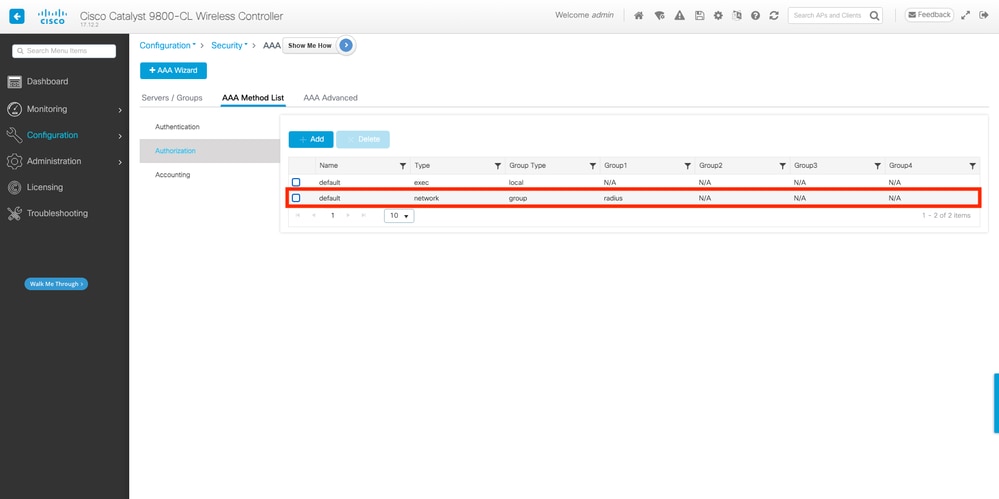
5. Configureer de standaardautorisatielijst. Bij het werken met dACL moet netwerkautorisatie via RADIUS worden afgedwongen zodat de WLC elke gebruiker autoriseert die zich authenticeert aan de 802.1x SSID die is geconfigureerd. De autorisatiefase wordt afgehandeld aan de RADIUS-serverzijde. Daarom is de autorisatielijst vereist. dACL's vereisen het gebruik van aaa-autorisatienetwerkmethode. U kunt de standaardgroepsstraal gebruiken met de opdracht aaa-autorisatienetwerkstandaardgroepsstraal:
Via de GUI:
1. Blader naar Configuratie > Beveiliging > AAA en maak op het tabblad AAA-methodenlijst > Autorisatie een autorisatiemethode die vergelijkbaar is met de volgende schermafbeelding:
Van de CLI:
WLC#configure terminal
WLC(config)#aaa authorization network default group radius
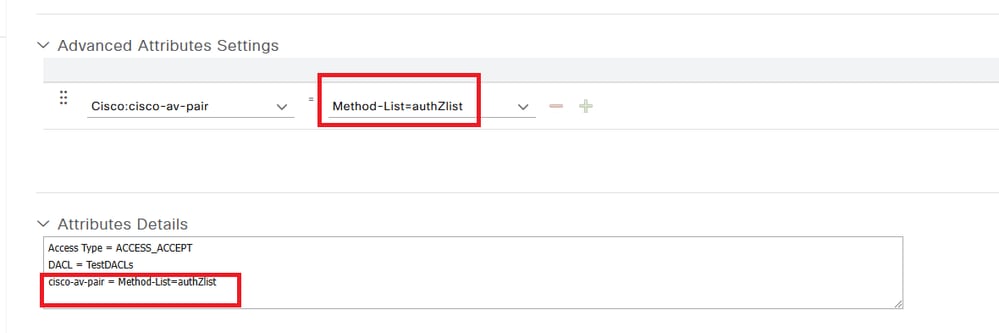
Als u geen standaardmethode wilt definiëren, moet u een benoemde methode definiëren. In dit geval is het een verplichte stap om de AAA-autorisatiemethodenlijst op te roepen die ISE moet gebruiken, anders kan de WLC de ACL niet downloaden:
Over de WLC:
WLC(config)# aaa authorization network authZlist group authz-server-group
Op de ISE stuurt u dit attribuut samen met de dACL: cisco-av-pair = Method-List=authZlist
ISE-configuratie
Bij de implementatie van dACL's in een draadloze omgeving met ISE zijn twee veelvoorkomende configuraties mogelijk:
1. dACL-configuratie per gebruiker: hiermee krijgt elke specifieke identiteit een dACL toegewezen vanwege een aangepast identiteitsveld.
2. dACL-configuratie per resultaat: bij het kiezen voor deze methode wordt een bepaalde dACL toegewezen aan een gebruiker op basis van het machtigingsbeleid dat is afgestemd op de gebruikte beleidsset.
Per gebruiker dACL's
1. Definieer een aangepast dACL-gebruikerskenmerk. Als u een dACL wilt toewijzen aan een gebruikersidentiteit, moet dit veld kunnen worden geconfigureerd op basis van de aangemaakte identiteit. Standaard is op ISE het ACL-veld niet gedefinieerd voor een nieuwe identiteit die is gemaakt. Om dit te verhelpen, kunt u het Aangepaste gebruikerskenmerk gebruiken en een nieuw configuratieveld definiëren.
2. Navigeer naar Beheer > Identiteitsbeheer > Instellingen > Aangepaste gebruikerskenmerken. Gebruik de knop + om een nieuw attribuut toe te voegen, in dit voorbeeld is de naam van het aangepaste attribuut ACL:
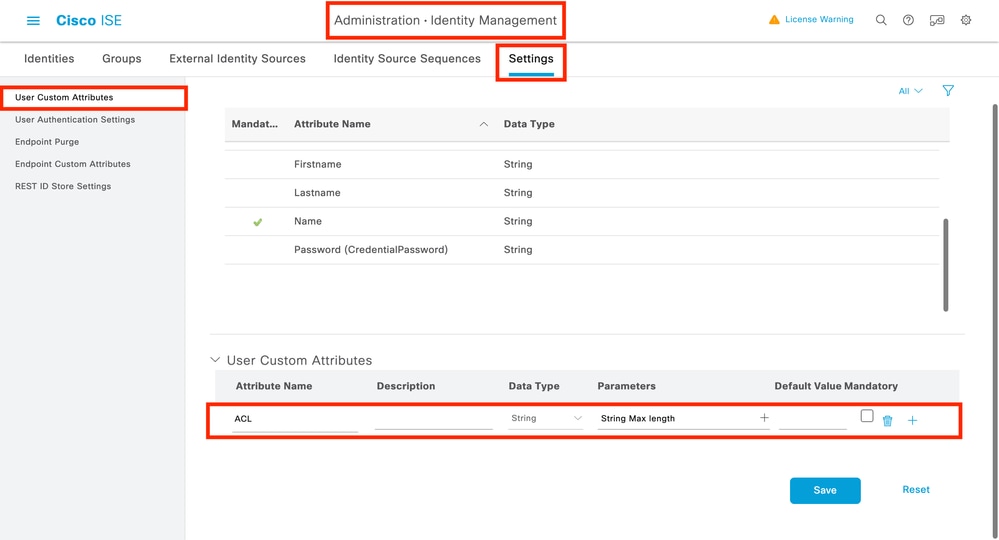
3. Klik na configuratie op Opslaan.
4. Configureer de dACL. Navigeer naar Beleid > Beleidselementen > Resultaten > Autorisatie > Downloadbare ACL's om dACL op ISE te bekijken en te definiëren. Klik op de knop Toevoegen om een nieuwe te maken.
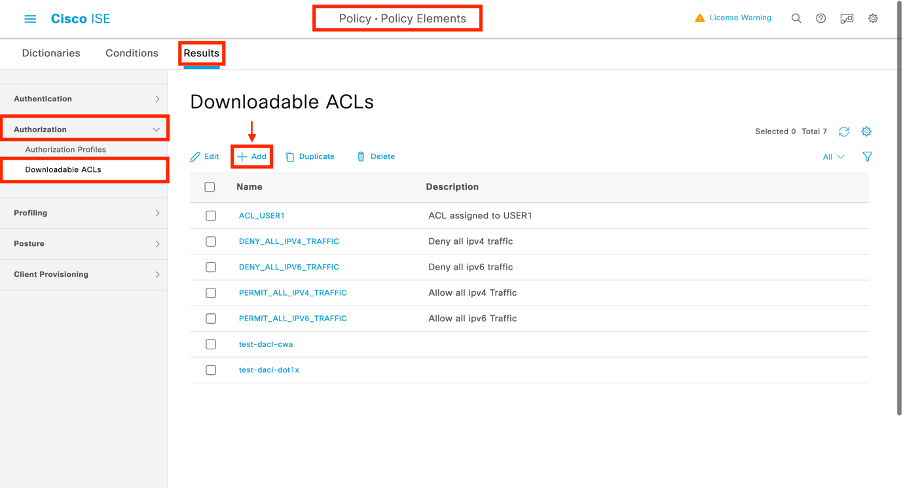
5. Hiermee wordt een nieuw downloadbaar ACL-configuratieformulier geopend. Configureer op dit formulier de volgende velden:
- Naam: De naam van de dACL gedefinieerd.
- Beschrijving (optioneel): Een korte beschrijving van het gebruik van de aangemaakte dACL.
- IP-versie: de IP-protocolversie die wordt gebruikt in de gedefinieerde dACL (versie 4, 6 of beide).
- DACL-inhoud: De inhoud van de dACL, volgens de Cisco IOS XE® ACL-syntaxis.
In dit document is de gebruikte dACL ACL_USER1 en deze dACL staat elk verkeer toe behalve het verkeer dat bestemd is voor 10.48.39.186 en 10.48.39.13. Zodra de velden zijn geconfigureerd, klikt u op de knop Verzenden om de dACL te maken.
Herhaal de stap om de dACL te definiëren voor de tweede gebruiker, ACL_USER2.
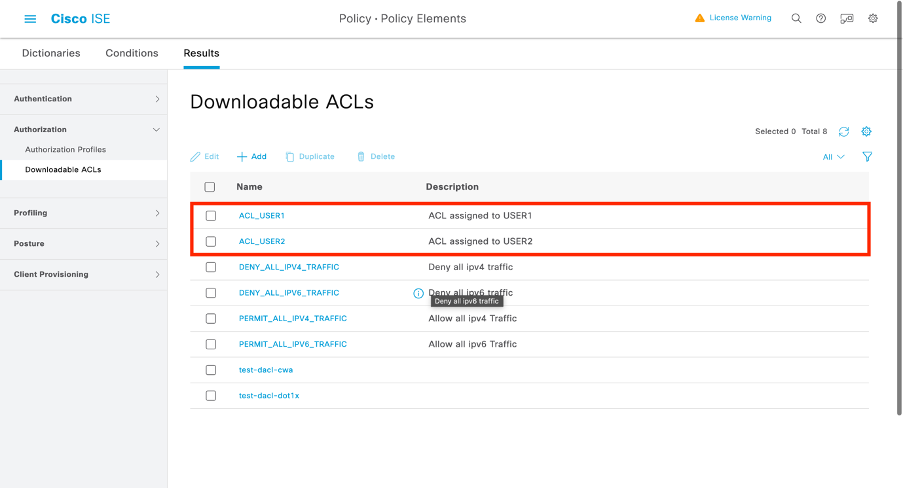
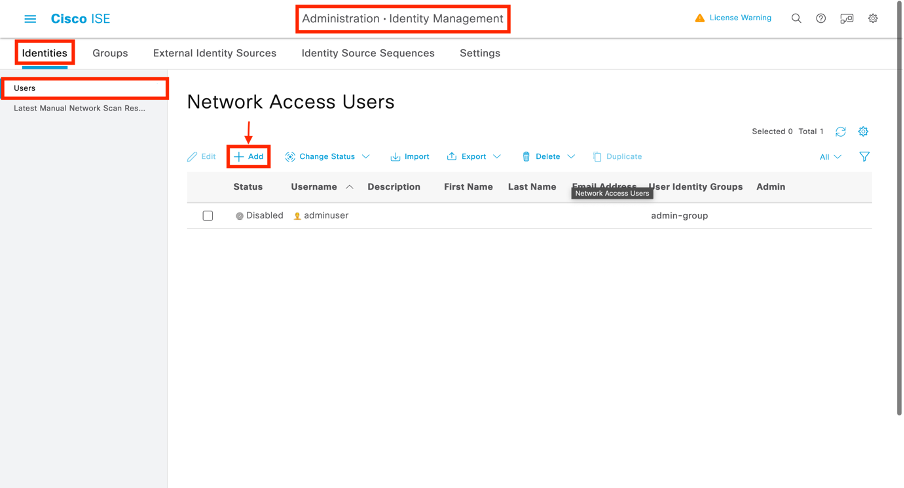
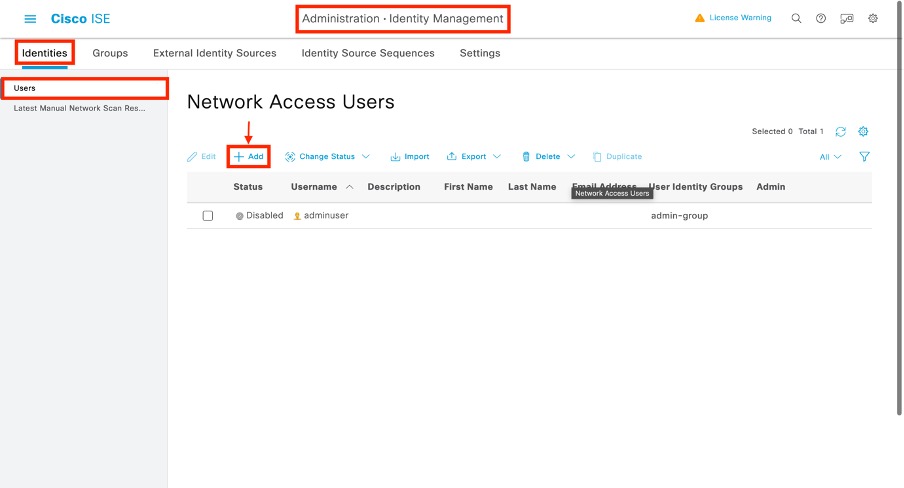
6. Wijs de dACL toe aan een gecreëerde identiteit. Zodra de dACL is gemaakt, kunt u deze toewijzen aan elke ISE-identiteit met behulp van de aangepaste gebruikerskenmerken die in stap 1 zijn gemaakt. Navigeer naar Beheer > Identiteitsbeheer > Identiteiten > Gebruikers. Klik op Toevoegen om een gebruiker te maken.
7. Definieer in het configuratieformulier New Network Access User de gebruikersnaam en het wachtwoord voor de aangemaakte gebruiker. Gebruik het aangepaste kenmerk ACL om de dACL die in stap 2 is gemaakt toe te wijzen aan de identiteit. In het voorbeeld wordt de identiteit USER1 met ACL_USER1 gedefinieerd.
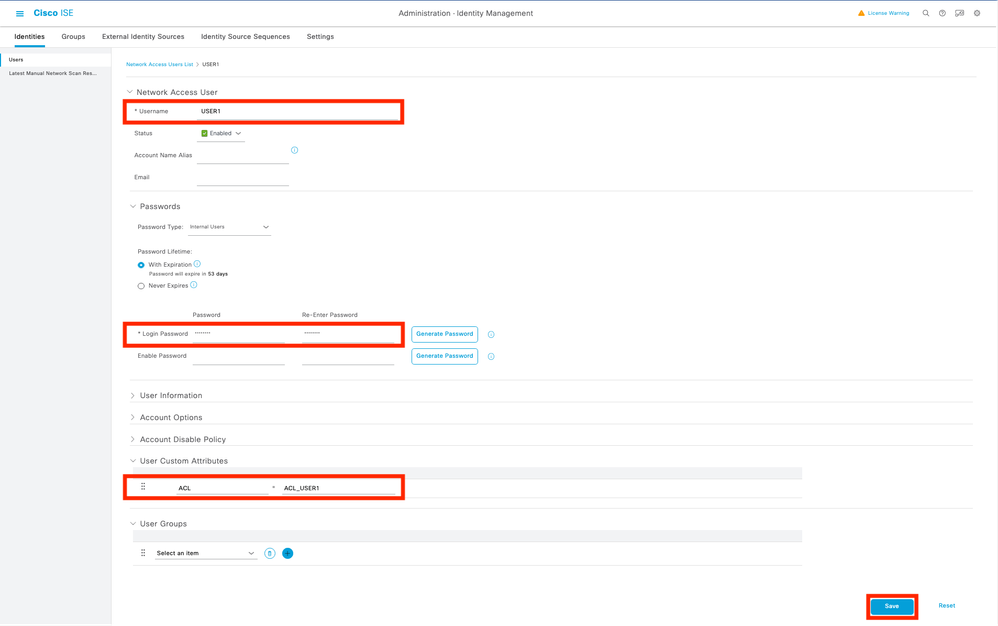
8. Zodra de velden correct zijn geconfigureerd, klikt u op de knop Verzenden om de identiteit te maken. Herhaal deze stap om USER2 te maken en ACL_USER2 eraan toe te wijzen.
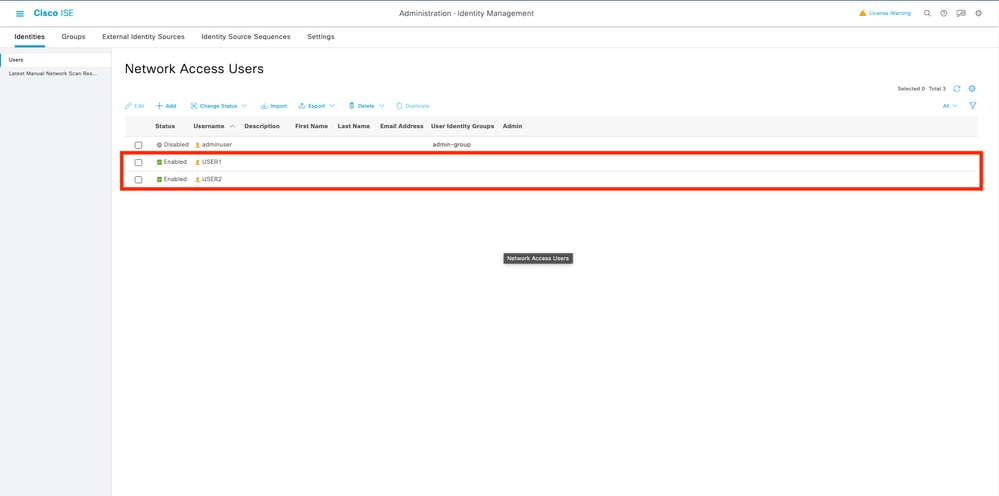
9. Configureer het resultaat van het machtigingsbeleid. Zodra de identiteit is geconfigureerd en de dACL is toegewezen, moet het autorisatiebeleid nog steeds worden geconfigureerd om het aangepaste gebruikersattribuut ACL dat is gedefinieerd, te matchen met een bestaande gemeenschappelijke autorisatietaak.
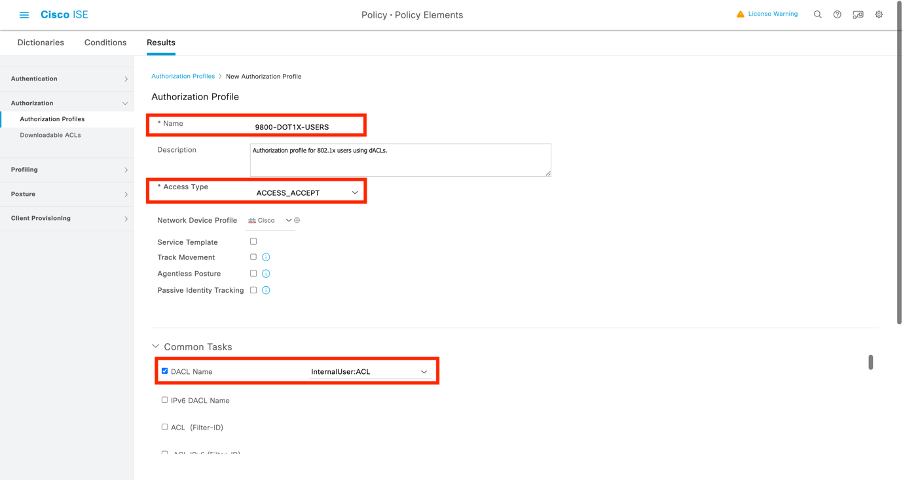
10. Navigeer naar Beleid > Beleidselementen > Resultaten > Autorisatie > Autorisatieprofielen. Klik op Toevoegen om een nieuw autorisatiebeleid te definiëren.
- Naam: De naam van het autorisatiebeleid, in dit voorbeeld wordt 9800-DOT1X-USERS gebruikt.
- Toegangstype: Het type toegang dat wordt gebruikt wanneer dit beleid wordt gekoppeld, in dit voorbeeld wordt ACCESS_ACCEPT gebruikt.
- Gemeenschappelijke taak: DACL-naam overeenkomen met interne gebruiker:<naam van aangepast kenmerk gemaakt> voor de interne gebruiker. Volgens de namen die in dit document worden gebruikt, is het profiel 9800-DOT1X-USERS geconfigureerd met de dACL geconfigureerd als InternalUser: ACL.
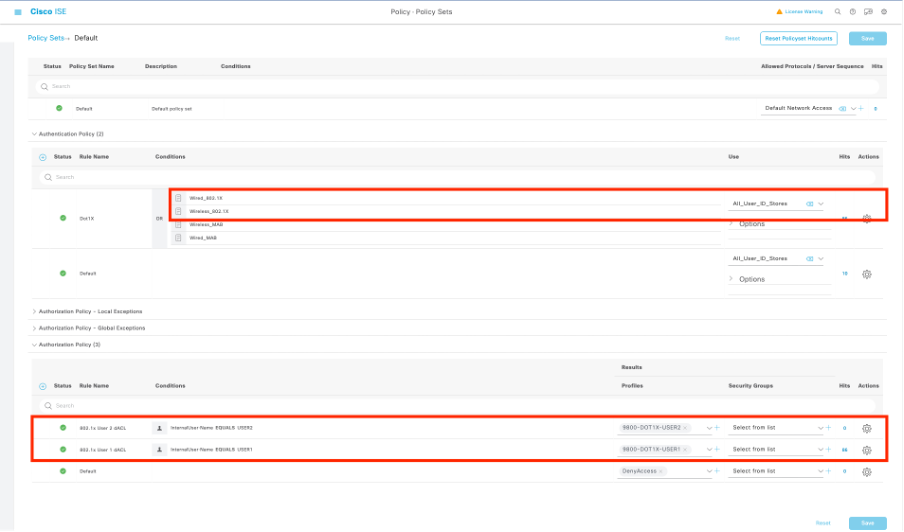
11. Gebruik het machtigingsprofiel in de beleidsset. Zodra het resultaat van het autorisatieprofiel correct is gedefinieerd, moet dit onderdeel zijn van de beleidsset die wordt gebruikt voor de verificatie en autorisatie van draadloze gebruikers.
12. Blader naar Beleid > Beleidssets en open de gebruikte beleidsset.
13. De regel voor het verificatiebeleid Dot1X komt overeen met elke verbinding via bekabelde of draadloze 802.1x. De autorisatiebeleidsregel 802.1x Users dACL implementeert een voorwaarde op de gebruikte SSID (dat is Radius-Called-Station-ID BEVAT DACL_DOT1X_SSID). Als een autorisatie wordt uitgevoerd op het DACL_DOT1X_SSID WLAN, wordt het profiel 9800-DOT1X-GEBRUIKERS zoals gedefinieerd in stap 4 gebruikt om de gebruiker te autoriseren.
dACL's per resultaat
Om de taak te vermijden om een bepaalde dACL toe te wijzen aan elke identiteit die op ISE is gemaakt, kunt u ervoor kiezen om de dACL toe te passen op een specifiek beleidsresultaat. Dit resultaat wordt vervolgens toegepast op basis van elke voorwaarde die overeenkomt met de autorisatieregels uit de gebruikte beleidsset.
1. Configureer de dACL. Voer dezelfde stappen uit vanaf stap 2 in de sectie dACL's per gebruiker om de vereiste dACL's te definiëren. Dit zijn ACL_USER1 en ACL_USER2.
2. Creëer identiteiten. Navigeer naar Beheer > Identiteitsbeheer > Identiteiten > Gebruikers en klik op de knop Toevoegen om een gebruiker te maken.
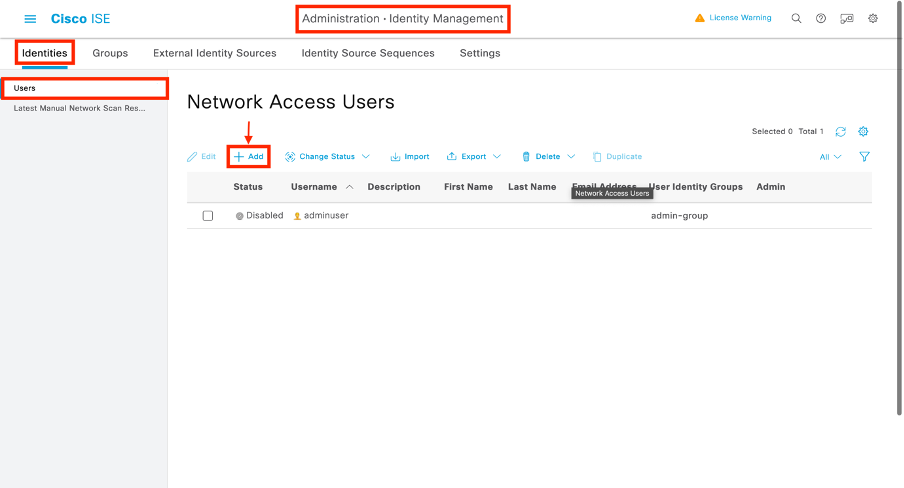
3. Definieer in het configuratieformulier New Network Access User de gebruikersnaam en het wachtwoord voor de aangemaakte gebruiker.
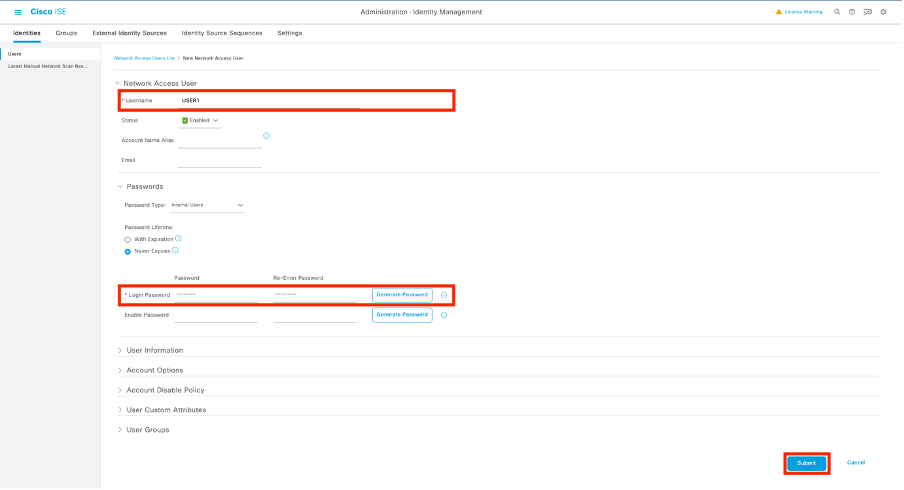
4. Herhaal deze stap om USER2 te maken.
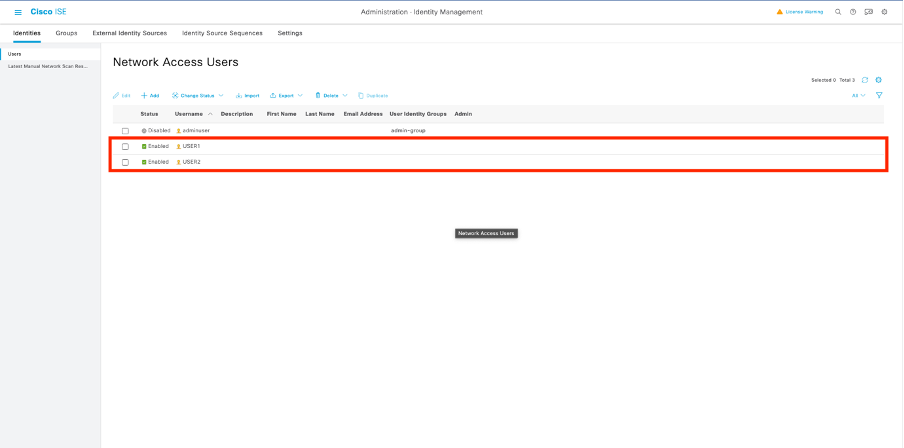
5. Configureer het resultaat van het machtigingsbeleid. Zodra de identiteit en de dACL is geconfigureerd, moet het autorisatiebeleid nog steeds worden geconfigureerd om een specifieke dACL toe te wijzen aan de gebruiker die voldoet aan de voorwaarde om dit beleid te gebruiken.
6. Ga hiervoor naar Beleid > Beleidselementen > Resultaten > Autorisatie > Autorisatieprofielen. Klik op Toevoegen om een nieuw autorisatiebeleid te definiëren en vul de volgende velden in:
- Naam: De naam van het autorisatiebeleid, in dit voorbeeld wordt 9800-DOT1X-USER1 gebruikt.
- Toegangstype: Het type toegang dat wordt gebruikt wanneer dit beleid wordt gekoppeld, in dit voorbeeld wordt ACCESS_ACCEPT gebruikt.
- Gemeenschappelijke taak: de DACL-naam afstemmen op ACL_USER1 voor een interne gebruiker. Volgens de namen die in dit document worden gebruikt, is het profiel 9800-DOT1X-USER1 geconfigureerd met de dACL geconfigureerd als ACL_USER1.
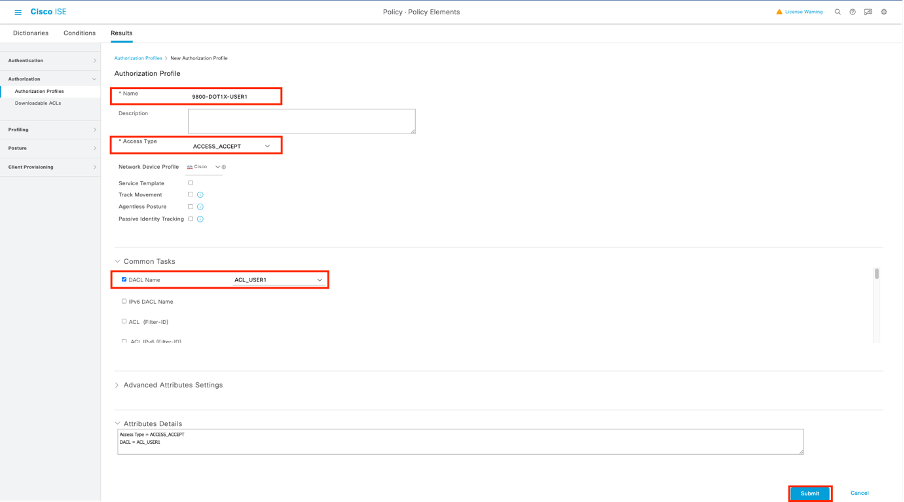
7. Herhaal deze stap om het beleidsresultaat 9800-DOT1X-USER2 te maken en ACL_USER2 als DACL toe te wijzen.
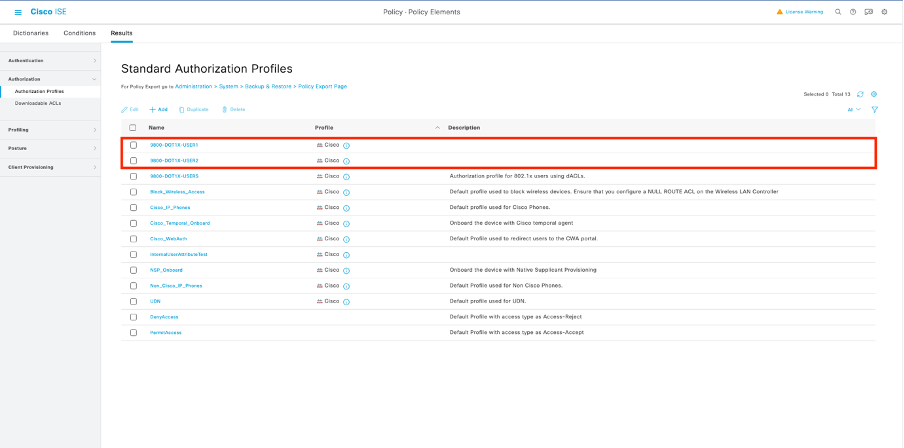
8. Gebruik machtigingsprofielen in een beleidspakket. Zodra de resultaten van het autorisatieprofiel correct zijn gedefinieerd, moet het nog steeds deel uitmaken van de beleidsset die wordt gebruikt om draadloze gebruikers te verifiëren en autoriseren.
9. Blader naar Beleid > Beleidssets en open de gebruikte beleidsset.
10. De verificatiebeleidsregel Dot1X komt overeen met elke verbinding die via bekabelde of draadloze 802.1X wordt gemaakt. De autorisatiebeleidsregel 802.1X Gebruiker 1 dACL implementeert een voorwaarde voor de gebruikte gebruikersnaam (dat wil zeggen Interne gebruikersnaam BEVAT GEBRUIKER1). Als een autorisatie wordt uitgevoerd met behulp van de gebruikersnaam USER1, wordt het profiel 9800-DOT1X-USER1 gedefinieerd in Stap 4 gebruikt om de gebruiker te autoriseren en de dACL van dit resultaat (ACL_USER1) wordt toegepast op de gebruiker. Hetzelfde geldt voor gebruikersnaam USER2 waar 9800-DOT1X-USER1 wordt gebruikt.
Opmerkingen over het gebruik van dACL's met CWA-SSID's
Zoals beschreven in de Configure Central Web Authentication (CWA) op Catalyst 9800 WLC en ISE configuratiegids, vertrouwt CWA op MAB en specifieke resultaten om gebruikers te authenticeren en te autoriseren. Downloadbare ACL's kunnen aan de CWA-configuratie worden toegevoegd vanaf de ISE-zijde op dezelfde manier als eerder is beschreven.

Waarschuwing: downloadbare ACL's kunnen alleen worden gebruikt als netwerktoegangslijst en worden niet ondersteund als ACL's voor verificatie vooraf. Daarom moeten alle ACL's voor pre-verificatie die in een CWA-workflow worden gebruikt, worden gedefinieerd in de WLC-configuratie.
Verifiëren
Om de configuratie te verifiëren, kunnen deze opdrachten worden gebruikt:
# show run wlan
# show run aaa
# show aaa servers
# show ap config general
# show ap name <ap-name> config general
# show ap tag summary
# show ap name <AP-name> tag detail
# show wlan { summary | id | nme | all }
# show wireless tag policy detailed <policy-tag-name>
# show wireless profile policy detailed <policy-profile-name>
# show access-lists { acl-name }
In dit voorbeeld wordt het relevante deel van de WLC-configuratie waarnaar in dit voorbeeld wordt verwezen, weergegeven:
aaa new-model
!
!
aaa group server radius authz-server-group
 server name DACL-RADIUS
!
aaa authentication login default local
aaa authentication dot1x default group radius
aaa authentication dot1x DOT1X group radius
aaa authorization exec default local
aaa authorization network default group radius
!
!
aaa server radius dynamic-author
 client <ISE IP>
!
aaa session-id common
!
[...]
vlan 1413
 name VLAN_1413
!
[...]
radius server DACL-RADIUS
 address ipv4 <ISE IP> auth-port 1812 acct-port 1813
 key 6 aHaOSX[QbbEHURGW`cXiG^UE]CR]^PVANfcbROb
!
!
[...]
wireless profile policy DACL-8021X
 aaa-override
 vlan VLAN_1413
 no shutdown
[...]
wireless tag policy default-policy-tag
 description "default policy-tag"
 wlan DACL_DOT1X_SSID policy DACL-8021X
[...]
wlan DACL_DOT1X_SSID 2 DACL_DOT1X_SSID
 security dot1x authentication-list DOT1X
 no shutdown
De RADIUS-serverconfiguratie wordt weergegeven met de opdracht show running-config all:
WLC#show running-config all | s radius-server
radius-server attribute 77 include-in-acct-req
radius-server attribute 77 include-in-access-req
radius-server attribute 11 default direction out
radius-server attribute nas-port format a
radius-server attribute wireless authentication call-station-id ap-macaddress-ssid
radius-server dead-criteria time 10 tries 10
radius-server cache expiry 24 enforce hours
radius-server transaction max-tries 8
radius-server retransmit 3
radius-server timeout 5
radius-server ipc-limit in 10
radius-server ipc-limit done 10
radius-server vsa send accounting
radius-server vsa send authentication
Problemen oplossen
Checklist
- Zorg ervoor dat clients op de juiste manier verbinding kunnen maken met de geconfigureerde 802.1X SSID.
- Zorg ervoor dat het RADIUS-toegangsverzoek/acceptatieniveau de juiste attribuut-waardeparen (AVP's) bevat.
- Zorg ervoor dat clients het juiste WLAN-/beleidsprofiel gebruiken.
WLC One-Stop-Shop Reflex
Als u wilt controleren of de dACL correct is toegewezen aan een bepaalde draadloze client, kunt u de opdracht show wireless client mac-address <H.H.H> detail uitvoeren. Van daaruit vindt u enkele nuttige informatie over het oplossen van problemen, namelijk: de gebruikersnaam van de client, de staat, het beleidsprofiel, het WLAN en, het belangrijkste hier, de ACS-ACL.
WLC#show wireless client mac-address 08be.ac14.137d detail

Client MAC Address : 08be.ac14.137d
Client MAC Type : Universally Administered Address
Client DUID: NA
Client IPv4 Address : 10.14.13.240

Client Username : USER1 AP MAC Address : f4db.e65e.7bc0
AP Name: AP4800-E

Client State : Associated Policy Profile : DACL-8021X Wireless LAN Id: 2
WLAN Profile Name: DACL_DOT1X_SSID Wireless LAN Network Name (SSID): DACL_DOT1X_SSID BSSID : f4db.e65e.7bc0
Association Id : 1
Authentication Algorithm : Open System
Client Active State : In-Active
[...]
Client Join Time:
  Join Time Of Client : 03/28/2024 10:04:30 UTC
Client ACLs : None Policy Manager State: Run Last Policy Manager State : IP Learn Complete
Client Entry Create Time : 35 seconds
Policy Type : WPA2
Encryption Cipher : CCMP (AES)
Authentication Key Management : 802.1x
EAP Type : PEAP
VLAN Override after Webauth : No
VLAN : VLAN_1413 [...]
Session Manager:
  Point of Attachment : capwap_90000012
  IIF ID             : 0x90000012
  Authorized         : TRUE
  Session timeout    : 28800
  Common Session ID: 8227300A0000000C8484A22F
  Acct Session ID  : 0x00000000
  Last Tried Aaa Server Details:
  	Server IP : 10.48.39.134
  Auth Method Status List
  	Method : Dot1x
 SM State : AUTHENTICATED   		SM Bend State    : IDLE
  Local Policies:
 Service Template : wlan_svc_DACL-8021X_local (priority 254) VLAN : VLAN_1413 Absolute-Timer : 28800
  Server Policies:
 ACS ACL : xACSACLx-IP-ACL_USER1-65e89aab   Resultant Policies:
 ACS ACL : xACSACLx-IP-ACL_USER1-65e89aab VLAN Name : VLAN_1413 VLAN : 1413 Absolute-Timer : 28800
[...]
WLC Show-opdrachten
Als u alle ACL's wilt zien die deel uitmaken van de Catalyst 9800 WLC-configuratie, kunt u de opdracht toegangslijsten weergeven uitvoeren. Deze opdracht bevat alle lokaal gedefinieerde ACL's of dACL's die door de WLC zijn gedownload. Alle dACL's die door de WLC van ISE zijn gedownload, hebben de xACSACLx-IP-<ACL_NAME>-<ACL_HASH> format.

Opmerking: downloadbare ACL's blijven in de configuratie als een client is gekoppeld en deze gebruikt in de draadloze infrastructuur. Zodra de laatste client die de dACL gebruikt de infrastructuur verlaat, wordt de dACL uit de configuratie verwijderd.
WLC#show access-lists
Extended IP access list IP-Adm-V4-Int-ACL-global
[...]
Extended IP access list IP-Adm-V4-LOGOUT-ACL
[...]
Extended IP access list implicit_deny
[...]
Extended IP access list implicit_permit
[...]
Extended IP access list meraki-fqdn-dns
[...]
Extended IP access list preauth-ise
[...]
Extended IP access list preauth_v4
[...]
Extended IP access list xACSACLx-IP-ACL_USER1-65e89aab
    1 deny ip any host 10.48.39.13
    2 deny ip any host 10.48.39.15
    3 deny ip any host 10.48.39.186
    4 permit ip any any (56 matches)
IPv6 access list implicit_deny_v6
[...]
IPv6 access list implicit_permit_v6
[...]
IPv6 access list preauth_v6
[...]
Voorwaardelijke foutopsporing en radioactieve tracering
Tijdens het oplossen van de configuratie kunt u radioactieve sporen verzamelen voor een client die is toegewezen aan de gedefinieerde dACL. Dit zijn enkele gemarkeerde logboeken die delen van de radioactieve sporen weergeven tijdens een associatieproces voor client 08be.ac14.137d:
24/03/28 10:43:04.321315612 {wncd_x_R0-0}{1}: [client-orch-sm] [19620]: (note): MAC: 08be.ac14.137d Association received. BSSID f4db.e65e.7bc0, WLAN DACL_DOT1X_SSID, Slot 0 AP f4db.e65e.7bc0, AP4800-E, Site tag default-site-tag, Policy tag default-policy-tag, Policy profile DACL-8021X, Switching Central, old BSSID 80e8.6fd5.73a0, Socket delay 0ms
2024/03/28 10:43:04.321414308 {wncd_x_R0-0}{1}: [client-orch-sm] [19620]: (debug): MAC: 08be.ac14.137d Received Dot11 association request. Processing started,SSID: DACL_DOT1X_SSID, Policy profile: DACL-8021X, AP Name: AP4800-E, Ap Mac Address: f4db.e65e.7bc0BSSID MAC80e8.6fd5.73a0wlan ID: 2RSSI: -58, SNR: 36
2024/03/28 10:43:04.321464486 {wncd_x_R0-0}{1}: [client-orch-state] [19620]: (note): MAC: 08be.ac14.137d Client state transition: S_CO_L2_AUTH_IN_PROGRESS -> S_CO_L2_AUTH_IN_PROGRESS
[...]
2024/03/28 10:43:04.322185953 {wncd_x_R0-0}{1}: [dot11] [19620]: (note): MAC: 08be.ac14.137d Association success. AID 2, Roaming = True, WGB = False, 11r = False, 11w = False Fast roam = False
2024/03/28 10:43:04.322199665 {wncd_x_R0-0}{1}: [dot11] [19620]: (info): MAC: 08be.ac14.137d DOT11 state transition: S_DOT11_ASSOCIATED -> S_DOT11_ASSOCIATED
[...]
2024/03/28 10:43:04.322860054 {wncd_x_R0-0}{1}: [client-orch-sm] [19620]: (debug): MAC: 08be.ac14.137d Starting L2 authentication. Bssid in state machine:f4db.e65e.7bc0 Bssid in request is:f4db.e65e.7bc0
2024/03/28 10:43:04.322881795 {wncd_x_R0-0}{1}: [client-orch-state] [19620]: (note): MAC: 08be.ac14.137d Client state transition: S_CO_L2_AUTH_IN_PROGRESS -> S_CO_L2_AUTH_IN_PROGRESS
[...]
2024/03/28 10:43:04.323379781 {wncd_x_R0-0}{1}: [client-auth] [19620]: (info): MAC: 08be.ac14.137d Client auth-interface state transition: S_AUTHIF_DOT1XAUTH_PENDING -> S_AUTHIF_DOT1XAUTH_PENDING
[...]
2024/03/28 10:43:04.330181613 {wncd_x_R0-0}{1}: [client-auth] [19620]: (info): MAC: 08be.ac14.137d Client auth-interface state transition: S_AUTHIF_DOT1XAUTH_PENDING -> S_AUTHIF_ADD_MOBILE_ACK_WAIT_DOT1X
2024/03/28 10:43:04.353413199 {wncd_x_R0-0}{1}: [auth-mgr-feat_wireless] [19620]: (info): [08be.ac14.137d:capwap_90000012] - authc_list: DOT1X
2024/03/28 10:43:04.353414496 {wncd_x_R0-0}{1}: [auth-mgr-feat_wireless] [19620]: (info): [08be.ac14.137d:capwap_90000012] - authz_list: Not present under wlan configuration
2024/03/28 10:43:04.353438621 {wncd_x_R0-0}{1}: [client-auth] [19620]: (note): MAC: 08be.ac14.137d L2 Authentication initiated. method DOT1X, Policy VLAN 0, AAA override = 1 , NAC = 0
2024/03/28 10:43:04.353443674 {wncd_x_R0-0}{1}: [client-auth] [19620]: (info): MAC: 08be.ac14.137d Client auth-interface state transition: S_AUTHIF_ADD_MOBILE_ACK_WAIT_DOT1X -> S_AUTHIF_DOT1XAUTH_PENDING
[...]
2024/03/28 10:43:04.381397739 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Send Access-Request to 10.48.39.134:1812 id 0/96, len 418
2024/03/28 10:43:04.381411901 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: authenticator e9 8b e2 87 a5 42 1e b7 - 96 d0 3a 32 3c d1 dc 71
2024/03/28 10:43:04.381425481 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: User-Name [1] 7 "USER1"
2024/03/28 10:43:04.381430559 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Service-Type [6] 6 Framed [2]
2024/03/28 10:43:04.381433583 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 27
2024/03/28 10:43:04.381437476 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 21 "service-type=Framed"
2024/03/28 10:43:04.381440925 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Framed-MTU [12] 6 1485
2024/03/28 10:43:04.381452676 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: EAP-Message [79] 12 ...
2024/03/28 10:43:04.381466839 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Message-Authenticator[80] 18 ...
2024/03/28 10:43:04.381482891 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: EAP-Key-Name [102] 2 *
2024/03/28 10:43:04.381486879 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 49
2024/03/28 10:43:04.381489488 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 43 "audit-session-id=8227300A000000A284A7BB88"
2024/03/28 10:43:04.381491463 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 20
2024/03/28 10:43:04.381494016 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 14 "method=dot1x"
2024/03/28 10:43:04.381495896 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 32
2024/03/28 10:43:04.381498320 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 26 "client-iif-id=2734691488"
2024/03/28 10:43:04.381500186 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 20
2024/03/28 10:43:04.381502409 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 14 "vlan-id=1413"
2024/03/28 10:43:04.381506029 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: NAS-IP-Address [4] 6 10.48.39.130
2024/03/28 10:43:04.381509052 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: NAS-Port-Type [61] 6 802.11 wireless [19]
2024/03/28 10:43:04.381511493 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: NAS-Port [5] 6 3913
2024/03/28 10:43:04.381513163 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 39
2024/03/28 10:43:04.381515481 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 33 "cisco-wlan-ssid=DACL_DOT1X_SSID"
2024/03/28 10:43:04.381517373 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 41
2024/03/28 10:43:04.381519675 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 35 "wlan-profile-name=DACL_DOT1X_SSID"
2024/03/28 10:43:04.381522158 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Called-Station-Id [30] 35 "f4-db-e6-5e-7b-c0:DACL_DOT1X_SSID"
2024/03/28 10:43:04.381524583 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Calling-Station-Id [31] 19 "08-be-ac-14-13-7d"
2024/03/28 10:43:04.381532045 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Airespace [26] 12
2024/03/28 10:43:04.381534716 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Airespace-WLAN-ID [1] 6 2
2024/03/28 10:43:04.381537215 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Nas-Identifier [32] 17 "DACL_DOT1X_SSID"
2024/03/28 10:43:04.381539951 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: wlan-group-cipher [187] 6 " "
2024/03/28 10:43:04.381542233 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: wlan-pairwise-cipher[186] 6 " "
2024/03/28 10:43:04.381544465 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: wlan-akm-suite [188] 6 " "
2024/03/28 10:43:04.381619890 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Started 5 sec timeout
[...]
2024/03/28 10:43:04.392544173 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Received from id 1812/96 10.48.39.134:0, Access-Challenge, len 117
2024/03/28 10:43:04.392557998 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: authenticator 08 6d fa 56 48 1c 43 f3 - 84 d6 20 24 7a 90 7d e5
2024/03/28 10:43:04.392564273 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: State [24] 71 ...
2024/03/28 10:43:04.392615218 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: EAP-Message [79] 8 ...
2024/03/28 10:43:04.392628179 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Message-Authenticator[80] 18 ...
2024/03/28 10:43:04.392738554 {wncd_x_R0-0}{1}: [radius] [19620]: (info): Valid Response Packet, Free the identifier
2024/03/28 10:43:04.726798622 {wncd_x_R0-0}{1}: [dot1x] [19620]: (info): [08be.ac14.137d:capwap_90000012] Raised identity update event for eap method PEAP
2024/03/28 10:43:04.726801212 {wncd_x_R0-0}{1}: [dot1x] [19620]: (info): [08be.ac14.137d:capwap_90000012] Received an EAP Success
2024/03/28 10:43:04.726896276 {wncd_x_R0-0}{1}: [dot1x] [19620]: (info): [08be.ac14.137d:capwap_90000012] Entering idle state
2024/03/28 10:43:04.726905248 {wncd_x_R0-0}{1}: [dot1x] [19620]: (info): [08be.ac14.137d:capwap_90000012] Posting AUTH_SUCCESS on Client
[...]
2024/03/28 10:43:04.727138915 {wncd_x_R0-0}{1}: [dot1x] [19620]: (info): [08be.ac14.137d:capwap_90000012] EAPOL packet sent to client
2024/03/28 10:43:04.727148212 {wncd_x_R0-0}{1}: [auth-mgr] [19620]: (info): [08be.ac14.137d:capwap_90000012] Authc success from Dot1X, Auth event success
2024/03/28 10:43:04.727164223 {wncd_x_R0-0}{1}: [auth-mgr] [19620]: (info): [08be.ac14.137d:capwap_90000012] Raised event APPLY_USER_PROFILE (14)
2024/03/28 10:43:04.727169069 {wncd_x_R0-0}{1}: [auth-mgr] [19620]: (info): [08be.ac14.137d:capwap_90000012] Raised event RX_METHOD_AUTHC_SUCCESS (3)
2024/03/28 10:43:04.727223736 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applying Attribute : username 0 "USER1"
2024/03/28 10:43:04.727233018 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applying Attribute : class 0 43 41 43 53 3a 38 32 32 37 33 30 30 41 30 30 30 30 30 30 41 32 38 34 41 37 42 42 38 38 3a 69 73 65 2f 34 39 39 36 31 30 38 38 35 2f 34 37
2024/03/28 10:43:04.727234046 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applying Attribute : EAP-Message 0 <hidden>
2024/03/28 10:43:04.727234996 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applying Attribute : Message-Authenticator 0 <hidden>
2024/03/28 10:43:04.727236141 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applying Attribute : EAP-session-id 0 "fGøflS‹‰PÁ3+%:2
M$®vf9∫Ø◊« %ÿ0ã@≤™ÇÑbWï6\Ë&\q·lU+QB–º®”≠∫JÑv"
2024/03/28 10:43:04.727246409 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applying Attribute : CiscoSecure-Defined-ACL 0 "#ACSACL#-IP-ACL_USER1-65e89aab"
[...]
2024/03/28 10:43:04.727509267 {wncd_x_R0-0}{1}: [auth-mgr] [19620]: (info): [08be.ac14.137d:capwap_90000012] Method dot1x changing state from 'Running' to 'Authc Success'
2024/03/28 10:43:04.727513133 {wncd_x_R0-0}{1}: [auth-mgr] [19620]: (info): [08be.ac14.137d:capwap_90000012] Context changing state from 'Running' to 'Authc Success'
2024/03/28 10:43:04.727607738 {wncd_x_R0-0}{1}: [svm] [19620]: (info): SVM_INFO: SVM Apply user profile
2024/03/28 10:43:04.728003638 {wncd_x_R0-0}{1}: [svm] [19620]: (info): SVM_INFO: Activating EPM features with UP
2024/03/28 10:43:04.728144450 {wncd_x_R0-0}{1}: [epm-misc] [19620]: (info): [08be.ac14.137d:capwap_90000012] Username USER1 received
2024/03/28 10:43:04.728161361 {wncd_x_R0-0}{1}: [epm] [19620]: (info): [08be.ac14.137d:capwap_90000012] Feature (EPM MISC PLUG-IN) has been started (status Success)
2024/03/28 10:43:04.728177773 {wncd_x_R0-0}{1}: [epm] [19620]: (info): [08be.ac14.137d:capwap_90000012] Feature (SM ACCOUNTING PLUG-IN) has been started (status Success)
2024/03/28 10:43:04.728184975 {wncd_x_R0-0}{1}: [epm] [19620]: (info): [08be.ac14.137d:capwap_90000012] Feature (linksec) has been started (status Success)
2024/03/28 10:43:04.728218783 {wncd_x_R0-0}{1}: [epm-acl] [19620]: (info): [08be.ac14.137d:capwap_90000012] Downloadable ACL : #ACSACL#-IP-ACL_USER1-65e89aab received
2024/03/28 10:43:04.729005675 {wncd_x_R0-0}{1}: [epm] [19620]: (info): [08be.ac14.137d:capwap_90000012] Feature (EPM ACL PLUG-IN) has been started (status Accept)
2024/03/28 10:43:04.729019215 {wncd_x_R0-0}{1}: [svm] [19620]: (info): SVM_INFO: Response of epm is ASYNC with return code Success
[...]
2024/03/28 10:43:04.729422929 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Send Access-Request to 10.48.39.134:1812 id 0/107, len 138
2024/03/28 10:43:04.729428175 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: authenticator 20 06 3e 15 ff 9f f0 74 - aa c5 65 b2 13 5e e4 67
2024/03/28 10:43:04.729432771 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: NAS-IP-Address [4] 6 10.48.39.130
2024/03/28 10:43:04.729435487 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: User-Name [1] 32 "#ACSACL#-IP-ACL_USER1-65e89aab"
2024/03/28 10:43:04.729437912 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 32
2024/03/28 10:43:04.729440782 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 26 "aaa:service=ip_admission"
2024/03/28 10:43:04.729442854 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 30
2024/03/28 10:43:04.729445280 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 24 "aaa:event=acl-download"
2024/03/28 10:43:04.729447530 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Message-Authenticator[80] 18 ...
2024/03/28 10:43:04.729529806 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Started 5 sec timeout
2024/03/28 10:43:04.731972466 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Received from id 1812/107 10.48.39.134:0, Access-Accept, len 323
2024/03/28 10:43:04.731979444 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: authenticator 2a 24 8e 27 eb 04 0f 45 - 53 38 81 39 c0 a7 63 19
2024/03/28 10:43:04.731983966 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: User-Name [1] 32 "#ACSACL#-IP-ACL_USER1-65e89aab"
2024/03/28 10:43:04.731986470 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Class [25] 75 ...
2024/03/28 10:43:04.732032438 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Message-Authenticator[80] 18 ...
2024/03/28 10:43:04.732048785 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 47
2024/03/28 10:43:04.732051657 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 41 "ip:inacl#1=deny ip any host 10.48.39.13"
2024/03/28 10:43:04.732053782 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 47
2024/03/28 10:43:04.732056351 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 41 "ip:inacl#2=deny ip any host 10.48.39.15"
2024/03/28 10:43:04.732058379 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 48
2024/03/28 10:43:04.732060673 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 42 "ip:inacl#3=deny ip any host 10.48.39.186"
2024/03/28 10:43:04.732062574 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Vendor, Cisco [26] 36
2024/03/28 10:43:04.732064854 {wncd_x_R0-0}{1}: [radius] [19620]: (info): RADIUS: Cisco AVpair [1] 30 "ip:inacl#4=permit ip any any"
2024/03/28 10:43:04.732114294 {wncd_x_R0-0}{1}: [radius] [19620]: (info): Valid Response Packet, Free the identifier
[...]
2024/03/28 10:43:04.733046258 {wncd_x_R0-0}{1}: [svm] [19620]: (info): [08be.ac14.137d] Applied User Profile: :
2024/03/28 10:43:04.733058380 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: MS-MPPE-Send-Key 0 6f 24 a9 f7 71 e1 1f 57 a6 8d fc 8f 20 68 2e 5f eb 70 f5 be 73 55 47 8a cc 9a ec b6 7e af 69 e7
2024/03/28 10:43:04.733064555 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: MS-MPPE-Recv-Key 0 b7 14 c4 6a 07 2d d8 10 9b db f7 78 fb 01 fa e5 b4 f8 f8 56 99 4a c2 47 9a f8 5a a9 9c 90 ea 7a
2024/03/28 10:43:04.733065483 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: eap-emsk 0
2024/03/28 10:43:04.733066816 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: method 0 0 [dot1x]
2024/03/28 10:43:04.733068704 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: clid-mac-addr 0 08 be ac 14 13 7d
2024/03/28 10:43:04.733069947 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: intf-id 0 2415919122 (0x90000012)
2024/03/28 10:43:04.733070971 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: username 0 "USER1"
2024/03/28 10:43:04.733079208 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: class 0 43 41 43 53 3a 38 32 32 37 33 30 30 41 30 30 30 30 30 30 41 32 38 34 41 37 42 42 38 38 3a 69 73 65 2f 34 39 39 36 31 30 38 38 35 2f 34 37
2024/03/28 10:43:04.733080328 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: EAP-session-id 0 "fGøflS‹‰PÁ3+%:2
M$®vf9∫Ø◊« %ÿ0ã@≤™ÇÑbWï6\Ë&\q·lU+QB–º®”≠∫JÑv"
2024/03/28 10:43:04.733091441 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile: eap-msk 0 b7 14 c4 6a 07 2d d8 10 9b db f7 78 fb 01 fa e5 b4 f8 f8 56 99 4a c2 47 9a f8 5a a9 9c 90 ea 7a 6f 24 a9 f7 71 e1 1f 57 a6 8d fc 8f 20 68 2e 5f eb 70 f5 be 73 55 47 8a cc 9a ec b6 7e af 69 e7
2024/03/28 10:43:04.733092470 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): Applied User Profile:CiscoSecure-Defined-ACL 0 "xACSACLx-IP-ACL_USER1-65e89aab"
[...]
2024/03/28 10:43:04.733396045 {wncd_x_R0-0}{1}: [auth-mgr] [19620]: (info): [08be.ac14.137d:capwap_90000012] Raised event AUTHZ_SUCCESS (11)
2024/03/28 10:43:04.733486604 {wncd_x_R0-0}{1}: [client-auth] [19620]: (note): MAC: 08be.ac14.137d L2 Authentication Key Exchange Start. Resolved VLAN: 1413, Audit Session id: 8227300A000000A284A7BB88
2024/03/28 10:43:04.734665244 {wncd_x_R0-0}{1}: [client-auth] [19620]: (info): MAC: 08be.ac14.137d Client auth-interface state transition: S_AUTHIF_DOT1XAUTH_PENDING -> S_AUTHIF_DOT1XAUTH_KEY_XCHNG_PENDING
2024/03/28 10:43:04.734894043 {wncd_x_R0-0}{1}: [client-keymgmt] [19620]: (info): MAC: 08be.ac14.137d EAP key M1 Sent successfully
2024/03/28 10:43:04.734904452 {wncd_x_R0-0}{1}: [client-keymgmt] [19620]: (info): MAC: 08be.ac14.137d Client key-mgmt state transition: S_INITPMK -> S_PTK_START
2024/03/28 10:43:04.734915743 {wncd_x_R0-0}{1}: [dot1x] [19620]: (info): [08be.ac14.137d:capwap_90000012] Posting AUTHZ_SUCCESS on Client
2024/03/28 10:43:04.740499944 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'ip access-list extended xACSACLx-IP-ACL_USER1-65e89aab' SUCCESS 2024/03/28 10:43:04.733 UTC
2024/03/28 10:43:04.742238941 {iosrp_R0-0}{1}: [og] [26311]: (info): OG_PI_ACL_INFO: ogacl_configured: ACL name = xACSACLx-IP-ACL_USER1-65e89aab
2024/03/28 10:43:04.744387633 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'ip access-list extended xACSACLx-IP-ACL_USER1-65e89aab' SUCCESS 2024/03/28 10:43:04.740 UTC
[...]
2024/03/28 10:43:04.745245318 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: epm acl list changed: aclname: xACSACLx-IP-ACL_USER1-65e89aab fqdn: 0
2024/03/28 10:43:04.745294050 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: Allocated hash entry 0x7F0DB460D688
2024/03/28 10:43:04.745326416 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: Index in hash table for acl name xACSACLx-IP-ACL_USER1-65e89aab is 187
2024/03/28 10:43:04.751291844 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: '1 deny ip any host 10.48.39.13' SUCCESS 2024/03/28 10:43:04.744 UTC
2024/03/28 10:43:04.751943577 {iosrp_R0-0}{1}: [og] [26311]: (info): OG_PI_ACL_INFO: ogacl_configured: ACL name = xACSACLx-IP-ACL_USER1-65e89aab
2024/03/28 10:43:04.752686055 {wncd_x_R0-0}{1}: [client-auth] [19620]: (info): MAC: 08be.ac14.137d Client auth-interface state transition: S_AUTHIF_DOT1XAUTH_KEY_XCHNG_PENDING -> S_AUTHIF_DOT1XAUTH_DONE
2024/03/28 10:43:04.755505991 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'ip access-list extended xACSACLx-IP-ACL_USER1-65e89aab' SUCCESS 2024/03/28 10:43:04.752 UTC
2024/03/28 10:43:04.756746153 {wncd_x_R0-0}{1}: [mm-transition] [19620]: (info): MAC: 08be.ac14.137d MMIF FSM transition: S_MA_INIT_WAIT_ANNOUNCE_RSP -> S_MA_NAK_PROCESSED_TR on E_MA_NAK_RCVD
2024/03/28 10:43:04.757801556 {wncd_x_R0-0}{1}: [client-auth] [19620]: (note): MAC: 08be.ac14.137d ADD MOBILE sent. Client state flags: 0x76 BSSID: MAC: f4db.e65e.7bc0 capwap IFID: 0x90000012, Add mobiles sent: 1
2024/03/28 10:43:04.758843625 {wncd_x_R0-0}{1}: [client-orch-state] [19620]: (note): MAC: 08be.ac14.137d Client state transition: S_CO_DPATH_PLUMB_IN_PROGRESS -> S_CO_IP_LEARN_IN_PROGRESS
2024/03/28 10:43:04.759064834 {wncd_x_R0-0}{1}: [client-iplearn] [19620]: (info): MAC: 08be.ac14.137d IP-learn state transition: S_IPLEARN_INIT -> S_IPLEARN_IN_PROGRESS
2024/03/28 10:43:04.761186727 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: epm acl list changed: aclname: xACSACLx-IP-ACL_USER1-65e89aab fqdn: 0
2024/03/28 10:43:04.761241972 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: Index in hash table for acl name xACSACLx-IP-ACL_USER1-65e89aab is 187
2024/03/28 10:43:04.763131516 {wncd_x_R0-0}{1}: [client-auth] [19620]: (info): MAC: 08be.ac14.137d Client auth-interface state transition: S_AUTHIF_DOT1XAUTH_DONE -> S_AUTHIF_DOT1XAUTH_DONE
2024/03/28 10:43:04.764575895 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: '2 deny ip any host 10.48.39.15' SUCCESS 2024/03/28 10:43:04.760 UTC
2024/03/28 10:43:04.764755847 {iosrp_R0-0}{1}: [og] [26311]: (info): OG_PI_ACL_INFO: ogacl_configured: ACL name = xACSACLx-IP-ACL_USER1-65e89aab
2024/03/28 10:43:04.769965195 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'ip access-list extended xACSACLx-IP-ACL_USER1-65e89aab' SUCCESS 2024/03/28 10:43:04.766 UTC
2024/03/28 10:43:04.770727027 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'no 3 ' SUCCESS 2024/03/28 10:43:04.770 UTC
2024/03/28 10:43:04.772314586 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: epm acl list changed: aclname: xACSACLx-IP-ACL_USER1-65e89aab fqdn: 0
2024/03/28 10:43:04.772362837 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: Index in hash table for acl name xACSACLx-IP-ACL_USER1-65e89aab is 187
2024/03/28 10:43:04.773070456 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: '3 deny ip any host 10.48.39.186' SUCCESS 2024/03/28 10:43:04.770 UTC
2024/03/28 10:43:04.773661861 {iosrp_R0-0}{1}: [og] [26311]: (info): OG_PI_ACL_INFO: ogacl_configured: ACL name = xACSACLx-IP-ACL_USER1-65e89aab
2024/03/28 10:43:04.775537766 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'ip access-list extended xACSACLx-IP-ACL_USER1-65e89aab' SUCCESS 2024/03/28 10:43:04.773 UTC
2024/03/28 10:43:04.777154567 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'no 4 ' SUCCESS 2024/03/28 10:43:04.775 UTC
2024/03/28 10:43:04.778756670 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: epm acl list changed: aclname: xACSACLx-IP-ACL_USER1-65e89aab fqdn: 0
2024/03/28 10:43:04.778807076 {iosrp_R0-0}{1}: [buginf] [26311]: (debug): AUTH-FEAT-IAL-EVENT: Index in hash table for acl name xACSACLx-IP-ACL_USER1-65e89aab is 187
2024/03/28 10:43:04.778856100 {iosrp_R0-0}{1}: [mpls_ldp] [26311]: (info): LDP LLAF: Registry notification prefix list changed
2024/03/28 10:43:04.779401863 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: '4 permit ip any any' SUCCESS 2024/03/28 10:43:04.777 UTC
2024/03/28 10:43:04.779879864 {iosrp_R0-0}{1}: [og] [26311]: (info): OG_PI_ACL_INFO: ogacl_configured: ACL name = xACSACLx-IP-ACL_USER1-65e89aab
2024/03/28 10:43:04.780510740 {iosrp_R0-0}{1}: [parser_cmd] [26311]: (note): id= console@console:user= cmd: 'end' SUCCESS 2024/03/28 10:43:04.779 UTC
2024/03/28 10:43:04.786433419 {wncd_x_R0-0}{1}: [sisf-packet] [19620]: (info): RX: DHCPv4 from interface capwap_90000012 on vlan 1413 Src MAC: 08be.ac14.137d Dst MAC: ffff.ffff.ffff src_ip: 0.0.0.0, dst_ip: 255.255.255.255, BOOTPREQUEST, SISF_DHCPREQUEST, giaddr: 0.0.0.0, yiaddr: 0.0.0.0, CMAC: 08be.ac14.137d
2024/03/28 10:43:04.786523172 {wncd_x_R0-0}{1}: [sisf-packet] [19620]: (info): TX: DHCPv4 from interface capwap_90000012 on vlan 1413 Src MAC: 08be.ac14.137d Dst MAC: ffff.ffff.ffff src_ip: 0.0.0.0, dst_ip: 255.255.255.255, BOOTPREQUEST, SISF_DHCPREQUEST, giaddr: 0.0.0.0, yiaddr: 0.0.0.0, CMAC: 08be.ac14.137d
2024/03/28 10:43:04.787787313 {wncd_x_R0-0}{1}: [sisf-packet] [19620]: (info): RX: DHCPv4 from interface Gi2 on vlan 1413 Src MAC: 6cab.0512.dd0f Dst MAC: ffff.ffff.ffff src_ip: 10.14.13.254, dst_ip: 255.255.255.255, BOOTPREPLY, SISF_DHCPACK, giaddr: 0.0.0.0, yiaddr: 10.14.13.240, CMAC: 08be.ac14.137d
2024/03/28 10:43:04.788160929 {wncd_x_R0-0}{1}: [sisf-packet] [19620]: (info): TX: DHCPv4 from interface Gi2 on vlan 1413 Src MAC: 6cab.0512.dd0f Dst MAC: 08be.ac14.137d src_ip: 10.14.13.254, dst_ip: 255.255.255.255, BOOTPREPLY, SISF_DHCPACK, giaddr: 0.0.0.0, yiaddr: 10.14.13.240, CMAC: 08be.ac14.137d
2024/03/28 10:43:04.788491833 {wncd_x_R0-0}{1}: [client-iplearn] [19620]: (note): MAC: 08be.ac14.137d Client IP learn successful. Method: DHCP IP: 10.14.13.240
2024/03/28 10:43:04.788576063 {wncd_x_R0-0}{1}: [auth-mgr] [19620]: (info): [08be.ac14.137d:capwap_90000012] auth mgr attr add/change notification is received for attr addr(8)
2024/03/28 10:43:04.788741337 {wncd_x_R0-0}{1}: [webauth-sess] [19620]: (info): Change address update, Could not find webauth session for mac 08be.ac14.137d
2024/03/28 10:43:04.788761575 {wncd_x_R0-0}{1}: [auth-mgr-feat_acct] [19620]: (info): [08be.ac14.137d:capwap_90000012] SM Notified attribute Add/Update addr 10.14.13.240
2024/03/28 10:43:04.788877999 {wncd_x_R0-0}{1}: [epm] [19620]: (info): [0000.0000.0000:unknown] HDL = 0x0 vlan 1413 fail count 0 dirty_counter 0 is_dirty 0
2024/03/28 10:43:04.789333126 {wncd_x_R0-0}{1}: [client-iplearn] [19620]: (info): MAC: 08be.ac14.137d IP-learn state transition: S_IPLEARN_IN_PROGRESS -> S_IPLEARN_COMPLETE
2024/03/28 10:43:04.789410101 {wncd_x_R0-0}{1}: [client-orch-sm] [19620]: (debug): MAC: 08be.ac14.137d Received ip learn response. method: IPLEARN_METHOD_DHCP
2024/03/28 10:43:04.789622587 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): [ Applied attribute : username 0 "USER1" ]
2024/03/28 10:43:04.789632684 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): [ Applied attribute : class 0 43 41 43 53 3a 38 32 32 37 33 30 30 41 30 30 30 30 30 30 41 32 38 34 41 37 42 42 38 38 3a 69 73 65 2f 34 39 39 36 31 30 38 38 35 2f 34 37 ]
2024/03/28 10:43:04.789642576 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): [ Applied attribute :CiscoSecure-Defined-ACL 0 "xACSACLx-IP-ACL_USER1-65e89aab" ]
2024/03/28 10:43:04.789651931 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): [ Applied attribute :bsn-vlan-interface-name 0 "VLAN_1413" ]
2024/03/28 10:43:04.789653490 {wncd_x_R0-0}{1}: [aaa-attr-inf] [19620]: (info): [ Applied attribute : timeout 0 28800 (0x7080) ]
2024/03/28 10:43:04.789735556 {wncd_x_R0-0}{1}: [ewlc-qos-client] [19620]: (info): MAC: 08be.ac14.137d Client QoS run state handler
2024/03/28 10:43:04.789800998 {wncd_x_R0-0}{1}: [rog-proxy-capwap] [19620]: (debug): Managed client RUN state notification: 08be.ac14.137d
2024/03/28 10:43:04.789886011 {wncd_x_R0-0}{1}: [client-orch-state] [19620]: (note): MAC: 08be.ac14.137d Client state transition: S_CO_IP_LEARN_IN_PROGRESS -> S_CO_RUN
pakketvangst
Een andere manier om te analyseren is het vastleggen van pakketten van de RADIUS-stroom voor klantassociatie. Downloadbare ACL's zijn afhankelijk van RADIUS, niet alleen om te worden toegewezen aan een draadloze client, maar ook om te worden gedownload door de WLC. Tijdens het vastleggen van pakketten voor het oplossen van problemen met de configuratie van dACL's, moet u vastleggen op de interface die door de controller wordt gebruikt om te communiceren met de RADIUS-server. Dit document laat zien hoe u eenvoudig ingesloten pakketopnamen kunt configureren op de Catalyst 9800, die zijn gebruikt om de in dit artikel geanalyseerde opnamen te verzamelen.
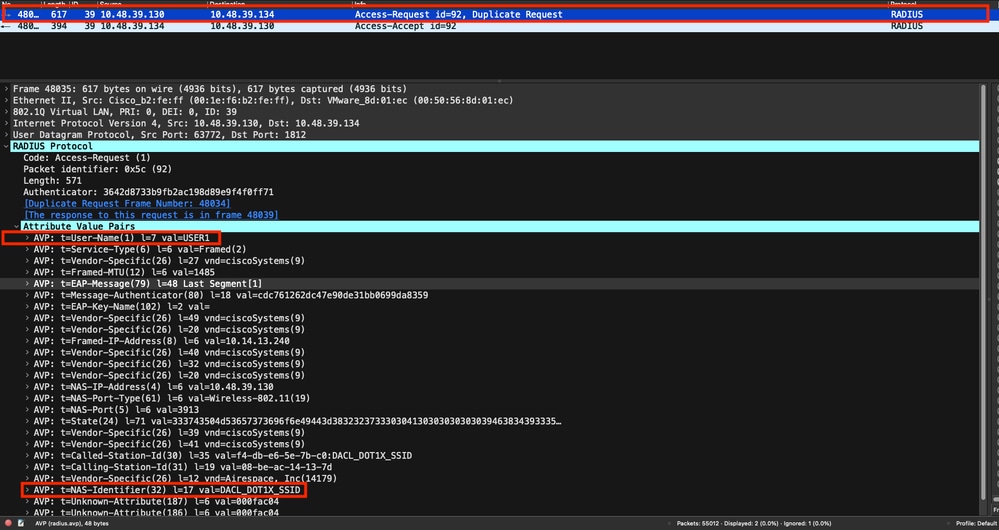
RADIUS-clientverificatie
U kunt zien dat het RADIUS-toegangsverzoek van de client van de WLC naar de RADIUS-server wordt verzonden om de GEBRUIKER1 (AVP-gebruikersnaam) op de DACL_DOT1X_SSID-SSID (AVP NAS-Identifier) te verifiëren.
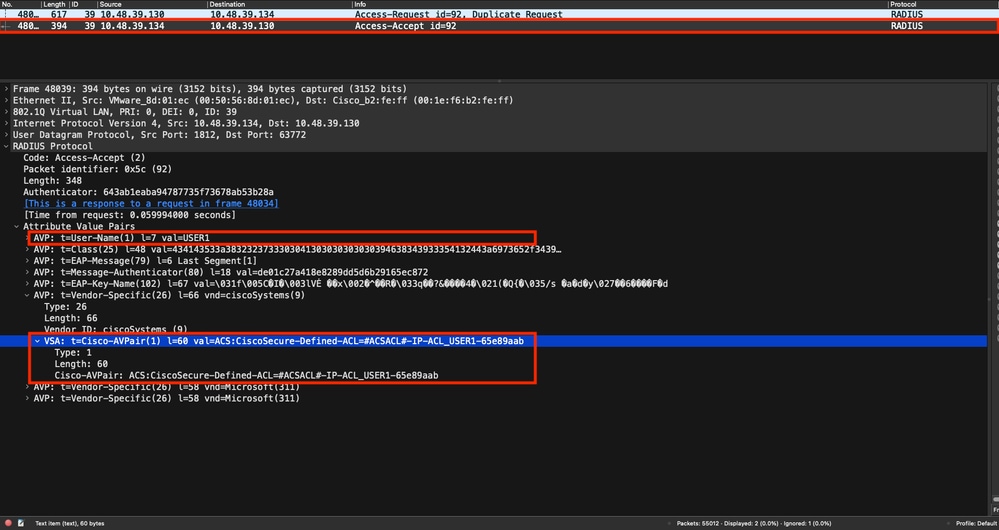
Wanneer de verificatie succesvol is, antwoordt de RADIUS-server met een toegangsacceptatie. Voor gebruiker USER1 (AVP-gebruikersnaam) en bij het toepassen van de AAA-attributen wordt de leveranciersspecifieke AVP ACS:CiscoSecure-Defined-ACL #ACSACL#-IP-ACL_USER1-65e89aab.
DACL-download
Als de dACL al deel uitmaakt van de WLC-configuratie, wordt deze toegewezen aan de gebruiker en eindigt de RADIUS-sessie. Anders downloadt WLC de ACL, nog steeds met behulp van RADIUS. Hiervoor stuurt de WLC een RADIUS-toegangsverzoek, ditmaal met de dACL-naam (#ACSACL#-IP-ACL_USER1-65e89aab) voor de AVP-gebruikersnaam. De WLC informeert de RADIUS-server dat deze access-accept een ACL-download initieert met behulp van het Cisco AV-paar aaa: event=acl-download.
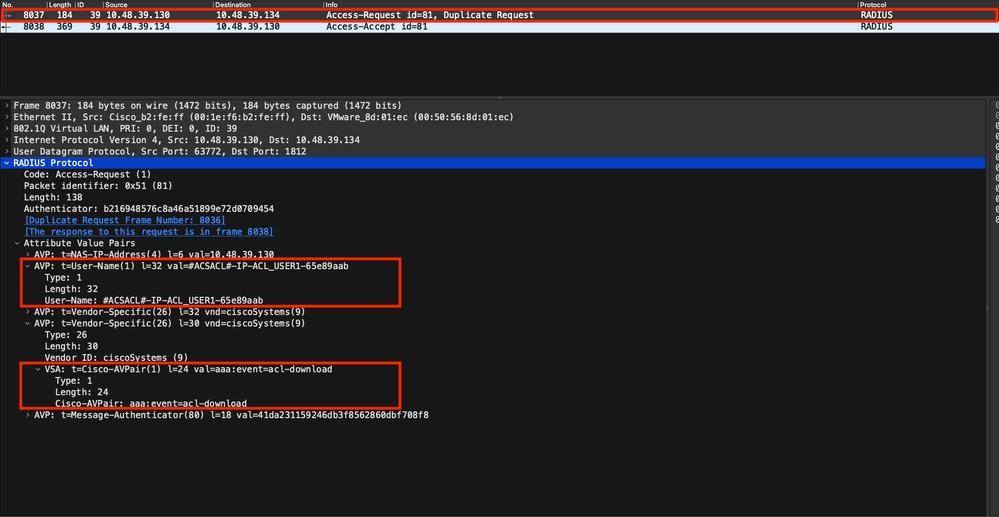
De RADIUS access-accept die naar de controller wordt teruggestuurd, bevat de gevraagde dACL, zoals weergegeven in de schermafbeelding. Elke ACL-regel is opgenomen in een ander Cisco AVP-type ip: inacl#<X>=<ACL_RULE>, <X> zijnde het regelnummer.
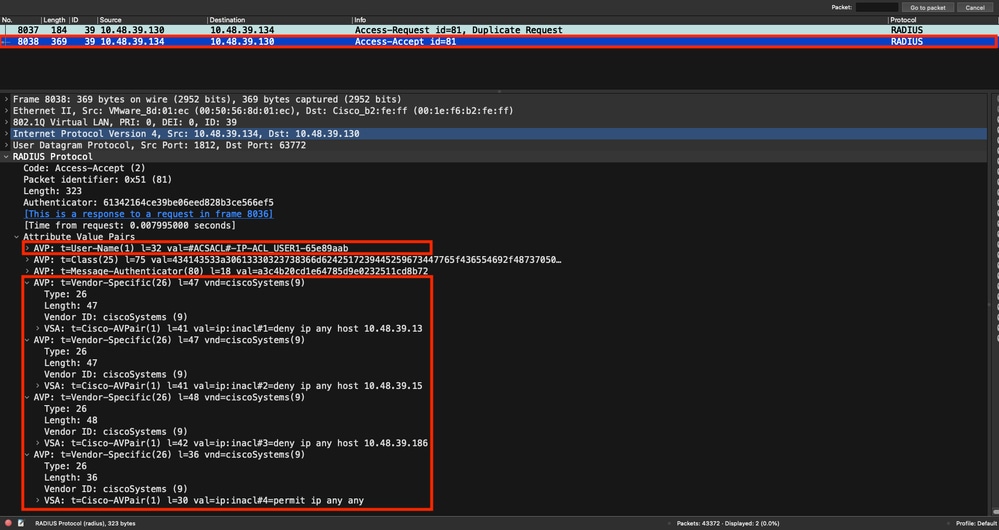
Opmerking: als de inhoud van een ACL wordt gewijzigd nadat deze op de WLC is gedownload, wordt de wijziging voor deze ACL pas weergegeven nadat een gebruiker opnieuw heeft geverifieerd (en voert de WLC opnieuw een RADIUS-verificatie uit voor een gebruiker). Een verandering in de ACL wordt weerspiegeld door een verandering in het hashgedeelte van de ACL-naam. De volgende keer dat deze ACL aan een gebruiker wordt toegewezen, moet de naam anders zijn en mag de ACL geen deel uitmaken van de WLC-configuratie. Klanten die vóór een wijziging op de ACL verifiëren, blijven echter de vorige gebruiken totdat ze volledig opnieuw verifiëren.
ISE Operation Logs
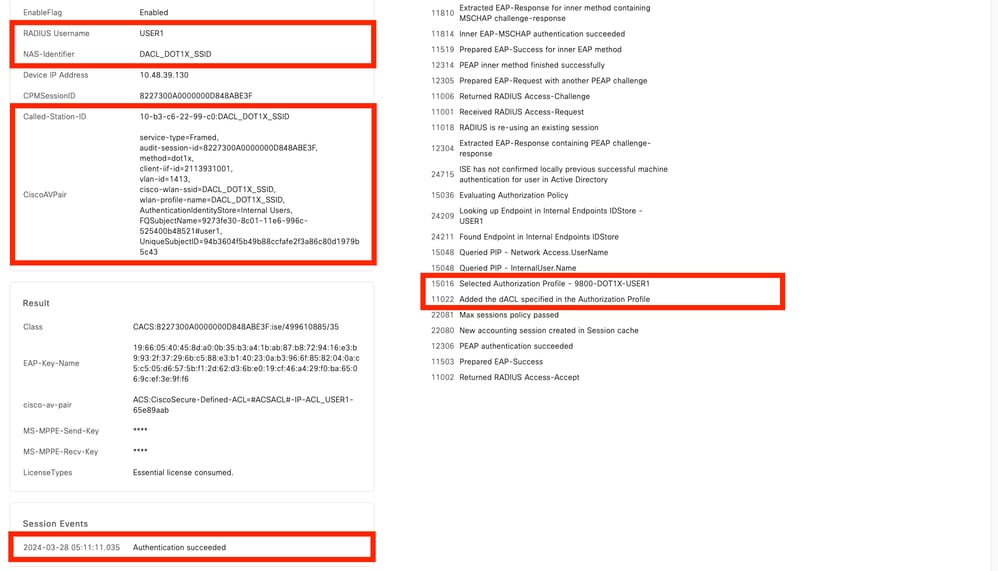
RADIUS-clientverificatie
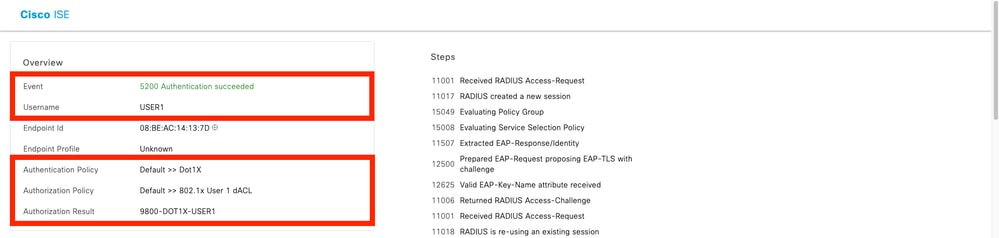
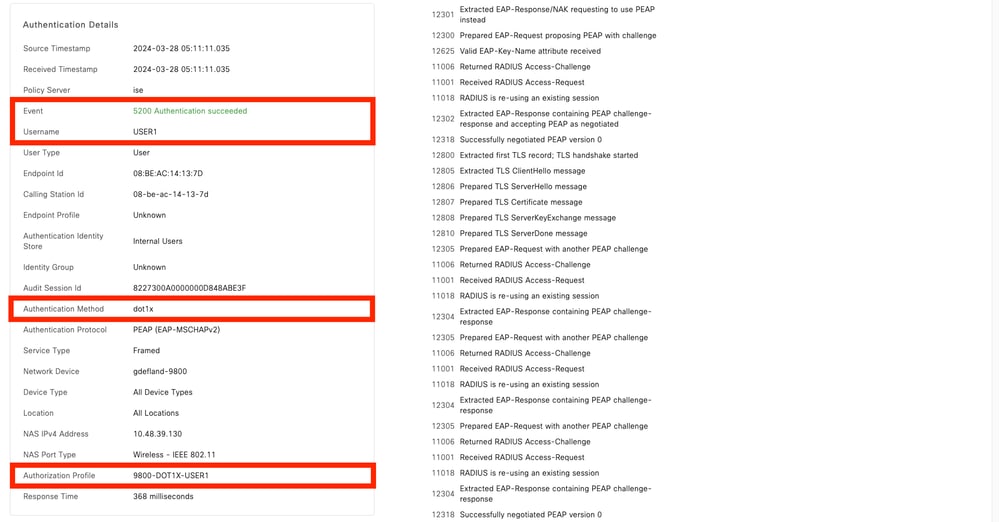
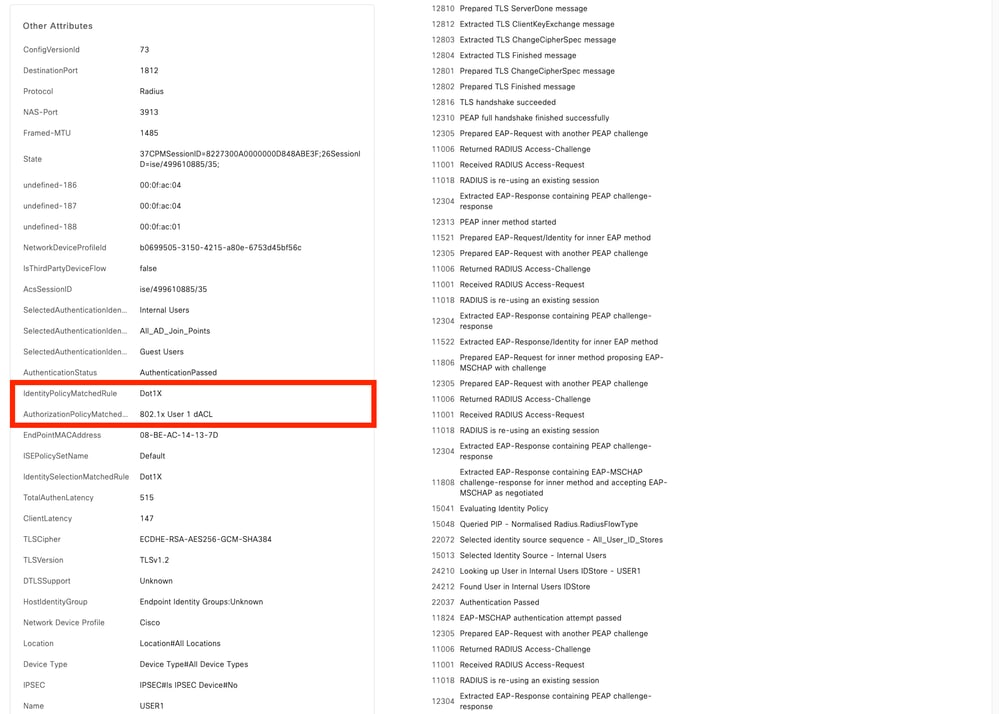
De bewerkingslogboeken tonen een succesvolle verificatie van de GEBRUIKER1, waarbij de downloadbare ACL ACL_USER1 wordt toegepast. Delen die van belang zijn voor het oplossen van problemen worden in rood weergegeven.
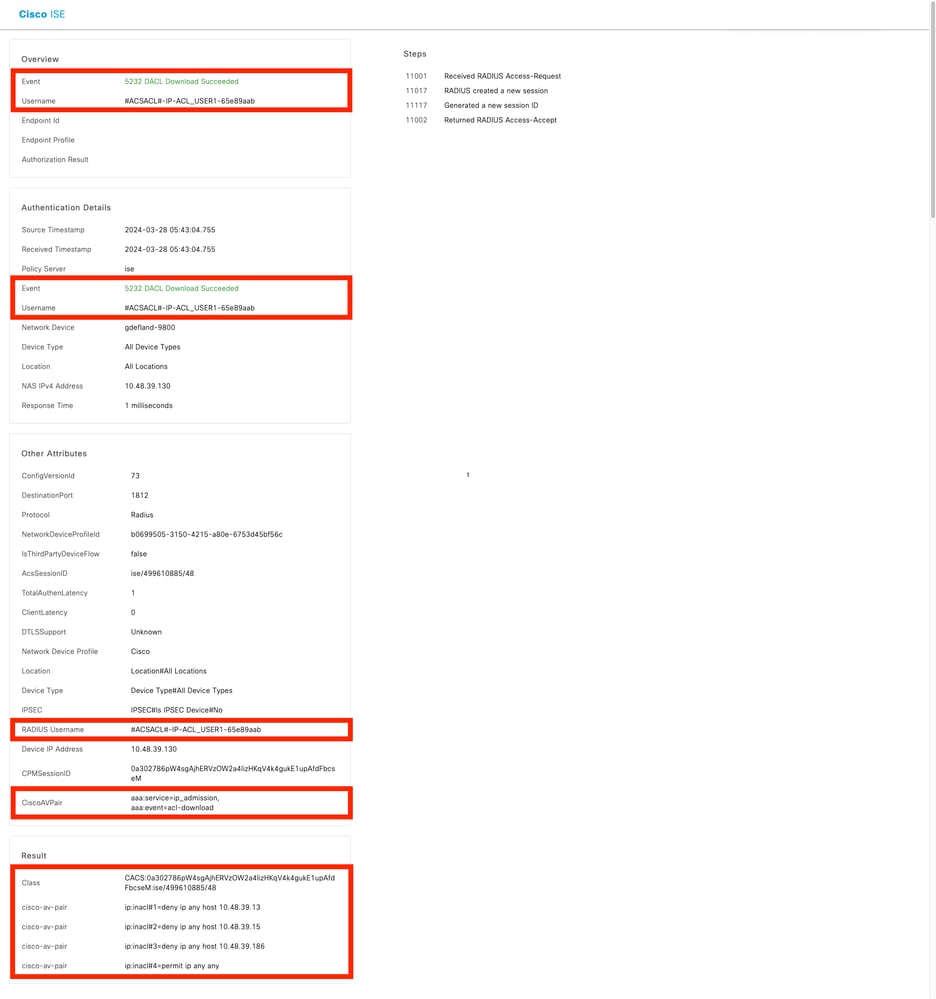
DACL-download
De bewerkingslogboeken tonen een succesvolle download van de ACL_USER1. Delen die van belang zijn voor het oplossen van problemen worden in rood weergegeven.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
4.0 |
26-Oct-2026
|
Bijgewerkte spelling, grammatica, spatiëring, ingevoegde horizontale lijnen naar afzonderlijke secties voor leesbaarheid, vaste CCW-waarschuwingen en alt-tekst. |
3.0 |
06-Oct-2026
|
Branding en formattering. |
2.0 |
25-Apr-2024
|
Eerste vrijgave |
1.0 |
25-Apr-2024
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)