Inleiding
In dit document wordt beschreven hoe u een Lightweight Access Point (LAP) configureert als een 802.1x-aanvrager om te verifiëren met de ISE-server (Identity Services Engine).
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Wireless LAN Controller (WLC) en LAP
- 802.1x op Cisco-switches
- ISE
- Extensible Authentication Protocol (EAP) - Flexibele verificatie via Secure Tunneling (FAST)
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- WS-C3560CX-8PC-S, 15.2(4)E1
- AIR-CT-2504-K9, 8.2.141.0
- ISE 2,0
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u de potentiële impact van elke opdracht begrijpen.
Achtergrondinformatie
In deze configuratie fungeert het toegangspunt (AP) als de 802.1x-aanvrager en wordt het door de switch geverifieerd tegen de ISE die EAP-FAST gebruikt met PAC-provisioning (Protected Access Credentials). Zodra de poort is geconfigureerd voor 802.1x-verificatie, staat de switch geen ander verkeer dan 802.1x-verkeer door de poort toe totdat het apparaat dat op de poort is aangesloten, met succes wordt geverifieerd. Een toegangspunt kan worden geverifieerd voordat het lid wordt van een WLC of nadat het lid is geworden van een WLC, in welk geval u 802.1x op de switch configureert nadat de LAP lid wordt van de WLC.
Configureren
Deze sectie bevat informatie over het configureren van de functies die in dit document worden beschreven.
Netwerkdiagram
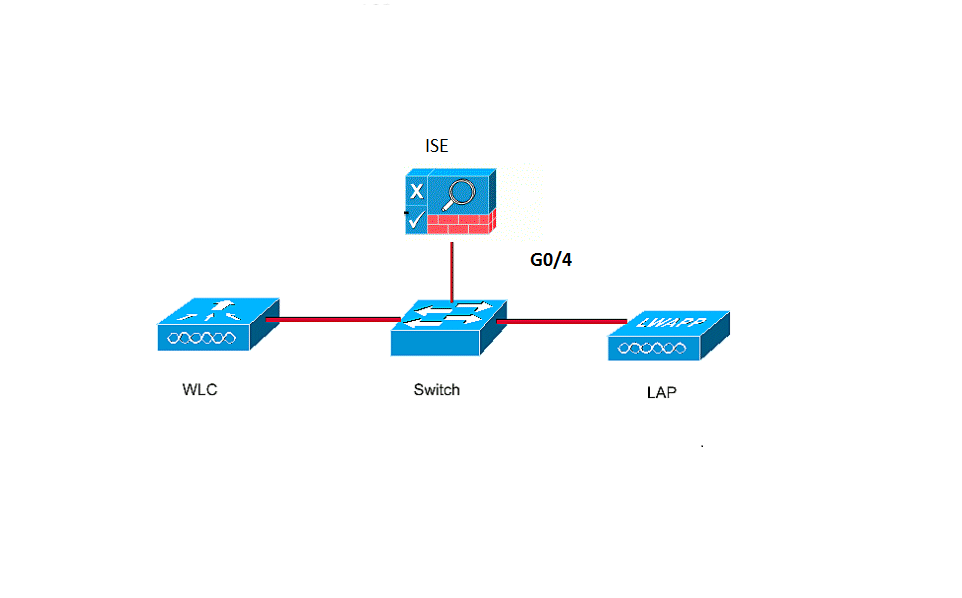
Het netwerk in dit document is als volgt opgebouwd:
Configuraties
Dit document gebruikt de volgende IP-adressen:
- IP-adres van de switch is 10.48.39.141
- Het IP-adres van de ISE-server is 10.48.39.161
- Het IP-adres van de WLC is 10.48.39.142
De LAP configureren
In deze sectie krijgt u de informatie om de LAP te configureren als een 802.1x-aanvrager.
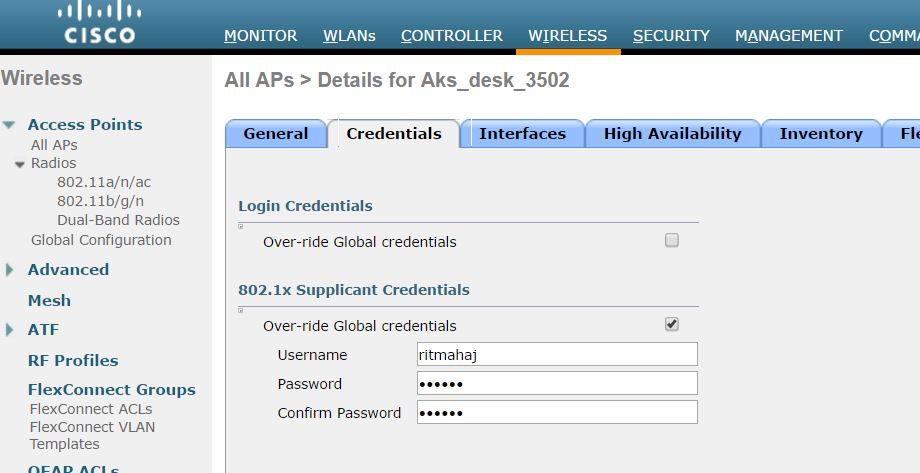
- Als het toegangspunt al is gekoppeld aan de WLC, gaat u naar het tabblad Draadloos en klikt u op het toegangspunt, gaat u naar het veld Inloggegevens en schakelt u onder de kop Inloggegevens voor 802.1x-aanvrager het selectievakje Globale inloggegevens overschrijven in om de 802.1x-gebruikersnaam en het wachtwoord voor dit toegangspunt in te stellen.
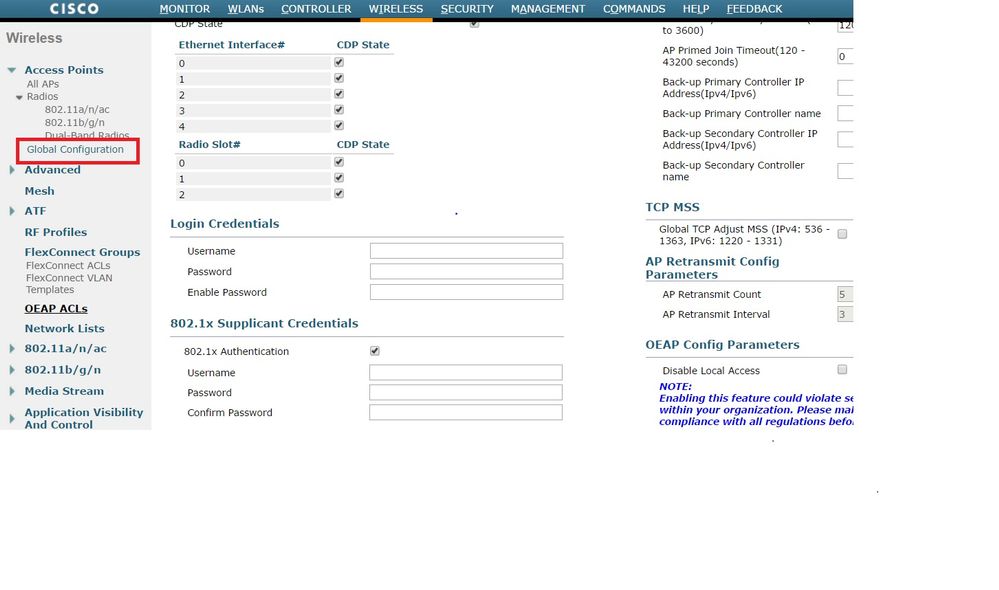
U kunt ook een gemeenschappelijke gebruikersnaam en wachtwoord instellen voor alle toegangspunten die zijn gekoppeld aan de WLC met het menu Globale configuratie.
- Als het toegangspunt zich nog niet bij een WLC heeft aangesloten, moet u in de LAP consoleren om de referenties in te stellen en deze CLI-opdrachten te gebruiken:
LAP#debug capwap console cli
LAP#capwap ap dot1x username <username> password <password>
De Switch configureren
- Schakel dot1x op de switch wereldwijd in en voeg de ISE-server toe aan de switch.
aaa new-model
!
aaa authentication dot1x default group radius
!
dot1x system-auth-control
!
radius server ISE
address ipv4 10.48.39.161 auth-port 1645 acct-port 1646
  key 7 123A0C0411045D5679
- Configureer nu de AP switch-poort.
interface GigabitEthernet0/4


switchport access vlan 231
switchport mode access
authentication order dot1x
authentication port-control auto
dot1x pae authenticator
spanning-tree portfast edge
De ISE-server configureren
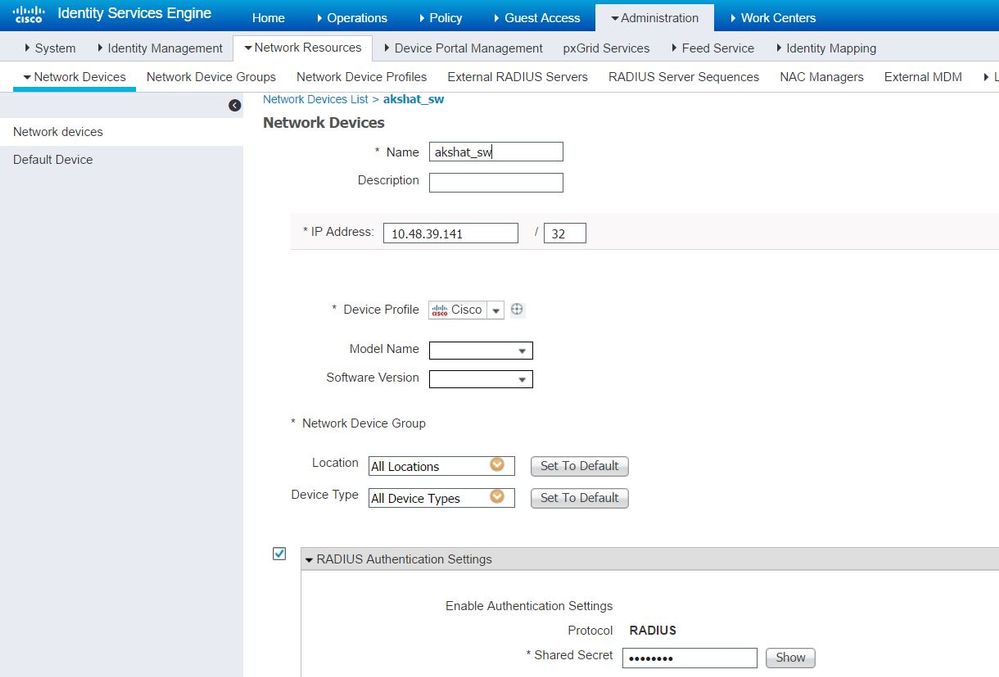
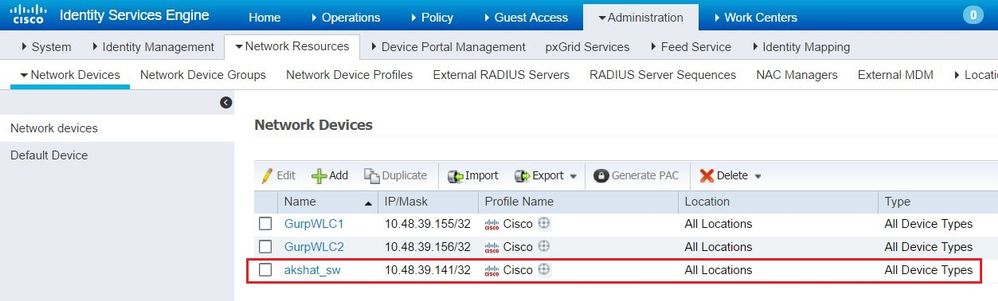
- Voeg de switch toe als een verificatie-, autorisatie- en boekhoudclient (AAA) op de ISE-server.
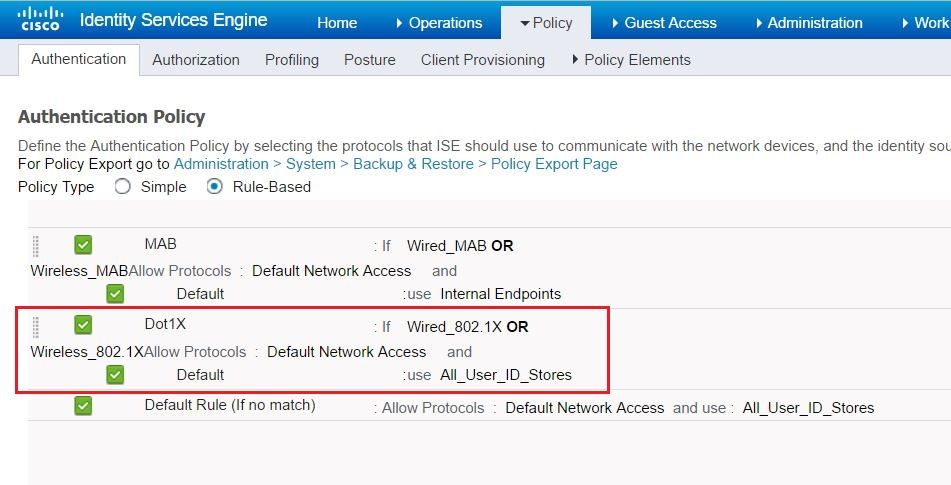
- Configureer op ISE het verificatiebeleid en het autorisatiebeleid. In dit geval wordt de standaard verificatieregel gebruikt die is bedraad dot.1x, maar men kan het aanpassen volgens de vereiste.
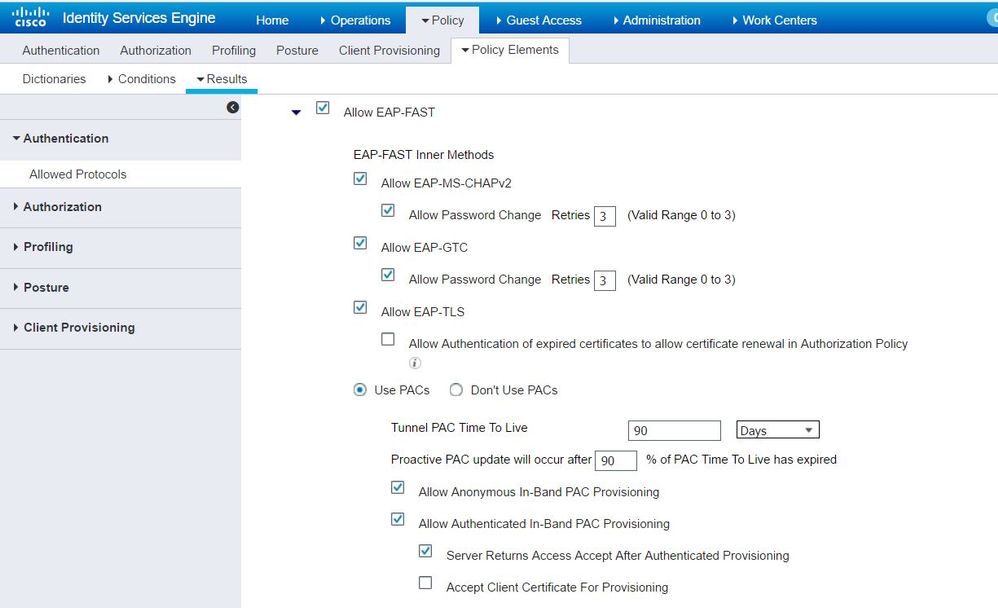
Zorg ervoor dat in de toegestane protocollen die standaard netwerktoegang bieden, EAP-FAST is toegestaan.
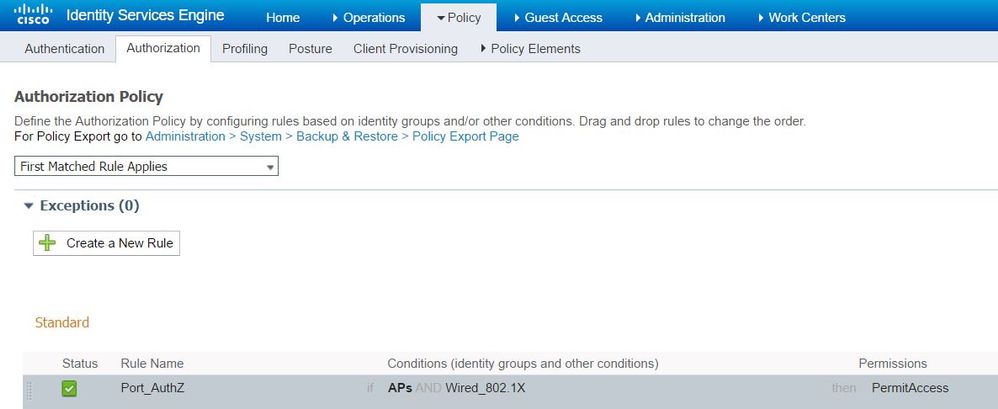
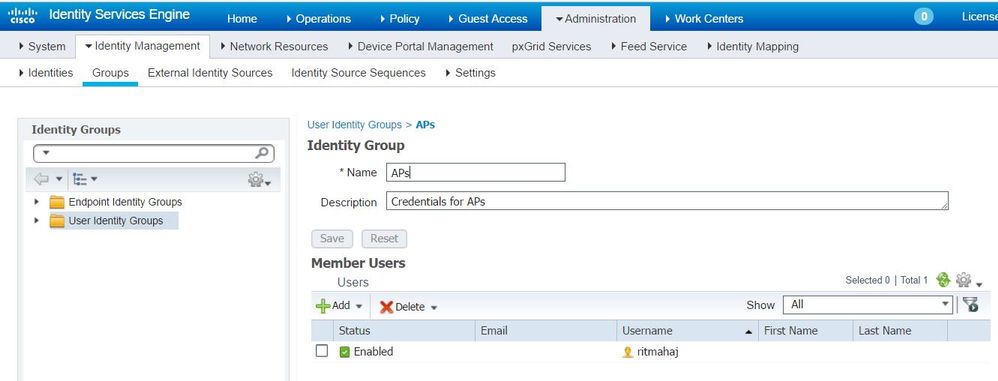
- Wat betreft het autorisatiebeleid (Port_AuthZ), in dit geval zijn AP-referenties toegevoegd aan een gebruikersgroep (AP's). De gebruikte voorwaarde was "Als de gebruiker tot de groep AP behoort en bekabelde dot1x doet, druk dan op de standaard autorisatieprofiel om toegang te krijgen." Nogmaals, dit kan worden aangepast volgens de vereiste.
Verifiëren
Gebruik deze sectie om te controleren of uw configuratie goed werkt.
Zodra 802.1x is ingeschakeld op de poort van de switch, wordt al het verkeer behalve het 802.1x-verkeer geblokkeerd door de poort. De LAP, die al is geregistreerd bij de WLC, wordt losgekoppeld. Pas na een succesvolle 802.1x-verificatie mag ander verkeer worden doorgegeven. Als de LAP met succes is geregistreerd bij de WLC nadat de 802.1x is ingeschakeld op de switch, is de LAP-verificatie geslaagd. U kunt deze methoden ook gebruiken om te controleren of de LAP is geverifieerd.
- Voer op de switch een van de opdrachten show in om te controleren of de poort is geverifieerd of niet.
akshat_sw#show dot1x interface g0/4


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


akshat_sw#show dot1x interface g0/4 details


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


Dot1x Authenticator Client List
-------------------------------
EAP Method = FAST
Supplicant = 588d.0997.061d
Session ID = 0A30278D000000A088F1F604
 Auth SM State = AUTHENTICATED
 Auth BEND SM State = IDLE


akshat_sw#show authentication sessions


Interface MAC Address Method Domain Status Fg Session ID
Gi0/4 588d.0997.061d dot1x DATA Auth 0A30278D000000A088F1F604
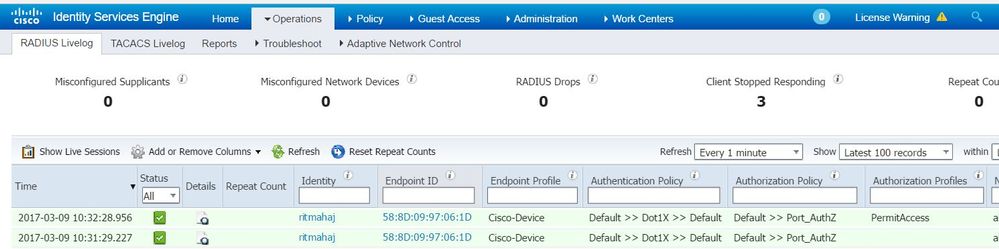
- Kies in ISE de optie Bewerkingen > Radius Livelogs en controleer of de verificatie is voltooid en of het juiste machtigingsprofiel is ingedrukt.
Problemen oplossen
Deze sectie bevat informatie die u kunt gebruiken om problemen met de configuratie te troubleshooten.
- Voer de ping-opdracht in om te controleren of de ISE-server bereikbaar is vanaf de switch.
- Controleer of de switch is geconfigureerd als een AAA-client op de ISE-server.
- Zorg ervoor dat het gedeelde geheim hetzelfde is tussen de switch en de ACS-server.
- Controleer of EAP-FAST is ingeschakeld op de ISE-server.
- Controleer of de 802.1x-referenties zijn geconfigureerd voor de LAP en hetzelfde zijn op de ISE-server.
Opmerking: de gebruikersnaam en het wachtwoord zijn hoofdlettergevoelig.
- Als de verificatie mislukt, voert u deze opdrachten in op de switch: debug dot1x en debug-verificatie.

 Feedback
