Automatische certificaatinschrijving en -verlenging configureren via CAPF Online CA
Inhoud
Inleiding
In dit document wordt de automatische registratie en verlenging van certificaten beschreven via de CAPF Online-functie voor Cisco Unified Communications Manager (CUCM).
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Cisco Unified Communications Manager
- X.509-certificaten
- Windows Server
- Windows Active Directory (AD)
- Windows Internet Information Services (IIS)
- NT (New Technology) LAN Manager (NTLM)-verificatie
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- CUCM-versie 12.5.1.10000-22
- Windows Server 2012 R2
- IP-telefoon CP-8865 / firmware: SIP 12-1-1SR1-4 en 12-5-1SR2.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Dit document behandelt de configuratie van de functie en de bijbehorende bronnen voor aanvullend onderzoek.
De servertijd en -datum valideren
Zorg ervoor dat de Windows-server de juiste datum, tijd en tijdzone heeft geconfigureerd, omdat dit van invloed is op de geldigheidstijden voor het CA-certificaat (Server root Certificate Authority) en de certificaten die door de server zijn uitgegeven.
Servercomputernaam bijwerken
Standaard heeft de naam van de servercomputer een willekeurige naam, zoals WIN-730K65R6BSK. Het eerste dat moet worden gedaan voordat u AD Domain Services inschakelt, is ervoor zorgen dat u de naam van de servercomputer bijwerkt naar wat u wilt dat de hostnaam van de server en de naam van de root-CA-uitgever aan het einde van de installatie zijn; anders duurt het veel extra stappen om dit te wijzigen nadat AD-services zijn geïnstalleerd.
- Navigeer naar Lokale server, selecteer de computernaam om de systeemeigenschappen te openen
- Selecteer de knop Wijzigen en typ de naam van de nieuwe computer:
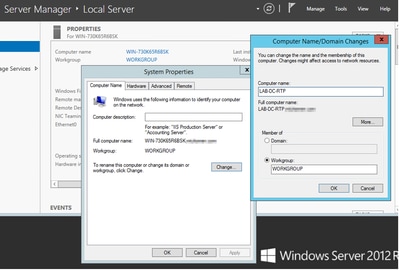
- Start de server opnieuw op om de wijzigingen toe te passen.
Configureren
AD-services, gebruikerssjabloon en certificaatsjabloon
Active Directory-services inschakelen en configureren
- In Server Manager selecteert u de optie Rollen en functies toevoegen, selecteert u op rollen gebaseerde of op functies gebaseerde installatie en kiest u de server uit de pool (er mag er slechts één in de pool zijn) en vervolgens Active Directory Domain - Services:
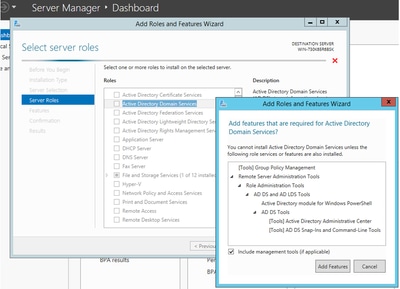
- Klik op de knop Volgende en vervolgens op Installeren.
- Selecteer de knop Sluiten nadat de installatie is voltooid.
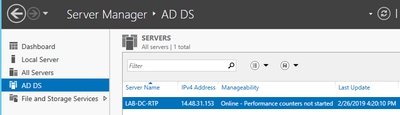
- Onder Serverbeheer > AD DS verschijnt een waarschuwingstabblad met de titel Configuratie vereist voor Active Directory Domain Services. Selecteer meer koppeling en beschikbare actie om de installatiewizard te starten:
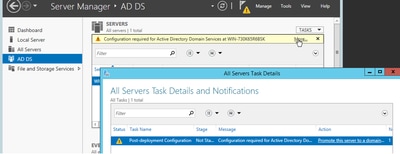
- Vul de aanwijzingen in de wizard Domeininstelling in, voeg een nieuw forest met de gewenste hoofddomeinnaam toe en schakel het DNS-selectievakje uit wanneer dit beschikbaar is. Definieer het DSRM-wachtwoord.
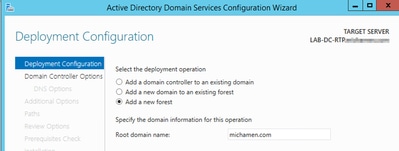
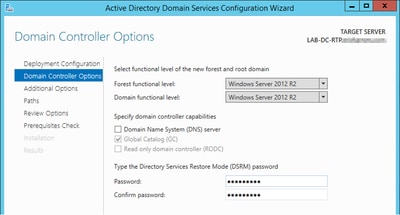
- U moet een NetBIOS-domeinnaam opgeven (gebruikt in MICHAMEN1 in dit lab).
- Voltooi de wizard. De server start vervolgens opnieuw op om de installatie te voltooien.
- U moet de nieuwe domeinnaam opgeven wanneer u zich de volgende keer aanmeldt. Bijvoorbeeld MICHAMEN1\Administrator.
Certificaatservices inschakelen en configureren
- Selecteer in Serverbeheer de optie Rollen en functies toevoegen.
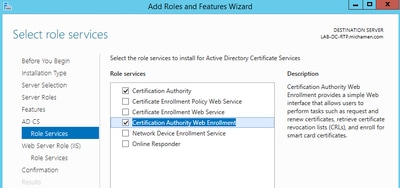
- Selecteer Active Directory Certificate Services en voeg de vereiste functies toe (alle beschikbare functies zijn geselecteerd uit de rolservices die voor dit lab zijn ingeschakeld).
- Voor Role Services controleert u Certification Authority Web Enrollment.
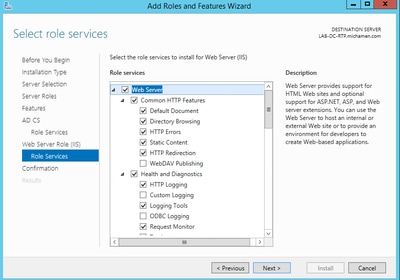
- Er moet een waarschuwingstabblad verschijnen onder Serverbeheer >AD DS met de titel Configuratie vereist voor Active Directory Certificate Services; Selecteer de meer koppeling en vervolgens beschikbare actie:
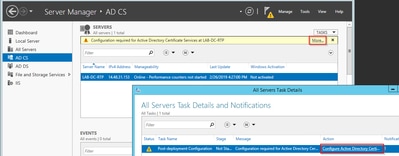
- Navigeer in de wizard AD-CS Post Install Configuration door de volgende stappen:
- Selecteer de webinschrijvingsrollen van de certificeringsautoriteit en de certificeringsautoriteit.
- Kies Enterprise CA met opties:
- Root CA
- Maak een nieuwe private key.
- Private Key gebruiken – SHA1 met standaardinstellingen.
- Stel een gemeenschappelijke naam in voor de CA (moet overeenkomen met de hostnaam van de server).
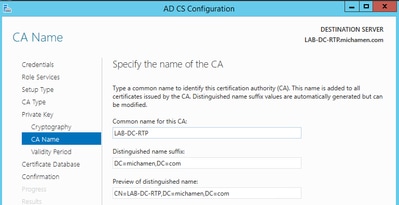
- Geldigheid instellen voor 5 jaar (of meer indien gewenst).
- Selecteer de knop Volgende in de rest van de wizard.
Certificaatsjabloon maken voor CiscoRA
- Open MMC. Selecteer het Windows start-logo en typ mmc in Uitvoeren.
- Open een MMC-venster en voeg de snap-ins toe (Gebruikt op verschillende punten van de configuratie) en selecteer OK.
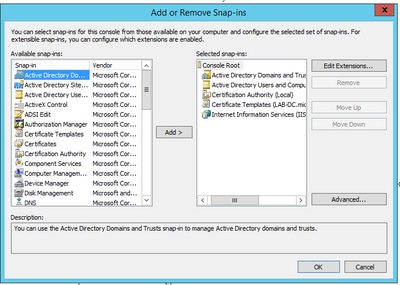
- Selecteer Bestand > Opslaan en sla deze console-sessie op het bureaublad op voor snelle hertoegang.
- Selecteer in de module Certificaat Templates.
- Maak of kloon een sjabloon (bij voorkeur het sjabloon van de basiscertificeringsinstantie indien beschikbaar) en noem het CiscoRA.
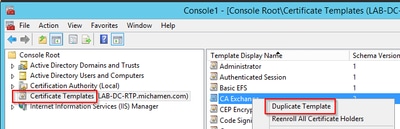
- Wijzig de template. Klik met de rechtermuisknop op het en selecteer Eigenschappen.
- Selecteer het tabblad Algemeen en stel de geldigheidsduur in op 20 jaar (of een andere waarde indien gewenst). Zorg ervoor dat op dit tabblad de waarden voor de template, de weergavenaam en de naam overeenkomen.
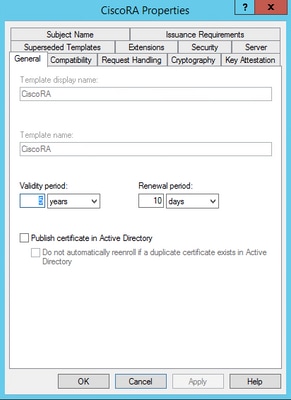
- Selecteer het tabblad Extensies, markeer Application Policies en selecteer Edit.
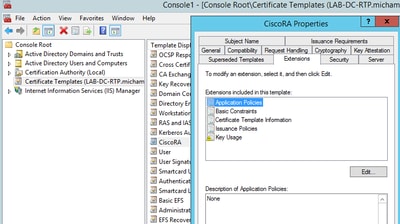
- Verwijder alle beleidsregels die worden weergegeven in het venster dat wordt weergegeven.
- Selecteer het tabblad Naam onderwerp en selecteer de knop Levering in de knop Radio aanvragen.
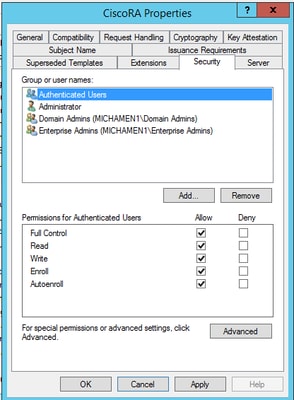
- Selecteer het tabblad Beveiliging en geef machtigingen volgens uw behoeften voor groepen/gebruikersnamen.

Opmerking: in dit voorbeeld zijn voor de eenvoud over de hele linie volledige machtigingen verleend, maar dit heeft gevolgen voor de veiligheid. In een productieomgeving mogen schrijf- en inschrijvingsmachtigingen alleen worden verleend aan die gebruikers en groepen die dit nodig hebben. Raadpleeg de documentatie van Microsoft voor meer informatie.
De certificaatsjabloon beschikbaar stellen voor uitgifte
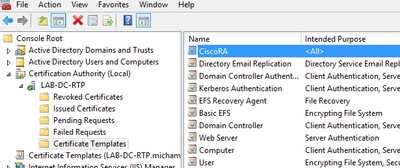
- Selecteer in de module MMC de optie Certification Authority en vouw de mappenstructuur uit om de map Certificate Templates te vinden.
- Klik met de rechtermuisknop in de witte ruimte in het kader die de naam en het beoogde doel bevat
- Selecteer Nieuw en certificaatsjabloon om uit te geven.
- Selecteer de nieuw gemaakte en bewerkte CiscoRA-sjabloon.
Active Directory CiscoRA-accountcreatie
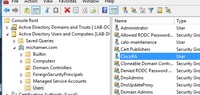
- Navigeer naar de MMC-module en selecteer Active Directory-gebruikers en -computers.
- Selecteer de map Gebruikers in de structuur in het linkerdeelvenster.
- Klik met de rechtermuisknop in de witte ruimte in het kader die Naam, Type en Beschrijving bevat.
- Selecteer Nieuw en Gebruiker.
- Maak de CiscoRA-account met gebruikersnaam/wachtwoord (ciscora/Cisco123 werd voor dit lab gebruikt) en selecteer het selectievakje Wachtwoord nooit verloopt wanneer het wordt weergegeven.
IIS-verificatie en SSL-bindingsconfiguratie
NTLM-verificatie inschakelen.
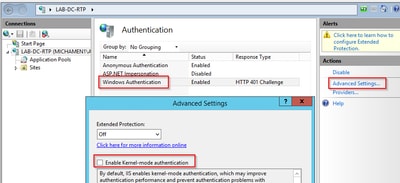
- Navigeer naar MMC-snap-ins en selecteer onder de module Internet Information Services (IIS) Manager uw servernaam.
- De lijst met functies wordt weergegeven in het volgende frame. Dubbelklik op het pictogram van de verificatiefunctie.
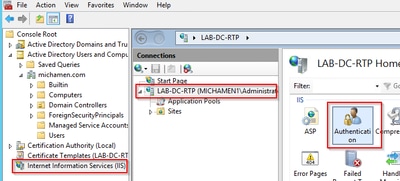
- Markeer Windows Authentication en selecteer in het Acties-frame (Rechterdeelvenster) de optie Enable.
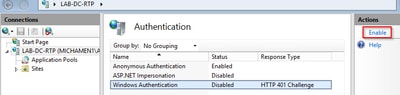
- Het deelvenster Handelingen toont de optie Geavanceerde instellingen; selecteer deze optie en schakel de optie Verificatie in kernelmodus inschakelen uit.
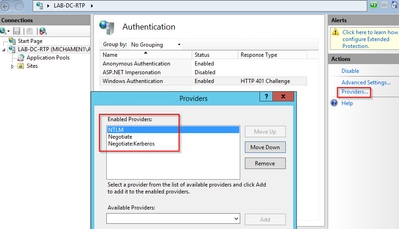
- Selecteer Providers en bestel NTML en onderhandel vervolgens.
Het identiteitscertificaat voor de webserver genereren
Als dit nog niet het geval is, moet u een certificaat of een identiteitscertificaat voor uw webservice genereren dat door de CA is ondertekend omdat CiscoRA er geen verbinding mee kan maken als het webservercertificaat zelfondertekend is:
- Selecteer uw webserver in de module IIS en dubbelklik op het pictogramServercertificaten:
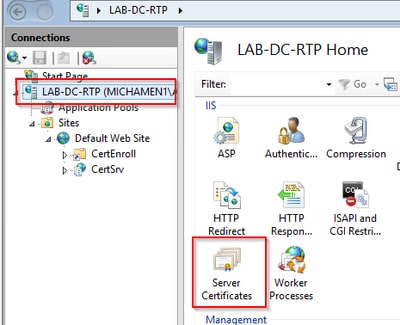
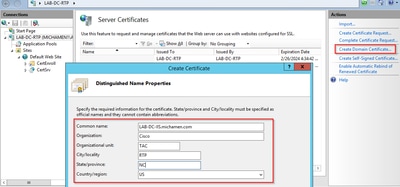
- Standaard kunt u één certificaat zien dat daar wordt vermeld; dit is het zelfondertekende root CA cert; vanuit het menu Acties selecteert u de optie Domeincertificaat maken. Voer de waarden in de configuratiewizard in om het nieuwe certificaat te maken. Controleer of de algemene naam een oplosbare volledig gekwalificeerde domeinnaam (Fully Qualified Domain Name, FQDN) is en selecteer vervolgens Volgende:
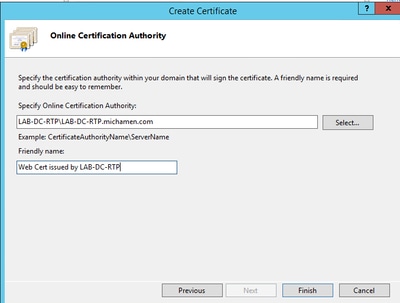
- Selecteer het certificaat van uw hoofdcertificeringsinstantie om de uitgever te zijn en selecteer Voltooien:
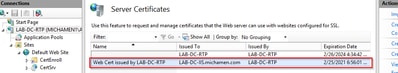
- U kunt zowel het CA-certificaat als het identiteitscertificaat van uw webserver zien:
SSL-binding voor webserver
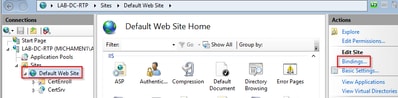
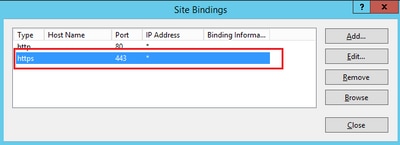
- Selecteer een site in de structuurweergave (u kunt de standaardwebsite gebruiken of deze korreliger maken voor specifieke sites) en selecteer Bindingen in het deelvenster Handelingen. Dit brengt de bindingen editor die u toelaat om te maken, bewerken en verwijderen van bindingen voor uw website. Selecteer Toevoegen om uw nieuwe SSL-binding aan de site toe te voegen.
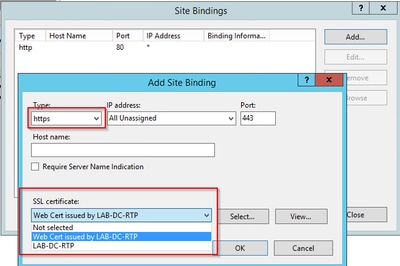
- De standaardinstellingen voor een nieuwe binding zijn ingesteld op HTTP op poort 80. Selecteer https in de vervolgkeuzelijst Type. Selecteer het zelfondertekende certificaat dat u in de vorige sectie hebt gemaakt in de vervolgkeuzelijst SSL-certificaat en selecteer vervolgens OK.
- Nu hebt u een nieuwe SSL-binding op uw site en het enige dat overblijft, is om te controleren of het werkt door de optie Bladeren *:443 (https) in het menu te selecteren en ervoor te zorgen dat de standaard IIS-webpagina HTTPS gebruikt:
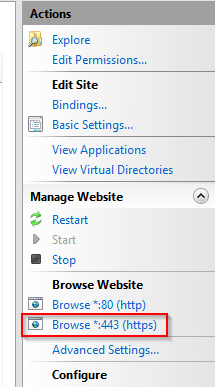
- Vergeet niet om de IIS-service opnieuw op te starten nadat de configuratie is gewijzigd. Gebruik de optie Opnieuw starten in het Acties deelvenster.
CUCM-configuratie
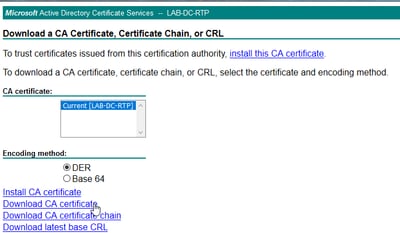
- Navigeer naar uw AD CS-webpagina (uw server FQDN) en download het CA-certificaat.
- Navigeer naar Beveiliging > Certificaatbeheer vanaf de pagina Beheer van het besturingssysteem en selecteer de knop Certificaat/Certificaatketen uploaden om het CA-certificaat te uploaden met als doel CAPF-trust.
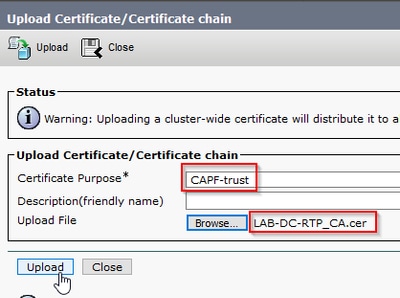
Op dit punt is het ook een goed idee om hetzelfde CA-certificaat te uploaden als CallManager-trust, omdat dit nodig is als veilige signaalcodering is ingeschakeld voor de eindpunten; wat waarschijnlijk is als het cluster zich in de gemengde modus bevindt.
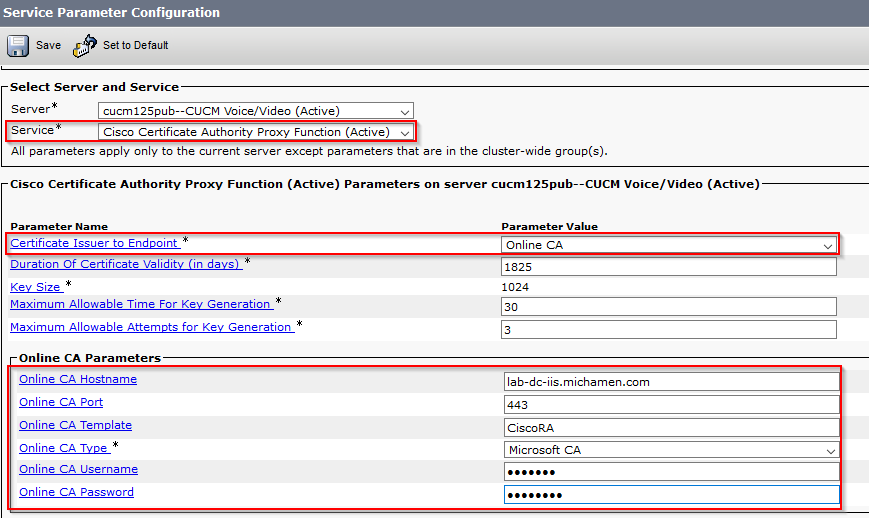
- Navigeer naar Systeem > Serviceparameters. Selecteer de Unified CM Publisher-server in het veld server en de Cisco Certificate Authority Proxy Function in het veld Service.
- Stel de waarde van de Certificate Issuer in op Endpoint to Online CA en voer de waarden voor de velden Online CA Parameters in. Zorg ervoor dat u de webserver FQDN gebruikt, de naam van de eerder gemaakte certificaatsjabloon (CiscoRA), het CA-type als Microsoft CA en gebruik de referenties van de eerder gemaakte CiscoRA-gebruikersaccount.
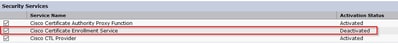
- Een pop-upvenster geeft aan dat de CAPF-service opnieuw moet worden gestart. Activeer eerst de Cisco Certificate Enrollment Service via Cisco Unified Serviceability > Tools > Service Activation, selecteer de Publisher in het serverveld en vink het selectievakje Cisco Certificate Enrollment Service aan, en selecteer vervolgens de knop Save:
Verifiëren
IIS-certificaten verifiëren
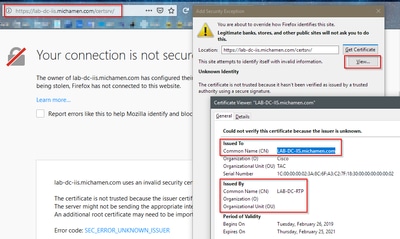
- Navigeer vanuit een webbrowser in een pc met connectiviteit met de server (bij voorkeur in hetzelfde netwerk als de CUCM Publisher) naar de URL
- Waarschuwing voor niet-vertrouwde certificaten wordt weergegeven. Voeg de uitzondering toe en controleer het certificaat. Zorg ervoor dat het overeenkomt met de verwachte FQDN:
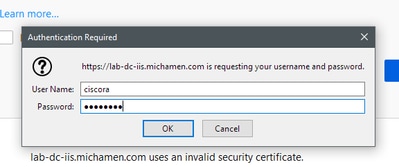
- Nadat u de uitzondering hebt geaccepteerd, moet u verifiëren; op dit moment moet u de referenties die zijn geconfigureerd voor het CiscoRA-account eerder gebruiken:
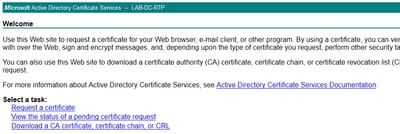
- Na verificatie moet u de welkomstpagina van AD CS (Active Directory Certificate Services) kunnen zien:
CUCM-configuratie controleren
Voer de stappen uit die u doet om een LSC-certificaat op een van de telefoons te installeren.
Stap 1. Open de beheerpagina van CallManager, Apparaat en Telefoon.
Stap 2. Selecteer de knop Zoeken om de telefoons weer te geven.
Stap 3. Selecteer de telefoon waarop u de LSC wilt installeren.
Stap 4. Scroll naar beneden naar Proxy Function (CAPF)-informatie van de certificeringsautoriteit.
Stap 5. Selecteer de optie Installeren/upgraden in de certificaatbewerking.
Stap 6. Selecteer de verificatiemodus. (Door Null String is prima voor testdoeleinden.)
Stap 7. Blader naar de bovenkant van de pagina en selecteer opslaan en pas Config voor de telefoon toe.
Stap 8. Nadat de telefoon opnieuw is opgestart en zich opnieuw heeft geregistreerd, gebruikt u het filter LSC-status om te bevestigen dat de LSC met succes is geïnstalleerd.
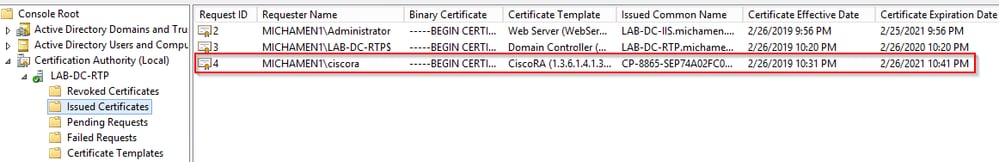
- Open MMC vanaf de AD-serverzijde en vouw de module Certificeringsinstantie uit om de map Uitgegeven certificaten te selecteren.
- De vermelding voor de telefoon wordt weergegeven in de overzichtsweergave, dit zijn enkele van de details die worden weergegeven:
- Aanvraag-ID: Uniek volgnummer
- Naam aanvrager: De gebruikersnaam van de geconfigureerde CiscoRA-account moet worden weergegeven.
- Certificaatsjabloon: de naam van de gemaakte CiscoRA-sjabloon moet worden weergegeven.
- Uitgegeven algemene naam: het model van de telefoon dat is toegevoegd aan de apparaatnaam moet worden weergegeven.
- Effectieve datum en vervaldatum certificaat
Gerelateerde links
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
01-Oct-2026
|
Alt-tekst toegevoegd. Bijgewerkte doelkoppelingen, stijlvereisten en opmaak om te voldoen aan de richtlijnen van Cisco voor externalisatie. |
2.0 |
08-Jun-2023
|
Bevestigd met BU dat kermeos niet wordt ondersteund, dus het uitschakelen van een configuratie die ermee verband houdt. |
1.0 |
05-Jun-2019
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)