Problemen oplossen met de DNS-service van het beveiligde webtoestel
Inhoud
Inleiding
In dit document wordt de DNS-configuratie (Domain Name Service) beschreven en wordt beschreven hoe u problemen kunt oplossen in Secure Web Appliance (SWA).
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Fysieke of Virtual Secure Web Appliance (SWA) geïnstalleerd.
- Licentie geactiveerd of geïnstalleerd.
- Secure Shell (SSH)-client.
- De installatiewizard is voltooid.
- Administratieve toegang tot de SWA.
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
DNS-concept
DNS is het systeem op het internet dat namen van objecten (meestal hostnamen) toewijst aan IP-adres of andere bronrecordwaarden.
- De naamruimte van het internet is verdeeld in domeinen en de verantwoordelijkheid voor het beheer van namen binnen elk domein is gedelegeerd, meestal aan systemen binnen elk domein.
- De domeinnaamruimte is verdeeld in gebieden die zones worden genoemd en die delegatiepunten zijn in de DNS-structuur.
Een zone bevat alle domeinen vanaf een bepaald punt naar beneden, behalve die waarvoor andere zones gezaghebbend zijn. Een zone heeft meestal een gezaghebbende naamserver, vaak meer dan één.
In een organisatie kunt u veel naamservers hebben, maar internetclients kunnen alleen die opvragen die de hoofdnaamservers kennen.
De andere naamservers beantwoorden alleen interne vragen.
DNS is gebaseerd op een client/server model. In dit model slaan nameservers gegevens op over een deel van de DNS-database en bieden deze aan clients die de nameserver in het netwerk opvragen.
Naamservers zijn programma's die op een fysieke host worden uitgevoerd en zonegegevens opslaan. Als beheerder voor een domein stelt u een naamserver in met de database van alle Resource Records (RR's) die de hosts in uw zone of zones beschrijven
DNS-service in proxy-implementaties
In de Explicit Deployment: De proxy voert DNS-query's uit
In de Transparante implementatie: DNS-query's worden uitgevoerd op het clientsysteem.
DNS-instellingen configureren
U kunt DNS configureren vanuit zowel de grafische gebruikersinterface (GUI) als de opdrachtregelinterface (CLI).
AsyncOS for Web kan de Internet root DNS-servers of uw eigen DNS-servers gebruiken. Als SWA Internet root DNS-servers gebruikt, kunt u alternatieve servers opgeven die u voor specifieke domeinen wilt gebruiken.
Aangezien een alternatieve DNS-server van toepassing is op een enkel domein, moet deze gezaghebbend zijn (definitieve DNS-records opgeven) voor dat domein.
AsyncOS ondersteunt gesplitste DNS waarbij interne servers zijn geconfigureerd voor specifieke domeinen en externe of root DNS-servers zijn geconfigureerd voor andere domeinen.
Als SWA een on-premise DNS-server gebruikt, kunnen we ook uitzonderingsdomeinen en bijbehorende DNS-server opgeven.
best practice
Best practices op het gebied van beveiliging suggereren dat elk netwerk twee DNS-resolvers moet hosten: één voor gezaghebbende records vanuit een lokaal domein en één voor recursieve resolutie van internetdomeinen.
De SWA maakt het mogelijk om DNS-servers te configureren voor specifieke domeinen.
In het geval van één DNS-server die beschikbaar is voor zowel lokale als recursieve query's, moet u rekening houden met de extra belasting die deze server zou toevoegen als deze wordt gebruikt voor alle SWA-query's.
De beste optie kan zijn om de interne resolver te gebruiken voor lokale domeinen en de root internet resolvers voor externe domeinen. Dit is afhankelijk van het risicoprofiel en de tolerantie van de beheerder.
Secundaire DNS-servers moeten worden geconfigureerd als de primaire server niet beschikbaar is. Als alle servers met dezelfde prioriteit zijn geconfigureerd, wordt het server-IP willekeurig gekozen.
Afhankelijk van het aantal geconfigureerde servers is de time-out voor een bepaalde server verschillend. De time-out voor een query wordt in deze tabel gegeven voor maximaal zes DNS-servers:
| Aantal DNS-servers |
Time-out voor query's (in volgorde) |
| 1 |
60 |
| 2 |
5, 45 |
| 3 |
5, 10, 45 |
| 4 |
1, 3, 11, 45 |
| 5 |
1, 3, 11, 45, 1 |
| 6 |
1, 3, 11, 45, 1, 1 |
Ga voor meer informatie naar: Cisco Web Security Appliance Best Practices Guidelines - Cisco
DNS configureren in GUI
Ga als volgt te werk om DNS te configureren vanuit de GUI:
Stap 1. Kies Netwerk in het bovenste menu.
Stap 2. Kies DNS.
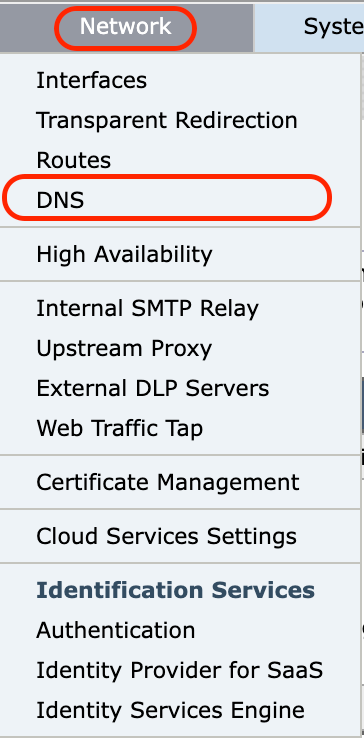 Image-GUI - DNS-instellingen configureren
Stap 3. Selecteer Instellingen bewerken.
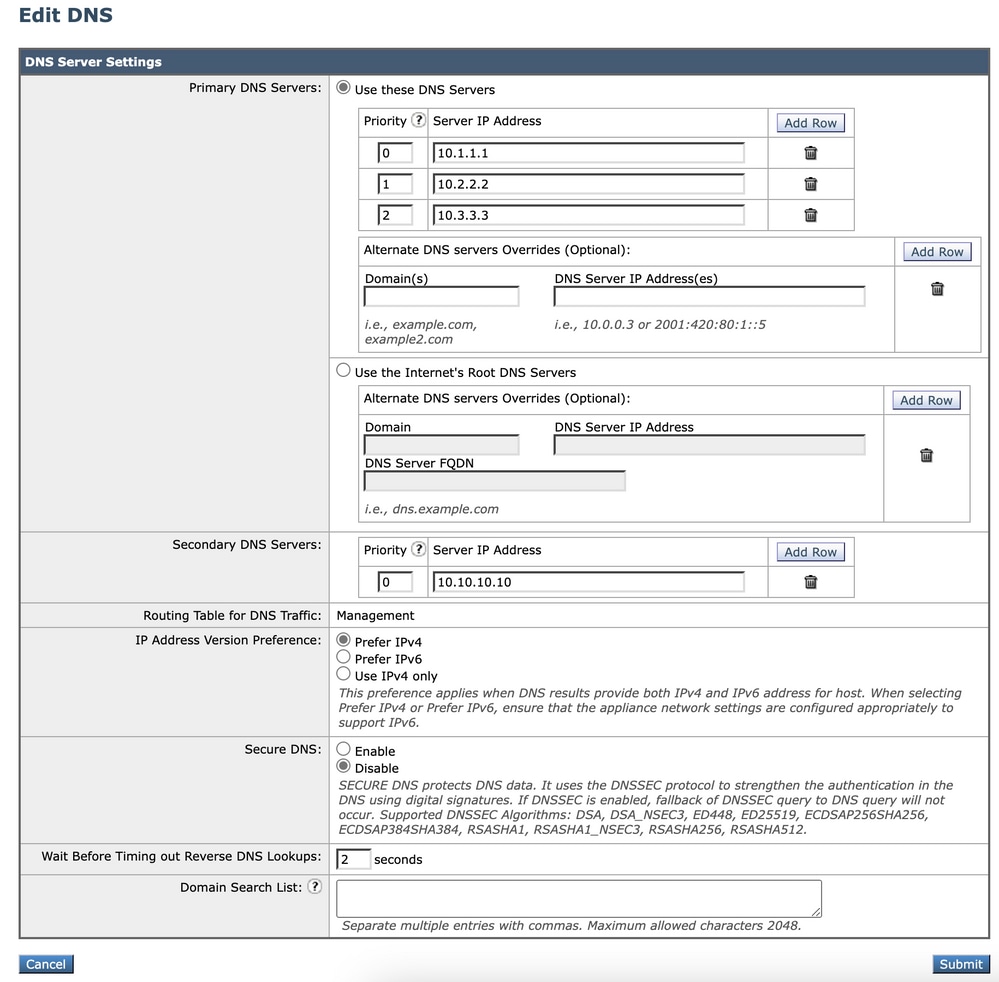
Stap 4. Configureer de DNS-instellingen zoals vereist.
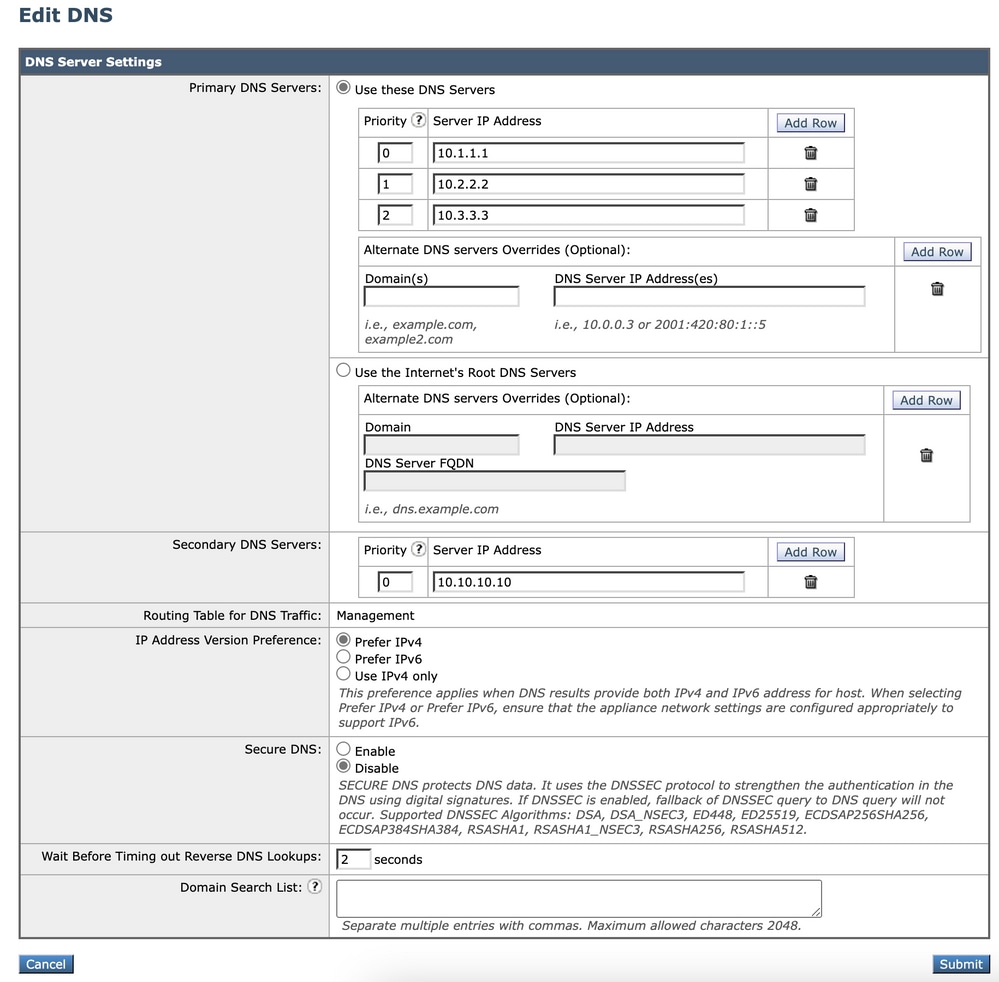 Afbeelding - DNS-configuratie
- Gebruik deze DNS-servers: De lokale DNS-server(s) die het toestel kan gebruiken om hostnamen op te lossen.
- Alternatieve DNS-servers Overrides (optioneel): Geautoriseerde DNS-servers voor domeinen.
- Gebruik de Internet Root DNS-servers. Kies ervoor om de Internet root DNS-servers te gebruiken voor het opzoeken van domeinnaamservices wanneer het toestel geen toegang heeft tot DNS-servers in uw netwerk.
Internet Root DNS-servers lossen geen lokale hostnamen op.
- Domeinzoeklijst: een DNS-domeinzoeklijst die wordt gebruikt wanneer een verzoek wordt verzonden naar een kale hostnaam zonder stip (.). De opgegeven domeinen worden elk op hun beurt geprobeerd, in de opgegeven volgorde ( van links naar rechts), om te zien of een DNS-overeenkomst voor de hostnaam plus domein kan worden gevonden.
- Routeringstabel voor DNS-verkeer: geeft aan welke interface de DNS-service het verkeer doorstuurt.
- Wacht voordat u uitschakelt Reverse DNS Lookups: De wachttijd in seconden voor time-out niet-responsieve reverse DNS lookups.
De secundaire DNS-servers ontvangen vragen over de hostnaam wanneer de primaire DNS-servers deze fouten retourneren:
- "Geen fout", geen antwoordgedeelte ontvangen
- "Server heeft aanvraag niet voltooid", sectie Geen antwoord
- "Naam Fout", geen antwoordgedeelte ontvangen
- "Functie niet geïmplementeerd"
- "Server weigert vraag te beantwoorden"
- Prioriteit: Een waarde van 0 heeft de hoogste prioriteit. Er wordt een willekeurig IP-adres geselecteerd als beide dezelfde prioriteit hebben.
DNS configureren vanuit CLI
U kunt dnsconfig gebruiken vanuit CLI om DNS-instellingen te configureren.
Stap 1. Type dnsconfig in CLI:
SWA_CLI> dnsconfig

Currently using the local DNS cache servers:
1. Priority: 0  10.1.1.1
2. Priority: 1  10.2.2.2
3. Priority: 2  10.3.3.3

Currently using the following Secondary DNS cache servers :
1. Priority: 0  10.10.10.10

Choose the operation you want to perform:
- NEW - Add a new server.
- EDIT - Edit a server.
- DELETE - Remove a server.
- SETUP - Configure general settings.
- SEARCH - Configure DNS domain search list.
[]>
Stap 2. Als u een nieuwe DNS-server aan de lijst wilt toevoegen, typt u NIEUW en drukt u op Enter.
Stap 3. Kies tussen primaire DNS-nameservers of secundaire DNS-nameservers, waaraan u een nieuwe nameserver wilt toevoegen.
[]> NEW

Do you want to make changes in the Primary DNS nameserver list or secondary DNS nameserver list?
1. Make changes to the primary DNS nameserver
2. Make changes to the secondary DNS nameserver
[]> 1
Stap 4. Kies ervoor om een nieuwe naamserver of een alternatieve domeinserver toe te voegen (voorwaardelijke doorsturen van domeinnaam)
Do you want to add a new local DNS cache server or an alternate domain server?
1. Add a new local DNS cache server.
2. Add a new alternate domain server.
[]> 1
Stap 5. Geef het IP-adres van de nieuwe naamserver op
Stap 6. Geef de prioriteit op voor de nieuw toegevoegde naamserver.
Please enter the IP address of your DNS server.
Separate multiple IPs with commas.
[]> 10.4.4.4

Please enter the priority for 10.4.4.4.
A value of 0 has the highest priority.
The IP will be chosen at random if they have the same priority.

[0]> 4


Currently using the local DNS cache servers:
1. Priority: 0  10.1.1.1
2. Priority: 1  10.2.2.2
3. Priority: 2  10.3.3.3
4. Priority: 4  10.4.4.4

Currently using the following Secondary DNS cache servers :
1. Priority: 0  10.10.10.10
Stap 7. Druk op Enter om de wizard af te sluiten.
Stap 8. Typ commit om de wijzigingen op te slaan.

Opmerking: Als u naamservers wilt bewerken of verwijderen, kunt u BEWERKEN en VERWIJDEREN uit dnsconfig.
Met de optie SETUP kunt u de DNS-cachetijd en de offline DNS-detectie-instellingen configureren:
SWA_CLI> dnsconfig
....
[]> setup
Do you want the Gateway to use the Internet's root DNS servers or would you like it to use your own DNS servers?
1. Use Internet root DNS servers
2. Use own DNS cache servers
[2]> 2

Enter the number of seconds to wait before timing out reverse DNS lookups.
[20]>

Enter the minimum TTL in seconds for DNS cache.
[1800]>

Do you want to enable Secure DNS? [N]> N
Warning: Ensure that you configure the DNS server with DNSSec because there is no backward compatibility.
Failing to do so can result in invalid response with an unresolved hostname.

You must use FQDN with the hostname for the local and private domains.

Enter the number of failed attempts before considering a local DNS server offline.
[100]>

Enter the interval in seconds for polling an offline local DNS server.
[5]>- Minimale TTL in seconden voor DNS-cache: Deze optie is om de minimale seconden te configureren die SWA in een record heeft opgeslagen. Ga voor meer informatie naar de sectie DNS-cache in dit document.
- Voer het aantal mislukte pogingen in voordat u een lokale DNS-server offline overweegt: Als de DNS-server niet reageert op DNS-query's, wordt de teller gestart. Wanneer deze gedefinieerde waarde wordt bereikt, wordt die nameserver beschouwd als een offline DNS-server en voorkomt SWA dat de DNS-query voor een vooraf gedefinieerde tijdsduur naar die nameserver wordt verzonden (optie Volgende). Wanneer de DNS-server als offline is gemarkeerd, ziet u deze foutmelding:
30 Jun 2023 07:37:03 +0200 Reached maximum failures querying DNS server 10.1.1.1- Voer het interval in seconden in voor het pollen van een offline lokale DNS-server: Wanneer een DNS-server die als offline is gemarkeerd, na dit tijdsinterval (in seconden), begint SWA DNS-query naar die nameserver te verzenden en de teller voor het mislukte antwoord op die DNS-server wordt teruggezet naar nul.
CLI DNS-opdrachten
Handmatige record maken
Als u een handmatige record wilt maken, kunt u het Hosts-bestand niet gebruiken of bewerken. U kunt localhosts hidden command gebruiken van dnsconfig in CLI.
Opmerking: u moet wijzigingen doorvoeren nadat u deze configuraties hebt gewijzigd.
dnsconfig

Currently using the local DNS cache servers:
1. Priority: 0  10.1.1.1
2. Priority: 0  10.2.2.2

Choose the operation you want to perform:
- NEW - Add a new server.
- EDIT - Edit a server.
- DELETE - Remove a server.
- SETUP - Configure general settings.
- SEARCH - Configure DNS domain search list.
[]> localhosts

Local IP to Host mappings:

Choose the operation you want to perform:
- NEW - Add new local IP to host mapping.
- DELETE - Delete an existing mapping.
[]> new

Enter the IP address of the host you are adding.
[]> 10.20.30.40

Enter the canonical host name and any additional aliases (separate values
with spaces)
[]> ManualHostEntry.cisco.com
densflush
dnsflush verwijdert alle DNS-records in de cache uit de DNS-cachetabel:
SWA_CLI> dnsflush
Are you sure you want to clear out the DNS cache? [N]> Y
geavanceerde proxyconfig
 advancedproxyconfig

Choose a parameter group:
- AUTHENTICATION - Authentication related parameters
- CACHING - Proxy Caching related parameters
- DNS - DNS related parameters
- EUN - EUN related parameters
- NATIVEFTP - Native FTP related parameters
- FTPOVERHTTP - FTP Over HTTP related parameters
- HTTPS - HTTPS related parameters
- SCANNING - Scanning related parameters
- PROXYCONN - Proxy connection header related parameters
- CUSTOMHEADERS - Manage custom request headers for specific domains
- MISCELLANEOUS - Miscellaneous proxy related parameters
- SOCKS - SOCKS Proxy parameters
- CONTENT-ENCODING - Block content-encoding types
- SCANNERS - Scanner related parameters
[]> DNS

Enter values for the DNS options:

Enter the URL format for the HTTP 307 redirection on DNS lookup failure.
[%P://www.%H.com/%u]>

Would you like the proxy to issue a HTTP 307 redirection on DNS lookup failure?
[Y]>

Would you like proxy not to automatically failover to DNS results when upstream
proxy (peer) is unresponsive?
[N]>

Select one of the following options:
0 = Always use DNS answers in order
1 = Use client-supplied address then DNS
2 = Limited DNS usage
3 = Very limited DNS usage

For options 1 and 2, DNS will be used if Web Reputation is enabled.
For options 2 and 3, DNS will be used for explicit proxy requests, if there is
no upstream proxy or in the event the configured upstream proxy fails.

For all options, DNS will be used when Destination IP Addresses are used in
policy membership.
Find web server by:
[0]>
De HTTP 307 (Temporary Redirect)-statuscode geeft aan dat de doelresource tijdelijk onder een andere Uniform Resource Identifier (URI) verblijft en dat de gebruikersagent de aanvraagmethode NIET MAG wijzigen als deze een automatische omleiding naar die URI uitvoert. Aangezien de omleiding in de loop van de tijd kan veranderen, moet de klant de oorspronkelijke effectieve URI-aanvraag blijven gebruiken.
Meer details: Wat is de tijdelijke omleidingsstatuscode van HTTP 307 - Kinsta
Deze opties bepalen hoe SWA beslist over het IP-adres waarmee verbinding moet worden gemaakt, wanneer een clientverzoek in transparante proxyimplementatie wordt geëvalueerd. Wanneer een verzoek wordt ontvangen, ziet SWA een IP-adres van de bestemming en een hostnaam. SWA moet beslissen of het het oorspronkelijke IP-adres van de bestemming voor de TCP-verbinding vertrouwt, of zijn eigen DNS-resolutie uitvoert en het opgeloste adres gebruikt. De standaard is 0 = Gebruik altijd DNS-antwoorden in volgorde, wat betekent dat SWA de client niet vertrouwt om het IP-adres te verstrekken.
Optie 1: SWA probeert het door de client geleverde IP-adres voor de verbinding, maar valt terug naar het opgeloste adres als dat niet lukt. Het opgeloste adres wordt gebruikt voor beleidsevaluatie (webcategorie, webreputatie enzovoort).
Optie 2: SWA gebruikt alleen het door de klant opgegeven adres voor de verbinding en valt niet terug. Het opgeloste adres wordt gebruikt voor beleidsevaluatie (webcategorie, webreputatie enzovoort).
Optie 3: SWA gebruikt alleen het door de klant opgegeven adres voor de verbinding en valt niet terug. Het door de klant verstrekte IP-adres wordt gebruikt voor beleidsevaluatie (webcategorie, webreputatie enzovoort).
De gekozen optie is afhankelijk van hoeveel vertrouwen de beheerder in de client moet stellen bij het bepalen van het opgeloste adres voor een bepaalde hostnaam. Als de client een downstream-proxy is, kiest u optie 3 om de extra latentie van onnodige DNS-opzoekingen te voorkomen.
DNS-cache
Om de efficiëntie en prestaties te verhogen, slaat Cisco SWA DNS-vermeldingen op voor domeinen waarmee u onlangs verbinding hebt gemaakt. Met de DNS-cache kan SWA overmatige DNS-opzoekingen van dezelfde domeinen vermijden. De DNS-cachegegevens verlopen vanwege de TTL (Time to Live) van het record.
- Wanneer de TTL van de record in de DNS-server groter is dan de SWA dnsconfig cache TTL-tijd, gebruikt de DNS-cache de TTL van de DNS-server.
- Wanneer de TTL van het record in de DNS-server minder is dan de SWA dnsconfig cache TTL-tijd, gebruikt de DNS-cache de TTL van SWA dnsconfig-instelling.
Standaard heeft de SWA DNS-records minimaal 30 minuten in een cache opgeslagen, ongeacht de TTL-record. Moderne websites die veel gebruik maken van Content Delivery Networks (CDN) zouden lage TTL-records hebben omdat hun IP-adressen vaak veranderen.
Dit kan resulteren in een client cache met één IP-adres voor een bepaalde server en SWA cached een ander adres voor dezelfde server. Om dit tegen te gaan, kan SWA standaard TTL worden verlaagd tot vijf minuten vanaf SETUP sectie in dsnconfig CLI opdracht.
Als bijvoorbeeld de minimale TTL in seconden voor DNS-cache in DNS-configuratie is ingesteld op 10 minuten en een record TTL van 5 minuten heeft, is de TTL voor het gecachte record verhoogd tot 10 minuten.
Aan de andere kant, als de TTL voor het record is ingesteld op 15 minuten, slaat SWA het record gedurende 15 minuten op in zijn cache. Soms is het echter nodig om de DNS-cache van items te wissen. Beschadigde of verlopen DNS-cachegegevens kunnen soms problemen veroorzaken bij de levering aan een externe host of hosts. Dit probleem treedt meestal op nadat het apparaat offline is geweest voor een netwerkverplaatsing of een andere omstandigheid.
De DNS-cache wissen van de GUI
Stap 1. Kies Netwerk in het bovenste menu.
Stap 2. Kies DNS.
Stap 3. Kies DNS-cache wissen.
De DNS-cache wissen van CLI
De DNS-cache in de Cisco SWA kan worden gewist door de dnsflush-opdracht van de CLI.
DNS-cache bekijken
Er is geen optie om gecached DNS-record in SWA te bekijken vanuit CLI of GUI.
Opmerking: u kunt geen DNS-cache opvragen via nslookup.
Problemen met DNS oplossen
DNS-logboeken bekijken
Sommige logtypen die verband houden met de webproxycomponent zijn niet ingeschakeld. Het hoofdtype webproxylogboek, de "Standaardproxylogboeken" genoemd, is standaard ingeschakeld en bevat basisinformatie over alle webproxymodules.
Elke Web Proxy module heeft ook een eigen logtype dat u handmatig kunt inschakelen als dat nodig is.
Systeemlogboeken, records, DNS-fouten en commit-activiteit. die standaard is ingeschakeld
Logboekniveau van systeemlogboeken wijzigen vanuit GUI
Stap 1. Kies Systeembeheer in het bovenste menu.
Stap 2. Kies Logabonnementen.
Stap 3. Kies systeemlogboeken.
Stap 4. Kies DEBUG in de sectie Logniveau.
Stap 5. Verzenden.
Stap 6. Wijzigingen vastleggen.
 Afbeelding - Systeemlogboeken wijzigen, logniveau
Logboekniveau van systeemlogboeken wijzigen vanuit CLI
Stap 1. Log in bij CLI.
Stap 2. Typ logconfig.
Stap 3. Kies BEWERKEN.
Stap 4. Voer het nummer in dat is gekoppeld aan System_Logs.
Stap 5. Druk op Enter totdat u het niveau Log bereikt.
Stap 6. Kies nummer 4 dat is voor Debug
Stap 7. Druk op Enter totdat u de wizard afsluit.
Stap 8. Als u wijzigingen wilt opslaan, typt u commit.
SWA_CLI> logconfig

Currently configured logs:
...
42. "system_logs" Type: "System Logs" Retrieval: FTP Poll
...

Choose the operation you want to perform:
- NEW - Create a new log.
- EDIT - Modify a log subscription.
- DELETE - Remove a log subscription.
- HOSTKEYCONFIG - Configure SSH host keys.
- AUDITLOGCONFIG - Adjust settings for audit logging.
[]> EDIT

Enter the number of the log you wish to edit:
[]> 42 <--- in this example the System_logs is number 42

Please enter the name for the log:
[system_logs]>

Log level:
1. Critical
2. Warning
3. Information
4. Debug
5. Trace
[3]> 4
....
SWA_CLI> commitopzoeken
Gebruik de opdracht nslookup om de naamresolutierespons in SWA voor verschillende FQDN's te zien.
In dit voorbeeld is de TTL bij de eerste poging om de naam op te lossen ingesteld op 30 minuten.
Bij de tweede poging kunnen we zien dat de TTL minder dan 30 minuten is, wat aangeeft dat deze record uit de cache is opgelost.
SWA_CLI> nslookup

Please enter the host or IP address to resolve.
[]> cisco.com

Choose the query type:
1. A       the host's IP address
2. AAAA    the host's IPv6 address
3. CNAME   the canonical name for an alias
4. MX      the mail exchanger
5. NS      the name server for the named zone
6. PTR     the hostname if the query is an Internet address,

 otherwise the pointer to other information
7. SOA     the domain's "start-of-authority" information
8. TXT     the text information
[1]> 1

A=10.20.3.15 TTL=30m

TSWA_CLI> nslookup

Please enter the host or IP address to resolve.
[]> cisco.com

Choose the query type:
1. A       the host's IP address
2. AAAA    the host's IPv6 address
3. CNAME   the canonical name for an alias
4. MX      the mail exchanger
5. NS      the name server for the named zone
6. PTR     the hostname if the query is an Internet address,

 otherwise the pointer to other information
7. SOA     the domain's "start-of-authority" information
8. TXT     the text information
[1]> 1

A=10.20.3.15 TTL=28m 49s
graven
graven is een andere nuttige opdracht om de DNS-records te bevragen. Met dig kunt u de broninterface of de DNS-server opgeven waarin we willen query:
In dit voorbeeld is hier de query voor A-Record van server 10.1.1.1
 dig @10.1.1.1 www.cisco.com A


; <<>> DiG 9.16.8 <<>> @10.1.1.1 www.cisco.com A
; (1 server found)
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 58012
;; flags: qr aa rd ra; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1

;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 1280
; COOKIE: 2cbc212c0877096701000000623db99b050bda7f896790e3 (good)
;; QUESTION SECTION:
;www.cisco.com.                 IN      A

;; ANSWER SECTION:
www.cisco.com.          3600    IN      CNAME   origin-www.cisco.com.
www.cisco.com.   5       IN      A       10.20.3.15

;; Query time: 115 msec
;; SERVER: 10.1.1.1#53(10.1.1.1)
;; WHEN: Fri Mar 25 12:46:19 GMT 2022
;; MSG SIZE  rcvd: 111
Het gebruik van diging:
dig [-s <source IP>] [-t] [-x <IP Address>] [@<IP address>] hostname [qtype]

        Query a DNS server.

        @<IP address> - Query the DNS server at this IP address
        hostname - Record that you want to look up.
        qtype - Query type: A, PTR, CNAME, MX, SOA, NS, TXT
    options:
        -s IP Address
            Specify the source IP address.
        -t
            Make query over tcp.
        -x IP Address
            Do a reverse lookup on this IP address.

Tip: U kunt bron-IP kiezen om te kiezen uit welke interface u de naamresolutie wilt opvragen.
Trage DNS-respons
Als het laden van alle of sommige URL's langer duurde (in vergelijking met wanneer u dezelfde pagina vernieuwt), kunt u het beste de DNS-responstijd controleren. Er zijn twee opties in SWA om de DNS-responstijd te controleren:
- Het aangepaste veld AccessLogs configureren.
- Trackstat-logboeken.
Accesslogs wijzigen om DNS-statistieken te bekijken
U kunt Toegangslogboeken wijzigen om DNS-tijd te bekijken voor elk webverzoek.
Stap 1. Log in op de GUI.
Stap 2. Kies in het menu Systeembeheer de optie Abonnementen registreren.
Stap 3. Klik in de kolom Lognaam op acceslogs of op de naam van de nieuw gemaakte. In dit voorbeeld TAC_access_logs.
Stap 4. Plak deze tekenreeks in de sectie Aangepaste velden:
[DNS response = %:<d, DNS total = %:>d]Stap 5. Verzenden en vastleggen van wijzigingen.
| Aangepaste veldnaam | Aangepast veld | W3C-logboeken | Beschrijving |
| DNS-respons |
%:<d | x-p2p-dns-wachttijd | De tijd die de webproxy nodig heeft om het DNS-verzoek (Domain Name Request) naar het DNS-proces van de webproxy te verzenden. |
| DNS-totaal |
%:>d | x-p2p-dns-svc-tijd | De tijd die het DNS-proces voor webproxy nodig heeft om een DNS-resultaat naar de webproxy terug te sturen. |
Voor meer informatie over het bewerken van aangepaste velden in Accesslogs, kunt u deze link bezoeken: Prestatieparameter configureren in toegangslogs - Cisco
Totale DNS-responstijd in Trackstat-logboeken
U kunt statistieken van DNS-service en andere interne services bekijken in trackstat-logboeken. U hebt toegang tot trackstats-logs door via FTP verbinding te maken met uw SWA.
In dit voorbeeld ziet u de cachestatistieken en het aantal DNS-reacties, gecategoriseerd op tijd die is verstreken vanaf de DNS-server sinds SWA voor het laatst opnieuw is opgestart.
...
INFO: DNS Cache Stats: Entries 662, Expire 1697, Hits 88739, Misses 664, Reclaims 0
...
       DNS Time       1.0 ms    349
       DNS Time       1.6 ms    550
       DNS Time       2.5 ms    374
       DNS Time       4.0 ms    32
       DNS Time       6.3 ms    35
       DNS Time      10.0 ms    37
       DNS Time      15.8 ms    301
       DNS Time      25.1 ms    80
       DNS Time      39.8 ms    136
       DNS Time      63.1 ms    91
       DNS Time     100.0 ms    12
       DNS Time     158.5 ms    33
       DNS Time     251.2 ms    14
       DNS Time     398.1 ms    12
       DNS Time     631.0 ms    45
       DNS Time    1000.0 ms    120
       DNS Time    1584.9 ms    73
       DNS Time    2511.9 ms    296
       DNS Time    3981.1 ms    265
       DNS Time    6309.6 ms    190
In de laatste regel geeft dit bijvoorbeeld aan dat 190 DNS-query's meer dan 6.309 milliseconden ( ongeveer 6 seconden) nodig hadden om te voltooien sinds SWA voor het laatst opnieuw is opgestart.
Om het exacte aantal in een tijdsperiode te achterhalen, trekt u deze waarden af voor de begin- en eindtijd.
Bijvoorbeeld, om de DNS-responstijd te identificeren van 10:00 uur tot 11:00 uur, verzamel statistieken voor 11:00 uur en trek ze af van statistieken vanaf 10:00 uur.
Het resultaat is de DNS-responstijd van 10.00 uur tot 11.00 uur voor de gewenste datum.
Opmerking: trackstatuslogboeken worden elke 5 minuten verzameld.
pakketvangst
U kunt pakketten vastleggen om de DNS-verzoeken en -antwoorden te bekijken, om alleen te filteren op DNS dat u kunt gebruiken: poort 53.
Zo start u het vastleggen van pakketten vanaf de GUI:
Stap 1. Kies Ondersteuning en hulp rechtsboven
Stap 2. Kies Packet Capture
Stap 3. (Optioneel) Kies Instellingen bewerken om filter toe te voegen
Stap 4. (Optioneel) Kies uw interface(s) en typ poort 53 in de sectie Aangepast filter
Stap 5. (Optioneel) Kies Verzenden
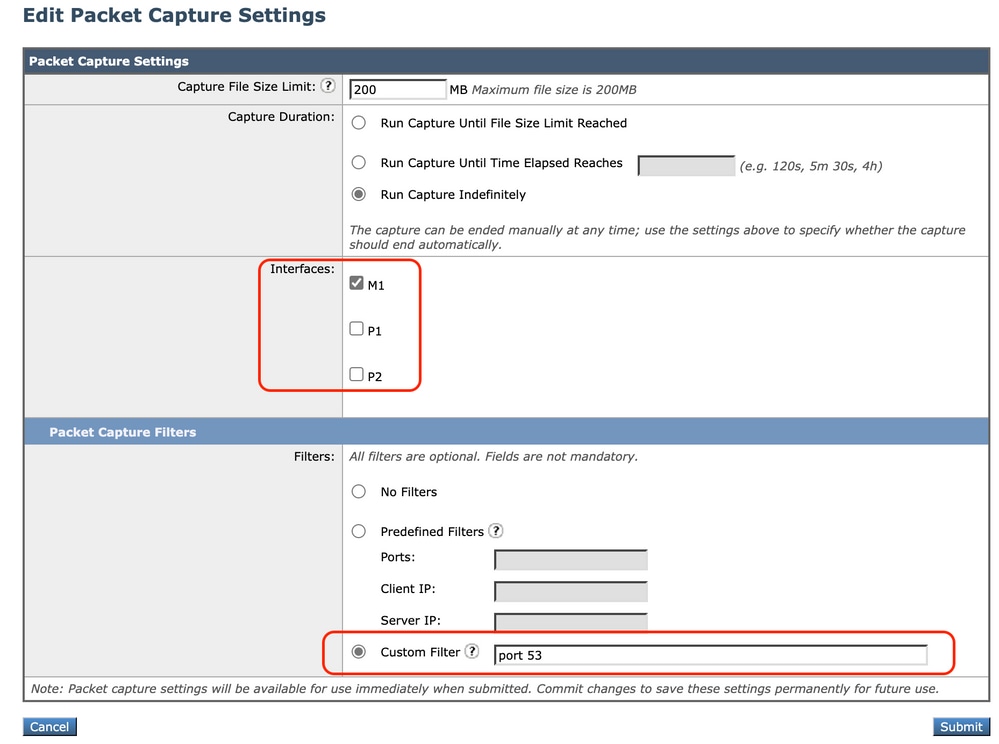 Afbeelding - Filter toevoegen om DNS-pakketten vast te leggen
Tip: instellingen voor pakketvastlegging zijn beschikbaar om onmiddellijk te gebruiken wanneer ze worden ingediend. Wijzig deze instellingen om ze permanent op te slaan voor toekomstig gebruik.
Stap 6. Kies Opname starten.
Stap 7. (Optioneel) Genereer verkeer, als u problemen wilt oplossen met specifieke site- of URL-toegang.
Stap 8. Opname stoppen
Stap 9. Wacht tot de pagina is vernieuwd en kies vervolgens de eerste pakketopname uit de lijst "pakketopnamebestanden beheren"
Stap 10. Kies Downloadbestand
L4TM
De Layer 4 Traffic Monitor luistert naar het netwerkverkeer dat via alle poorten op elk Secure Web Appliance binnenkomt en koppelt domeinnamen en IP-adressen aan vermeldingen in zijn eigen databasetabellen om te bepalen of inkomend en uitgaand verkeer moet worden toegestaan. Wanneer interne clients zijn geïnfecteerd met malware en proberen naar huis te bellen via niet-standaard poorten en protocollen, voorkomt de L4 Traffic Monitor dat de activiteit van het telefoonhuis het bedrijfsnetwerk verlaat.
Standaard is de L4-verkeersmonitor ingeschakeld en ingesteld om verkeer op alle poorten te controleren, waaronder DNS en andere services.
Raadpleeg de gebruikershandleiding voor meer informatie over de Layer 4-verkeersmonitor.
Fouten
meldingspagina
Standaard geeft SWA een meldingspagina weer om gebruikers te informeren dat ze zijn geblokkeerd en de reden voor het blokkeren
- Bestandsnaam en meldingstitel: ERR_DNS_FAIL (DNS-fout)
- Beschrijving: Foutpagina die wordt weergegeven wanneer de aangevraagde URL een ongeldige domeinnaam bevat.
- Melding Tekst: De hostnaam resolutie (DNS opzoeken) voor deze hostnaam <hostnaam > is mislukt.
- Het internetadres kan verkeerd gespeld of verouderd zijn, de host <hostnaam > kan tijdelijk niet beschikbaar zijn of de DNS-server kan niet reageren.
- Controleer de spelling van het ingevoerde internetadres. Als het juist is, probeer dit verzoek dan later.
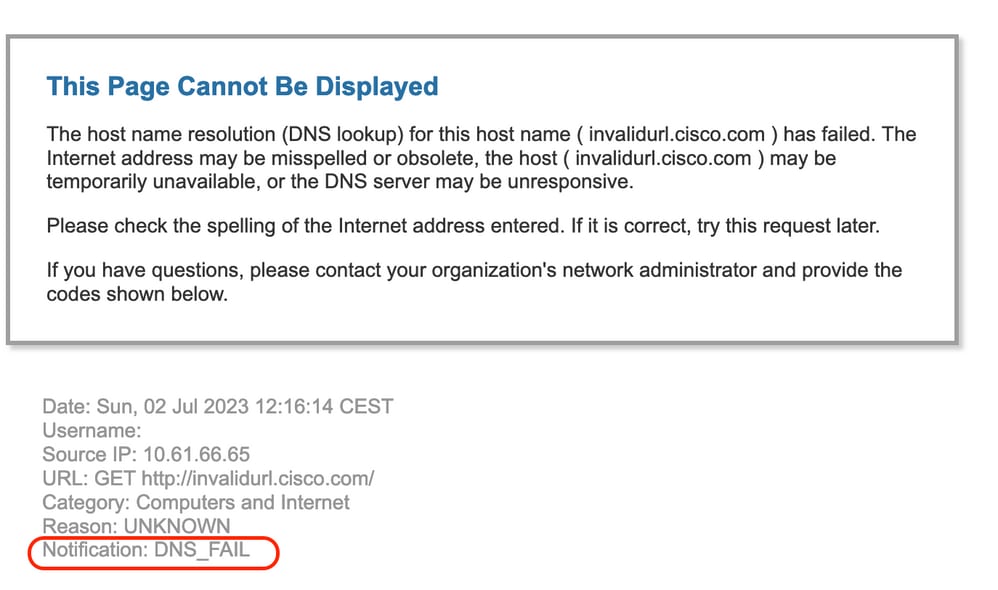 Afbeelding - DNS-fout
Resultaten toegangslogcode GEEN
Transactieresultaten in het toegangslogbestand beschrijven hoe het toestel clientverzoeken oplost. Als de Resultaatcode in het toegangslog GEEN is, betekent dit dat er een transactiefout is opgetreden. Bijvoorbeeld een DNS-fout of een gateway time-out.
1688292974.527 20 10.61.66.65 NONE/503 0 GET http://invalidurl.cisco.com/ - NONE/invalidurl.cisco.com - OTHER-NONE-DefaultGroup-NONE-NONE-NONE-DefaultGroup-NONE <"IW_comp",9.3,0,"-",0,0,0,-,"-",-,-,-,"-",-,-,"-","-",-,-,"IW_comp",-,"-","Computers and Internet","-","Unknown","Unknown","-","-",0.00,0,-,"Unknown","-",-,"-",-,-,"-","-",-,-,"-",-,-> - - - -De DNS-cache kan niet worden opgestart
Als een waarschuwing met het bericht "De DNS-cache kan niet worden opgestart" wordt gegenereerd wanneer een toestel opnieuw wordt opgestart, betekent dit dat het systeem geen contact kon opnemen met de primaire DNS-servers.
Dit kan tijdens het opstarten gebeuren als het DNS-subsysteem online komt voordat de netwerkverbinding tot stand is gebracht. Als dit bericht op andere momenten wordt weergegeven, kan dit wijzen op netwerkproblemen of dat de DNS-configuratie niet is ingesteld op een geldige server
Maximale fouten bereikt bij het opvragen van DNS-server
Als een of meer DNS-servers die in SWA zijn geconfigureerd, niet op DNS-query's hebben gereageerd, beschouwt SWA deze als offline en stuurt de DNS-query's niet naar deze servers gedurende een vooraf bepaalde tijd. Lees in dit artikel DNS configureren vanuit CLI voor meer informatie.
DNS_FAIL
Wanneer SWA een HTTP-verzoek ontvangt en de hostnaam niet oplost, geeft SWA standaard een antwoord als:
GET http://cisco HTTP/1.1
User-Agent: curl/7.19.7 (universal-apple-darwin10.0) libcurl/7.19.7 OpenSSL/0.9.8l zlib/1.2.3
Host: hostname
Accept: */*
Proxy-Connection: Keep-Alive

HTTP/1.1 307 Temporarily Moved for Domain Name Expansion
Mime-Version: 1.0
Date: Wed, 15 Sep 2022 13:05:02 EST
Proxy-Connection: keep-alive
Location: http://www.cisco.com/
Content-Length: 2068
Deze functie wordt de servernaamuitbreiding genoemd.
SWA doet dit in pogingen dat omgeleide hostnaam de verwachte pagina voor de klant zou oplossen.
U kunt de URL-indeling wijzigen voor de HTTP 307-omleiding bij DNS-opzoekfout. Voor meer informatie bekijk de geavanceerde proxyconfig-sectie in dit artikel.
SWA behandelt een DNS-verzoek dat ServFail als een storing retourneert.
NXDOMAIN zou bijvoorbeeld DNS_FAIL retourneren in plaats van SERVER_NAME_EXPANSION.
Gerelateerde inhoud
- Gebruikershandleiding voor AsyncOS 15.0 voor Cisco Secure Web Appliance
- Best practices voor veilige webtoepassingen gebruiken - Cisco
- Cisco Content Hub - Inleiding tot het Domain Name System
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
21-Oct-2026
|
hercertificering |
1.0 |
07-Jul-2023
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)